



2025 Yılına Koruma: 500 Milyon Dolar ve 70 Milyon Engellemenin Ötesinde | OKX Yılın İncelemesi
Kaynak: OKX
Geçmişte, herkes "bir hacker'ın büyük bir projeyi ele geçirmesi, haberlerin birkaç gün boyunca yayılması" gibi tek noktalı patlamalara alışıktı. Ancak bu yıla gelindiğinde, risk her bir görünüşte normal olan zincir üstü işleme yavaş yavaş sızdı: Örneğin, zincir üstü protokol güncellemelerinden kaynaklanan kolaylık, yeni bir phishing giriş noktası haline geldi; sahte web sitelerinin piksel düzeyinde taklidi; arka planda sessizce panoya casusluk yapan kötü amaçlı uygulamalar; sosyal medya kaçırıldıktan sonra resmi siteden daha "resmi" olan phishing linkleri; ve bir zamanlar yetkilendirilmiş eski sözleşmeler, bir gece bir hacker tarafından uyandırılabilir.
Chainalysis raporuna göre, 2025 yılının ortasına kadar, işlem platformlarını, cüzdanları, saklama hizmetlerini vb. içeren kripto platformlarının çalınan miktarı 21.7 milyar doları aşmış ve açıklanan olaylar trendine göre yıl boyunca devam etme olasılığı bulunmaktadır. 2025'in temel sorunu artık "risk var mı yok mu" değil, risk ortamında, basit bir kullanıcının gerçekten güvenlikten nasıl korunacağıdır?
Artan miktarda veri ve olay, riskin önünden alınarak, kullanıcıların kişisel kayıplarını gerçekten azaltabilmeleri için, aynı zamanda kullanıcıların "güvenlik elimizin altında" olduğunu gerçekten hissetmelerini sağlayan, kullanıcı dostu, düşük kullanım eşiği olan kendi kendine hizmet araçları (örneğin, toplu izin iptali, cihaz taraması) ile bağlantılandığında etkili olabileceğini defalarca kanıtlamıştır. Bu aynı zamanda, 2025 yılında kullanıcılara OKX'in "güvenlik hissi"ni getirdiği anlamına gelmektedir. Geçen yıl (2025.01 - 2025.11 arası), OKX Cüzdanı, kullanıcıların toplamda 5 milyar doların üzerinde zararlarını telafi etmelerine yardımcı oldu, kara adreslerin takibi için ortalama yanıt süresi sadece 3 saniye olup, toplamda 70 milyondan fazla riskli bilgi işaretlenerek ve engellenerek.
Image: OKX Cüzdanı, tüm zincir güvenlik koruması sağlar
İki, "Şekil Değiştiren" Güvenlik Riski
CertiK'e göre, 2025'in ilk yarısında, cüzdan hırsızlığı, phishing, dolandırıcılık, sunucu saldırısı vb. dahil olmak üzere genel kripto varlık kayıplarının miktarı yaklaşık 24.7-25 milyar doları bulmaktadır.
2024'ten 2025'e kadar, endüstrideki güvenlik durumu iki paralel şekilde gözlemlenmektedir: Birkaç büyük işlem platformu veya sunucu kırılmış ve yüksek miktarlarda zarara yol açmıştır; aynı zamanda, bireysel tarafta da sürekli phishing, kötü amaçlı yazılım ve sosyal mühendislik dolandırıcılığı ile karşılaşılmakta ve sıkça küçük miktarlı zararlara neden olmaktadır. Yüksek miktarlı odaklı zararlar (platformlar) ve yüksek frekanslı küçük miktarlı zararlar (kullanıcılar) aynı anda var olduğundan, tüm endüstri güvenliği çift yönlü olarak baskı altındadır.
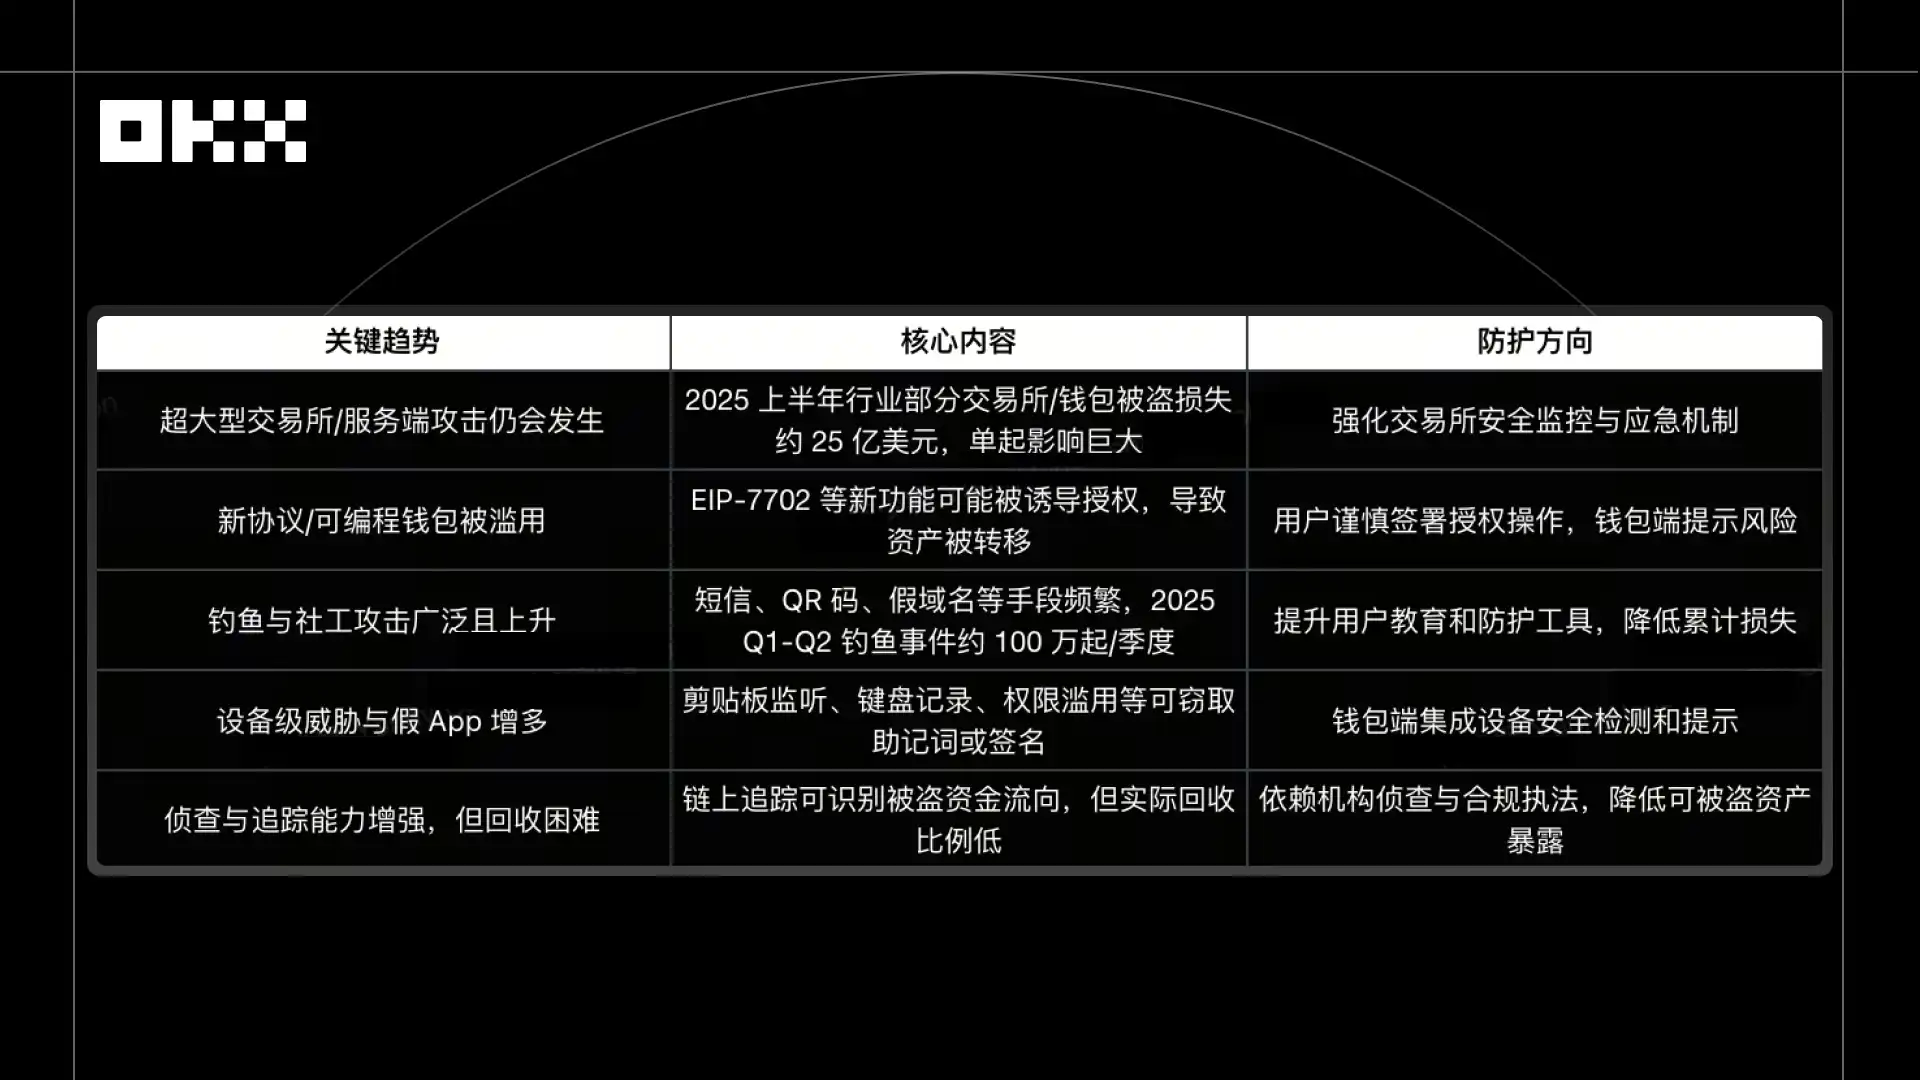
Bu arada, 2025'in ilk yarısında, Kimlik Avı ve Sosyal Mühendislik Saldırısı yüksek seviyelerde devam etti. APWG verilerine göre, Q1-Q2 döneminde 213 milyondan fazla saldırı olayı gerçekleşti ve Q2, Q1'e kıyasla %13 arttı. Özellikle geniş kapsamlı güvenlik olayları, kullanıcıların "çok acemi" olması nedeniyle değil, riskin artık normal insanlar tarafından ayırt edilmesi zor hale gelmiş olmasından kaynaklanmaktadır:
Görünüşte normal bir adres, yüksek derecede benzer sahte bir adrestir ve kopyalandığında fon yanlışlıkla aktarılabilir.
Tanıdık bir resmi web sitesi bağlantısı, ele geçirilmiş veya sahte bir kimlik avı aynası olabilir ve ayırt edilmesi zor olabilir.
Görünüşte güvenli bir zincir üstü işlem, kötü niyetli bir yükseltme talebini gizleyebilir, çoklu imza veya yetki işlemine yönlendirerek fonların çalınmasına yol açabilir.
Zararsız görünen bir eklenti, arka planda kurtarma cümlesi veya imza işlemi kaydedebilir.
Yaygın kullanılan bir cüzdan veya akıllı sözleşme bile, yetkilendirme veya yükseltme sırasında kötüye kullanılabilir, risk gizlidir, kullanıcı bir açığı tetiklemeden varlıklarını kaybedebilir.
2025 yılının güvenlik olayları, hacker saldırılarının doğrudan kod açıklarını sömürmekten, kullanıcı psikolojisini ve alışkanlıklarını kullanmaya yönelik bir dönüşüm geçirdiğini göstermektedir. CertiK, Chainalysis, Ledger, Kroll gibi birçok güvenlik kuruluşunun yıllık raporları, bu tür saldırıların toplam kayıpların %70'ten fazlasını oluşturduğunu göstermektedir. Tek seferlik miktarlar küçük olsa da, neredeyse engellenemezler çünkü kullanıcılar genellikle "hiçbir şey yanlış yapmadan zarar görebilirler". Geçmişteki büyük çaplı proje iflaslarından veya açık hatalardan farklı olarak, bu tür "şekil değiştiren" riskler gizli ve yaygındır, tetikleme koşulları düşüktür, açıktan faydalanmazlar, yalnızca bir kez yetkilendirme, imzalama veya tıklama gerektirirler ve kayba neden olabilirler. Tecrübeli kullanıcılar bile tehlikeye düşebilirler. Bu nedenle, yalnızca akıllı sözleşme denetimine veya zincir üstü izlemeye güvenmek yeterli değildir, koruma ayrıca cüzdan yerel güvenliği, akıllı sözleşme beyaz listesi, itibar sistemi ve görselleştirilmiş kimlik avı önleme mekanizması bir araya getirilmelidir.
İkinci, OKX'nin Getirdiği "Güvende Hisset" Anı
Anı 01: Telefonunuzdaki "İçerideki Adam" Yakalandı
2025 yılında, bir NFT koleksiyonu kullanıcısı, Android telefonuna bir "Çekiliş Asistanı (takma ad)" uygulaması indirdi ve popüler NFT projelerinde çekilişe katılmak için kullandı. İndirdikten sonra, cüzdan işleminde anormal bir şey fark etti, ancak ilk incelemede yetkisiz bir işlem bulunamadı. Bu uygulama, yüzeyde normal bir yardımcı program gibi görünse de, aslında panoya sahip olunan içeriği çalma, klavye girişlerini izleme ve erişilebilirlik iznini kötüye kullanma gibi yüksek riskli davranışları içeriyordu; bir kez etkinleştirildiğinde, kurtarma cümleleri ve özel anahtarların çalınmasına neden olabilecek, böylece kullanıcı varlıklarının güvenliğini tehlikeye atabilecek potansiyele sahipti.
Kullanıcı, OKX cüzdanının "Cihaz Güvenlik Taraması" işlevini etkinleştirdikten sonra, sistem Android cihazını sürekli olarak etkileşimli bir şekilde taradı ve panoyu izlemeye ve klavye girişini izlemeye çalışan bu eklentiyi hassas bir şekilde tespit etti. OKX'nin cihaz düzeyindeki koruması Windows sistemini, tarayıcı eklentilerini ve mobil cihazları kapsar, yerel kötü amaçlı yazılımları tespit edebilir ve kurtarma cümleleri, özel anahtarlar ve işlemler üzerindeki güvenliği değerlendirebilir. Tarama raporu, bu eklentinin yüksek riskli davranışlar sergilediğini gösterdi ve sistem kullanıcıyı uyardı. Kullanıcı uyarı alır almaz, hemen bu eklentiyi kaldırdı ve potansiyel tehdidi ortadan kaldırdı.

Zaman 02: Sahte Web Sitesine Tıklayınca mı? Önceden Engellendi
2025 yılında, bir kullanıcı belirli bir projenin token satış etkinliğine katılmaya hazırlandığında, sosyal medya platformundan proje ekibinin sayfasına girdiğinde, proje resmi hesabının ele geçirildiğini ve sahte stake platformuna yönlendiren bir phishing bağlantısı yayınladığını fark etmedi. Kullanıcı bağlantıya tıkladığında, sayfa tam olarak yüklenmeden OKX cüzdanı otomatik olarak kırmızı bir uyarı kutusu açtı ve bu web sitesinin yüksek riskli bir phishing sitesi olarak işaretlendiğini belirtti, kullanıcıyı cüzdanı bağlanmamaları veya herhangi bir imza işlemi yapmamaları konusunda uyardı.
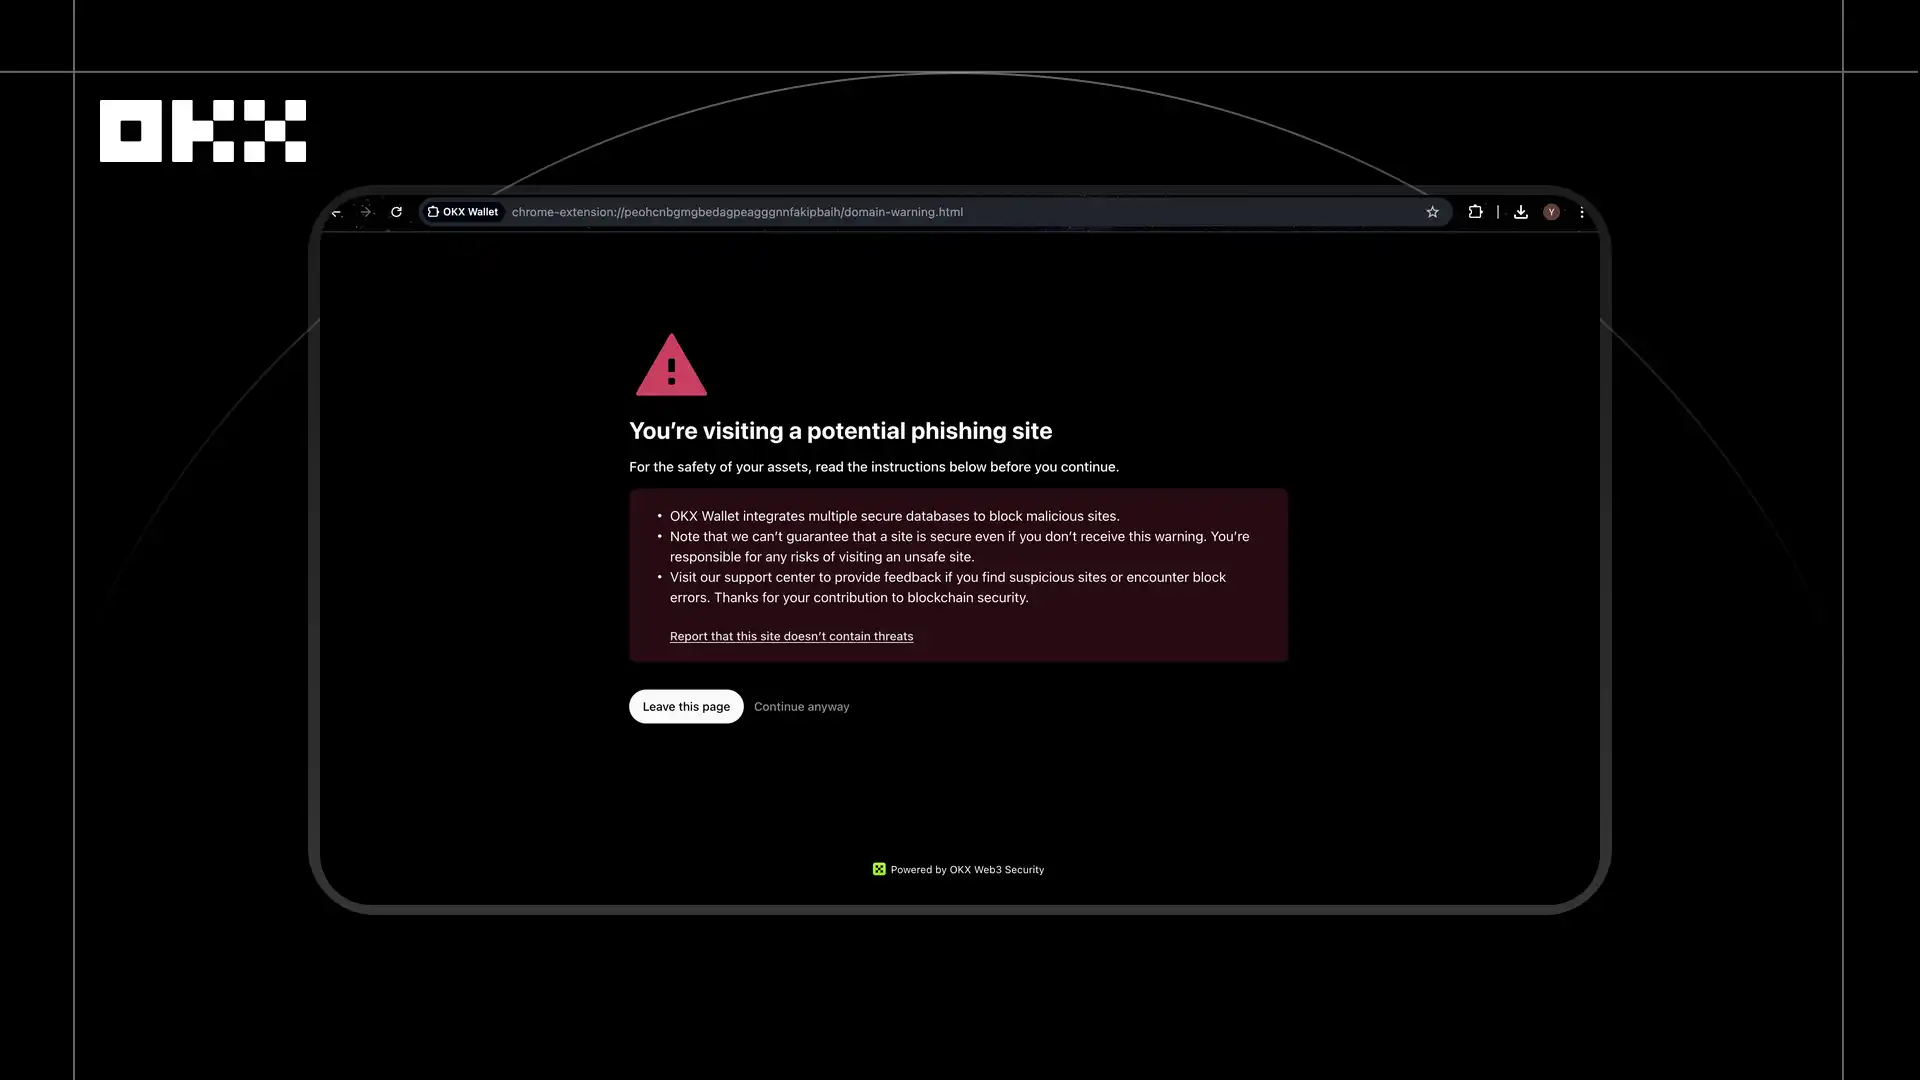
Bu engelleme, OKX'nin zararlı DApp ve URL tarama sistemi ile ilgiliydi. Sistem, kullanıcının bağlantıyı ve DApp sayfasını ziyaret etmeden önce, sayfaları statik ve dinamik olarak güvenlik taramasından geçirir, sayfa sahtekarlık özelliklerini, zararlı yönlendirme davranışlarını, yüksek riskli akıllı sözleşme çağrılarını ve anormal script etkinliklerini tanır ve gerçek zamanlı güncellenen URL risk veritabanına dayanarak sınıflandırma yapar. Bir phishing web sitesi veya dolandırıcılık içeriği tespit edildiğinde, sistem kullanıcının sayfa ile etkileşime geçmeden önce erişimi derhal engeller, böylece yanlış izin verme nedeniyle varlıkların çalınmasını önler.
Zaman 03: Bir Tıklamayla Riskli Yetkiyi Geri Al
2025 yılında, çeşitli blockchain projelerine uzun süre katılmış bir kullanıcı, geçmiş kayıtları incelediğinde, kullanılan bir projenin sözleşmesinin yetkilendirme ihlali riski taşıdığını öğrendi. Airdrop'ları, DeFi'yi ve NFT projelerini yıllarca katılarak kullanıcı büyük miktarda boşta yetki biriktirmiş ve potansiyel varlıklarının kötüye kullanılmasını önlemek için hızla temizlemesi gerekiyordu. Örneğin, bir zamanlar yetkilendirme verdiğiniz protokol her an faaliyetini durdurabilir, yetkilendiğiniz fonları alabilir veya hacker saldırısına uğrayarak fonlarınızı çalabilir. Bu nedenle, boşta yetkilendirmeniz varsa onu iptal etmek kesinlikle gereklidir. Ancak, her birini tek tek iptal etmek hem zaman alıcıdır hem de yüksek Gas maliyeti getirir, bu da işlem verimliliğini çok düşük hale getirir.
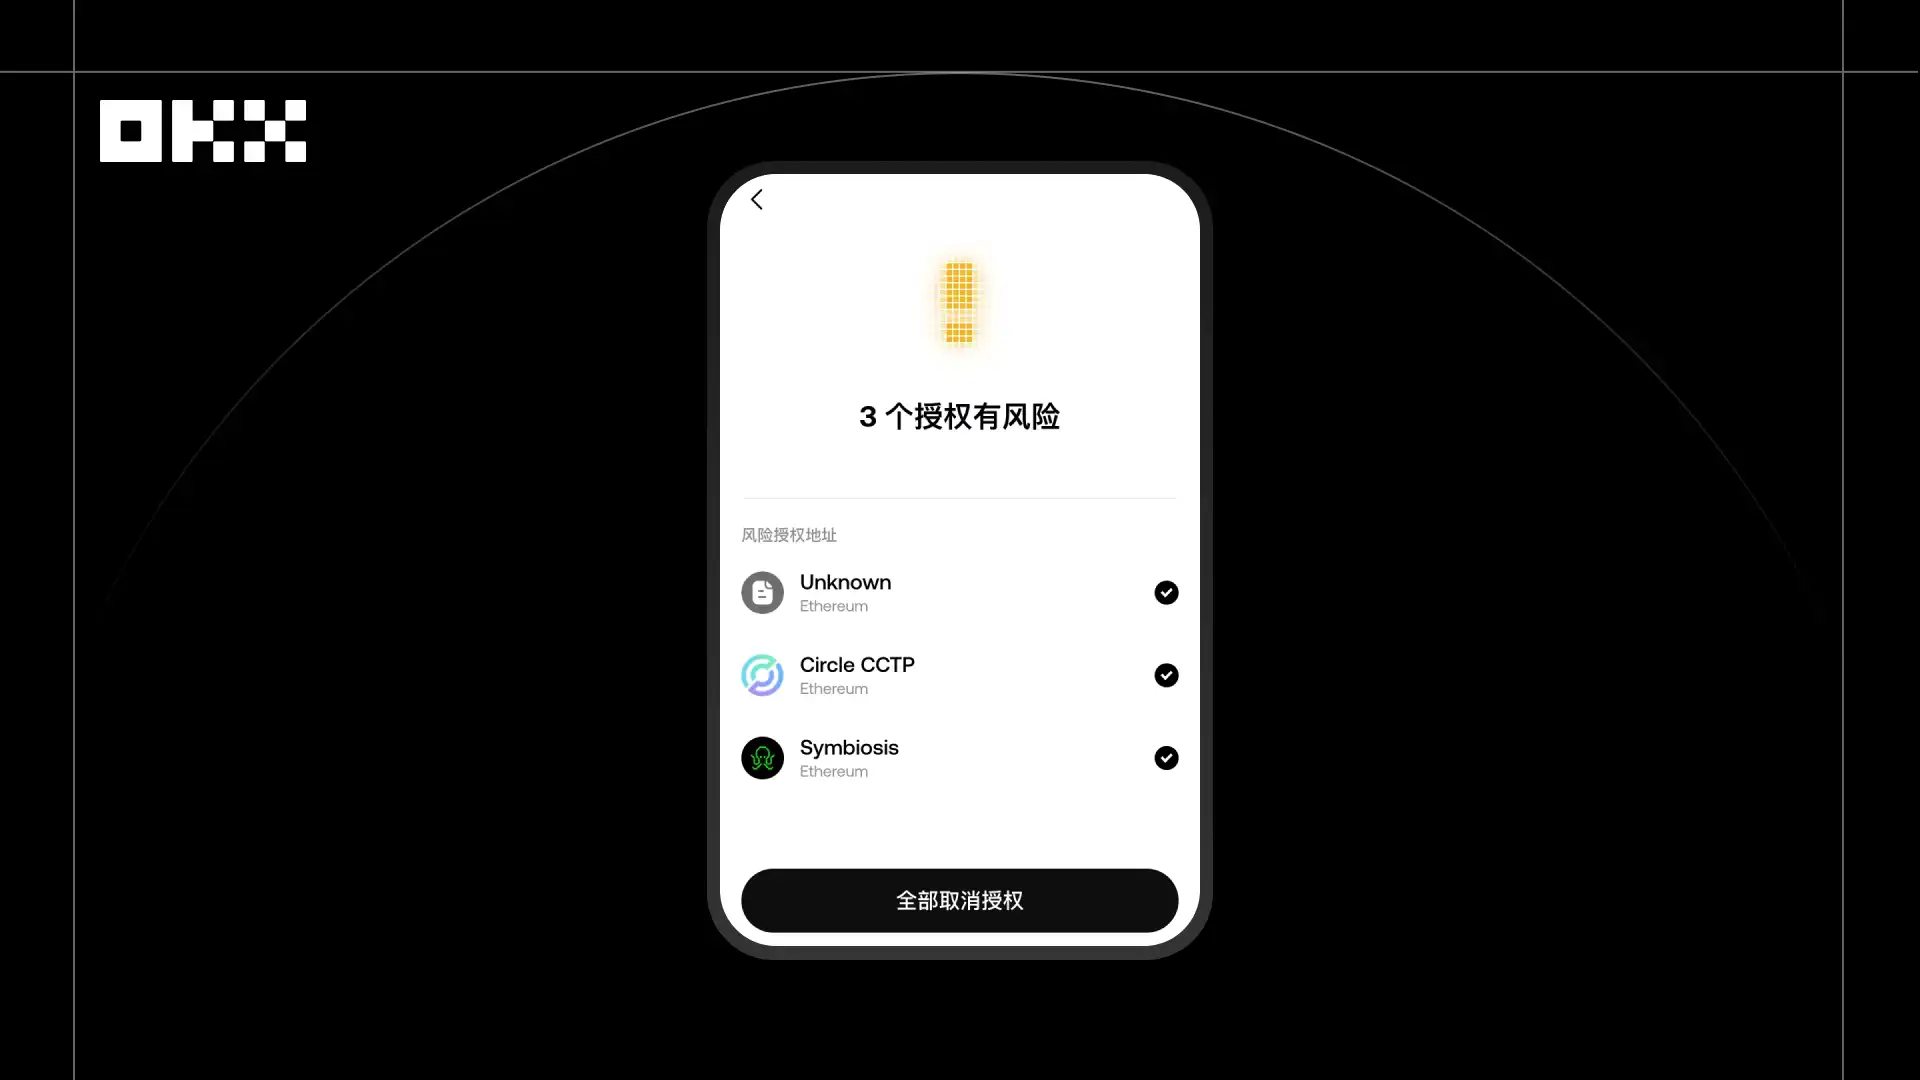
OKX Cüzdan'ın yetkilendirme yönetim aracını kullandıktan sonra, sistem geçmiş yetki listesini otomatik olarak tarar ve toplu şekilde geri alma yeteneği sunar. Kullanıcı, birden fazla riskli yetkiyi işaretledikten sonra, tüm Geri Al işlemlerini tek bir zincir üzerindeki işlemle tamamlayabilir. EIP-7702 yetkilendirme sözleşmesini destekleyen kullanıcılar için, bu özellik tüm yetkileri ücretsiz olarak iptal etmelerini sağlar, tek tek işlem yapmalarına gerek kalmaz. Geleneksel tek tek geri alma yöntemiyle karşılaştırıldığında, toplu Geri Al işlemi işlem verimliliğini önemli ölçüde artırırken, genellikle %30'dan fazla Gas maliyetini azaltır.
Zaman 04: Gas Ücretini Göndermeden Önce, Cüzdan "Dur" Der
EIP-7702 Phishing Saldırı Engellemesi Olayı. 2025 yılında, EIP-7702'nin çevrim içi olduğu sırada, bir kullanıcı sosyal medyada birinin bir "iyilik" olarak bir seed ifadesini paylaştığını gördü ve merakla bunu EVM adres cüzdanına içeri aktardı ve içindeki USDT varlığını çekmek için az miktarda Gas ücreti yatırmayı denedi. Yüzeye bakıldığında, bu adres normal bir EVM cüzdanı gibi görünüyordu ve kullanıcı güvenli olduğunu düşündü. Ancak aslında, bu adres EIP-7702 standardını kullanarak normal bir alıcı adresi gibi maskelenmişti, yetkilendirme sözleşmesinin dağıtıcısı yüksek düzeyde izinlere sahipti, kullanıcı Gas ücretini gönderdiğinde, fonlar hemen transfer edilebilirdi.
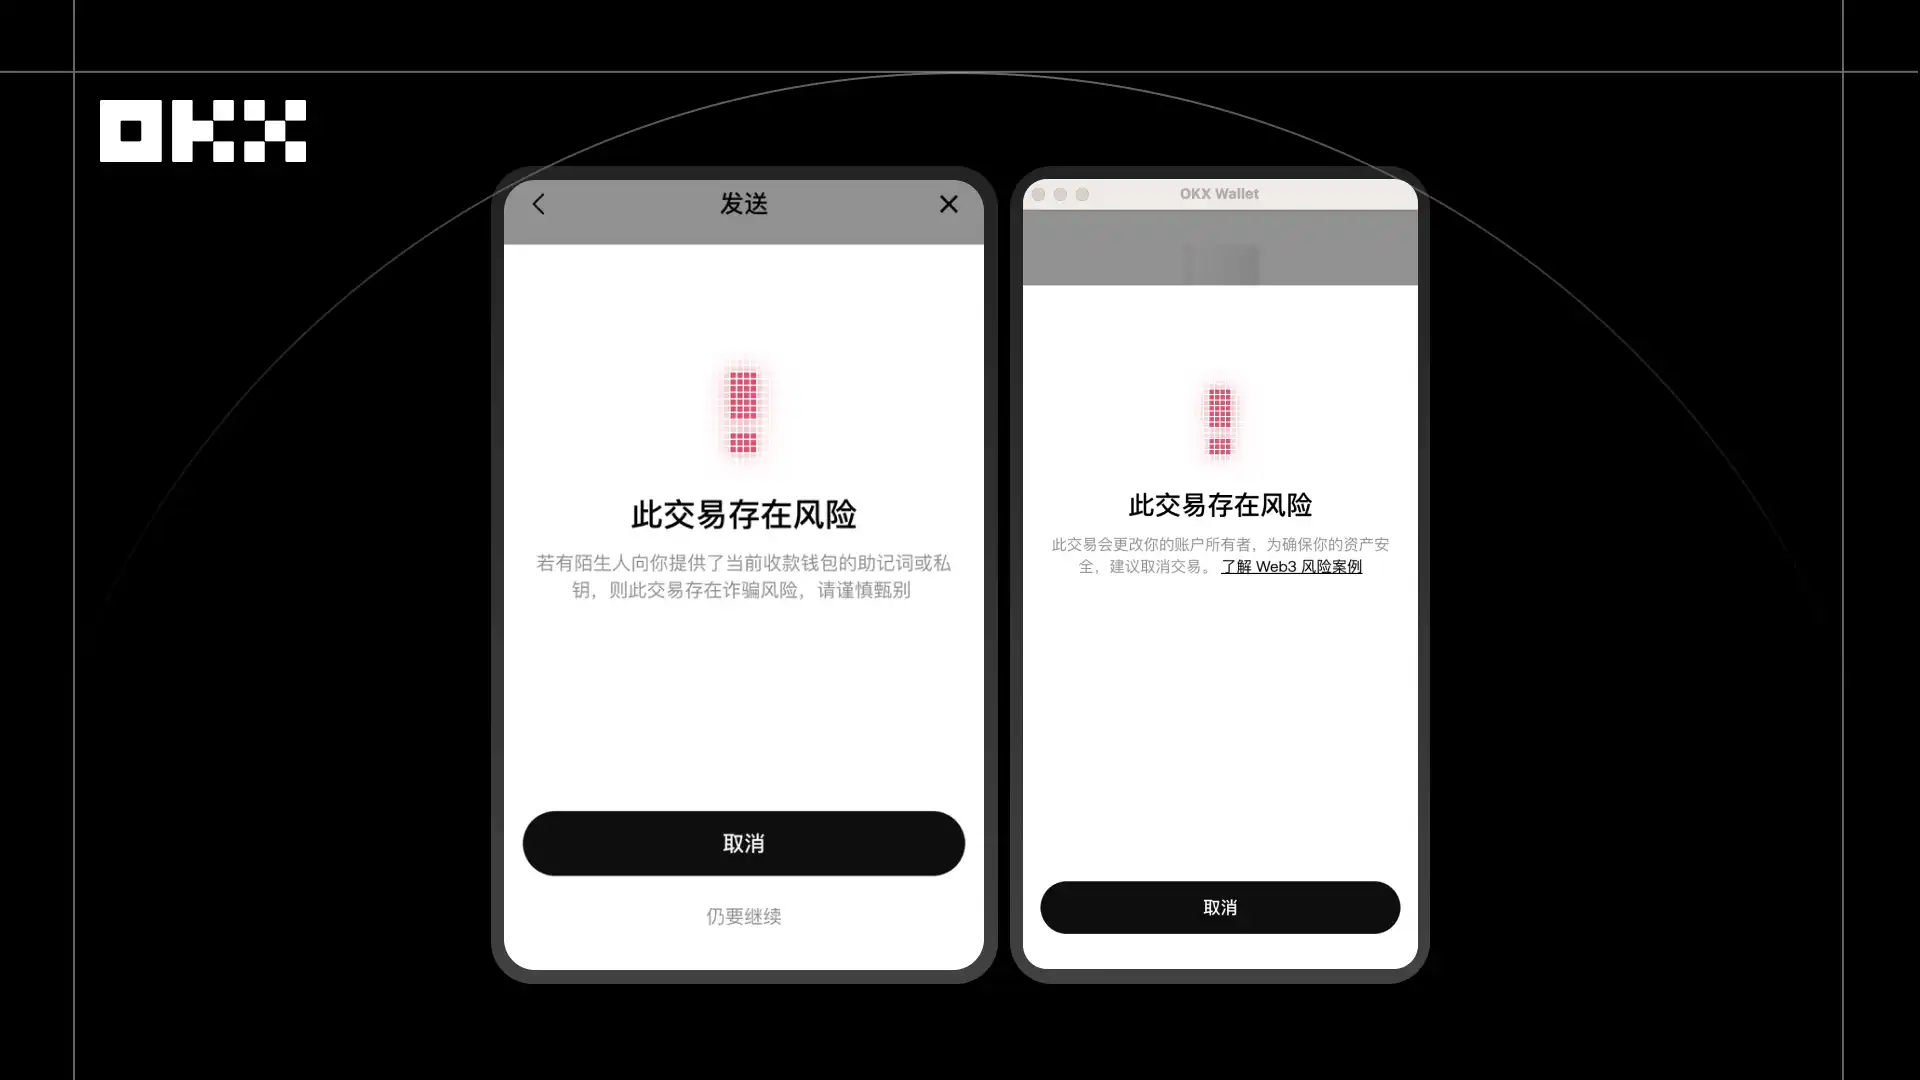
Kullanıcı bir transfer denediğinde, OKX Cüzdanının gerçek zamanlı risk kontrol sistemi hemen bu işlemin yüksek riskli bir modda olduğunu tespit etti ve müdahaleyi tetikledi. Sistem, zincirdeki davranış analizi, işlem geçmişi ve akıllı kontrat mantığı denetimiyle potansiyel riskleri hassas bir şekilde tanımladı; bu riskler arasında kontratın normal bir adresi taklit etmesi, kullanıcıyı yetkilendirmeye veya Gas ücreti ödemesine yönlendiren EIP-7702 Olta Atağı, ve kullanıcı işlem alışkanlıklarıyla uyuşmayan anormal kontrat etkileşimi davranışları yer alıyordu. Aynı zamanda, Aptos gibi Move serisi genel ağların yükselişiyle birlikte, fonları çalmak için genel/özel anahtar eşlemesini değiştirerek yapılan Move sanal makine saldırılarına karşı, OKX Cüzdanı MoveVM etkileşimlerini canlı olarak analiz edebilir ve anahtar eşleme riski tespit edildiğinde işlemi aktif olarak durdurabilir, varlıkların çalınmasını engelleyebilir. İşlem onay aşamasında engellenirken, kullanıcıya açıkça uyarı verilir: "Bu alıcı adresi yüksek risk taşıyor, transfer ettiğiniz fonlar çalınabilir", bu da fon kaybını etkili bir şekilde önler. Olaydan sonra, kullanıcılar yalnızca ekonomik kayıplardan kaçınmaz, aynı zamanda saldırı prensibini ve risk modelini anlamalarına yardımcı olarak, önde gelen çevrimiçi tehditlere karşı farkındalıklarını artırırlar.
Zaman 05: Adres Değiştirme Saldırısı, Para Çıkarma İşlemi Durduruldu!
OKX Cüzdanının yanı sıra, bu "güven duygusu" aynı şekilde OKX Borsasında da kendini gösterir.
2025 yılında, bir kullanıcı, sosyal medya uygulamasında arkadaşından aldığı zincir üstü ödeme adresini görmezden geldi ve fark etmedi ki telefonundaki kötü niyetli yazılım sessizce mesaj içeriğini değiştirmişti. Arkadaşının aslında göndermesi gereken adres ABC123**456DEF iken, kullanıcı ABC234**567DEF olarak değiştirilmiş bir adres gördü. Kullanıcı bu yanlış adrese transfer yapmaya çalıştığında, OKX sistemi hemen anormallığı tanıdı ve OKX'ın uyarısıyla kullanıcıya adresin garip olduğunu fark etmesinde rehberlik etti, böylece kullanıcı kayıplardan kaçınırken, aynı zamanda çevrimiçi dolandırıcılık yöntemlerine karşı bilincini arttırdı.
Bu tür oldukça belirsiz adres değiştirme saldırılarına karşı, OKX platformu özel adres değiştirme koruma stratejilerini devreye soktu. Kullanıcı bir çekme işlemi başlatmadan önce, sistem ödeme adresini gerçek zamanlı olarak kontrol etmek için zincirdeki davranış analizi ve risk modelini kullanarak adresi hassas bir şekilde tanımlar. Bir anormallik algılandığında, platform çekişmeli işlemi geçici olarak askıya alacak ve kullanıcıya riskin kaynağını ve giderme yöntemlerini belirten bir risk rehberliği süreci sağlayarak kullanıcının adresi doğrulamasına ve düzeltmesine yardımcı olacak, böylece varlıkların bir hacker hesabına yanlışlıkla gönderilmesini engeller.
Zaman 06: Hesap Ele Geçirildi mi? Transferleri Sınırla ve Güvenlik Denetimi Yap
2025 yılında, bir kullanıcının hesabı henüz anormallik gösteren bir işlem gerçekleşmeden önce, sistem tarafından önceden "muhtemelen dolandırıcılık zinciri içinde" tanımlandı. Bu hesabın fon akışı, davranış özellikleri ve cihaz ilişkililiği, tipik bir uluslararası e-ticaret dolandırıcılığı kurbanı modeli gösterdi. OKX sistemi derhal koruyucu bir dondurma işlemi gerçekleştirdi ve destek ekibi kullanıcıyla iletişime geçerek riski doğruladı.
Bu tür dolandırıcılık olayları son yıllarda sıkça görülmektedir. Dolandırıcılar, "sınır ötesi e-ticaret girişimi" söylemiyle kullanıcıları çekmeye çalışmakta, reklamlar aracılığıyla kullanıcıları OKX'e kaydolmaya yönlendirmekte, "işletmenin yurt dışı cüzdan kullanması gerektiği" iddiasında bulunmakta, daha sonra da işletmeyi sağlamak için verifikasyon kodu gibi önemli güvenlik bilgilerini istemektedir. Kullanıcı bir kez yatırımı tamamladığında, dolandırıcı hemen hesabı ele geçirir ve tüm fonları transfer eder. Bu tür dolandırıcılık olaylarına karşı, OKX ilgili risk tanımlama modelini oluşturmuş ve otomatik işlem politikalarını uygulamıştır. Kullanıcının harici bir tarafça kontrol ediliyor olabileceğini tanımladığında, hemen hesabın önemli fonksiyonlarını kısıtlayacak, potansiyel transferleri engelleyecek ve kullanıcıyı riski onaylamaya ve güvenlik incelemesini tamamlamaya yönlendirecektir. Bu olayda, kullanıcı tanımlanma tarihinin aynısında koruma sürecine alınmıştır. Müşteri hizmetleri, hesabını dolandırıcıya devretmeye yönlendirildiği konusunda doğrulama yapmış, sistem müdahalesi sayesinde kullanıcı fonları transfer edilmeden önce zamanında korunmuştur.
Üç, Güvenlik Hizmeti: "Sonrası Kurtarma"dan "Öncesi Engellemeye" Dönüşüm
Blockchain dünyası, hızla dönen bir şehre benzer, varlıklar, izinler, akıllı sözleşmeler, DApp'ler, adresler sürekli olarak akar, ve bu süreçteki riskler daha zeki, daha gizli hale gelir, her bir tıklamada, her bir onayda, her tereddüt anında gizlenir. Güvenlik duygusu, teknoloji veya işlevin ışıltısında değil, parmak uçlarının dokunabildiği anlarda bulunur - hata yapmadan işlem yapma güvencesinde, potansiyel tehdit sessizce durdurulduğunda huzurda, karmaşık bir sistem sessizce korunduğunda huzurda.
Geçen yıl, OKX cüzdanı güvenlik korumasını sürekli olarak güçlendirdi ve ileriye dönük savunmayı sağlamlaştırdı, yüksek riskli alanlardan, spam airdroplarından, phishing adreslerinden ve kara listelenmiş adreslere kadar tüm süreci kapsayan izleme gerçekleştirdi. Yalnızca gerçek zamanlı risk izleme ve tanıma alanında ölçeklenebilirlik yeteneği oluşturmakla kalmadı, aynı zamanda çok boyutlu, çoklu stratejili koruma mekanizmaları aracılığıyla, olası kayıp ve dolandırıcılık risklerini kullanıcı varlıklarının dışında önceden engelledi ve "anormallik olmadan şu ana kadar koruma" güvenlik prensibini gerçekleştirdi.
Son zamanlarda, OKX cüzdanı ayrıca güvenlik yerinde denetim raporunu başlattı ve güvenlik koruma sistemi detaylarını; her zaman ve her yerden kullanıcılara sunmaktadır.
Bu dünyada, koruma artık ara ara yapılan bir hatırlatma değil, sürekli bir yetenek haline gelmiştir: gerçek zamanlı risk tanıma, katmanlı tehdit engelleme, potansiyel kayıpları önceden engelleme veya erken saptama, güvenliği algılanabilir ve güvenilir bir varlık haline getirir. 2026 yılında, belki daha fazla kullanıcı, bu büyüleyici ve karmaşık şehirde adımlarını durduracak, korku değil, görünür koruma nedeniyle, sonsuz olanakları olan zincir üstü dünyayı keşfetmeye gidecektir.
Bu makale, gönderi yapan kişiden gelmektedir, BlockBeats'in görüşlerini temsil etmez.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia






