Web3 saldırılarının hedefi 'koddan' 'insana' kayıyor: 2026'nın ilk yarısında çalınan fonların neredeyse %90'ı geri alınamıyor
2026 yılının ilk yarısında kripto sektöründe toplam 182 kamuya açık güvenlik olayı yaşandı ve yaklaşık 956 milyon dolar kayıp meydana geldi. Toplam kayıptan daha endişe verici olan ise fonların nereye gittiği: SlowMist'in istatistiklerine göre, yılın ilk yarısında yalnızca 18 olayda çalınan fonlar geri alındı veya donduruldu; bu miktar toplamda yaklaşık 118 milyon dolar olup, toplam kaybın %12,3'ünü oluşturuyor. Geri kalan çalınan fonların neredeyse %90'ı ise geri döndürülemez durumda.
Bir diğer rakam ise yanlış yorumlanmaya müsait: 956 milyon dolar, geçen yılın aynı dönemine göre neredeyse %60 oranında düşüş gösterdi. Ancak bu, sektörün daha güvenli hale geldiği anlamına gelmiyor. Kayıplardaki bu düşüş neredeyse tamamen, geçen yıl yaşanan Bybit'in tek bir büyük olayının (yaklaşık 1,5 milyar dolar) tekrarlanmamasından kaynaklanıyor; olay sayısı ise yıllık bazda yaklaşık %50 arttı. Saldırılar zayıflamadı, aksine yön değiştirdi: Protokol sözleşmelerini hedef almaktan, insanları hedef almaya yöneldi.
Yılın ilk yarısındaki en yüksek kayıplı iki saldırı, akıllı sözleşmeleri kırarak gerçekleşmedi: Drift Protocol, altı ay süren bir sosyal mühendislik sızmasıyla yaklaşık 285 milyon dolar kaybetti; olayın başlangıcı, çoklu imza sahiplerinden birinin "etkisiz görünen" birkaç işlemi imzalamasıydı. Singapur'da bir kurban, hükümet yetkililerinin tamamının yapay zeka ile oluşturulduğu bir video konferansa davet edilerek yaklaşık 4,9 milyon Singapur doları kaybetti. En pahalı açık, insanlarda bulundu.
Bu, OKX Web3 güvenlik ekibinin SlowMist ve OtterSec ile birlikte yayınladığı "2026 OKX Web3 Güvenlik Altı Aylık Raporu"'nun temel tespitlerinden biridir ve SlowMist'in aynı dönemde yayınladığı "2026 İlk Yarıyıl Blockchain Güvenliği ve Kara Para Aklamayla Mücadele Raporu" ile aynı sonuca varmaktadır. İki rapor da sırasıyla bir borsa ve bir güvenlik şirketinden gelmesine rağmen aynı yargıya işaret ediyor: Saldırıların sıklığı artıyor, yöntemler evriliyor ve hedef "koddan" "insana" kayıyor.
Kayıplar yıllık bazda neredeyse %60 düşerken, saldırı faaliyetleri azalmak yerine arttı
Aynı veri seti, farklı kriterlerle dilimlendiğinde zıt sonuçlar verebilir; bu, bu yarıyılın güvenlik durumunu anlamanın ön koşuludur.
OKX raporunun SlowMist'in hack veritabanına atıfta bulunduğu istatistiklere göre, ilk yarıyılda 182 olay ve yaklaşık 956 milyon dolar kayıp yaşandı; 2025'in aynı döneminde ise 121 olay ve yaklaşık 2,373 milyar dolar kayıp vardı. Olay sayısı yıllık bazda yaklaşık %50 artarken, tutar yaklaşık %60 azaldı. Tutardaki düşüşün ana nedeni, Şubat 2025'teki Bybit olayının (yaklaşık 1,5 milyar dolar; hacker, imza aracı Safe{Wallet}'in geliştiricisinin bilgisayarını ele geçirip web sitesi betiğini değiştirdi) uç bir vaka olmasıdır. OKX raporunun bu konudaki değerlendirmesi şudur: Bu anormal değer çıkarıldığında, bu yılki karşılaştırılabilir kayıplar azalmak yerine artmıştır.
OKX raporu, saldırı nedenlerini iki farklı açıdan ele alıyor: Olay sayısına göre, akıllı sözleşme ve mantık hataları 85 olayla en büyük neden; ancak kayıp miktarına göre, tedarik zinciri saldırıları yaklaşık 298 milyon dolarla ilk sırada, ardından akıllı sözleşme hataları (yaklaşık 152 milyon dolar) ve özel anahtar sızıntıları (yaklaşık 130 milyon dolar) geliyor. SlowMist bu durumu sekiz kelimeyle özetliyor: "Olaylar dağınık, kayıplar yoğun." Gerçekten yıkıcı büyük kayıplar, altyapı, köprüler ve tedarik zinciri gibi kritik alanlarda yoğunlaşıyor. Dengesizliğin bir göstergesi: Köprüler, yılın ilk yarısında sadece 20 olay yaşamasına rağmen yaklaşık 346 milyon dolar kayba yol açtı.
Fonlar artık esas olarak akıllı sözleşme hatalarından kaybolmuyor. OKX raporu, bu yarıyıldaki değişimi üç ana başlık altında topluyor: Büyük kayıplar giderek daha fazla akıllı sözleşme dışında meydana geliyor; sıradan kullanıcılar ana saldırı hedefi haline geliyor; AI Agent'lar araçtan ava dönüşüyor. Ayrıca iki sürekli tema var: Geliştirme sürecine sızan tedarik zinciri zehirlemeleri ve tüm çalınan fonların sonunda aktığı kara para aklama süreci. Aşağıda bunlar tek tek ele alınıyor.
Proje Sahipleri: En Büyük Kayıplar, Denetimin Kapsamadığı Alanlarda Gerçekleşiyor
Yılın ilk yarısında en çok kayıp yaşayan projelerin çoğu denetimsiz değildi; zayıf noktalar tam da denetim kapsamı dışındaki alanlardaydı: imza süreçleri, bulut anahtarları, doğrulayıcı düğümler, geliştirici cihazları. Denetim, akıllı sözleşme mantığının doğru olduğunu kanıtlayabilir, ancak bu operasyonel alanların güvenli olduğunu kanıtlayamaz.
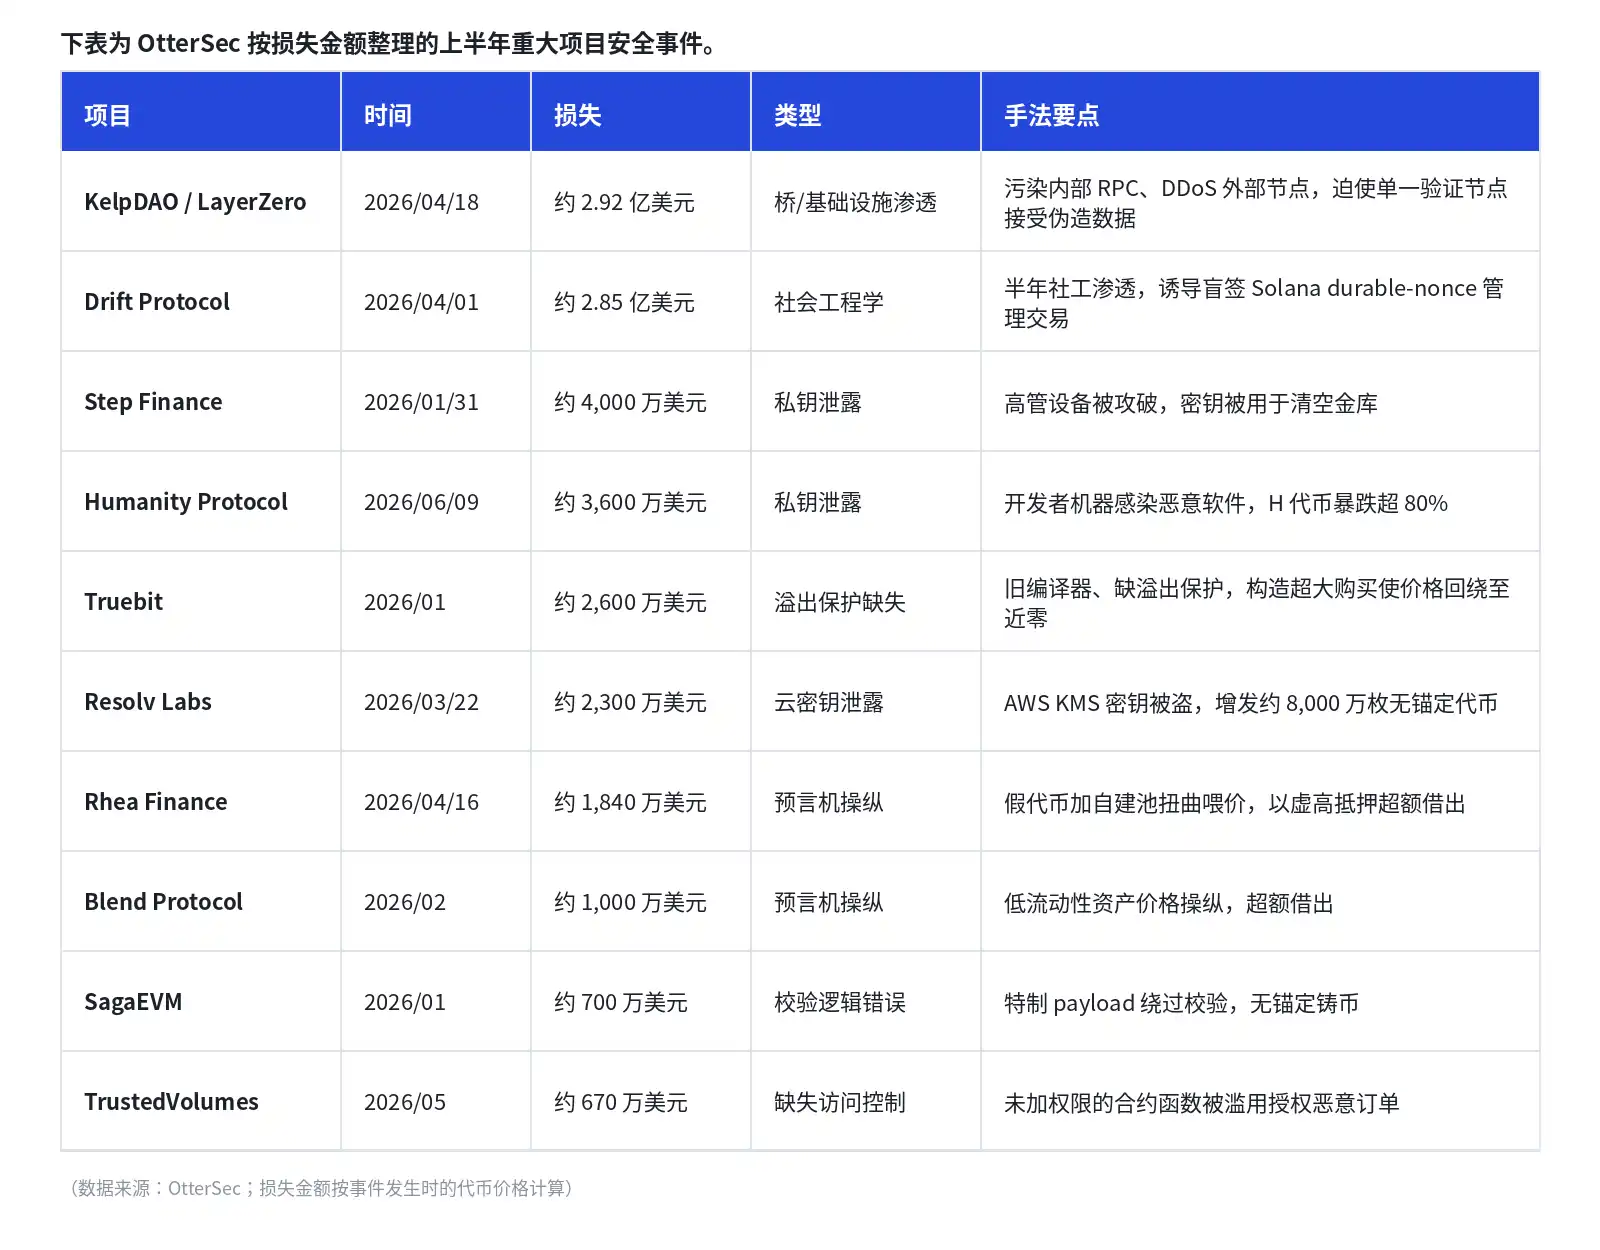
KelpDAO: Saldırıya uğrayan akıllı sözleşme değil, doğrulama yolu oldu. Bu, yılın ilk yarısındaki en büyük tek kayıptı. OtterSec'in analizine göre, saldırgan bir yandan LayerZero'nun dahili RPC düğümlerini zehirlerken, diğer yandan dürüst harici düğümlere DDoS saldırısı düzenledi. Köprüler arası mesajlar normalde birden fazla bağımsız düğüm tarafından çapraz doğrulamaya tabi tutulmalıydı, ancak köprü o sırada "1-of-1" tek doğrulayıcı düğüm yapılandırması kullanıyordu. Tek doğrulama noktası tamamen sahte veriler aldı ve sonuçta gerçek bir varlık desteği olmayan bir çekime izin verdi. Yaklaşık 116.500 rsETH transfer edildi ve bunun yaklaşık 75 milyon doları daha sonra donduruldu. Tek doğrulayıcı düğüm uzun süredir yüksek riskli bir yapılandırma olarak kabul ediliyordu, ancak geçmişte sadece mimari incelemelerde teorik bir uyarıydı. KelpDAO olayından sonra, neredeyse 300 milyon dolarlık gerçek bir kayba dönüştü. SlowMist, çalınan fonların akışını da ekledi: LayerZero olayı Lazarus alt grubu TraderTraitor'a bağladı. Çalınan token'lar daha sonra teminat olarak kullanıldı ve Aave gibi borç verme platformlarından yaklaşık 236 milyon dolar değerinde gerçek varlık (WETH) çekildi ve bu da bir noktada DeFi piyasasında likidite krizine yol açtı.
Drift: Yarım yıl süren bir imza tuzağı. Mekanizması açıklanmaya değer: durable nonce, "önceden imzalanmış, daha sonra herhangi bir zamanda kullanılabilecek bir işlem kuponu" gibidir. Saldırgan, sahte bir kurumsal yatırımcı kimliğiyle ve 1 milyon doların üzerinde gerçek mevduatla yarım yıl boyunca güven inşa ederek, imzacıyı bu tür yönetim işlemlerini önceden imzalamaya ikna etti. İmza anında herhangi bir etki görülmezken; proje ekibinin çoklu imza eşiğini değiştirmesi ve zaman kilidi (timelock: hassas işlemlerin yürürlüğe girmeden önce bir gecikme süresinden geçmesi gerekir) koruması olmayan bir pencere oluşması üzerine, saldırgan önceden elde ettiği imzalı işlemleri yayınlayarak 12 dakika içinde 31 çekim işlemi gerçekleştirdi ve kilitli varlıkların yarısından fazlasını çaldı. Bu olayın temel dersi şudur: İmzalandığı anda "etkisi olmayan" bir işlem, gelecekte kullanılamayacağı anlamına gelmez. Kör imza, ön imza ve analiz edilemeyen yönetim işlemleri yüksek riskli işlemler olarak değerlendirilmelidir.
Tek noktadan çöküşün portresi. Resolv Labs'in AWS bulut anahtarları çalındı, saldırgan bunları kullanarak yaklaşık 80 milyon adet sabitlenmemiş token bastı; Step Finance'te üst düzey yönetici cihazı ele geçirildi ve özel anahtar hazineyi boşaltmak için kullanıldı; Humanity Protocol'de geliştirici cihazına kötü amaçlı yazılım bulaştı ve özel anahtar kontrol dışı kaldı. SlowMist, zincir üstü analist ZachXBT'nin takibinin, çalınan fonların KelpDAO'dan çalınan fonlarla karıştırıldığını ortaya çıkardığını ve bunun içeriden bir saldırı olasılığını büyük ölçüde ortadan kaldırarak tekrar Lazarus'u işaret ettiğini belirtti.
SlowMist raporu ayrıca, saldırıları kriptografi mühendisliği uygulama düzeyine indiren bir dizi daha temel vaka kaydetti. Üç olayın ortak noktası, güvenlik açıklarının normal kod denetim kapsamı dışında olmasıdır.
• Taiko (22 Haziran, yaklaşık 1,7 milyon dolar): Bir imza özel anahtarı yanlışlıkla halka açık bir GitHub deposuna yüklendi. Saldırgan bunu kullanarak ikinci katman ağ durum kanıtlarını taklit etti ve fonların serbest bırakılmasını sağladı. TAIKO tokeni kısa vadede %20'den fazla değer kaybetti.
• SecondFi / eski Yoroi (21-23 Haziran, yaklaşık 2,4 milyon dolar): İmza algoritması uygulamasında gerekli bir rastgele maskeleme adımı eksikti. Bu, tek bir zincir üstü imzanın tam özel anahtarı çıkarmasına olanak tanıdı ve 374 adres çalındı. Kusur, olaydan iki hafta önce eklenen, denetlenmemiş bir üçüncü taraf bileşeninden kaynaklanıyordu.
• THORChain (15 Mayıs, yaklaşık 10,7 milyon dolar): Hazine özel anahtarı, çoklu düğüm tarafından ortaklaşa yönetiliyordu (eşik imzası). Amaç, hiçbir tek düğümün tam anahtara sahip olmamasıydı. Ancak kötü niyetli bir düğüm, birden fazla normal imza turu sırasında kademeli olarak anahtar parçalarını topladı ve sonunda tam özel anahtarı yeniden oluşturdu.
Çapraz zincir doğrulamasından bulut anahtarlarına ve imza algoritmalarına kadar, bu vakalar aynı başarısızlığın farklı biçimlerini sunar: Kritik bir yolda, fonların nereye gideceğini bağımsız olarak belirleyebilecek tek bir düğüm varsa, saldırganların birincil hedefi haline gelir.
Aynı mantıkla, OKX imza risk kontrolünde yalnızca "işlemin kullanıcı tarafından başlatılıp başlatılmadığını" doğrulamakla kalmaz, aynı zamanda kullanıcının imzalamadan önce işlemin sonuçlarını anlamasına odaklanır. Kalıcı nonce, hesap sahipliği değişikliği gibi yüksek riskli senaryolarda, OKX 2025'in ilk yarısında bu tür yüksek riskli işlemleri toplamda 4 milyondan fazla kez engelledi veya uyarı verdi, korunan tutar yaklaşık 526 milyon ABD dolarına ulaştı ve 50.000'den fazla zincir üstü yöntemi analiz ederek, anlaşılması güç calldata'yı "bu işlem hangi varlıkları değiştirecek, hangi yetkileri verecek" şeklinde tercüme etti. Belirtmek gerekir ki, bu tür yetenekler riski yalnızca azaltabilir, ortadan kaldıramaz; borsalar ve cüzdan hizmet sağlayıcıları en yüksek değere sahip saldırı hedefleridir. 2025'teki Bybit olayı, imza araçlarının kırılmasından kaynaklanmıştır ve hiçbir taraf kendini bağışık ilan edemez.
Kullanıcı Tarafı: Saldırı En Tanıdık Girişten Başlar
Saldırı protokollerinin maliyeti arttığında, saldırganlar kullanıcılara yönelir. OKX raporuna göre, günümüzde saldırı girişleri genellikle kullanıcıların en az tedbirli olduğu senaryolardır: uygulama mağazaları, arama sonuçlarının ilk sırası, arkadaş hesapları, toplantı yazılımları, işe alım süreçleri.
• Kötü niyetli tarayıcı uzantıları "yerel kabuk, bulut zehiri" modelini kullanır: Uzantının kendisi kötü niyetli mantık içermez, bu nedenle uygulama mağazasının statik incelemesinden geçebilir; gerçek kimlik avı sayfası, uzak sunucu tarafından gerçek zamanlı olarak gönderilir ve alan adı her an değiştirilebilir (SlowMist, Mayıs ayında TronLink'i taklit eden benzer bir uzantı yakalamıştır). Kullanıcı böyle bir sayfada kurtarma ifadelerini girdiğinde, varlık kontrolü hemen el değiştirir.
• Arama reklamı zehirlenmesi daha günlük işlemlere yakındır. OKX raporunda kaydedilen bir vakada, bir kullanıcı yeni bir bilgisayar satın aldıktan sonra bir geliştirme aracı aramış, arama sonuçlarının en üstündeki ücretli reklama tıklamış ve sayfadaki talimatlara göre terminalde bir "kurulum komutu" çalıştırmış, ancak bu komut aslında bir pano ele geçirme truva atı yerleştirmiştir; daha sonra kullanıcı yaklaşık 20.000 ABD doları transfer ettiğinde, alıcı adresi otomatik olarak değiştirilmiştir. Bu tür saldırıların zorluğu şudur: Mağdur, yalnızca "resmi siteyi arama, aracı indirme, komutu kopyalama" gibi normal işlemler yapmıştır.
• İşe alım mülakatı dolandırıcılığı, "keşif-profil oluşturma-hedefli saldırı" yolunu izler: Saldırgan, teknik mülakat bahanesiyle adaydan ekran paylaşmasını, "DeFi kullanım deneyimini doğrulamak" için cüzdanını açmasını ister; aslında cüzdan adresini, portföyünü ve kullandığı protokolleri kaydeder; ardından mağdurun gerçekten kullandığı protokolleri taklit eden airdrop sayfaları oluşturur ve özelleştirilmiş kimlik avı mesajları gönderir. OKX raporunda kaydedilen bir vakada, mağdur bu nedenle yaklaşık 88.000 ABD doları kaybetmiştir.
Ayrıca dikkat edilmesi gereken iki yeni yöntem daha vardır. Birincisi, sahte "2FA güvenlik doğrulaması": Saldırgan, cüzdanın resmi adına e-posta gönderir, resmi alan adından yalnızca bir karakter farklı olan taklit bir alan adı kullanır ve aciliyet yaratmak için geri sayım ekleyerek kullanıcıyı "doğrulamayı tamamlamak" için kurtarma ifadelerini girmeye yönlendirir. İkincisi, iş süreci dolandırıcılığı: "Harici denetim", "token tahsisi onayı" gibi iş senaryolarını yem olarak kullanarak kötü niyetli ekler gönderir (SlowMist tarafından analiz edilen bir örnek, çift uzantı kullanarak bir betiği belge olarak gizlemiştir); açıldığında, şifreleri çalmak için sistem güncellemesi gibi davranır, ardından kamera, ekran kaydı ve klavye dinleme izinleri ister; nihai hedef genellikle kişisel cüzdan değil, iş terminali ve bulut hizmeti izinleridir.
İlkiyle ilgili olarak, iki rapor tutarlı bir temel uyarı veriyor:
Doğrulama, kimlik doğrulama, kurtarma veya yükseltme amacıyla anımsatıcı ifade (seed phrase) girmeyi talep eden herhangi bir sayfa, dolandırıcılıktır. Anımsatıcı ifade bir doğrulama kodu değil, varlık kontrolünün kendisidir; hiçbir meşru cüzdan, bir web sayfası aracılığıyla anımsatıcı ifade talep etmez.
Kayıpların büyük kısmı zincir üstü işlemlerle değil, daha erken aşamalarda kötü niyetli uygulamalar veya kimlik avı siteleriyle başladığı için OKX, korumayı cihaz ve erişim noktasına taşıdı: Güvenlik tarama asistanı, toplamda 200.000'den fazla risk tespiti gerçekleştirdi ve 60.000'den fazla yüksek riskli uygulama keşfetti; kimlik avı siteleri ve kötü niyetli DApp'lere karşı ise 7 milyondan fazla riskli site ziyaretini engelleyerek, kullanıcıların anımsatıcı ifade girmesini veya cüzdan bağlamasını önlemeyi hedefliyor.
Saldırganlar kullanıcılarla temasa geçmeden önce, risklerin önemli bir kısmı çok daha üst aşamalara, yani yazılım tedarik zincirine gömülmüş durumda.
Tedarik Zinciri: Zehirlenen Yazılım Paketleri Değil, Güvenin Kendisidir
Tedarik zinciri zehirlenmesinin özelliği şudur: Mağdurlar herhangi bir hata yapmamıştır; sadece her zamanki gibi bir bağımlılık yüklemiş, bir sürüm güncellemiş veya resmi bir alan adını ziyaret etmiştir. Bu, SlowMist raporunun en ayrıntılı bölümüdür ve üç temsili vaka, bu tür saldırıların genişlik, derinlik ve yükseklik açısından evrimini göstermektedir.
• Genişlik: Shai-Hulud Solucanı. Mayıs ortasında, bir hesap 22 dakika içinde 317 paket adını kapsayan 637 kötü niyetli sürüm yayınladı. Bu, aylık 3,8 milyondan fazla indirilen echarts-for-react ve aylık 4,2 milyondan fazla indirilen size-sensor gibi popüler bileşenleri etkiledi. Kötü niyetli paketler, kurulum aşamasında gizlenmiş bir yük tetikleyerek AWS, GCP, Azure bulut kimlik bilgileri, Kubernetes küme anahtarları, SSH özel anahtarları gibi çeşitli hassas bilgileri sistematik olarak topladı, şifreleyerek dışarı aktardı ve aynı zamanda kendi kendine yayılma modülüyle solucan benzeri bir yayılma sağladı. Ayrıca Claude Code ve VS Code için kalıcılık mekanizmaları önceden yerleştirildi. Hedefi artık tek bir yazılım paketi değil, tüm geliştirme hattının yetkileriydi.
• Derinlik: Güven Zincirinin Katman Katman Aktarımı. Mart ayında, aylık 97 milyon indirilen Python kütüphanesi LiteLLM saldırıya uğradı. Saldırgan doğrudan kütüphaneye sızmadı; önce yapım sürecinin bağımlı olduğu güvenlik tarama aracı Trivy'yi zehirleyerek, buradan yayın anahtarlarını çaldı ve kötü niyetli bir sürüm yayınladı. Geliştiriciler LiteLLM'ye, LiteLLM Trivy'ye güveniyordu ve Trivy ele geçirilmişti. Bu, koruma görevi üstlenmesi gereken bir güvenlik aracını saldırı zincirinin bir halkası haline getirdi. Aynı ay SlowMist tarafından tespit edilen Apifox resmi CDN zehirlenmesi de benzer bir durumdu: Saldırgan resmi betiği değiştirerek rastgele zamanlayıcılı kötü niyetli kod yerleştirdi; kurulumdan sonra yarım saat ile üç saat arasında bir gecikmeyle etkinleşerek kullanıcıların anormalliği belirli bir işlemle ilişkilendirmesini zorlaştırdı. Bu, "resmi kaynak" ifadesinin artık tamamen "güvenli" anlamına gelmediğini gösteriyor.
• Yükseklik: Saldırganın "saldırı yüzeyi düşüncesi". SlowMist'in Baş Güvenlik Sorumlusu 23pds, Nisan ayında şu uyarıyı yaptı: Lazarus alt grubu HexagonalRodent, yüksek maaşlı uzaktan çalışma pozisyonlarıyla geliştiricileri arka kapı içeren kodları çalıştırmaya yönlendiriyor. OKX raporuna göre bu grup, ChatGPT ve Cursor'u yoğun bir şekilde kullanarak kod ve konuşma metinleri oluşturuyor, AI tabanlı web sitesi oluşturma araçlarıyla sahte şirket siteleri ve yönetici kimlikleri hazırlıyor, hatta kendi kötü amaçlı kodlarını tespit edilmekten kaçınmak için AI ile "kendi kendine kontrol" ediyor; sadece bir çeyrekte 2.700'den fazla geliştirici sisteminden cüzdan verileri çaldı. Aynı zamanda, AI tarafından üretilen kodlar da yeni risk alanları yaratıyor. OKX raporunun OtterSec verilerine atıfta bulunduğu üzere: Georgia Tech, Mart ayındaki 74 CVE'den 35'ini AI tarafından üretilen kodlara bağladı ve yaklaşık 1.400 "rastgele oluşturulmuş" uygulama üzerinde yapılan bir taramada 2.038 kritik güvenlik açığı ve 400'den fazla açıkta kalan anahtar bulundu. "İşlevsel olarak çalışıyor" olması, "üretim ortamına alınabilir" anlamına gelmez.
Benzer olaylar arasında 21 ay boyunca güncellenmeyip aniden anormal bir sürüm çıkaran node-ipc ve üç büyük ekosistemi kapsayan koordineli zehirleme saldırısı TrapDoor da yer alıyor. Bunların ortak noktası şu sonuca işaret ediyor: Geçmişte korumanın odağı kodu denetlemekti, şimdi ise güven kaynağını denetlemek zorunlu hale geldi. Bu durum, özellikle Agent ekolojisi için kritiktir çünkü Agent'lar harici eklentileri aktif olarak okur, yükler ve çalıştırır. Bu temelde OKX, Agentic Wallet'ın eklenti entegrasyonunda kod güvenliği, izin kapsamı ve harici bağımlılıkları kapsayan bir giriş denetimi ve düzenli tarama mekanizması oluşturarak "bağımlılığın güvenilir olup olmadığı" değerlendirmesini eklenti yayınlanmadan önceye çekmiştir.
AI: Tek Bir İçeriği Sahteleştirmekten, Tüm Ortamı Sentezlemeye
Yukarıdakileri birleştirdiğimizde, örtük bir ana tema görebiliriz: Dış dünyanın "daha akıllı sistemlere" karşı doğal bir güveni vardır. Ve oluşmakta olan bir sonraki toplu yanılgı şudur: Agent'lar insanlardan daha güvenilirdir. Bu algı henüz yeterli sayıda olayla düzeltilmemiş olsa da, bedeli şimdiden ortaya çıkmıştır.
Mayıs ayındaki Bankr olayı, neredeyse bir "saldırı"ya benzemeyen bir vakadır: Saldırgan özel anahtarları çalmadı, sözleşmelere saldırmadı, sunucuları işgal etmedi; sadece Grok'tan bir Mors kodu çevirisini istedi. BankrBot, X platformunda konuşlandırılmış, doğal dil talimatlarına göre zincir üstü işlemleri otomatik olarak yürüten bir AI Agent'tır. SlowMist'in analizine göre, saldırgan önce ilişkili bir cüzdana bir üyelik NFT'si airdrop ederek yüksek yetki modunu tetikledi, ardından bir Mors kodu mesajı göndererek Grok'tan çeviri yapmasını istedi; Grok kodu çözdükten sonra @BankrBot'u etiketleyerek içinde gizli olan transfer talimatını (yaklaşık 3 milyar DRB tokeni) düz metin olarak çıktıladı, BankrBot bunu güvenilir bir talimat olarak kabul edip doğrudan yürüttü. Kayıp yaklaşık 150.000 ila 200.000 dolar (SlowMist yaklaşık 175.000 dolar olarak kaydetti) ve sonrasında yaklaşık %80'i geri alındı. Grok ve BankrBot'ta geleneksel anlamda bir güvenlik açığı yoktu; asıl başarısız olan, iki otomatik sistem arasındaki doğrulanmamış güven sınırıydı. Bir Agent imzalama ve transfer yapma yeteneğine sahip olduğunda, normal bir girdi gibi görünen kötü niyetli bir talimat, gerçek bir varlık kaybına dönüşebilir.
SlowMist, saldırıları Agent'in bilişsel süreçten uygulamaya kadar olan zincirine göre dört katmana ayırıyor ve her katman için gerçek dünya örnekleri sunuyor:
• Girdi Katmanı: Dolaylı prompt enjeksiyonu. Kötü niyetli komutların, Agent'ın otomatik olarak okuyacağı harici içeriğe gömülmesi. Bankr olayı bu kategoriye giriyor.
• Bellek Katmanı: Bellek kirliliği. Palo Alto Networks Unit 42'nin doğrulamasına göre, Agent'ın uzun süreli belleğine kötü niyetli kurallar yazılabiliyor (örneğin, saldırganın adresini "sık kullanılan alıcı adresi" olarak işaretlemek) ve bu kurallar sonraki oturumlarda da geçerliliğini koruyabiliyor.
• Araç Katmanı: Yetki aşımı. Mayıs ayında açıklanan OpenClaw "Claw Chain" olayında, güvenlik şirketi Cyera, birbirine bağlanarak kullanılabilecek dört güvenlik açığı keşfetti (en yüksek risk derecesi CVSS 9.6). Bu açıklar, kademeli olarak birleştirilerek yürütme ortamının tamamen ele geçirilmesini sağlayabiliyor.
• Tedarik Zinciri Katmanı: OpenClaw eklenti merkezinde denetim eksikliği. Kötü niyetli skill'ler, işlevsellik belgesi kılığına giriyor, komutları kodlayarak gizliyor ve gerçek kötü niyetli yükü uzaktan dinamik olarak çekmek için "iki aşamalı" bir yöntem kullanıyor.
Yapay zekanın kimlik avı senaryolarında yarattığı daha derin bir değişim, dolandırıcılığı "tek bir sahte içerik oluşturmaktan" bütün bir "sentezlenmiş gerçekliği" yönetmeye dönüştürmesidir. OKX raporunda aktarılan Check Point tarafından açıklanan "Truman Show" operasyonuna göre, saldırganlar kurbanları özel bir yatırım grubuna yönlendiriyor. Gruptaki "uzmanlar" ve "yatırımcılar" yapay zeka tarafından canlandırılıyor, sürekli analiz yayınlıyor, getiri gösteriyor ve gerçek zamanlı etkileşim kuruyor; kurban tek bir dolandırıcıyla değil, eksiksiz bir sosyal ve güven yapısına sahip sahte bir ortamla karşı karşıya kalıyor. Bu makalenin başında bahsedilen Singapur video konferans vakası (yapay zeka tarafından oluşturulan Başbakan, Cumhurbaşkanı ve Finansal Otorite temsilcilerinin aynı anda bulunması, yaklaşık 4,9 milyon Singapur doları kayıp) aynı yöntemin uç bir örneğidir.
Bu nedenle, saldırı hedefi temelden değişti: Artık aldatılması gereken, kullanıcının tek bir bilgi parçası hakkındaki yargısı değil, genel ortamın gerçekliğine dair algısıdır. "Güvenlik açığı insanda" yargısı da daha da genişletilmelidir. Makineler insanların yerine karar vermeye başladığında, risk sınırı "insan"dan varsayılan olarak güvenilen tüm unsurlara, makineler arasındaki güven sınırı da dahil olmak üzere genişler. Geleneksel "şüpheli bilgiyi tanımlama" temelli savunmalar etkisiz hale geliyor.
Yanıt olarak, sektörde bir fikir birliği oluştu: Agent'lar işlemleri daha akıllıca düzenleyebilir, ancak yürütme aşamaları daha sıkı kısıtlamalara tabi olmalıdır. SlowMist, güvenlik yeteneklerini Agent'ın çalışma sürecine entegre ediyor. MistEye Security Gate, Claude Code, Cursor gibi kodlama aracılarına "önce tespit et, sonra yürüt" şeklinde sert bir engelleme mekanizması sunarken, MistTrack Skills, 19 ana akım blok zincirini kapsayan 400 milyondan fazla zincir üstü adres etiketiyle, transfer öncesinde kara para aklama risk taraması gerçekleştiriyor. OKX'in yaklaşımı da güvenliği tamamen Agent'ın kendi yargısına bırakmamak yönünde: İşlem nasıl oluşturulursa oluşturulsun, imzalanıp yayınlanmadan önce bağımsız bir risk tespitinden geçiriliyor ve risk tespit edilirse ikinci bir onay isteniyor veya doğrudan engelleniyor.
Fon Akışı: Yalnızca Yaklaşık %12'si Geri Alınabiliyor, Kara Para Aklama Yüksek Oranda Endüstriyelleşti
Yazının başındaki rakamlara dönecek olursak. Bu bölümdeki kara para aklama ve düzenleme verileri ağırlıklı olarak SlowMist raporunun takibinden gelmektedir: Yılın ilk yarısında fonların geri alınabildiği veya dondurulabildiği yalnızca 18 olay yaşanmış olup, bunlar yaklaşık 389 milyon dolar çalınan varlığı kapsamakta, geri alınan veya dondurulan miktar ise yaklaşık 118 milyon dolar olup toplam kaybın %12,3'ünü oluşturmaktadır. Çalınan fonların büyük çoğunluğu bir kez transfer edildikten sonra geri alınması zordur; bunun temel nedeni, altındaki kara para aklama aşamasının yüksek oranda endüstriyelleşmiş olmasıdır.
Lazarus'u ele alalım; kara para aklama zinciri birbirine sıkı sıkıya bağlıdır: İlk olarak Umbra gibi gizlilik protokolleri aracılığıyla zincir üzerindeki bağlantılar kesilir, ardından THORChain gibi kimlik doğrulaması gerektirmeyen köprüler aracılığıyla Bitcoin'e dönüştürülür (likiditesi bol ve bölünmesi kolay olduğu için), daha sonra fonlar binlerce yeni adrese dağıtılır, Sinbad, YoMix, Wasabi gibi karıştırma hizmetlerinden geçirilir ve nihayetinde Çin OTC tezgahları veya Rusya borsa ağları (Garantex ve halefi Grinex gibi) aracılığıyla offshore olarak fiat paraya çevrilir. Çalınan varlık rsETH gibi bir token ise, önce DeFi protokolünde teminat gösterilerek gerçek varlıklar ödünç alınır ve ardından dönüştürülür; KelpDAO'nun çalıntı fonları da bu yolu izlemiştir. Fonlar bir kez köprü ve karıştırma aşamasına girdiğinde, geri alma penceresi neredeyse tamamen kapanır.
Gizlilik protokollerine giren fon akışı da bunu dolaylı olarak doğrulamaktadır: SlowMist'in Dune tabanlı istatistiklerine göre, yılın ilk yarısında başlıca gizlilik protokollerine toplamda yaklaşık 974 milyon dolar giriş olmuş olup, bunun yaklaşık %71'i Tornado Cash'e, yaklaşık %23'ü ise Railgun'a aittir ve Railgun'a giren fonların neredeyse %90'ı stablecoin'dir. Kara para sektörünün diğer ucunda ise araçların "hizmetleştirilmesi" görülmektedir: SlowMist'in takip ettiği "Drain-as-a-Service" platformlarında, Rublevka Team 2023'ten bu yana toplamda 10 milyon doların üzerinde çalmış, en az 240.000 başarılı hırsızlık işlemi gerçekleştirmiş ve alt kademelere %80'e varan komisyon payı sunmuştur; StepDrainer ise tüm phishing araç setini net bir fiyatla listeleyerek tam kaynak kodunu yaklaşık 750 dolara satmaktadır. Saldırı araçlarına erişim eşiği son derece düşük bir seviyeye inmiştir.
Düzenleyici kısıtlamalar da sıkılaşmakta ve kara para aklama kanallarındaki kilit noktaları hedef almaya başlamaktadır. SlowMist'in derlediği gelişmelerde, yukarıdaki zinciri doğrudan etkileyen üç önemli madde bulunmaktadır: AB'nin Rusya'ya yönelik 20. yaptırım paketi, ilk kez Rusya'daki kripto hizmet sağlayıcılarıyla tüm işlemleri yasaklayarak doğrudan Garantex, Grinex gibi çıkış kanallarını hedef almıştır; Dubai DIFC, karıştırma aşamasını hedef alarak gizlilik coin'lerinin ticaretini tamamen yasaklamıştır; Çin'in sekiz bakanlığının Şubat ayındaki yeni düzenlemesi, ilk kez yurt dışında RMB'ye sabitlenmiş stablecoin ihraç etmenin izinsiz olarak yasak olduğunu belirtmiştir. Diğer adımlar da aynı yönde ilerlemektedir: Hong Kong ilk stablecoin ihraççı lisanslarını vermiş, Güney Kore hacklenen borsalara çalınan miktarın en fazla %10'u oranında para cezası kesmeyi planlamakta, ABD'deki GENIUS Yasası ise ilk stablecoin kurallarını yürürlüğe koymuştur. Kara para aklama zincirinin başlangıç noktası genellikle kötü niyetli bir adres veya yüksek riskli bir yetkilendirmedir. OKX raporu da, KYS risk yeteneğinin anormal adresleri, kötü niyetli token'ları ve yüksek riskli yetkilendirmeleri sürekli olarak tanımlayarak, fonlar karıştırma ve köprü kanallarına girmeden önce risk işaretlemesi yapmayı hedeflediğini vurgulamaktadır.
Sonuç: Savunma Hattını Onay Öncesine Taşımak
Drift imzacısı onay düğmesine bastığı anda tüm savunmalar anlamını yitirir. 2026'nın ilk yarısındaki çoğu ders, "onay" eyleminden önce gerçekleşti: Birisi anlamadığı bir işlemi imzaladı, bir sistem aşırı yetki verdi, bir ekip yanlış bir veri kaynağına güvendi, bir kullanıcı yeterince gerçekçi bir kılığa inandı.
İster OKX'in "Anlayarak imzala, tek nokta riskinden kaçın, önce doğrula sonra güven" yaklaşımı, ister SlowMist'in tüm makale boyunca vurguladığı "Önce doğrula, sonra güven" düşüncesi olsun, hepsi aynı yöne işaret ediyor: Karar vermeyi eylem gerçekleşmeden önceye taşımak. Buna dayanarak üç liste halinde özetlenebilir.
Proje ekiplerine yönelik: Kritik işlemler yalnızca "kimin imzaladığını" değil, aynı zamanda "imzalayanın sonuçları anlayıp anlamadığını" da doğrulamalıdır. Çoklu imza, sözleşme yükseltmesi, sahip değişikliği, zincirler arası yapılandırma gibi işlemler; ayrıştırılabilir, simüle edilebilir ve denetlenebilir bir sürece sahip olmalıdır; büyük miktarda fon çıkışı ve yetki değişiklikleri için zaman kilidi ve anormal uyarılar ayarlanmalıdır. Hiçbir tek bileşenin (örneğin bir RPC, bir doğrulama düğümü, bir bulut anahtarı veya bir yönetici adresi) fonların nereye gideceğine bağımsız olarak karar vermesine izin verilmemelidir. Bağımlılık taraması rutin bir süreç haline getirilmelidir; fon, yetki ve dağıtımla ilgili talepler yalnızca tek bir kanaldan onaylanmamalı, video konferans ve arkadaş hesapları kimlik kanıtı oluşturmaz.
Sıradan kullanıcılara yönelik: Anlaşılmayan işlemler imzalanmamalıdır. Büyük miktardaki varlıklar ile günlük etkileşim cüzdanları ayrı tutulmalı, kullanılmayan yetkiler düzenli olarak iptal edilmeli, sınırsız yetki, Permit/Permit2 gibi işlemlere özellikle dikkat edilmelidir; çoğu saldırı varlıkları hemen transfer etmez, önce yetki alır, sonra harekete geçer. Kurtarma ifadesi isteyen her sayfa dolandırıcılıktır; uzaktan kontrol, ekran paylaşımı, bilinmeyen bir konferans yazılımı yükleme veya terminal komutları çalıştırma talepleri önce doğrulanmalıdır.
Agent kullanıcıları ve geliştiricilere yönelik: Girdi filtreleme, araç çağrısı kum havuzu, yetki seviyelendirme, hassas işlemler için ikinci onay ve yürütme öncesi doğrulama, fon tutabilen herhangi bir Agent'ın temel yapılandırmasıdır, isteğe bağlı değildir. Sistem istemleri bir güvenlik kontrol aracı olarak görülmemelidir; Agent planlar üretmekten sorumlu olmalı, yetkilendirme ise esnek olmayan bir kural sistemi tarafından yapılmalıdır.
2026'nın ilk yarısı, güvenlik durumunda genel bir iyileşme değil, saldırı paradigmasında sistematik bir kayma oldu: akıllı sözleşme kodundan, kodun ötesindeki insanlara, altyapıya ve güvenin kendisine. Sentezlenmiş gerçekliğin mümkün olduğu bir çağda, artık yalnızca belirli bir bilgiyi değil, ortamın kendisini doğrulamak gerekiyor. Güvenliğin amacı, her katılımcının uzman olmasını talep etmek değil, en çok hata yapma olasılığı olan noktada riski onay öncesinde durdurmaktır.
2026'nın ilk yarısında en çok onarılması gereken şey, belirli bir sözleşme değil, insan ve sürecin kendisidir.
Bu makale bir katkıdır ve BlockBeats'in görüşlerini yansıtmaz.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler