Çalındıktan Sonra Piyasaya Geri Sürülen 2.92 Milyar Dolar Nasıl "Temizlendi"?
Orjinal Başlık: Kelp'ten 292 Milyon Dolar Nereye Gitti? 292 Milyon Dolarlık Bir Aklama İncelemesi.
Orjinal Yazar: @the_smart_ape
Çeviri: Peggy, BlockBeats
Düzeltmenin Notu: 18 Nisan'da Kelp DAO bir saldırıya uğradı ve yaklaşık 292 milyon dolarlık varlık çalındı. Peki, tamamen açık bir zincir sisteminde, bu para tam olarak nasıl adım adım "temizlendi" ve dolaşımdaki bir varlığa dönüştü?
Bu makale, bu olayı ele alarak, bir siber suçun yüksek endüstriyel bir şifreli aklama yolunu çözümlüyor: saldırı öncesi anonim altyapı hazırlığından başlayarak, Tornado Cash'i kullanarak zincir üstü ilişkiyi kesmeye; Aave, Compound gibi platformlardan "toksik varlıkları" temiz likiditeye dönüştürmek için borç verme sürecinden, THORChain ve çapraz zincir köprüler aracılığıyla UTXO yapısını kullanarak izlemenin zorluğunu büyük ölçüde artırarak Tron üzerindeki USDT sistemine akıtılmasına kadar ve off-chain ağları kullanarak gerçek dünya nakde dönüştürülmesine kadar.
Bu süreçte, karmaşık siyah kutu işlemleri olmaksızın neredeyse her adım "kurallara uygun" olarak gerçekleştirilmiştir. Ve işte tam da bu nedenle, bu yolun ortaya koyduğu şey, bir nokta hatası değil, DeFi ekosisteminin açıklık, birleşebilirlik ve denetlenemezlik altında yaşadığı yapısal gerilimdir - protokol tasarımının bu tür işlemlere izin vermesi durumunda, "varlıkları geri alma" kavramı artık bir teknik sorun değil, bir sistem sınırları sorunudur.
Bu nedenle, Kelp DAO olayı sadece bir güvenlik ihlali değildir, aynı zamanda şifreli dünya işleyiş mantığı hakkında bir stres testidir: Bu olay, bir hacker'ın paranızı nasıl kendi parasına dönüştürdüğünü gösterirken, bu sistemin neden ilkesel olarak bu süreci durdurmanın zor olduğunu göstermektedir.
Bildiğiniz gibi, 18 Nisan'da bir Kuzey Koreli hacker Kelp DAO'dan 292 milyon dolar çaldı. Beş gün sonra, bunların yarısından fazlası kayboldu, binlerce cüzdanda parçalandı ve durdurulamaz protokoller aracılığıyla dönüştürülerek sonunda çok belirli bir hedefe akıtıldı.
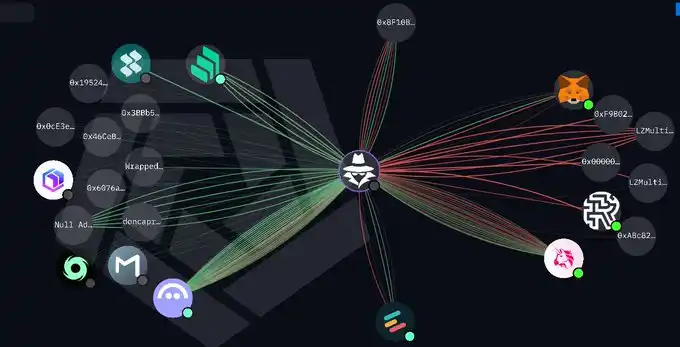
İlginç olan şu ki: 292 milyon dolarlık izlenebilir çalınan kripto varlık, kimse engelleyemediği durumda, neden Pyongyang'ın cebindeki nakde dönüştü.
Bu makalenin amacı, modern şifreli aklama sürecinin neden ve nasıl işlediğini, yapısal olarak neden engellenemediğini ve her aklanmış doların nihayetinde ne alındığını ortaya koymaktır.
İlk Aşama: Hazırlık (Saldırıdan Saatler Önce)
Saldırgan, doğrudan çalma ile başlamadı. Lazarus örgütünün taktiği her zaman altyapı hazırlığından başlamaktı.
Saldırı yaklaşık 10 saat önce gerçekleşti, 8 adet yepyeni cüzdan Tornado Cash'e önceden finanse edildi. Tornado Cash, fon kaynağı ile hedef arasındaki ilişkiyi ortadan kaldıran bir karıştırıcıdır.
Her bir cüzdan 0.1 ETH aldı, bu miktar Gas ücreti olarak sonraki tüm işlemleri ödemek için kullanıldı. Bu cüzdanlardaki fonlar karıştırıcıdan geldiği için herhangi bir borsa KYC kaydı olmadığından, herhangi bir geçmiş işlem izi olmadığından ve herhangi bir bilinen varlıkla ilişkilendirilemediğinden temiz bir durumdaydı.
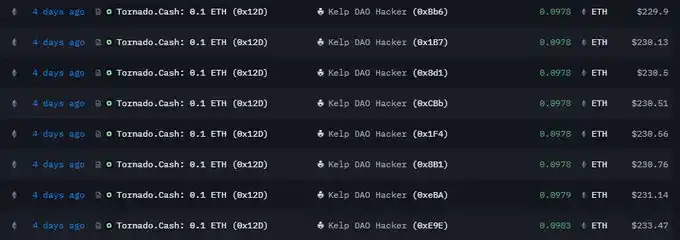
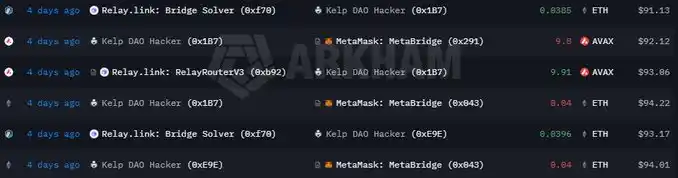
Saldırıdan bir gün önce, saldırgan Ethereum ana ağından Avalanche ve Arbitrum'a 3 adet cross-chain transfer başlattı. Açıkça amacı, bu iki L2 üzerinde Gas önceden yatırmak ve köprü işlemlerini test etmek, büyük miktarlı transferlerde sorunsuz olacağını sağlamaktı.
İkinci Aşama: Çalma
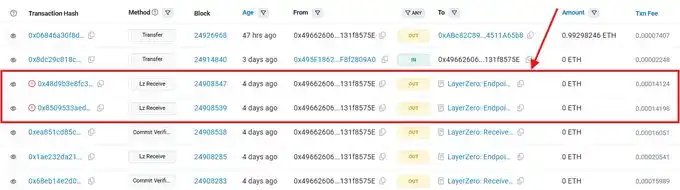
Bir bağımsız saldırı başlatma cüzdanı (0x4966...575e), LayerZero EndpointV2 sözleşmindeki lzReceive işlevini çağırdı. Doğrulayıcı başarıyla aldatıldığı için, bu çağrı yasal cross-chain mesaj olarak kabul edildi. Kelp'in cross-chain sözleşmesi Kelp DAO: RSETH_OFTAdapter (Etherscan adresi: 0x85d...) hemen 0x8B1'e 116,500 rsETH bıraktı.
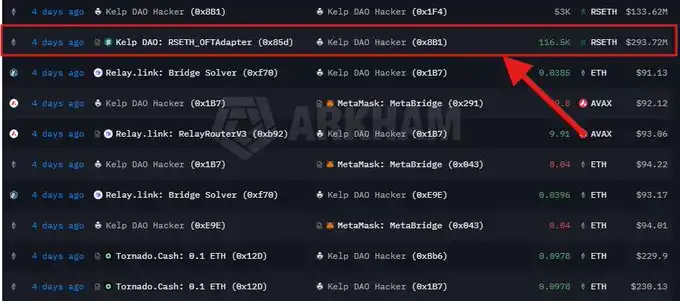
Tüm dolaşımdaki rsETH'nin %18'i. Bir işlev çağrısıyla, tamamen kayboldu.
46 dakika sonra, UTC saatiyle 18:21’de, Kelp'in acil çoklu imza protokolü durdurdu. UTC saatine göre 18:26 ve 18:28'de, saldırgan aynı şekilde tekrar iki kez denedi, her seferinde yaklaşık 40,000 rsETH (her biri yaklaşık 100 milyon dolar) çalmayı denedi. İki deneme de Kelp'in zamanında devre dışı bırakılması nedeniyle geri alındı. Aksi takdirde, bu çalma miktarı toplamda yaklaşık 5 milyar dolara ulaşabilirdi.
Üçüncü Aşama: Aave + Compound İşlemi
rsETH, bir teminat jetonudur; Kelp köprüsünü durdurduğunda veya çalınan jetonu bir kara listeye aldığında, değeri hemen sıfırlanır. Saldırganın bu jetonu dondurulamayan varlıklara dönüştürmesi için sadece birkaç dakikası vardı. Kelp, çalma gerçekleştiğinde 46 dakika sonra durdurulduğu için, iş işten geçmişti.
2.92 Milyar Dolarlık likiditesi olmayan restaking tokenini doğrudan açık pazarda satmak, fiyatı %30'dan fazla düşürebilirdi. Bu yüzden satmayı seçmedi, bunun yerine DeFi borç verme protokolünü bir kara para aklama aracı olarak kullandı ve hızlıca elden çıkardı.
Alıcı cüzdanı 0x8B1, 116,500 adet çalınan rsETH'yi diğer 7 ayrı cüzdana dağıtarak parçaladı. Her bir cüzdan ardından Aave ve Compound V3'e girdi, bir kısmını teminat olarak yatırıp ETH borç aldı.
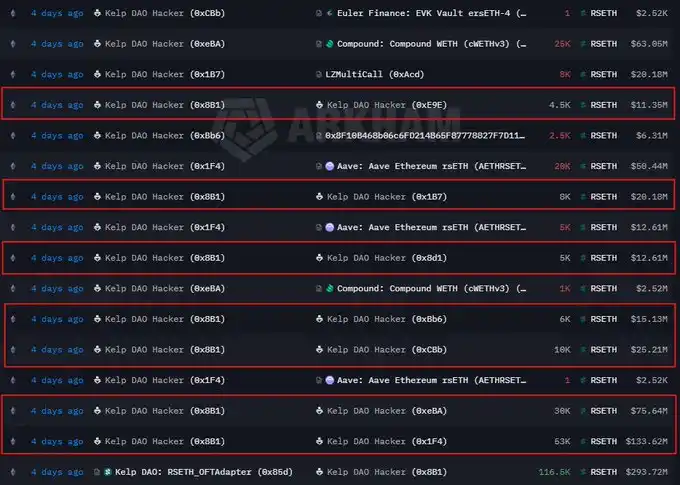
7 ayrı cüzdanın toplam pozisyonu şöyle:
· Teminata Yatırılan: 89,567 adet rsETH
· Borçlu: Yaklaşık 82,650 adet WETH + 821 adet wstETH, toplamda yaklaşık olarak 190 milyon dolarlık temiz, likit Ethereum varlığı
· Her bir cüzdanın sağlamlık katsayısı 1.01 ile 1.03 arasında ayarlandı—mutlak sınır olarak likidasyondan önce protokolün izin verdiği maksimum değer
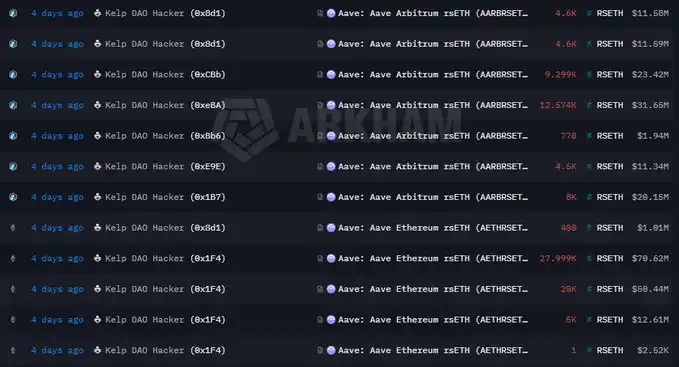
Saldırgan, bu 2.92 milyar dolarlık ve artık etiketlenmiş ve neredeyse likit hale getirilemeyen rsETH'yi 190 milyon dolarlık ETH'ye dönüştürdü. Bu parti rsETH sonunda neredeyse sıfıra işaretlendiğinde (Kelp köprüsü varlığı borcu karşılamadığı, geri çekilemediği için), borç verme protokolündeki mevduat sahipleri zarara uğradılar.
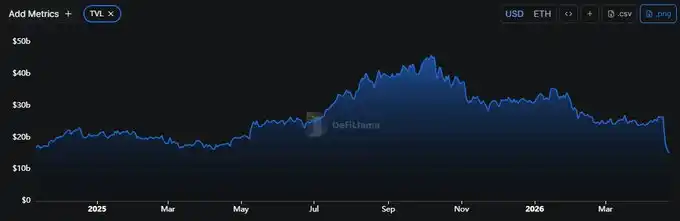
Piyasanın Aave'nin 2 milyar doların üzerinde kötü borcu bulunduğunu fark etmesiyle, kullanıcılar panikle paralarını çekmeye başladılar. Aave 48 saat içinde 8 milyar dolarlık TVL (Toplam Kilitli Değer) kaybetti. Bu en büyük DeFi borç verme protokolü, ilk kez gerçek anlamda bir banka banka soygunuyla karşı karşıya — ve fitilleyen, bir saldırganın protokolü tamamen öngörüldüğü gibi kullanmasıydı.
Dördüncü Aşama: Fonların Birleştirilmesi ve Bölünmesi
Aave/Compound borcunu tamamladıktan sonra, 7 ayrı cüzdan borç aldığı ETH'yi 0x5d3 üçüncü seviye entegrasyon cüzdanına gönderdi.
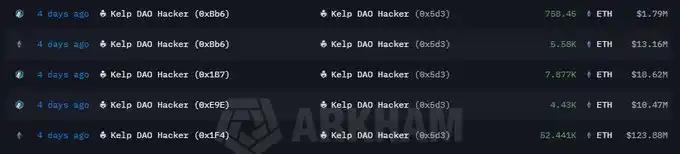
Tüm işlem kümesi artık net üç katmanlı bir yapıya sahiptir:
1. Alıcı: 0x8B1 (Tornado Cash aracılığıyla aynı şekilde finanse edildi), çalınan 116,500 adet rsETH'yi aldı
2、Eylem: Tornado Cash tarafından finanse edilen 7 ayrı cüzdan aracılığıyla Aave/Compound işlemlerinin gerçekleştirilmesi
3、Entegrasyon: 0x5d3, yaklaşık 71.000 ETH borç finansmanını birleştirerek, aynı hırsızlık sürecine yönlendirme
Fonlar daha sonra iki zincir arasında dağıtıldı:
· 75.700 ETH Ethereum ana ağında kaldı
· 30.766 ETH, Arbitrum'da (yaklaşık 71 milyon dolar)
Arbitrum Güvenlik Komitesi, bu varlıkların Arbitrum'da dondurulmasına ve 71 milyon doların, ancak sonraki yönetimle kilidini açabilen bir yönetim kontrol cüzdanına transfer edilmesine karar verdi.
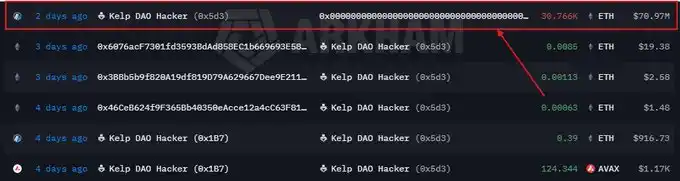
Dondurma gerçekleştikten kısa bir süre sonra, saldırgan ana ağdaki kalan ETH'yi hemen transfer etti ve hırsızlık sürecini hızlandırdı. Bu eylemlerden anlaşıldığı üzere, açıkça Arbitrum'un böyle bir adım atacağını öngörmemişti.
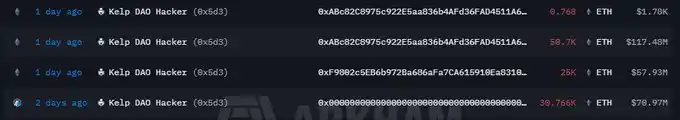
Beşinci Aşama: İlk Hırsızlık Dalgası
Saldırıdan dört gün sonra, 0x5d3 boşaltmaya başladı. Arkham, 3 ayrı transferi birkaç saat içinde izledi.
Zamanlama özenle seçilmişti: Avrupa'nın işlem saatleri olan Salı günü. ABD araştırmacıları hala dinlenirken, Avrupa düzenleyici organları pazartesi günü biriken işleriyle uğraşıyor, Asya borsaları kapanmaya yaklaşıyordu.
Ardından, transfer deseni patlayıcı bir şekilde yayılmaya başladı. Her birinci dalga hedefi hemen tekrar yayıldı: 0x62c7 yaklaşık 60 yeni oluşturulan cüzdana, 0xD4B8 ise yaklaşık 60 başka cüzdana gönderildi. Birkaç saat içinde, temiz 10 cüzdan kümesi 100'den fazla tek kullanımlık adres haline geldi, hepsi aynı anda fonlanarak, her bir adresin tutarı tespiti önlemek için yeterince küçük hale getirildi.
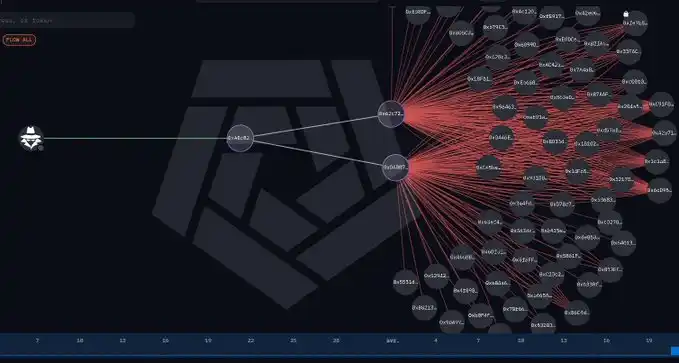
Lazarus, HD cüzdan senaryosunu çalıştırdı - tek bir hatırlatıcı kelime, matematiksel olarak binlerce yeni adres üretmek için saniyeler içinde çıkarılabilir, bir işçi havuzuyla (Python + web3, ethers.js veya kendi iç araçları) eşleştirilerek adres ağacının tümünü paralel olarak imzalayabilir ve yayınlayabilir. Bu kod setini, 2018'den beri sürekli olarak güncelliyorlar.
Bu aşama sona erdiğinde, lineer olarak izlenebilir zincirleme tamamen ortadan kaybolmuştu. 10 cüzdanın işlem kümesi, 100'den fazla parçalanmış cüzdana patlamıştı, fonlar aynı anda onlarca bağımsız girişten gizlilik yoluna girmişti.
Altıncı Aşama: THORChain — Kaçış Makinesi
Gerçek kırılma noktası THORChain'de gerçekleşti.
THORChain, çapraz zincir yerel varlık değişimini destekleyen merkezi olmayan bir protokoldür. Ethereum'dan ETH gönderirseniz, size Bitcoin'i geri verecektir.
Sadece 22 Nisan'da, THORChain'in 24 saatlik değişim hacmi 4.6 milyar doları bulmuştur. Protokolün normal günlük işlem hacmi yaklaşık olarak 15 milyon dolar civarındadır. Bu kez yapılan saldırı, protokolün normal kullanım miktarının 30 katı kadarını tek bir günde ele geçirmiştir.
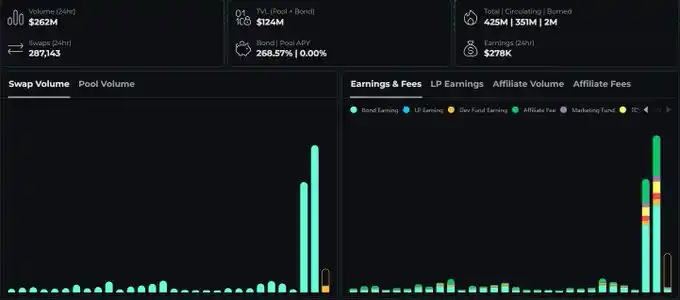
Aynı 24 saatlik pencere içinde, protokol toplamda 494,000 dolar getiri sağlamıştır, bu getiri bonder (düğüm işleticisi), likidite sağlayıcılar, geliştirme fonu, ortaklık entegratörleri ve pazarlama fonu arasında bölünmüştür.
Aynı zamanda, fonlar bir dizi daha küçük ama birbirini tamamlayan gizlilik kanalı aracılığıyla paralel olarak hareket etmektedir:
· Umbra: Ethereum üzerinde bir gizlilik adresi protokolü. Parayı tek kullanımlık adrese göndermeyi sağlar, sadece alıcı bu adresi paylaşılan anahtarla hesaplayabilir. Zincirdeki gözlemciler asıl hedefi bilemezler. Başlangıçta yaklaşık olarak 78,000 dolarlık bir aktivite burada izlenmiş, ancak daha sonra araç izleri kaybetmiştir.
· Chainflip: THORChain'e benzer bir çapraz zincir DEX.
· BitTorrent Zinciri: Tron'la bağlantılı düşük maliyetli, düşük düzenlemeli yan zincir.
· Tornado Cash: Başlangıçtaki Gas Ön Yükleme zamanında olduğu gibi bir karıştırıcı. ABD Hazine Bakanlığı 2022'de bunu yaptırım listesine almıştır.
Her bir protokol katmanından geçtikçe izleme maliyeti yaklaşık olarak 10 kat artmaktadır. 5 katmanın ardından, bir kanıt firması teorik olarak hala her bir parçayı izleyebilir, ancak ekonomik maliyet geri alınabilir değeri aşmıştır.
Yedinci Aşama: Bitcoin UTXO Parçalanması
ETH'yi BTC'ye dönüştürmek THORChain aracılığıyla, temelde paranın makarayı parçalara ayırılması anlamına gelmektedir.
Ethereum hesap modelini benimsemiştir, bakiyeniz adresinizle ilişkilendirilmiş bir sayıdır, basit ve doğrudur. Bitcoin farklıdır, UTXO (Harcanmamış İşlem Çıktısı) modelini kullanır — her bir UTXO bir sikke bloğudur ve tam bir işlem geçmişine sahiptir. Bitcoin harcandığında, bu bloklar bölünüp yeniden bir araya getirilir, yeni bloklar oluştururlar.
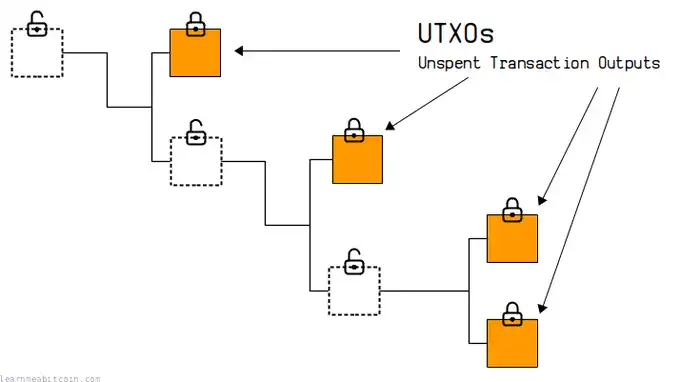
Bir 100 dolarlık banknotu 87 parçaya yırtmayı hayal edin, ardından her parçayı tekrar 87 parçaya bölün ve bunu 7 kez tekrarlayın. Teknik olarak, her parça o ilk banknota kadar takip edilebilir. Aslında, herhangi bir insan yapımı kanıt ekibi binlerce paralel zinciri anlık olarak izleyemez ve yeterince hızlı bir şekilde bütünü ortaya çıkarıp harekete geçemez.
Bu nedenle, THORChain aynı anda iki şeyi başardı: Fonları herhangi bir yaptırımın aşamayacağı sınırlar üzerinden geçirme ve parçalanan paraları izlenemez bir toza dönüştürme.
Son Aşama: Tron USDT Yolu
Bitcoin ve Gizlilik Katmanı'ndan sonra, fonlar aynı noktada tekrar bir araya gelir: Tron'daki USDT.
Çoğu insan aklanmanın ana savaş alanının BTC olduğunu düşünüyor, ancak bu yanlış. Gerçek savaş alanı, Tron'daki USDT'dir. Veriler, yasa dışı kripto varlık işlemlerinin yıllık hacminin USDT-Tron üzerinden diğer tüm zincirlerin toplamını aştığını gösteriyor.
Kelp bu fon akışında, belirli bir yol izler: BTC'den Tron'a köprü geçişi yapılarak USDT'ye dönüştürülür, ardından Tron adresleri arasında birden fazla kez transfer edilir. Tron'daki her bir adımın maliyeti son derece düşüktür, sadece birkaç sent harcanarak 10 katman parçalanma daha yapılabilmektedir.
Dokuzuncu Aşama: Nakit Çıkışı - Kripto Nakde Dönüşümü
Her hack saldırısının son durağı, fonların belirli bir, izlenebilir insan aracılığı ağı üzerinden fiat para nakline dönüştüğü yerdir.
Çin anakarası ve Güneydoğu Asya'da faaliyet gösteren bir grup saha dışı işlem (OTC) simsarı, USDT-Tron yatırımlarını alır ve yerel para birimi cinsinden nakit olarak hesaplaşır. Bu simsarlar esasen lisanssız yeraltı bankalarıdır. Müşterilerden (hem uyumlu hem de uyumsuz) gelen fon akışını bir araya getirir, içeride netleştirme yapar ve Çin içi ödeme ağı (UnionPay) aracılığıyla fiat para hesaplaşması yapar - UnionPay tamamen SWIFT sistemi ve Batı yaptırım yasalarının kapsamı dışında faaliyet göstermektedir.
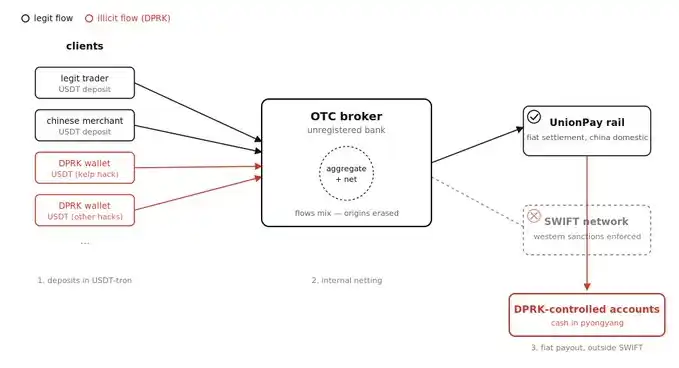
Bu simsarların kontrolünde olan hesaplardan başlayarak, fonlar Kuzey Kore kontrolündeki banka hesaplarına, genellikle Hong Kong, Makao veya üçüncü taraf yargı yetkisi alanında kayıtlı kabuk şirketler adına tutulan hesaplara yönlendirilir. Bu hesaplardan, Hawala tarzı gayri resmi takas, fiziksel nakil ve ön şirket satın alma gibi yöntemlerle, fonlar Pyongyang'a geri aktarılır.
Birleşmiş Milletler Güvenlik Konseyi, FBI ve ABD Hazine Bakanlığı, bu fonların nihai gideceği yer konusunda bağımsız olarak kayıtlar tutmuştur. Kuzey Kore'nin füze programı, nükleer silah geliştirme çalışmaları ve uluslararası yaptırımlardan kaçınma, bu tür fon akışlarına sürekli olarak dayanmaktadır.
2024 yılındaki Birleşmiş Milletler raporuna göre, kripto hacker saldırıları Kuzey Kore'nin toplam döviz gelirinin yaklaşık %50'sini oluşturuyor, bu da onu Kuzey Kore'nin silah programının başlıca finansman kaynağı haline getiriyor - kömür ihracatı, silah satışı ve işçi ihracatının toplamından daha fazla.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler