SlowMist: Bybit'ten yaklaşık 1,5 milyar dolar çalınmasının ardındaki hacker yöntemleri ve soruları
Orijinal başlık: "Bybit'ten yaklaşık 1,5 milyar dolarlık hırsızlığın ardındaki bilgisayar korsanlarının yöntemleri ve soruları"
Orijinal kaynak: SlowMist Technology
Arka plan
Zincir üstü dedektif ZachXBT'ye göre, 21 Şubat 2025 Pekin saatiyle akşamı Bybit platformunda büyük ölçekli bir sermaye çıkışı gerçekleşti. Olayda 1,46 milyar dolardan fazla para çalındı ve bu, son yılların en büyük kripto para hırsızlığı oldu.
Olaydan sonra, SlowMist güvenlik ekibi hemen bir güvenlik hatırlatıcısı yayınladı:
>Slowmist güvenlik ekibinin analizine göre, çalınan varlıklar şunları içerir:
· 401,347 ETH (yaklaşık olarak ABD $ 26 Milyon) değerinde (yaklaşık ABD $ 26 Milyon) 375.5479 Steth (yaklaşık 260 milyon dolar değerinde)
· 15.000 Cmeth (yaklaşık 4.300 ABD Doları değerinde 
 Zincir üstü izleme ve kara para aklama karşıtı araç olan MistTrack'i kullanarak ilk hacker adresi 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2'yi analiz ettik ve şu bilgileri elde ettik: ETH dağıtıldı ve transfer edildi. İlk hacker adresi 40 adrese her biri 10.000 ETH formatında 400.000 ETH dağıttı ve transfer devam ediyor.

Bunlardan 205 ETH, Chainflip aracılığıyla BTC'ye dönüştürüldü ve zincir boyunca bc1qlu4a33zjspefa3tnq566xszcr0fvwz05ewhqfq adresine aktarıldı.

cmETH Akışı: 15.000 cmETH, 0x1542368a03ad1f03d96D51B414f4738961Cf4443 adresine aktarıldı. mETH Protocol'ün, Bybit güvenlik olayına yanıt olarak, ekibin cmETH çekimlerini derhal askıya aldığını ve yetkisiz çekimleri engellediğini X'te yayınladığını belirtmekte fayda var. mETH Protocol, hacker'ın adresinden 15.000 cmETH'yi başarıyla kurtardı.

mETH ve stETH transferleri: 8.000 mETH ve 90.375.5479 stETH, 0xA4B2Fd68593B6F34E51cB9eDB66E71c1B4Ab449e adresine transfer edildi, ardından Uniswap ve ParaSwap aracılığıyla 98.048 ETH ile değiştirildi ve ardından 0xdd90071d52f20e85c89802e5dc1ec0a7b6475f92 adresine transfer edildi. 0xdd9 adresi, her biri 10.000 ETH formatında 9 adrese ETH dağıttı ve henüz dışarı aktarılmadı.

Ayrıca saldırı yöntemi analiz kısmında belirtildiği üzere saldırganın ilk saldırıyı gerçekleştirdiği 0x0fa09C3A328792253f8dee7116848723b72a6d2e adresinin takibi yapıldığında, bu adresin ilk fonlarının Binance'den geldiği tespit edildi.

Mevcut ilk hacker adresi 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2'nin bakiyesi 1.346 ETH'dir. İlgili adresleri izlemeye devam edeceğiz.

Olaydan sonra, Slowmist ilk olarak saldırganın güvenli çoklu işaretler ve aklama madeni para elde etme yöntemi ile Kuzey Koreli bir hacker olduğunu söyledi:
Mühendislik Saldırı Yöntemleri:

Misttrack analizi kullanarak, bu olayın bilgisayar korsanı ve phemex hacker adresi ile ilişkili olduğu tespit edildi. 99_13
Zachxbt ayrıca, bu saldırının, ulusötesi ağ saldırıları yapmak ve kripto para çalmak için her zaman ana faaliyetlerinden biri olan Kuzey Koreli hacker organizasyonu Lazarus Group ile ilişkili olduğunu doğruladı. ZachXBT'nin sunduğu test işlemleri, bağlantılı cüzdanlar, adli grafikler ve zaman analizleri gibi delillerin, saldırganın Lazarus Grubu'nun ortak teknik araçlarını birden fazla operasyonda kullandığını gösterdiği anlaşılıyor. Arkham, aynı zamanda platformun daha ileri soruşturma yapmasına yardımcı olmak için tüm ilgili verilerin Bybit ile paylaşıldığını belirtti.

Saldırı Yöntemlerinin Analizi
Olayın ardından o gece saat 23:44'te Bybit CEO'su Ben Zhou, X hakkında bir açıklama yaparak saldırının teknik ayrıntılarını ayrıntılı olarak açıkladı:

Zincir üstü imza analizi yoluyla bazı izler bulduk:

1. Saldırgan kötü amaçlı bir sözleşme dağıttı:UTC 2025-02-19 07:15:23, 0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516 kötü amaçlı bir uygulama sözleşmesi dağıttı.
2. Güvenli sözleşme mantığıyla oynanması:UTC 2025-02-21 14:13:35, üç Sahip, Güvenli sözleşmeyi kötü amaçlı bir sürümle değiştirmek için bir işlem imzaladı: 0x46deef0f52e3a983b67abf4714448a41dd7ffd6d32d32da69d62081c68ad7882. Bu, ilk saldırı adresi 0x0fa09C3A328792253f8dee7116848723b72a6d2e'ye yol açtı.
3. Kötü amaçlı mantığı gömün: Kötü amaçlı mantık sözleşmesini DELEGATECALL aracılığıyla DEPOLAMA 0'a yazın: 0x96221423681A6d52E184D440a8eFCEbB105C7242.


4. Para transferi için arka kapı fonksiyonunu çağırın: Saldırgan, sözleşmedeki sweepETH ve sweepERC20 fonksiyonlarını kullanarak soğuk cüzdandaki tüm 400.000 ETH ve stETH'yi (toplam değeri yaklaşık 1,5 milyar ABD doları) bilinmeyen bir adrese transfer etti.
Saldırı yöntemleri açısından, WazirX saldırısı ve Radiant Capital saldırısı bu saldırıyla benzerlikler taşıyor. Bu üç olayın hedefleri de Güvenli çoklu imzalı cüzdanlar. WazirX saldırısında saldırgan ayrıca önceden kötü amaçlı bir uygulama sözleşmesi dağıtmış, üç Sahip ile bir işlem imzalamış ve kötü amaçlı mantık sözleşmesini DELEGATECALL aracılığıyla STORAGE 0'a yazarak Güvenli sözleşmeyi kötü amaçlı uygulama sözleşmesiyle değiştirmiştir.


(https://etherscan.io/tx/0x48164d3adbab78c2cb9876f6e17f88e321097fcd14cadd57556866e4ef3e185d)
Resmi açıklamalara göre, saldırgan Radiant Capital saldırısı için imza doğrulayıcısının ön uçta meşru görünen işlemleri görmesini sağlamak için karmaşık bir yöntem kullandı; bu da Ben Zhou'nun tweet'inde açıklanan bilgilere benzer.
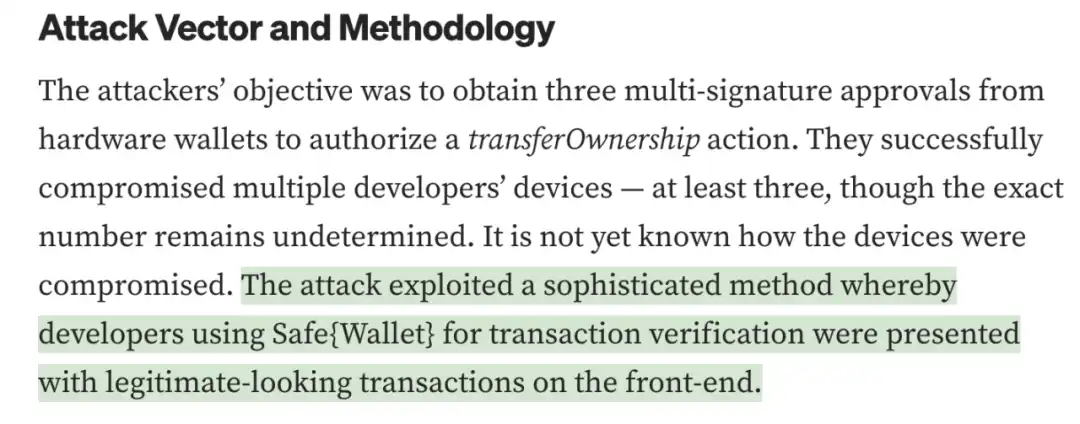
(https://medium.com/@RadiantCapital/radiant-post-mortem-fecd6cd38081)
Ve bu üç olayda yer alan kötü amaçlı sözleşmelerin izin kontrol yöntemleri aynıdır ve sözleşme çağrısını kontrol etmek için sahip adresi sözleşmeye sabit kodlanmıştır. Bybit hack olayında ve WazirX hack olayında izin kontrolü sırasında atılan hata mesajları da benzerdir.
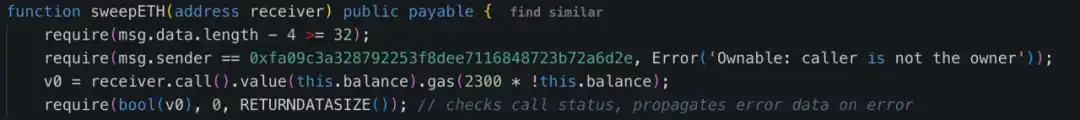
Bu olayda, Güvenli sözleşmede bir sorun yoktu. Sorun, sözleşme dışı kısımdaydı. Ön taraf, aldatıcı bir etki elde etmek için kurcalanmış ve sahtecilik yapılmıştı. Bu münferit bir vaka değil. Kuzey Koreli hackerlar geçen yıl bu şekilde birçok platforma saldırdı: WazirX, Güvenli çoklu imza nedeniyle 230 milyon dolar kaybetti; Radiant Capital, Güvenli çoklu imza nedeniyle 50 milyon dolar kaybetti; DMM Bitcoin, Gonco çoklu imza nedeniyle 305 milyon dolar kaybetti. Bu saldırı tekniği iyi tasarlanmış ve daha fazla dikkat gerektiriyor.
Bybit tarafından yayımlanan resmi duyuruya göre:
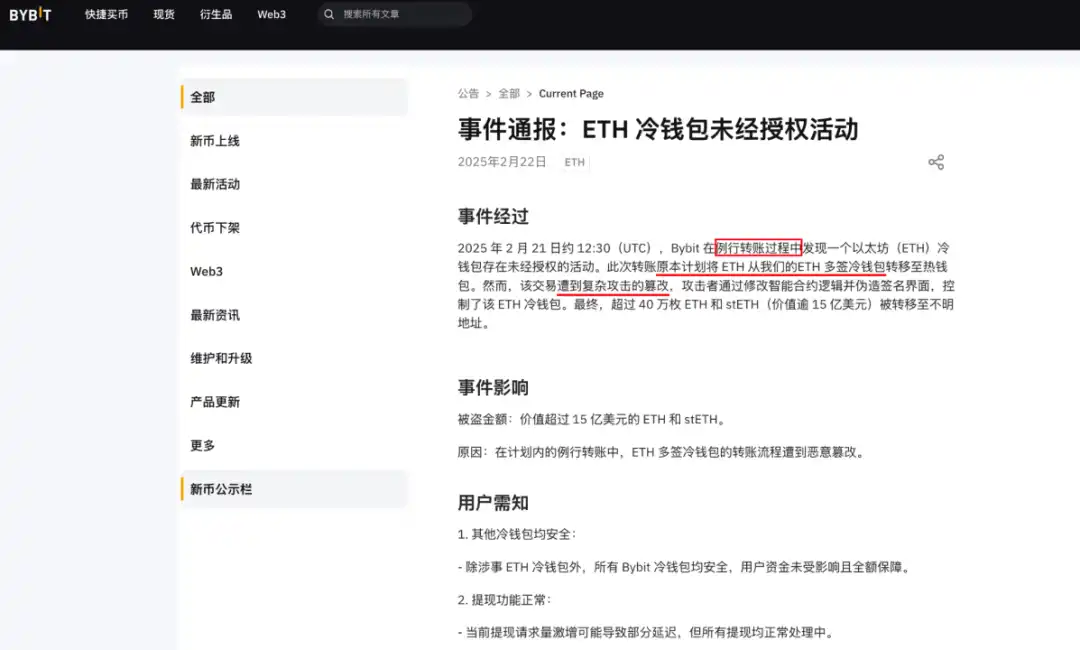
(https://announcements.bybit.com/zh-MY/article/incident-update---eth-cold-wallet-incident-blt292c0454d26e9140)
Ben Zhou'nun tweet'iyle birleştirildiğinde:
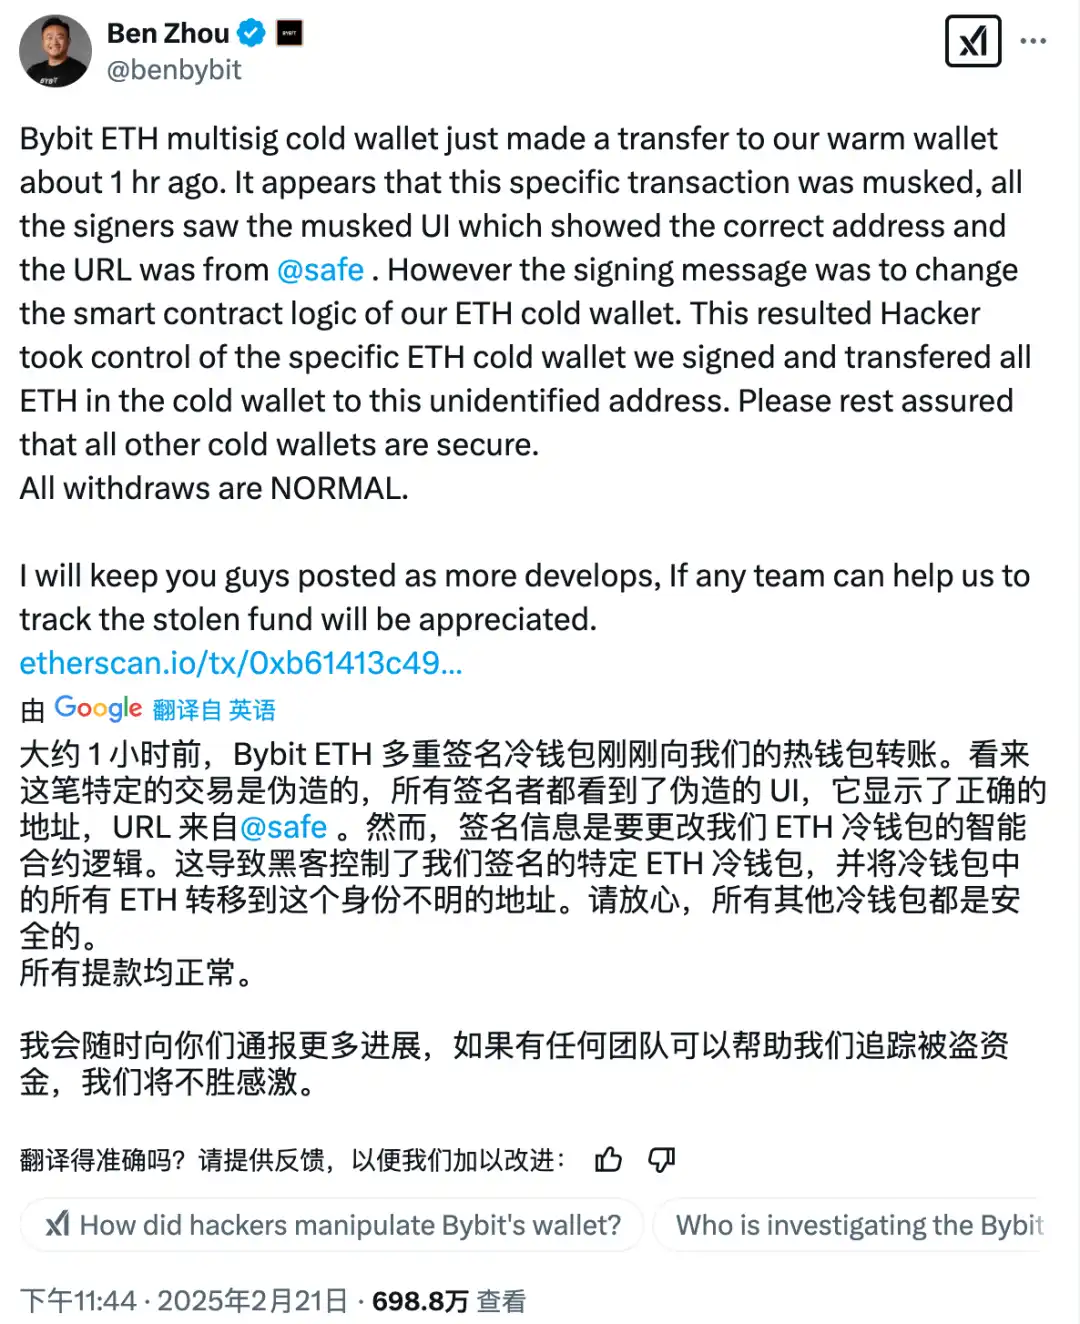
Aşağıdaki sorular akla geliyor:
1. Rutin ETH transferi
· Saldırgan, Bybit'in dahili finans ekibinin operasyonel bilgilerini önceden elde etmiş ve ETH çoklu imzalı soğuk cüzdan transferlerinin zamanlamasını belirlemiş olabilir mi?
· Güvenli sistem aracılığıyla, imzalayan kişiyi sahte arayüzde kötü amaçlı işlemleri imzalamaya teşvik etmek? Safe'in ön uç sistemi ihlal edilip ele mi geçirildi?
2. Güvenli sözleşme kullanıcı arayüzünde değişiklik yapıldı
· İmzalayan kişi Güvenli arayüzünde doğru adresi ve URL'yi görüyor, ancak gerçek imzalanmış işlem verileri değiştirilmiş mi?
· Ana soru şudur: İmza isteğini ilk kim başlattı? Ekipmanları ne kadar güvenli?
Bu sorularla yetkililerin en kısa sürede daha fazla soruşturma sonucunu açıklamasını sabırsızlıkla bekliyoruz.
Piyasa Etkisi
Bybit, olaydan sonra hemen bir duyuru yayınlayarak, tüm müşteri varlıklarının 1:1 rezervinin bulunduğunu ve platformun kaybı karşılayabileceğini duyurdu. Kullanıcı çekimleri etkilenmeyecektir.
Bybit CEO'su Ben Zhou, 22 Şubat 2025, saat 10:51'de para yatırma ve çekme işlemlerinin artık normal olduğunu belirten bir mesaj gönderdi:
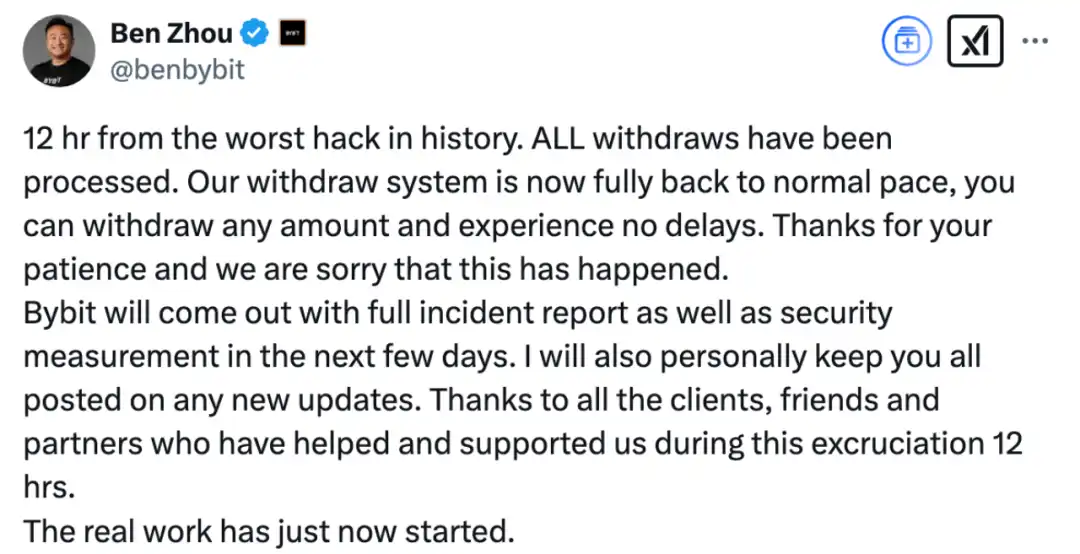
Sonuç Olarak
Bu hırsızlık, kripto para sektörünün karşı karşıya olduğu ciddi güvenlik zorluklarını bir kez daha gözler önüne seriyor. Şifreleme sektörü hızla gelişirken, özellikle Lazarus Grubu gibi ulus-devlet hacker grupları, saldırı yöntemlerini geliştirmeye devam ediyor. Bu olay kripto para borsaları için alarmı çaldı. Platformların güvenlik korumasını daha da güçlendirmeleri ve kullanıcı varlıklarının güvenliğini sağlamak için çok faktörlü kimlik doğrulama, şifreli cüzdan yönetimi, varlık izleme ve risk değerlendirmesi gibi daha gelişmiş savunma mekanizmaları benimsemeleri gerekiyor. Bireysel kullanıcılar için güvenlik farkındalığını artırmak da önemlidir. Donanım cüzdanları gibi daha güvenli depolama yöntemlerine öncelik verilmesi ve borsalarda uzun süre büyük miktarda fon saklanmasından kaçınılması önerilir. Sürekli gelişen bu alanda, yalnızca teknolojik savunmaları sürekli olarak geliştirerek dijital varlıkların güvenliğini sağlayabilir ve sektörün sağlıklı gelişimini teşvik edebiliriz.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler