AMD'yi açığa satış raporu, ihlal kanıtlanamadığını kendisi kabul ediyor
TL;DR
· 19 Kasım 2026'da Hunterbrook Media bir rapor yayımlayarak AMD'de açığa satış yaptığını açıkladı ve IEIT Systems sunucularının BIOS'unda güncellenmiş AMD ürün yazılımının göründüğünü iddia etti; AMD aynı gün iddiayı reddetti.
· Rapor ürün yazılımı sürümünün ortaya çıktığını gösteriyor, ancak kaynağı, lisansı veya kontrollü yazılım niteliğini kanıtlayamıyor; piyasa önce uyumluluk riski üzerinden yeniden fiyatlama yaptı.
· İlgili varlıklar: AMD, Inspur, yarı iletken sektörü.
19 Kasım 2026'da araştırmacı medya ve hedge fonu Hunterbrook Media bir rapor yayımlayarak AMD'de açığa satış yaptığını açıkladı. Rapora göre, Inspur ile ilgili kuruluş IEIT Systems'in sunucu BIOS'unda en az 6 güncellenmiş AMD önyükleme ürün yazılımı yer alıyordu. AMD aynı gün, raporun şirketin işini ve ilişkilerini "çarptıttığını" söyledi, ancak ürün yazılımının kaynağını kalem kalem açıklamadı.
AMD o gün sert düşüşle kapandı. Yatırımcıların satış nedeni ihlalin kesinleşmiş olması değil. Rapor, daha önce yeterince fiyatlanmamış bir değişkeni masaya koydu: ABD ihracat kontrollerinin hedefindeki bir sunucu üreticisi, hâlâ ürün yazılımı güncellemeleri yoluyla AMD'den teknik destek alıyor mu?
Hunterbrook raporda, IEIT'in kodu nasıl elde ettiğini ve ilgili tarafların lisans sahibi olup olmadığını bilmediğini kabul etti. Olay böylece asimetrik bir çatışmaya dönüştü. Açığa satış tarafında doğrulanabilir teknik gözlemler var; AMD'nin ilkesel bir uyumluluk açıklaması var ama ayrıntıları açıklamayı reddediyor.
Rapor ne söyledi, AMD nasıl yanıt verdi
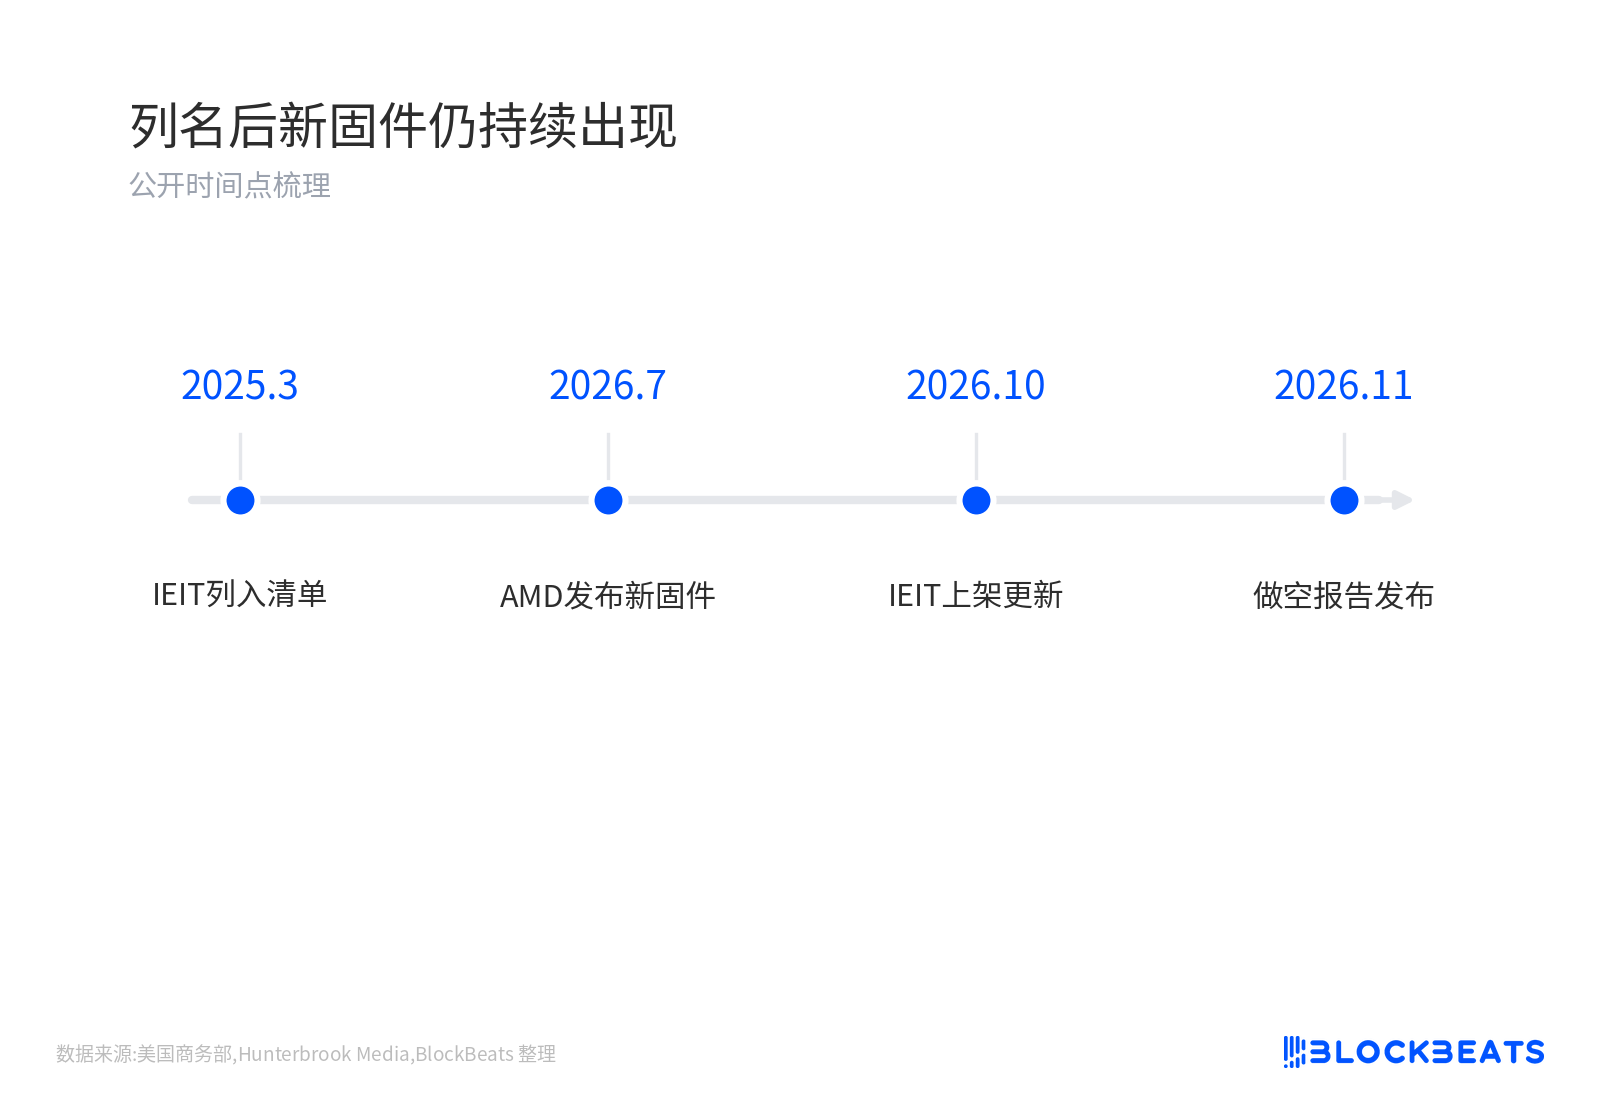
Hunterbrook, IEIT sunucu anakartının BIOS güncelleme paketini indirdi, AMD önyükleme ürün yazılımının sürüm numarasını ve derleme zamanını karşılaştırdı, ardından AMD'nin resmi yayın kayıtlarıyla kıyasladı. Rapora göre, ilgili liste kısıtlamaları 2025'te yürürlüğe girdikten sonra en az 6 güncellenmiş AMD ürün yazılımı üç Inspur sunucusunun BIOS'una yazılmaya devam etti ve AMD'nin yayın tarihinden yaklaşık 25 ila 61 gün sonra ortaya çıktı.
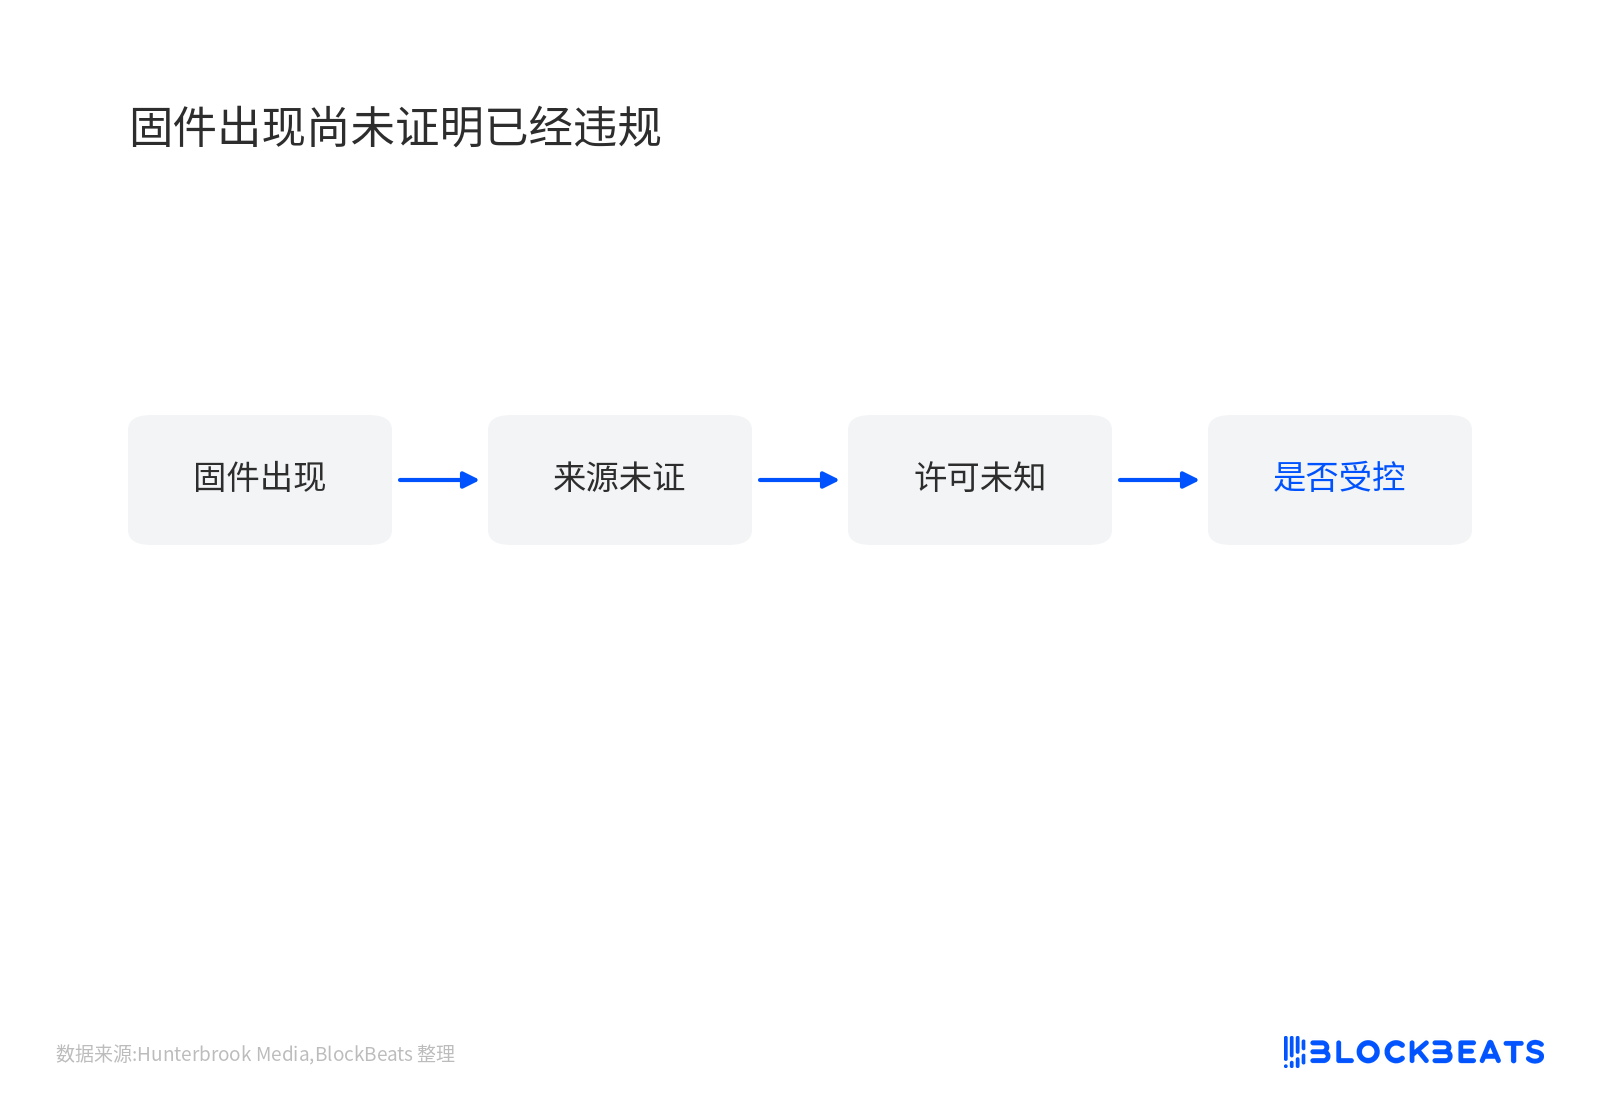
Ancak ürün yazılımının ortaya çıkması ile AMD'nin ihracat kontrollerini ihlal etmesi arasında kanıtlanması gereken birkaç katman var. Kodun kaynağı ilk katman. Doğrudan AMD tedariki mi, kanal dağıtımı mı, yoksa üçüncü taraf paketlemesi mi? Hunterbrook'un yanıtı yok.
Lisans ikinci katman. Liste kapsamındaki kuruluşlara İhracat Yönetim Yönetmeliği kapsamındaki kalemlerin ihracatı lisans gerektirir ve inceleme politikası "ret"tir. AMD veya kanal önceden lisans almışsa, ürün yazılımı güncellemesi ihlal oluşturmaz.
Üçüncü katman ürün yazılımının hukuki niteliği. Önyükleme ürün yazılımının kontrollü "yazılım" kapsamına girip girmediği, belirli bir kontrol sınıflandırmasına girip girmemesine bağlıdır. 20 Kasım 2026 itibarıyla bu konuda resmi bir belge bulunmuyor. Ürün yazılımı sürümleri karşılaştırılabilir, ancak kodun nereden geldiği, kimin yetkilendirdiği ve kontrollü olup olmadığı ihlalin oluşup oluşmadığının sınır çizgisidir.
Ürün yazılımının ortaya çıkması ihracat ihlalini henüz kanıtlamaz
Ürün yazılımı neden uyumluluk sinirlerini harekete geçiriyor
Varlık Listesi, ABD Ticaret Bakanlığı'nın ihracat kontrol kara listesidir. Listeye alındıktan sonra, ona yönelik kontrole tabi kalemlerin ihracatı genellikle lisans gerektirir ve inceleme politikası "ret" olabilir. IEIT Systems veya ilgili kuruluşlarının listelenme kapsamı hâlâ ABD Ticaret Bakanlığı listesine göre belirlenir. Raporun temel suçlaması tam da bu kısıtlamaya dayanmaktadır.
BIOS önyükleme ürün yazılımı, işlemcinin sunucuda açılıp çalışmasını sağlayan alt düzey koddur. Sunucu üreticileri AMD tarafından sağlanan ürün yazılımını BIOS güncelleme paketine dahil eder ve kullanıcılar güncellemeyi indirerek edinebilir. Fiziksel bir mal değildir, ancak yazılım düzeyinde bir teknoloji aktarımıdır.
ABD İhracat Yönetim Düzenlemeleri, kontrole tabi yazılım güncellemelerini "ihracat" olarak kabul eder; bunun ön koşulu yazılımın kendisinin kontrole tabi bir kalem olmasıdır. AMD'nin CPU önyükleme ürün yazılımının kontrole tabi olup olmadığı konusunda şu anda kamuya açık resmi bir nitelendirme bulunmamaktadır. Ürün yazılımı karşılaştırması kodun ortaya çıktığını kanıtlayabilir, ancak kontrole tabi kalemlerin ihlal edilerek transfer edildiğini otomatik olarak kanıtlayamaz. İkisi arasındaki mesafe kontrol sınıflandırmasına, iletim öznesine ve lisans durumuna bağlıdır ve bu üçü şu anda belirsizdir.
İlişkili ağ risk sınırını genişletiyor
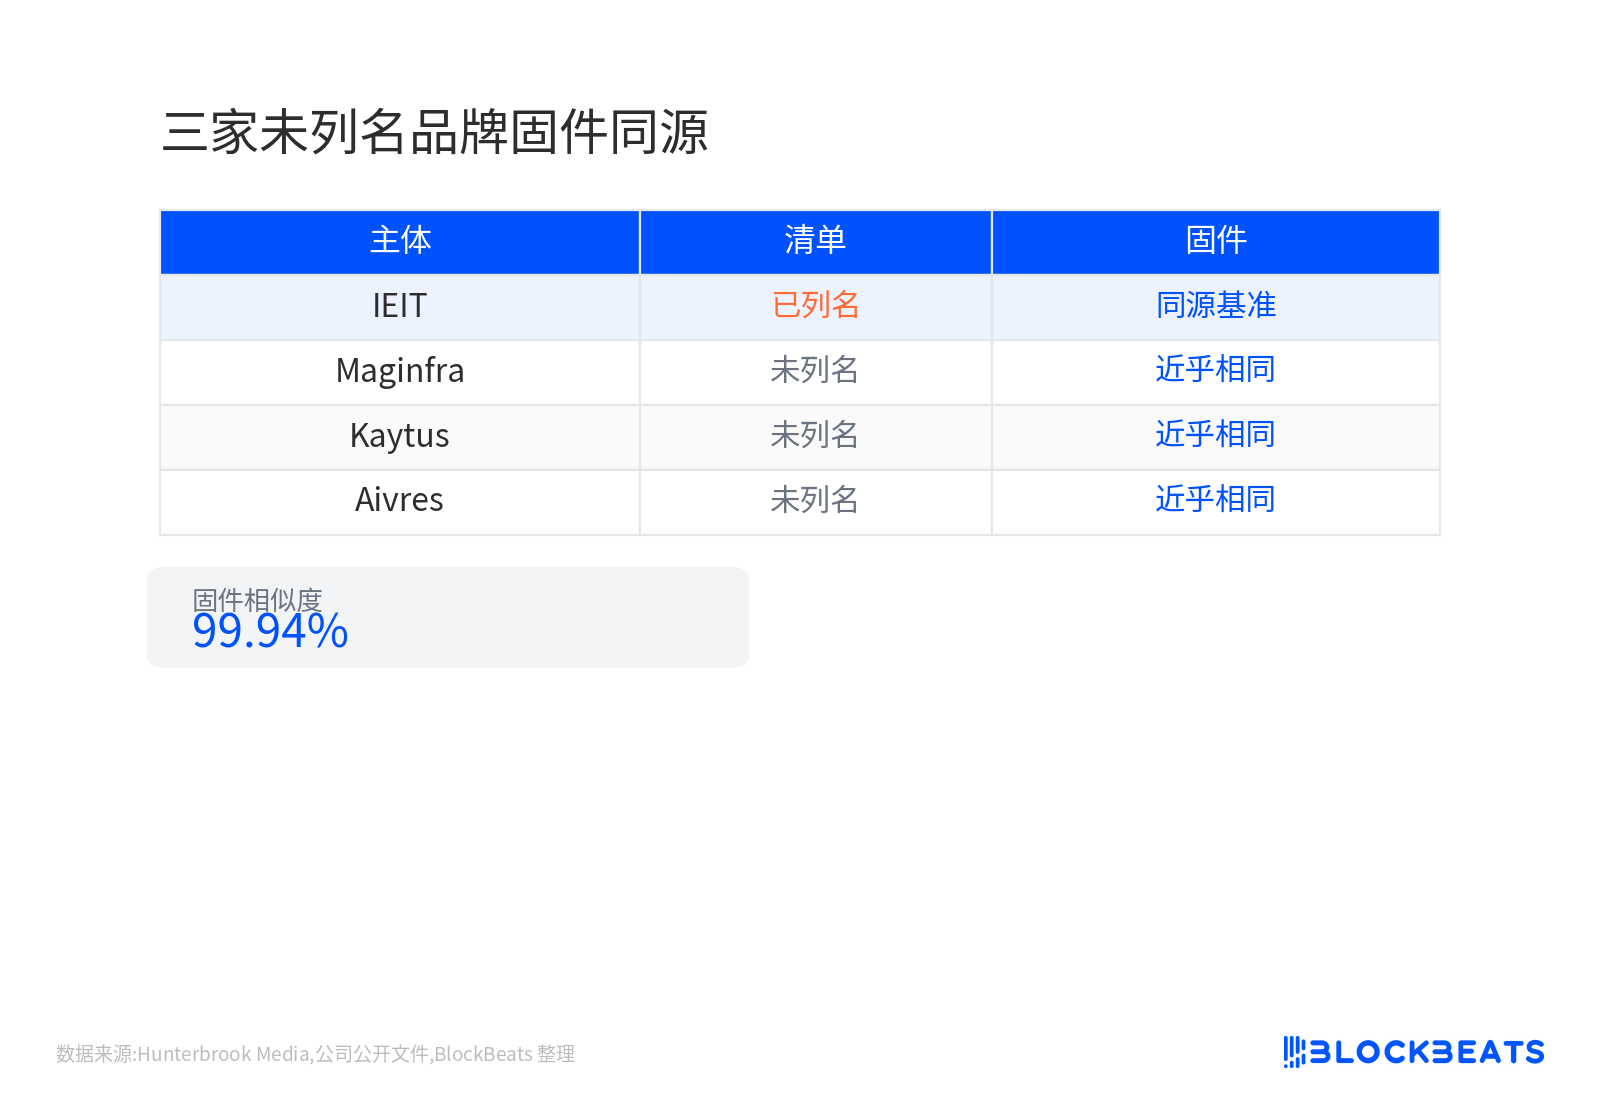
Hunterbrook raporu ayrıca riski daha geniş bir yapıya taşıyor. Rapora göre, listede olmayan üç sunucu markası — Çin'deki Maginfra, Singapur'daki Kaytus ve Kaliforniya'daki Aivres — kamuya açık ürün yazılımları IEIT ile yaklaşık %99,94 aynıdır. Rapor ayrıca Kaytus'un denetim hesaplarının nihai holding şirketinin IEIT olduğunu gösterdiğini ve Aivres'in bir zamanlar Inspur'un bağlı ortaklığı olduğunu belirtiyor. Bu markalar IEIT'nin denizaşırı kanallarıysa, liste kısıtlamalarının kapsamı olduğundan az tahmin edilebilir.
Listelenmemiş üç markanın ürün yazılımı yüksek düzeyde aynı kaynaklı
Düzenleyici taraf gerçekten de sıkılaşıyor. ABD Ticaret Bakanlığı Eylül 2025'te, listedeki şirketlerin %50'den fazla hissesine sahip olduğu denizaşırı bağlı ortaklıkların otomatik olarak aynı kısıtlamalara tabi olmasını gerektiren "İlişkili Taraflar Kuralı"nı önerdi. Kural daha sonra yürütmenin askıya alınması durumuna geçti; askıya alma süresi ve yeniden yürürlüğe girip girmeyeceği konusunda farklı görüşler bulunmakta olup ABD Ticaret Bakanlığı Sanayi ve Güvenlik Bürosu (BIS) duyuruları esas alınmalıdır. Yeniden yürürlüğe girerse, Kaytus gibi kuruluşlar otomatik olarak kısıtlamalara dahil edilebilir.
İlişkili taraflar kuralının askıya alınması gelecek yılın Ocak ayına kadar uzatıldı
Finansal açıdan AMD, 2025 mali yılı yıllık raporunda Çin ve Hong Kong müşterilerine düzenlenen faturaların yaklaşık 7,75 milyar dolar olduğunu, bunun gelirin yaklaşık %22,4'ünü oluşturduğunu açıkladı. Ancak faturalama yeri nihai kullanım yeri anlamına gelmez; bu tutar PC gibi kısıtlanmamış ürünleri de içerir. %22,4'ün tamamını her an sıfırlanabilecek yapay zeka çipi risk maruziyeti olarak görmek yanlış bir okumadır. Yeniden değerlendirilmesi gereken asıl unsur artış payıdır. Asya üzerinden transit sevkiyat engellenirse ve ilişkili taraf kuralları yeniden yürürlüğe girerse, AMD'nin Çinli müşterilere yönelik yapay zeka sunucu çipi büyüme alanı daralacaktır.
Lisans ve kod kaynağı hâlâ belirsiz
Hunterbrook'un raporu soruları ortaya koydu ancak kanıtı tamamlayamadı. 20 Kasım 2026 itibarıyla, kamuya açık bilgilerde BIS veya Adalet Bakanlığı'nın AMD'ye yönelik bir soruşturma ya da yaptırım başlattığına dair belge henüz görünmedi; Inspur tarafından yapılmış kamuya açık bir açıklama da yok. Dört soru hâlâ yanıt bekliyor. IEIT firmware'i nasıl elde etti, kod hangi yolla iletildi, AMD veya kanal bir lisansa sahip mi ve önyükleme firmware'i kontrollü yazılım kapsamına giriyor mu? Bu sorulardan herhangi birinin yanıtı olayın niteliğini değiştirebilir.
AMD hissesi tutan veya yarı iletken sektörünü takip eden okuyucular için, düzenleyici kurumların AMD'ye resmi bir bilgi talebi gönderip göndermeyeceği, olayın medya soruşturmasından resmi bir sürece dönüşüp dönüşmeyeceğini belirleyecektir. Gelecek çeyrekte Çin ve Hong Kong faturalamasının çeyreklik bazda daralıp daralmayacağı, müşterilerin riskten kaçınmaya başlayıp başlamadığını test edecektir. İlişkili taraf kurallarının askıya alınma süresi dolduktan sonra yeniden yürürlüğe girip girmeyeceği ise Kaytus gibi kuruluşların otomatik olarak kısıtlamalara dahil edilip edilmeyeceğini belirleyecektir. Bu sinyaller ortaya çıkana kadar, firmware karşılaştırmasının sunduğu şey bir risk ipucudur, kesin bir hüküm değil.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler