Oracle "Anomaly"u, Aave'in 27 milyon dolarlık olağandışı likidasyonu yaşamasına neden oldu
Orjinal Metin Başlığı: "Oracle 'Anomalisine' Çağrı, Aave 27 Milyon Dolarlık Anormal Tasfiye Karşılaştı"
Orjinal Metin Yazarı: Sanqing, Foresight News
11 Mart sabahı, merkeziyetsiz kredi protokolü Aave nadir bir anormal tasfiye deneyimledi. Piyasada ani bir düşüş olmadı, dışsal bir saldırı da gerçekleşmedi; ancak yaklaşık 27 milyon dolarlık borç pozisyonu birkaç saat içinde zorla tasfiye edildi, 34 hesap toplamda yaklaşık 10,938 wstETH jetonuyla zincir üstü bir tasfiye botu tarafından "biçildi".
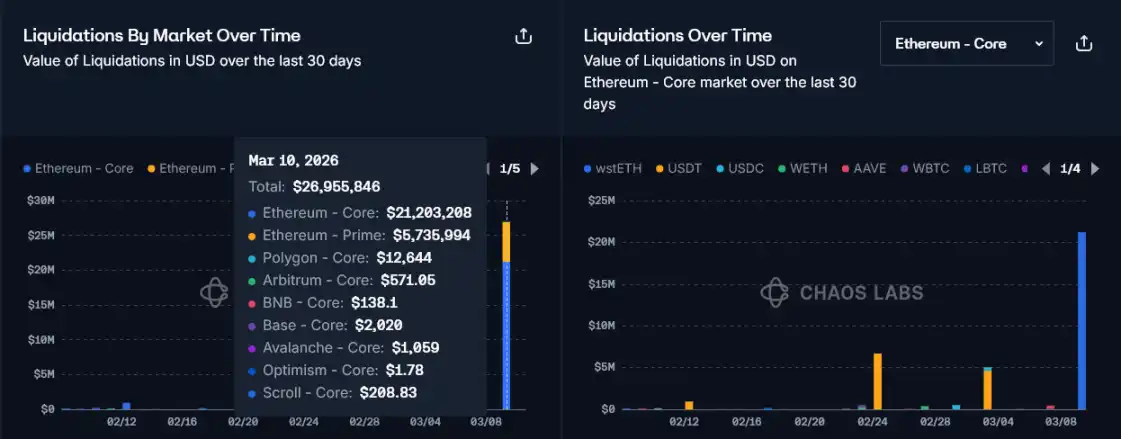
Görsel Kaynağı: CHAOS LABS Tasfiye Veri İzleme
Aave'nin risk yönetimi ortağı Chaos Labs, CEO'su Omer Goldberg'in açıkça belirttiği gibi X'te ilk yanıtı verdi: "Kötü borç oluşmadı, etkilenen tüm kullanıcılar tam tazminat alacak." Aave Labs Kurucusu Stani Kulechov daha sonra X'te şunları paylaştı: "Aave protokolü kendisi herhangi bir etkiden muzdarip değil."
Koruyucu, Biçici Haline Geldi
Çoğu tasfiye olayından farklı olarak, bu sefer ani bir piyasa düşüşü, dışsal bir saldırı veya fiyat besleme veri kaynağının bozulması olmadı.Aave'nin risk yönetimi ortağı Chaos Labs, daha sonra yaptığı Yönetişim Forumu'ndaki Olay Sonrası raporunda gerçeği açıkladı.
Altyapıdaki tahminci fiyatlaması kendisi tamamen doğruydu, gerçek suçlu, CAPO (Kısıtlı Varlık Fiyat Tahmincisi) adlı iç güvenlik modülüydü. Bu, fiyat manipülasyonunu önlemek için tasarlanmış bir mekanizmaydı, ancak bu sefer "koruyucu" kimliğiyle, kazara kullanıcıların tasfiyesi tetikleyen bir rol üstlendi.
Aave, wstETH gibi sürekli birikim sağlayan getiriye sahip jetonları işlerken, birinin jetonun değerini suni olarak yükselterek teminatın değerini abartmasını engellemek için fiyat artış hızı sınırı belirledi.
CAPO, iki parametreye dayanarak işlev görür: snapshotRatio (anlık oran, zincir üstü zorunlu sınırlamaya tabidir, her 3 günde en fazla %3 artış) ve snapshotTimestamp (anlık zaman damgası, aynı oranda bir sınırlama olmaksızın). Bu ikisi senkronize bir şekilde güncellenmeliydi, biri kaymışsa, hesaplanan "izin verilen en yüksek oran" gerçek piyasadan sapabilir.
Bu kayma hatası işte böyle gerçekleşti. Sistem, anlık döviz kurlarını yaklaşık 1.1572'den hedef değer olan 1.2282'ye güncellemeyi denedi, ancak hız sınırlaması nedeniyle yalnızca 1.1919'a ilerleyebildi; aynı zamanda, zaman damgası doğrudan ilgili 7 gün önceki çengel noktasına zıpladı, hiçbir engel olmadan.
İki parametre de ayrı ayrı güncellendi ve hizalanmadı, bu da CAPO'nun en son hesapladığı wstETH için izin verilen en yüksek döviz kuru yaklaşık 1.1939'a, piyasadaki gerçek fiyattan yaklaşık %2.85 daha düşük olmasına neden oldu.
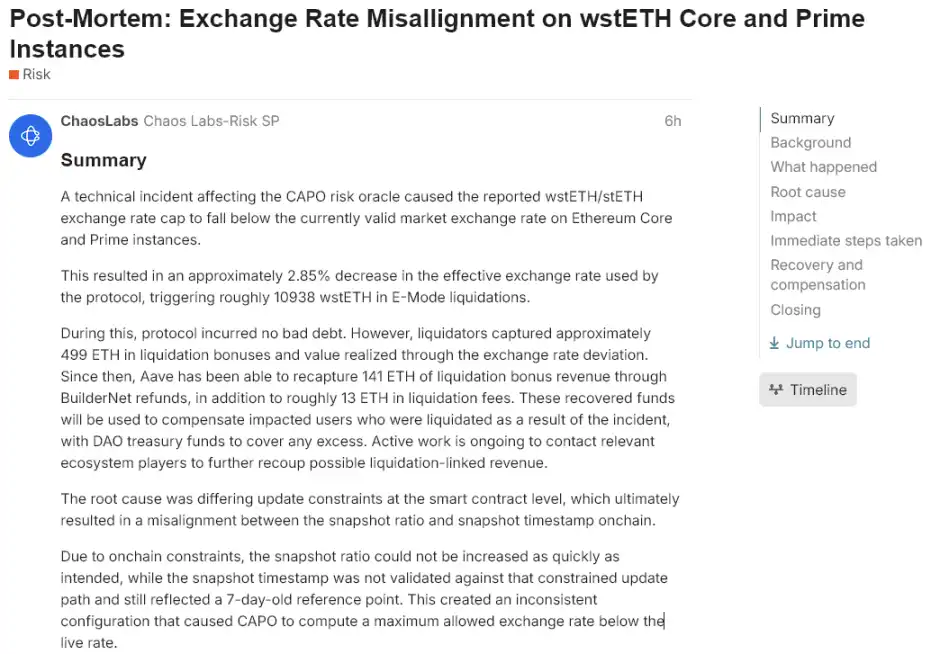
Kaynak: Chaos Labs Yönetişim Forumu Sonrası Değerlendirme
Standart pozisyonlarda, %2.85'lik bir sapma belki sadece gürültüdür; ancak Aave'in E-Modu'nda (Verimli Mod) bu sapma derecesi olağanüstü hassas olan kaldıraç oranlarıyla borç alıp veren kullanıcıları etkiler.
Protokolün wstETH'nin değerlemesindeki sistemsel eksik hesaplaması, güvenlik eşiğinin üzerindeki bir dizi pozisyonu tasfiye hattının üzerine itti ve ardından zincirdeki robotlar geri kalan her şeyi tamamladılar.
Kar akışından bakıldığında, likidite sağlayıcılar yaklaşık 116 ETH'lik normal tasfiye ödülünü aldılar; ayrıca yaklaşık 382 ETH, arbitrajcıların protokolün düşük tahmin fiyatı ile piyasadaki gerçek fiyat arasındaki fiyat farkından sağladıkları arbitraj karından kaynaklandı.
Toplamda yaklaşık 499 ETH (yaklaşık 1.27 milyon ABD doları) hasar gören kullanıcıların pozisyonlarından çıkartıldı. Protokolün sonucu net ve açıktır: Kötü alacak yok, likidite havuzu zarar görmeden, tüm kayıplar yalnızca 34 tasfiye edilen kullanıcı adresini etkiledi.
Chaos Labs: Tamamen Zararımızı Karşılayacağız
Olayda en açık şekilde performans gösteren, aslında risk yönetimi firması Chaos Labs oldu. CEO Omer Goldberg, X'te açıkça belirtti: "Her etkilenen kullanıcı tam tazminat alacaktır." Aynı zamanda, risk tahmin sağlayıcısının bir protokol ana altyapısı olarak, bu yapılandırma hatasının ciddi bir ders olduğunu ve ekibin parametre güncelleme sürecini kapsamlı bir şekilde gözden geçireceğini kabul etti.
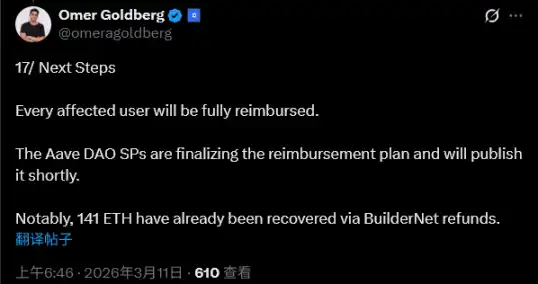
Kaynak: Omer Goldberg Tweet'i
Tazminat uygulama seviyesinde, Chaos Labs zaten BuilderNet aracılığıyla yaklaşık 141.5 ETH'yi geri aldı, Aave DAO hazinesi fonlarıyla birleşerek, tüm zarar gören hesapları karşılamak için tahmini tazminat sınırı yaklaşık 345 ETH (yaklaşık 870,000 ABD doları) olarak belirlendi.
Acil müdahale aşamasında, ekip öncelikle etkilenen örneklerin (Core ve Prime) wstETH borç limitini geçici olarak 1'e düşürdü, Risk Steward mekanizması aracılığıyla manuel olarak iki anlık görüntü parametresini yeniden hizaladı, tamir tamamlandıktan sonra borç limitini orijinal değerine geri yükledi (Core: 180.000, Prime: 70.000).
Oracle Sorunu, Yeni Bir Konu Değil
DeFi dünyasının bir Oracle sorunu tarafından devrilmeyeceği ilk kez değil. Sadece kısa bir süre önce (18 Şubat), borç verme protokolü Moonwell, Oracle yapılandırma hatası nedeniyle cbETH'yi kısa bir süreliğine yaklaşık 1 dolar olarak fiyatlandırdı (piyasa değeri yaklaşık 2200 dolar), sonuç olarak yaklaşık 1.8 milyon dolarlık bir zarara neden oldu. Daha önceki Mango Markets manipülasyon olayları, Euler Finance açığı, milyonlarca dolarlık dersler bıraktı.
Ancak Aave'deki bu kaza özel bir duruma sahiptir. Hata nedeni dış veriler değil, manipülasyona karşı geliştirilen protokol içi güvenlik katmanıdır. Bu katman, belirli koşullar altında, tersine dönüşü olmayan bir işlem başlatmanın bir yolu haline gelmiştir.
"Kod Yasa'dır" deyimi merkeziyetsiz finansın inancıdır, akıllı kontratın otomatik yürütümü insan müdahalesini ortadan kaldırdığı gibi, ancak her parametre hatası, kullanıcının farkına varmadan geri alınamaz bir işlemi gerçekleştirebilir.
Chaos Labs'in tazminat taahhüdü, bu yarığı ekonomik açıdan düzeltebileceği gibi, daha temel bir onarıma mühendislik seviyesinde ihtiyaç vardır. Parametre güncellemelerinin doğruluğu, zincir üzerinde tutarlılık kontrolü ve hatanın gerçekleşmeden önce alarm veren gerçek zamanlı izleme mekanizması.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler