Konuşamıyorum. Coinbase'den zincire para transfer ettiğim için nasıl engellenebilirim?

Ethereum çekirdek geliştiricisi ve Ethereum Vakfı'nın eski üyesi Eric Conner, yakın zamanda Twitter'da Coinbase hesaplarının anormal şekilde kilitlenmesinden şikayetçi oldu ve memnuniyetsizliğini açıkça dile getirdi. Şöyle dedi: "Bir arkadaşıma ETH göndermek üzereydim ve kullanıcı arayüzünde işlemimle ilgili rastgele bir soru belirdi. Açıkçası cevabım geçmedi, bu yüzden şifremi sıfırlamak zorunda kaldım ve hesabım kilitlendi??? Şaka mı yapıyorsunuz?" ve hesabının kısıtlandığına dair bir ekran görüntüsü ekledi.

İşlem işlemini gönderirken sayfada açılan soruları doldurduktan sonra platform, işlem iptali hakkında bir uyarı verdi. Coinbase tarafından verilen sebep, dolandırıcıların Coinbase hesabına erişmeye çalışıyor olabileceğiydi. Hesap güvenliğini korumak için platform bu işlemi iptal etti ve bazı hesap etkinliklerini geçici olarak kısıtladı. Aynı zamanda kullanıcıların şifrelerini sıfırlamaları gerekiyor. Eric daha sonra kripto para transferlerinin kısıtlandığını gördü.

Sol: İşlem iptali, şifre değişikliği uyarısı; Sağ: Transfer kısıtlaması hatırlatıcısı
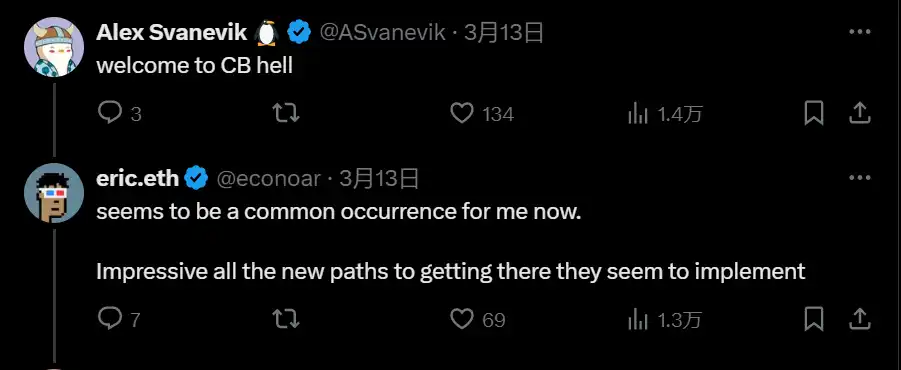
Belki de uzun süredir Coinbase'den muzdarip oldukları için, kullanıcılar Eric'in tweet'inin altında şikayet etmeye başladılar. Nansen CEO'su Alex Svanevik şunları söyledi: "Coinbase'in cehennemine hoş geldiniz." Yönetim danışmanı ve Ethereum yatırımcısı "DCinvestor.eth" şunları söyledi: "Coinbase aracılığıyla size ait olmayan adreslere para göndermemenizi öneririm. Önce zincir içi cüzdanınıza gönderin ve sonra istediğiniz yere gönderin."
Kullanıcıların "özel anahtarlar üzerinde tam kontrole" sahip olduğunu iddia eden bir emanetçi olmayan cüzdan olarak, Coinbase Wallet daha yüksek derecede merkeziyetsizliğe sahip olmalıdır. Ancak bu olay, platformun altında yatan mantıktaki çelişkileri ortaya koydu: Kullanıcı hakimiyetini vurgulamasına rağmen, risk kontrol stratejilerini uygulamak için hala merkezi sunuculara güveniyor ve kullanıcılar doğrulamayı geçemediğinde hesapları doğrudan kilitliyor. Bu hamle şüphesiz kripto topluluğunda geniş bir ilgi ve tartışmaya yol açtı - Coinbase riskleri aşırı mı kontrol ediyor, yoksa mevcut sektör ortamı ticaret platformlarını güvenlik önlemlerini güçlendirmeye mi zorluyor?
Tek tip güvenlik önlemleri, hesap yönetimi uzun zamandır tartışmalı
Coinbase'in agresif güvenlik yaklaşımının tartışma yaratması ilk kez olmuyor. Ocak 2025'te eski bir Coinbase çalışanı, hesabının sebepsiz yere iki ay boyunca dondurulduğunu ve bu nedenle düğün masraflarını karşılayamadığını kamuoyuna açıkladı. Hesabın uzun süredir maaş almak ve kripto para işlemleri yapmak için kullanıldığını, daha önce olağandışı bir hareketlilik yaşanmadığını söyledi. Ancak Coinbase, dondurma kararının gerekçesini "kullanıcı koruması" olarak göstererek, dondurma kararına ilişkin özel bir gerekçe sunmayı reddetti ve etkili bir itiraz kanalı da sağlamadı. Bu olay kısa sürede büyüdü ve piyasada Coinbase'in hesap yönetim mekanizmasına yönelik şüpheler daha da arttı.
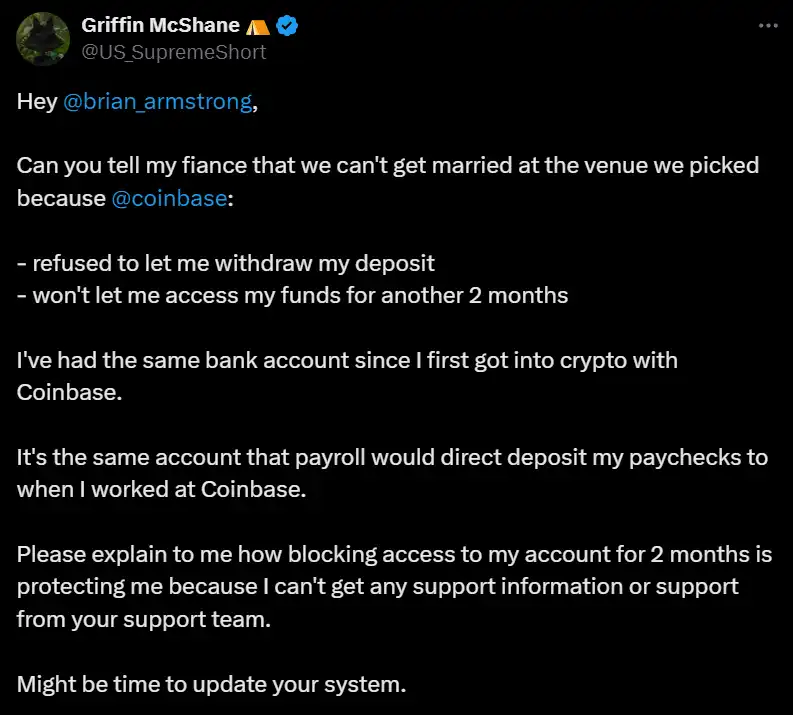
Coinbase, son yıllarda kullanıcı hesabı yönetiminde ihtiyatlı bir risk kontrol stratejisi benimsedi. Bu tür katı önlemler, borsaların hacklenme riskini belirli bir ölçüde azaltabilir, ancak otomatik risk kontrol sistemlerine aşırı güvenilmesi ve işletim modelindeki şeffaflığın eksikliği, birçok masum kullanıcı için de sorun yarattı. Özellikle Web3'ün merkeziyetçiliği ve otonom kontrolü vurguladığı bir ortamda, bu tür merkezi risk kontrol önlemlerinin rasyonelliği eleştirilmektedir.
Üçüncü taraf hizmet açıkları güvenlik zincirindeki zayıf halka haline gelebilir
Coinbase ve diğer ticaret platformları iç risk kontrol mekanizmalarını güçlendirmeye devam etse de, dış bağımlılıklar güvenlik zincirindeki en büyük açık olabilir. Tipik bir örnek Binance'de yaşanan son güvenlik olayıdır.
25 Şubat'ta, hacker'ların varlıkları kırmızı zarflarla transfer ettiğini iddia eden bir gönderi Twitter'da geniş çapta paylaşıldı. Tweet'te, kullanıcının Binance hesabının, e-postasının ve Google Authenticator'ının hacklendiği açıklanıyordu. Hacker parayı normal şekilde çekemese ve şifreyi değiştirdikten sonra bile parayı çekmek için 24 saat beklemek zorunda kalsa da, Binance'in kırmızı zarf işlevi, hacker'ların varlıkları kırmızı zarflarla hemen transfer etmesine izin veren bir hata gibi normal şekilde kullanılabiliyordu.
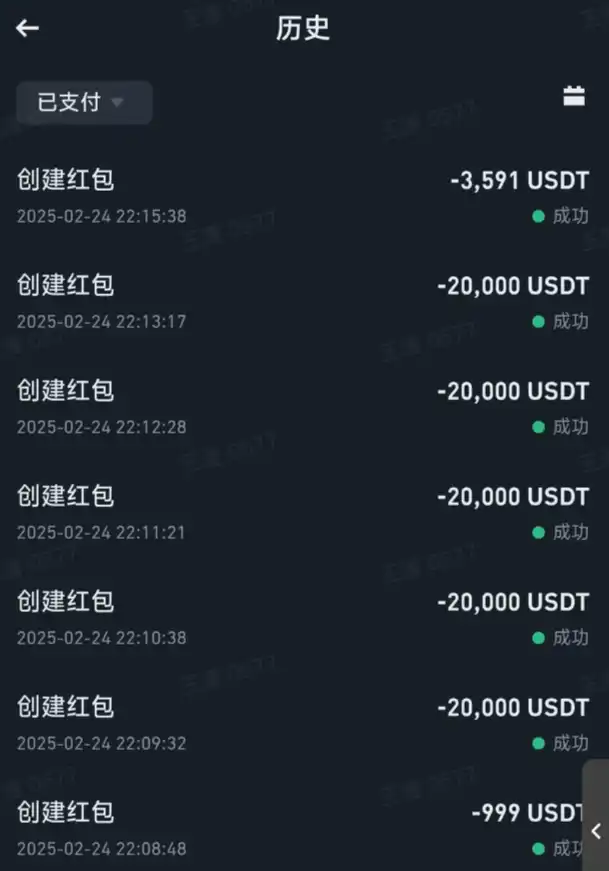
Resim, çalınan kullanıcının Binance hesabına ait kırmızı zarflı transfer kaydını gösteriyor
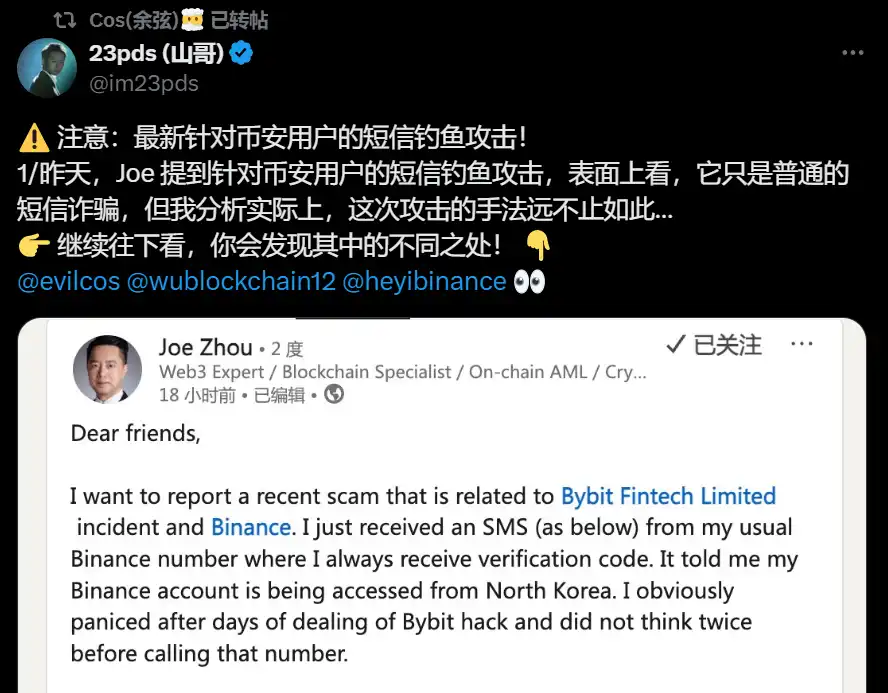
Daha da endişe verici olanı ise, bir gün sonra güvenlik şirketi SlowMist CISO 23pd'nin Twitter'da bazı kullanıcıların "sahte Binance resmi kısa mesajları" aldığı konusunda uyarıda bulunması ve kısa mesajın Binance'in önceki resmi bildirimleriyle aynı konuşma dizisinde görünmesi. Bu hassas sahte saldırı yöntemi, bilgisayar korsanlarının üçüncü taraf SMS servis tedarik zincirinin bir kısmına sızmış olabileceği ve dolayısıyla saldırının gizliliğini ve başarı oranını artırabileceği anlamına geliyor.
Buna karşılık, Coinbase benzer saldırılara maruz kalmamış olsa da, son kripto para kredi hizmetlerinde gecikmeler ve performans düşüşleri yaşandı; bu da platformun teknik mimarisinde potansiyel riskler olabileceğini gösteriyor. Borsaların kendi sistem savunmalarını güçlendirmelerinin yanı sıra, harici bağlantıların bilgisayar korsanlarının aşabileceği boşluklara dönüşmesini önlemek için üçüncü taraf hizmetlerinin (e-posta, kısa mesajlar, kimlik doğrulayıcılar vb.) güvenlik izleme yeteneklerini de geliştirmeleri gerekiyor.
2025 yılının ilk çeyreği itibarıyla Coinbase'in küresel kullanıcı tabanı 56 milyonu aştı. Ancak kullanıcı tabanının hızla genişlemesiyle birlikte platformun müşteri hizmetleri desteği ve hesap yönetimi konusundaki eksiklikleri de giderek ortaya çıkmaya başladı.
Coinbase, uzun zamandır belirsiz token denetim standartları nedeniyle eleştiriliyor. Uyumluluğa yönelik bu aşırı dikkat, hesap yönetimine de yansıyor gibi görünüyor ve bu da birçok kullanıcının hesapları engellendikten sonra net bir açıklama almasını zorlaştırıyor. Eski çalışanın hesabının dondurulması olayında kullanıcılar, Coinbase'in "iki aydır etkili bir destek sağlamadığını" iddia ederek, müşteri hizmetlerinin yetersiz yanıt verme sorununu daha da belirginleştirdi.
Öte yandan, Binance, hacker saldırılarıyla mücadele ederken yalnızca kullanıcıların biyometrik girişi etkinleştirmesini önerdi, ancak geniş çaplı soruşturma önlemleri alma inisiyatifi almadı. Bu durum, ana akım borsaların mevcut güvenlik stratejilerinin aktif izleme ve risk uyarısı yerine hâlâ pasif savunma eğiliminde olduğunu gösteriyor. Kullanıcılar açısından bu, hesap anormallikleriyle karşılaştıklarında, açık ve öngörülebilir bir çözüm mekanizmasından ziyade çoğunlukla platformun "iyi niyetine" güvenebilecekleri anlamına geliyor.
İster Coinbase hesap kilitleme olayı, ister Binance kullanıcılarının kimlik avı saldırılarına uğraması olsun, hepsi borsaların şu anda karşı karşıya olduğu ikilemi ortaya koyuyor: aşırı risk kontrolü, masum kullanıcıların dahil olmasına ve ticaret deneyimini etkilemesine neden olacak; aşırı gevşek güvenlik politikaları ise bilgisayar korsanları için fırsatlar yaratabilir. Sektörün hızla gelişmesi karşısında, ticaret platformlarının yalnızca daha sağlam bir risk kontrol sistemi kurması değil, aynı zamanda şeffaflığı, kullanıcı deneyimini ve müşteri hizmetlerinin yanıt verme hızını sürekli olarak iyileştirmesi gerekiyor. Aksi takdirde, güvenlik olayları sık sık yaşandığında ve kullanıcı güveni azaldığında, en sıkı risk kontrol önlemleri bile kullanıcı kaybını geri döndüremeyecektir.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler