Binance'in 6,3 milyar dolarlık hack olayı TraderTraitor'a kadar takip edildi, Lazarus ile ne alakası var?

1 Kasım'da ABD Federal Soruşturma Bürosu bir duyuru yayınlayarak 29 Ekim'de Binance'ten çalınan 6,3 milyar dolarlık olayı Kuzey Kore'ye atfetti. Duyuruda bir terim kullanıldı: TraderTraitor.
Bu ismi aratırsanız, Bybit'in 1,5 milyarı, Bitget'in 300 milyonu ve önceki yıllardaki birkaç büyük kripto para davasının bu isimle bağlantılı olduğunu görürsünüz.
TraderTraitor bir şirket değil, bir organizasyon şemasındaki bir kutu da değil. ABD hükümetinin bir tür davranışa verdiği kod adı.
Nisan 2022'de FBI, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) ve ABD Hazine Bakanlığı ortaklaşa AA22-108A numaralı bir duyuru yayınladı. Bu terim ilk kez o zaman resmen ortaya çıktı. O zamanlar kripto para ticareti uygulaması gibi görünen birkaç truva atını ifade ediyordu; örneğin DAFOM, TokenAIS, CryptAIS gibi, arayüzleri düzgün görünüyordu ve yüklendiği anda özel anahtarları çalmaya başlıyordu.
Bunu yapanlara sektörde sürekli Lazarus Group, APT38, BlueNoroff, Stardust Chollima deniyor; bunlar dört ayrı ekip değil. Lazarus genel bir ad; APT38 (Mandiant), BlueNoroff (Kaspersky), Stardust Chollima (CrowdStrike) farklı güvenlik şirketlerinin aynı para kazanma hattına verdiği üç isim.
İki yıl sonra bu etiket somut davranışlara uygulandı. 23 Aralık 2024'te FBI, ABD Savunma Bakanlığı Siber Suç Merkezi ve Japonya Polis Teşkilatı ortaklaşa DMM'nin 300 milyon dolarlık soygun davasının atfını yayınladı ve ilk kez "TraderTraitor olarak izlenen Kuzey Koreli siber aktör" ifadesini kullanarak üç takma adını sıraladı: Jade Sleet (Microsoft'un adlandırması), UNC4899 (Google'ın adlandırması), Slow Pisces (Palo Alto'nun adlandırması).
Artık bilgiler oldukça netleşti; TraderTraitor, Lazarus'un büyük grubu içinde özellikle kripto varlıklarla ilgilenen ve şu anda en çok para getiren birim. En azından 2020'den beri yalnızca blok zincirine odaklanıyor: işlem platformları, DeFi, cüzdan hizmet sağlayıcıları, kripto fonları ve elinde çok miktarda coin bulunduran bireyler.
Bankadan işlem platformlarına
Lazarus bir şemsiye isim; altında her şey var: 2014'te Sony Pictures'ın sabit disklerini silmek, 2016'da Bangladeş Merkez Bankası'ndan para transfer etmek.
Örneğin Bangladeş Merkez Bankası vakası; saldırıyı gerçekleştiren grup o dönem APT38, diğer adıyla BlueNoroff olarak biliniyordu. Şubat 2016'da sahte SWIFT talimatları (bankalar arası transferlerde kullanılan uluslararası mesajlaşma sistemi) oluşturarak Bangladeş Merkez Bankası'nın New York Fed'deki hesabından 1 milyar dolar transfer etmeye çalıştılar. Sonunda 81 milyon dolar aktarıldı, çünkü bir transferdeki yazım hatası aracı banka tarafından engellendi.
Bankaların operasyonel süreçlerini inceleme, manuel onaydaki boşlukları bulma ve sahte talimat oluşturma becerisi daha sonra birebir kripto para borsalarına taşındı.
Yaklaşık 2020 civarı. Yöntemlerini geliştirmeye başladılar, hedef kripto dünyasıydı. Nedeni de tahmin edilebilir: para var ama düzenleme yok, likidite de fena değil.
Saldırı yöntemleri birkaç tane.
Birincisi sahte işe alım. LinkedIn'de bir avcı sizinle iletişime geçiyor, sohbet güzel gidiyor, sonunda bir "işe başlamadan önceki programlama testi" ya da bir "dahili araç" kurulum paketi gönderiyor. Kurduğunuzda makine onların oluyor. Ronin'deki 620 milyon dolar işte böyle kaybedildi.
İkincisi tedarik zinciri. İnsanları kandırmayı bırakıp geliştiricilerin araç zincirini kirletmeye geçtiler: GitHub'daki zararlı depolar, npm'deki zehirli paketler, JumpCloud gibi kimlik hizmeti sağlayıcıları. Bir kişi tuzağa düşünce, altındaki bir dizi şirket de düşüyor.
Üçüncüsü doğrudan işlemi değiştirmek. Japonya'daki DMM vakasında karşı tarafın giriş bilgilerini çaldılar, cüzdan şirketi Ginco'nun dahili iletişimine sızdılar ve normal olması gereken bir transferi değiştirdiler. Bybit vakasında Safe{Wallet} geliştiricilerinden birinin bilgisayarına sızdılar, web ön yüzüne bir betik yerleştirdiler; imzalayan kişi hâlâ normal sayfayı görüyordu ama imzaladığı başka bir işlemdi.
Binance'teki bu vaka da dahil.
Saldırganlar 36 saat önceden hazırlandı, 50 adet EIP-7702 yetkilendirmesi imzaladı; bu, Ethereum'un yeni bir özelliği olup cüzdanın geçici olarak bir program "kiralamasına" olanak tanıyor, ardından Binance'in sıcak cüzdanının parayı kendi kendine transfer etmesini sağladılar; 40 dakikada 10 ağ üzerinden. Bir güvenlik şirketinin sonucu şu: Muhtemelen Binance'in imza sistemine çoktan sızmışlardı.
Bu örgütün işlediği suç tutarı
En bilinen on iki vaka, doksan yedi milyar dolar.
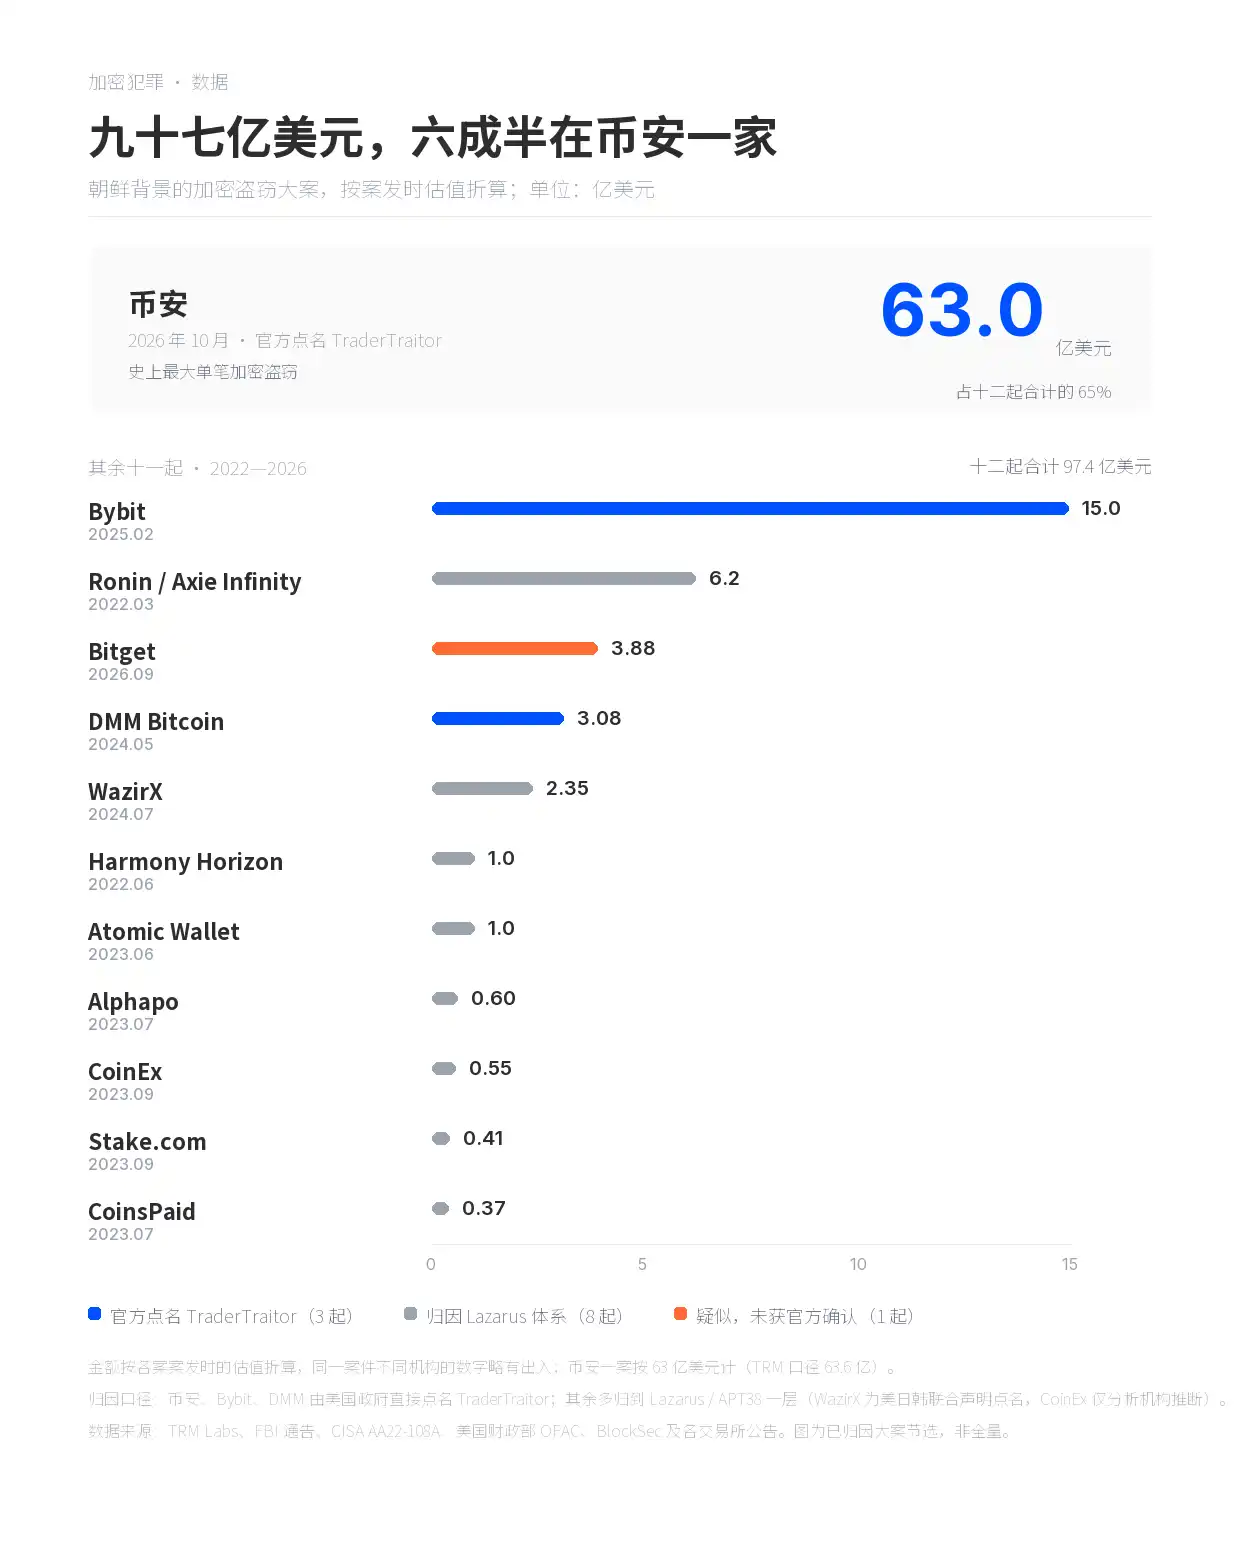
Binance tek başına 6,3 milyar. Kalan on bir vaka, 2022'den 2026'ya kadar, toplamda 3,44 milyar.
Bybit 1,5 milyar dolar, değiştirilmiş ön yüz oldu; Ronin 620 milyon dolar, kandırılarak açtırılan iş ilanıydı; Bitget 388 milyon dolar, cüzdan sistemine yazılmış sahte para çekme talimatıydı.
DMM 308 milyon dolar, WazirX 235 milyon dolar, Harmony ve Atomic'in her biri 100 milyon dolar, Alphapo 60 milyon dolar, CoinEx 55 milyon dolar, Stake 41 milyon dolar, CoinsPaid 37 milyon dolar.
Görselde yalnızca Binance, Bybit ve DMM olayları ABD hükümeti tarafından doğrudan TraderTraitor olarak adlandırıldı. Ronin, Harmony, Stake, Alphapo, CoinsPaid ve Atomic, FBI tarafından Lazarus/APT38'e atfedildi; WazirX, ABD, Japonya ve Güney Kore'nin Ocak 2025 ortak açıklamasında adlandırıldı; CoinEx için yalnızca zincir üstü analiz kuruluşlarının çıkarımı var. Bitget olayının TraderTraitor ile bağlantılı olduğundan birçok kuruluş şüpheleniyor, ancak hiçbiri resmi bir atıf yapmadı.
TRM istatistiklerine göre Kuzey Kore 2017'den bu yana yüz olay gerçekleştirdi, toplamda yaklaşık 12,8 milyar dolar; bu yıl şu ana kadar 7,4 milyar dolar; 2026'da dünya genelinde çalınan toplam kripto varlığın %85'i Kuzey Kore hesabına yazılıyor. Bu tablo yalnızca bunlardan on ikisini gösteriyor.
Yüzü eşleştirilebilen kişiler
ABD resmi makamlarının adını verdiği ve fotoğrafını yayınladığı Kuzey Koreli hacker birden fazla. Park Jin Hyok, Jon Chang Hyok ve Kim Il, Şubat 2021'deki iddianamede yer alıyordu; 2024'te Rim Jong Hyok eklendi ve başına 10 milyon dolar ödül konuldu.
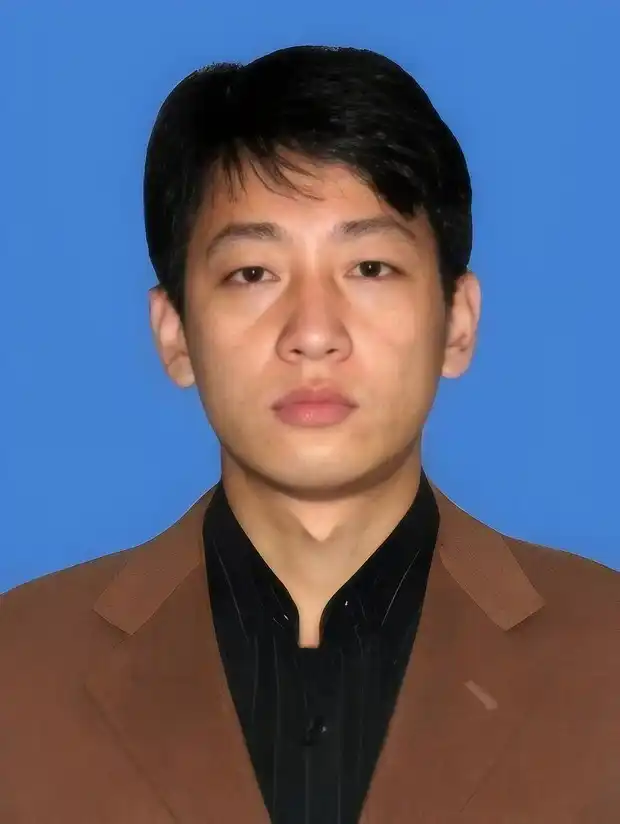
FBI tarafından aranan Park Jin Hyok
Park Jin Hyok, hakkında dava açılan ilk kişilerden biri: Haziran 2018'de ABD Adalet Bakanlığı ona karşı ceza davası açtı, aynı yılın Eylül ayında iddianame açıldı. İddianameye göre katıldığı komplo, 2014 Sony Pictures saldırısını, 2017 WannaCry'ı ve 2016'da Bangladeş Merkez Bankası'ndan aktarılan 81 milyon doları içeriyordu. Hâlâ firarda ve hiç mahkemeye çıkmadı.
Binance soygunu takibi
Binance, şirket fonları, SAFU fonu ve vadeli işlem sigorta fonu ile yaklaşık %90'ını tamamladı; kalan %10'u likiditesi düşük tokenlerden oluşuyor; kayıpların tamamı şirket tarafından karşılanıyor, kullanıcılar tarafından değil.
1 Kasım itibarıyla yaklaşık 2,7 milyar dolar, yani yaklaşık %42'si stablecoin ihraççıları ve Arbitrum Güvenlik Konseyi tarafından donduruldu. Saldırganın elinde hâlâ 420 bin Ethereum ve 18.270 Bitcoin, yani yaklaşık 2,4 milyar dolar bulunuyor.
Kara para aklama yöntemleri yine olağan işleyişte: zincirler arası köprülerle zincir değiştirme, THORChain gibi hizmetlerle coin takası, karıştırıcılarla birçok kişinin coinlerini birbirine karıştırıp dağıtma ve son olarak tezgah üstü işlemler.
Bu kez bazı küçük aksaklıklar yaşandı; THORChain, yakın zamanda bir Ethereum zincir yeniden düzenlemesi nedeniyle Binance saldırısında çalınan fonların kara para aklama sürecini beklenmedik şekilde yavaşlattı. Bu zincir yeniden düzenlemesi, THORChain'in 10 ETH yatıran bir kullanıcıya yanlışlıkla mükerrer geri ödeme yapmasına yol açtı ve bunun üzerine protokol acil olarak durduruldu; bu da tüm kullanıcıların zincirler arası takas yapmasını, aralarında Kuzey Koreli hacker grubuyla bağlantılı kara para aklayıcıların da bulunduğu kişiler dahil, geçici olarak engelledi.
Geçen sefer Bitget'ten çalınan paralar THORChain üzerinden geçmişti, THORChain hiçbir şeyi dondurmadı, merkeziyetsizlik nedeniyle dondurulamayacağını söyledi; ama geçen sefer kendisi soyulduğunda böyle söylemiyordu.
THORChain hizmeti yeniden başlattığında, eğer bu kez Binance'ten çalınan paralar yine THORChain üzerinden geçerse, bakalım ne tür bir bahane uyduracaklar.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler