"İçerideki hayalet" ve Coinbase'in "sağır ve dilsizi" 5 aydır
Yazan: Jaleel Plus Six, BlockBeats
Coinbase, son kullanıcı verisi sızıntısını çok akıllıca bir şekilde ele aldı. Tıpkı ilk kripto hisse senedi ve S&P 500'e giren ilk ve tek şirket olması gerektiği gibi zarif bir şekilde.
Yazar, nezaket gereği Coinbase'e karşı temel saygısını dile getirmiştir. Şimdi sıra bu şirketi utanç sütununa asmaya geldi.
Kripto dedektifi ZachXBT, 8 Mayıs'ta kişisel kanalında bir mesaj yayınlayarak, Coinbase kullanıcılarından "sosyal mühendislik" yoluyla 45 milyon dolar daha dolandırıldığını açıkça belirtti. Son birkaç ayda takip ettiği benzer davalarda söz konusu olan miktarlar dokuz haneye ulaştı. Dolandırıcılar genellikle Coinbase müşteri hizmetleri gibi davranarak kullanıcıları arıyor veya e-posta gönderiyor ve ardından kullanıcıları adım adım resmi web siteleri gibi görünen kimlik avı bağlantılarına tıklamaya teşvik ediyor ve ardından dolandırıcıların cüzdanlarına para aktarıyorlar.
Bazıları kullanıcıların sosyal mühendislikle kandırıldığını söylüyor. Bunun Coinbase ile ne alakası var? "Platform bir hükümet düzenleme kurumu değil, peki kullanıcıların kimlik avı e-postalarına tıklamasını nasıl önleyebilir?"
Öncelikle, diğer büyük ticaret platformları bu kadar büyük ölçekte benzer dolandırıcılık sorunlarıyla karşılaşmadı. İkinci olarak, birçok mağdur, dolandırıcıların yalnızca hesap bakiyelerini ve işlem sürelerini doğru bir şekilde belirtmekle kalmayıp, hatta kimlik kartlarının fotoğraflarını bile sunabildiklerini bildirdi. "Her şey çok gerçek görünüyordu."
Her şey şunu gösteriyor: Coinbase'den veri sızdırıldı.
Coinbase'in kendi söylediklerine bir bakalım. 14 Mayıs'ta SEC'e sunulan 8-K belgesi, Coinbase'in Ocak 2025'te güvenlik sistemi aracılığıyla bazı yurtdışı müşteri hizmetleri temsilcilerinin "ticari ihtiyaç" olmaksızın kullanıcıların tüm kimlik bilgilerine eriştiğini tespit ettiğini ortaya koydu.
Coinbase'in 20 Mayıs'ta Maine Başsavcılığı'na sunduğu rapora bakıldığında, veri ihlalinin daha da erken, 26 Aralık 2024'te gerçekleştiği görülüyor.
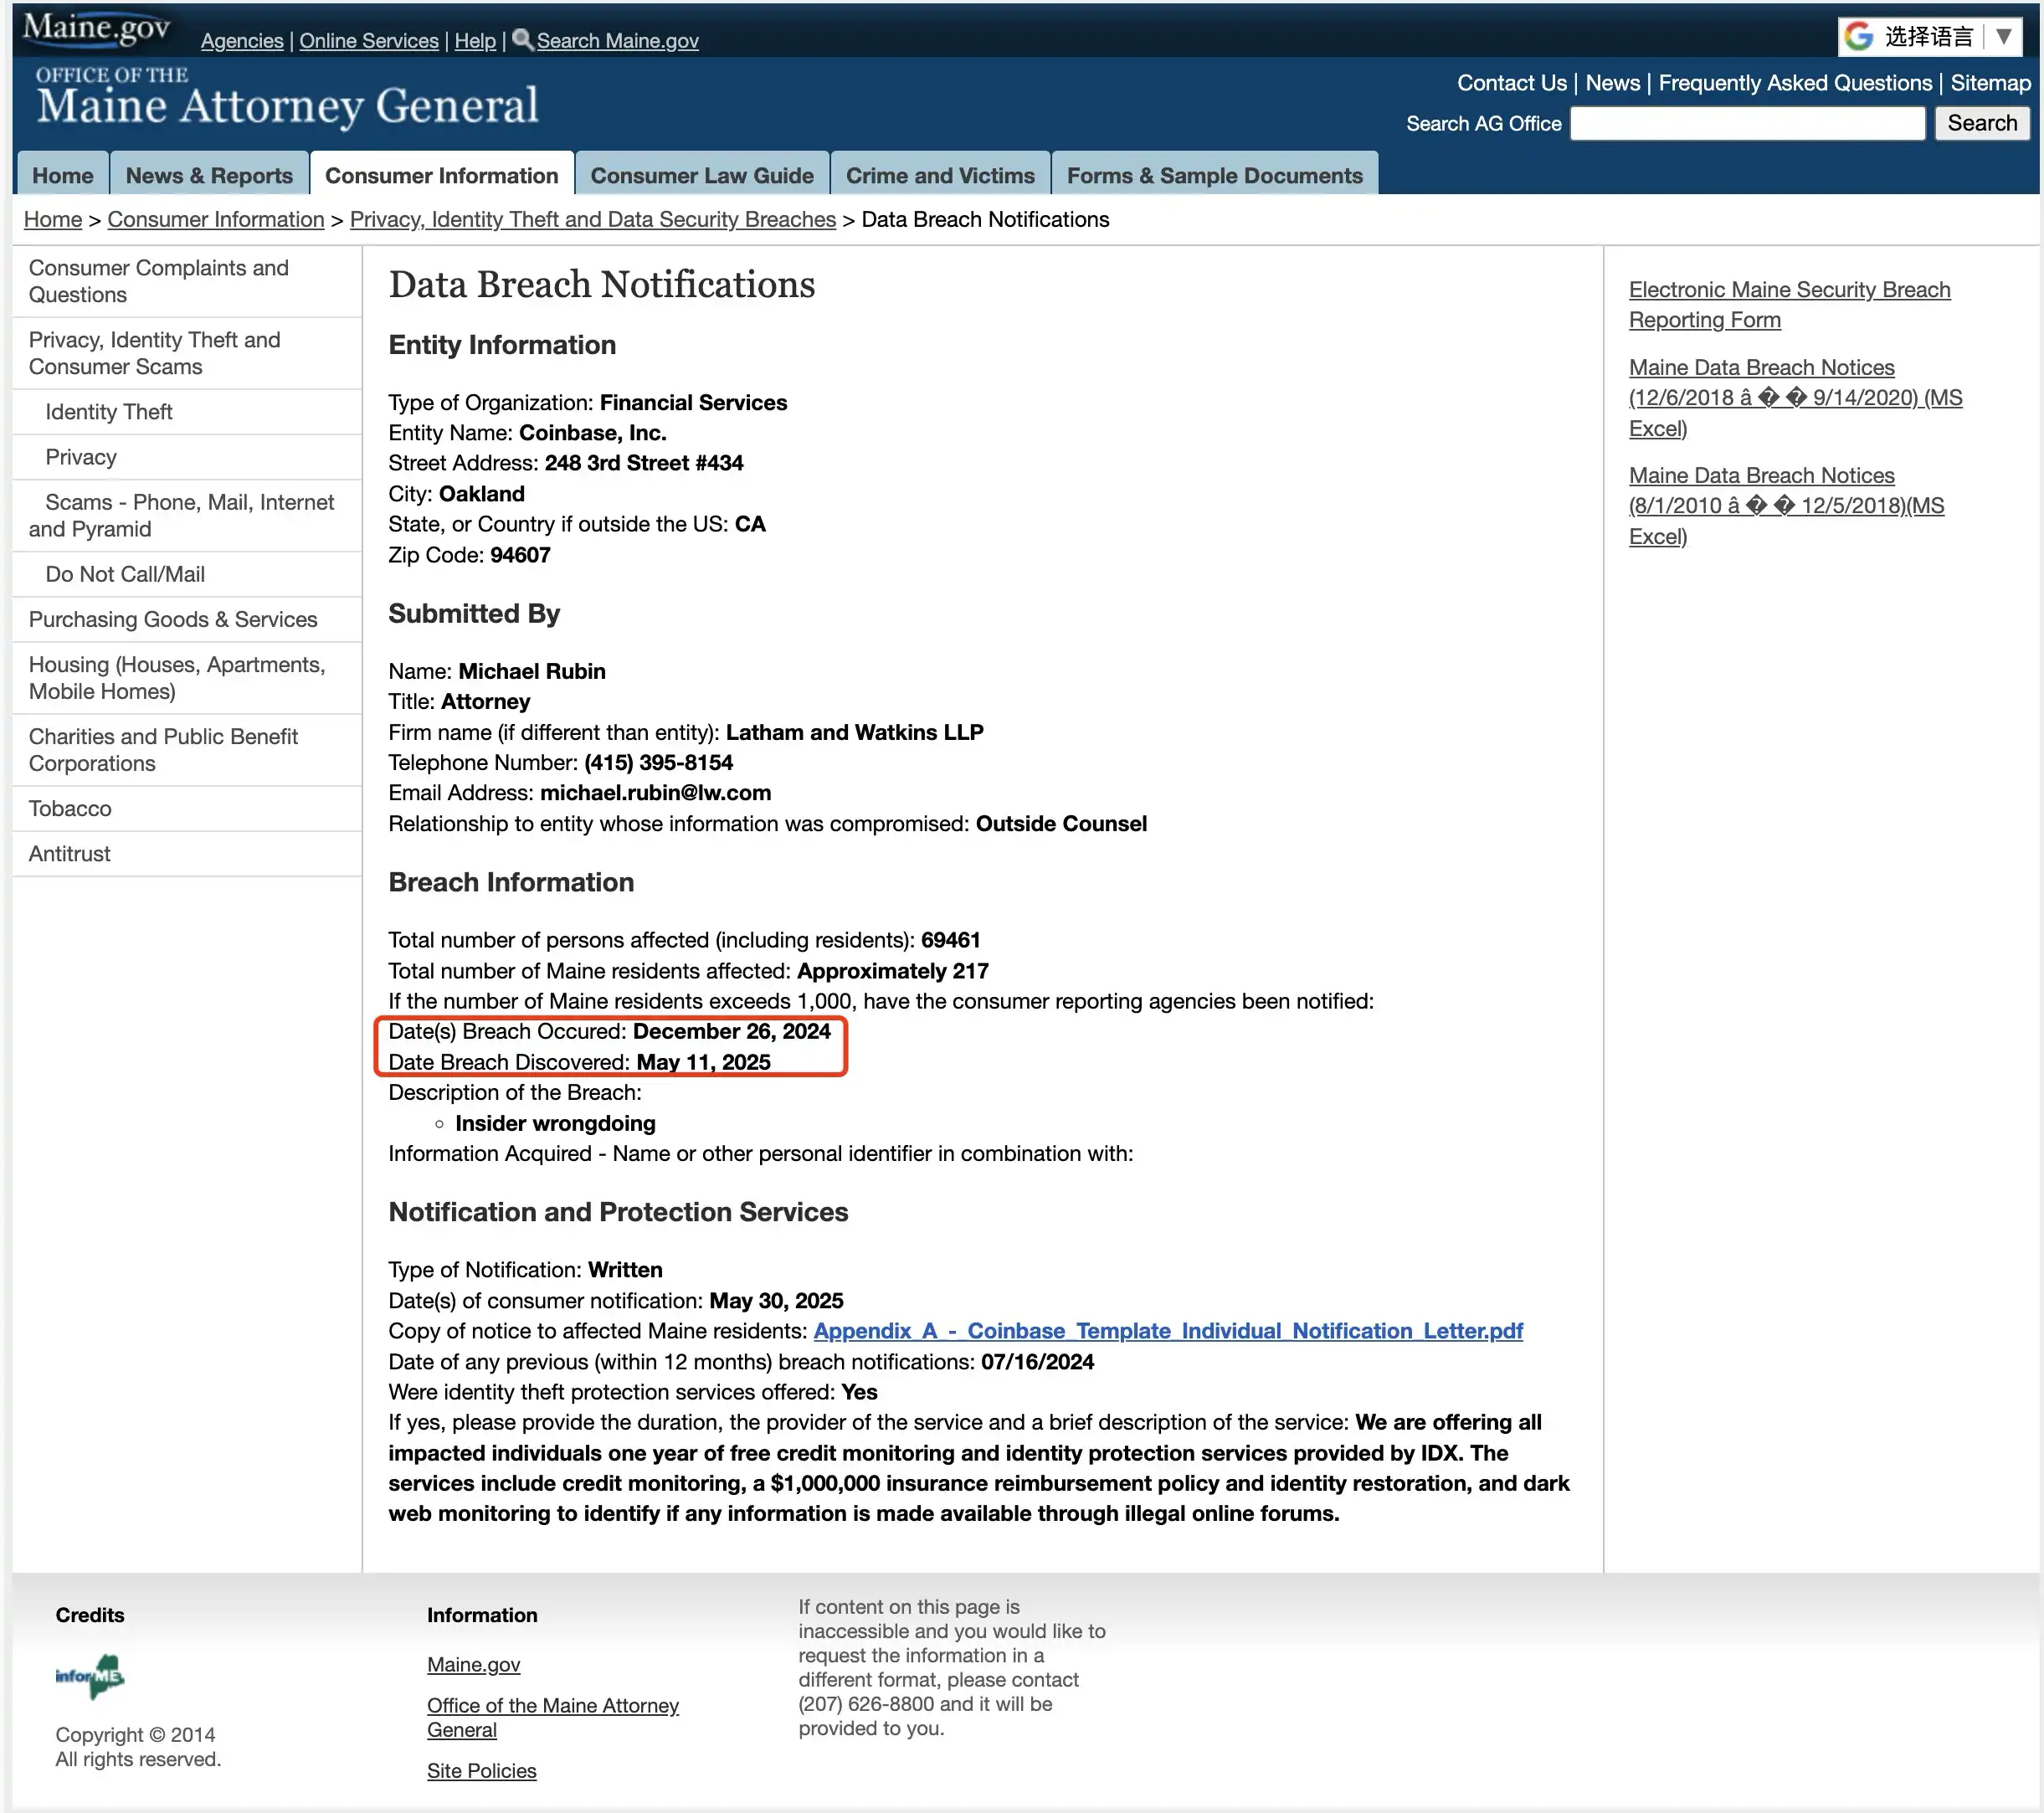
Maine raporu, ihlalin 26 Aralık 2024'te gerçekleştiğini ve güvenlik açığının 11 Mayıs 2025'te keşfedildiğini gösteriyor.
Ancak olay 15 Mayıs'ta duyuruldu ve resmi web sitesi duyurusu şunları gösteriyor: Suçlular, Coinbase'in yurtdışındaki müşteri hizmetleri personelini hedef aldı ve içeridekilerden nakit karşılığında kullanıcı verileri satın aldı. Bu veriler isim, adres, telefon numarası, e-posta, resmi kimlik belgeleri (ehliyet, pasaport gibi), hesap bakiyesi anlık görüntüleri ve işlem kayıtlarını içerir.
Başka bir deyişle, veriler kış mevsiminin başlarında çalınmıştı, ancak artık baharın bitmesiyle Coinbase, S&P 500'e dahil olma noktasındaki kritik anda bu "odadaki fil" ile doğrudan mücadele etmek zorunda kaldı ve olayı resmi olarak ifşa etmesi için bilgisayar korsanlarından bir şantaj e-postası aldığını belirten bir bildiri yayınladı.
Coinbase'in açıklamasına göre, anormal erişimi keşfettikten sonra ilgili personel işten çıkarıldı ve güvenlik izleme güçlendirildi. Ancak bu beş ay boyunca Coinbase tarafından yapılan tek "kullanıcı iletişimi", Mart ayının sonunda gönderilen ve bir çalışanın hesap kayıtlarını görüntülemek için "yönetmelikleri ihlal etmiş olabileceğini" söyleyen belirsiz ve sıkıcı bir e-postaydı:
"Bir Coinbase çalışanının, sizin hesabınız da dahil olmak üzere az sayıda Coinbase müşterisinin hesap kayıtlarını, dahili politikalarla tutarsız bir şekilde görüntülemiş olabileceğine dair belirtiler tespit ettik."
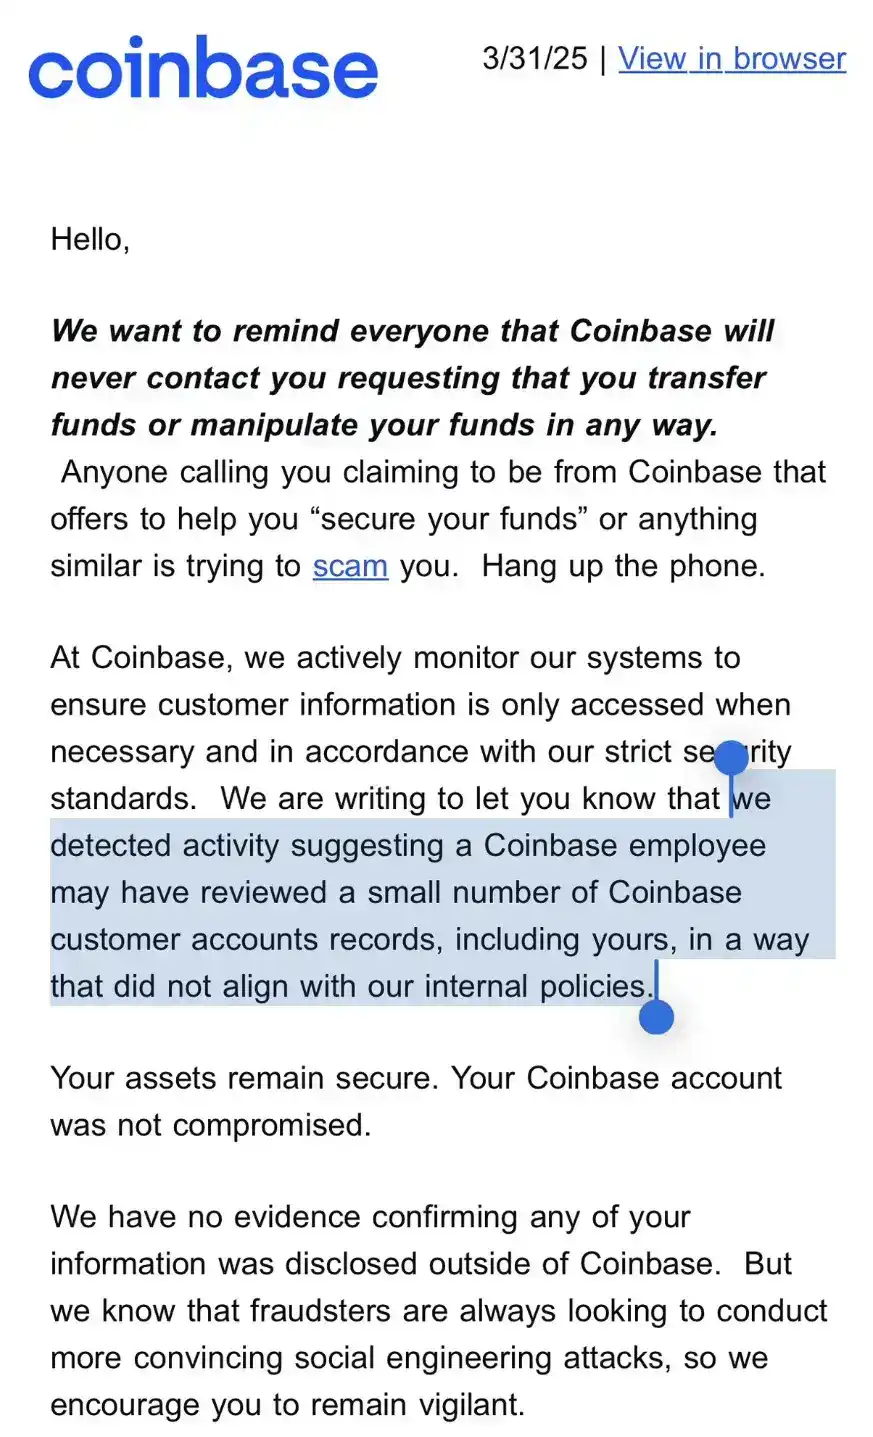
Block'un kurucu ortağı Mike Dudas daha önce X'te Coinbase'den rahatsız edici bir e-posta aldığını açıklamıştı
Bunun ötesinde, olayla ilgili herhangi bir resmi kamu açıklaması veya daha fazla soruşturma görmedik.
Daha "heyecan verici" şeyler geliyor.
Veri sızıntısının resmi olarak duyurulduğu 15 Mayıs günü, yeni bir Coinbase kullanıcı sözleşmesi resmi olarak yürürlüğe girdi.
Bu anlaşma Coinbase’in “kendi kendini koruma kalkanı” olarak kabul edilebilir. Diğer uzun "dikkat çekici" içerikleri bir kenara bırakırsak, iki temel madde vardır (9.9 ve 9.10): her türlü toplu davayı yasaklamak (Toplu Dava Feragati); ve tüm kullanıcıların New York mahkemelerinde bağımsız olarak dava açmasını zorunlu kılıyor.
Neden New York? Çünkü New York Eyaleti'nde işletmeler açısından son derece elverişli bir kural vardır: Sözleşmede tüm anlaşmazlıkların New York mahkemesinde çözülmesi gerektiği belirtiliyorsa ve söz konusu tutar 1 milyon doları aşıyorsa, mahkeme "daha uygun bir yere taşınma" gerekçesiyle davayı kabul etmeyi reddedemez. Aynı zamanda New York Güney Bölge Mahkemesi, zengin yargılama deneyimine sahip mali davaların yoğunlaştığı bir yerdir. Coinbase ile SEC arasındaki dava da burada açıldı.
Ayrıca, kamuoyuna açıklanan raporlara göre, Coinbase 2021'den bu yana "uzaktan öncelikli" bir şirkete dönüşmüş olsa da, bu yıl San Francisco'da önerilen yeni ofis kurulmadan önce, New York'taki One Madison, Coinbase'in ABD'deki en büyük ofis alanıydı; 11 yıllık bir kira sözleşmesi imzalanmıştı ve eski sitenin iki katı büyüklüğünde bir alana sahipti.
Bu bağlamda, on binlerce diğer kullanıcı gibi siz de mağdur olsanız, yine de "tek başınıza" New York'a gidip davayı kendi masraflarınızla açmanız gerekiyor.
Anlaşma 11 Nisan'da güncellendi ve 15 Mayıs'ta yürürlüğe girdi; bu da veri sızıntısının açıklanmasıyla neredeyse kusursuz bir şekilde uyumluydu. Böylesine "tam zamanında" bir sözleşme değişikliği, "gökyüzü kararıp yağmur yağana kadar beklemek, dut ağaçlarını kazmak ve yakacak odun hazırlamak" olarak tanımlanabilir - Coinbase'in yağmurlu bir güne hazırlık konusundaki öngörüsü, Zhuge Kongming'inkine benzetilebilir.
Bu durum teknik güvenlik araştırmacısı Molly White'ın da şüphelerini uyandırdı, ancak Coinbase CEO'su Brian Armstrong bunun bir "komplo teorisi" olduğunu söyledi. Ancak Molly White, "Coinbase'in bu veri ihlalini SEC'e bildirmesi neden bir aydan fazla sürdü? Halka açık bir şirket büyük bir siber güvenlik olayı keşfettiğinde, bunu dört iş günü içinde bildirmelidir." diye sorduğunda, Brian Armstrong ona cevap vermeyi bıraktı.
Bloomberg, aynı zamanda konuya yakın kişilerin, son beş ayda bilgisayar korsanlarının yeterli sayıda Coinbase müşteri hizmetleri temsilcisine rüşvet vererek kullanıcı bilgilerine "isteğe bağlı erişim" sağladığını söylediğini aktardı. Çarşamba günü, yani duyurunun yapılmasından günler önce bile bilgisayar korsanları verilere erişmeye devam ediyordu. Ancak bu iddia Coinbase Güvenlik Sorumlusu Philip Martin tarafından yalanlandı.
Coinbase'in güncel açıklaması şu şekilde: "Bazı çalışanların verilere uygunsuz bir şekilde eriştiğini ve ilgili personeli kovduğunu tespit ettik, ancak o sırada verilerin sızdırıldığını bilmiyorduk. Mayıs ayında bilgisayar korsanından bir fidye e-postası alana kadar sorunun ciddiyetini fark etmemiştik."
Bunun ne kadarı kendini mazur gösterme? Coinbase'in protokolünü değiştirip toplu dava girişini engellediği beş ay boyunca topluluk ve güvenlik araştırmacılarından gelen kaç hatırlatmaya, soruya ve uyarıya "göz yumduğuna" bir bakalım.
Reddit'te Coinbase forumunu açan çok sayıda kullanıcı, Ocak ayından bu yana hesap hırsızlığı ve sık sık sosyal mühendislik dolandırıcılığı bildirdi ve yabancı kullanıcılar acı çekti: "Altı ay önce müşteri hizmetlerinin bir içeriden bilgi aldığından şüphelendim. Beş iş bileti aceleyle kapatıldı. Kimse benimle iletişime geçmedi, kimse ne olduğunu açıklamadı", "Neredeyse inandım, çünkü az önce çektiğim miktar bana mesaj attıkları miktara yakındı", "Tam adımı, hesap bakiyemi, son oturum açma cihazımı doğrulayabilirler, her şey çok doğal ve gerçek..."
Topluluktan gelen sayısız hatırlatmaya rağmen, Coinbase Üç Cisim Dünyası'ndan gelen mektuba sıkı sıkıya uydu: "Cevap verme, cevap verme, cevap verme."
Coinbase'in Asyalılar gibi Reddit'i ziyaret etmeyebileceğini ve topluluğun neler yaşadığını göremeyebileceğini söyleyerek savunmaya çalışıyorsanız, o zaman Twitter'daki büyük KOL'ların ve güvenlik araştırmacılarının sürekli hatırlatmaları onların görebileceği bir şey olmalı.
Twitter'da 860 bin takipçisi bulunan kripto para dünyasının en güçlü dedektifi ZachXBT, Şubat ayı başlarında, geçen yılın sonundan bu yılın başına kadar sosyal mühendislik saldırıları nedeniyle 65 milyon dolardan fazla paranın çalındığını belirtmişti. Mart ayı sonlarında tekrar konuştu ve son iki haftada 46 milyon dolar daha çalındığını iddia etti. Coinbase'in herhangi bir aksiyon almadığını birden fazla kez dile getirdi.
Ayrıca, MetaMask'ta güvenlik şefi ve kıdemli bir zincir içi araştırmacı olan Taylor Monahan da var. Kendisi, neredeyse her hafta Twitter'da Coinbase'i alenen eleştiriyor ve sürekli olarak güvenlik ve destek ekiplerine kanıt sunmaya çalışıyor. Coinbase'in "Kıdemli Soruşturma Direktörü" ise onu 2024'ün sonlarına doğru engelledi.
Taylor Monahan ayrıca Coinbase'in Hindistan'daki üçüncü taraf bir hizmet sağlayıcısı olan TaskUs'a müşteri hizmetleri işinin büyük bir kısmını dış kaynak olarak verdiğini doğrudan açıkladı. Coinbase, 11 Ocak 2025'te "hırsızlık" ve "yasadışı işlemler" gerekçesiyle 300'den fazla Hintli müşteri hizmetleri personelini büyük çapta işten çıkardı. Daha sonra ofis Gurgaon'a taşındı, ancak şirket içi veri sızıntıları sık sık yaşanmaya devam etti, bu nedenle Mart ve Nisan aylarında yeni bir "işten çıkarma" dalgası yaşandı.
Coinbase'in "11 Mayıs'a kadar bilmiyorduk" açıklamasıyla ilgili olarak alaycı bir şekilde şunları söyledi: "Bu çok 'ilginç' bir gösteri olacak - fidye e-postası gelene kadar hiçbir şey bilmiyormuş gibi davranmalarına bakın", "En olası bahane: 'Bu büyük bir sızıntı değil ve ifşa edilmesine gerek yok'".
Coinbase yöneticilerinin inkar etmesi, sorumluluktan kaçınması ve konuyu soğukkanlılıkla ele alması bir bakıma ironiktir; bazı Reddit kullanıcıları ve kurbanlar kendiliğinden "Jinyiwei" olarak örgütlenmeye başladılar ve dolandırıcıların bazı ipuçlarını buldular.
Scammer-fight-back isimli kullanıcı ve tüm ekibi dolandırıcılara karşı mücadele etti. Dolandırıcıları defalarca arayıp, görüşmeleri kayıt altına alıp, bilgileri saklamışlar. Sonunda dolandırıcıların izini sürdüler: Çoğu İngiltere'nin Manchester şehrindendi ve aynı küçük ofiste çalışıyorlardı. Yerel aksanlarını kullanarak Coinbase müşteri hizmetlerini taklit ettiler ve dolandırıcılık sürecini tamamlarken bilgi elde ettiler.
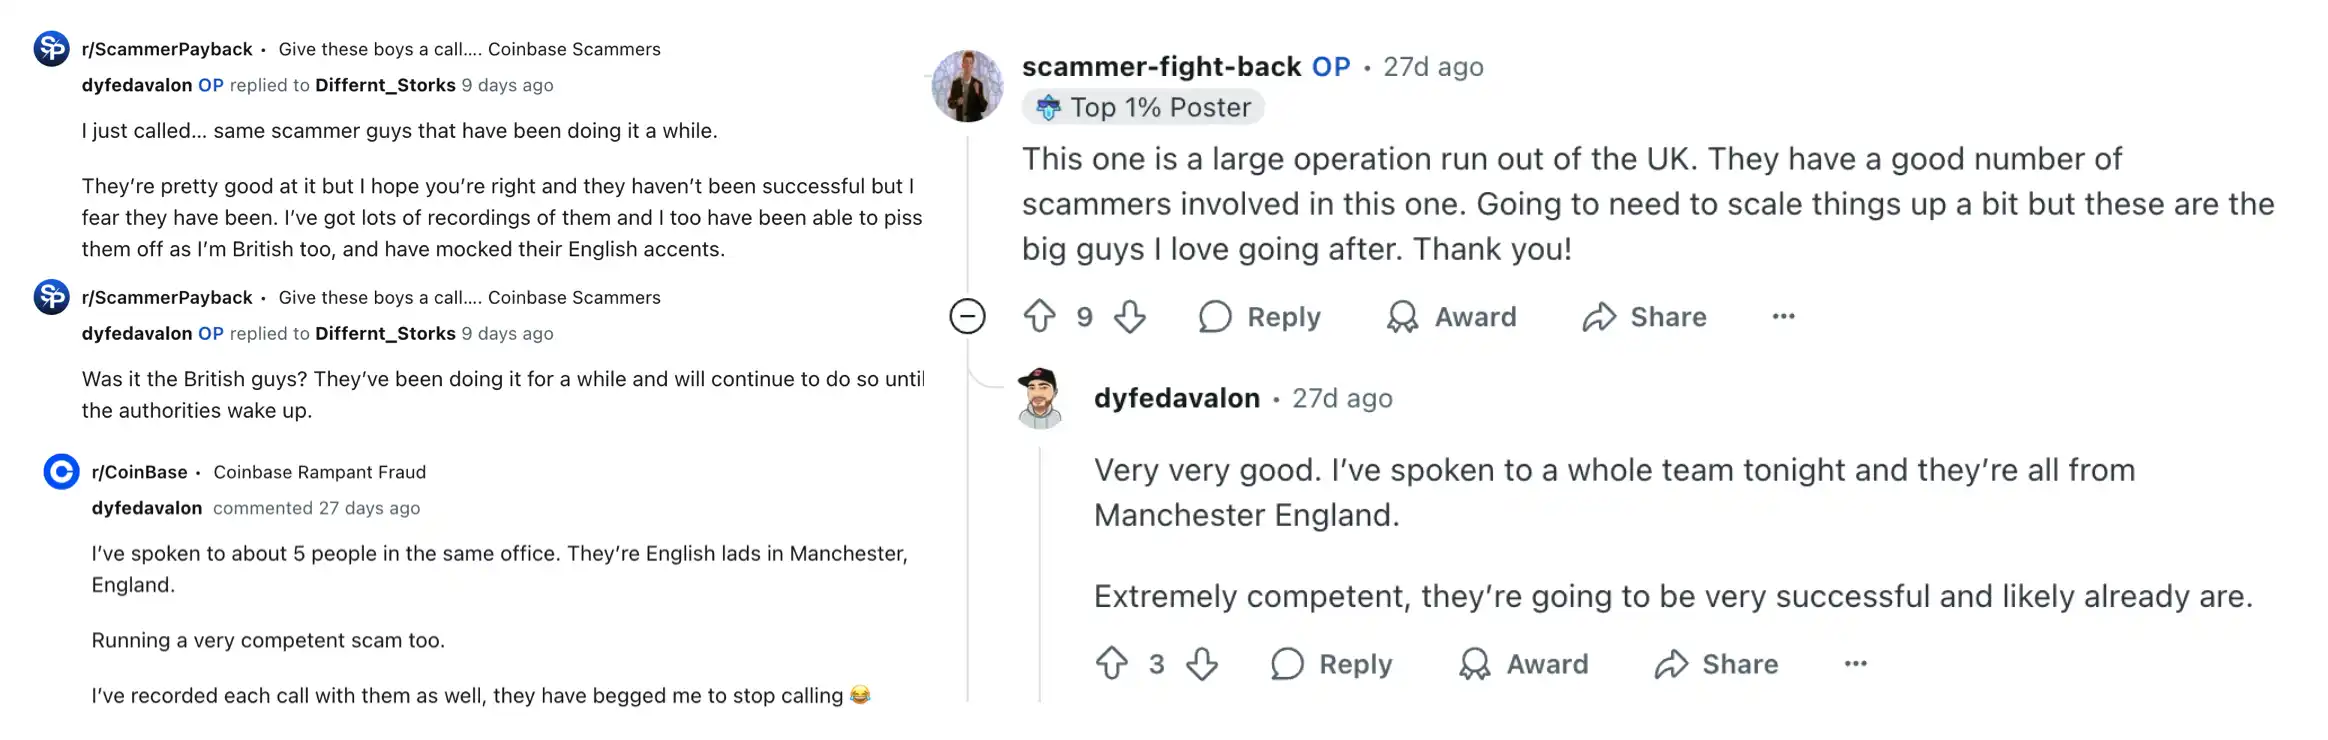
Başka bir netizen dyfedavalon da aynı görüşe sahip: "Bu, İngiltere'den gelen, büyük ölçekli, kapsamlı ve güçlü yeteneklere sahip büyük ölçekli bir dolandırıcılık çetesi", "Bu dolandırıcıları bulmak için geri aradım ve aynı grup insan çıktı. Bu işte gerçekten iyiler", "Onlarla birçok kez konuştum ve beni kurban sandılar, ancak ben İngiliz olduğum için İngiliz aksanlarını duyabiliyor ve onlarla dalga geçebiliyorum. Daha sonra doğrudan beni tekrar aramamamı ve onları taciz etmememi istediler."
Ayrıca, yukarıda belirtilen MetaMask'ın güvenlik direktörü Taylor Monahan'ın soruşturma bilgileri, Coinbase tarafından dış kaynaklı üçüncü taraf bir Hint servis sağlayıcısı olan TaskUs'ın dahili çalışanlarının, Telegram üzerinden bilgisayar korsanlarıyla iletişime geçtiğini ve satılan her işlem için yaklaşık 10.000 ABD Doları tutarında bir ücret talep ettiğini gösteriyor Kullanıcı e-posta adresleri, cep telefonu numaraları ve 2FA bilgileri. Para doğrudan PayPal veya banka hesapları aracılığıyla kişinin adına yatırıldı.
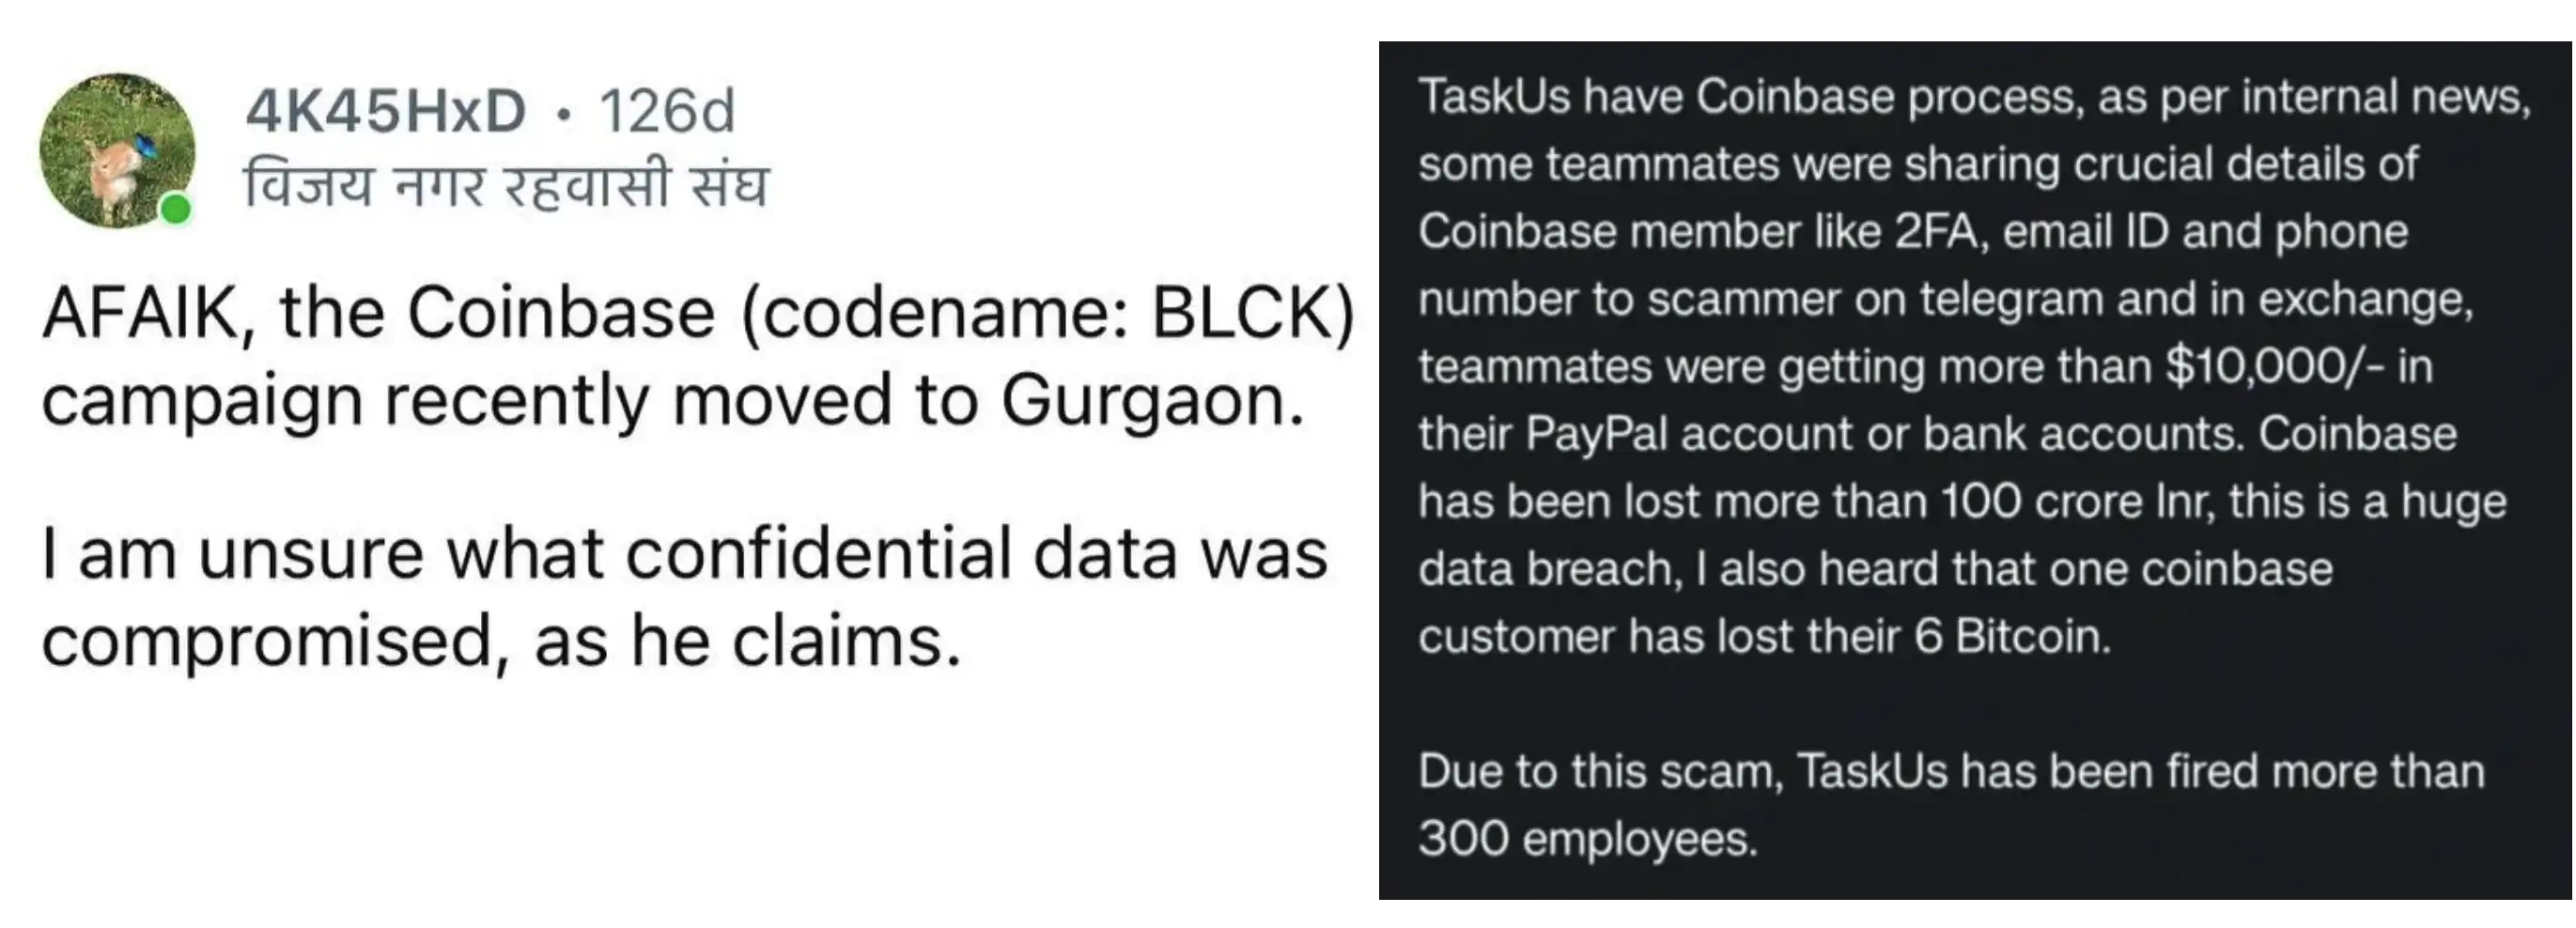
Görsel kaynağı: Taylor Monahan
Peki biri neden bu kadar büyük bir riski göze alarak bilgi sızdırmaya gönüllü olsun? Taylor, sızdırılan bu "Kızılderili kölelerden" daha fazla bilgi paylaştı ve TaskUs'ın gerçek çalışma koşullarına doğrudan işaret etti: Tuvaleti kullanmalarına izin verilmiyor, yemek vakitleri için kavga etmek zorunda kalıyorlar ve yeterli teslimat yapmazlarsa yönetim tarafından toplu olarak soğuk davranılacak; baskı inanılmaz derecede yüksek ve hastalık izni "devamsızlık" olarak kaydedilecek ve ücretler doğrudan kesilecek; çünkü eğitim temposuna ayak uyduramadıkları için anında işten atıldılar.
“Bu kariyerimde verdiğim en kötü karardı. İK sizin tarafınızda hiç durmuyor. Ağlayıp şikayet etseniz bile kimse umursamıyor. Sonunda, ‘eğitim maliyetlerini’ telafi etmemi istedikleri için bir deneyim sertifikası bile alamadım,” diye yazdı bir çalışan.
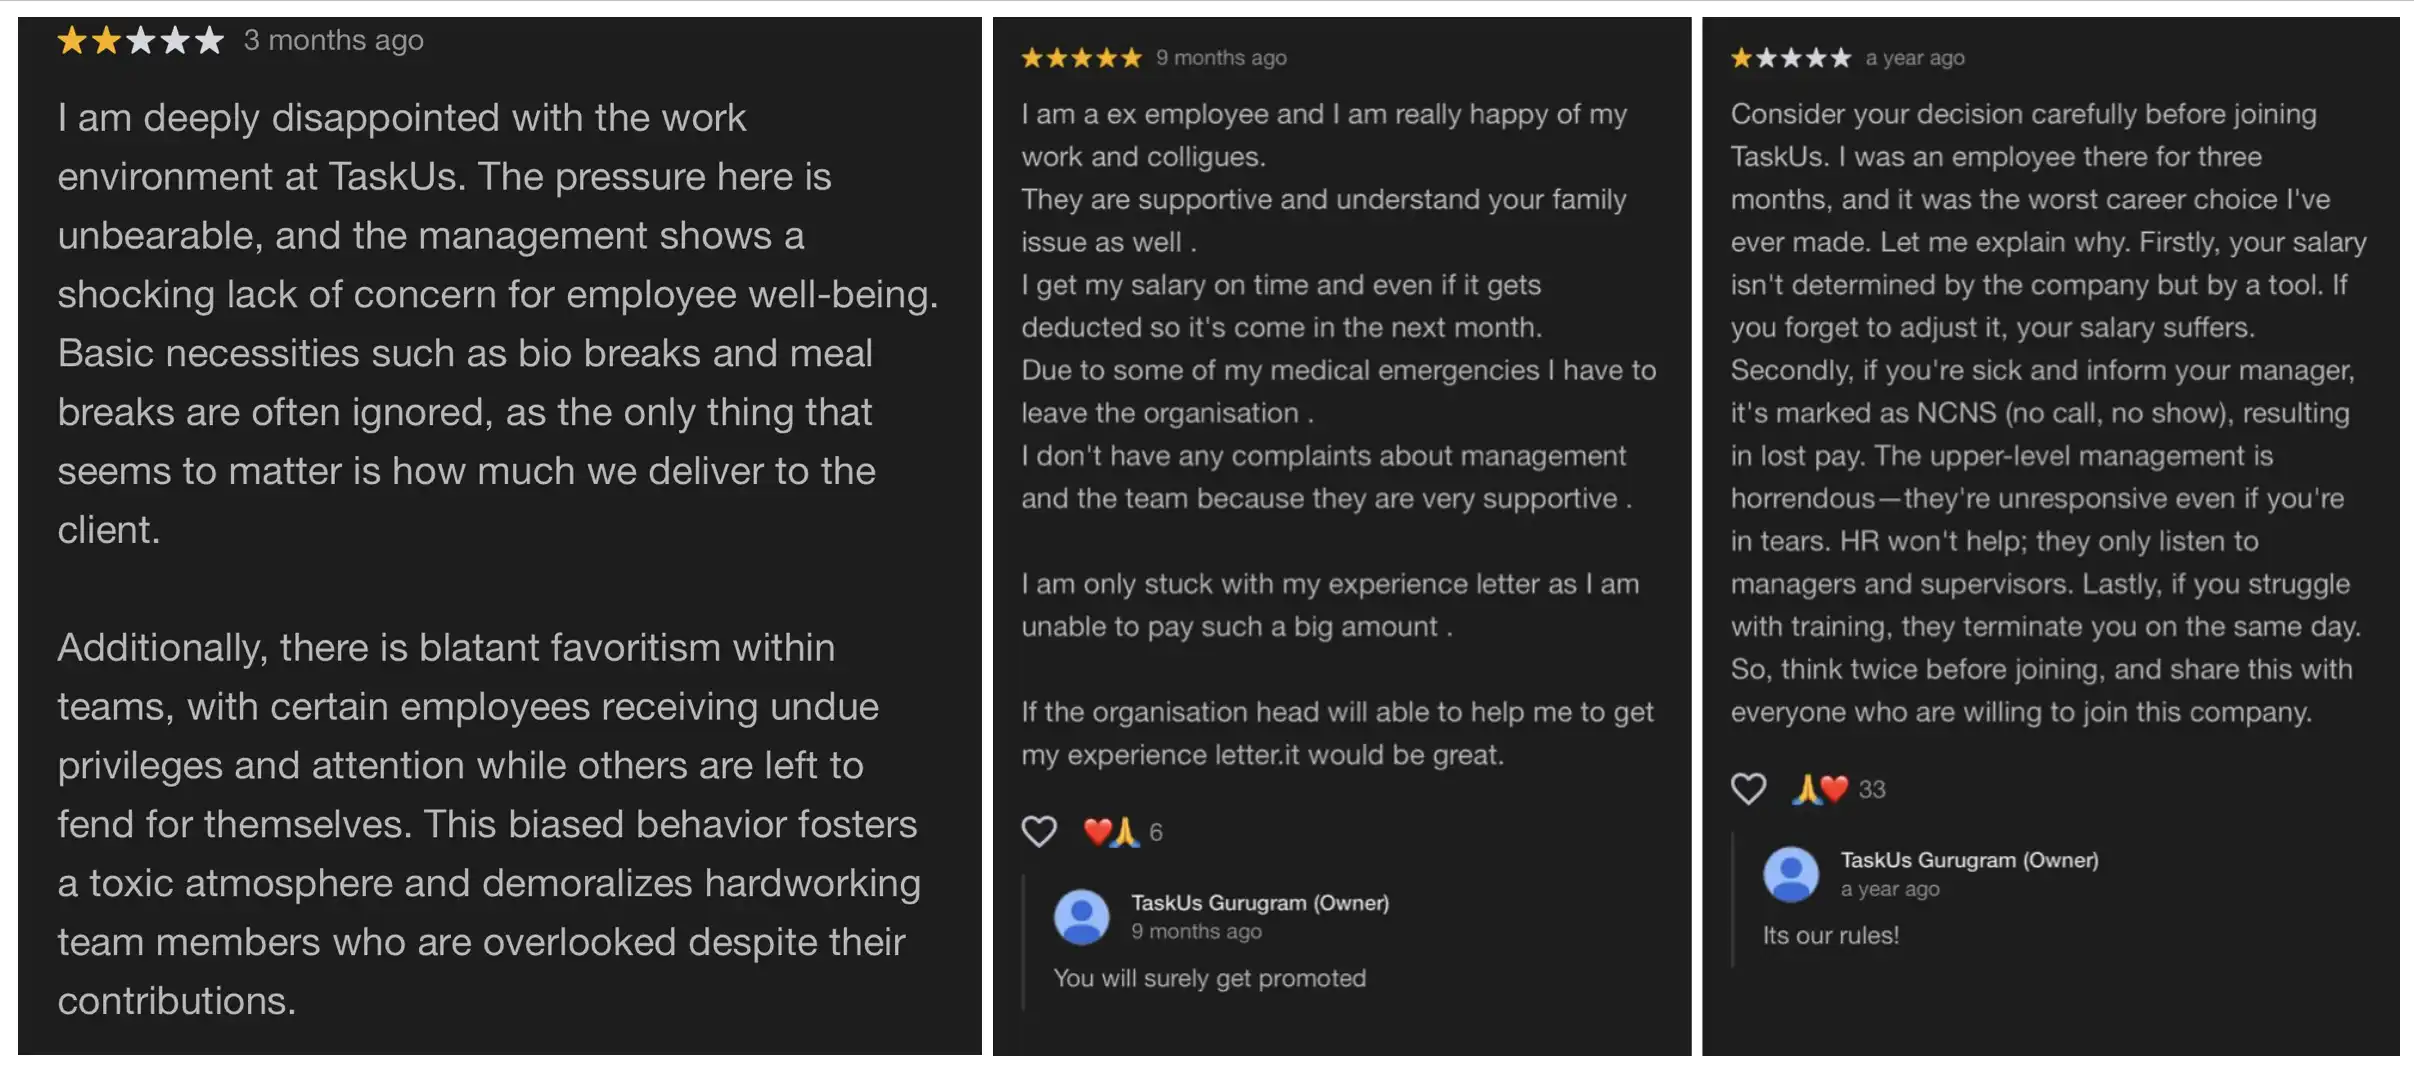
Coinbase dış kaynak hizmeti şirketi TaskUs'ın eski çalışanlarının şikayetleri, görsel kaynağı: Taylor Monahan
Glassdoor ve Indeed gibi çeşitli platformlardan alınan verilere göre: Coinbase yerel müşteri hizmetlerinin yıllık maaşı 60.000 ila 70.000 dolar arasındayken, Hindistan'daki dış kaynaklı müşteri hizmetleri yılda yalnızca 3.600 ila 4.800 dolar kazanıyor. Yani bir Amerikalı müşteri hizmetleri temsilcisinin maaşı ile en az 15 Hintli dış kaynaklı müşteri hizmetleri temsilcisi istihdam edilebilir.
300 dış kaynaklı işe dayanarak, Coinbase burada yılda 18 milyon dolar tasarruf edebilir. Ofis alanı, sosyal güvenlik, fazla mesai ücreti ve teknik destek gibi gizli maliyet tasarrufları buna dahil değildir.
Bloomberg muhabirlerinin yaptığı araştırmaya göre, Coinbase'in CEO Brian Armstrong'un bir yıllık kişisel güvenliği için 6,2 milyon dolar ödediğini belirtmekte fayda var. Şirketin 400 milyon dolarlık hack olayına verdiği yanıtı ve SEC'in kullanıcı verileri soruşturmasını denetleyen Coinbase Baş Hukuk Sorumlusu Paul Grewal, geçen yıl toplamda 8,2 milyon dolardan fazla tazminat aldı.
Yalnızca CEO'nun yıllık güvenlik maliyetleri ve baş hukuk müşavirinin maaşı, tüm Coinbase platform kullanıcılarının güvenlik maliyetlerinden daha fazla olabilir.
Olaydan etkilenen kullanıcılar arasında çok sayıda tanınmış isim de yer alıyor. Bloomberg'in haberine göre, konuya yakın kişiler, kurbanlardan birinin Sequoia Capital Yönetici Ortağı Roelof Botha olduğunu ve kendisinden çalınan veriler arasında Coinbase profiline ilişkin telefon numaraları, adresler ve diğer hassas hesap bilgilerinin yer aldığını açıkladı.
Ve sanat dünyasında yaklaşık yirmi yıldır yer alan ve Jeff Koons'un "Balon Köpek" heykeli gibi sanat eserlerinin yapımında yer alan tanınmış sanatçı 67 yaşındaki Ed Suman, bu yılın başlarında sahte bir Coinbase müşteri hizmetleri dolandırıcılığının kurbanı oldu ve 2 milyon dolardan fazla kripto para kaybetti.
Coinbase ayrıca kullanıcıların şirketin kişisel verilerini kötü yönettiğini iddia etmesiyle çok sayıda dava aldı. Ayrıca Coinbase'in bu uygulaması düzenleyicilerin de dikkatini çekti. Örneğin Oregon Başsavcılık Ofisi, Coinbase'e karşı eyalet menkul kıymetler yasalarını ihlal ettiğini iddia ederek ve kullanıcı sözleşmesindeki tahkim ve toplu dava feragat maddelerinin yasallığını sorgulayarak dava açtı.
Elliptic verilerine göre bu olayın tazmin ve bertaraf maliyeti 400 milyon ABD dolarına ulaşarak, şifreleme tarihindeki en büyük sekizinci güvenlik olayı olarak kayıtlara geçti. Bu saldırıda "sıcak cüzdan hackleme" gibi dramatik sahneler veya "sözleşme zafiyeti" gibi teknik karmaşıklıklar yer almıyor. Bunun yerine en temel, günlük ve ihmal edilen bağlantıda, KYC verilerinde meydana geldi.
Ancak gerçek şu ki Coinbase'in çok ağır bir ceza alması pek olası değil.
ABD yasalarında, kazara veri sızıntıları için ağır cezalar verilmesine ilişkin bir emsal bulunmuyor. Veri istismarı ile ilgili en ünlü dava Facebook'a ait. Zira Facebook, "Kullanıcı verileri, kullanıcı izni olmadan üçüncü kişilerle paylaşılmayacaktır" taahhüdünü ihlal etmiştir. Ancak bu durum Coinbase'in karşı karşıya kaldığı durumdan biraz farklıdır.
Coinbase olayı, veri erişim haklarının kötüye kullanılması ve uygunsuz dış kaynak yönetimi nedeniyle "içeridekilerin dışarıdaki bilgisayar korsanlarına sızdırdığı verilere" daha yakındı. Sistemsel bir gizlilik dolandırıcılığı olarak değerlendirilmemeli ve kayıplar sınırlı olmalıdır. Coinbase ayrıca tazminat ödeyeceğini de belirtti.
Daha da önemlisi, Coinbase 60 milyar doların üzerinde piyasa değerine sahip bir şirkettir. Ayrıca kripto sektöründe S&P 500 Endeksi'ne giren tek işlem platformudur. Zengin politika ilişkilerine ve derin sermaye kaynaklarına sahiptir.
Bu ABD seçiminde Coinbase ve yöneticileri Cumhuriyetçi adaylara on milyonlarca dolar bağışladı ve çok sayıda yasa tasarısı için lobi yapmada önemli bir rol oynadığına inanılıyor. SEC'in Coinbase'e karşı açtığı davayı geri çekmesinin, daha önce Coinbase'in siyasi bağışlarıyla ilgili olduğu düşünülüyordu.
Her şey Coinbase'in bu fırtınayı atlatacağına işaret ediyor. Gelecekte Coinbase iyi performans göstermeye devam edecek ve hatta daha da iyi olabilir.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler