10 milyar ölçekli kurumun Lighter'da çalınma sürecinin başlangıcı ve sonu
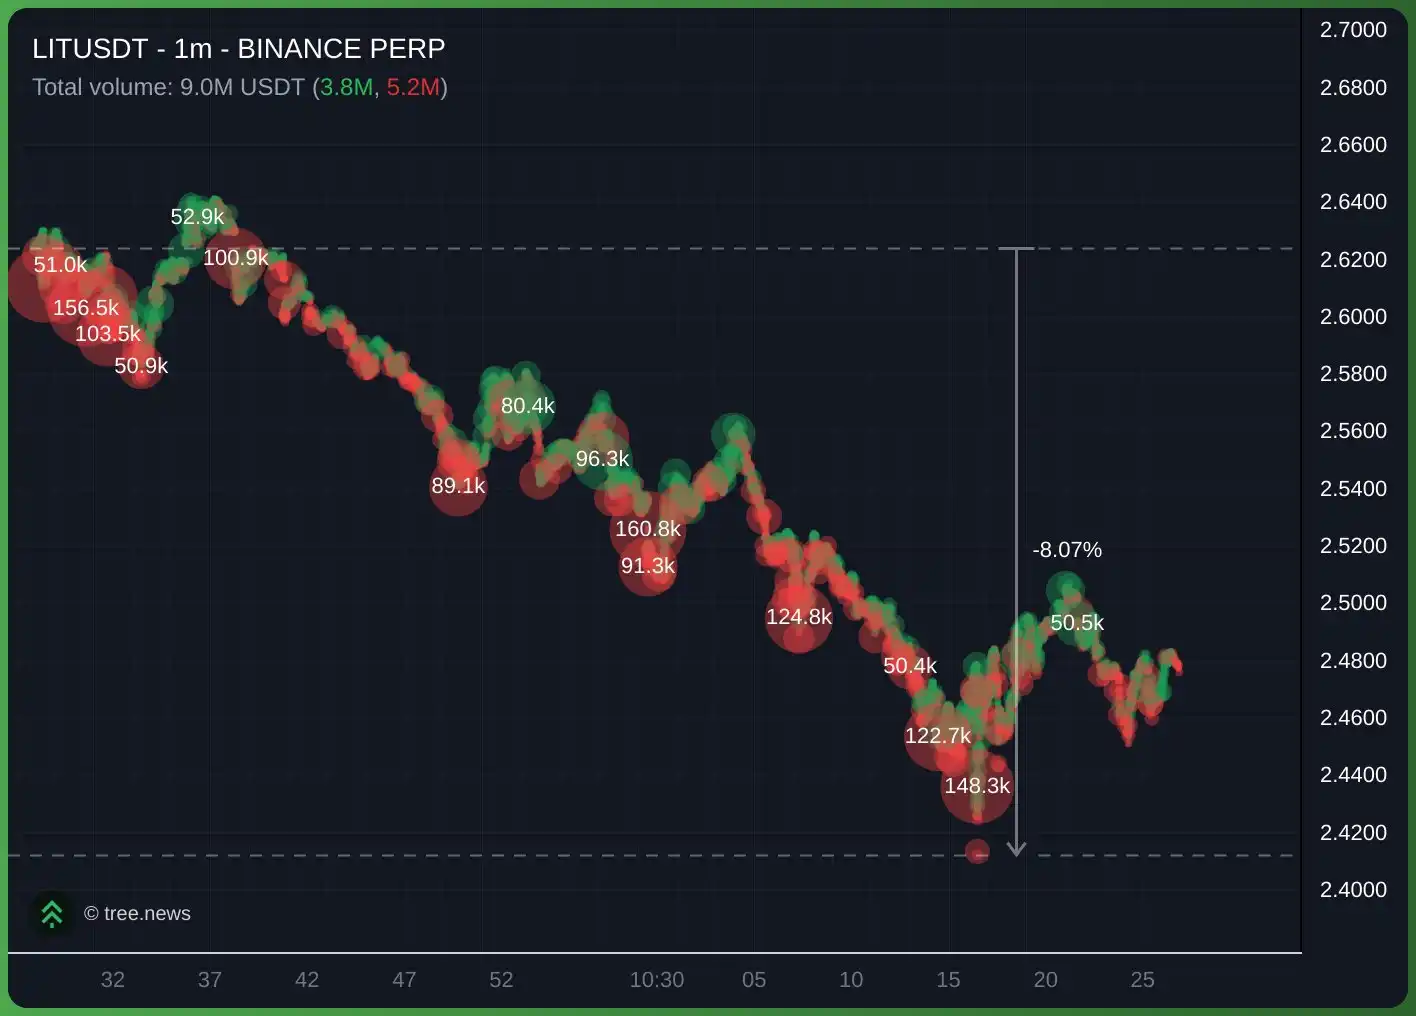
16 Kasım akşamı, zincir üstü dedektif MLM, Lighter üzerinde 10,39 milyon USDC'lik anormal bir çekim tespit ederek Lighter'ı güvenlik olaylarının odağına taşıdı. Yalnızca yaklaşık 10 bin dolarla başlatılan bir cüzdan, platformdan büyük miktarda fon çekti, hızla ETH'ye çevirdi ve ardından farklı adreslere dağıttı. Aynı zamanda LIT'in fiyatı kısa sürede yaklaşık %8 düştü.
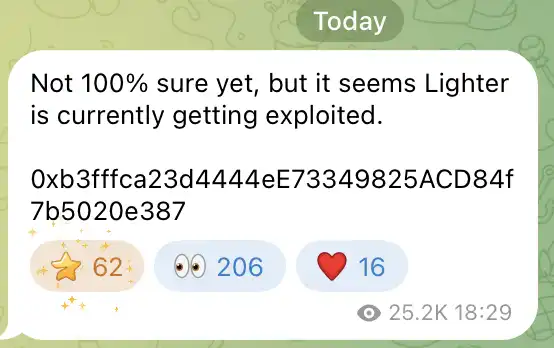
「Lighter hacklendi」 haberleri hızla yayıldı. Ancak fon yolları netleştikçe, sonraki analizler saldırı hedefini kurumsal hesaplara yönlendirdi ve ipuçları Abraxas Capital'e işaret etti. Saldırganın işlem API anahtarını ele geçirdiği ve ardından ortak havuzun yetki tasarımını kullanarak hesaptaki parayı kendi eline aktardığı şüphesi var. Lighter protokolünün kendisi hacklenmedi.
Saldırı küçük bir denemeyle başladı
Saldırı adresi 0xb3ff ile biten cüzdandı ve Lighter hesabı #769455'e karşılık geliyordu. Hazırlık çalışmaları, topluluk uyarısından birkaç saat önce başlamıştı.
14:47:23'te bu adres, Relay yönlendirmesiyle küçük bir ETH miktarını 29,959999 USDC'ye çevirerek doğrudan Lighter'a yatırdı.
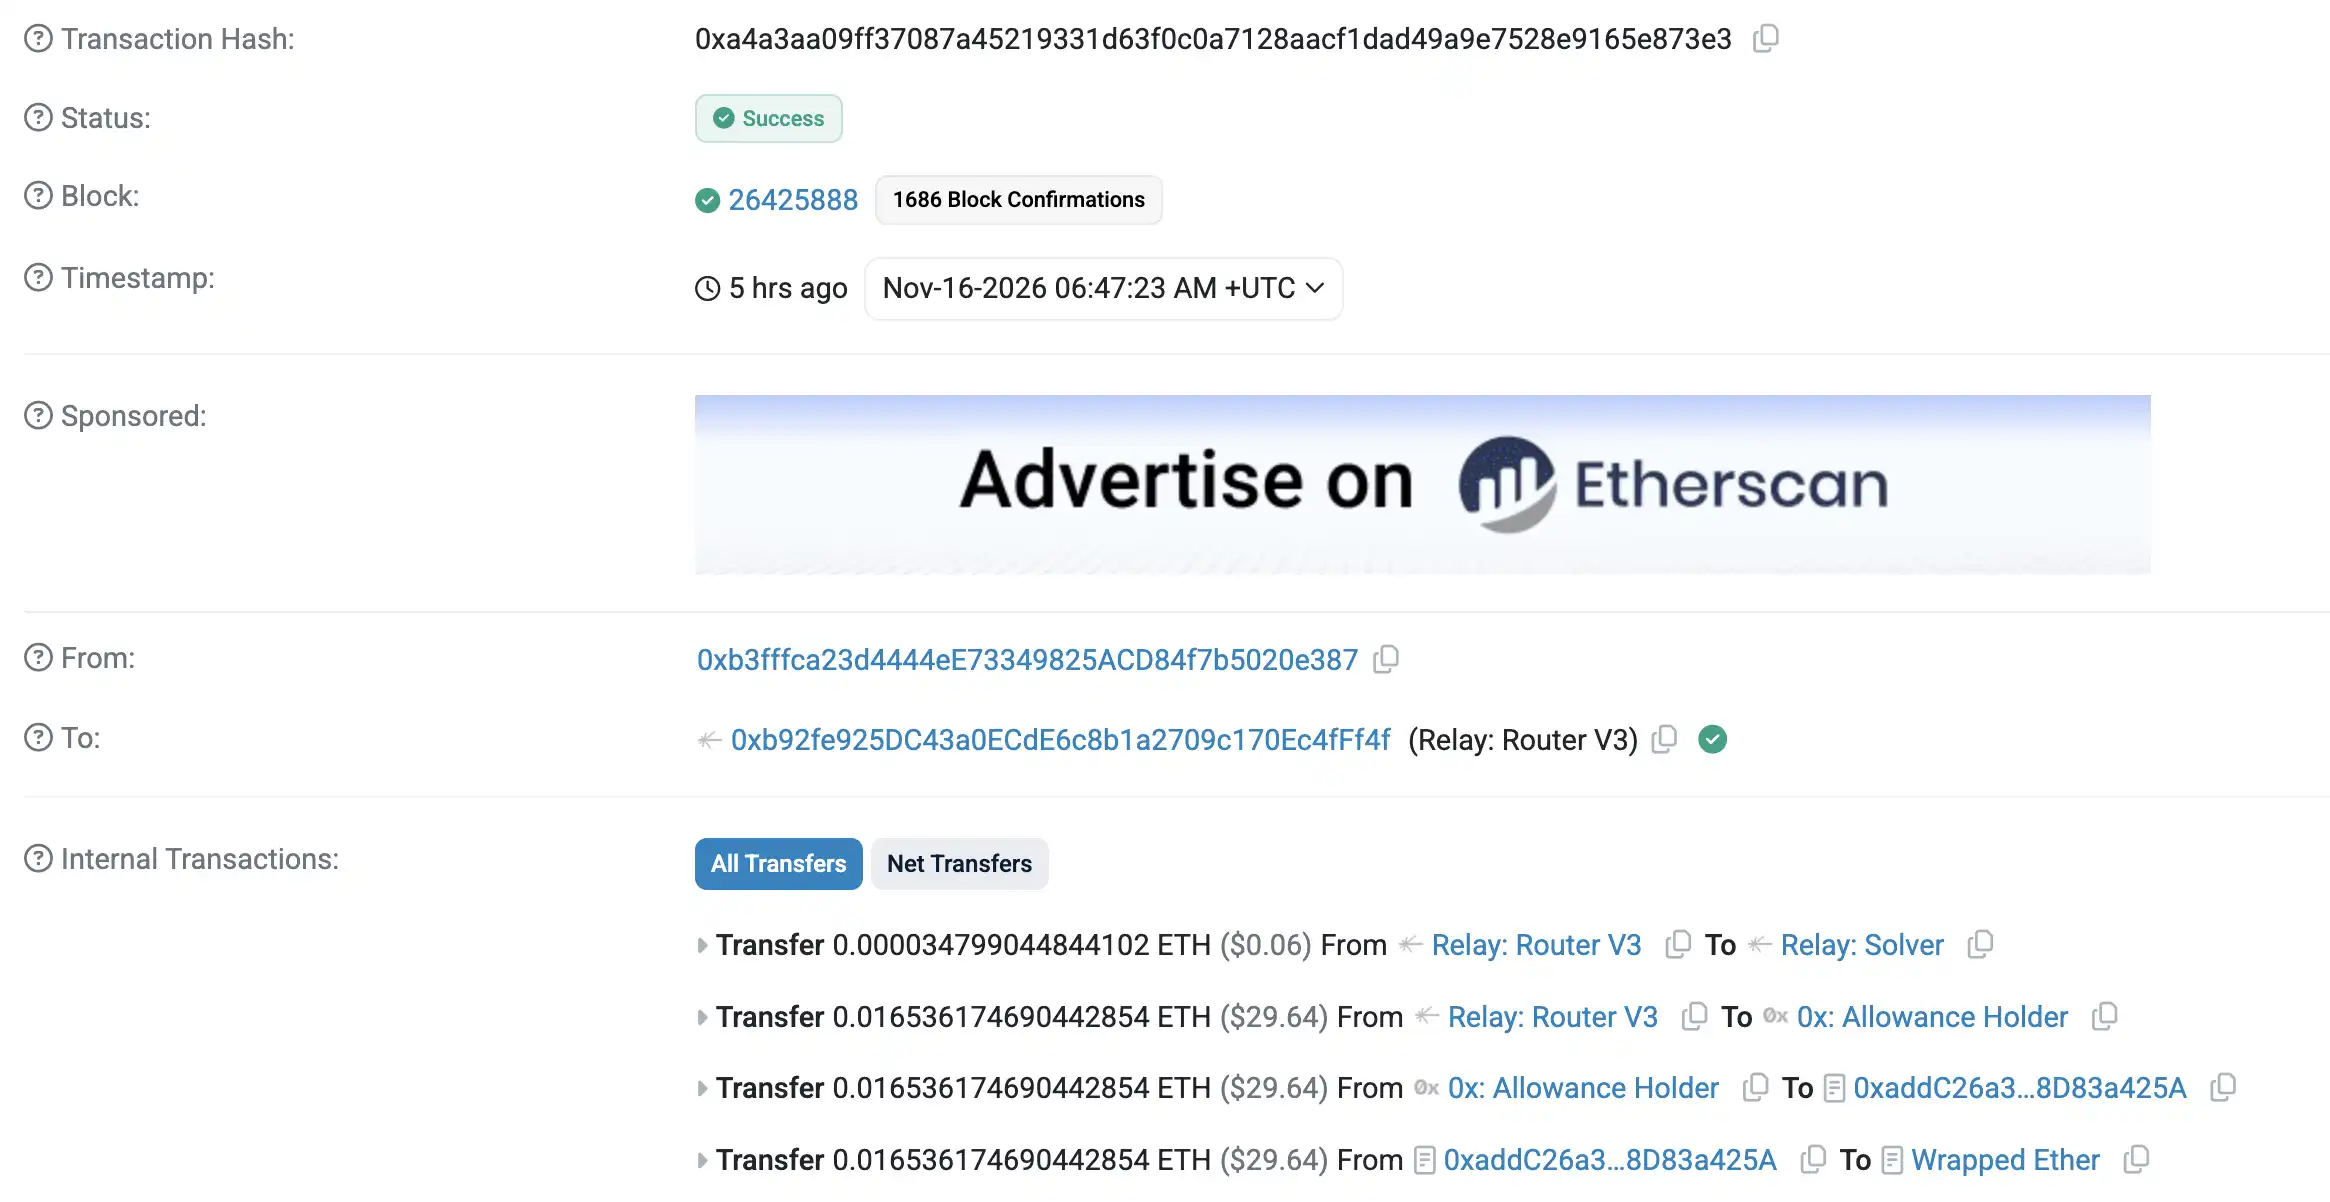
16:45'te yaklaşık 10,5 bin USDC zincirler arası transferle bu adrese ulaştı. 17:35'te hacker Lighter'a 10200 USDC yatırarak ilk tur işlemler için hazırlığa başladı.
17:40:10'da Lighter hesabı 714710 (ele geçirilen hesap), işlem ücreti 0 olan bir ortak havuz oluşturdu. Başlangıçta ele geçirilen hesap 1 USDC ile havuz payı satın aldı, hacker ise 9999 USDC'yi havuza koyarak %99,99'luk payı elde etti.
Bu düzenleme, ortak havuzun iki kimliğinden yararlandı.
Havuz oluşturucu (ele geçirilen hesap) açısından ortak havuz, kendi Ethereum adresi altındaki bir hesaba ait olup API aracılığıyla imza gerektirmeden dahili fon transferi yapılabiliyordu. Dış katılımcılar açısından ise ortak havuz, pay satın alınmasına ve elde tutulan orana göre varlıkların itfa edilmesine izin veriyordu.
Normal bir katılım karşılığında ilgili pay alınır. Bu kez ele geçirilen hesap 「dahili transfer」 kullandı; fonlar havuza girdiğinde ona karşılık gelen pay eklenmedi. Böylece havuza ne kadar çok para aktarılırsa, %99,99 paya sahip olan saldırganın itfa edebileceği varlık o kadar arttı. Bu, Lighter'ın bir hatası olarak yorumlanabilir.
Saldırgan önce 1 USDC ile bu yolu doğruladı.
17:44:13'te mağdur hesap, ortak havuza 1 USDC aktardı. 3 saniyeden kısa süre içinde saldırgan 9999.9999 USDC çekti. Ardından saldırgan fonları tekrar havuza yatırdı ve aynı işlem dizisini büyütmeye başladı.
17:45'te mağdur hesap art arda her biri 1 milyon USDC olan on işlem ve yaklaşık 384 bin USDC tutarında bir bakiye işlemi daha gerçekleştirdi. 17:45:38'de saldırgan yaklaşık 10,393 milyon USDC çekti ve hemen ana ağ çekim işlemini başlattı.
Zaman çizelgesi
18:11:47'de ilk çekim tamamlandı. Ethereum işlem makbuzu, Lighter ana ağ sözleşmesinin saldırgan adresine 10.393.056,789298 USDC ödediğini gösteriyor.
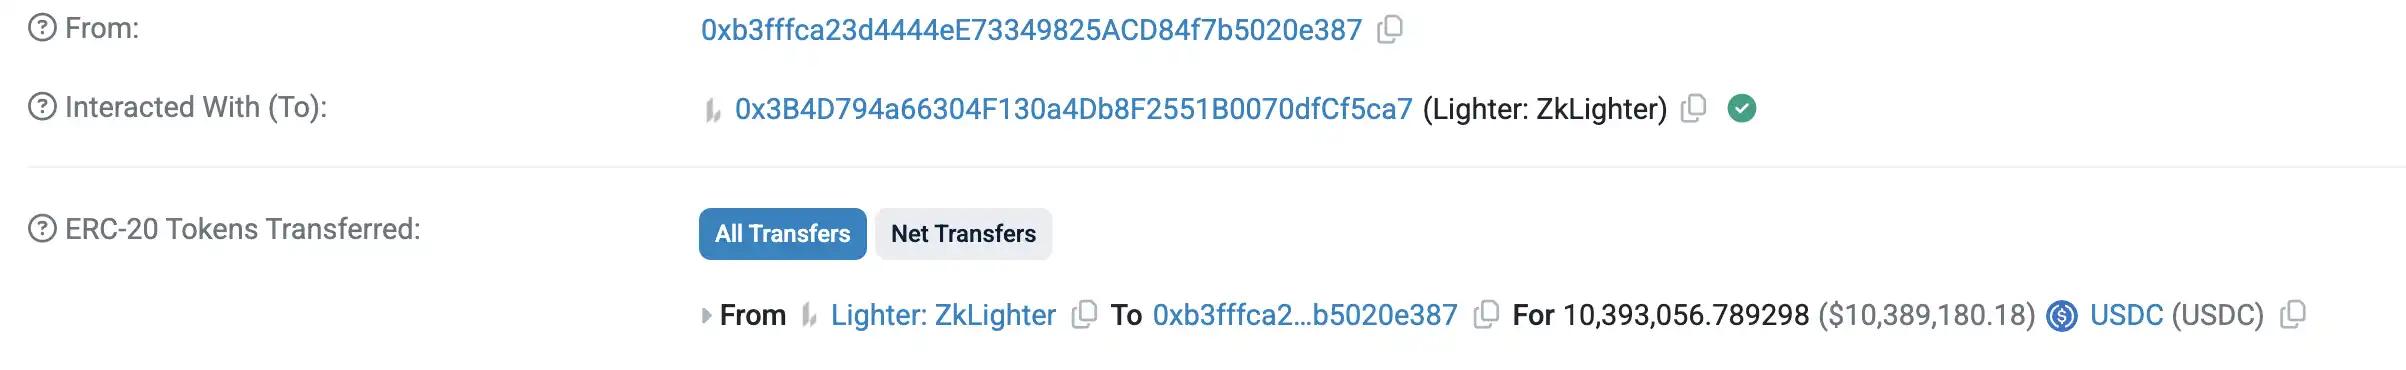
Parayı aldıktan sonra saldırgan Lighter'a tekrar 10200 USDC yatırdı ve aynı yöntemi ikinci mağdur hesap olan 714723 üzerinde uyguladı.
18:25'te ikinci ortak havuz oluşturuldu. Mağdur hesap 1 USDC yatırdı, saldırgan 9999 USDC yatırdı ve ardından bir kez daha 1 USDC'lik dahili transfer ve çekim testi yaptı. 18:27'de her biri 1 milyon USDC olan beş işlem ve bir bakiye işlemi havuza girdi, saldırgan tekrar çekim yaptı. 18:28:45'te yaklaşık 5,097 milyon USDC tutarında ikinci çekim talebi gönderildi.
18:29'da MLM, tg kanalında bu fon çıkışını tespit etti.
Binance'in dakikalık fiyat verileri hemen ardından gelen satışı kaydetti. LITUSDT vadeli işlemi 18:29'da 2,725 dolardan açıldı ve 18:34'te en düşük 2,3218 dolara geriledi, birkaç dakika içinde yaklaşık %14,8 düşüş yaşandı.
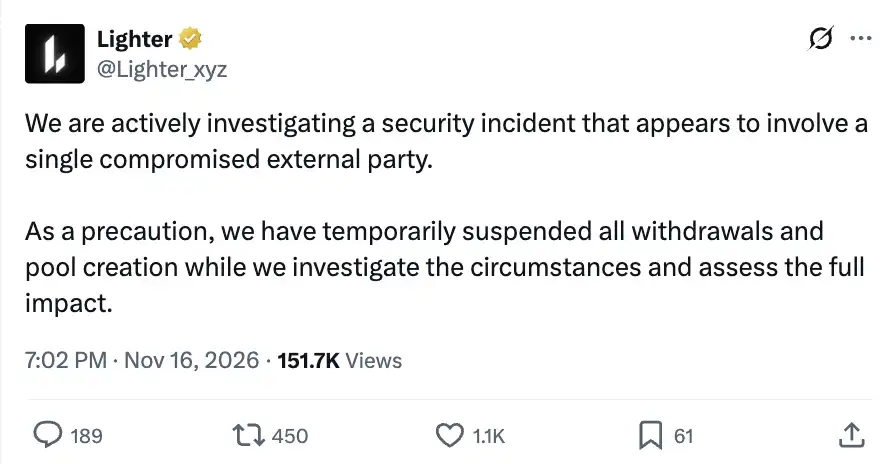
19:02'de Lighter bir güvenlik olayını araştırdığını duyurdu, olayın tek bir harici tarafla ilgili göründüğünü belirtti ve önlem amacıyla tüm çekimleri ve ortak havuz oluşturmayı askıya aldı.
Fonlar Arbitrum üzerinden Hyperliquid'e girdi
İlk çekim hesaba geçtikten sonra saldırgan altı işlemle yaklaşık 10,383 milyon USDC sattı ve toplamda 5764,47 ETH değerinde varlık elde etti.
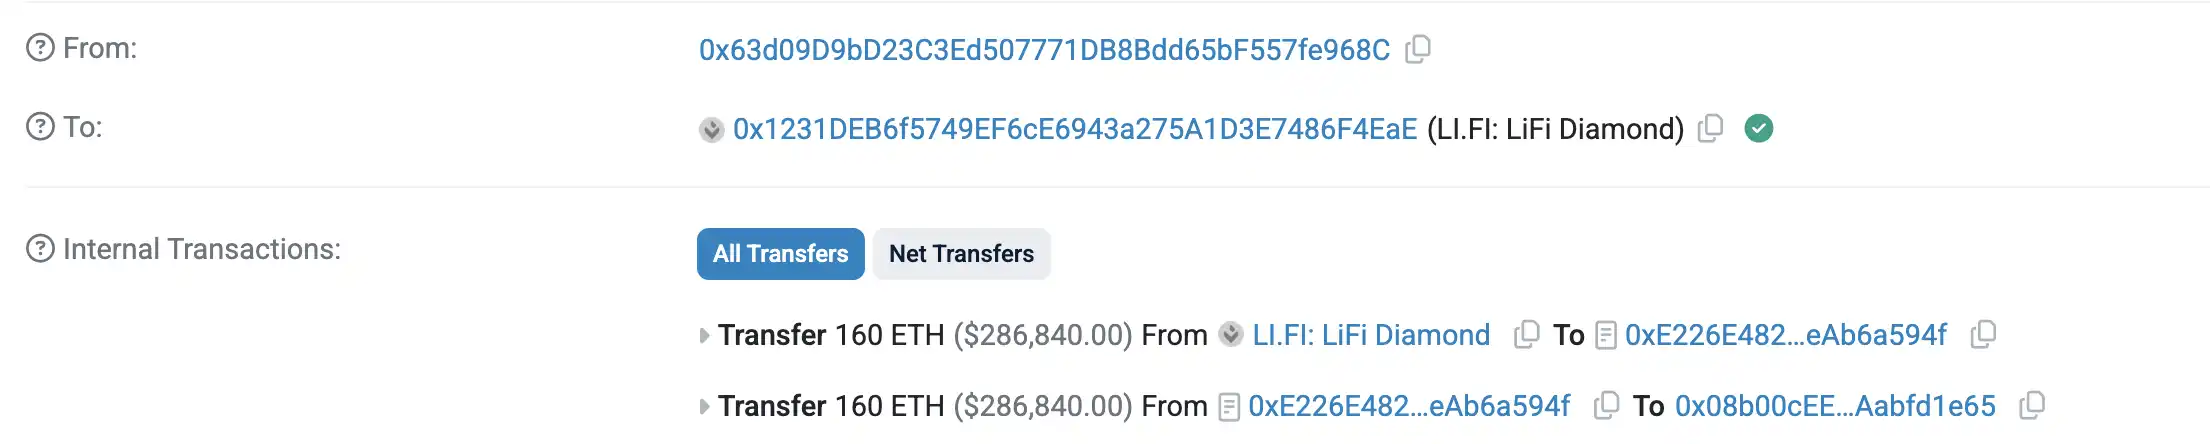
Ardından, fonlar her biri 160 ETH'lik işlemler halinde bölünmeye başladı.
0x63d09 ile başlayan alt adres örneğinde, 18:19:59'da ana adresten 160 ETH aldı. İki dakikadan kısa süre içinde bu alt adres LiFi'yi çağırarak LayerSwap üzerinden zincirler arası işlem gerçekleştirdi.
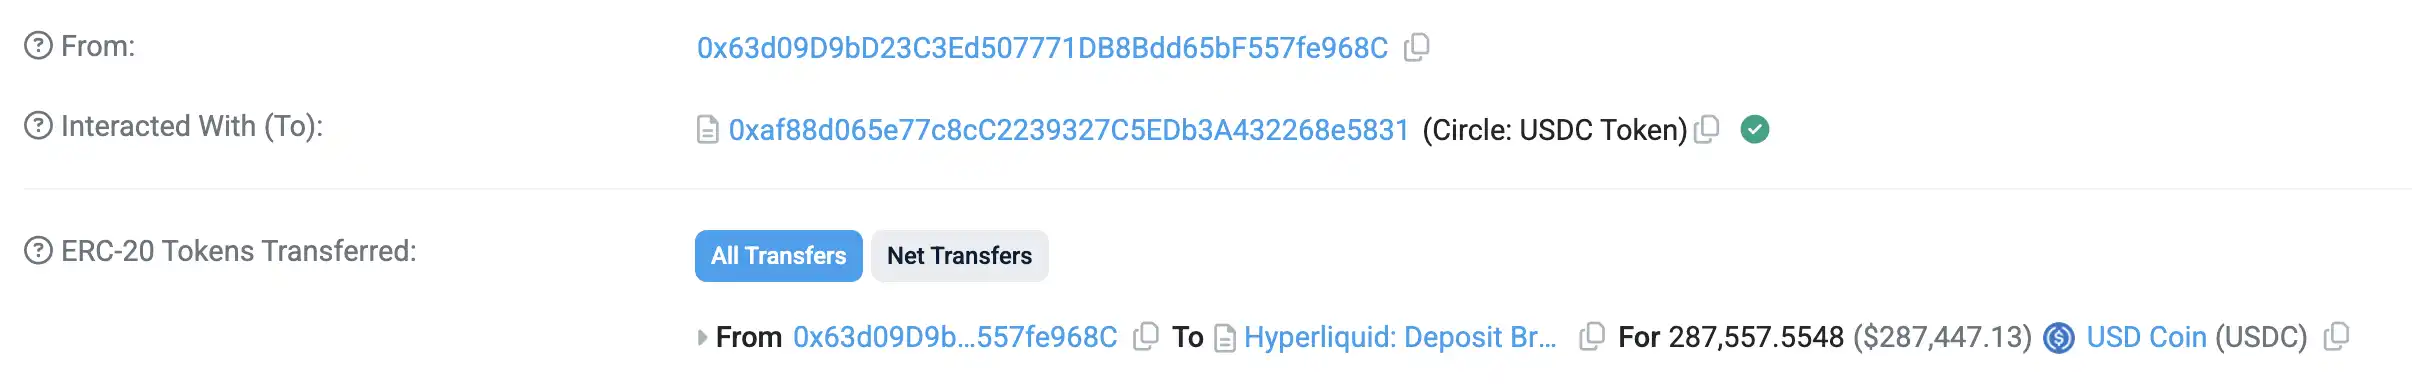
18:37'de Arbitrum üzerindeki aynı adres 287.557,5548 USDC aldı; 18:39'da tam olarak aynı tutarı Hyperliquid yatırma köprüsüne aktardı.
Fonlar Hyperliquid spot hesabına aktarıldıktan sonra, hacker art arda 552 adet XMR1 (Monero) satın aldı.
Hacker'ın diğer alt adresleri de bu rotayı tekrarlıyor. ETH, Ethereum'dan zincirler arası aktarıldıktan sonra Arbitrum'da USDC olarak alınıyor ve ardından Hyperliquid'e girilerek spot token XMR1 satın alınıyor.
Mağdur hesap
Şimdi de mağdura bakalım.
Lighter hesabı 714710'a karşılık gelen Ethereum adresi, 0x0d1D ile başlayıp biten cüzdandır. 16 Şubat'ta, daha önce Abraxas olarak etiketlenmiş bir Hyperliquid cüzdanı olan 0xb83de, Arbitrum üzerinden bu adrese 0,1 ETH transfer ederek bu adresin işlem ücretlerini tamamladı.
Bu kayıt, çalınan Lighter hesabının Abraxas Capital ile ilgili olduğu değerlendirmesini desteklemektedir.
Daha önceki kurum tanıtımımıza göre, Abraxas Capital, geleneksel bankacılık geçmişine sahip Fabio Frontini ve Luca Celati tarafından 2002 yılında Londra'da kuruldu; başlangıçta küresel makro ticaretle uğraştı ve 2017'de dijital varlıklara yöneldi. 2018'de piyasaya sürülen Elysium Global Arbitrage Fund, Bitcoin piyasalar arası arbitrajla başladı ve ardından stablecoin arbitrajına genişledi. Zincir üstü veriler, kurumun yönettiği varlıkların yıl boyunca 1 milyar doları aştığını gösteriyor.
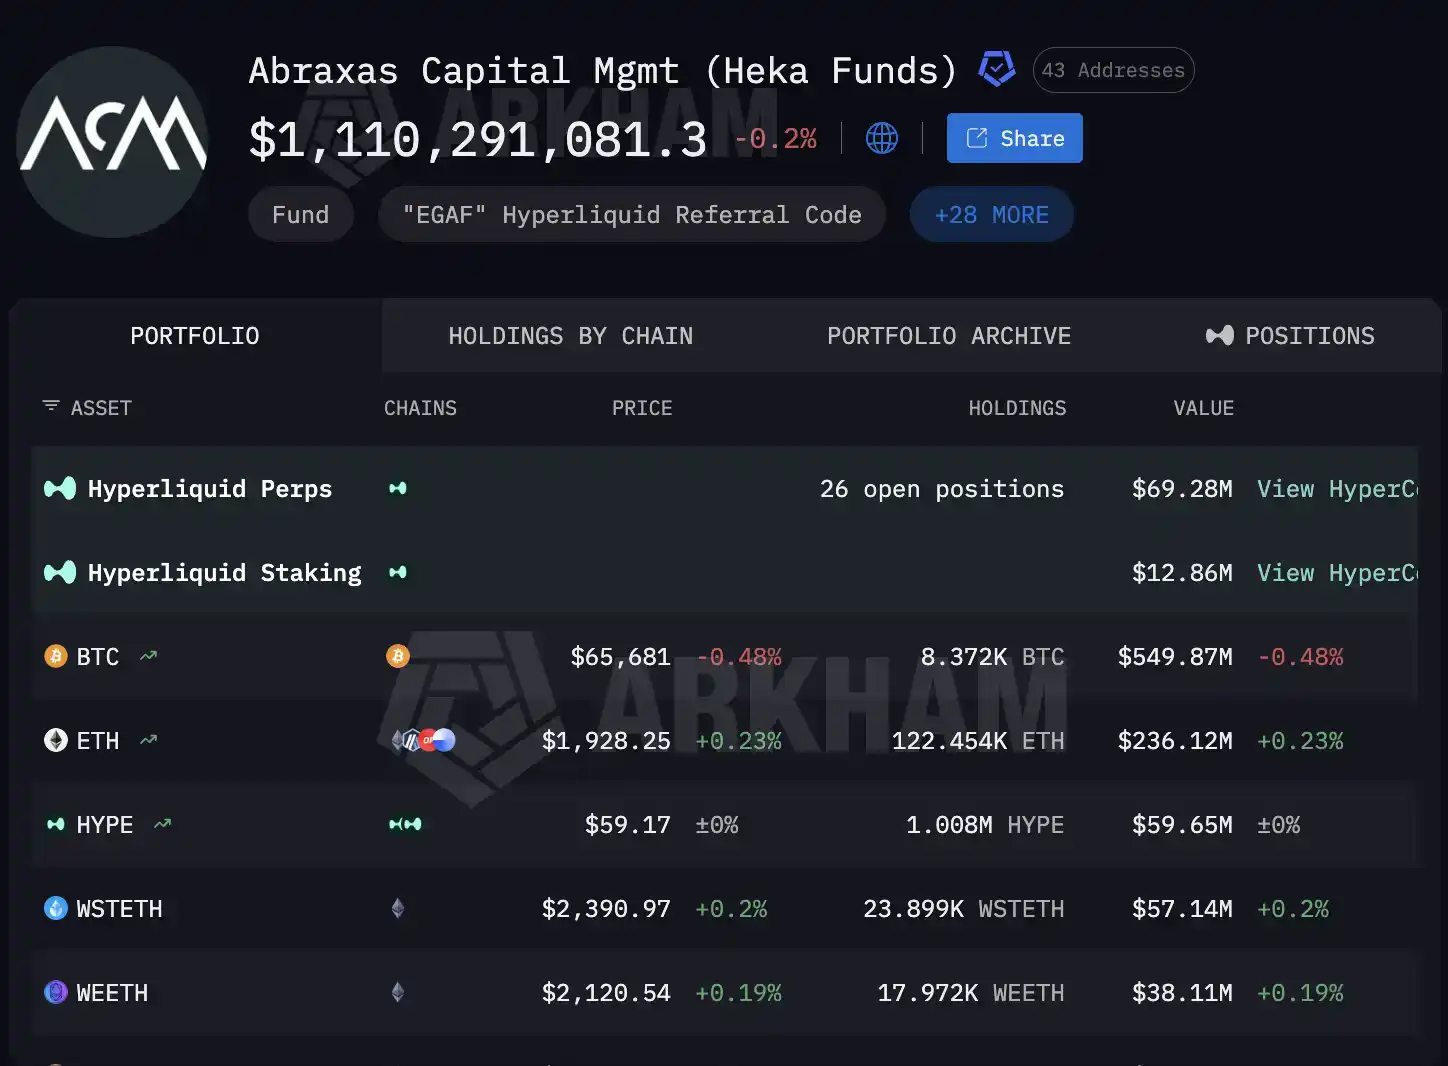
Programatik ticaret, platformlar arası pozisyon ayarlama ve fon rotasyonuna bağımlı olan bu tür kurumlar için API'leri saklamak günlük operasyonlarının bir parçasıdır; ancak en dikkatli olanlar bile hata yapabilir ve sızdırılan API'ler hacker'lar tarafından kötüye kullanılır.
Ekim sonunda Binance'in hacklenmesinin yarattığı şok henüz dinmemişken, Lighter da bu güvenlik olayı nedeniyle para çekme işlemlerini durdurdu.
Öngörülebilir ki, yapay zekanın daha da gelişmesiyle birlikte, sık yaşanan güvenlik olayları nedeniyle daha fazla fon tedirginlik duyacak, hatta doğrudan para çekip piyasadan ayrılacaktır. Hacker tehdidi, kripto sektörünün üzerinde uzun süre kara bulut olarak asılı kalmaya devam edecek.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler