Claude Opus 4.8, 4.5 milyar dolarlık bir hata buldu: Yapay zeka çağı toplu halde hacker üretiyor.
Yazan: Sleepy
Mythos Değil, Opus
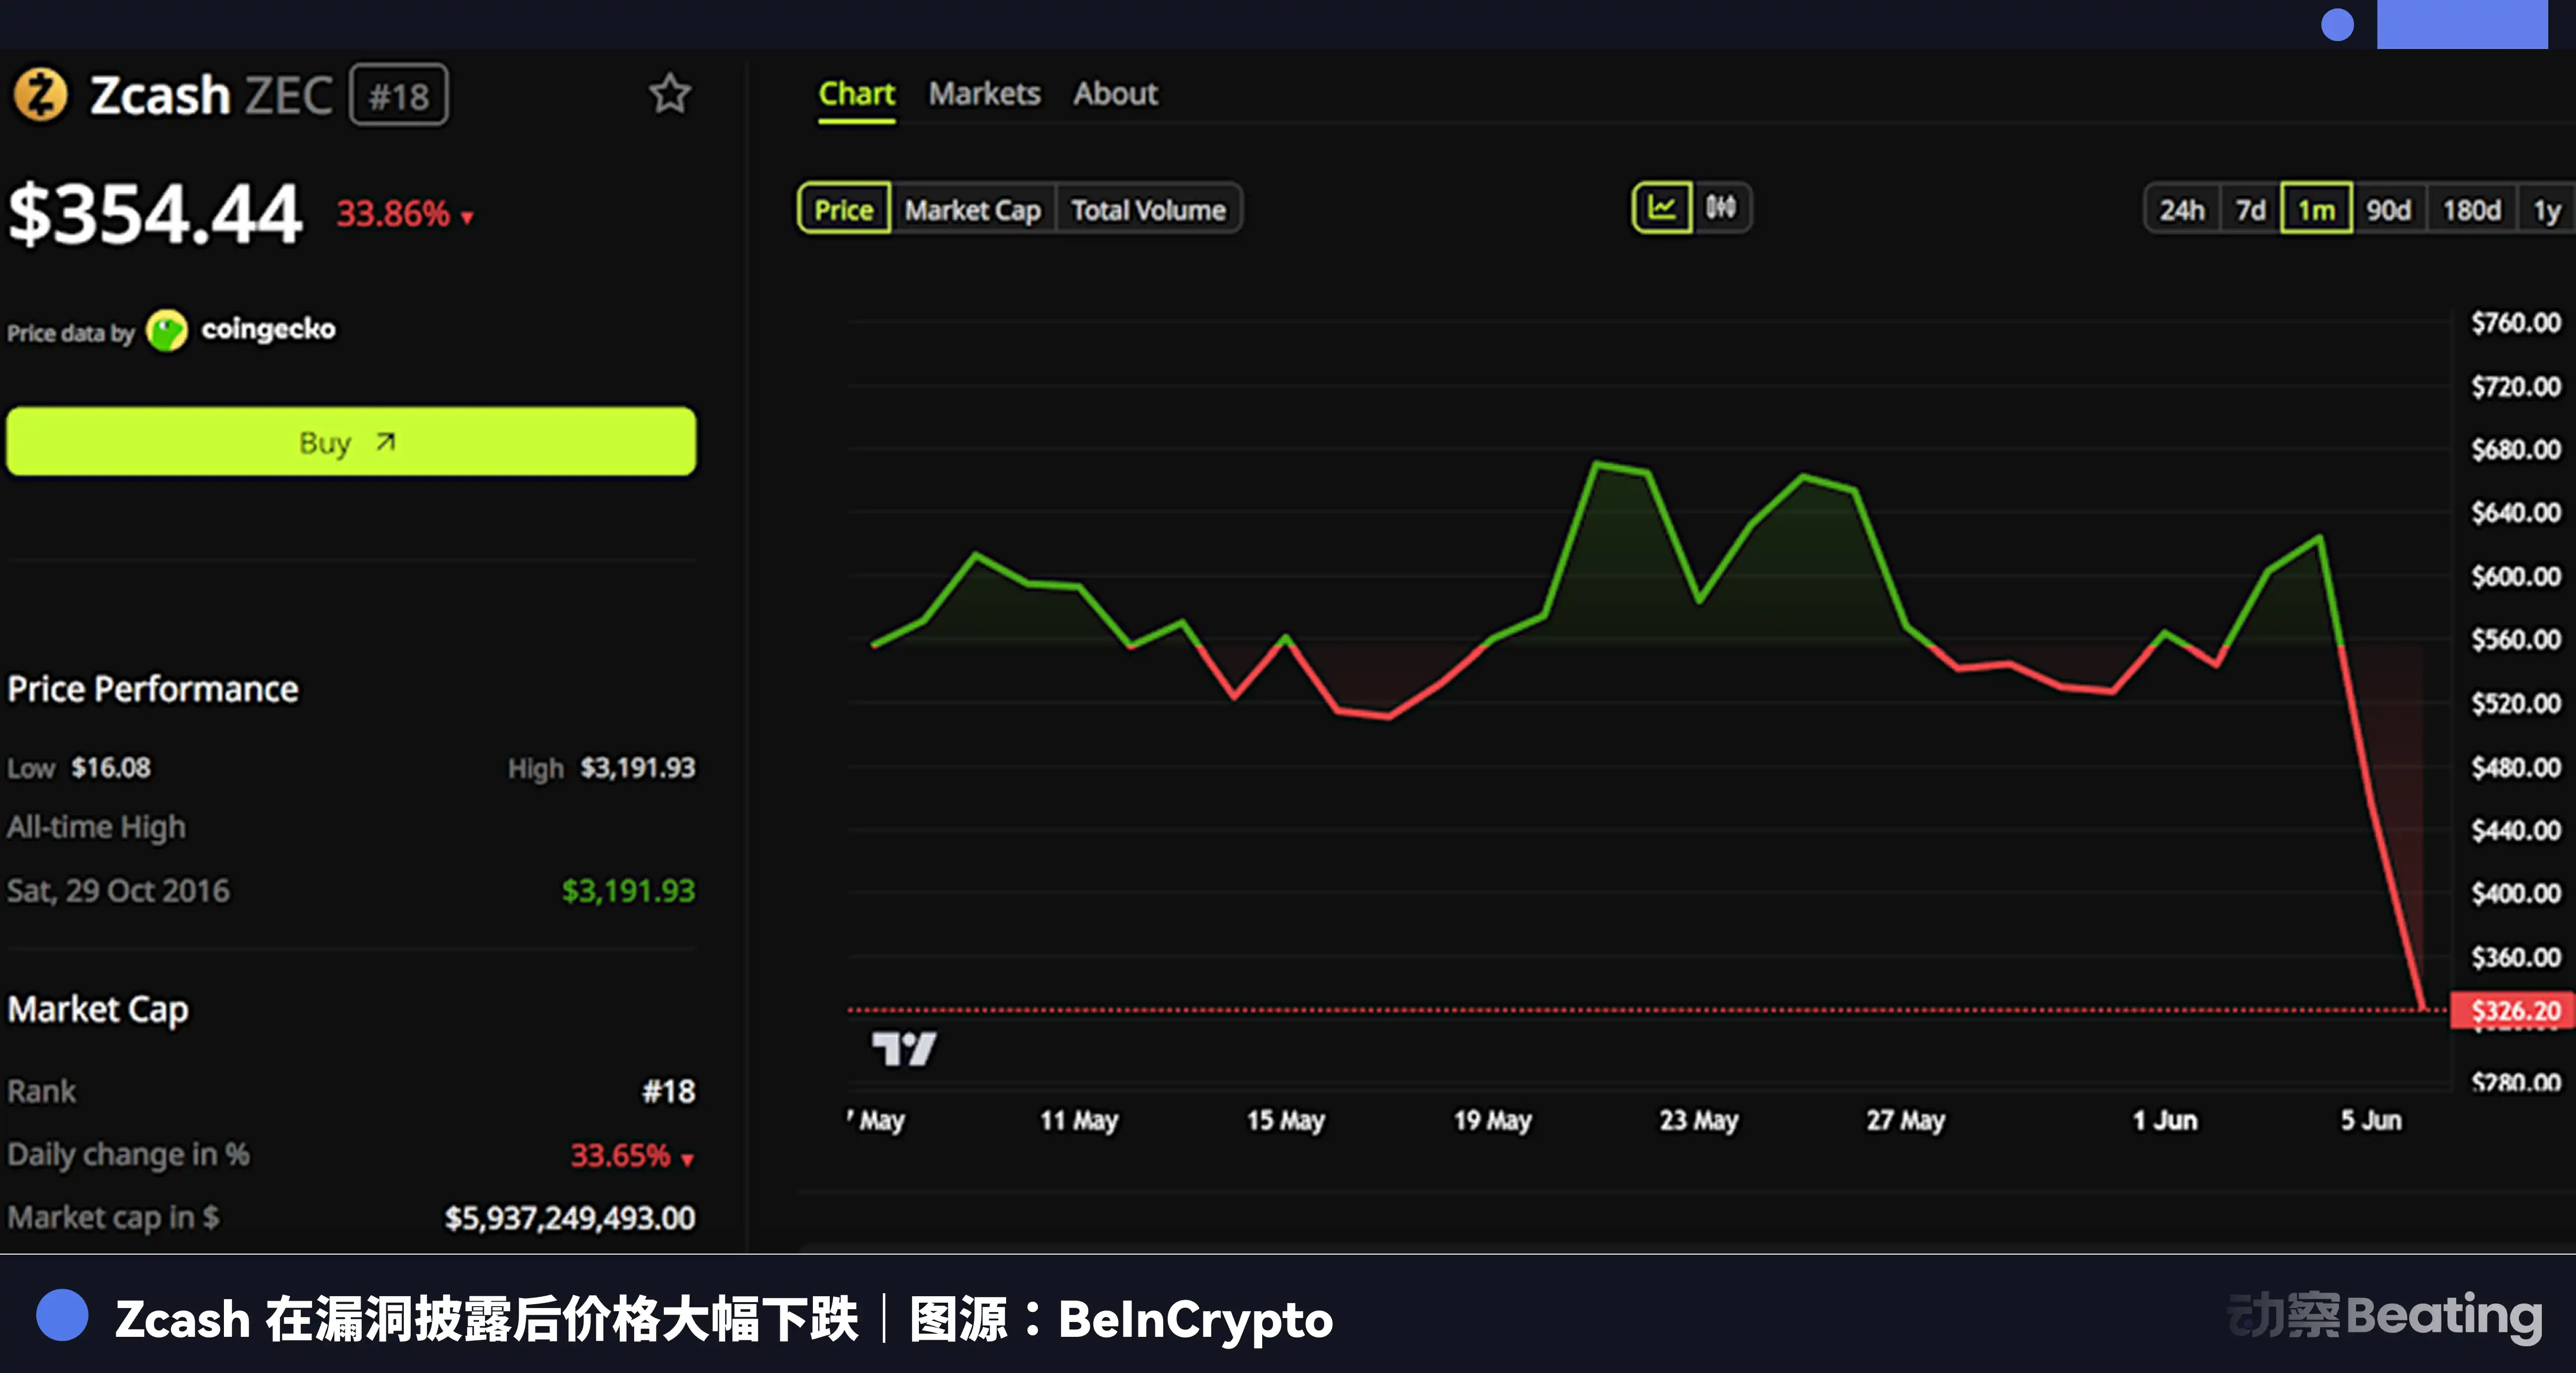
Zcash olayında, teknik ekiplerin kullandığı şey henüz kilitli olan Mythos değil, zaten yayınlanmış, kullanıma hazır ve sıradan insanların iş akışına girmiş olan Opus 4.8'di.
Yapay zekanın güvenlik alanına girmesi, küçük ekiplerin büyük ekiplerin denetim yeteneğine sahip olmasını sağladı. Bakımcıların hataları daha hızlı bulmasına yardımcı olurken, saldırganların da sistemleri daha hızlı anlamasına olanak tanıyor.
Üstelik en tehlikeli olan, mutlaka en güçlü model değil; yeterince güçlü, yeterince ucuz ve yeterince yaygın olan modeldir.
Model ne kadar sıradan olursa, onu kullanabilecek kişi sayısı da o kadar artar. Artık sorun, yapay zekanın bir güvenlik açığı bulup bulamayacağı değil; herkes bulabildiğinde ne olacağıdır.
Hata Bulmak Kitlesel Bir Aktivite Haline Geldiğinde
Yapay zeka, güvenlik açığı keşfini ucuzlattığında iki tür şey ortaya çıkar.
Birincisi sahtedir: çok sayıda, ilk bakışta inandırıcı görünen ancak aslında doğrulanamayan güvenlik raporları. İkincisi gerçektir: geçmişte sistemin derinliklerinde gizlenmiş, uzmanların haftalar hatta aylar süren çabalarıyla bulunabilen güvenlik açıkları, artık daha hızlı bir şekilde gün yüzüne çıkmaya başlar.
Birincisi bakımcıları boğar, ikincisi ise sistemi çökertir. Daha da kötüsü, ikisi aynı anda gelir.
Siber güvenlikte ideal bir anlatı vardı: Beyaz şapkalı hacker güvenlik açığını bulur, sorumlu bir şekilde ifşa eder, üretici düzeltir ve kullanıcı faydalanır.
Geçmişte çoğu zaman dünya gerçekten de bu anlatıya göre işliyordu. Ancak yapay zeka, "güvenlik açığı bulma" eşiğini düşürdüğünde ve herkes açık kaynak modellerle hata arayabildiğinde, içeriye ödül kapmak ve itibar kazanmak isteyen büyük bir kalabalık akın etti. Bunların çoğu, sadece bir komut dizisini kopyalayıp modele oldukça profesyonel görünen bir rapor oluşturtuyor. Raporun gerçek olması gerekmiyor.
Ancak ister gerçek ister sahte olsun, bakımcılar bunu ciddiye almak zorunda.
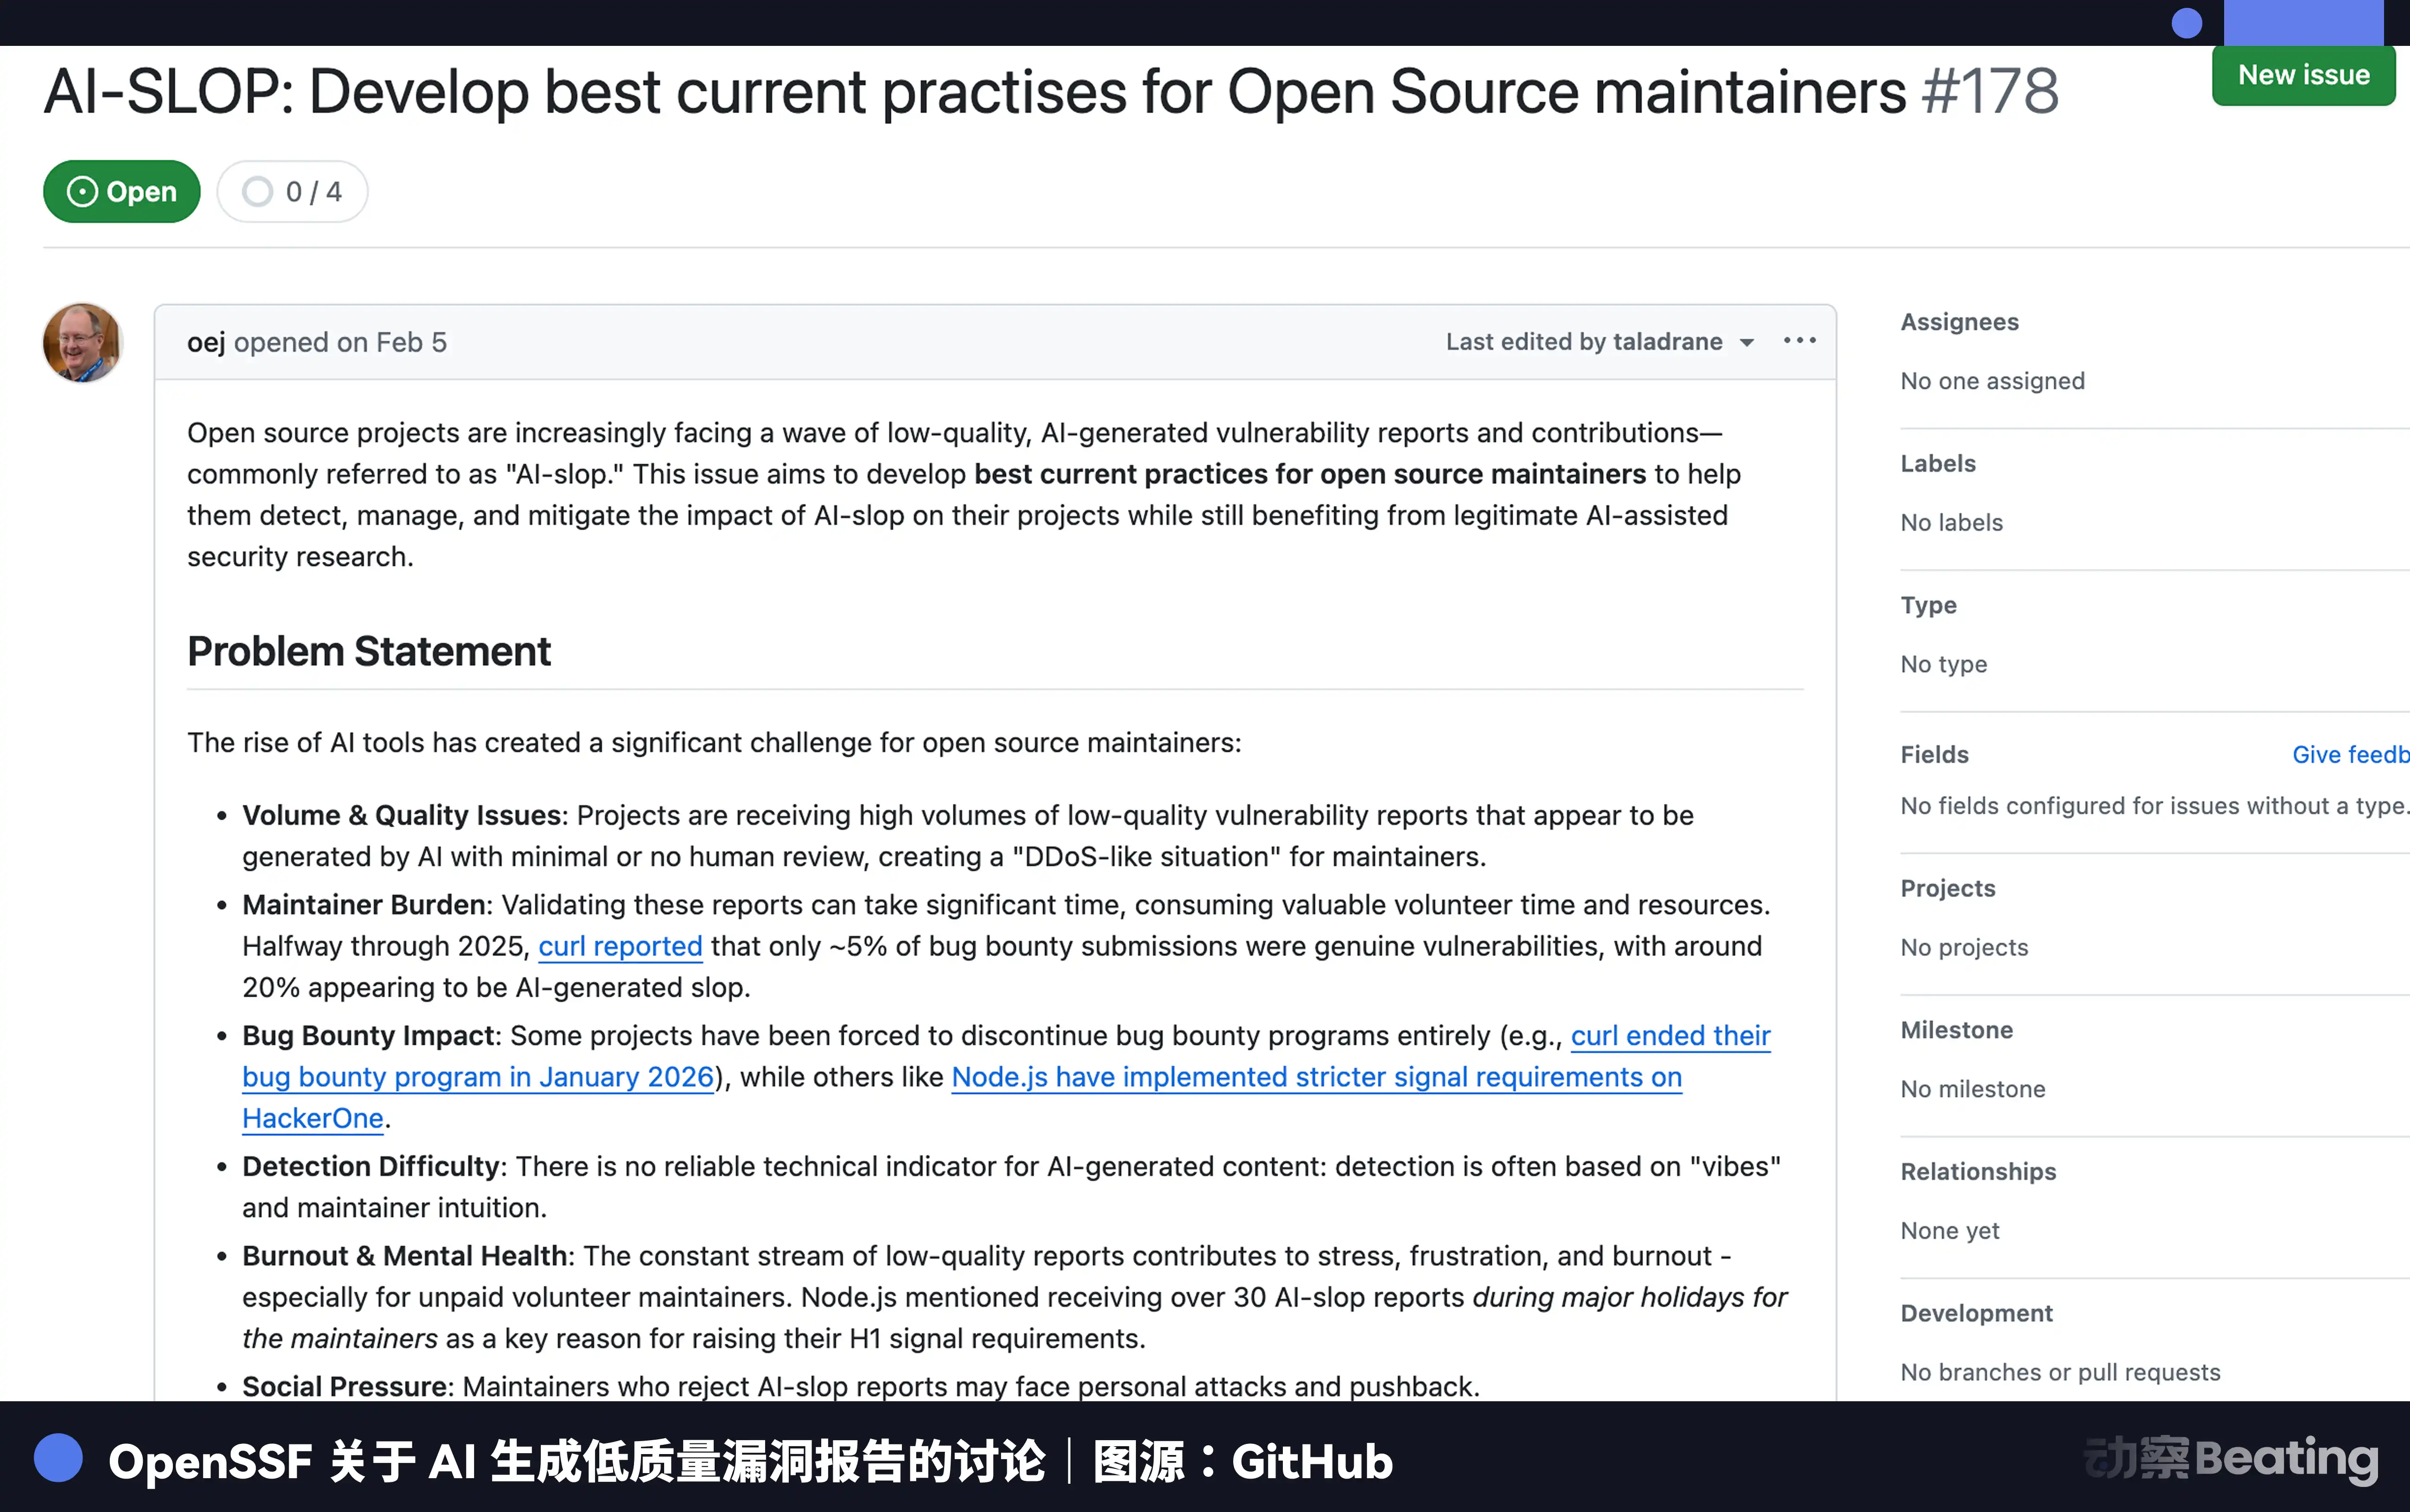
OpenSSF, Şubat 2026'da "AI çöp raporları" hakkında bir tartışma başlattı ve açık kaynak bakımcılarının, yapay zeka tarafından oluşturulan düşük kaliteli güvenlik açığı raporlarıyla nasıl başa çıkması gerektiğini inceledi. curl, 2025'in ortasına kadar ödül başvurularının yalnızca yaklaşık %5'inin gerçek güvenlik açığı olduğunu ve yaklaşık %20'sinin yapay zeka tarafından oluşturulmuş düşük kaliteli içeriklere benzediğini bildirdi. OpenSSF, bu tür raporların bir DDoS saldırısına benzediğini, ancak bu sefer hedefin insan dikkati olduğunu söyledi.
Açık kaynak bakımcıları bir müşteri hizmetleri merkezi değildir. Çoğunun maaşı yoktur, güvenlik ekibi yoktur ve vardiya çizelgesi yoktur. Ancak bir proje, dünyadaki sayısız ticari sistemi ayakta tutabilir. Açık kaynak sayesinde büyük maliyetlerden tasarruf eden şirketler, bakımcılara bir kuruş bile ödemeyebilir; ancak bir sorun çıktığında, hepsi geri dönüp "Neden daha önce düzeltmedin?" diye sorar.
curl daha sonra ödül programını kapattı çünkü insanlar dayanamadı. Güvenlik raporları aslında savunmanın bir parçasıydı, ancak raporlar çöp içerikle dolduğunda bu savunma hattı, arkasında bekleyenleri tüketmeye başlıyor.
Yapay zeka, daha fazla insanın hata raporu gönderme yeteneğine sahip olmasını sağladı, ancak daha fazla insanın hataların gerçek olup olmadığını değerlendirme yeteneğine sahip olmasını sağlamadı. Bir modelin bir rapor oluşturabilmesi, o raporu anlayabildiği anlamına gelmez; bir doğrulama kodunu çalıştırabilmek, etkisinin ne kadar büyük olduğunu açıklayabildiği anlamına gelmez.
Daha da kötüsü, aslında yapay zeka ile sayısız hata bulmanın gerçekten mümkün olduğu bir dünyada yaşıyoruz.
Geçmişteki güvenliğimiz, şans eseriydi
İnternetin insanlara verdiği en büyük yanılsama, çalışan bir şeyin mutlaka güvenilir olduğudur.
Telefonla ödeme yapabiliyorsun, metroda QR kod okutabiliyorsun, hastanede randevu alabiliyorsun; bulut depolamada on yıl öncesine ait bir fotoğrafın bile duruyor, sen unuttun ama o unutmadı. Bunlar her gün çalışıyor, bu yüzden onlarda hiçbir sorun olmadığını varsayıyoruz. İnsanın teknolojiye olan güveni çoğu zaman güven değil, sorgulamaktan kaçınmaktır.
Ama kod, sürekli üzerine katlar eklenen eski bir bina gibidir; altında eski protokoller, eski kütüphaneler sıkışmış, üstünde acil talepler ve "önce yayına alalım" mantığı yığılmış, en tepede ise kimsenin silmeye cesaret edemediği miras kodlar duruyor. Binanın ışıkları yanıyor, asansörler inip çıkıyor, site yönetimi de her şeyin normal olduğunu söylüyor. Ama duvarlarda çatlak olup olmadığını kimse bilmiyor.

Heartbleed bunun tipik bir örneği. OpenSSL'deki bir hata, saldırganların sunucu belleğindeki özel anahtarları ve şifreleri okumasına izin verdi ve 2014'e kadar keşfedilip düzeltilmedi. O zamana kadar iki yıldan fazla bir süre gizli kalmıştı ve o dönemde dünyadaki aktif web sitelerinin %60'ından fazlası etkilenen sunucularda çalışıyordu. İki yıl boyunca, internetin büyük bir kısmı neredeyse çıplaktı ve kimse bunu bilmiyordu.
Bir de sudo'daki Baron Samedit var. Qualys 2021'de bunu açıkladığında, bu hatanın sudo'da neredeyse on yıldır var olduğunu belirtti ve sudo, Unix/Linux dünyasında en yaygın kullanılan yetki araçlarından biridir.
Buna benzer daha birçok örnek var. Bunları bir araya getirdiğinizde, bugüne kadar internette sorunsuzca sörf yapabilmiş olmamızın aslında oldukça şanslı olduğumuzu fark ediyorsunuz.
Bu hatalar neden bu kadar uzun süre keşfedilmedi?
Cevap basit: Hata bulmanın maliyeti çok yüksek.
Maliyet sadece para değil, aynı zamanda zaman ve sabır. Kod okumak, ortam kurmak, protokolleri anlamak, sınır koşullarını yeniden oluşturmak, doğrulama kodu yazmak, etki alanını değerlendirmek ve yanlış pozitifleri ayırt etmek gerekiyor. Bazen bir program bütün gece çalışıp sonuç vermez, bir yol denersin ve sonunda çıkmaz olduğunu görürsün. Gerçek dünyadaki güvenlik araştırmacıları ve hacker'lar genellikle bir yığın kırık detayla boğuşur durur.
Geçmişte birçok güvenlik açığının bu kadar uzun süre saklanabilmesinin nedeni, ne kadar gizemli oldukları değil, bunları bulmaya istekli, yetenekli ve sürekli arayış içinde olan insan sayısının çok az olmasıydı.
Yapay Zeka'nın değiştirdiği şey tam da bu maliyet yapısı.
Eskiden çok fazla kuytu köşe vardı, ama çok az el feneri. Şimdi el fenerleri toptan satılmaya başlandı.
Ancak aynı el feneri, çatlakları da gösterir, saldırılabilecek yerleri de. "Keşfi" ucuzlattığı an, "saldırıyı" da aynı anda ucuzlatmış olur. Bir kişi bugün bunu kullanarak açık kaynaklı bir projeye düşük kaliteli bir rapor sunarken, yarın aynı yöntemle bir şirketin sistemini tarayabilir; bugün aklında hata ödülü (bug bounty) varken, yarın aklında zincir üzerindeki fonlar olabilir.
Normal İnternet Kullanımının Arkası
Gerçekten bir şey olana kadar, "İnternet güvenliğinin" varlığını hissetmeyiz.
Alipay'i açarsınız, QR kodu okutursunuz, ödeme yaparsınız, para hesaba geçer; tüm bu süreç belki üç saniyeden az sürer. Arkasında ne kadar risk kontrol kuralı, cihaz parmak izi, davranış tanıma, siber suçla mücadele, güvenlik açığı yanıtlama ve acil durum planı olduğunu düşünmezsiniz.
Mayıs 2026'da, Ant Group'un Güvenlik Yanıt Merkezi AntSRC, "Avcı Operasyonu" adlı bir güvenlik açığı ödül etkinliği düzenledi. Test kapsamı Alipay, Huabei (Alipay'in taksitli ödeme hizmeti), Jiebei (Alipay'in kredi hizmeti), Ant Wealth, MyBank, Ant Digital Technologies, Ant International gibi iş birimlerini içeriyordu. Ödeme işlemi, fon ve fatura kategorilerindeki ürünlerde bulunan yüksek riskli ve kritik güvenlik açıkları için maksimum 5 kat ödül verilerek 71.500 RMB'ye kadar çıkabiliyordu.
Büyük şirketler de aslında tüm sorunları yalnızca dahili ekipleriyle bulamayacaklarının farkındadır, bu nedenle dışarıdaki beyaz şapkalı hacker'ları (etik hacker'ları) resmi süreçlere dahil etmek zorundadırlar. Güvenlik daha çok uzun bir iş birliği zinciri gibidir: Birileri saldırıyı keşfeder, birileri doğrular, sınıflandırır, düzeltir ve yayınlar; ayrıca normal kullanıcılara yanlışlıkla zarar verilmediğinden emin olmak için özel olarak izleyenler de olmalıdır. Bu zincirin herhangi bir halkası koparsa olmaz.
Alibaba Cloud, Ekim 2025 tarihli güvenlik durum raporunda, bulut platformunun müşterileri için günde ortalama 6,245 milyar saldırıyı savuşturduğunu ve 27.500 kötü amaçlı IP adresini engellediğini; aynı ay içinde 102.800 DDoS saldırısını tespit edip engellediğini ve zirve noktasında 2100 Gbps'ye ulaştığını yazdı.

Bizim genelde "normal internette gezinme" dediğimiz şey, aslında güvenlik mühendislerinin bizim için milyonlarca anormallik arasından kazıp çıkardığı dar bir yoldur. İnternet hiçbir zaman sessiz olmadı.
Açık kaynak bakımcılarının bütçesi, vardiya çizelgesi veya acil durum ekibi yoktur; büyük şirketler bunları satın alabilir. Ancak büyük şirketler bile, anormallikleri sıradan kullanıcıların hissetmeyeceği bir seviyeye indirmek için yalnızca uzun bir insan iş birliği zincirine güvenebilir.
Bu uzun ve kırılgan iş birliği zinciri, yapay zekanın büyük ölçekte devreye girmesinden önce bile zaten tam kapasite çalışıyordu. Şimdi buna katlanan güvenlik açıklarını ve katlanan raporları eklediğinizde, savunma tarafında yeterli insan gücü var mı?
Güvenlik Açığı Bulunduktan Sonra Kim Düzeltecek?
ISC2'nin 2024 Siber Güvenlik İşgücü Raporu, dünya genelinde fiilen görev yapan siber güvenlik profesyoneli sayısının yaklaşık 5,5 milyon olduğunu, ancak iş gücü açığının 4,8 milyona ulaştığını ve yıllık %19 arttığını tahmin ediyor. Raporda özellikle bu "açığın", iş ilanı sitelerinde yayınlanan pozisyon sayısı değil, kuruluşların kendilerini yeterince korunmuş hissetmek için ihtiyaç duydukları kişi sayısı ile mevcut çalışanlar arasındaki fark olduğu vurgulanıyor.
Bu rakamların anlamı basit: Güvenlik açığı çok, insan gücü yetersiz.
Üstelik sadece sayısal bir eksiklik değil, karmaşık işleri yapabilecek yetenekte insan eksikliği de var. ISC2 ayrıca, katılımcıların %67'sinin kuruluşlarında siber güvenlik personeli sıkıntısı yaşandığını, %58'inin ise bu sıkıntının kuruluşlarını önemli risklere maruz bıraktığını belirttiğini aktarıyor. %31'i güvenlik ekiplerinde giriş seviyesi çalışan bulunmadığını, %15'i ise 1-3 yıl deneyimli genç çalışanlarının olmadığını söylüyor. Birçok kuruluş sadece personel bulmakta zorlanmıyor, aynı zamanda gelecek nesli yetiştirecek bir kanaldan da yoksun.
Bu, personel bulamamaktan daha büyük bir sorun. Personel bulamamak bugünün sorunu; genç çalışanların olmaması ise gelecekte de personel bulunamayacağı anlamına geliyor.
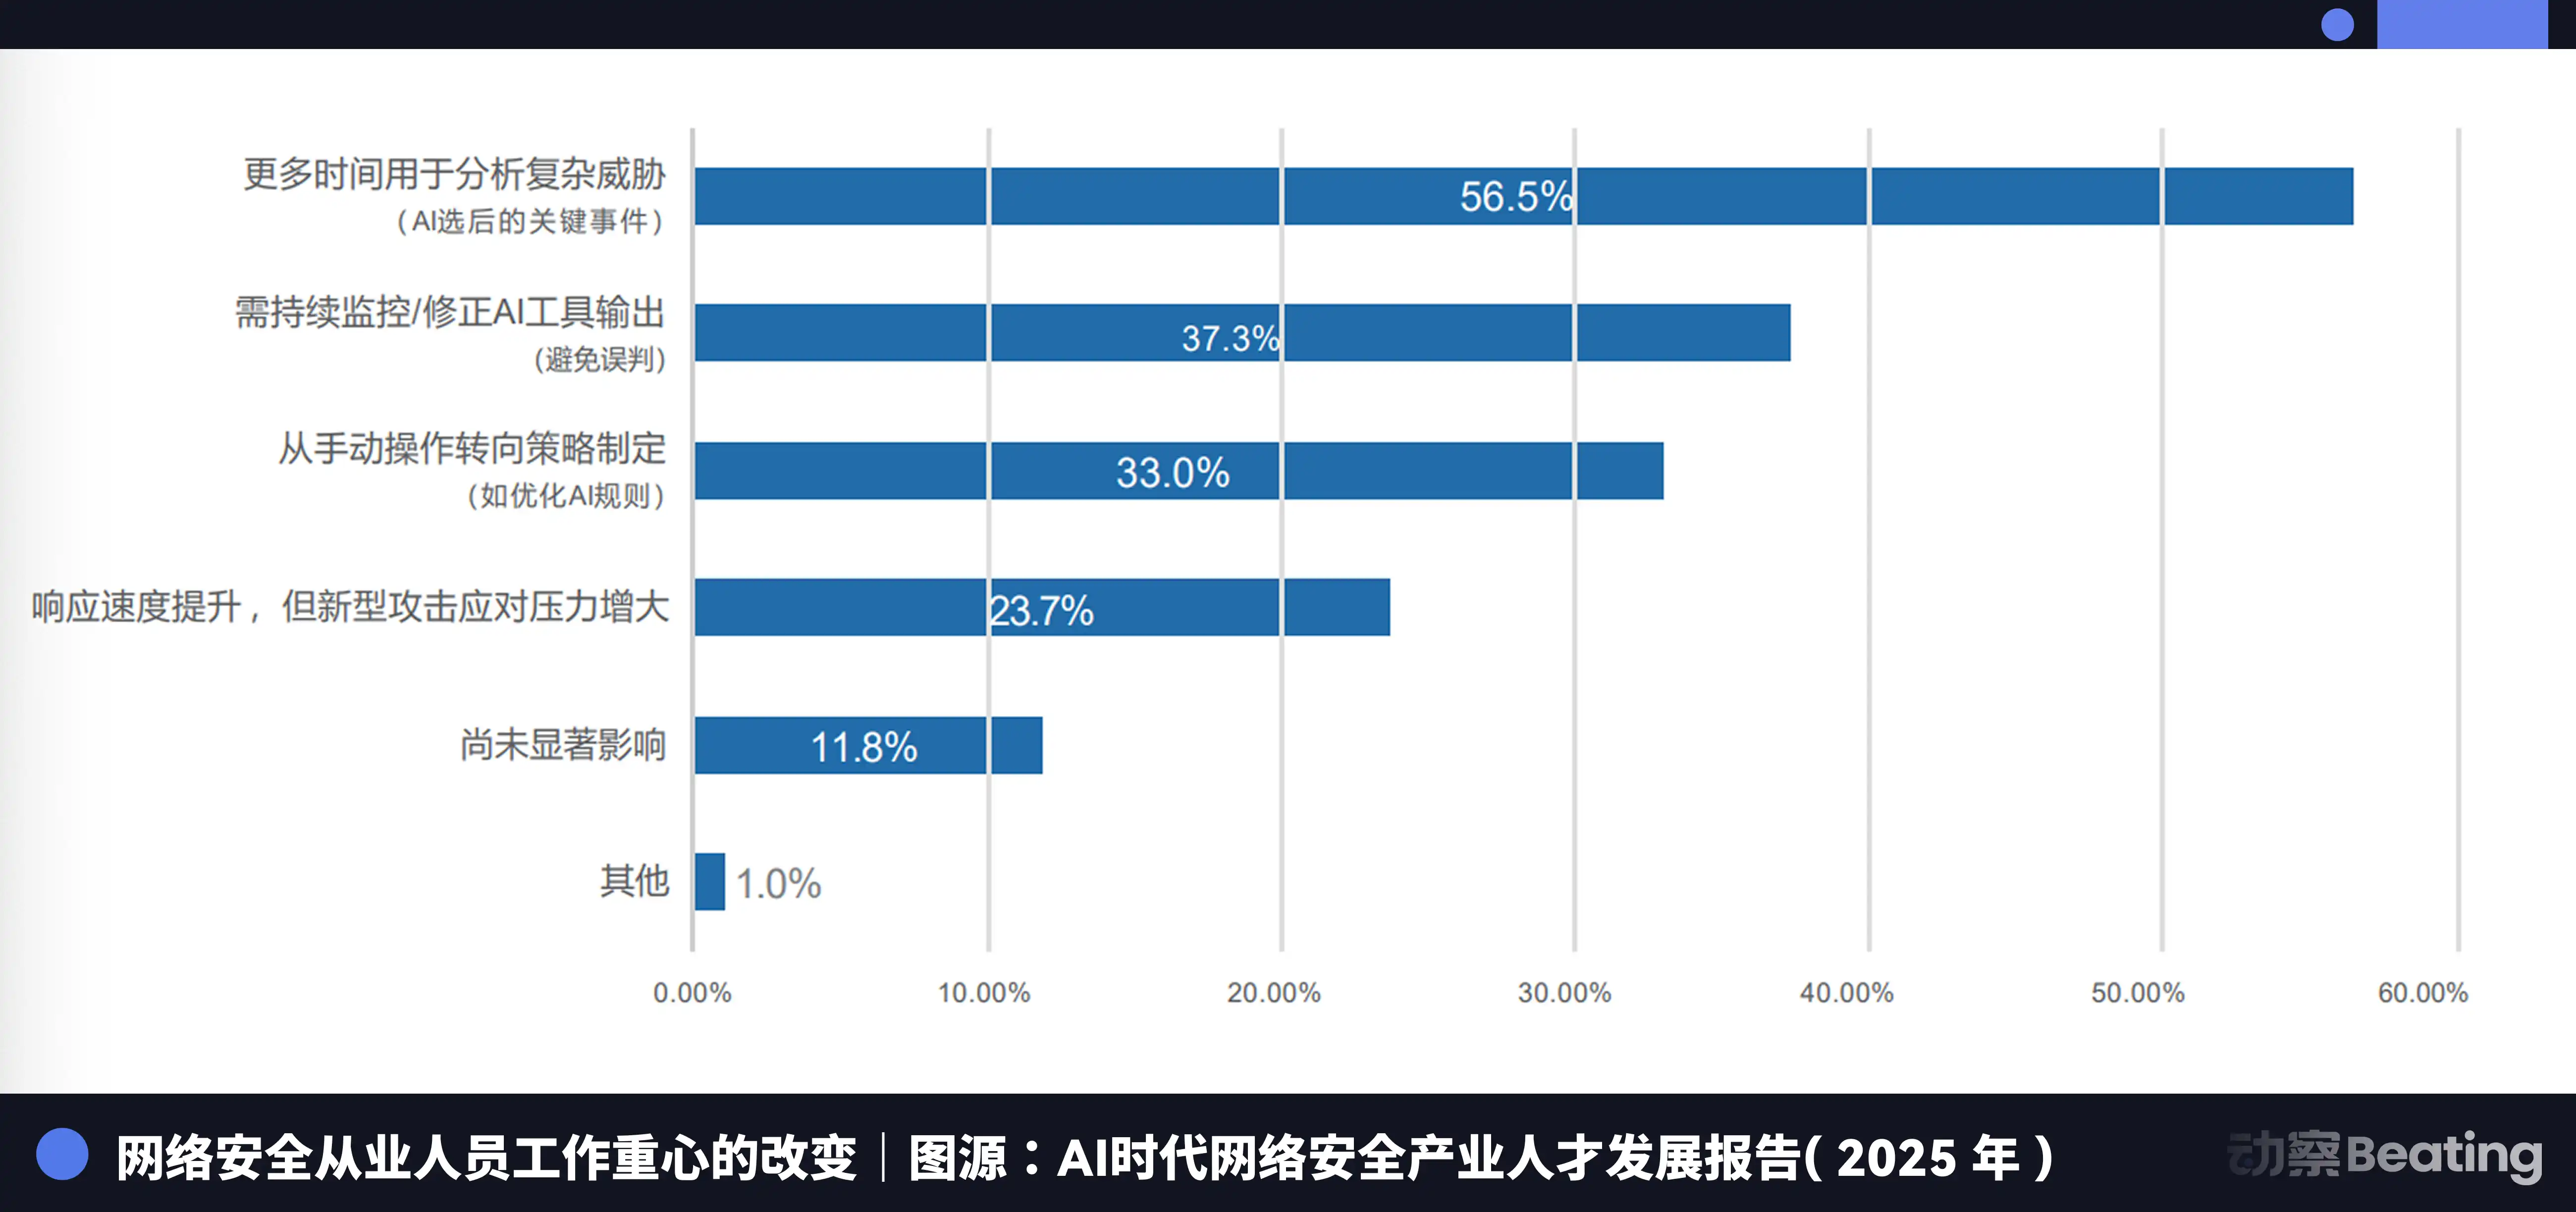
Yerel "Yapay Zeka Çağında Siber Güvenlik Sektörü İşgücü Gelişim Raporu" da bir dizi veri sunuyor: 2025 yılı itibarıyla, ankete katılan profesyonellerin %46,2'sinin vergi öncesi yıllık geliri 200.000 ila 300.000 yuan arasında. Piyasa, orta düzey yeteneklere para ödemeye istekli çünkü karmaşık tehditleri gerçekten ele alabilen, olay anında karar verebilen insanlar son derece nadir. Rapor ayrıca, profesyonellerin %56,5'inin yapay zeka sayesinde odaklarını daha çok karmaşık tehditleri analiz etmeye kaydırdığını, %33'ünün ise uygulama seviyesinden strateji belirleme seviyesine geçtiğini gösteriyor.
Bu nokta çok kritik.
Şu anda en çok ihtiyacımız olan şey, gece yarısı bir güvenlik açığını okuyup etkisini değerlendirebilen, tedarik zincirini koordine edebilen ve yamayı yazabilen insanlar. Güvenlik hiçbir zaman anlık bir ilhamla yapılan bir iş olmadı; kirli ve zorlu bir iştir. "Siber güvenlik" kelimesini açtığınızda, içinde sadece yanlış alarmlar, günah keçisi olmak, bitmeyen yamalar, bitmeyen toplantılar ve sizi sabahın üçünde uyandıran o telefon var.
Veba Basili Hiçbir Zaman Kaybolmadı
Camus, "Veba" adında bir roman yazdı.
Hikaye, Kuzey Afrika'da sıradan bir kasabada geçiyor. Veba aniden patlak veriyor, şehir kapıları kapanıyor ve herkes içeride mahsur kalıyor. Günlük yaşam bir gecede paramparça oluyor. İnsanlar önce panikliyor, sonra duyarsızlaşıyor, sonra alışıyor. Ta ki veba nihayet geri çekilene, şehir kapıları yeniden açılana ve sokaklar yeniden kahkaha ve neşeyle dolana kadar.
Camus, romanının sonunda şöyle der: "Tıp kayıtlarına göre, veba basili asla tamamen ölmez ve yok olmaz; mobilyalarda, giysilerde, yatak örtülerinde onlarca yıl yaşayabilir; odalarda, mahzenlerde, bavullarda, mendillerde ve atık kağıtlarda sabırla bekler. Belki bir gün, veba fare sürülerini yeniden uyandıracak ve onları mutlu bir şehirde yok olmaya gönderecek, insanları yeniden felakete uğratıp ders almalarını sağlayacak."
Her zaman düşünmüşümdür ki, bu paragraf ağ güvenlik açıklarını anlatmak için çok uygun.
Bir güvenlik açığı, keşfedildiği gün doğmaz. O, çoktan kodun içinde yatar; geçmişte kimse nefesini duymamıştır, bu yüzden sessizliği yanlışlıkla güvenlik sanarız.
Artık sorgulamaya alıştığımız günlük hayatın tamamı kod üzerinde işler. Kodun içinde eski borçlar vardır; bu borçlar geçmişte aceleyle ödenmezdi çünkü borç tahsildarı azdı. AI geldikten sonra, borç tahsildarları birdenbire çoğaldı.
Korkutucu olan sadece hacker'ların çoğalması değil. Sistemin diğer tarafında, sorunları çözen insanlar aynı oranda artmıyor.
İşte AI güvenlik çağının en zorlu yanı budur. Yetenek kendiliğinden yayılır, sorumluluk yayılmaz; bir güvenlik açığını bulmak giderek daha ucuz hale gelirken, onu düzeltmek eskisi kadar pahalı kalır. Yıkım, bir script ile sayısız kez kopyalanabilir, ancak güven ancak bir sistem, bir ekip tarafından yavaşça yeniden inşa edilebilir.
AI, interneti bir gecede yok etmez. Yaptığı şey daha çok ışığı açmak gibidir. Sonunda görüyoruz ki, dijital yaşam hiçbir zaman kendiliğinden işleyen doğal bir düzen değil, bir grup insanın her gün riskleri hissedilmeyecek seviyeye indirme çabasıdır.
Gelecekte gerçekten pahalı olan şey, güvenlik açıklarını bulmak değil. Hâlâ yeterince insanın, bu açıkları birer birer kapatmaya istekli olup olmadığıdır.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler