



20 Günde 6 Milyar Dolar Çalındı, Kripto Dünyasının Yapay Zeka Hacker'ları Dönemi Başladı
DeFi Protokolünde ne kadar para var?
「sadece Aave kullan」, bu uzun zamandır kripto topluluğunda dolaşan bir deyimdir, anlamı:「o süslü küçük protokolleri kullanma, riski çok yüksek, sadece Aave kullan, Aave'nin çok fazla denetimi var, yıllardır çalışıyor, endüstri standardıdır, içine koyarsanız nispeten güvende olursunuz.」 Ancak bu deyim artık o kadar da kesin değil gibi görünüyor. Hatta 「sadece Aave kullan ölmüş」, 「Ethereum anlatısı bozulmuş」, hatta 「DeFi öldü」 gibi zıt deyimler ortaya çıkmıştır.
Piyasada bu duygusal ifadeler mevcut, Nisan ayında, kripto endüstrisinin sık sık hedef aldığı bir ayda, bu pek de şaşırtıcı değil gibi görünüyor.
2026, Tarihin En Fazla Soyguna Uğramış Yılı
Bu ay henüz üçte ikisinden az bir zaman geçmesine rağmen, BTC, ETH gibi kripto fiyatları yavaş yavaş yukarı doğru hareket ederken, kripto piyasasının bir dizi soyguna uğramış olması oldukça şaşırtıcı.
Nisan ayında 20 günün altında olan soygunların toplamı, 605 milyon doları aşarak, en az 12 protokol saldırıya uğradı, birkaçı şunlarla sınırlı değil:
1 Nisan'da, Solana üzerindeki en büyük vadeli işlemler protokolü Drift Protocol, 12 dakika içinde 285 milyon dolarlık soyguna uğradı ve bu, o ana kadar 2026 yılının en büyük DeFi saldırısıydı.
10 Nisan'da, merkezi olmayan GPU bulut altyapısı Aethir, ETH arası köprü sözleşmesine karşı kötü amaçlı bir saldırı tespit etti ve zarar gören sözleşmeyi zamanında keserek zararı 90.000 dolardan az tutmayı başardı. Aynı gün, Hyperbridge, doğrulama açığı saldırısına uğradı, saldırganlar arası köprü mesajlarını sahtecilik yaparak, 1 milyar köprü DOT jetonunu dövüp satışa sundular ve yaklaşık 2.5 milyon dolar zarara neden oldular.
Nisan ayının ortalarına doğru, birkaç küçük ölçekli protokol arka arkaya hedef aldı. Oracle yapılandırmasındaki hata nedeniyle Silo Finance 392.000 dolar kaybetti; bridge aggregator Dango, akıllı kontrat açığı saldırısına uğradı ve 410.000 dolar kaybetti; NEAR ağındaki bir saldırgan iki gün önceden 423 cüzdan ve 8 sahte likidite havuzu hazırlayarak Oracle'ı manipüle etti ve sonunda yaklaşık 18.4 milyon dolar çaldı.
18 Nisan'da, Kelp DAO, 292 milyon dolarlık soyguna uğradı ve 2026 yılının DeFi soygun rekorunu kırdı.
「2026 yılının tarihteki en fazla soyguna uğramış yıl olması muhtemeldir」, dedi Ledger güvenlik sorumlusu Charles Guillemet.
Bu bakış açısı muhtemelen gerçeğe dönüşecek, DeFi'nin daha kırılgan hale gelmesinden değil, saldırganların yeni bir silah elde etmesinden dolayı - Yapay Zeka.
2.9 Milyar Doları Çaldıktan Sonra İki Hafta, Yapay Zeka Zaten Bir Açığı Buldu
Geçen bir yılda, AI destekli açık açığın değeri yaklaşık her 1.3 ayda bir iki katına çıktı, tek bir akıllı kontratın taranma maliyeti 1.22 ABD Doları'na kadar düştü. Saldırı eşiğinin çöküşü, belki de 2026'nın rekor kıran gerçek nedenidir. Bu Nisan ayında, Anthropic, iç modeli Claude Mythos Preview'un ana akım işletim sistemlerinde ve şifreleme kitaplıklarında binlerce sıfır gün açığı keşfettiğini açıkladı, açığı başarıyla kullandı oranı %72.4, daha önce hiçbir AI modelinin yaklaşamadığı sıfıra.
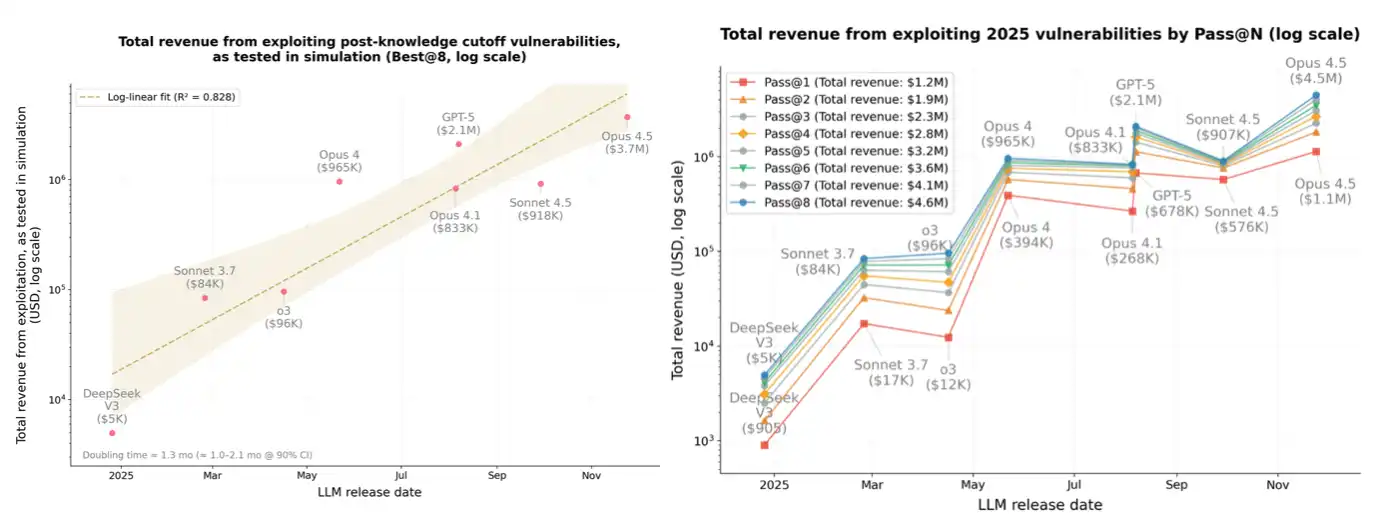
Şekil: Dikey eksende çalınan miktarın simülasyonu (logaritmik ölçekli), yatay eksende zaman, bir yıldaki önemli 10 AI modelinin bilgi kesim tarihinden sonraki akıllı sözleşmeler üzerinde, açık açığın getirisi yaklaşık her 1.3 ayda bir iki katına çıktığı eğilimi göstermektedir. Gölge alan%90 güven aralığıdır.
Tipik bir örnek şudur: Drift'in hacklenmesinden sonraki ikinci gün, bir geliştirici olan Zengineer, Claude Code ile bir açık kaynaklı AI risk denetim aracı Skill yazdı, açık veri (DeFiLlama, on-chain kontratlar, yönetişim belgeleri, Safe API) kullanarak protokolün mimari riskini değerlendirdi ve otomatik olarak Ronin, Harmony, Euler, Beanstalk vb. gibi geçmiş saldırı kalıplarıyla karşılaştırdı.
Drift'in bu sefer, ve son zamanlarda meydana gelen çoğu DeFi yüksek miktarda çalınma olayı, temelde hiçbir Solidity kod açığından faydalanmadığını düşünüyor. Gerçek ölümcül zayıf nokta, yönetişim yapısı, yönetici anahtar izinleri, cross-chain köprü doğrulayıcı yapılandırması gibi "kod olmayan" güvenlik kör noktalarıdır; bunlar, geleneksel denetim şirketlerinin kod tarama araçlarının doğal olarak göremediği şeylerdir, ancak yaptığı bu araç görebilir.
Kelp DAO'nun çalınmasının 12 gün öncesi, bu aracı Kelp DAO üzerinde birtam denetim çalıştırdı, rapor 72 puan (orta risk) verdi, beş temel sorunu işaretledi, "DVN yapılandırması opak: LayerZero doğrulayıcı düğüm sayısı, eşik açıklanmadı" içeriyordu, "16 zincir tek nokta arızası: DVN bir kez çöktüğünde, tüm zincirlerde rsETH aynı anda teminatsız hale gelir.", "2022'de sırasıyla 6 milyar dolar ve 1 milyar dolar çalınan Ronin, Harmony saldırı senaryosuna büyük ölçüde benzer", "Yönetişim kapsama alanı belirsiz", “Sigorta Fonu Yok: Protokolün herhangi bir kaybı absorbe etme mekanizması yok, bir kaza meydana geldiğinde, alt protokol kendi kendine karşılar” vb.
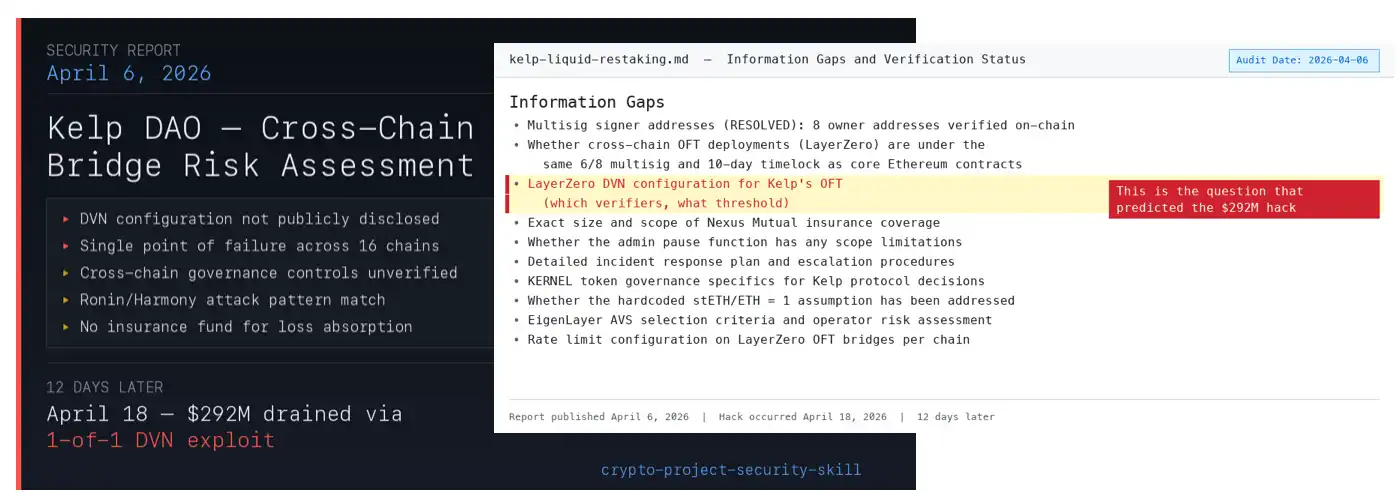
Zengineer'ın raporunda bahsedilen Kelp DVN yapılandırmasıyla ilgili sorun
12 gün sonra, 18 Nisan'da, Kelp hedef alındı, temel neden tam da o 1-of-1 DVN yapılandırmasıydı, raporun ilk işaret ettiği risk.
DappRadar tarafından tespit edildiğine göre, Zengineer'ın bu AI tabanlı risk denetim aracı olan Skill şu anda DeFiLlama'nın önde gelen 100 TVL protokolünden 56'sında tam denetimi tamamladı; Kelp DAO'nun yanı sıra yüksek riskli birkaç protokol daha keşfedildi: eski denetlenmemiş JustLend (TVL 33 milyar dolar); DWF Labs ile ilişkili, TVL'nin sadece %0.6'sına sahip Falcon Finance (TVL 16 milyar dolar); açıklanmamış yönetişim yapısı, ana şirketin DNS saldırısına uğradığı Grove Finance (TVL 28.7 milyar dolar); ve 2/3 çoklu imza, sıfır zaman kilit, anonim bir ekip olan Camelot.
Bu protokollerin bugün sorun yaşamaması, tamamen güvenli oldukları anlamına gelmez, muhtemelen saldırganların henüz bir giriş noktası bulamamış olmalarından kaynaklanmaktadır.
Bir akıllı sözleşmeye saldırmanın maliyeti sadece 1.22 dolar mı?
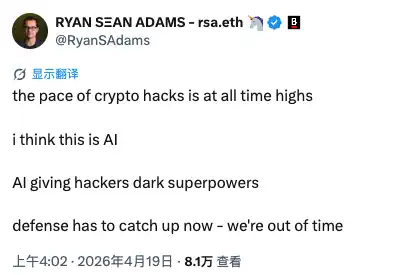
“Şifreleme hesaplarındaki hacklenme sıklığı tarihteki en yüksek seviyeye ulaştı. Bu durumun AI ile ilgili olduğunu düşünüyorum. AI, hackerlara “karanlık süper güçler” sağlıyor. Savunma hızla ayak uydurmalı, artık zamanımız kalmadı.” Bankless'in kurucu ortağı Ryan Sean Adams uyarıda bulundu.
Geçen yılın Ekim ayında, Anthropic araştırmacıları, Sonnet 4.5 ve GPT-5'in 2849 yeni açıklanmamış güvenlik açığına sahip gerçek akıllı sözleşmeyi taradığı bir dizi deney yaptı. İki model de bağımsız olarak önceden bilinmeyen 2 sıfır gün açığı buldu ve buna karşılık gelen saldırı planlarını oluşturdu, 3694 dolarlık bir kar elde etti. GPT-5'in tüm bunları yapması yaklaşık 3476 dolarlık bir API maliyeti gerektirdi. Gerçekten dağıtılmış bir sözleşmede yeni bir açık bulmak için 3500 doların altındaki bir maliyetle yetecek güce sahip.
error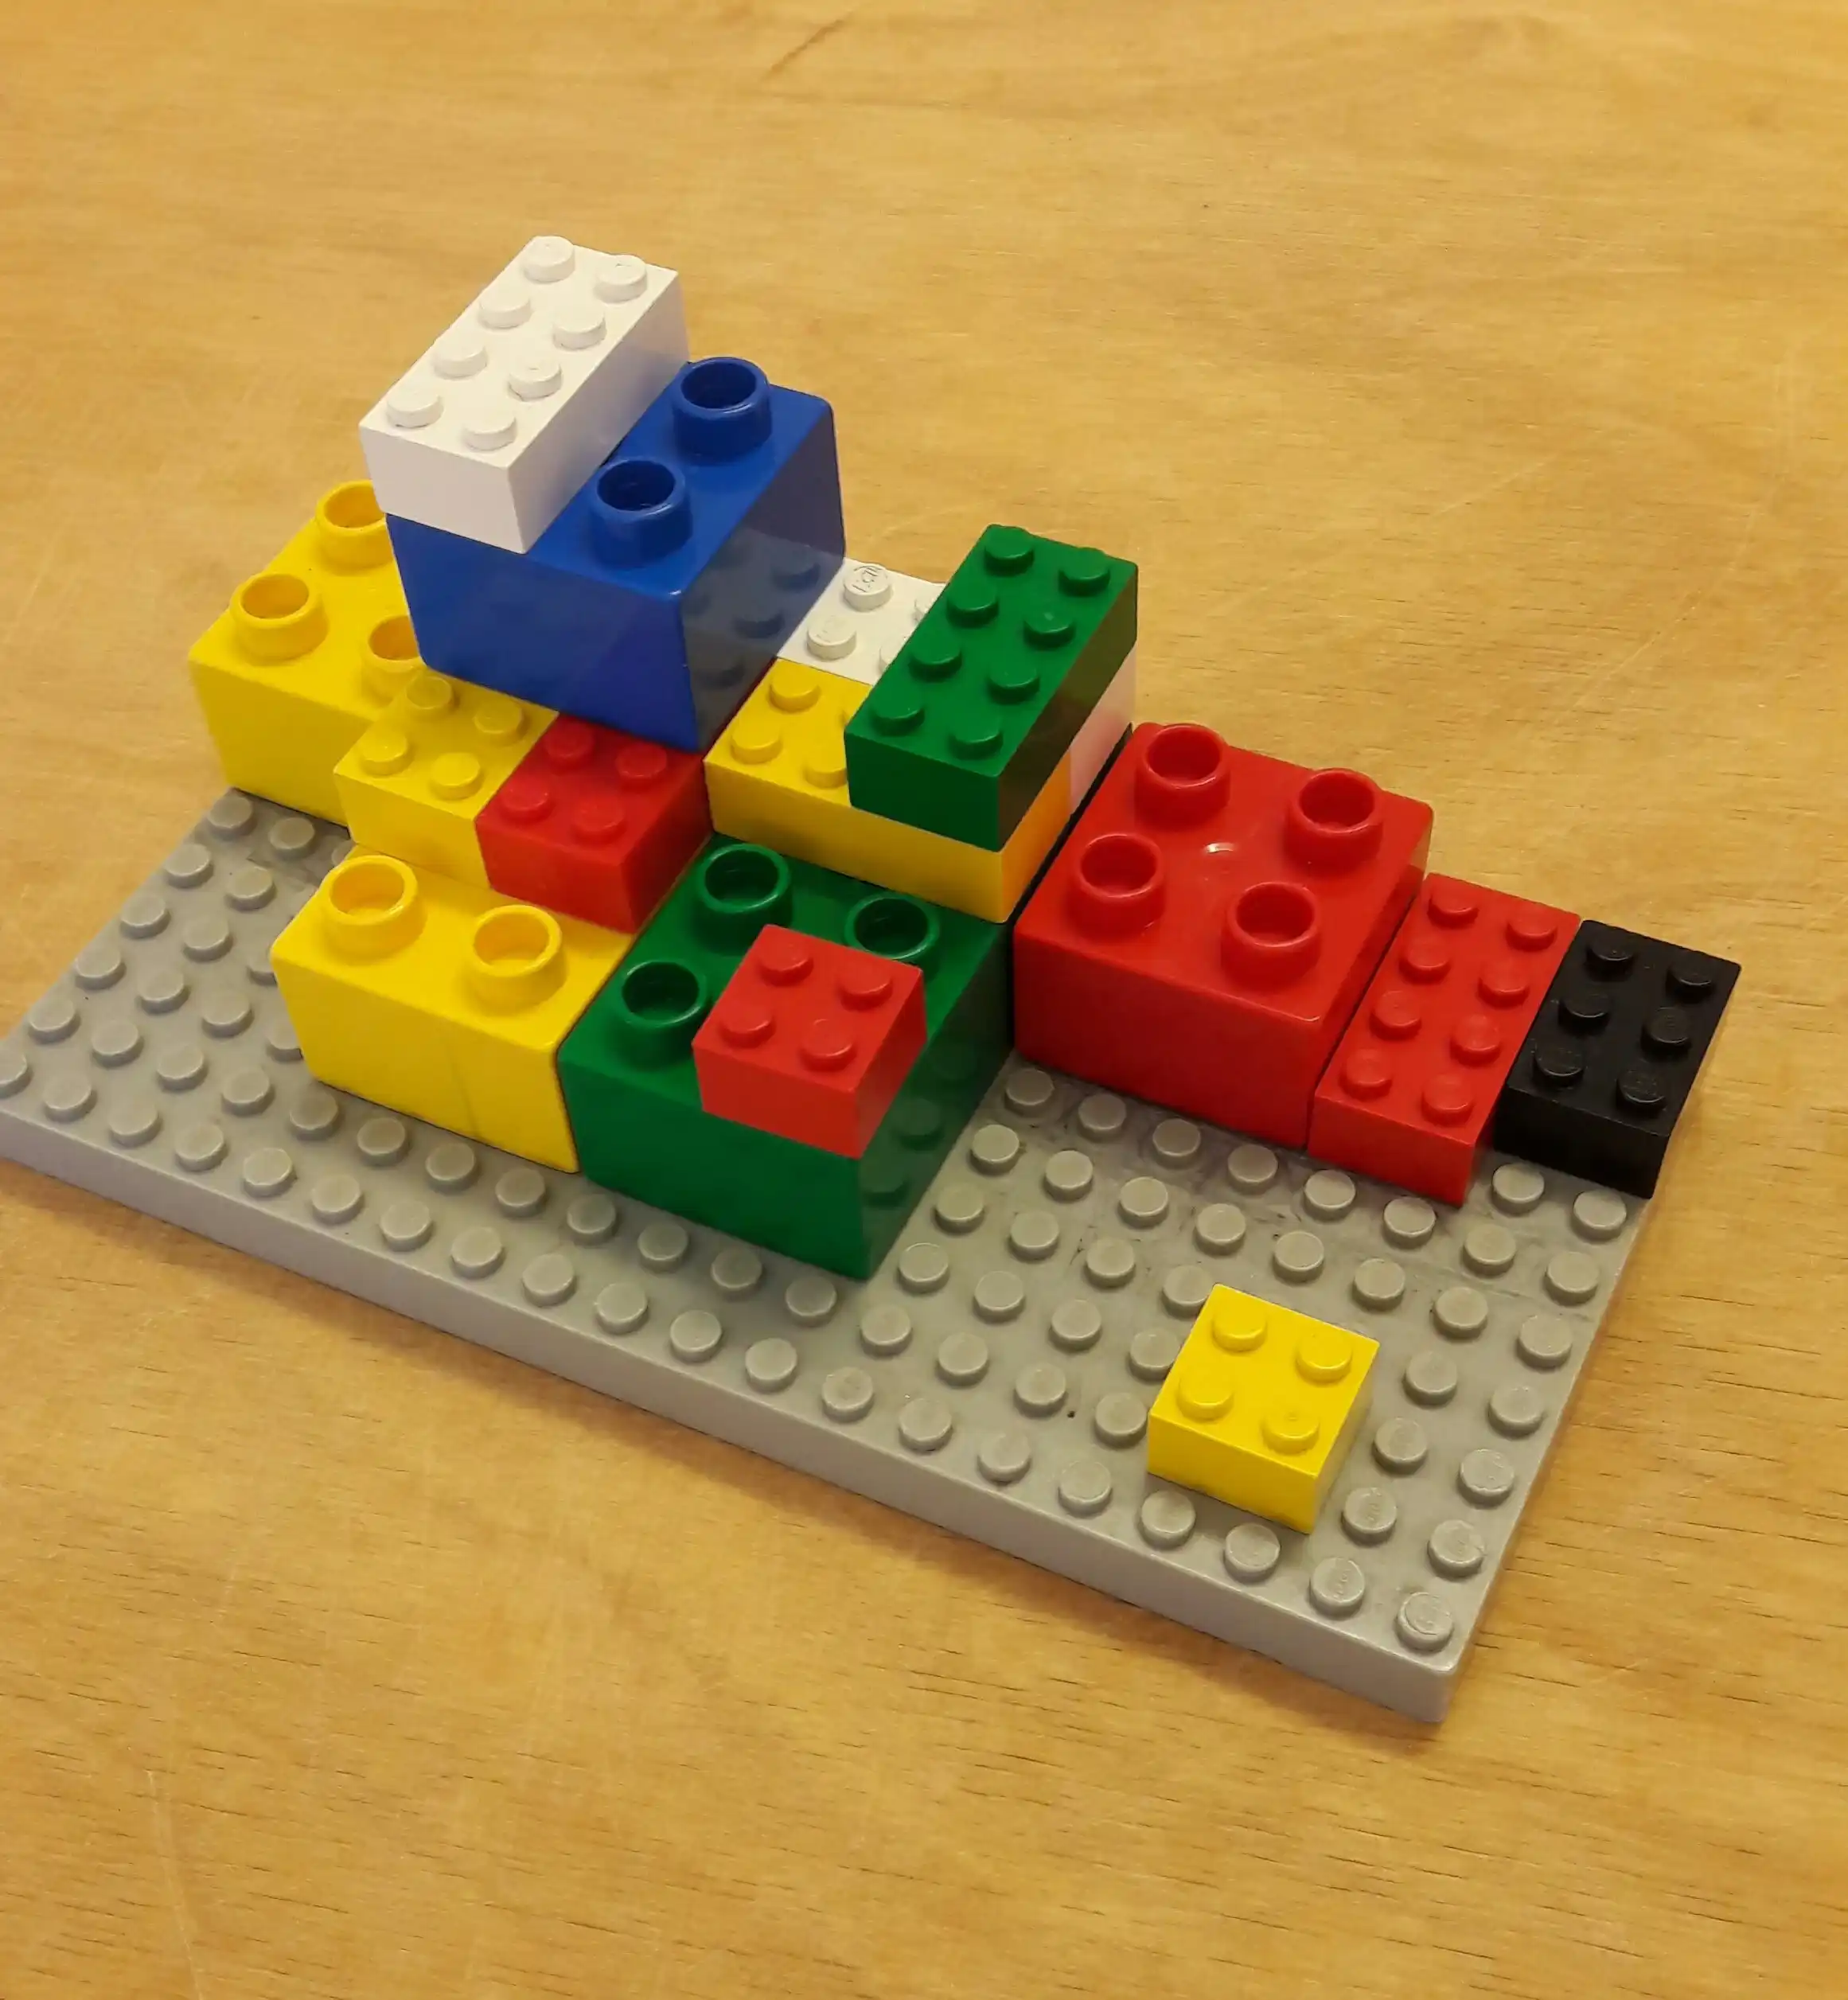
Ancak çift taraflı olan şudur, saldırgan sadece en zayıf noktada bir gedik açması gerekmektedir, tüm LEGO yapısal bileşeni geriye doğru iletecektir: Sahte rsETH gerçek teminat haline gelir, gerçek WETH ödünç alınır, kötü borç Aave'de kalır ve panik, rsETH entegre olan tüm protokollere ve SparkLend, Fluid, Lido'nun earnETH'sine yayılır ve hepsi acil bir şekilde durur.
Aave CEO'su Stani Kulechov ilk açıklamasında şunları belirtti: Aave'in sözleşmesi kendisi güvende, bu dışsal bir olay. Bu doğrudur. Ancak gerçek şu ki, Aave'in WETH borç verme havuzu bazen %100'e kadar yükselmiş, normal mevduat sahipleri çekilme yapamadı, TVL 4 gün içinde 264 milyar dolardan 170 milyar dolara düştü, yaklaşık 100 milyar dolarlık çıkış gerçekleşti ve AAVE tokeni yaklaşık %18 değer kaybetti.
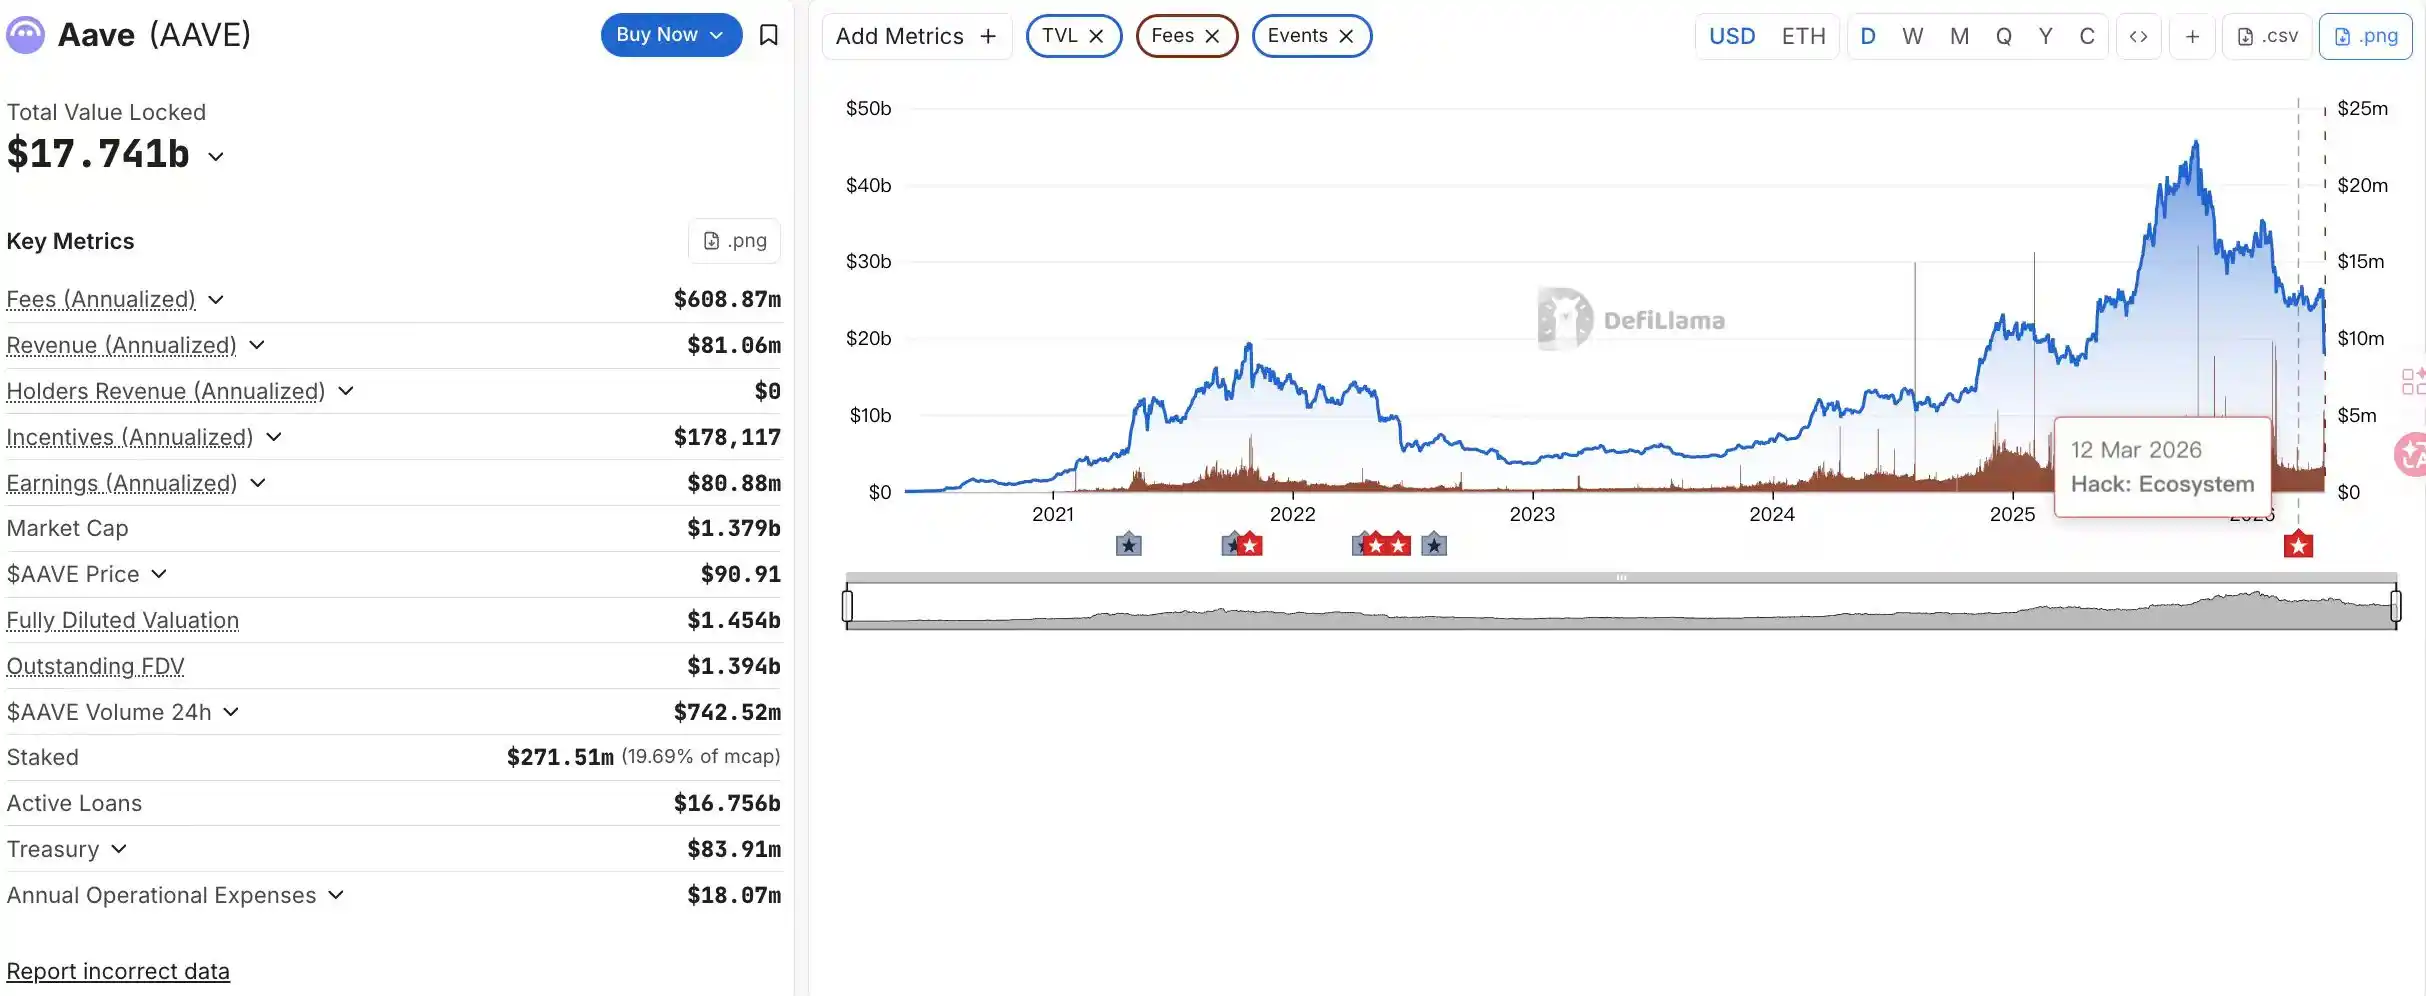
Veri Kaynağı: DefiLama
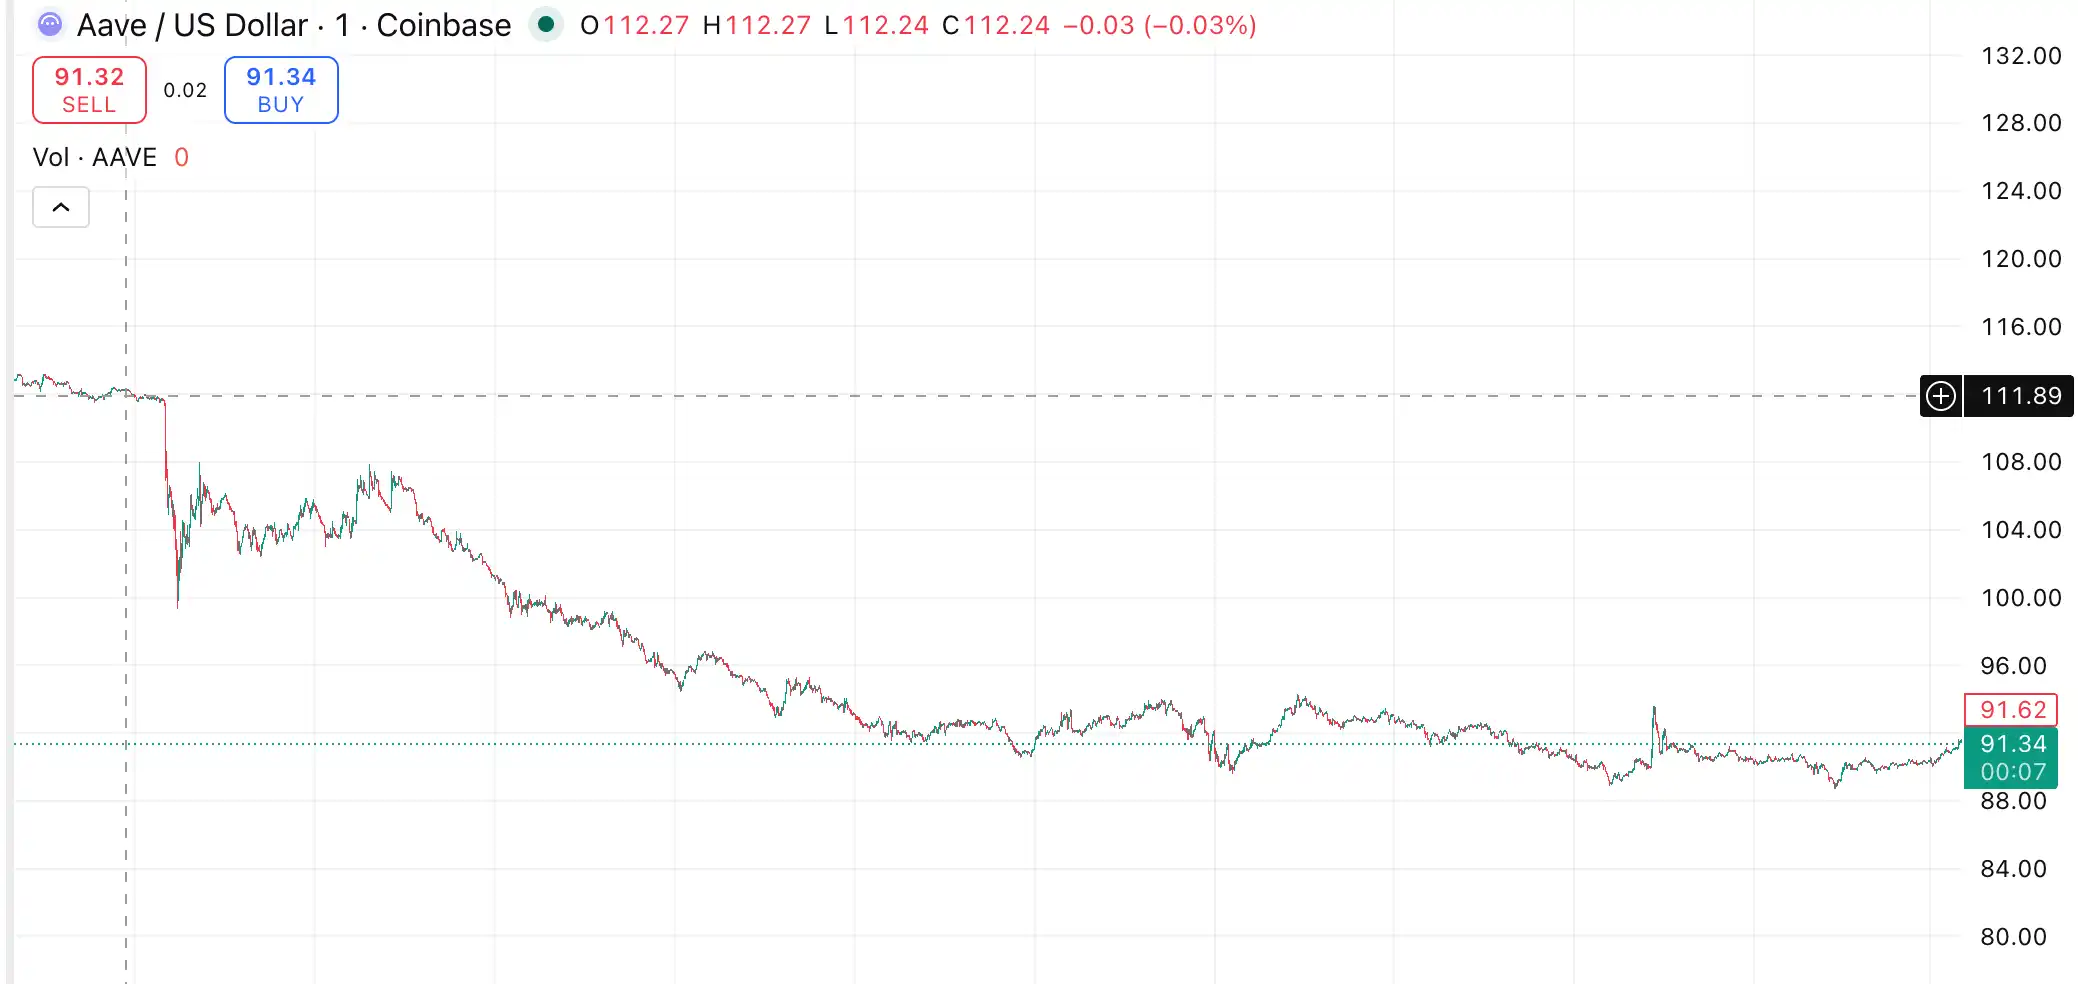
Veri Kaynağı: tradingview
Ancak, "Aave'nin sözleşmeleri kötüye kullanılmadı" ifadesi, bu durumda sıkışıp kalan likidite sağlayıcılarını hiç rahatlatmaz. Cyvers CEO'su Deddy Lavid'ın belirttiği gibi: "Bu, DeFi'nin kompozablilik riskinin bir göstergesidir; bir protokolün jetonu birden fazla platforma entegre edildiğinde, tek bir açık, tüm ekosistemi kademeli olarak etkileyebilir."
Bu belki de Ethereum DeFi anlatısının yapısal çelişkisidir.
Ethereum'un en gurur duyduğu şey, "kompozablilik"tir, finansal bir LEGO'dur, herhangi bir protokol bloklar gibi üst üste konulabilir. Bu hem temel değeri hem de temel kırılganlığıdır. Her yeni katman protokol, her yeni köprü, her yeni teminat türü, tüm sistemin saldırı yüzeyini genişletiyor. Ve bu tür genişleme, hiçbir tek denetim kurumu tarafından kapsanamaz.
"Kelp'in saldırganı kriptografiyi kırmadı, akıllı sözleşmenin sıfır gün açığını bulmadı. Onlar, bir çapraz zincir doğrulayıcısının bir yapılandırma seçeneğinden yararlandılar, LayerZero'nun ileti katmanını aldatarak, Ethereum ana ağında anlamsızca 116.500 rsETH bastılar. Sözleşme kötü değildi, doğrulayıcı katmanındaydı kötüydü. Bu fark son derece önemlidir, çünkü bir sonraki saldırganın yapılandırma hatasını beklemesi gerekmez. Onların AI'leri olacak." Brave New Coin analisti Jason Jones böyle yazdı.
Ethereum'un bu döngüdeki değer anlatısı, genellikle iki ana tema etrafında dönüyor. Birincisi, kurumsal yatırımcıların teminatlara (RWA) ve ETF'lere dayalı anlatısı. Blackstone ve Morgan Stanley gibi şirketlerin tokenleştirilmiş varlıkları hâlâ Ethereum'da işlem görüyor ve ETF fonları yavaşça giriş yapıyor, bu hikaye genel olarak devam ediyor. Ancak "Ethereum'un DeFi için temel uzlaşma katmanı olduğu" anlatısı, ETH'yi elinde tutan birçok birey için temellerin sorgulanmasına neden olan en zor güven sınavından geçiyor şu anda.
Piyasanın tepkisine bakıldığında, panik aslında Kelp'in hacklenme olayının ötesine geçti ve DeFi ekosistemine yayılmaya başladı. Morpho, Sky, JupLend gibi platformlarda tümüyle bağımsız olarak hızlı para çekme olayları gerçekleşti, hatta bunlar Kelp ile hiçbir bağlantısı olmayan platformlardı.
Açıkça bu bir güven krizi, bir teknik kriz değil.
Geri başa dönelim. Bir DeFi protokolüne ne kadar para koydun?
Bunu iyi düşün. Eğer cevabın "pek fazla değil, sadece eğlenmek için" ise, o zaman muhtemelen bir şey olmamıştır. Ancak eğer pozisyonun önemliyse, o zaman DeFi endüstrisini yeniden gözden geçirmen gerekebilir: DeFi projelerinin güvenlik modeli "bir kere denetimden geçirme, sonra dağıtım" ancak şimdi AI artık dağıtımdan sonra sürekli tarama yapabiliyor ve anlık olarak yeni güvenlik açıkları bulabiliyor, üstelik her zamankinden daha ucuza.
Bu noktayı iyi düşündükten sonra, Ethereum'un geleceğinin olmadığını söylemediğimi anlayacaksın, sonuçta Ethereum'un ağı hacklenmedi, Aave'nin kodunda açık yok, Uniswap bugün hala normal çalışıyor.
Bugün üzerinde düşünmemiz gereken şey, Ethereum'un kendisi değil, "sadece Aave kullanmanın yeterince güvenli olduğu" varsayımıdır. Bir AI tarafından yönlendirilen, kompozit tabanlı üst üste binen bir saldırı ortamında, hiçbir varsayım artık geçerli değil. Sonuçta, LEGO bloklarının güvenliği iletilebilir ve her bloğun mutlak güvenli olduğunu kimse garanti edemez.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia




