Dijital Varlıklar Nasıl Kendilerini Korur? OpenAI Kurucu Ortaklığı'nın 15 Adımlık Listesi
Orjinal Başlık: Claude Mythos Çağı'nda Dijital Güvenliği Nasıl Korunur (Karpathy'nin 15 Adımlık Kontrol Listesi Kullanılarak)
Orjinal Yazar: Ole Lehmann
Çeviren: Peggy, BlockBeats
Editör Notu: Yapay Zeka Yetenekleri "evrensel araç" sınırlarına yaklaşmaya başladığında, ağ güvenliğinin anlamı da değişiyor. Artık sadece hackerlara, virüslere veya veri sızıntısına karşı savunma sorunu değil, "asimetrik yetenek" oyununa dönüşüyor.
Anthropic'in tanıttığı Claude Mythos, üst düzey uzmanlık seviyesine yakın bir şekilde zafiyet bulma yeteneği sergilediğinde, ağ saldırıları daha gizli ve otomatik bir yeni aşamaya giriyor ve bireysel güvenlik artık "isteğe bağlı"dan "zorunlu" bir hale geliyor. Bir yandan, saldırı eşiği düşürülüyor; diğer yandan, saldırı verimliliği katlanarak artıyor. Bu, "pasif güvenlik" yaklaşımının giderek sürdürülemeyeceği anlamına geliyor.
Bu bağlamda, OpenAI'in kurucularından Andrej Karpathy tarafından ortaya atılan "dijital sağlık" kontrol listesi, uygulanabilir bir tepki yolunu sunuyor. AI çağında, güvenlik artık "olasılıkların ortaya çıkmasından sonra düzeltme" olmaktan çıkıp "günlük davranışın bir parçası" haline geliyor. Kimlik doğrulama, izin izolasyonu, bilgi en aza indirme ve davranış alışkanlıklarının yeniden yapılandırılması. Görünüşte küçük görünen 15 adım, temelde bir orta kullanıcının kontrol edebileceği bir güvenlik sınırı oluşturmayı amaçlıyor.
Gerçek risk, hedef alınıp alınmadığınızdan ziyade, bir saldırı meydana geldiğinde savunmasız olup olmadığınızdadır.
Aşağıda orijinal metin yer almaktadır:
Ağ güvenliği konusunda kesin olan bir şey var: Artık tembellik yapma lüksünüz yok.
Anthropic'in dün duyurduğu dönüm noktası niteliğindeki Mythos, dönülmez bir noktayı işaret ediyor.
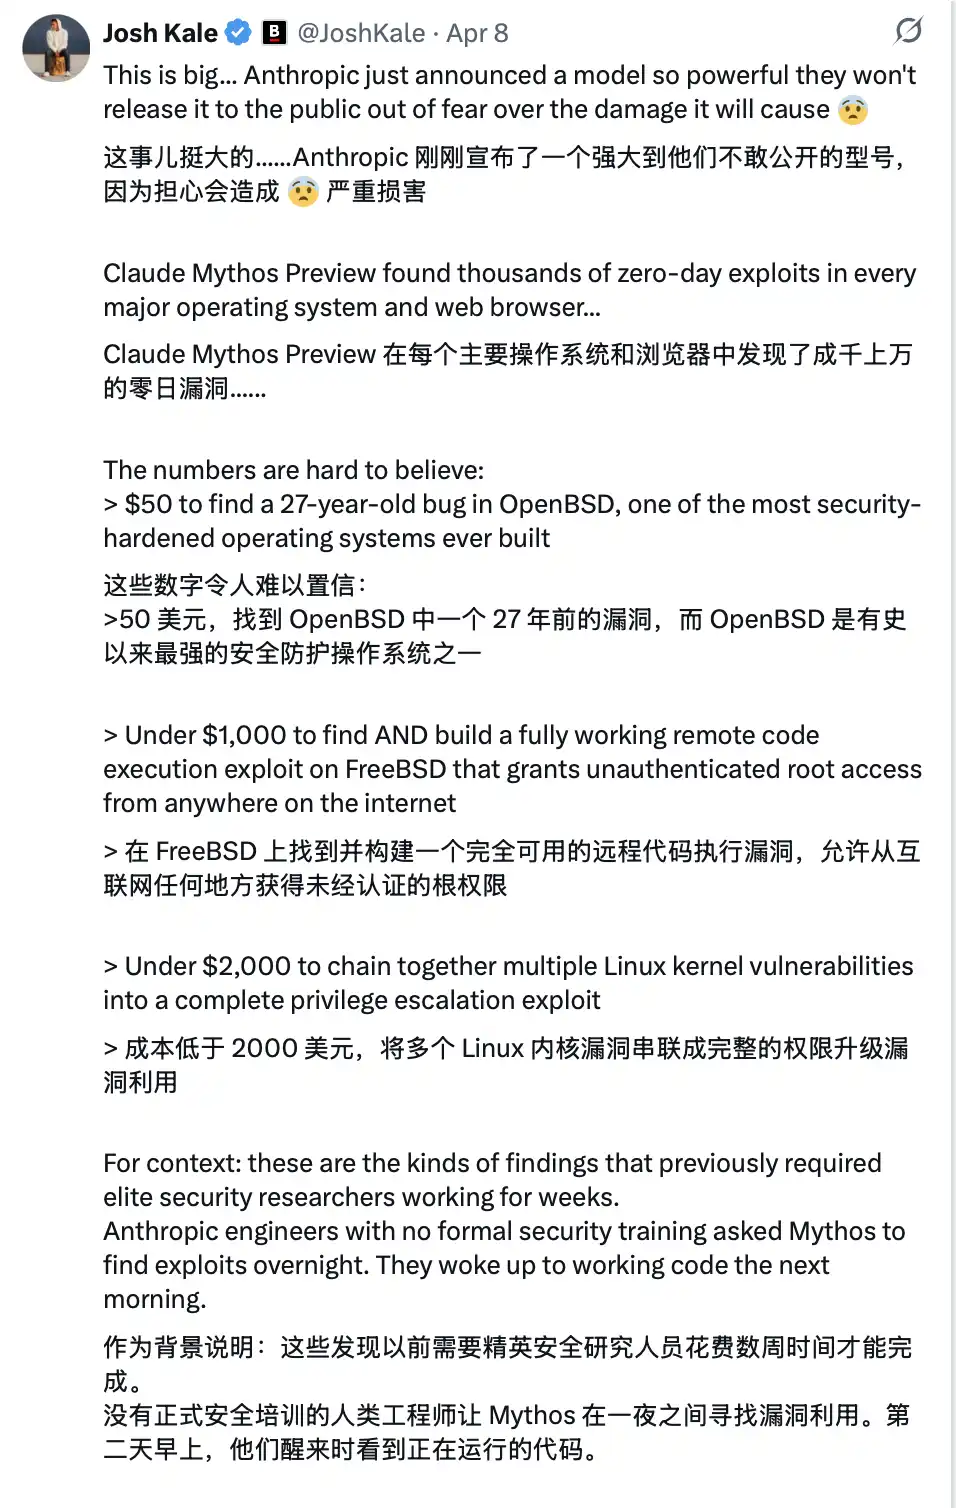
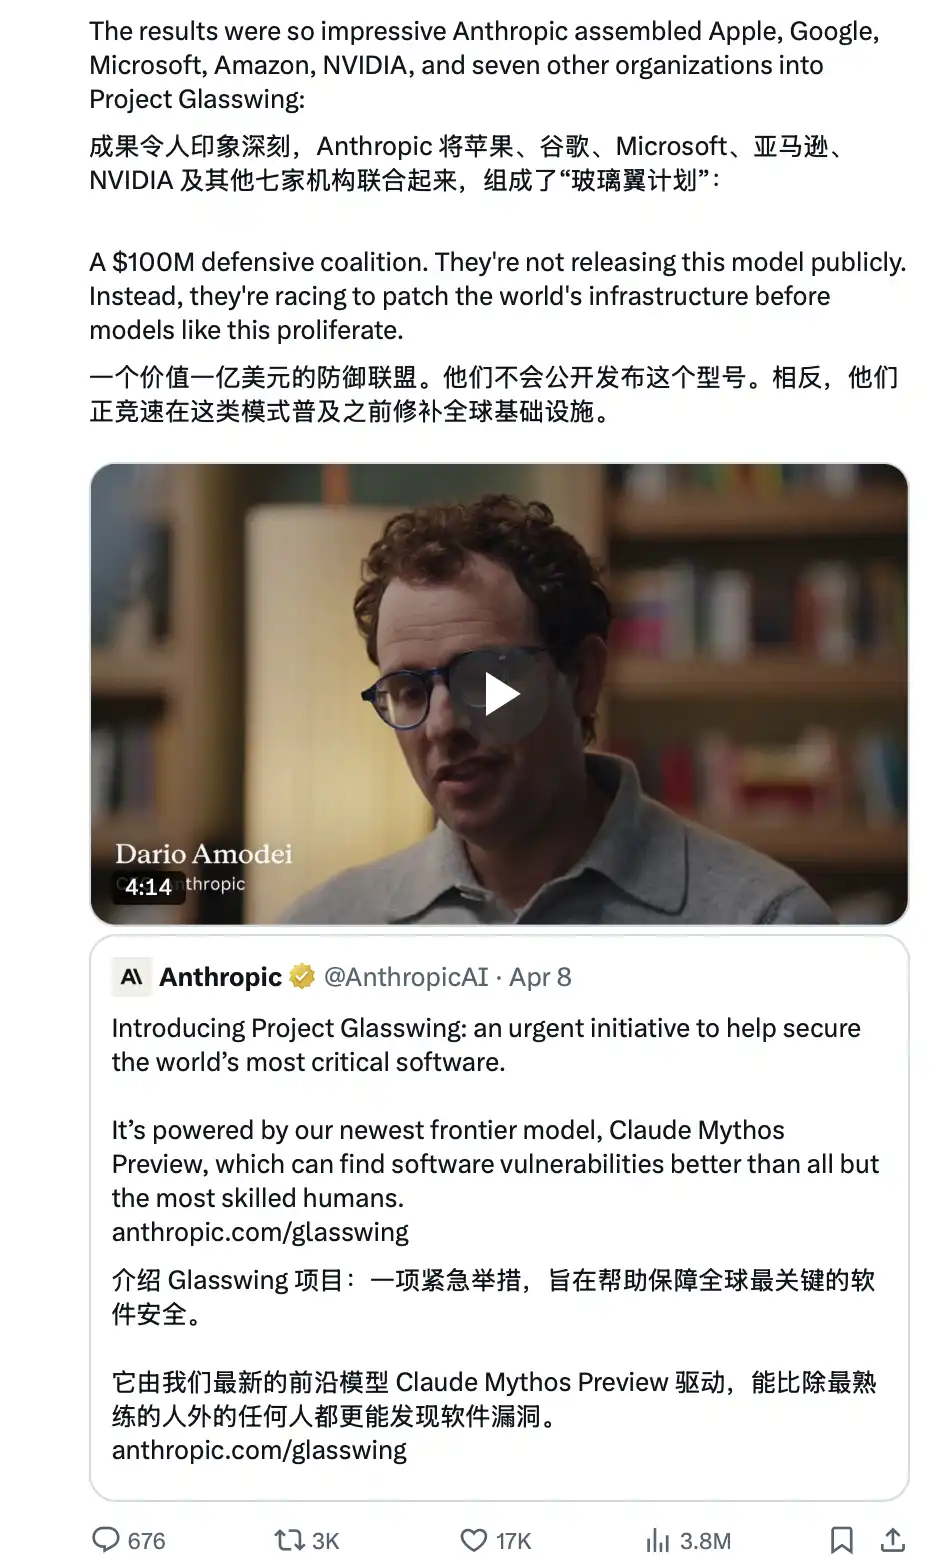
Bu teknoloji hâlen kamuoyuna açıklanmamış durumda, ancak bir kez kötü niyetli kişilerin eline geçtiğinde (ki bu neredeyse kaçınılmazdır)… karşılaşacağınız şey son derece gelişmiş bir ağ saldırısı olacak, çoğu insan hatta kendilerinin ele geçirildiğinin farkına varmadan önce çok geç olacak.
Bu, yazılım dünyasındaki bir "COVID-19" gibidir.
Aynı nedenlerden dolayı, şu andan itibaren ağ güvenliğinizin kusursuz olması gerekmektedir.
Karpathy'nin Dijital Hijyen Rehberi
Geçen yıl, Andrej Karpathy (@karpathy, OpenAI Kurucu Ortak) bir "dijital hijyen rehberi" derledi ve AI çağında güvenliğinizi korumanın temel yöntemlerini sistemli bir şekilde açıkladı.
Bu, gördüğüm en iyi başlangıç rehberlerinden biri.
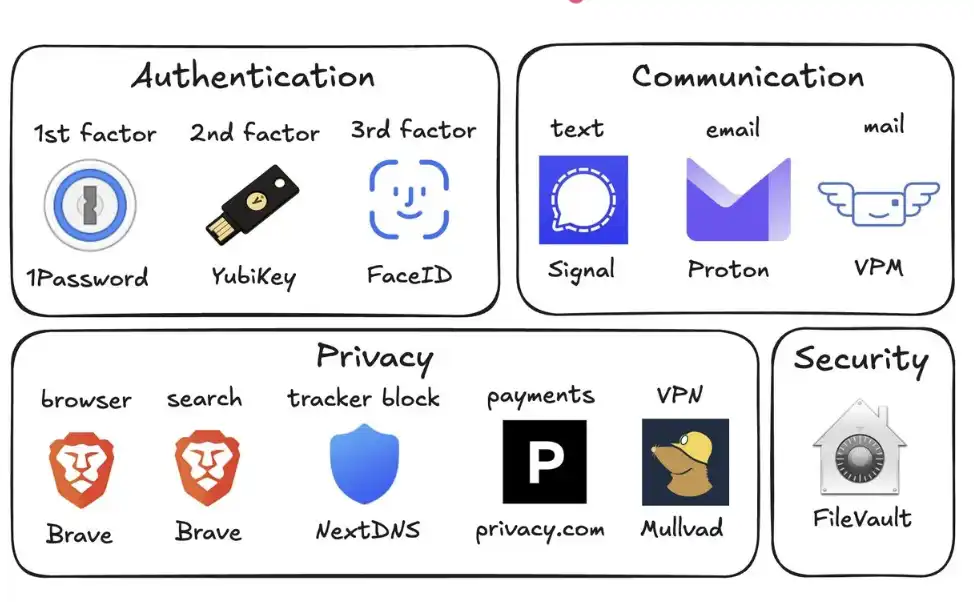
Bu belirsizlik dolu çağda almanız gereken tüm güvenlik önlemleri şunlardır:
1. Şifre Yöneticisi Kullanın (Örneğin: 1Password)
Her hesabınız için benzersiz rastgele şifreler oluşturun. Bir hizmet ele geçirildiğinde, saldırganlar genellikle bu hesap şifrelerini kırıp "parola çalma" saldırısı düzenler. Şifre yöneticisi bu riski tamamen ortadan kaldırabilir ve ayrıca otomatik doldurma yapabilir; aslında tekrarlayan şifre kullanmaktan daha hızlı kullanılabilir.
2. Donanım Tabanlı Güvenlik Anahtarı Yapılandırma (Örneğin: YubiKey)
Bu, girişin ikinci aşaması olarak kullanılan bir fiziksel cihazdır. Saldırganların hesabınıza giriş yapabilmesi için "somut bir nesneye" sahip olmaları gerekir. Buna karşılık, telefon doğrulama kodları, SIM kartı değiştirme saldırısına (başka biri sizi temsil ederek operatörle iletişime geçer ve numaranızı kendi telefonlarına taşır) karşı kolayca çalınabilir.
Kaybolma durumunda hesabınızın dışında kalmamak için 2–3 adet YubiKey satın almanızı öneririz.
3. Biyometrik Kimlik Doğrulamayı Tamamen Etkinleştirme
Örneğin, Yüz Kimliği, parmak izi tanıma vb. Tüm şifre yöneticilerinde, banka uygulamalarında ve önemli uygulamalarda etkinleştirin. Bu üçüncü seviye doğrulamadır: sizin "kendiniz". Hiç kimse veritabanından yüzünüzü çalamaz.
4. Güvenlik Sorularını Birer Şifre Olarak Ele Alın
"Annemin kızlık soyadı nedir?" gibi sorular, 10 saniyede çevrimiçi olarak bulunabilir. Rastgele bir yanıt oluşturmalı ve şifre yöneticisine kaydetmelisiniz. Kesinlikle gerçek bilgileri girmeyin.
5. Disk Şifrelemeyi Etkinleştirme
Mac'te FileVault olarak adlandırılır, Windows'ta BitLocker olarak adlandırılır. Bilgisayar çalındığında, şifreleme sadece "tuğla" yaptırır, tüm verilerinizi değil. Etkinleştirmek sadece 2 dakika sürer ve arka planda otomatik olarak çalışır.
6. Akıllı Ev Cihazlarını Azaltın
Her bir "akıllı cihaz" temelde bir internete bağlı bilgisayardır ve genellikle bir mikrofona sahiptir. Bunlar sürekli veri toplar, sık sık internete bağlanır ve sık sık hacklenir. Evdeki o internete bağlı hava kalitesi sensörü, kesin konumunuzu bilmesine gerek yok. Cihaz ne kadar azsa, saldırı giriş noktası o kadar azdır.
7. İletişimde Signal Kullanın
Signal, uçtan uca şifreleme sağlar; bu sayede hiç kimse (platform dahil, operatörler, dinleyiciler) içeriği okuyamaz. Normal SMS ve hatta iMessage bile meta verileri saklar (kim, ne zaman, iletişim sıklığı). "Mesajları Otomatik Sil" özelliğini (örneğin 90 gün) açarak geçmiş kayıtların bir risk haline gelmesini engelleyin.
8. Gizliliğe Önem Veren Bir Tarayıcı Kullanın (Örneğin: Brave)
Chromium'a dayalı, Chrome eklentileriyle uyumlu, kullanıcı deneyimi neredeyse aynıdır.
9. Varsayılan Arama Motorunu Brave Search olarak Değiştirin
Bağımsız bir dizine sahiptir (DuckDuckGo'nun Bing'e dayalı olmayanı). Bir arama sonucundan memnun kalmazsanız, "!g" ekleyerek Google'a geçiş yapabilirsiniz. Aylık yaklaşık 3 dolar olan premium sürümü, buna değer—müşteri olursunuz, "satılan ürün" olmazsınız.
10. Sanal Kredi Kartı Kullanın (Örneğin: Privacy.com)
Her bir satıcı için benzersiz bir kart numarası oluşturun ve bir harcama limiti belirleyin. Hatta rastgele bir isim ve adres bile girebilirsiniz. Bir satıcı hacklendiğinde, sızan şey tek kullanımlık kart numarası olur, gerçek finansal kimliğiniz değil.
11. Sanal Posta Adresi Kullanın
Virtual Post Mail gibi hizmetler, fiziksel postanızı alır, içeriği tarar ve çevrimiçi olarak görüntülemenizi sağlar.
Hangilerinin yok edilmesi gerektiğine, hangilerinin yönlendirilmesi gerektiğine kendiniz karar verebilirsiniz. Bu şekilde, her alışverişte gerçek ev adresinizi çeşitli yabancı satıcılara vermek zorunda kalmazsınız.
12. E-postalardaki Bağlantılara Tıklamayın
E-posta adresleri çok kolay sahteciliğe maruz kalabilir. AI'nın yardımıyla, bugünün kimlik avı e-postaları neredeyse gerçek e-postalarla ayırt edilemez hale geldi. Bağlantıya tıklamak yerine web sitesinin adresini el ile yazarak ilgili siteye giriş yapmayı tercih edin.
Aynı anda e-posta içindeki otomatik resim yükleme işlevini kapatın, çünkü gömülü resimler genellikle e-postayı açıp açmadığınızı takip etmek için kullanılır.
13. VPN'yi (Örneğin: Mullvad) Seçmeli Kullanın
VPN (Sanal Özel Ağ), eriştiğiniz hizmetlere IP adresinizi gizleyebilir (yani cihazınızı ve konumunuzu tanımlayan benzersiz bir numara). Her zaman açık olması gerekmez, ancak genelde Wi-Fi veya güvenilmeyen hizmetlere erişirken mutlaka açık olmalıdır.
14. DNS Katmanı Reklam Engelleyiciyi (Örneğin: NextDNS) Ayarlayın
DNS, cihazın "web sitesi araması" için kullandığı bir telefon rehberi olarak düşünülebilir. Bu katmanda engelleme yapmak, reklamların ve izleyicilerin yüklenmeden önce engellenmesi anlamına gelir.
Ayrıca, bu, cihazdaki tüm uygulamalar ve tarayıcılarda etkilidir.
15. Ağ İzleme Aracı (Örneğin: Little Snitch) Kurun
Bu, bilgisayarınızda hangi uygulamaların ağa bağlandığını, ne kadar veri gönderdiğini ve verilerin nereye gittiğini gösterebilir. Herhangi bir "yüksek geri dönüş veri frekansına sahip" uygulama dikkat çekicidir ve muhtemelen doğrudan kaldırılmalıdır.
Şu anda, Mitos hala sadece Proje Glasswing'in savunma tarafındakilerin elinde (Anthropic, Apple, Google vb.) bulunmaktadır. Ancak benzer yeteneklere sahip modellerin kötü niyetli kişilerin eline geçmesi çok yakında olacak (muhtemelen 6 aydan daha kısa bir sürede).
İşte bu yüzden, şimdi güvenlik savunma hattınızı güçlendirmeniz gerekiyor. Bu ayarları hemen yaparak, gelecekte bir dizi ciddi sorundan kaçınmanıza yardımcı olabilirsiniz.
Güvenliği unutmayın, her şeyin yolunda gitmesini dilerim.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler