İnsanın İşlevi: Agentic Cüzdan ve Cüzdanın Geleceği
Orijinal Başlık: "İnsanın Bir İşi Var: Agentic Cüzdan ve Cüzdanın Gelecek On Yılı"
Orijinal Kaynak: Bitget Cüzdan
1984 yılında, Apple (Macintosh) bir fare ile komut satırını öldürdü.2026 yılında, Ajan fareyi öldürüyor.
Bu bir metafor değil. Google, Amazon, Nvidia, Visa, Microsoft, Alibaba gibi milyarlarca dolar harcayan arayüz odaklı şirketler, GUI'yi sıyırarak CLI, API ve Ajan yerel arabirimine yöneliyorlar. Mantık çok basit: 0-1 büyümesi insanlar aracılığıyla gerçekleşirken, bir sonraki on katı kullanıcı kitlesi artık ekrana bakmıyor.
Ancak herkes kaçındığı şeyi unutuyor: Yazılımın kullanıcıları insanlardan Ajana dönüştüğünde, insan hala var olmalı mı?
1950'lerin başında, kontrol teorisi kurucusu Wiener (Norbert Wiener) uyarıda bulundu: İnsanlar gözlem ve müdahale yeteneklerini kaybettiklerinde, geri besleme döngüsü kesilir ve sistem kontrolden çıkar. Bugün, OpenAI'nın vurguladığı "Harnes Mühendisliği" de aslında bu düşüncenin devamıdır.
Yetmiş yılı aşkın bir süre sonra, Agentic Cüzdan, bu sorunun şifreli versiyonuyla karşı karşıya. Onay ileti kutusu, imza isteği, onay süreci, seed yedekleme, çoklu doğrulama... Kripto cüzdanlar, on yıldır inşa edilen güvenlik mekanizmalarıyla şu soruya cevap veriyor: "Bu işlemi gerçekten siz mi yetkilendirdiniz?" Ajan, bu insan etkileşim mekanizmasının işlevsiz hale gelmesine neden oluyor: Her işlem için manuel onayı sürekli olarak talep ederken, Ajan sürekli, gerçek zamanlı, otomatik yürütümü gerçekleştiremez; sınırsız anahtar kontrol yetkisini doğrudan Ajan'a devrederse, insanlık kabul edilemez riski üstlenir.
Cevap iki uçta da değil. Tamamen özerk olmak, Ajan çağının en çekici anlatısıdır, ancak Wiener'ın uyarısı hala geçerlidir.
Bizce, Agentic Cüzdan hem insanlara kural belirleme, risk kontrolü ve yönetim müdahale yeteneği sunmalı; hem de Ajanlara belirlenmiş sınırlar içinde kendi başlarına zincirde işlem yapmalarına izin veren sınırlı yetki ve yürütme sistemini sağlamalıdır.
Bu sistem nasıl görünmeli? İşte bu makalenin yanıtını vermek istediği soru.
1. Fat Cüzdanı Dışında, Başka bir Cüzdan Savaşı
Delphi Digital, Fat Cüzdan Tezi'nde şu güçlü değerlendirmeyi yapmıştı: Protokol ve Uygulama katmanı arasındaki homojenleşme arttıkça, değer cüzdan katmanına çökecek, çünkü cüzdan en yakın kullanıcıya, dağıtım kanalına ve sipariş akışına hakimdir ve kullanıcılar da tanıdık arayüz, çöken varlık ve göç sürtünmesi nedeniyle uzun süre belirli bir cüzdan da kalacaklar.
Ancak, Agent aynı mantığı takip etmiyor. "Acımasız" bir makine icracısı olarak, Agent, insanlar gibi arayüz alışkanlığı, marka tercihi veya kullanım alışkanlıkları nedeniyle belirli bir cüzdan da kalmayacak, en düşük maliyetli, en az gecikmeli ve en istikrarlı yürütme kombinasyonunu sürekli arayacak. ERC-8004 gibi standartlar yaygınlaştıkça, Agent'ın kimlik ve itibar katmanı da farklı sistemler arasında taşınabilir hale gelecek, bu da cüzdanın Agent'a karşı kilitlenme etkisinin insanlara karşı doğal olarak daha zayıf olduğu anlamına gelir.
Bununla birlikte, bu cüzdanın değerinin kaybolduğu anlamına gelmez, ancak değer çökme konumu değişecektir. Basit bireysel kullanım senaryolarında, Agent, cüzdanın arayüz, alışkanlık ve girişe dayalı surlarını zayıflatacak; ancak nispeten karmaşık kurumsal dağıtım senaryolarında, bir işletme "Agent Filosu" etrafında politika kuralları, onay süreçleri, risk kontrol parametreleri ve denetim düzeni oluşturduğunda, göç maliyeti artık ön uç deneyimden değil, izin, yönetişim ve işletim yapılandırmasının tamamından kaynaklanacaktır.
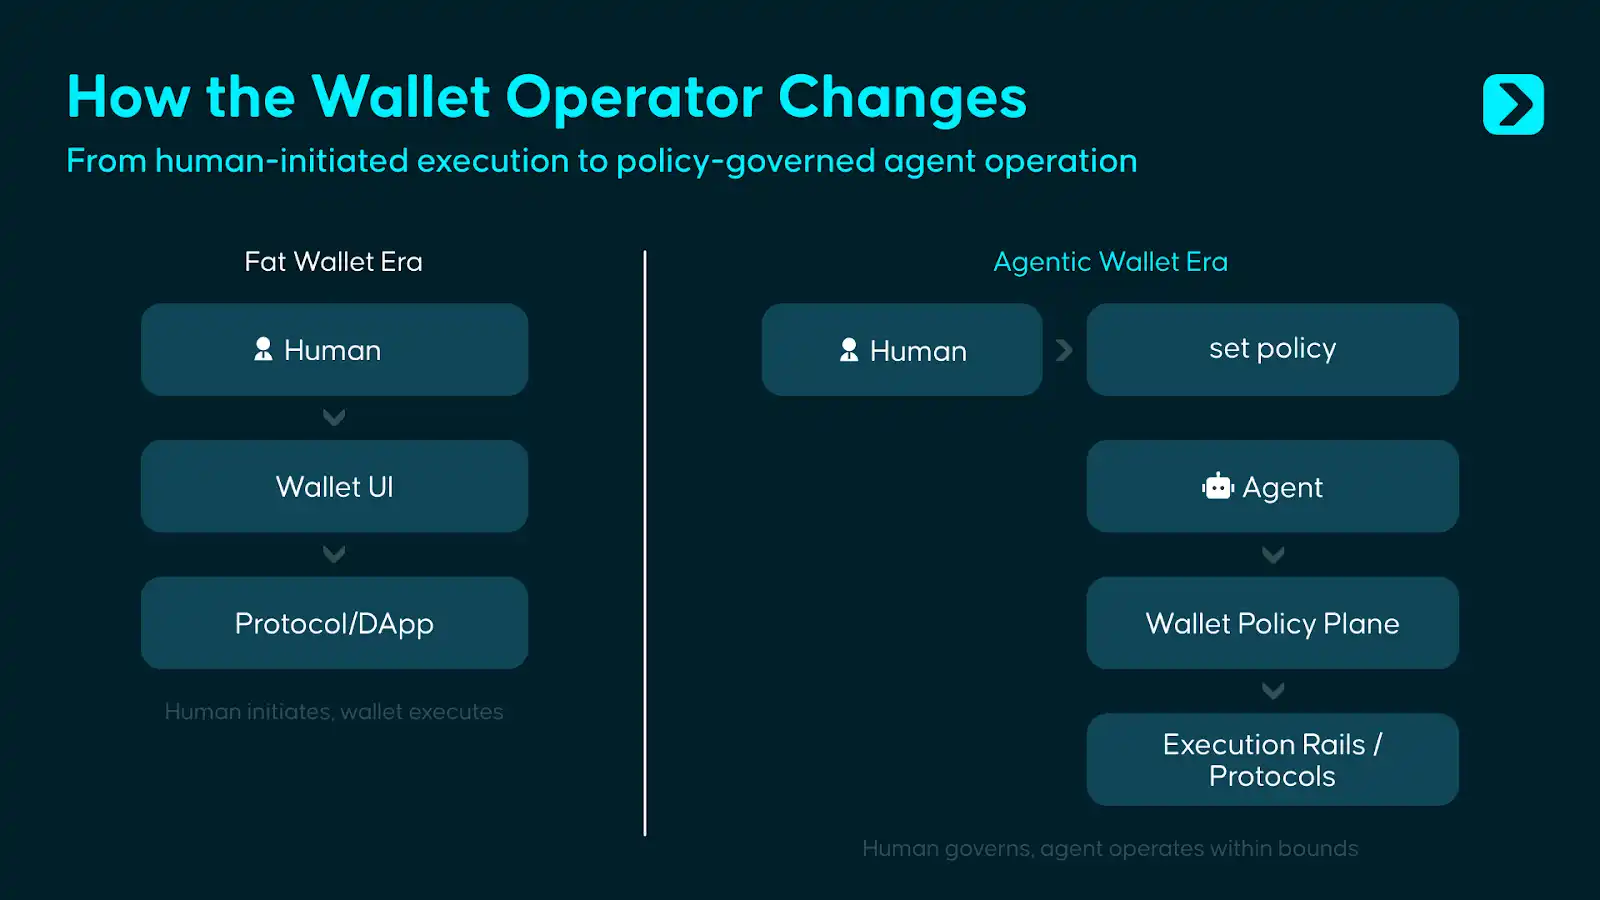
Bu nedenle, Agentic Cüzdan, Fat Cüzdanı'nın dışında başka bir tez olanı yanıtlar: Fat Cüzdanı, kullanıcı girişini ele almaya çalışırken, Agentic Cüzdan ise yazılım doğrudan fonları kontrol etmeye başladığında hakimiyeti ele almaya çalışır.
Cüzdanın evrimini gözden geçirirken, her ürün şekil değiştirdiğinde, temelde kullanıcının güvendiği varlık değişiminin karşılık geldiğini göreceksiniz:
· Hatırlatma Kelime Cüzdanı, kullanıcıdan kendine güvenmeyi talep eder.
· Akıllı Kontrat Cüzdanı, kullanıcıdan koda güvenmeyi talep eder.
· Gömülü Cüzdan, kullanıcıdan hizmet sağlayıcıya güvenmeyi talep eder.
Ve Agentic Cüzdana geldiğinizde, kullanıcının güvenmesi gereken şey, izin, politika ve yönetişim mekanizması tarafından birlikte oluşturulan bir kontrol sistemidir.
Bu sistem, yazılımın parayı devralmasını değil, yazılımın sınırlı yetkiyle hareket etmesini ve insanın her zaman nihai kontrol hakkına sahip olmasını amaçlar. Bu nedenle, Agentic Cüzdan'ın özü sadece "Ajan'ın cüzdanı kullanmasına izin vermek" değil, aynı zamanda "İnsan kullanıcısına ait fonları yönetebilen Ajan'ı sınırlı, denetlenebilir ve müdahale edilebilir koşullarda yönetmek"tir.
İki, Cüzdanın Sınırı, Ajanın Başlangıcı
Mevcut cüzdanlar, kendi tasarlandıkları senaryoda hala iyi çalışıyorlar, ancak sorun şu ki, Ajan tarafından yönlendirilen kullanım durumları, mevcut cüzdanın tasarım sınırlarının ötesine geçiyor.
Senaryo 1: Bir İşlem Ajanı hızlı şekilde hareket etmelidir, ancak "yürütme yeteneği" "yürütme izni" anlamına gelmez
Bir yatırım portföyü ajanı, çapraz zincir likiditesini sürekli olarak izler. Fırsat ortaya çıktığında, işlemi saniyeler içinde tamamlamak zorundadır. Geleneksel cüzdanın kontrol mantığı, kullanıcının uygulamayı açması - işlemi kontrol etmesi - onaylamaya tıklamasıdır. Bu süreç tamamlandığında, fırsat penceresi genellikle kapanmış olur.
Teknik olarak, Ajan, takas fonksiyonunu çağırma, çağrı verileri oluşturma, fonları köprüleme yeteneğine sahiptir, ancak yetenek izin anlamına gelmez. Bir Ajan'ın işlem başlatabilmesi, bu işlemde serbestçe fonları harcayabileceği anlamına gelmez.
Agentic Cüzdan'ın rolü, ikisini ayırmaktır: Ajan anında hareket edebilir, ancak yalnızca önceden belirlenmiş kurallar içinde hareket edebilir, örneğin yalnızca onaylanmış varlıklarla sınırlı, günlük bütçe sınırlamasına tabi, fiyat kayması sınırlandırması uygulanması ve piyasa koşulları anormal olduğunda otomatik olarak durdurulması. Skill tanımı, Ajan'ın "ne yapabileceğini" belirlerken, cüzdan, Ajan'ın "ne yapmasına izin verildiğini" kısıtlar.
Senaryo 2: Bir Ödeme Ajanı para harcaması gerekiyor, ancak tüm fonların kontrolüne sahip olmamalıdır
Bir ödeme Ajanı, API faturalarını otomatik olarak uzlaştırmak, SaaS abonelik ücretlerini ve tedarikçi ödemelerini yapmakla sorumludur. Mevcut cüzdan sisteminde, genellikle iki seçeneği vardır: Her ödeme için manuel onayı beklemek veya sınırsız imza hakkına sahip bir özel anahtarı doğrudan tutmaktır. İkincisi genellikle çok yüksek risklidir, ilki genişletilemez.
Agentic Cüzdan, kısıtlamalı bir yetki biçimi sunar: Sadece beyaz liste işletmelere ödeme yapabilir, belirli varlıkları kullanabilir, günlük bütçe içinde ödeme yapabilir ve tüm harcamalar kaydedilir.
Senaryo 3: Birden Fazla Ajanın Paylaşılan Bütçe Altında Birbirinden İzole Yetkilere Sahip Olması Gerekiyor
Bir birincil, aynı anda birden fazla Ajan çalıştırabilir: biri işlemlerden sorumlu, biri ödemelerden sorumlu, biri de incelemelerden sorumlu olabilir. Mevcut cüzdan tabii ki birden fazla alt hesap oluşturabilir, ancak bu hesapların birleşik bir şekilde yetkilendirilmesi, küresel bütçe sınırının belirlenmesi, Ajanlar arasında politika kısıtlamalarının uygulanması ve bütünleşik denetim izi oluşturulması, mevcut cüzdanın yerleşik yeteneği değildir.
Ajan Cüzdanı modelinde ise, bu öncelikli bir tasarım sorunu olarak ele alınacaktır: Her bir Ajan, kendi başına bağımsız ve belirli bir kapsama sahip izinlere sahiptir; aynı zamanda, birleşik politika katmanı, genel risk maruziyetinin kontrolünden, Ajanlar arası frekans sınırlamasından ve paylaşılan bütçeden sorumlu olup tutarlı denetim kaydı oluşturur.
Bu senaryolar aynı sonuca işaret ediyor: Özel anahtar yönetimi hala cüzdan güvenliğinin dayanağıdır, Ajanların doğrudan özel anahtara erişmesi, herhangi bir senaryoda kabul edilemez bir risk kaynağıdır. Ancak yalnızca özel anahtarı güvenli bir şekilde yönetmek yeterli değildir.
İşletmeci bir Ajan haline geldiğinde, cüzdanın cevaplaması gereken ikinci soru da şudur: Kimin ne durumda, hangi miktarlarda, hangi varlıklara karşı ve hangi hedeflere hareket etmesine izin verilmektedir. Özel anahtar yönetimi ilk savunma hattıdır, insan olmayan işletmecilerin yetki sınırı yönetimi, Ajan Çağı'nda yeni eklenen ikinci bir güvenlik duvarıdır.
Üç, Sınırlı Özerklik: Ajan Cüzdanı Tasarım Felsefesi
Mevcut sektör henüz Ajan Cüzdanı konusunda erken keşif aşamasındadır ve gerçekten olgunlaşmış bir Ajan Cüzdanı çözümü henüz yoktur. Bununla birlikte, bu makalede tartışılan Ajan Cüzdanı, insan yönetimi ile Ajan yürütme arasında bir fon kontrol sistemi olarak görülmektedir: İnsanlar sınırları belirlerken, Ajanlar sınırlar içinde hareket ederken, cüzdan bu kısıtlama ilişkisini her zaman icra edilebilir, denetlenebilir ve müdahale edilebilir kılar.
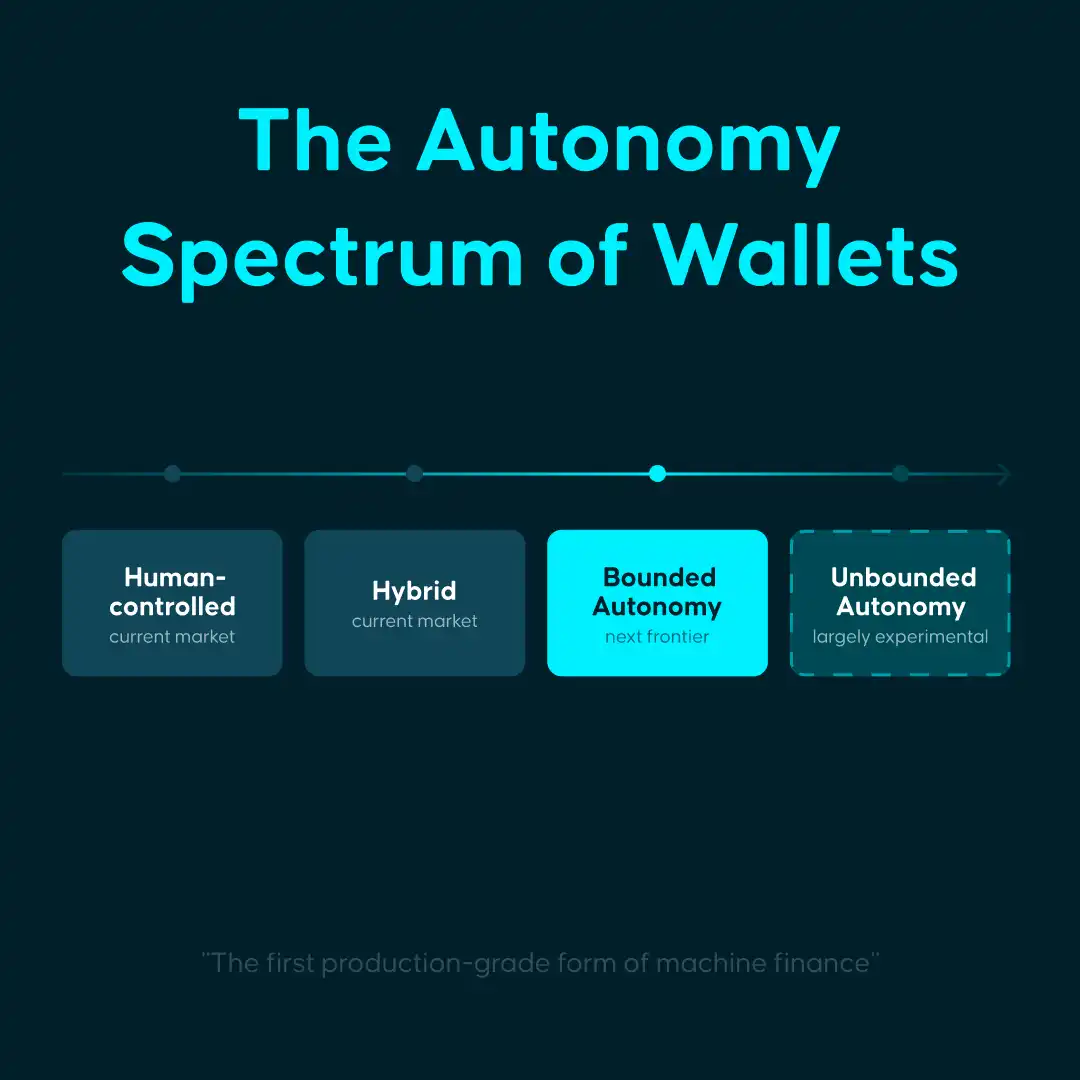
Aynı zamanda Ajanın aldığı yetkiye göre, Ajan Cüzdanı aşağıdaki 4 durumu da ayrı ayrı destekleyebilir:
İnsan Kontrollü: Ajan öneriler ve yardım sunar, her işlem insan onayı gerektirir. İyileşen, etkileşim verimliliğidir, ancak fon kontrol mantığı değişmez.
Karmaşık: İşlem ajanı, geri alım, fiyat teklifi, hatırlatma veya düşük riskli yürütme gibi rutin işlemleri işler; insan müdahalesi sıklığı azalır, ancak sınırlı durumlar hala insan onayına ihtiyaç duyar, örneğin fon transferi, akıllı sözleşme çağrısı veya anormal dallanma.
Sınırlı Özerk: İşlem ajanı belirli kurallar, limitler ve reddetme yolları içinde özerk davranır. İnsan, işlem başına onay veren kişiden kurallar koyucuya dönüşür. Bu makalede ele alınan İşlemsel Cüzdan (Agentic Wallet), çoğunlukla bu türü hedefler.
Tam Özerk: İşlem ajanı neredeyse tam ekonomik egemenliğe sahiptir, fonları bağımsızca yönlendirebilir ve sonuçları üstlenebilir, önceden belirlenmiş sınırlar olmaksızın. Bu model teoride mümkündür, ancak güvenlik, yönetişim, sorumluluk ve uyumluluk açısından hala olgunlaşmamış durumdadır ve genellikle deneysel aşamasında kalmaktadır.
Karşılaştırma yapmak gerekirse, Stripe 2025 yıllık mektubunda agentic ticareti beş seviyeye ayırmaktadır: L1 Form Doldurma (Eliminating web forms), L2 Betimleyici Arama (Descriptive search), L3 Sürekli Hatırlama (Persistence), L4 Yetkilendirme Devri (Delegation), L5 Tahminli Satın Alma (Anticipation); aynı zamanda mevcut sektörün genel olarak hala "L1 ve L2 arasında gidip geldiğini" belirtmiştir.
Bu açıdan bakıldığında, mevcut en büyük pazar talebinin muhtemelen insan kontrolüne dayalı ve karmaşık türlerden geldiği, sınırlı özerkliğin şu anda gerçek ilerleme alanı olduğu ve İşlem Ajanının fonları yönetmeye başladığı ilk üretim seviyesi formu olduğu söylenebilir.
Bu kavramı uygulamak için dört katmanlı bir mimariye ihtiyaç vardır:
· Hesap Katmanı: Her İşlem Ajanı için bağımsız, izole ekonomik konteyner oluşturulmalıdır, örneğin EOA, akıllı sözleşme hesabı, sunucu cüzdanı veya TEE ortamı aracılığıyla. Sistem, farklı İşlem Ajanlarına farklı kurallar uygulamalıdır.
· İzin Katmanı: İşlem ajanının davranış sınırlarını tanımlar, örneğin harcanabilir limit, işlem yapılabilir varlık, etkileşim kurulabilir sözleşme, yürütme süresi penceresi, sınıra dokunulduğunda alınacak eylemler mantığı. Bu, tüm mimarinin merkezi katmanıdır.
· Yürütme Katmanı: İnsan tıklamaları yerine İşlem Ajanı arabirimine odaklanır. Gönderme, ödeme, Takas, Köprü, Dengeleme Yenileme, Mutabakat ve Hesaplama gibi işlemler, programlar tarafından doğrudan çağrılabilir birimlere soyutlanmalıdır.
· Yönetişim Katmanı: Günlük, Simülasyon, Denetim İzleme, Uyarılar, Duraklatma Anahtarı, İnsan Onayı, Kurtarma Mekanizması vb. sağlamalıdır. Bu katman, Agentic Cüzdan'ın üretim ortamına gerçekten girebilip giremeyeceğine karar verir.
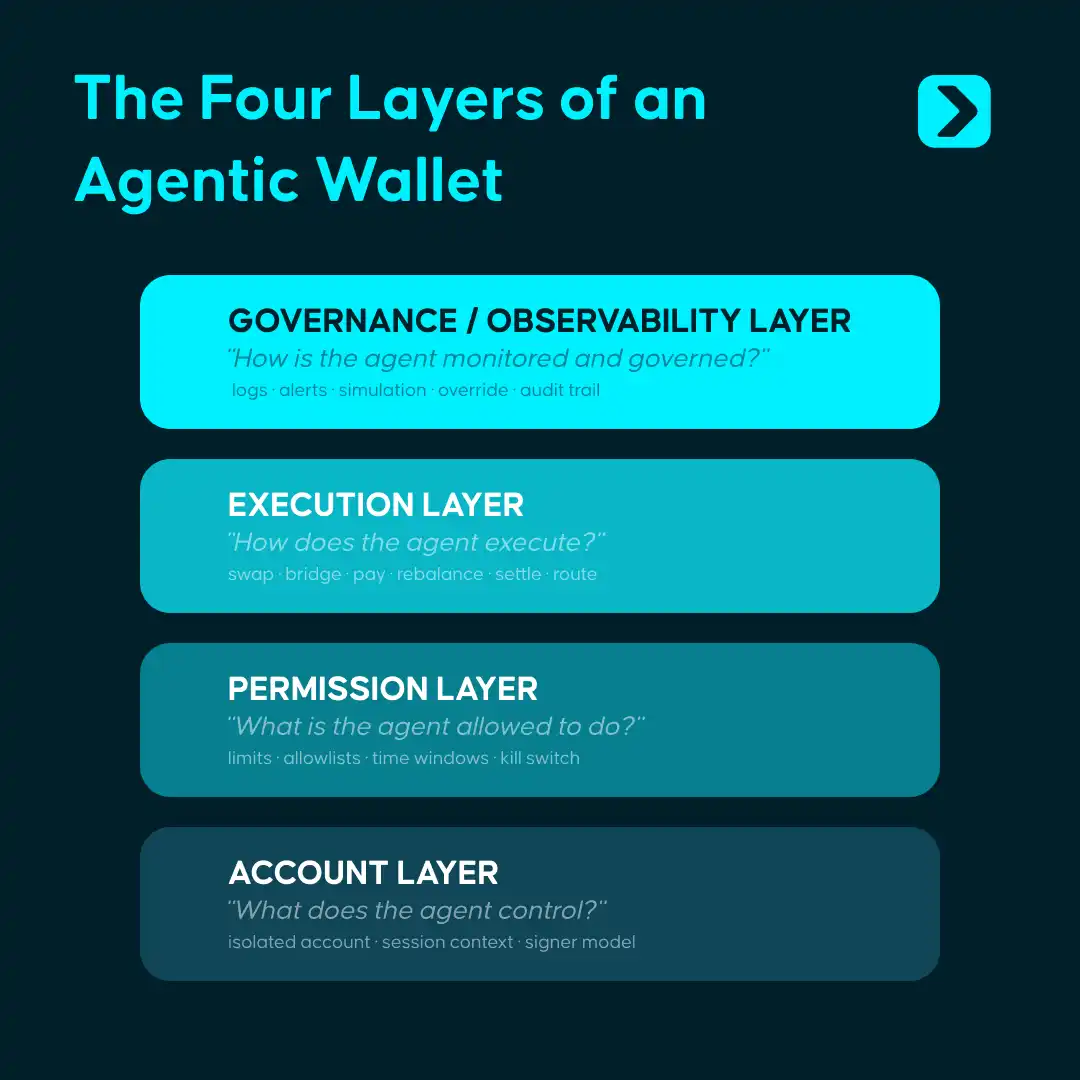
Dört Katmanlı Mimarlık üzerinde, sistem çalışmasını destekleyen dört temel yetenek gereklidir:
Yetenekler: Standartlaştırılmış zincir üstü işlem modülleri sağlar. Ajans, işlemi tamamlamak, ödeme yapmak, köprü oluşturmak vb. gibi eylemleri fonksiyon çağrısı yapar gibi gerçekleştirebilir, altta yatan calldata'yı manuel olarak birleştirmek zorunda kalmadan. Yetenek, "ne yapılabilir" sorununun yetenek soyutlaması sorununu çözer.
Politikalar + KYA / KYT: Politikalar motoru, her işlemi kural doğrulamasından geçirir, insan tanımlı sınırları makine tarafından yürütülebilir kısıtlama koşullarına dönüştürür; KYA / KYT mekanizması ise Ajans'ın kaynağını, kimliğini, risk bağlamını ve işlem geçmişini tanımlamak için kullanılır. İlkisi davranışı kısıtlar, ikincisi işlem yapanı tanır, ikisi birlikte bütün fon eylemlerinin her zaman önceden belirlenmiş sınırlar içinde kalmasını sağlar.
Oturum Anahtarı: Süre sınırı, tutar sınırı, kapsam sınırı sağlayan güvenli vekalet mekanizması sunar. Ajans, geçici ve sınırlı bir yetki alır, tam özel anahtara sahip olmaz. Yetki otomatik olarak süresi dolacak şekilde geçersiz kılınır, manuel olarak iptal edilmesi gerekmez, "Ajans'a tam özel anahtara erişmeden yetki verme" transparan yapıdadır.
Denetim ve Bildirim: İşlem günlüklerini ve gerçek zamanlı uyarı sistemini sağlar. Her işlem geriye dönük olarak takip edilebilir, her istisna uyarı verilebilir, her bir Ajans istediğinde duraklatılabilir.
Şu anda, genellikle Görevi ile kontrol ederken, para hareketini kontrol etmekle aynı şey değildir.
Ajans hala yanlış anlayabilir, sapabilir veya saldırıya uğrayabilir ve kötü niyetli giriş kirliliğine uğrayabilir. Cüzdan Katmanının anlamı, "fon kullanımına izin verilip verilmeyeceği, ne kadar fon kullanılabileceği, hangi varlıklara erişilebileceği, hangi varlıklarla etkileşimde bulunabileceği ve istisnai durumlarda nasıl durdurulacağı" gibi fon izinleriyle ilgili sorunları önceden sistem kurallarına döküp sertleştirmektir. Ajans sapma gösterse bile, gerçekleşebilecek fon eylemleri her zaman önceden belirlenmiş sınırlar içinde kalmaktadır.
Dört, Agentic Cüzdan Durumu: Dört Yol ve Dört Boşluk
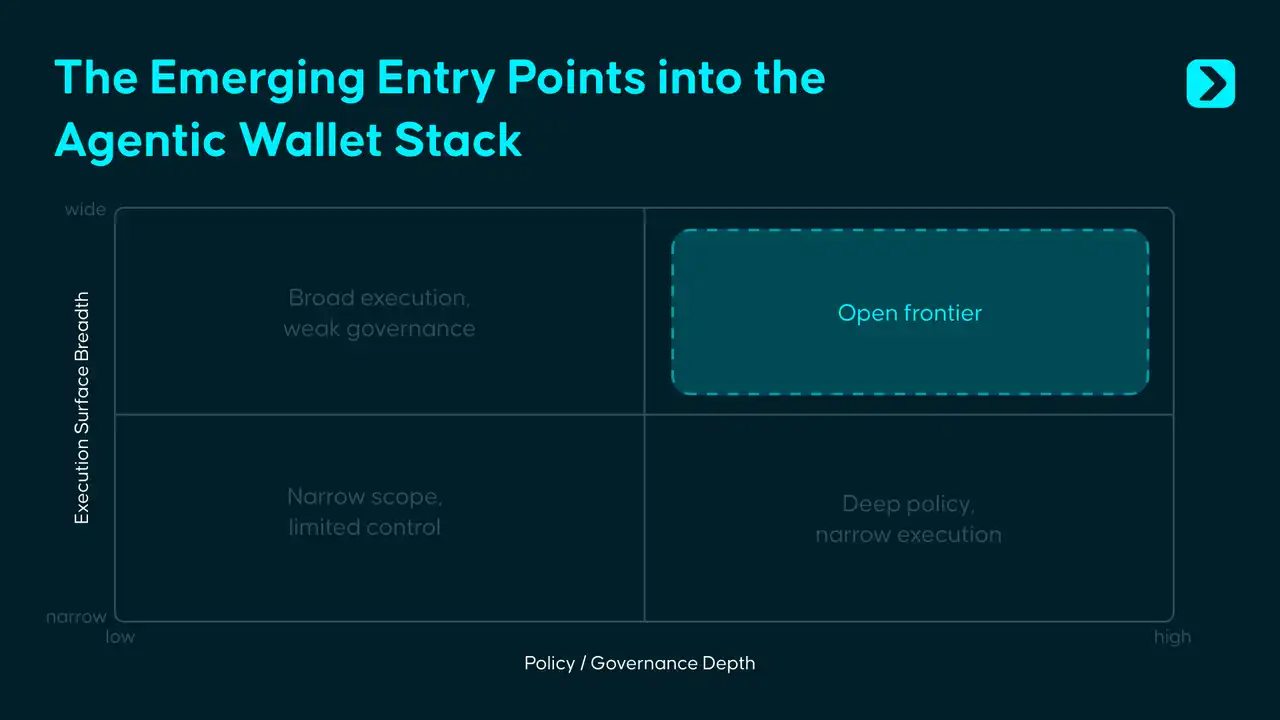
Varolan Agentic Cüzdan çözümleri etrafında, "Bir Ajanın Fon Sistemine Nasıl Gireceği" sorusunun temelde çözüldüğü 4 tipik durumu gözlemliyoruz, ancak henüz "Bir Ajanın Çapraz Zincir ve Karmaşık Gerçek Dünya Ortamlarında Nasıl Güvenli Bir Şekilde Fonları Kullanacağı" sorusunu cevaplamış değil.
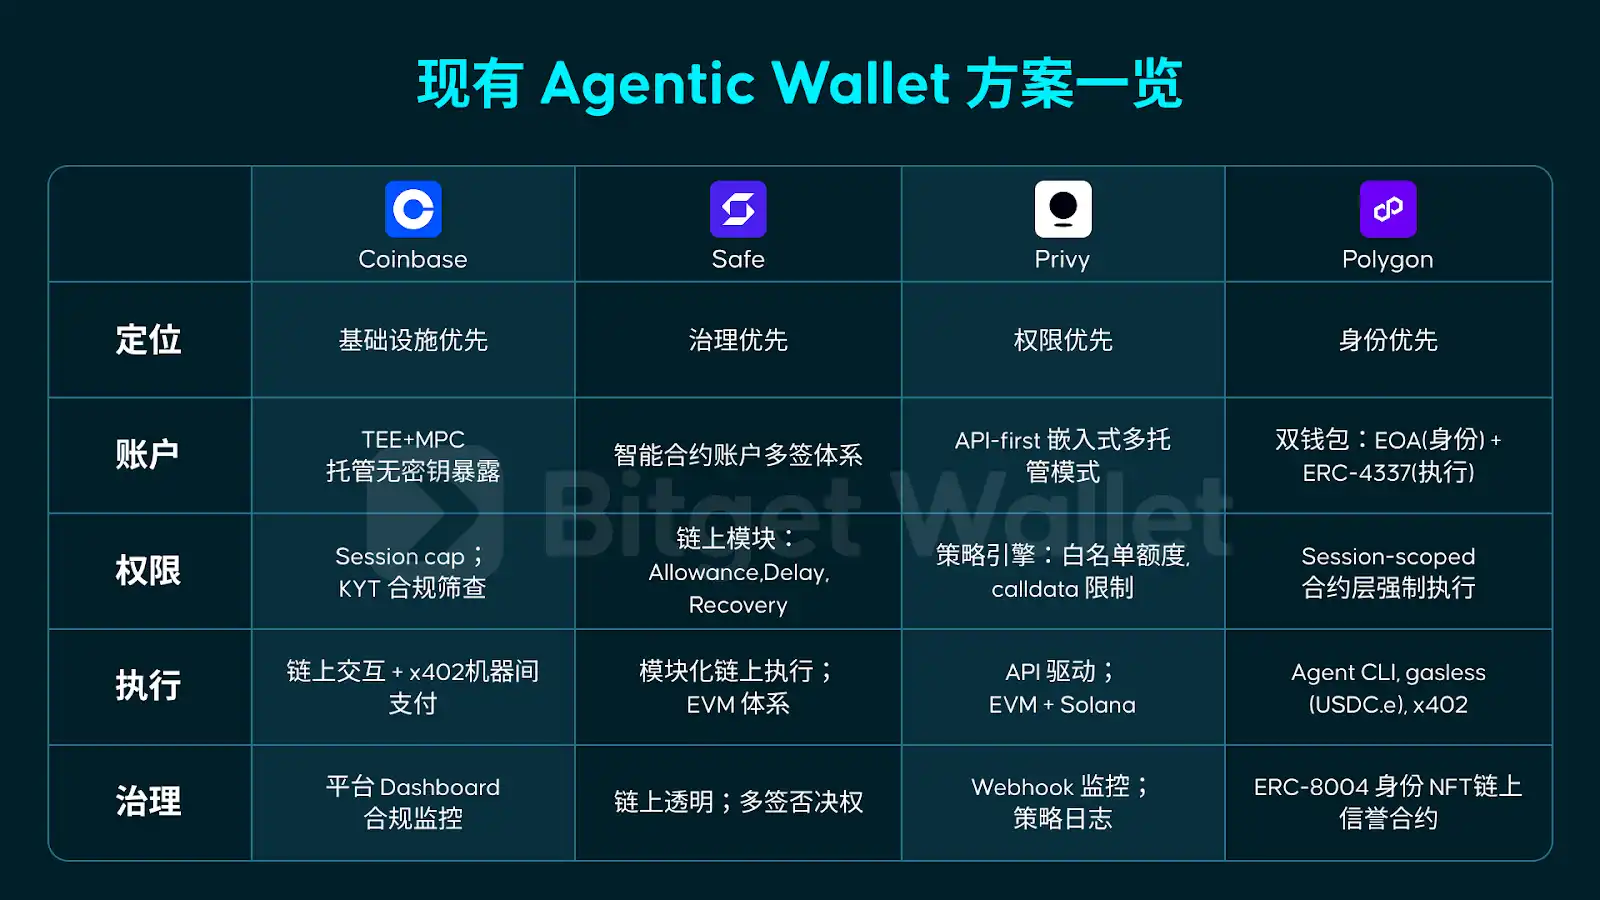
Coinbase, Safe, Privy ve Polygon temel altyapı, yönetişim, izin ve kimlik düzeylerinde sırasıyla kendi uygulanabilir cevaplarını vermişlerdir, ancak bunların yerel yeteneklerini çapraz zincirde çalışabilen, çevreler arası taşınabilir, karmaşık karşılaşma senaryolarında hala geçerli bir birleşik kontrol sistemi haline getirmek henüz tamamlanmamıştır. Şu anda Agentic Cüzdan'ın yaygın engel noktaları, esas olarak aşağıdaki dört boşlukta yoğunlaşmaktadır:
Birinci boşluk, kimlik ve itibar henüz taşınabilir değil.
Zincir üstü Ajan Kimlik ve İtibar sistemi oluşturulabilir, ancak çapraz zincir, çapraz cüzdan, çapraz yürütme ortamında genel bir kredi sistemi henüz mevcut değil. Bir Ajanın bir ekosistemde biriktirdiği geçmiş ve itibar, doğal olarak başka bir ekosisteme taşınamaz.
İkinci boşluk, strateji seviyesinde birleşik standart eksikliği.
Coinbase harcama limitleri kullanıyor, Safe zincir üstü modül kullanıyor, Privy politika motoru kullanıyor, Polygon oturum odaklı cüzdan kullanıyor. Sektör genel olarak izin seviyesinin temel olduğunun farkında olmasına rağmen, taşınabilir, birleştirilebilir, ürünler arası yeniden kullanılabilir bir birleşik strateji standardı henüz oluşturulmadı.
Üçüncü boşluk, karşıt güvenlik hala büyük ölçüde açık.
Hızlı enjeksiyon, araç zehirlenmesi, kötü niyetli Yetenek, kirletilmiş dış giriş, bu tür problemler geleneksel akıllı kontrat denetimleri tarafından otomatik olarak çözülmeyecektir. Ajan çağına gerçekten eklenen bir sorun şudur: Bir modelin karar süreci kötü niyetli girdilerle çarpıtıldığında, cüzdanın riski nasıl tanıyacağına, müdahale edeceğine ve engelleyeceğine dair.
Dördüncü boşluk, tam zincir kapsamı uzun süre gerçekleşmedi.
Mevcut çözümler genellikle tek bir zincire veya sınırlı birkaç zincir kapsamına bağlıdır, ancak Bir Ajanın ekonomik faaliyetleri uzun vadeli olarak tek bir ekosistemde kalmayacaktır. Gerçekten olgunlaşmış Agentic Cüzdan, çoklu zincirler, çoklu yürütme ortamları ve alanlar arası izin tutarlılığı sorunlarıyla yüzleşmek zorundadır.
Beş, Suyun Altında: Agentic Cüzdanın Gelecek On Yılı
Şu anda, Agentic Cüzdanın tasarım odak noktası, insanlığa Ajan üzerinde ince kontrol uygulama yetkisi vermek üzerinedir. Çoğu uygulamada, cüzdanın rolü daha çok pasif bir imza atıcıya benzemektedir: Ajan Yetenek çağırır, Yetenek işlem oluşturur, cüzdan arka planda imzayı tamamlar, zincir üzerindeki işlem gerçekleşir.
Ancak Ajan gerçekten fonları yönetmeye başlarsa, sadece son adımda imza atmak açıkça yeterli değildir. Daha makul olanı, izin kararının işlem öncesinde gerçekleşmesine izin vermektir: Ajan Yetenek'i çağırdıktan sonra, istek önce cüzdanın iç Policy Plane'ine girecek, sadece politika doğrulamasını geçen işlem serbest bırakılacaktır.
Söz konusu Cüzdan Politika Plane'i, sistem mimarisinden Kontrol Düzlemi ve Veri Düzlemi düşüncesini ödünç almaktadır. Ajan davranışı ile zincirdeki işlem arasında yer alır, Politika motorunu, KYT/KYA doğrulamasını, Oturum Anahtarı doğrulamasını, risk değerlendirmesini ve istisna işlemlerini tek bir bütünleşik karar yüzeyinde birleştirir.
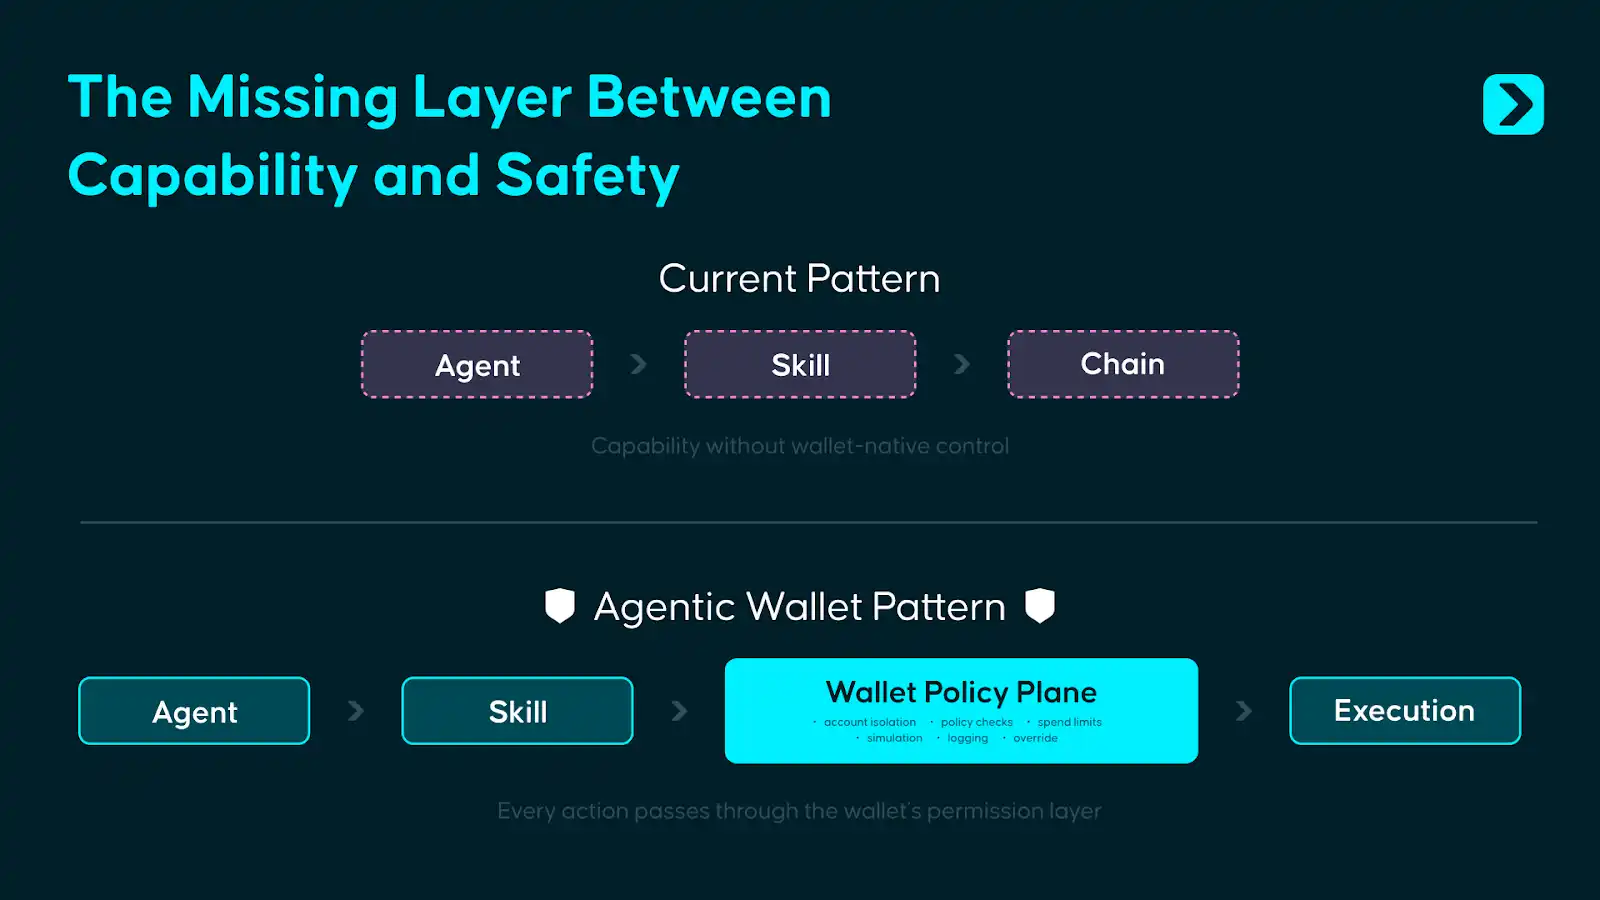
Bu düşünce hiç de yabancı değil, Stripe'ın ödeme mimarisi benzer mantığa sahiptir: Geliştiricilerin kullandığı basit bir API, ancak fon gerçekten taşınmadan önce, Stripe arka planda risk tanımlaması, kural kontrolü ve uyumluluk işlemlerini tamamlamıştır. Agentic Cüzdan'ın yapması gereken şey temelde aynıdır, üst katmanda geliştiricilere temiz bir yürütme arabirimi sunar, alt katmanda önceki politika motorunu kullanarak izin kararını tamamlar.
Aciliyet, Prompt Injection, Araç Zehirlenmesi ve Kötücül Yeteneklerin getirdiği saldırı yüzeyinin hızla genişlediği ve cüzdan tarafındaki güvenlik altyapısının çok geride kaldığı bir dönemde ortaya çıkmaktadır. Standartlaştırılmış bir Cüzdan Politika Plane'i, bugün hala endüstri genelinde yaygın kullanılan bir temel kavram değildir.
当 Ajan ve Ajan arasındaki ekonomik etkileşim makine hızında gerçekleşmeye başladığında, kontrol mekanizması sistemin başlangıcından itibaren yerleştirilmelidir. Cüzdanın rolü de buna bağlı olarak değişecektir: Erken dönemde, cüzdan kapıcı rolünü üstlenir ve sınır ötesi davranışları engeller; olgunlaşma aşamasında ise daha çok altyapıya yaklaşır, güvenilir kurumların hesaplarını, izinleri ve uzlaştırma sistemlerini daha düşük sürtünme ile sürekli olarak bağlı tutar.
Geçen on yıl boyunca, cüzdanın savaş alanı ekrandaki o girişti. Gelecek on yılda ise savaş alanı kullanıcının göremediği kontrol katmanında olacak.
Bu makale, bir katkıda bulunan tarafından sağlanmış olup BlockBeats'in görüşlerini yansıtmamaktadır.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler