"Güvenlik iddialarını" reddeden cüzdan güvenliği, doğrulanabilirlik çağına giriyor.
Orijinal kaynak: OKX
2025 yılında Web3, "daha büyük ölçekli ve daha sık kullanım"ın yeni bir aşamasına girecek ve cüzdanlar, "kripto depolama araçlarından" zincir üstü giriş noktalarına ve işlem işletim sistemlerine doğru evrimlerini hızlandıracak. Piyasa araştırma şirketi Fortune Business Insights, kripto cüzdan pazarının 2025 yılında yaklaşık 12,2 milyar dolar değerinde olacağını ve 2034 yılına kadar 98,57 milyar dolara ulaşabileceğini öngörüyor.
Kullanıcı tarafındaki genişleme de aynı derecede belirgin: a16z crypto, "State of Crypto 2025" raporunda yaklaşık 40-70 milyon aktif kripto kullanıcısı olduğunu tahmin ederken, "kripto para sahibi olup zincir üzerinde aktif olmayan" kişi sayısı yaklaşık 716 milyondur; Crypto.com Research'ün raporu da küresel kripto para sahibi sayısının 2025 yılının ilk yarısında 681 milyondan 708 milyona çıkacağını belirtiyor.
Ölçek ve yaygınlık oranındaki artış, güvenlik risklerini de artırıyor. Artık mesele sadece "sözleşmenin güvenlik açıkları olup olmadığı" değil, bağlantılara tıklama, cüzdan bağlama, yetkilendirme imzalama ve para transferi gibi önemli kullanıcı noktalarında risklerin önceden önlenip önlenemeyeceğidir.
Zincir üstü dünyadaki saldırı yüzeyi genellikle sözleşme zafiyetlerinin ötesine uzanarak, sıklıkla düşük giriş bariyerli kimlik avı, sahte alan adları, müşteri hizmetleri taklitçiliği ve yetkilendirme sahtekarlığı gibi işlem öncesi riskleri de kapsar. Örneğin, Chainalysis'in "kripto boşaltıcılar" (cüzdan boşaltıcılar/kimlik avı yetkilendirme araçları) tanımı, bu araçların hesap şifrelerini çalmadığını, bunun yerine kullanıcıları cüzdanlarını bağlamaya ve kötü amaçlı işlemleri onaylamaya kandırarak varlıkları doğrudan transfer ettiğini belirtmektedir. Kamuoyuna açık veriler ayrıca, "cüzdan boşaltıcılar" ile ilgili kayıpların 2024 yılında 500 milyon dolara yaklaştığını göstermektedir.
Bu nedenle, Web3 cüzdanlarının güvenliğinin iyileştirilmesi artık yalnızca sözleşmelerin güvenlik açıkları olup olmadığına odaklanmakla kalmayacak, aynı zamanda kullanıcı davranışının kilit noktalarında riskleri proaktif olarak nasıl önleyeceğimize, yani "işlem öncesi güvenliğe" daha fazla dikkat edilmesini gerektirecektir.
Bu sektörel ortamda, "güvenlik" giderek sadece bir sloganla ele alınması zor bir konu haline geliyor. Bunun yerine, sürekli olarak kanıtlanması gereken bir dizi yönetim yeteneği gibi: zamanında doğrulanabilir, izlenebilir ve açıklanabilir olması, kullanıcıların bir cüzdan seçmesinde önemli bir kriter haline geliyor.
"Güvenlik iddialarından" "anlaşılabilir bir güvenlik yetenekleri listesine"
Uzun zamandır, cüzdan projeleri genellikle "Denetimler yaptık," "Teknik bir belgemiz var" ve "Risk kontrolüne öncelik veriyoruz" gibi ifadelerle güvenliği öne sürüyorlardı. Ancak, dolandırıcılık ve kimlik avının endüstrileşmesiyle birlikte, bu "güvenlik iddiaları" inandırıcılığını kaybediyor. Kullanıcıların gerçekten yakalandığı anlar genellikle bir bağlantıya tıklama, cüzdana bağlanma ve imzaları yetkilendirme gibi son derece kısa etkileşimlerde gerçekleşiyor. Chainalysis, "kripto para sömürücüleri"ni tipik bir yol olarak tanımlıyor: Saldırganlar meşru sayfaları taklit ederek kullanıcıları yetkilendirmeleri tamamlamaya yönlendiriyor ve ardından varlıklar başka yere aktarılıyor; araştırmaları, Ordinals kullanıcılarını hedef alan kötü amaçlı işlemler gerçekleştirmek için Magic Eden sayfasının taklit edildiği vakalardan bile bahsediyor.
Herkese açık veriler, sektördeki anlatıyı daha fazla "anlaşılabilirlik" yönünde de yönlendiriyor. Security Week, Scam Sniffer'dan alınan istatistiklere atıfta bulunarak, 2024 yılında cüzdan boşaltıcılarından kaynaklanan yaklaşık 500 milyon dolarlık kaybın 332.000'den fazla mağduru etkilediğini bildirdi; bu olaylar, saldırganların karmaşık sistemlere sızmasını gerektirmiyor; daha çok kullanıcıların etkileşim sırasında riskleri anlamamasına dayanıyor. Bu arada, Chainalysis, 2025 açıklamasında, 2024 yılında zincir içi dolandırıcılık gelirinin en az 9,9 milyar dolar olduğunu tahmin etti ve daha fazla adres tespit edildikçe bu rakam yukarı doğru revize edilebilir. Birincil risk "kullanıcı tarafındaki okunabilirlik boşluklarından" kaynaklandığında, cüzdan sağlayıcıları güvenliği arka uç mühendisliğinden iletişimlerinin ön planına taşımalıdır.
Sonuç olarak, sektördeki giderek daha fazla cüzdan, güvenlik yeteneklerini "ürünleştirmeye" başlıyor: Sadece "güvenliyiz" demek yerine, koruyucu eylemleri kullanıcıların anlayabileceği bir listeye ayırıyorlar; hangi token'lar yüksek riskli olarak işaretlenecek, hangi işlemler uyarı tetikleyecek, hangi adresler veya DApp'ler engellenecek ve neden. Bu değişimin özü, güvenliği "niteliklendirme anlatımından" "etkileşim anlatımına" dönüştürmektir: Kullanıcıların imzalama işleminden sonra bir denetim PDF'sine bakmak zorunda kalmak yerine, imzalamadan önce eyleme geçirilebilir bilgilere ulaşmalarını sağlamak.
Bu eğilime yanıt olarak, OKX Wallet'ın yeni başlatılan ve yükseltilen Güvenlik Merkezi sayfası, "kontrol listesi tabanlı ifade"nin tipik bir örneğini sunmaktadır. Sayfa, kullanıcıya yönelik güvenlik yeteneklerini üç "ön savunma hattı" olarak açıkça özetlemektedir: Token risk tespiti, İşlem izleme ve Adres taraması; her biri tek bir cümleyle açıklanmaktadır, örneğin: "Yüksek riskli token'ları işaretleyerek tuzaklara ve kötü amaçlı taraflara maruz kalmayı azaltma", "Şüpheli zincir içi etkinlikleri belirlemek için gerçek zamanlı zincirler arası izleme" ve "Kötü amaçlı DApp'ler ve adreslerle etkileşimleri engelleme". Bu yaklaşımın avantajı, güvenlik terminolojisine aşina olmayan kullanıcıların bile bilgileri mevcut eylemleriyle (tıklamaları, imzalamaları veya para transferi yapmaları gerekip gerekmediği) hızlı bir şekilde ilişkilendirebilmeleridir.
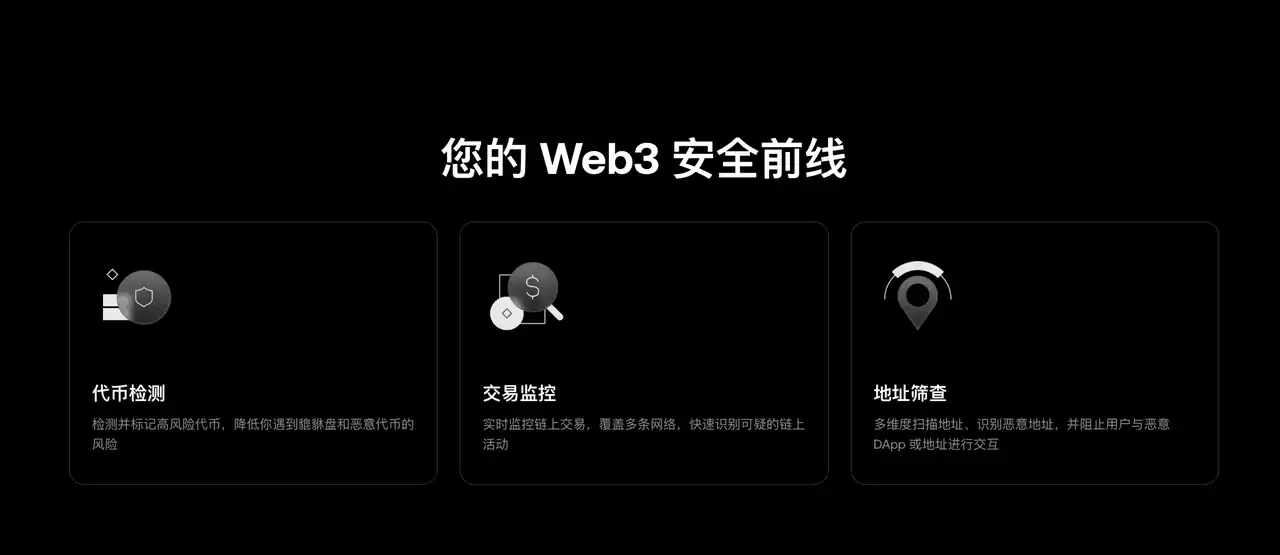
OKX Cüzdan Güvenlik Ana Sayfası Denetim Raporuna erişmek için tıklayın.
Daha da önemlisi, "anlaşılabilir" olmak "kendini beğenmişlik" anlamına gelmez. Aynı sayfada, OKX Wallet ayrıca "Denetim raporlarını görüntüle" için bir giriş noktası sunarak "yetenek listesini" "üçüncü taraf doğrulaması" ile ilişkilendirir. Yardım merkezindeki denetim raporu toplama sayfası, denetim kapsamını, bulunan sorun sayısını ve düzeltmelerin durumunu daha da açıklığa kavuşturarak kullanıcıların gerektiğinde "yetenekleri anlama" aşamasından "kanıtları doğrulama" aşamasına geçmelerini sağlar.
"Güvenlik iddialarından anlaşılabilir kontrol listelerine" geçişin temel değeri, güvenliği daha görkemli göstermekte değil, daha uygulanabilir hale getirmekte yatmaktadır: Dolandırıcılık giderek daha çok teşvik ve gizlemeye dayanırken, cüzdanların etkileşim noktalarında risk uyarıları sağlama ve kullanıcıların anlayabileceği bir dilde "nerede tehlikeli olduğunu, neden tehlikeli olduğunu ve ne yapmanız gerektiğini" açıklama yeteneği, güvenlik özelliklerinin bir parçası haline geliyor ve kullanıcıların kritik bir adımda tuzağa düşüp düşmeyeceğini giderek daha fazla belirliyor.
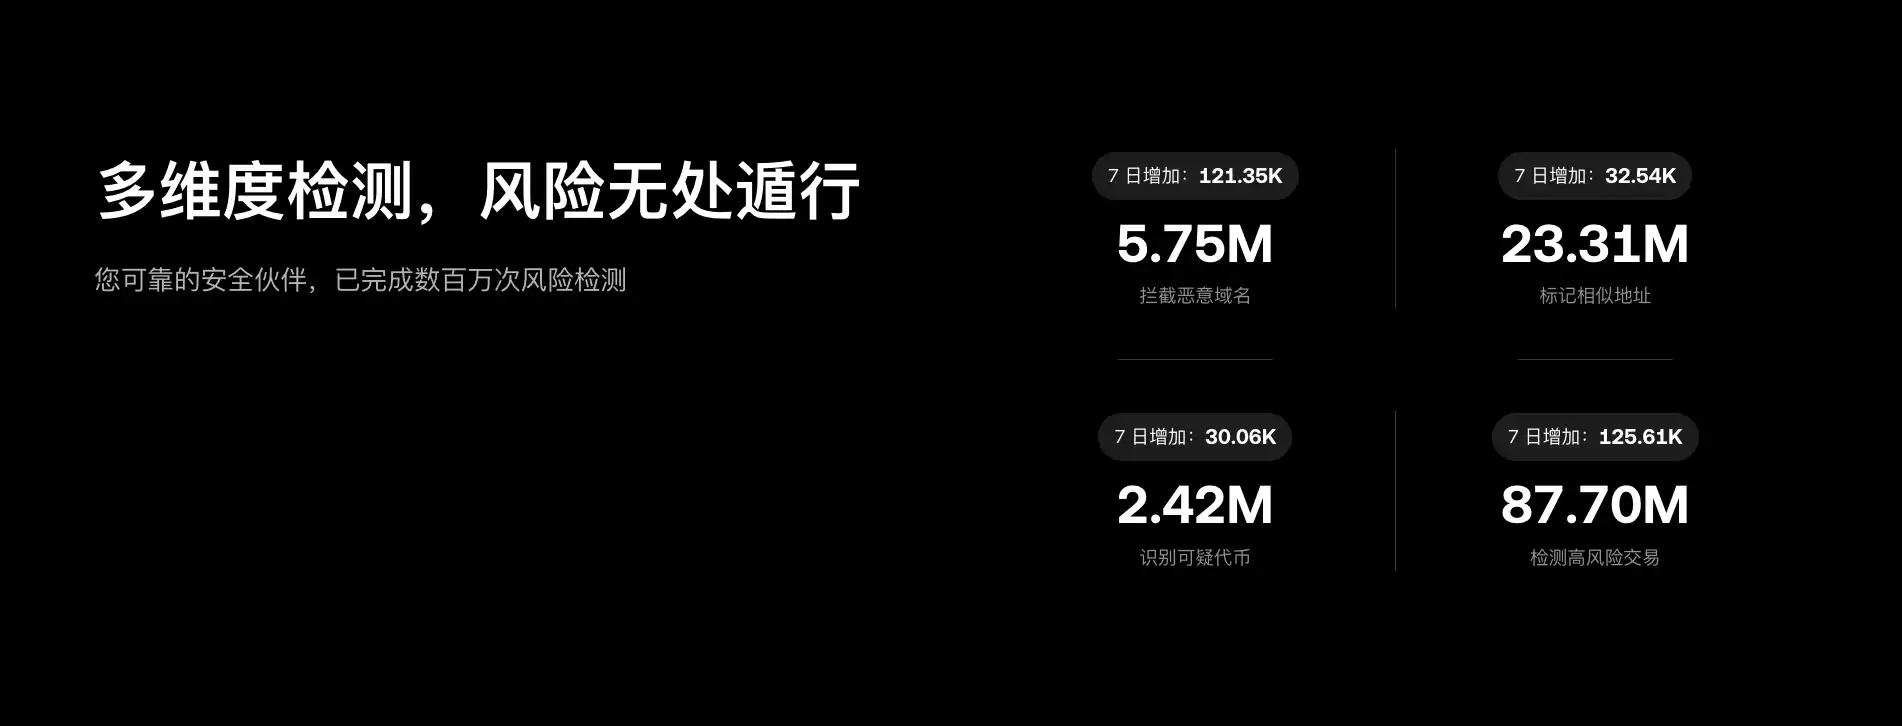
Denetim bilgileri "kamuoyu tarafından doğrulanabilir" niteliktedir: üçüncü taraf onaylarını "bağlantılı" olmaktan "doğrulanabilir kanıt zinciri"ne dönüştürür.
Cüzdan sektöründe denetim uzun zamandır ciddi bir sorunla karşı karşıyaydı: birçok proje gerçekten "denetimden geçti", ancak bilgiler duyurulara, PDF'lere ve sosyal medya paylaşımlarına dağılmış durumda, bu da sıradan kullanıcıların "kimin denetlediği, neyin denetlendiği, düzeltilip düzeltilmediği ve ne zaman güncellendiği"ni hızlı bir şekilde anlamasını zorlaştırıyor. OKX Wallet'ın bu seferki daha dikkat çekici hamlesi, kamuya açık üçüncü taraf denetim raporlarını birleşik bir giriş noktasına merkezileştirmek ve bunları sayfada doğrudan "11 Kasım 2022'de yayınlandı, 17 Kasım 2025'te güncellendi" şeklinde etiketlemek oldu; bu da kullanıcıların bunun tek seferlik bir gösterim değil, sürekli olarak sürdürülen bir bilgi açıklama penceresi olduğunu hemen anlamalarını sağlıyor.
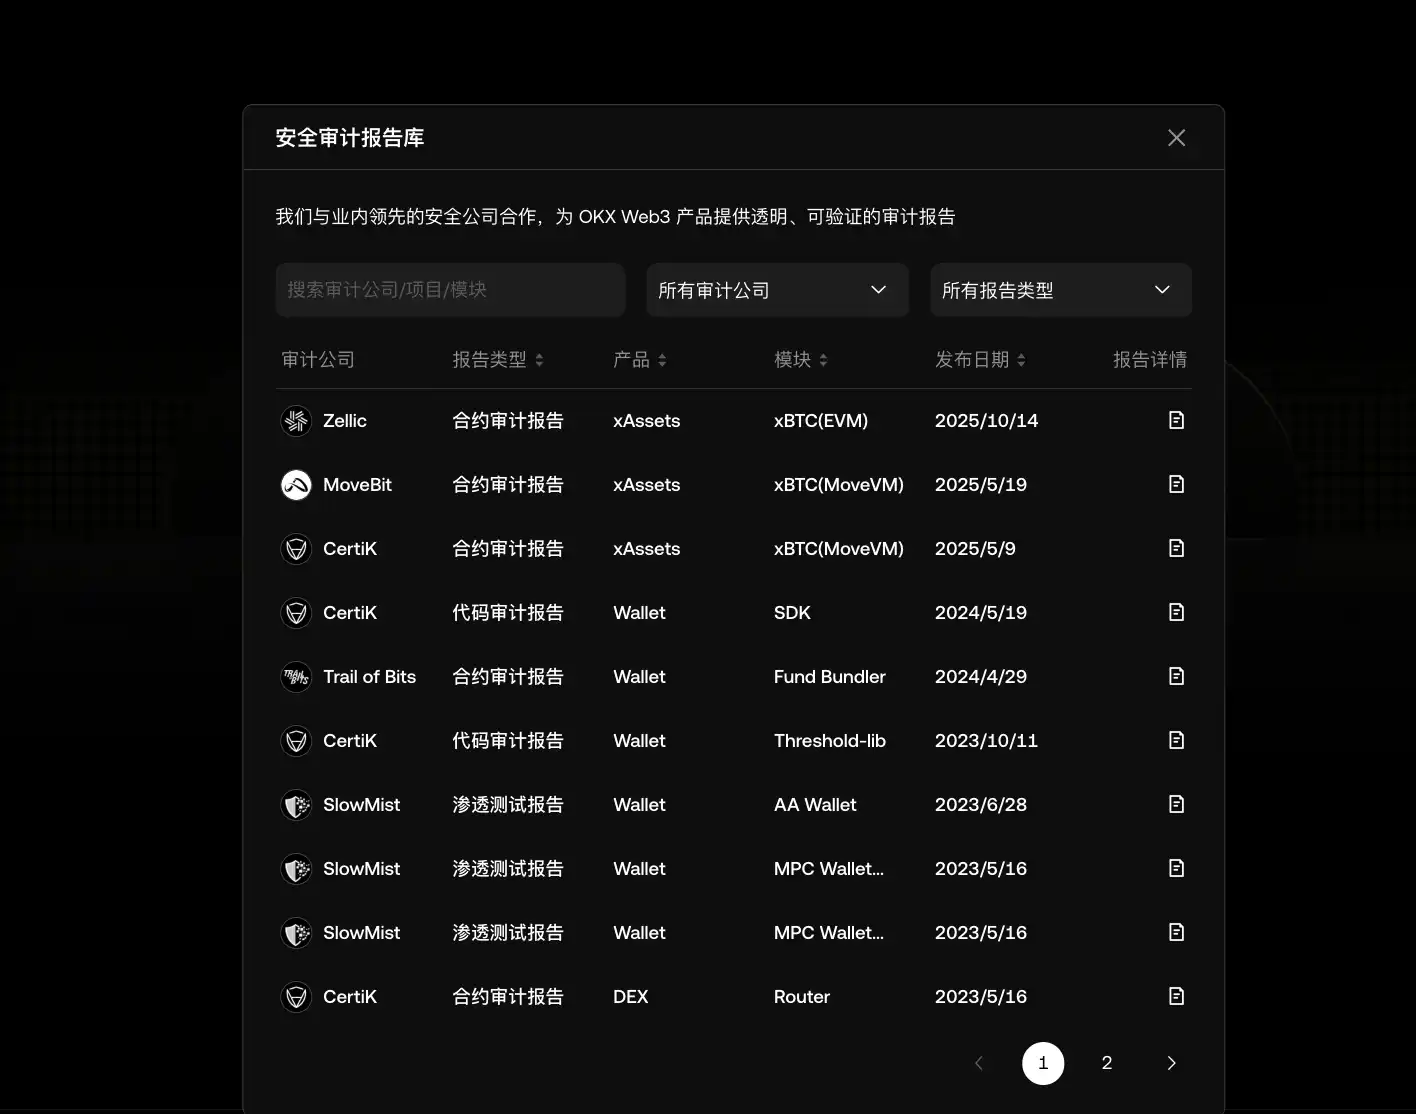
Bu derleme sayfasındaki herkese açık kayıtlara bakıldığında, açıklama kapsamının geleneksel denetim nesnesi olan "akıllı sözleşmeler" ile sınırlı kalmadığı anlaşılıyor. CertiK'in 23.05.2024 tarihli kaydını örnek olarak alırsak, denetim içeriği mobil ve ön uçtaki temel kod yollarını açıkça kapsıyor: iOS/Android bileşenleri, ön uç ReactJS kullanıcı arayüzü bileşenleri ve anahtarlıkla etkileşim kuran JS denetleyicileri, ayrıca birden fazla cüzdan SDK modülü ve ayrıca denetim yöntemleri ve sonuçları da sunuyor.
Aynı sayfada, SlowMist'e ait girişler, son iki yıldaki cüzdan evriminin "yeni paradigmasına" daha yakın; AA akıllı sözleşme hesapları, MPC anahtarsız cüzdanlar ve Ordinals işlem modülleri, kamuya açık olarak denetlenebilir nesneler olarak listeleniyor; ayrıca, "özel anahtar güvenlik modülü" için denetim bilgileri ayrı olarak listeleniyor ve "özel anahtar veya anımsatıcı ifade yalnızca kullanıcının cihazında saklanır ve harici sunuculara gönderilmez" ifadesi doğrudan belirtiliyor; bu da kullanıcıların anahtar güvenliğiyle ilgili temel endişelerine yanıt vermek için daha net bir sınır tanımı kullanıyor.
Bu "merkezileştirilmiş ekranın" değeri yalnızca daha eksiksiz bilgi sağlamakla kalmaz, daha da önemlisi "yeni yetenekleri" ve "doğrulanabilirliği" aynı giriş noktasına bağlamasında yatar: cüzdan sektörü AA ve MPC gibi daha karmaşık mimarilere doğru ilerlerken, kullanıcıların en çok ihtiyaç duyduğu şey "güvenliyiz" gibi bir ifade değil, hızlı bir şekilde doğrulanabilen kanıtlardır - denetim kapsamının temel modülleri kapsayıp kapsamadığı, yöntemlerin neler olduğu, risklerin kapalı döngü onarımı yapılıp yapılmadığı ve bilgilerin sürekli olarak güncellenip güncellenmediği.
Bu arada, OKX Wallet'a göre, bu yükseltmeden sonra, yeni eklenen denetim raporları ve ilgili bilgiler, yeni bir sürüm yayınlamaya gerek kalmadan doğrudan yapılandırma üzerinden güncellenebilecek. Bu mekanizma uzun vadede istikrarlı bir şekilde çalışabilirse, Ar-Ge ve sürüm maliyetlerinden tasarruf sağlamaktan ziyade, "harici doğrulanabilirlik" yolunu kısaltacaktır.
Kullanıcılar için bu, bir denetim eklendiğinde veya bir düzeltme tamamlandığında, kamuya açık giriş noktasının "en son durumu" daha hızlı yansıtabileceği ve kritik risk penceresinde "yalnızca iletilen ekran görüntülerine/eski bağlantılara dayanarak değerlendirme yapabilme" belirsizliğini azaltabileceği anlamına gelir. Üçüncü taraf gözlemciler ve araştırmacılar için ise izlenebilir bir zaman çizelgesi oluşturmak daha kolaydır: hangi modüllerin ne zaman denetlendiği, hangi düzeyde sorunlar bulunduğu, düzeltmenin ne zaman onaylandığı ve kamuya açık olarak güncellendiği, böylece "üçüncü taraf onayı"nın tek seferlik bir PDF yerine sürekli olarak doğrulanabilir bir kanıt zincirine dönüşmesi sağlanır.
Bu makale bir başvuru yazısıdır ve BlockBeats'in görüşlerini temsil etmemektedir.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler