NPM Tedarik Zinciri Saldırısı: Ne Oldu? Riskler Nasıl Azaltılır?
Orijinal başlık: "Tedarik Zinciri Saldırıları" Bir Gecede Haberlere Damga Vurdu: Ne Oldu? Riskler Nasıl Azaltılır? 》
Orijinal yazar: Azuma, Odaily Planet Daily
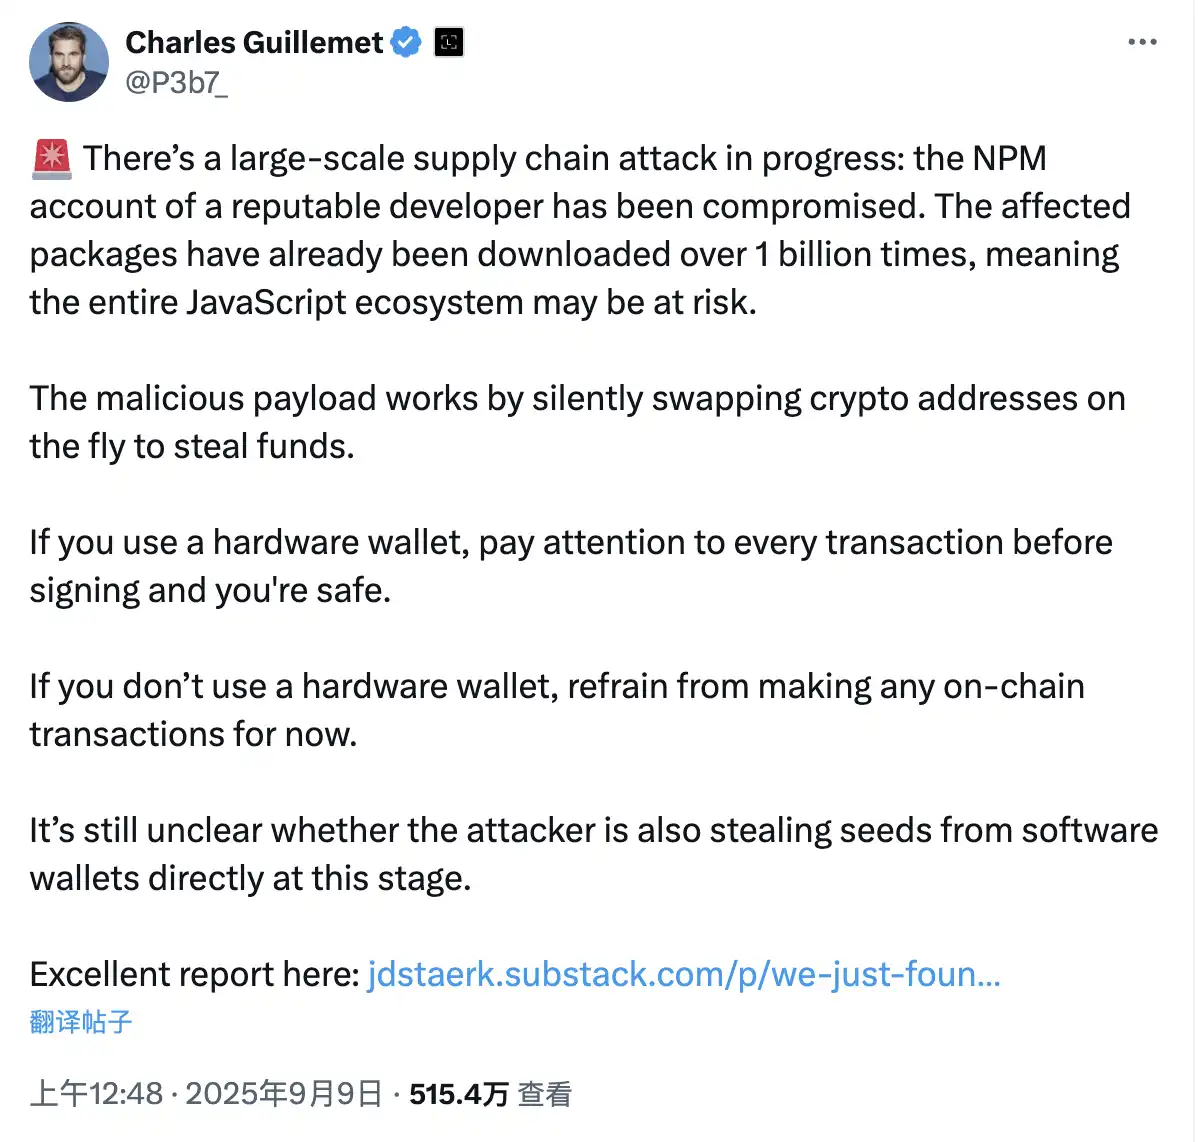
9 Eylül'de, Pekin saatiyle, Ledger CTO'su Charles Guillemet, X hakkında bir uyarı yayınladı: "Şu anda büyük ölçekli bir tedarik zinciri saldırısı devam ediyor ve tanınmış bir geliştiricinin NPM hesabı ele geçirildi. Etkilenen yazılım paketleri 1 milyardan fazla kez indirildi, bu da tüm JavaScript ekosisteminin risk altında olabileceği anlamına geliyor."
Guillemet şunları ekledi: "Kötü amaçlı kod, fonları çalmak için arka planda kripto para birimi adreslerini sessizce kurcalayarak çalışır. Bir donanım cüzdanı kullanıyorsanız, lütfen her imzalı işlemi dikkatlice kontrol edin, böylece güvende olursunuz. Bir donanım cüzdanı kullanmıyorsanız, lütfen şimdilik zincir içi işlemlerden kaçının. Saldırganın yazılımın anımsatıcı ifadesini doğrudan çalıp çalmadığı henüz belli değil. cüzdan."
Ne oldu? Guillemet'in alıntıladığı güvenlik raporuna göre, bu olayın doğrudan nedeni, tanınmış geliştirici @qix'in NPM hesabının ele geçirilmesi ve bunun sonucunda Chalk, Strip-Ansi ve Color-Convert dahil olmak üzere düzinelerce paketin kötü amaçlı sürümlerinin yayınlanmasıydı. Kötü amaçlı kod, geliştiriciler veya kullanıcılar bağımlılıkları otomatik olarak yüklediğinde terminallere yayılmış olabilir. Özel Not: Ele geçirilen paketler için haftalık indirme verileri. Kısacası, bu klasik bir tedarik zinciri saldırısı örneğidir: Bir saldırgan, geliştirme araçlarına veya bağımlı sistemlere kötü amaçlı kod (NPM paketleri gibi) ekler. Node Paket Yöneticisi'nin kısaltması olan NPM, JavaScript/Node.js ekosisteminde en yaygın kullanılan paket yönetim aracıdır. Temel işlevleri arasında bağımlılıkları yönetmek, paketleri yüklemek ve güncellemek ve kod paylaşmak yer alır.
NPM'nin ekosistemi muazzamdır ve şu anda milyonlarca yazılım paketi mevcuttur. Neredeyse tüm Web3 projeleri, kripto cüzdanları ve ön uç araçları NPM'ye dayanır. Çok sayıda bağımlılık ve karmaşık bağlantı içermesi nedeniyle NPM, tedarik zinciri saldırıları için yüksek riskli bir giriş noktasıdır. Bir saldırgan, yaygın olarak kullanılan bir yazılım paketine kötü amaçlı kod yerleştirebilir ve potansiyel olarak binlerce uygulama ve kullanıcıyı etkileyebilir.
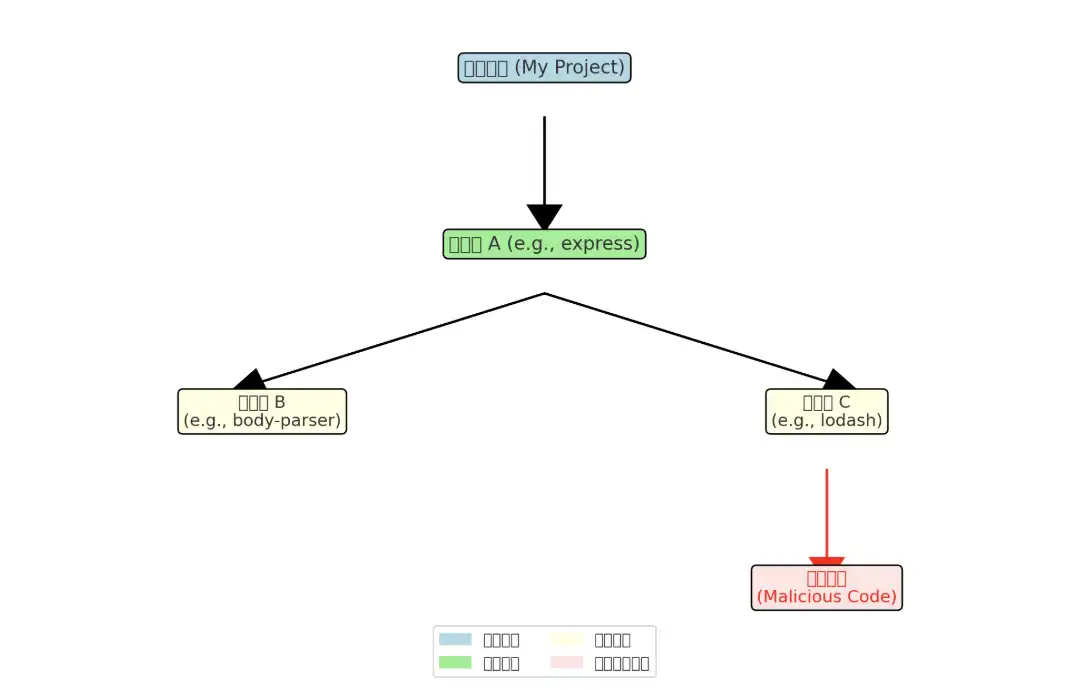
Yukarıdaki kötü amaçlı kod yayılım akış şemasında gösterildiği gibi:
· Bir proje (mavi kutu), express gibi bazı yaygın açık kaynak kütüphanelerine doğrudan bağımlıdır.
· Bu doğrudan bağımlılıklar (yeşil kutular), sırasıyla diğer dolaylı bağımlılıklara (lodash gibi sarı kutular) bağlıdır.
· Dolaylı bir bağımlılığa gizlice kötü amaçlı kod (kırmızı kutu) eklenirse, bağımlılık zincirini takip edecek ve projeye girecektir.
Bu, kripto para birimi için ne anlama geliyor?
Bu güvenlik olayının kripto para birimi sektörüyle doğrudan ilgisi, bilgisayar korsanları tarafından kirlenmiş yazılım paketine yerleştirilen kötü amaçlı kodun, cüzdan adreslerini değiştirerek kripto varlıklarını çalan gelişmiş bir "kripto para birimi panosu korsanı" olmasıdır. ve işlemlerin ele geçirilmesi.
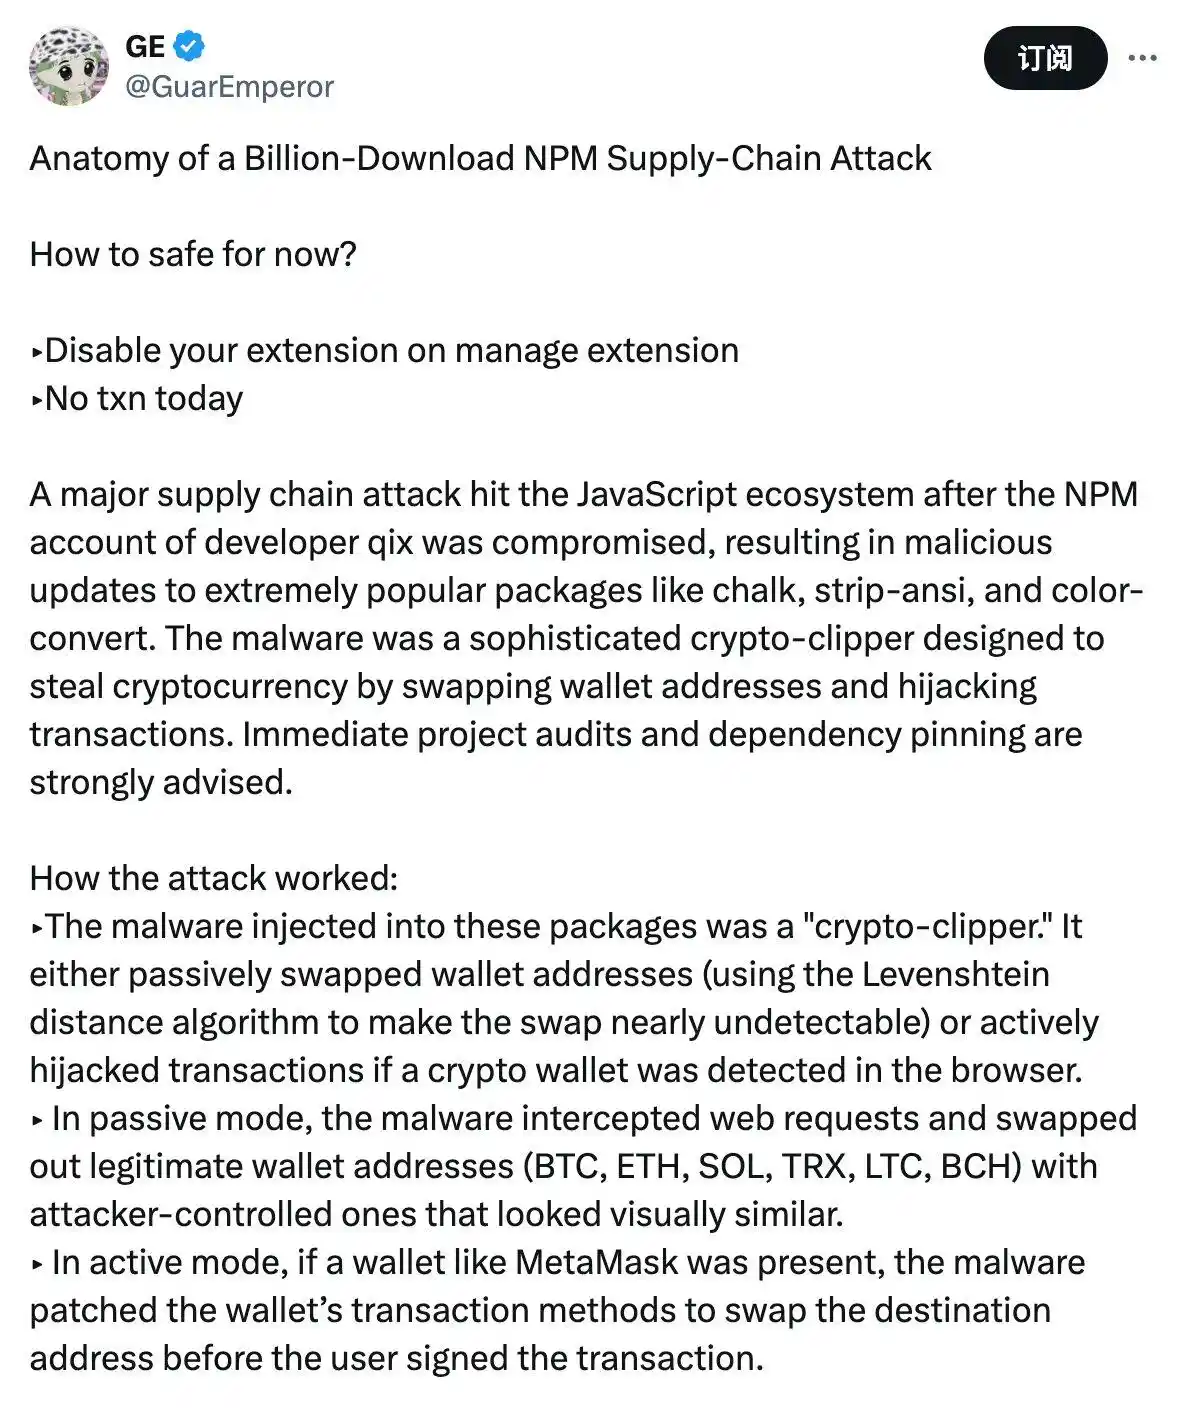
Stress Capital'in kurucusu GE (@GuarEmperor), X hakkında daha detaylı bir açıklama yaptı. Bilgisayar korsanı tarafından yerleştirilen "pano korsanı" iki saldırı modu kullanıyor: Pasif modda, cüzdan adresini değiştirmek için "Levenshtein mesafe algoritması" kullanılıyor. Görsel benzerlik nedeniyle tespit edilmesi son derece zor; aktif modda ise tarayıcıdaki şifreli cüzdanı tespit ediyor ve kullanıcı işlemi imzalamadan önce hedef adresi değiştiriyor.
Bu saldırı JavaScript projelerinin temel katman kitaplıklarını hedef aldığından, bu kitaplıklara dolaylı olarak güvenen projelerin bile etkilenebileceği anlamına geliyor.
Bilgisayar korsanı ne kadar kâr elde etti?
Bilgisayar korsanı tarafından yerleştirilen kötü amaçlı kod, saldırı adresini de ifşa etti. Hacker'ın Ethereum'daki ana saldırı adresi 0xFc4a4858bafef54D1b1d7697bfb5c52F4c166976'dır ve fonlar çoğunlukla aşağıdaki üç adresten gelmektedir:
· 0xa29eEfB3f21Dc8FA8bce065Db4f4354AA683c0240
· x40C351B989113646bc4e9Dfe66AE66D24fE6Da7B
· 0x30F895a2C66030795131FB66CBaD6a1f91461731
Arkham, bu saldırı için bir izleme sayfası oluşturdu. Bu sayfadan, saldırganın kârını ve transferlerini gerçek zamanlı olarak takip edebilirsiniz.
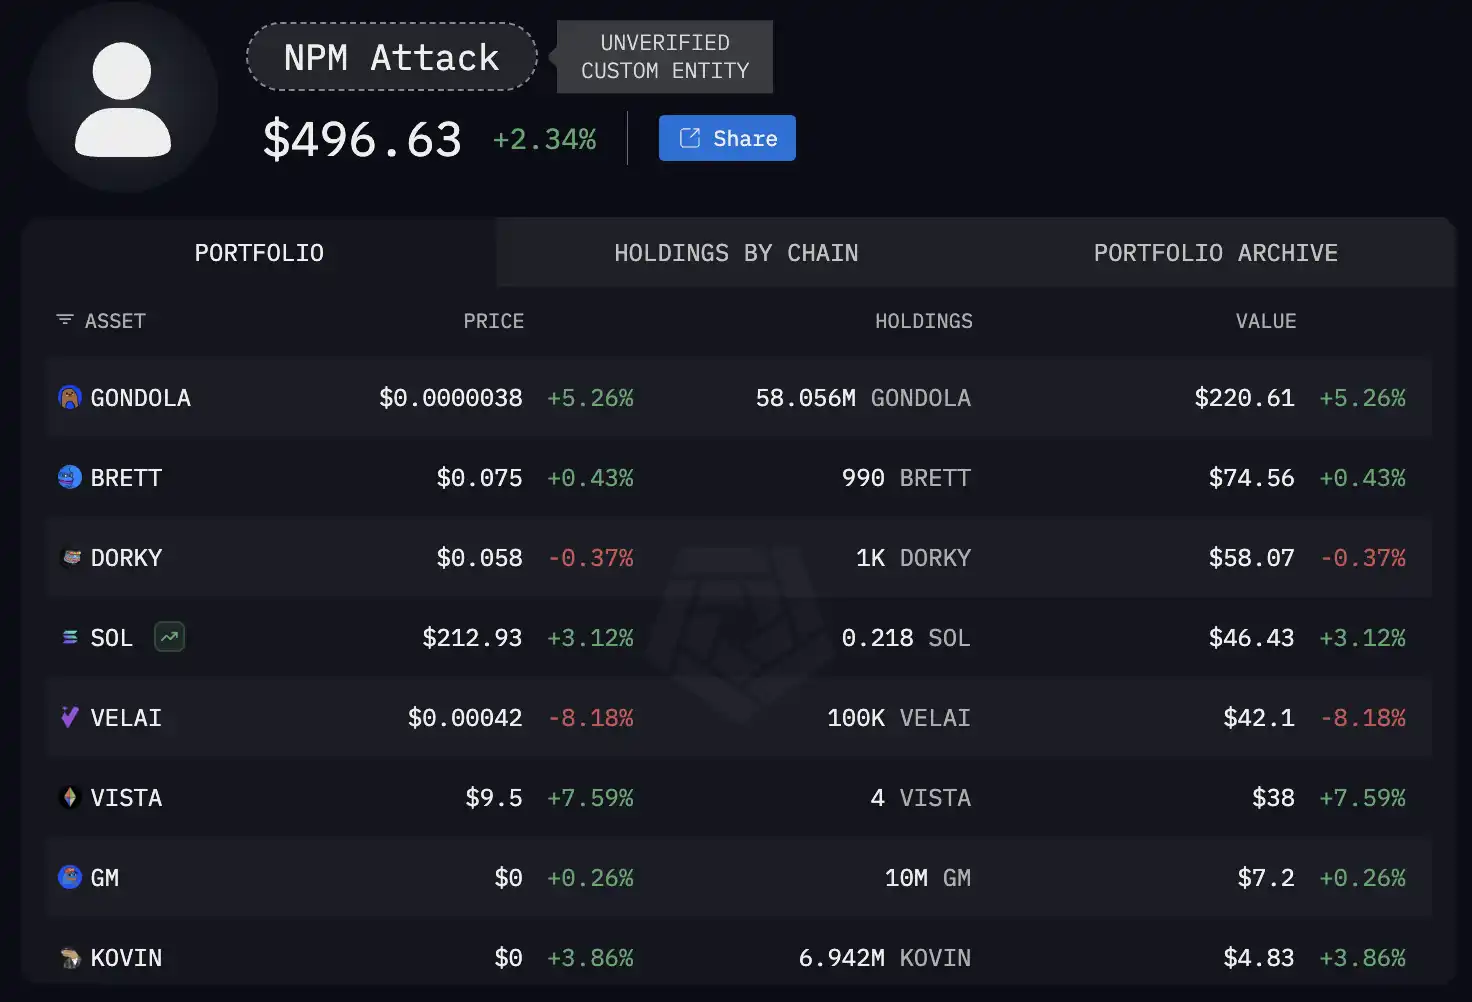
Bu gönderi itibarıyla saldırganın kârı yalnızca 496 dolardı, ancak kötü amaçlı kodun yayılma kapsamı henüz belirlenemediğinden, bu rakamın artması bekleniyor. Geliştirici bilgilendirildi ve sorunu çözmek için NPM güvenlik ekibiyle aktif olarak çalışıyor. Kötü amaçlı kod, etkilenen paketlerin çoğundan kaldırıldı, bu nedenle durum kontrol altında.
Riski nasıl azaltabilirsiniz?
Defillama kurucusu @0xngmi Yu X, bu olayın tehlikeli görünmesine rağmen, gerçek etki kapsamının o kadar da abartılı olmadığını söyledi - çünkü bu olay yalnızca saldırıya uğramış NPM paketi yayınlandıktan sonra güncelleme gönderen web sitelerini etkiliyor, diğer projeler eski sürümü kullanmaya devam edecek; ve çoğu proje bağımlılıklarını sabitleyeceği için, güncelleme gönderseler bile eski güvenli kodu kullanmaya devam edecekler.
Ancak, kullanıcılar bir projenin bağımlılıkları sabitleyip sabitlemediğini veya dinamik olarak indirilen bazı bağımlılıkları olup olmadığını gerçekten bilemeyecekleri için, projenin kendisi önce kendi kendini denetlemeli ve bilgileri açıklamalıdır. Bu gönderi itibarıyla, MetaMask, Phantom, Aave, Fluid ve Jupiter dahil olmak üzere çeşitli cüzdan veya uygulama projeleri bu olaydan etkilenmediklerini açıkladı. Bu nedenle, teoride kullanıcılar, güvenli olduğu doğrulanmış cüzdanları, doğrulanmış güvenli protokollere erişmek için güvenle kullanabilirler. Ancak, henüz güvenliklerini açıklamamış diğer cüzdanlar veya projeler için bunları geçici olarak kullanmaktan kaçınmak daha güvenli olabilir.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler