DeFi protokolü Resupply'da bir güvenlik açığı nedeniyle 9,6 milyon dolar çalındı ve kullanıcılardan açığı kapatmak için kendi ceplerinden ödeme yapmaları isteniyor?
Orijinal başlık: "Resupply, bir güvenlik açığı nedeniyle 9,6 milyon dolarlık hırsızlık yaşadı ve kullanıcılar bunun bedelini mi ödedi?"
Orijinal kaynak: 1912212.eth, Foresight News
Son yıllarda, DeFi alanının hızlı gelişimi sayısız yatırımcı ve geliştiriciyi cezbetti, ancak yüksek riskli ve yüksek getirili özellikleri, birçok zincir üstü finansal yönetim ve arbitrajcıyı rahatsız eden sık hacker saldırıları gibi önemli sorunlara da sıklıkla neden oldu. 27 Haziran'da, DeFi protokolü Resupply, 9,6 milyon dolarlık fonun çalınmasına yol açan büyük bir güvenlik açığı yaşadı. Bu olay, OneKey'in kurucusu Yishi Wang tarafından başlatılan hak koruma eylemi nedeniyle toplulukta yaygın olarak biliniyordu.
Resupply'daki ana yatırımcılardan biri olan Yishi, projenin hatalarını alenen eleştirdi ve ilgili tarafları sorumluluk almaya çağırdı. Eylemleri toplulukta yaygın bir tartışmaya ve hatta Curve'ün kurucusu Michael Egorov ile sert bir yüzleşmeye yol açtı.
Sözleşme açığı kullanıcı fonlarının çalınmasına neden oldu
Resupply, yenilikçi likidite yönetimi ve getiri stratejileri aracılığıyla kullanıcıları ve yatırımcıları çekmeyi amaçlayan yeni bir DeFi protokolüdür. DeFi protokolleri genellikle akıllı sözleşmeler aracılığıyla fon havuzlarının yönetimini otomatikleştirerek kullanıcıların getiri elde etmek için kripto varlıklarını yatırmalarına olanak tanır. Ancak bu tür protokollerin karmaşıklığı ve kod açıkları onları genellikle bilgisayar korsanı saldırılarının hedefi haline getirir. Piyasaya sürülmesinden bu yana Resupply, yüksek getiri vaatleri ve Curve, Convex ve Yearn gibi tanınmış DeFi projeleriyle iş birliğiyle hızla çok sayıda fon ve ilgi çekti. Hırsızlıktan önce yüz milyonlarca dolarlık varlığı yönetti.
Kripto cüzdan şirketi OneKey'in kurucusu Wang Yishi, Resupply'daki en iyi üç yatırımcıdan biridir. X hakkındaki kamu açıklamasına göre, Resupply'a kişisel olarak milyonlarca dolar yatırım yaptı. Bu saldırı yalnızca önemli finansal kayıplara neden olmakla kalmadı, aynı zamanda büyük psikolojik baskı da getirdi.
Yishi'nin analizine göre, olayın temel nedeni, Resupply ekibinin yeni bir fon havuzu (kasa) dağıtırken ilk payı yok edememesi ve bunun akıllı sözleşmedeki ERC-4626 standardında bir "enflasyon tipi basım zafiyeti" oluşturmasıydı. Bu zafiyet, saldırganların sıfır maliyetle sınırsız sayıda token basmasına ve böylece fon havuzundaki varlıkları soymasına olanak tanıyor.
Yishi şu yorumu yaptı: "Bu bir kara kuğu olayı değil, insan yapımı bir felaket ve geliştirme düzeyinde ciddi bir ihmal." Bu zafiyetin, karmaşık teknik araçlar kullanan harici bilgisayar korsanları tarafından değil, ekibin temel kodun dağıtımında düşük seviyeli bir hata tarafından oluşturulduğunu belirtti. Bu tür hatalar özellikle DeFi alanında ölümcüldür, çünkü akıllı sözleşmelerin değiştirilemezliği, bir kez güvenlik açığından yararlanıldığında kaybın neredeyse geri döndürülemez olması anlamına gelir.
Sessizlik, Suskunluk ve Yatırımcıların Kayıpları Üstlenmesini Sağlama Girişimleri
Blockchain hack olayları sürekli olarak yaşanıyor. Geçtiğimiz birkaç yıl içinde, birçok halka açık zincir, DeFi ve borsa, hacklenmenin korkutucu anlarını yaşadı. Resmi ekibinin genellikle tutumunu zamanında ifade ettiğini ve hackerlara mümkün olan en kısa sürede bağırdığını göreceğiz, ancak Resupply ekibinin bunu ele alma şekli inanılmaz. Sadece hacker saldırganlarına sessizce yanıt vermekle kalmadılar, hatta "şimdiye kadar herhangi bir teknik izleme/beyaz şapka ödülüyle ilgili çalışma yapmadılar."
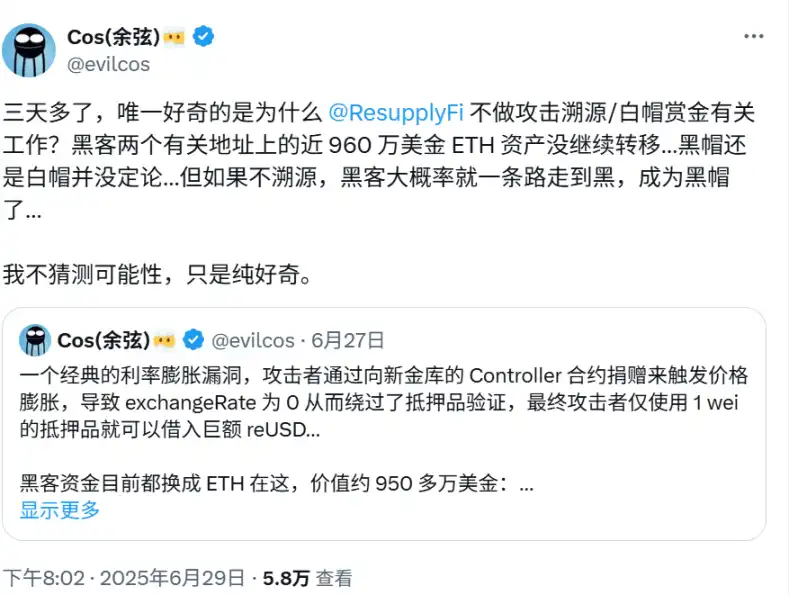
Yishi, ekibin derhal bir soruşturma başlatmadığını veya polisi aramadığını, ancak yatırımcıların kayıpları sigorta havuzundan üstlenmesini sağlamaya çalıştığını ve resmi Discord sunucusunda soru soranların konuşmasını engellediğini açıkladı. Ana yatırımcı olan Yishi, makul şüpheler uyandırdıktan sonra ekip tarafından uyarı yapılmadan susturuldu ve bu da onu "şok etti ve kızdırdı."
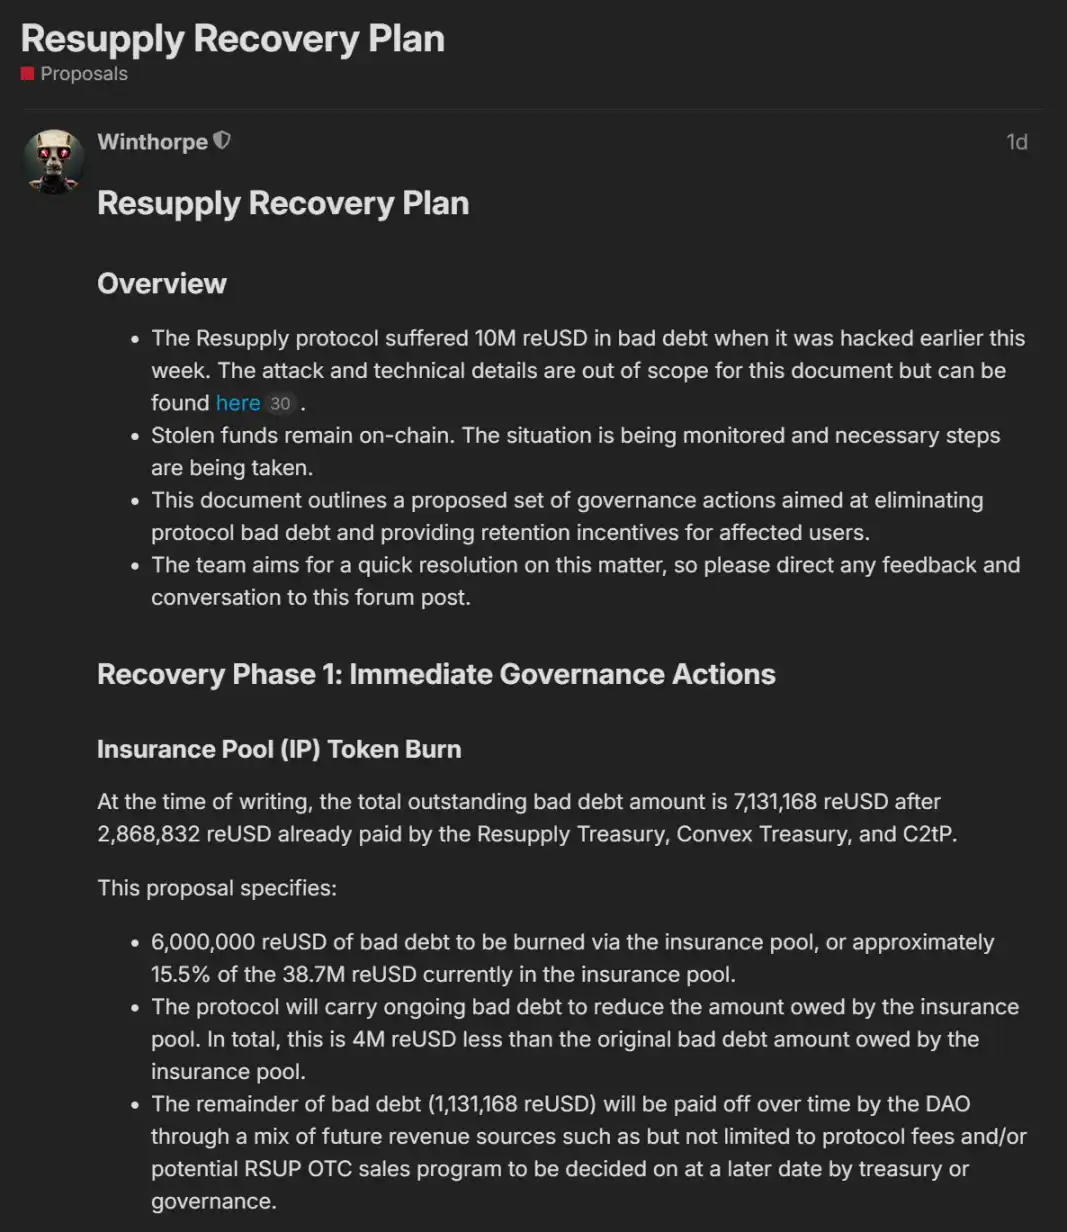
Son teklif, projenin sigorta havuzu aracılığıyla batık borçları ödeyeceğini gösteriyor
Yeniden Tedarik ekibinin eylemsizliği ve muhalefeti bastırma tavrıyla karşı karşıya kalan Yishi, X platformunda haklarını açıkça savunmayı seçti. Olayın nedenlerini ve sonuçlarını ayrıntılı olarak açıklayan uzun bir makale yayınladı ve Yeniden Tedarik ekibini sorumsuz davranışları nedeniyle eleştirdi. Sigorta havuzunun, geliştirme ekibinin düşük seviyeli hatalarını telafi etmek yerine öngörülemeyen kara kuğu olaylarıyla başa çıkmak için tasarlandığını vurguladı. "Kullanıcılar geliştirme hatalarının bedelini ödeyebiliyorsa, bu sadece zenginleri soyup fakirlere yardım eden sahte bir sigortadır." diye sordu.
Yishi'nin hak koruma eylemleri yalnızca Resupply ekibini hedef almıyor, aynı zamanda Curve, Convex ve Yearn gibi proje ile işbirliği yapan iyi bilinen DeFi protokollerini de kapsıyor. Bu projelerin Resupply için likidite desteği ve onay sağlayarak görünürlük ve fayda elde ettiğini, bu nedenle olaydan sonra bunun dışında kalmamaları gerektiğini belirtti. Özellikle, stabilcoin'i crvUSD'nin Resupply'nin fon havuzunda önemli bir rol oynadığı Curve. Yishi, bu projelerin geliştiricilerini ve hazinelerini yatırımcıların kayıplarını telafi etmek için tazminat yükümlülüğünü birlikte üstlenmeye çağırdı.
Kamuoyuna açıklanan bilgilere göre, son yıllarda her yıl ilgili protokol projelerinden ortalama 10 milyon ABD doları çalındı ve bu durum topluluğun zimmete para geçirme şüphesini uyandırdı.
· 2021'de Yearn Finance'de yaklaşık 11 milyon ABD doları Sözleşme iş mantığındaki bir açık nedeniyle saldırgan, protokol tarafından tam olarak korunmayan fonların likiditesinden yararlandı, flaş kredi saldırıları gerçekleştirdi ve arbitraj elde etmek için fon havuzunu manipüle etti.
· Mart 2023 Yearn Finance Yaklaşık 1,4 milyon ABD doları Euler Finance'in hacklenmesinden etkilenen Yearn Finance'in onunla finansal bağları var, bu da dolaylı hasara yol açıyor ve sözleşmenin kendisinde hiçbir açık yok.
· 13 Nisan 2023 Yearn Finance Yaklaşık 11,6 milyon ABD doları Erken iearn yUSDT sözleşme yapılandırması yanlıştı ve sözleşme yanlış varlık havuzuna (USDT yerine USDC) işaret ediyordu. Saldırgan yapılandırma açığından yararlandı ve büyük miktarda yUSDT basarak 2 6'yı bozdurdu.
· 28 Mart 2024 Prisma Finance Yaklaşık 10 milyon ABD doları Sözleşmede izin yönetimi ve iş mantığı açıkları var. Saldırgan kötü amaçlı sözleşmeler dağıttı ve birden fazla işlemle fon çaldı. Yöntem, işlev izni sorunlarını ve sözleşme çağrısı kusurlarını içeriyordu 1 5 6.
· 26 Haziran 2025 Convex Finance (Resupply alt DAO) Yaklaşık 10 milyon dolar Resupply alt DAO sözleşmesinde bir iş mantığı açığı vardı ve saldırgan, özellikle yetersiz sözleşme izinleri veya fon akışı doğrulaması olmak üzere, sözleşme kusurunu yasadışı olarak fon transfer etmek için kullandı.
Ayrıca Yishi, Resupply ekibinin iletişim tutumunu da eleştirdi. Ekibin yalnızca şeffaflıktan yoksun olmadığını, hatta itiraz eden yatırımcılarla alay ettiğini ve onları yasakladığını, bunun da topluluğun güvenine ciddi bir ihanet olduğunu söyledi. Resupply'ı, teknik hatalardan kaynaklanan kayıpları kullanıcılara geri ödemek için adil bir çözüm geliştirmeye çağırdı.
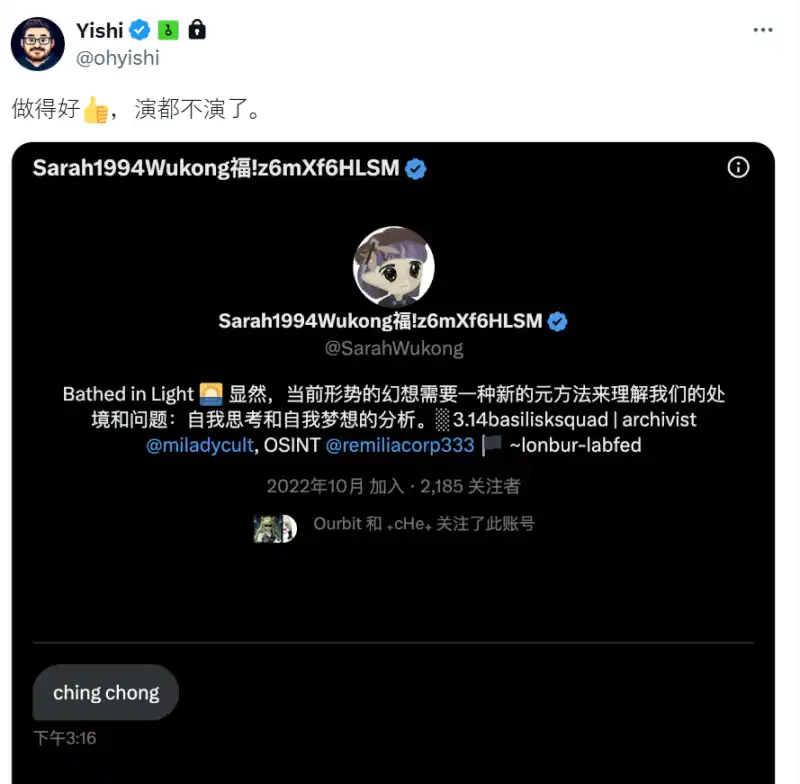
Kısa süre sonra Yishi, Çin toplumunda yaygın bir hoşnutsuzluğa yol açan ching chong gibi ayrımcı taklit sözcükler gönderen anonim özel mesajlarla saldırıya uğradı.
Çatışma tırmanıyor: Curve kurucusuyla yüzleşme
Yishi'nin kamu haklarını koruması kısa süre sonra Curve kurucusu Michael Egorov ile doğrudan bir çatışmaya yol açtı. Bundan önce, Curve Finance bu güvenlik olayı hakkında resmi olarak bir açıklama yaptı, "Resupply, Curve geliştiricileri tarafından geliştirilmemiş olsa da, Resupply'nin yaratıcıları yetenekli ve deneyimlidir ve bu sorunu çözmek için ellerinden geleni yapacaklarına inanıyorum."
Ancak olay burada bitmedi.
Yishi'ye göre, Michael, sözlerinin "Curve'nin itibarını zedelediği" gerekçesiyle onu dava etme niyetini özel olarak dile getirmişti. Bu haber, X platformundaki toplulukta hararetli bir tartışmayı tetikledi ve birçok kişi, Resupply'nin bir ortağı olan Curve'nin, eleştirileri yasal tehditlerle bastırmak yerine sorumluluğun bir kısmını üstlenmesi gerektiğine inanıyordu.
Yishi, X'e şu şekilde yanıt verdi: "Michael, Curve'ün itibarını zedelediğim için bana dava açacağını söyledi. Bu nasıl bir davranış? Dürüst insanlar zorbalığa uğramayı hak ediyor, değil mi?" Michael'ın olayı arabuluculuk etme çabalarına saygı duyduğunu ancak sorumluluk arayışından vazgeçmeyeceğini söyledi.
Olay derinleştikçe, bazı kullanıcılar Yishi'nin kişisel haklarını koruma eylemlerini OneKey markasıyla ilişkilendirmeye başladı ve hatta OneKey'i "kamuoyuna saldırılar düzenlemekle" suçladı. Bu suçlamalara yanıt olarak OneKey, 29 Haziran'da X platformunda şirketin hiçbir zaman kamuoyu saldırılarına katılmadığını veya bunları manipüle etmediğini ve Yishi'nin haklarını koruma davranışının kişisel yatırım davranışı olduğunu ve OneKey'in işiyle hiçbir ilgisi olmadığını açıklayan ciddi bir açıklama yayınladı.
Özet
Resupply olayı yalnızca Yishi'nin kişisel haklarını koruma davranışının bir mikrokozmosu değil, aynı zamanda DeFi sektörünün hızlı gelişiminde ortaya çıkardığı birçok sorunu da yansıtıyor. Öncelikle, akıllı sözleşmelerin güvenliği DeFi projeleri için temel bir zorluk olmaya devam ediyor. Resupply'nin güvenlik açığı düşük seviyede görünse de, DeFi alanında benzer olaylar nadir değildir. 2024 yılında, bilgisayar korsanlığı ve dolandırıcılık nedeniyle küresel kripto para kayıpları 2,2 milyar doları aştı ve bu da sektör güvenlik standartlarını iyileştirmeye yönelik acil ihtiyacı vurguladı.
İkincisi, Resupply ekibinin yönetimi, DeFi projelerinin kriz yönetimindeki eksikliklerini ortaya koydu. Şeffaflığın olmaması, muhalefetin bastırılması ve sorumluluktan kaçınma, yalnızca yatırımcıların güvenini sarsmakla kalmaz, aynı zamanda projenin uzun vadeli gelişimine de yıkıcı bir darbe vurabilir. Yishi'nin hak koruma eylemi, topluluğa yatırımcıların, kayıpları kullanıcılara yansıtmak yerine teknik hatalardan proje taraflarını sorumlu tutma hakkına sahip olduğunu hatırlatıyor.
Olay ayrıca DeFi ekosistemindeki ortakların sorumlulukları hakkında bir tartışmayı da tetikledi. Curve ve Convex gibi projeler, Resupply ile iş birlikleri nedeniyle tartışmalara karıştı ve bu da DeFi projelerinin birbirine bağlılığının hem bir avantaj hem de bir risk artırıcı olduğunu gösteriyor. Gelecekte, ekolojik iş birliğinde sorumlulukların nasıl net bir şekilde tahsis edileceği, DeFi sektörünün çözmesi gereken önemli bir sorun olacak.
Orijinal bağlantı
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler