



Bir kimsenin ilgilenmediği açık kaynaklı bir AI aracı, 12 gün önce Kelp DAO'nun 2.92 milyar dolarlık açığı hakkında uyarıda bulundu.
Orjinal Başlık: Kelp DAO'nun 292 Milyon Dolarlık Hacklenmesi: Bir Yapay Zeka Ajanının 12 Gün Öncesinden Yakaladığı ve DeFi Güvenliği İçin Ne Anlama Geldiği
Orjinal Kaynak: Zengineer Blog
Orjinal Çeviri: DeepTide TechFlow
DeepTide Özet: 18 Nisan'da, Kelp DAO 292 milyon dolarlık bir hacklenmeye uğradı ve şimdiye kadar 2026'nın en büyük DeFi kazası oldu. Zafiyet, akıllı sözleşme kodunda değil, LayerZero çapraz zincir köprüsündeki 1-of-1 doğrulama düğümü yapılandırmasında gerçekleşti – tek bir noktanın zayıf olması, çapraz zincir iletilerinin sahte edilmesine olanak tanıdı.
Yazar, Kelp'i tararken 12 gün önce geliştirdiği açık kaynaklı AI denetim aracıyla bu risk noktasını zaten belirlemişti. Bu makale, saldırı sürecini detaylı olarak ele alırken, aynı zamanda o zamanki aracın yanlış yaptığı üç şeyi de dürüstçe ele alıyor.
Kelp DAO Nedir
Kelp DAO, EigenLayer üzerine inşa edilmiş bir likidite yeniden teminat protokolüdür. Mekanizma şöyle işler: Kullanıcılar ETH veya likidite teminatı jetonlarını (stETH, ETHx) Kelp sözleşmesine yatırır, sözleşme daha sonra varlıkları EigenLayer'ın işletme düğümlerine yeniden teminat olarak devreder - aynı anda birden fazla AVS'ye (Aktif Olarak Onaylanan Hizmetler) güvenlik sağlar. Karşılığında, kullanıcı rsETH'yi belge olarak alır.
Doğrudan EigenLayer üzerinde yeniden teminat vermekle (varlık kilitli kalır) farklı olarak, rsETH likittir - alım satım yapılabilir, Aave gibi borç alma protokollerinde teminat olarak kullanılabilir, ayrıca çapraz zincirde işlem görebilir.
Bu çapraz zincir likiditesini sağlamak için, Kelp, rsETH'yi LayerZero'nun OFT (Omnichain Fungible Token, Tüm Zincirlerde Değiştirilebilir Jeton) standartıyla 16'tan fazla zincirde dağıtmıştır. Bir L2'ye rsETH'yi Ethereum'dan geçirdiğinizde, LayerZero'nun DVN'si (Merkezi Olmayan Doğrulayıcı Ağı), bu çapraz zincir iletişiminin yasal olup olmadığını doğrular. Bu köprü mimarisi, hikayenin merkezindedir.
Kelp, Amitej Gajjala ve Dheeraj Borra tarafından başlatıldı (daha önce Stader Labs'in kurucu ortağıydı), 2023 yılında piyasaya sürüldü, TVL zirvesi 20.9 milyar dolar, yönetim 6/8 çok imzalı ve 10 günlük sözleşme güncelleme zaman kilidi ile yapılmaktadır. Yönetim jetonu KERNEL, Kelp, Kernel, Gain ürün hatları üzerinde yönetim sağlar.
Çalınma Olayı
18 Nisan 2026 tarihinde, saldırgan Kelp DAO'nun köprüsünden 116,500 rsETH jetonunu çaldı, yaklaşık 2.92 milyar dolar değerinde—2026'ın şimdiye kadarki en büyük DeFi saldırı olayı. Temel neden bir akıllı sözleşme açığı değil, bir yapılandırma sorunuydu: 1-of-1 bir DVN ayarı (yani yalnızca 1 doğrulama düğümü, 1 imza ile doğrulama anlamına gelir), saldırganın tek bir ele geçirilen düğümü kullanarak köprü üzerinden sahte mesajlar oluşturmasına izin verdi.
12 gün önce, 6 Nisan'da, benim açık kaynaklı güvenlik denetim aracım bu saldırı vektörünü zaten işaretlemişti.
İlk olarak belirtmek gerekirse: Bu seferki çalınma gerçek insanların gerçekten para kaybetmesiyle sonuçlandı. rsETH'ye hiç dokunmamış bir Aave WETH mevduat sahibi, fonları donduruldu; çeşitli protokollerdeki LP'ler, hiçbir zaman üstlenmedikleri zararları üstlenmek zorunda kaldılar. Bu makale, ne olduğunu, aracımızın neleri tespit ettiğini analiz eder—ancak insanların gerçekten kaybettiği maliyet, herhangi bir puan tablosundan daha önemlidir.
Tam rapor GitHub'da bulunabilir, commit zaman damgası herkes tarafından doğrulanabilir. Aşağıda neleri tespit ettiğimizi, kaçırdığımızı ve bu olayın DeFi güvenlik araçları için ne anlam ifade ettiğini anlatacağız.
46 Dakika, DeFi Sarsıntısı
UTC zamanı 18 Nisan 17:35'te, saldırgan o izole DVN doğrulama düğümünü ele geçirdi ve ardından ona sahte bir köprü mesajını "onaylattı". LayerZero'nun ucuç Noktası, DVN'nin geçtiğini gördüğünde, mesajı Kelp'in OFT akıllı sözleşmesine lzReceive aracılığıyla iletti—sözleşme talimatı yerine getirdi ve Ethereum ana ağında 116,500 rsETH jetonunu bastı. Mesaj, diğer zincirde var olduğu iddia edilen eşdeğer varlıkların teminat olarak kilitlendiğini iddia etti. O varlıklar hiç var olmamıştı.
Sıradaki adım, bir DeFi aklama süreci setidir:
1. Çalınan rsETH'yi teminat olarak alarak Aave V3, Compound V3, Euler'a yatırın
2. Bu gerçek teminata sahip olmayan teminatlarla yaklaşık 236 milyon dolar değerinde WETH ödünç alın
3. Yaklaşık 74,000 ETH toplayın, Tornado Cash aracılığıyla karartın
18:21'de, saldırganın Kelp'in acil durdurma çok imzalı işlemleriyle donduğu bir saat 46 dakika sonrasında sözleşmeyi donduran acil durdurma gerçekleştirildi. Saldırgan daha sonra 2 defa takip saldırısı düzenledi (her biri 40,000 rsETH, yaklaşık 100 milyon dolar) ve hepsi geri alındı—bu seferki durdurma yaklaşık 200 milyon doları engelledi.
Ancak etkilenen alan hala geniş. Aave V3 yaklaşık 177 milyon dolarlık zararı yuttu. AAVE jetonu %10.27 düştü.Ethereum %3 düştü.Aave üzerinde WETH'in kullanım oranı anında%100'e fırladı ve mevduat sahipleri çekilmek için yarıştı. 20'den fazla L2 üzerindeki rsETH, bir gecede tamamen değer belirsizliği olan varlıklara dönüştü.
6 Nisan'da, rapor ne yakaladı
Nisan başlarında, 1 Nisan'da Drift Protocol'ün 285 milyon dolar çalınmasından kısa bir süre sonra, açık kaynaklı bir Claude Code yetenek kripto-proje-güvenliği-yetenek adını taşıyan bir AI destekli bir mimari risk değerlendirme çerçevesi yazdım. DeFi protokollerini değerlendirmek için açık verileri (DeFiLlama, GoPlus, Safe API, on-chain verification) kullanır. Bir kod tarayıcı değil, formal doğrulama aracı değildir.
Drift olayı beni bir şey görmeye zorladı: Gerçekten en büyük kayıplara neden olan şey, akıllı sözleşme kodunda değil—ama yönetişim açığı, yapılandırma ihmaline, mimari kör noktalar, kod tarayıcıların asla göremeyeceği yerlerde. Bu nedenle, bu katmanları özellikle değerlendiren bir araç yazdım: Yönetişim yapısı, Oracle bağımlılığı, ekonomik mekanizma, cross-chain mimarisi, her protokolü ve geçmişteki ünlü saldırıların (Drift, Euler, Ronin, Harmony, Mango) saldırı modellerini karşılaştırır.
6 Nisan'da, Kelp DAO'yu tam bir incelemeye tabi tuttum. Tam rapor GitHub'da açıkça yayınlandı ve değiştirilemez bir işlem zaman damgası ile birlikte geldi.
Kelp'e Sunulan Kapsamlı Tarama Değerlendirme Puanı 72/100 (Orta Risk) olarak belirlendi. Geriye dönüp bakıldığında, bu puan oldukça cömert verilmiş, çünkü cevapsız kalan çapraz zincir bilgi boşluğu soruları puanı düşürmesi gereken bir konuydu. Ancak, orta risk değerlendirmesi altında bile rapor, daha sonra gerçekten sömürülen saldırı yüzeyine işaret etti.
Aşağıdaki ekran görüntüsü, raporun "Bilgi Boşluğu" bölümünün orijinal metnidir — Kelp'in DVN yapılandırması ile ilgili sorun, sonunda 292 milyon dolarlık bir hırsızlığın kökeni haline geldi:
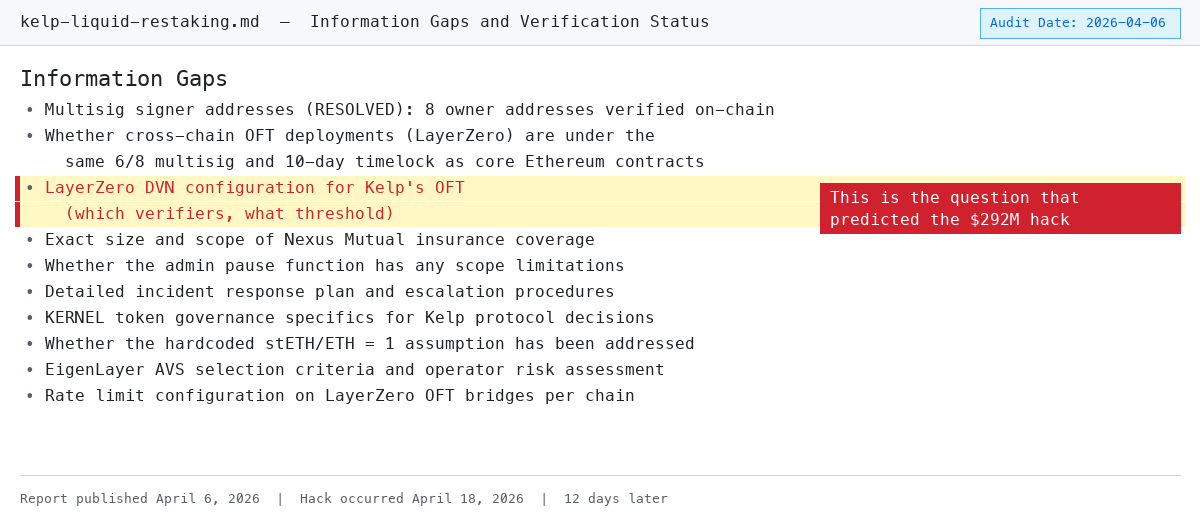
6 Nisan Raporunda "Bilgi Boşluğu" bölümü, DVN yapılandırmasının şeffaf olmaması doğrudan işaret edildi
Aşağıda raporda neyin işaretlendiği ve gerçekte nasıl sömürüldüğü adım adım karşılaştırılmıştır.
Keşif 1: DVN Yapılandırmasının Şeffaflığı (Uyarı Sinyali)
Rapor Metni: "LayerZero DVN yapılandırması (her zincirdeki doğrulayıcılar kümesi, eşik gereksinimi) kamuoyuna açıklanmadı"
Gerçekte Ne Oldu: Kelp, 1-of-1 DVN yapılandırması kullanıyordu. Bir düğüm. Tek bir nokta. Saldırgan bu tek düğümü ele geçirdiğinde, çapraz zincir mesajlarını sahteleyebildi. Eğer yapılandırma 2-of-3 olsaydı (endüstrinin en düşük önerisi), saldırganın aynı anda birden fazla bağımsız doğrulayıcıyı hacklemesi gerekirdi.
Bir şeyi netleştirmek gerekirse: Bu Kelp'in sorunu, LayerZero'un değil. LayerZero altyapı sağlayıcısıdır — DVN çerçevesini sağlar, her protokol kendi yapılandırmayı seçer: kaç doğrulayıcı düğüm (1-of-1, 2-of-3, 3-of-5...), hangi düğümler, her zincir için eşik değerleri vs. Kelp OFT köprüsünü dağıttığında 1-of-1'i seçti. LayerZero tamamen 2-of-3 veya daha fazlasını destekler — Kelp kullanmadı.
Bir örnek vermek gerekirse: AWS MFA (Çoklu Faktör Kimlik Doğrulaması) sağlar. Eğer hesabınız hacklendiğinde MFA'yı hiç etkinleştirmediyseniz, bu sizin sorununuzdur, AWS'in değil. LayerZero güvenlik önlemlerini sunar, Kelp kullanmadı.
O dönemde raporumuz belirli DVN eşik değerlerini belirleyemedi (çünkü Kelp hiçbir zaman açıklamadı), ancak bu şeffaflık eksikliğini ve risk unsuru olarak net bir şekilde listeledik. Açıklanmaktan kaçınmak zaten bir uyarı işaretidir.
Keşif 2: 16 Zincirde Tek Nokta Arızası (Doğrudan Vuruş)
Orijinal Rapor: "LayerZero DVN'nin tek nokta arızası, muhtemelen destek zincirdeki 16 rsETH'yi aynı anda etkiler."
Gerçekte Ne Oldu: Sahte bir mesaj doğrudan Ethereum ana ağını vurdu ve şok dalgası rsETH'yi destekleyen tüm zincirlere yayıldı. LayerZero, Ethereum'dan çıkan tüm OFT köprülerini geçici olarak askıya aldı. 20'den fazla L2 üzerindeki rsETH sahiplerinin elindeki jetonların bir gecede teminat olarak kalıp kalmadığı belirsiz hale geldi.
Bu, çoklu zincir dağıtımının sistemik bir riskidir: rsETH aynı anda Arbitrum, Optimism, Base, Scroll vb. L2'lerde dolaşır, ancak bu jetonların tüm değeri Ethereum ana ağındaki varlıklardan gelir. Ana ağ köprüsü hacklendiğinde, her L2'deki rsETH aynı anda teminatını kaybeder—sahipler ne çekme yapabilir, ne de ellerindeki jetonların hala değerli olup olmadığını doğrulayabilir. Lido'nun earnETH'ı (rsETH pozisyonu taşıyanlar), Ethena'nın LayerZero köprüsü—hepsi zorunlu olarak askıya alındı. Patlama yarıçapı Kelp'in kendi faaliyet alanının çok ötesine geçti.
Keşif 3: Çapraz Zincir Yönetişim Kontrolü Doğrulanmadı (İlgili Sorun)
Orijinal Rapor: "Her bir Zincir LayerZero OFT yapılandırmasının yönetişim kontrolü doğrulanmadı—özellikle: bu kontrol yetkisinin aynı 6/8 çok imzalı ve 10 günlük zaman kilidinde olup olmadığı, yoksa bağımsız yönetim anahtarları tarafından mı kontrol ediliyor."
Gerçekte Ne Oldu: DVN yapılandırması açıkça çekirdek protokolün sıkı yönetimi altında değildi. Eğer köprü yapılandırma değişiklikleri de 6/8 çok imzalı ve 10 günlük zaman kilitliysa, 1-of-1 DVN ayarı için 8 imzacıdan 6'sının aynı fikirde olması gerekecektir—bu tür bir yapılandırmanın sürekli kimse tarafından yönetilmediği muhtemel değildir.
Bu, yaygın bir yönetişim kör noktasını ortaya çıkardı: Birçok protokol, çekirdek sözleşme güncellemesine sıkı çoklu imza ve zaman kilidi getirirken, işletme düzeyindeki değişiklikler—köprü yapılandırmaları, kehanetçi parametreleri, beyaz liste yönetimi—genellikle bir admin anahtarının değişiklik yapmasına izin verir. Kelp'in çekirdek protokol yönetiği endüstride öncüdür (6/8 çok imza + 10 günlük zaman kilidi), ancak bu korumalar çapraz zincir köprüsüne uzanmamaktadır.
Keşif 4: Ronin/Harmony Saldırı Kalıbı Eşleşmesi (Doğrudan Vuruş)
Orijinal Rapor: "En ilgili tarih öncesi örnek, köprü güvenliğini içeriyor. Kelp'in 16 zincirdeki LayerZero dağıtımı, işletme karmaşıklığı açısından Ronin'in çoklu zincir mimarisine benzerlik gösteriyor."
Gerçekte Ne Oldu: Saldırı yol haritası neredeyse Ronin senaryosunu mükemmel bir şekilde kopyaladı — köprü doğrulayıcılarını ele geçirme, sahte mesajlar oluşturma, varlıkları boşaltma. Araçlarımızın saldırı kalıbı eşleşme modülü, protokolün mimarisini ve tarih öncesi saldırı kategorilerini karşılaştırarak burayı doğru bir şekilde en yüksek riskli saldırı vektörü olarak tanımladı.
Tarihçe: 2022'de, Ronin köprüsü 9 doğrulayıcıdan 5'i saldırıya uğradığında 625 milyon dolar kaybetti; aynı yıl, Harmony'nin Horizon köprüsü 5 doğrulayıcıdan 2'si saldırıya uğradığında 100 milyon dolar kaybetti.
Kelp'in durumu daha da aşırı — sadece 1 doğrulayıcı, saldırı eşiğini mutlak minimuma indirdi. Araç, bu riski belirleyebildi çünkü protokolün mimarisini otomatik olarak bu tür tarih öncesi saldırı kalıplarıyla karşılaştırır, sadece kodlara bakmaz.
Keşif 5: Sigorta Havuzu Bulunmaması (Zararı Büyüttü)
Orijinal Rapor: "Protokol şu anda özel bir sigorta havuzuna sahip değil, ceza olaylarını emen sosyal zarar paylaşım mekanizması da yok"
Gerçekte Ne Oldu: Sigorta yedek fonu olmadığı için, 292 milyon dolarlık zarar tüm aşağı akış protokolü tarafından emildi. Aave'in kurtarma fonu, 177 milyon dolarlık zararının sadece %30'unu kapattı. Kelp köprü konfigürasyon kararıyla hiçbir ilgisi olmayan LP'ler — en büyük etkiyi yaşayanlar.
Saldırgan, çaldığı rsETH'yi teminat olarak kullanarak Aave V3, Compound V3, Euler'e yatırdı, sonra gerçek WETH borçlandı. rsETH'nin teminat olarak kabul edilmediği anlaşıldığında, bu pozisyonlar "tasfiye edilemez" kötü borçlar haline geldi — teminat çöpe döndü, ancak ödünç verilen WETH kayboldu. Aave'deki WETH kullanım oranı anında tavana çıktı, normal kullanıcılar çekilmek isteseler bile çekemedi. Eğer Aave'deki WETH mevduatçısıysanız, hiç rsETH'ye dokunmasanız bile fonlarınız etkilenir. Kelp ve Nexus Mutual'ın sigorta iş birliği yalnızca belirli bir kasa ürününü kapsar, rsETH protokolü pozisyonunu kapsamaz.
Bu, iki tarafın da sorumluluklarını yerine getirmediği bir durum. Kelp tarafı: 13 milyar dolarlık TVL'ye sahip bir protokol, sıfır sigorta havuzu, sıfır zarar emme mekanizması. Köprü hacklendiğinde, hasarı emebilecek herhangi bir tampon bulunmuyordu. Aave tarafı: rsETH'yi teminat olarak kabul etti, ancak çapraz zincir köprü konfigürasyonu riskini yeterince değerlendirmedi.
Aave'nin risk parametreleri (LTV, likidasyon eşiği), normal fiyat dalgalanmaları için tasarlanmıştı, ancak "köprü konfigürasyonunun hacklenmesiyle teminatın bir gecede sıfırlanması" gibi kuyruk riskini göz önünde bulundurmadı. Geri kazanım fonu, hatta %30 kötü borcu bile karşılayamıyordu. Esasen, bu bir risk fiyatlandırma başarısızlığıydı: Aave, rsETH'yi normal bir dalgalanma gösteren bir varlık olarak ele aldı, ancak aslında köprü hatasıyla gelen ikili kuyruk riski taşıyordu. İki tarafın başarısızlığı bir araya gelince - Kelp tarafı kötü teminatın sisteme girmesini engelleyen bir sigorta yapmazken, Aave tarafı bu senaryoya özgü riskleri sınırlamak için yeterince detaylı risk modellemesi yapmamıştı.
Nerede Hata Yaptık
Daha iyi yapmamız gereken üç şey vardı:
Risk Derecelendirmesi Düşük Verildi. Çapraz zincir köprü riskini "orta" olarak değerlendirdik. Raporun 5 çözümsüz bilgi eksikliği içinden 3’ü LayerZero köprü konfigürasyonuyla ilgiliydi ve Ronin/Harmony'nin geçmiş saldırı modellerine uygundu - bu aslında "yüksek" veya "kritik" olmalıydı. Yardımcı olmamak zaten daha güçlü bir sinyal olmalıydı.
Yapılandırma Katmanını Geçemedik. Rapor sürekli olarak Kelp'in DVN eşiğini açıklamasını istedi, ancak bunu bağımsız olarak doğrulayamadık. Bu, aynı yapısal bir kör nokta olduğunu belirten bir son dakika analizi JSTOR Finance'ın raporunda ortaya çıktığımız şey idi: mevcut denetim araçları kod mantığına odaklanır ve yapılandırma katmanının riskini gözden kaçırır. Sorunları işaretledik, ancak yanıtlayamadık.
Zincir Üstünde Kontrol Etmedik. Aslında DVN yapılandırması LayerZero'nun EndpointV2 sözleşmesi üzerinden doğrudan zincir üstünde okunabilir. O zamanlar Kelp'in DVN eşiğini bağımsız olarak doğrulamak için ULN302 kaydını sorgulayabilirdik ve bunu "açıklanmayan" olarak işaretlemek zorunda kalmazdık. O zaman sorgulamış olsaydık, doğrudan 1'e-1 yapılandırmayı görebilir, Kelp'in açıklamasına gerek kalmazdı. Bu aracın en spesifik iyileştirme yönü budur: çapraz zincir değerlendirme adımına zincir üstü DVN yapılandırma doğrulamasını eklemek.
Keşif İyi Tanımlanmamış, Uygulanabilir Değil. "DVN yapılandırması açıklanmadı" demek, belgenin eksikliğini gözlemlemek – saldırının tahmin edilmediği. Bu riskler (orakçı merkezileşmesi, köprü bağımlılığı, sigorta eksikliği) aslında çoğu çapraz zincir DeFi protokolünde yaygındır. Araç, Kelp'in opaklığını işaretledi, ancak aynı kalıpları taşımayan onlarca protokol için benzer desenler işaretledi. Yanlış pozitif oranı açıklanmadığında, "biz öngördük" demek gerçeği abartmaktır. Daha dürüstçe ifade etmek gerekirse: Doğru soruları sormayan birkaç kişi sorduk, bunlardan biri tesadüfen kritik yük taşıyan bir noktaya denk geldi.
「Sorumlu Açıklama」 Hakkında
Adil Bir Soru: Eğer bu riskleri 6 Nisan'da zaten belirlediysek, neden 18 Nisan'da Kelp'e bildirimde bulunmadık?
Bildirimde bulunulmadı. Sebep: Raporlanan şey şeffaf değildi - "DVN yapılandırması açıklanmamıştı," ve spesifik bir istismar açığı değildi. Yapılandırmanın 1-of-1 olduğunu bilmiyorduk, sadece yapılandırmanın açıklanmadığını biliyorduk. Açıklanabilecek spesifik bir şey yoktu. "Köprü yapılandırmanız belgelenmemiş" bir yönetişim gözlemidir, bir hata ödül programına sunulacak bir rapor değil.
Sonradan düşünüldüğünde, Kelp ekibiyle doğrudan iletişim kurabilirdik ve DVN eşik değerlerini sormuş olabilirdik. Bu konuşma belki de 1-of-1 yapılandırmayı ifşa edebilir ve düzeltmeyi başlatabilirdi. Biz böyle bir adım atmadık. Bu bir ders oldu: Bir bulgu belirsiz görünüyorsa ve resmi bir bildirim sürecine gitmek uygun değil gibi hissediyorsanız, yine de özel bir mesaj ile sormak faydalı olabilir.
Bu, DeFi Güvenliği İçin Ne Anlama Geliyor
Kelp çalındı - aynı şekilde 17 gün önce Drift'in çalındığı gibi - bu bir akıllı sözleşme açığı değil. Slither, Mythril veya hatta GoPlus gibi otomatik kod tarama araçları bunu yakalayamaz. Açık, dağıtım yapılandırmasında, yönetişim açığında, mimari kararlarında gizlidir ve kod tabakasının üzerindedir.
Bu aynı zamanda kripto-proje-güvenlik-becerilerinin temel savunmasını oluşturur:
Protokol güvenliği sadece kod güvenliği değildir. Bir protokol mükemmel Solidity'ye, en üst düzey şirketlerden beş kez denetime, 250.000 $'lık hata ödülüne sahip olabilir - sonra bile köprü doğrulayıcısı yapılandırmasının bir sorunu yüzünden 292 milyon dolar çalınabilir.
Araçlar GitHub'da açık kaynaklıdır - herkes metodolojiyi gözden geçirebilir, kendi sistemlerinde çalıştırabilir veya geliştirebilir.
Zaman Çizelgesi
12 gün. İşaretler çok önceden mevcuttu. Sorun şu ki: Ekosistemin, bir sonraki köprü çökmeye başlamadan önce bu işaretleri görebilecek bir araç geliştirmesi gerekmektedir.
Ne Yapabilirsiniz
Elinizde çapraz zincir köprüsü bulunan bir DeFi protokolünde varlıklarınız varsa:
1. Kendi Kendi Denetimi Çalıştır. Aracı açık kaynaklıdır. Bize güvenmek zorunda değilsiniz — kendiniz doğrulayın.
2. Köprü Doğrulayıcı Yapılandırmasını Kontrol Et. Protokol DVN eşiğini açıklamak istemiyorsa, bunu kırmızı bayrak olarak değerlendirin. Bizim raporumuz da aynı şekilde yapıldı ve gerçekler bunu doğruladı.
3. Kod Denetiminin Her Şeyi Kapsadığını Düşünme. Kelp, tanınmış şirketlerden ve platformlardan 5'ten fazla kod denetimine (Code4rena, SigmaPrime, MixBytes) sahiptir. Geleneksel kod denetiminin tasarım hedefi, DVN eşiği ayarlarını ele geçirme gibi yapılandırma katmanı risklerini ele geçirmemeyi içerir — bu, denetim şirketlerinin ihmal ettiği başka bir analiz türüdür.
4. Sigorta Kapsamını Değerlendir. Bir protokolde sigorta havuzu yoksa ve siz onun tokenini teminat olarak kabul eden bir borç verme platformunun LP'siyseniz, dolaylı olarak onun sigortasını yapıyorsunuz demektir. Bu, Aave'deki WETH mevduat sahipleri için en zorlu şekilde öğrenildi.
Geniş Görünüm: AI Ajanı Bir Güvenlik Katmanı Olarak
Bu yazı bir aracı ve bir hack'i ele alıyor. Ancak, arkadaki iddia daha büyüktür: AI Ajanı, DeFi yatırımcıları için bağımsız bir güvenlik katmanı olabilir.
Şifreleme endüstrisinde geleneksel güvenlik modeli şöyle görünüyor: Protokol bir denetim firması işe alır, denetim firması kodu inceler, denetim firması bir rapor yayınlar. Bu modelin kör noktaları vardır — Kelp olayı, kod doğruluğuna odaklanırken yapılandırma, yönetim ve mimari risklerini göz ardı ettiğini gösteriyor.
Claude Code ve benzeri araçlar getirdiği şey farklı bir yol: Herkes, herhangi bir protokolü, birkaç dakika içinde AI destekli bir risk değerlendirmesi yapabilir. 20.000 dolar ödemek zorunda değilsiniz. Solidity dilini bilmek zorunda değilsiniz. Ajan, protokolün yapısını bilinen saldırı modelleriyle karşılaştırır ve paranızı yatırmadan önce sormalı olduğunuz soruları ortaya koyar.
Bu, uzman denetimi yerine geçmeyecek — ancak birinci seviye ön araştırmanın kapısını herkesin kullanabileceği seviyeye indiriyor. Yeni bir staking protokolüne fon yatırmayı düşünen bir LP, artık bir DeFi denetimi çalıştırabilir.
Kelp'in o raporu mükemmel değil. Köprü riskine orta düzeyde bir puan verdi, aslında ciddi olmalıydı. Yapılandırma katmanını araştırmadı. Ancak doğru soruları sordu — eğer Kelp ekibi veya herhangi bir LP, bu sorulara o zaman ciddiye alsaydı, 2.92 milyar dolarlık kayıp önlenebilirdi.
Orijinal Makale Bağlantısı
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

