



error
Balancer saldırganının zincir üstü bilgileri için: https://intel.arkm.com/explorer/entity/cd756cb8-6a84-4f40-9361-f6c548544430
Balancer Hacklendi, En Gergin Kripto Balinaları
Köklü bir DeFi protokolü olarak Balancer kullanıcıları, bu hack olayından doğrudan etkilenenler oldu. Mevcut kullanıcılar için yapabilecekleri şeyler şunları içerir:
· Kayıpların artmasını önlemek için Balancer v2 havuzlarından para çekmek;
· İzinleri iptal etmek: Potansiyel güvenlik risklerinden kaçınmak için Revoke, DeBank veya Etherscan kullanarak Balancer adreslerinin akıllı sözleşme izinlerini iptal etmek;
· Takipte kalmak: Balancer saldırganının sonraki hareketlerini ve diğer DeFi protokolleri üzerinde zincirleme bir etkisi olup olmayacağını yakından izlemek.
Ek olarak, bu hack olayında 3 yıldır uyuyan bir kripto balinası piyasanın dikkatini çekti.
LookonChain'in izlemesine göre, 3 yıldır uyuyan 0x0090 adlı bir kripto balinası, Balancer platformundaki güvenlik açığı ortaya çıktıktan hemen sonra uyandı ve Balancer'dan 6,5 milyon dolarlık ilgili varlıklarını acilen çekmeye çalıştı. Zincir üstü bilgiler için: https://intel.arkm.com/explorer/address/0x009023dA14A3C9f448B75f33cEb9291c21373bD8
Sonraki Gelişmeler: Hacker Token Takas Moduna Başladı
Zincir üstü analist Yu Jin'in izlemesine göre, Balancer hack olayının arkasındaki hacker, birçok likidite stake tokenını (LST) ETH'ye dönüştürmeye başladı. Daha önce, 10 osETH'yi 10,55 ETH'ye dönüştürmüştü.
Zincir üstü bilgiler, hacker'ın Cow Protocol aracılığıyla birden fazla zincirdeki çalınan varlıkları sürekli olarak ETH, USDC gibi varlıklara dönüştürdüğünü gösteriyor. Şu an için, bu çalınan varlıkların geri alınma umudu oldukça zayıf görünüyor.
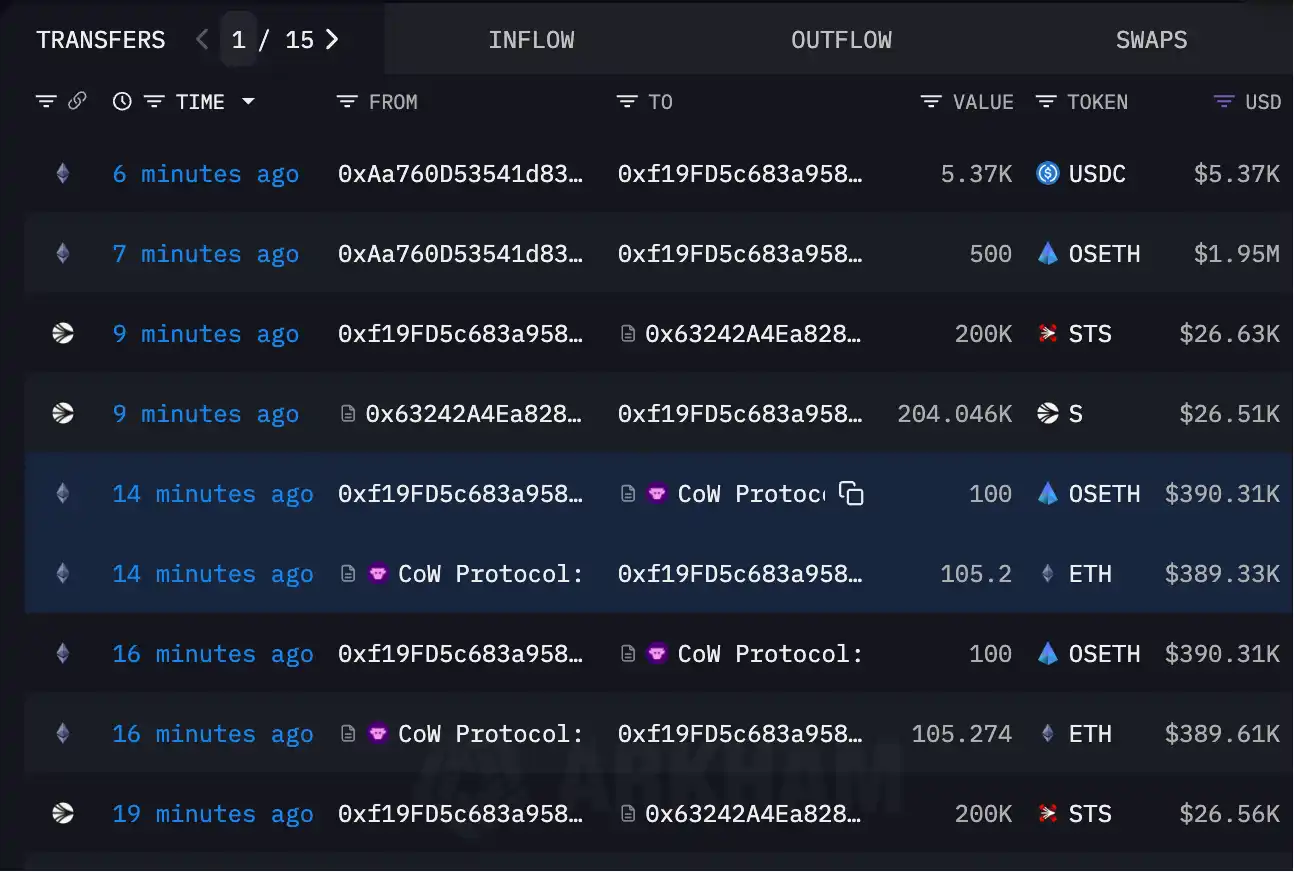
Odaily Planet Daily, Balancer'ın protokol sözleşmesindeki güvenlik açığını zamanında bulup çalınan varlıkları mümkün olan en kısa sürede geri alıp alamayacağını veya ilgili çözümleri sağlayıp sağlayamayacağını takip etmeye devam edecek.
errorBlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

