2.85 milyar dolar, yıllık en büyük on-chain saldırı, hala en eski özel anahtar sorunu

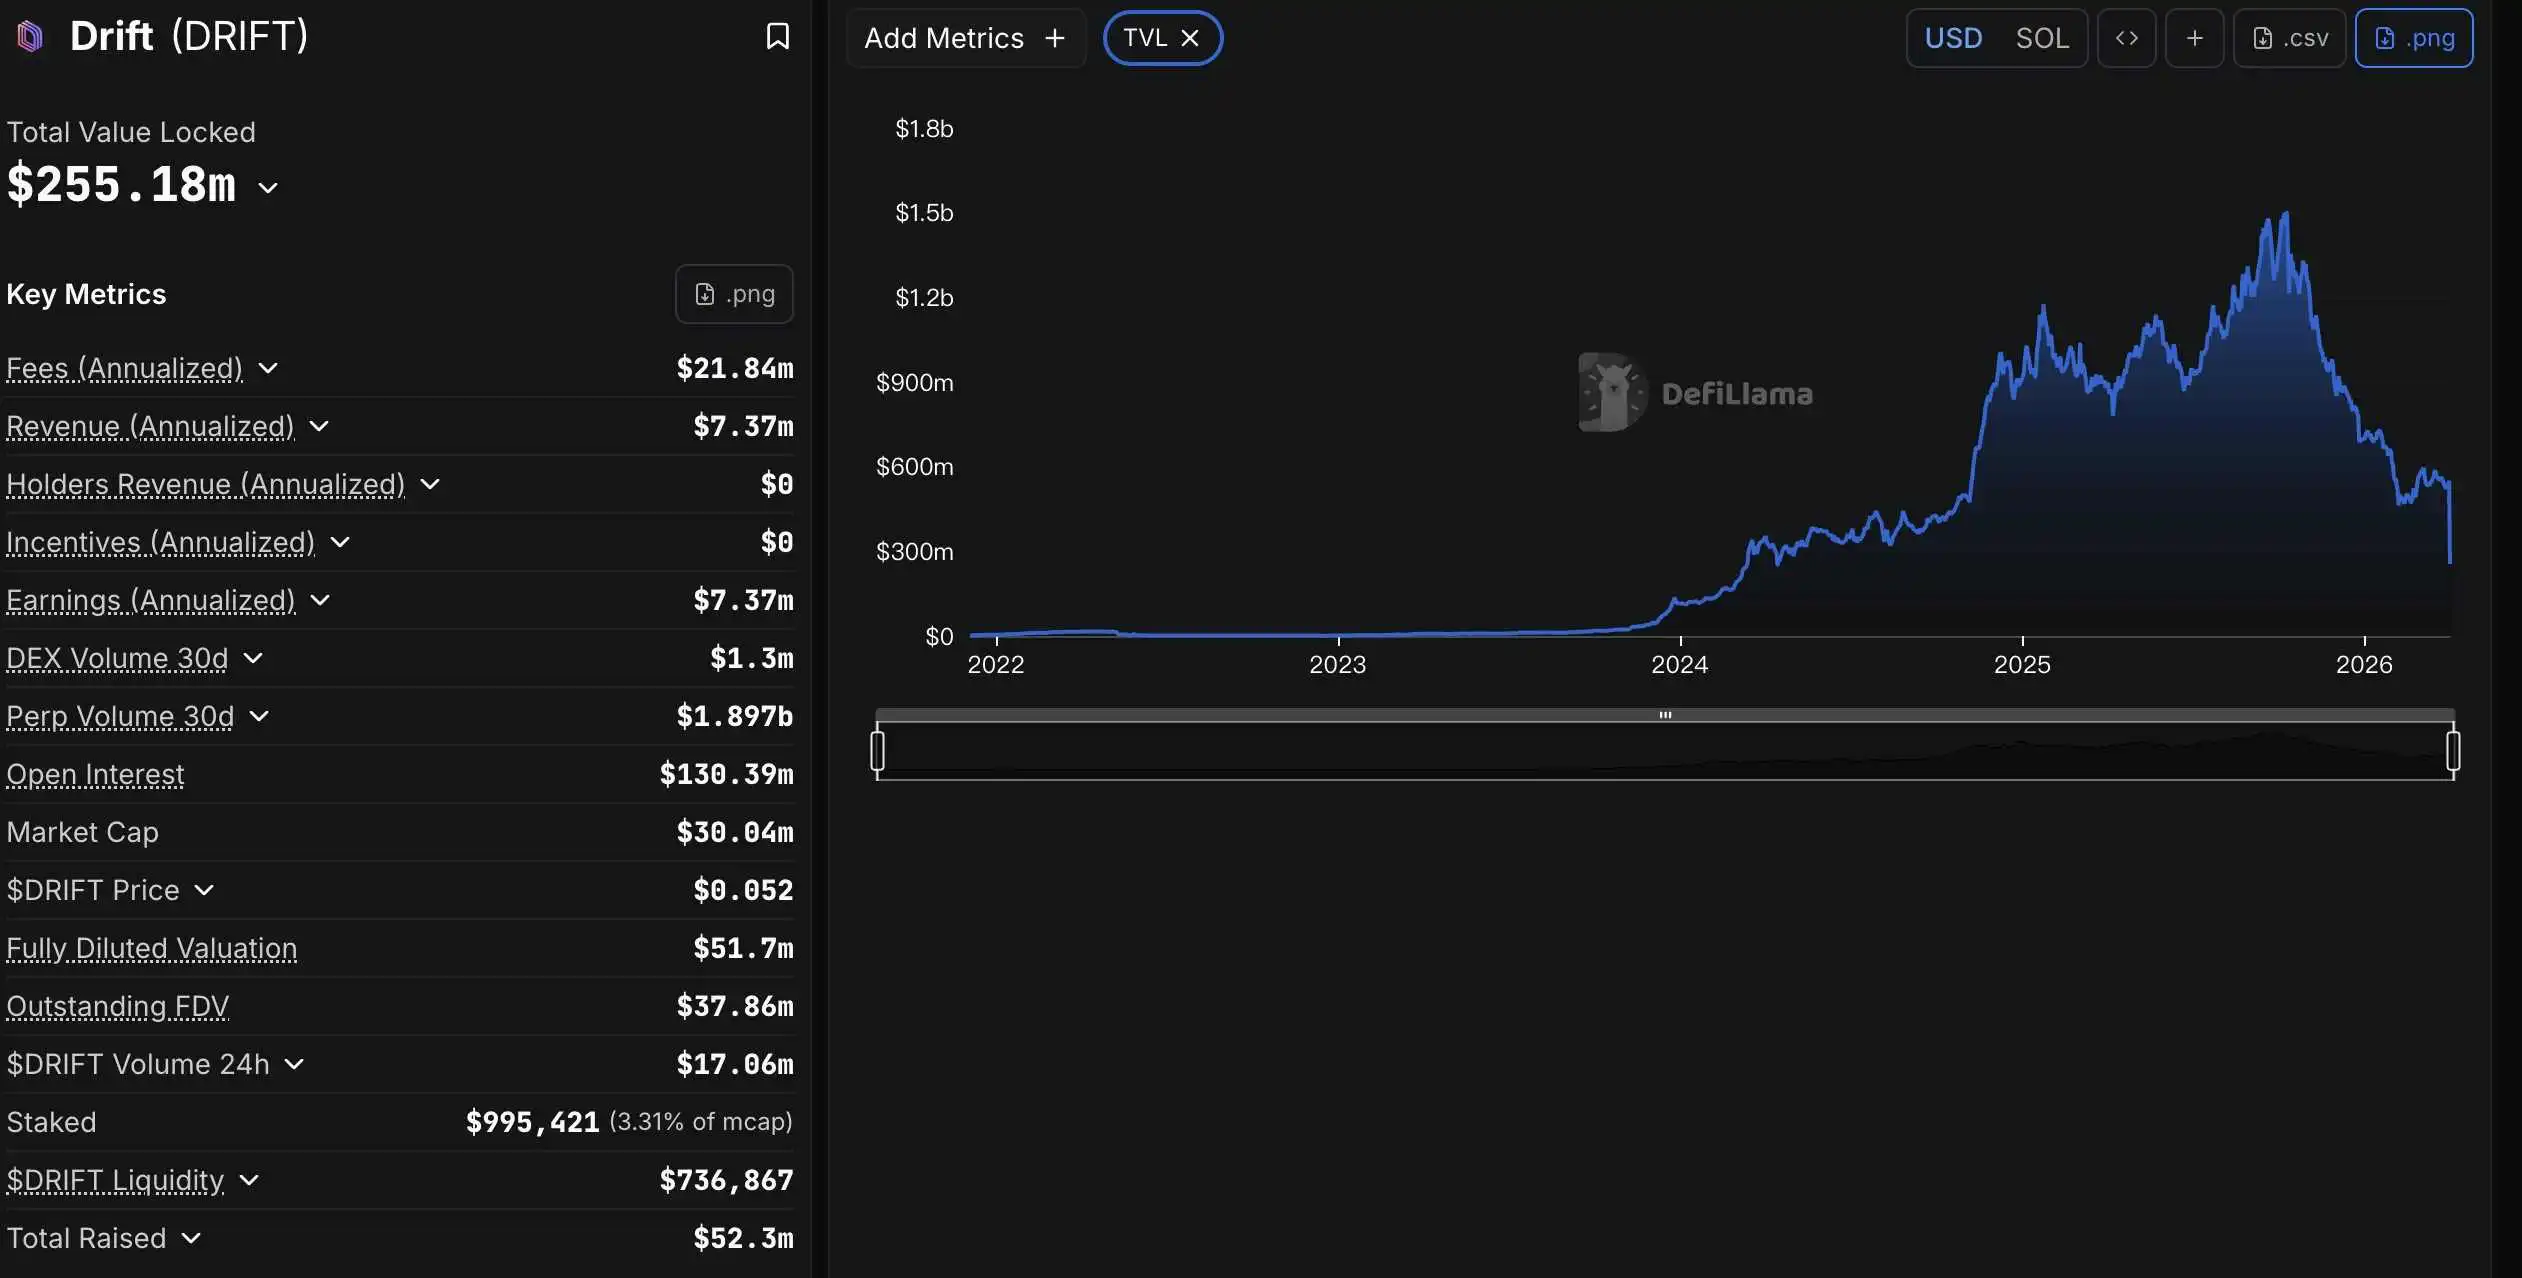
2026 yılının 1 Nisan günü saat 16:00'da UTC, Drift Protokolü'nün kasasındaki toplam varlık 3.09 milyar ABD dolarıydı. Bir saat sonra, sadece 410 milyon kaldı.
Bu bir Nisan aptallık şakası değil. Drift ekibi bile bu konuda açık olmak zorunda kaldı - "Bu bir Nisan şakası değil". Ancak, veri karşısında, şaka ile felaket arasındaki fark sadece paranın olup olmamasında.
Neler Oldu
1 Nisan günü UTC saat 16:00 civarında, zincirdeki izleme kuruluşları Lookonchain ve PeckShield neredeyse aynı anda anormal sinyalleri yakaladı: Sekiz gün önce oluşturulan HkGz4K... adlı bir cüzdanın Drift'in çeşitli kasalarından varlıkları büyük ölçüde transfer etmeye başladığı. İlk işlem, yaklaşık 155.6 milyon dolar değerinde 41.7 milyon JLP jetonu idi.
Saldırgan, sistematik olarak Drift'in JLP Delta Nötral, SOL Süper Staking ve BTC Süper Staking olmak üzere üç temel kasasını boşalttı, 15'ten fazla jetonu - USDC, SOL, cbBTC, wBTC, likidite teminatlı jetonlar ve hatta Meme jetonu Fartcoin bile dahil olmak üzere. Toplamda yaklaşık 270 ile 285 milyon dolar arasındaki varlıklar bir saat içinde tüketildi.
PeckShield, ilk değerlendirmesini yaptı: Yönetici özel anahtarı sızdırıldı. Saldırgan, protokolün ayrıcalıklı yönetim anahtarını elde etti, sadece kasaya çekme işlevini çağırmakla kalmadı, aynı zamanda yönetici anahtarını bile değiştirdi - yani kilidi değiştirmek, eski sahibini kapının dışında bırakmak anlamına geliyordu. Drift ekibi saldırıdan sonra sözleşmeyi acil donduramadı bile.
Bu en eski saldırı yöntemidir. Flash kredi arbitrajı değil, orakçı manipülasyonu değil, akıllı sözleşme mantıksal açıklığı da değil. Sadece bir anahtarın elinde olmaması gereken birine geçmesi.
Saldırganın Geri Çekilme Yolu
Saldırganın çıkış stratejisi, saldırıdan daha fazla dikkat çekicidir.
Varlıkları ele geçirdikten sonra, saldırgan hızla Jupiter Aggregator aracılığıyla çeşitli jetonları USDC'ye çevirdi, ardından Ethereum'a köprü kurdu. UTC 17:49'a kadar, saldırgan 19,913 ETH satın almıştı (yaklaşık 42.6 milyon dolar); 18:17'ye gelindiğinde, bu rakam 38,820 ETH (yaklaşık 82.66 milyon dolar) kadar arttı. Bu arada, diğer bir kısmı SOL doğrudan Binance ve Hyperliquid'e yatırıldı.
Çoklu zincirleme parçalanma, çoklu platform nakde çevirme, gerçek zamanlı hedging. Bu anlık bir hacker hamlesi değil, önceden planlanmış bir geri çekilme senaryosudur.
Drift'in Ağırlığı
Drift isimsiz küçük bir protokol değildir.
2021 yılında Cindy Leow ve David Lu tarafından kurulan, Solana ekosisteminin en büyük merkeziyetsiz vadeli işlem borsasıdır. İlk 2024'te, Polychain Capital liderliğindeki A Serisi yatırım turunda 23.5 milyon dolarlık bir yatırım yapılmış olup toplam fon miktarı 52.3 milyon dolara ulaşmıştır. Olayın meydana gelmesine kadar Drift'teki toplam işlem hacmi 550 milyar doları aşmış, toplam kilitli miktar ise 1 milyar doları geçmiş ve aktif işlemci sayısı 200 binden fazla olmuştur.
2024 yılında Cindy Leow, Fortune'a verdiği röportajda Drift'i "şifreli dünyanın Robinhood'u" yapmak istediğini belirtti. Şimdi, bu benzetmenin biraz sıkıntılı bir yeni anlamı var - Robinhood, 2021 yılındaki GameStop olayında kullanıcıların işlem yetkilerini dondurmuştu, Drift ise saldırganın kendi yönetim yetkilerini dondurmuştur.
Bu aynı zamanda 2022 yılından beri Solana ekosisteminin yaşadığı en büyük güvenlik olayı olan Wormhole köprüsünün 325 milyon dolarlık çalınmasından bu yana gerçekleşen bir olaydır.
DeFi'nin Eski Güvenlik Sorunu
Drift olayını tarihsel sürece yerleştirildiğinde, manzara yabancı değildir.
2022 yılında Ronin Köprüsü 625 milyon dolarlık bir tutarla çalındı - doğrulama düğümü özel anahtarı sızdırıldı. Şubat 2025'te Bybit 1.4 milyar dolarlık bir tutarla çalındı - Safe{Wallet} ön ucu kötü amaçlı yazılım enjekte edildi; aslında anahtar yönetiminin kopmasıydı. Şimdi sıra Drift'te, aynı senaryo: yönetici anahtarı ele geçirildi, protokol çöktü.
DeFi'ye sızma sıralamasında 285 milyon dolarlık tutar yaklaşık beşinci veya altıncı sıraya kadar yükseldi. Ancak rakamın büyüklüğü artık önemli değil. Önemli olan, merkeziyetsiz protokollerin sürekli olarak aynı noktada savunmasız kalmalarıdır - kod mantığı değil, şifreleme; her şeyi kontrol eden anahtarın kimin tarafından ve nasıl korunduğu.
Sürekli vadeli işlem sözleşmesi protokolü izinsiz finansal özgürlüğü satıyor. Ancak bir yönetici anahtarı tüm kasaları bir saat içinde boşaltabiliyorsa, "izinsiz" ifadesi gerçekte kimi koruyor?
Sonrası ve Merak Edilen
Drift ekibi, olayın ardından hızla depozito/çekme işlevini askıya aldı ve fonları izlemek için "çeşitli güvenlik şirketleri, cross-chain köprüler ve borsalar" ile işbirliği yaptığını açıkladı. Ancak editoryal sürece kadar herhangi bir fonun başarılı bir şekilde dondurulduğu veya geri alındığına dair bir haber yok.
DRIFT jetonu, haberlerin yayılmasının ardından yaklaşık %25'ten fazla düşerek 0.072 dolar seviyesinden 0.055 dolara düştü. Diğer yandan, büyük miktarda SOL tutan DAT borsasında listeli DeFi Development Corp., hızla Drift'le ilgisiz olduklarını açıklayan bir açıklama yaptı.
Saldırganın cüzdanı hala aktif durumda. Zincir üstü veriler, varlıkların hala sürekli dönüştürüldüğünü ve dağıtıldığını gösteriyor. Bu devam eden bir çekilme operasyonu.
Birkaç temel soru hala cevapsız durumda: Yönetici özel anahtarı neden sızdırıldı? Bu işletme dikkatsizliği mi, sosyal mühendislik saldırısı mı, yoksa içeriden biri mi? Saldırgan, sekiz gün önce bir cüzdan oluşturdu ve OKX ve Jupiter'da küçük çaplı işlemler yaptı—bu bir keşif mi yoksa bir plan mı? Merkezi olmayan bir borsaya aktarılan fonlar dondurulabilir mi?
1 Nisan'da, yalnızca sekiz gün önce oluşturulmuş bir cüzdan, Solana'daki en büyük vadeli işlemler platformunun tüm kasasını bir yönetici anahtarı ile açtı. Tüm süreç bir saatten az sürdü. Zincir üstünde, kilit ve anahtarı ilişkisi hiçbir zaman mecaz olmamıştır.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler