Litecoin Koordinasyon Saldırısına Uğradı, Cross-Chain Zararı 600,000 Dolar: "Zero-Day Açığı" Güvenlik Araştırmacısı Tarafından Sorgulandı
Orijinal Metin Başlığı: "Litecoin Çift Harcama Saldırısıyla Acil Geri Alım, 'Sıfır Gün' Açığı İfadesi Güvenlik Araştırmacısı Tarafından Eleştirildi"
TechFlow Derin Dalışı: Litecoin, 25 Nisan'da koordineli bir saldırıya maruz kaldı, MWEB Gizlilik Katmanı açığından yararlanılarak saldırganlar, güncellenmeyen düğümleri kullanarak geçersiz işlemleri gerçekleştirerek 32 dakika içinde çapraz zincirde çift harcama gerçekleştirdi, NEAR Intents raporunda yaklaşık 600.000 dolarlık risk ortaya çıktı.
Ağ, 13 bloğa ilişkin yeniden düzenleme yaparak zincir durumunu düzeltti, ancak güvenlik araştırmacıları, bu açığın aslında 37 gün önce özel olarak yamandığını keşfettiler, "sıfır gün saldırısı" ifadesi sorgulandı. Resmi hesap daha sonra eleştirmenlere alaycı bir şekilde "sığ sularda kal" dedi ve toplulukta güçlü bir tepkiye neden oldu.
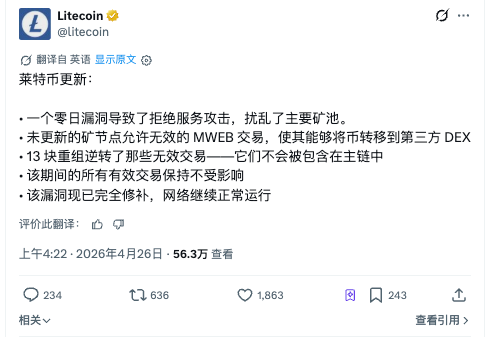
Litecoin ağı, 25 Nisan'da 2022'den beri etkin MWEB'i (MimbleWimble Genişletme Bloğu, Litecoin'in gizlilik işlem katmanı) olan ilk önemli güvenlik olayını yaşadı. Saldırganlar, MWEB katmanındaki bir uzlaşma açığından yararlanarak madencilik havuzlarına hizmet reddi saldırısını kullanarak yaklaşık 32 dakika içinde geçersiz işlemler içeren bir çatallanmış zincir oluşturdular ve bu sırada çapraz zincir protokollerinde çift harcama gerçekleştirdiler.
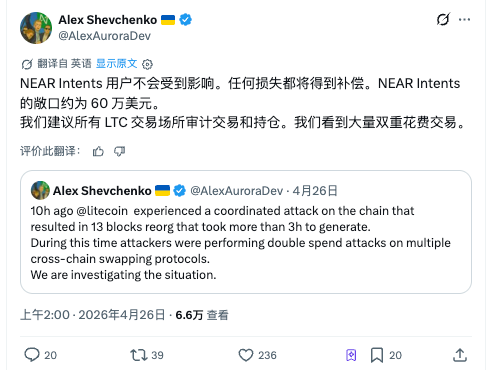
The Block'un 26 Nisan'da yayınladığı habere göre, Aurora Labs CEO'su Alex Shevchenko, bu olayı ilk kez X platformunda işaretledi ve bunu bir "koordinasyon saldırısı" olarak nitelendirdi, etkilenen bloklar #3,095,930 ile #3,095,943 arasındaydı ve geri alma işlemi üç saatten fazla sürdü.
Saldırı İki Aşamada Gerçekleşti: İlk olarak madencilik havuzunu felç ettiler, ardından güncellenmeyen düğümleri kullandılar
25 Nisan'da Litecoin Vakfı tarafından yapılan resmi açıklamaya göre, saldırı süreci iki bölüme ayrılabilir.
İlk adım, ana madencilik havuzuna DoS saldırısı düzenlemek ve güncellenmiş istemci çalıştıran düğümlerin hash gücünü azaltmaktı. İkinci adım ise MWEB katmanındaki bir uzlaşma açığından yararlanarak halen eski sürüm yazılım çalıştıran düğümlere geçersiz bir MWEB işlemi enjekte etmekti.
Bu güncellenmeyen düğümler, bu işlemi meşru olarak gördü ve saldırganın MWEB Gizlilik Katmanından para çıkarmasına (peg out - gizlilik katmanından ana zincire fon transfer etme) ve parayı merkezi olmayan bir borsaya yönlendirmesine izin verdi.
Shevchenko, saldırganın zincirdeki izini daha da açığa çıkardı: Saldırgan, LTC'yi ETH'ye dönüştürmeyi planlıyordu, kullanılan adres saldırıdan 38 saat önce Binance'dan fon aldı. Saldırganın açığı önceden bildiğini tahmin etti.
Normalde, Litecoin'in blok süresi yaklaşık 2.5 dakikadır ve 13 blok yaklaşık 32 dakika içinde çıkarılmalıdır. Ancak bu sefer 13 blok için üç saatten fazla sürecek bir gecikme yaşandı, bu olay bazı gözlemciler tarafından başlangıçta %51 Saldırısı olarak yanlış yorumlandı.
Gerçekte, DoS saldırısı durduğunda, güncellenmiş kodu çalıştıran düğümler yeniden hash gücü üstünlüğünü kazandılar ve ağ otomatik olarak 13 blok yeniden düzenlemesi gerçekleştirdi, geçersiz işlemleri ana zincirden kaldırdı. Litecoin Vakfı, yeniden düzenleme sırasındaki tüm yasal işlemlerin etkilenmediğini belirtti.
Çapraz Zincir Protokolü Gerçek Zarar Gören, NEAR Intents 600.000 Dolarlık Pozisyon Açıkladı
Saldırgan, çatal penceresini kullanarak, birden fazla çapraz zincir takas protokolünde çift harcama işlemleri gerçekleştirdi. Bu protokoller, sonra yeniden düzenlenerek iptal edilen MWEB peg-out işlemlerini kabul etti ve bu da gerçek zarara neden oldu.
Shevchenko, X platformunda yayınladığı yazıda, NEAR Intents'in risk pozisyonunun yaklaşık 600.000 dolar olduğunu belirtti ve ekibinin kullanıcı kayıplarını karşılayacağını açıkladı. Aynı zamanda, LTC kabul eden tüm ticaret platformlarının işlem kayıtlarını ve varlıklarını denetlemeleri konusunda uyarıda bulundu, çünkü zincirde çok sayıda çift harcama işlemi bulunmaktadır.
Bitcoin News'e göre, Litecoin'in geçersiz işlemlerin ana zincirden kaldırıldığı doğrulandıktan sonra, NEAR Intents'in gerçekleşen zararın başlangıçta tahmin edilenden daha düşük olabileceği, ancak protokolün henüz bir açıklama yapmadığı bildiriliyor. LTC ile ilgili işlemleri askıya alan diğer çapraz zincir protokolleri de risk pozisyonunu yeniden değerlendiriyor.
Litecoin Vakfı, etkilenen maden havuzunun adını açıklamadı ve geçersiz MWEB işlemiyle yaratılmaya çalışılan LTC miktarını da açıklamadı.
PoW Ağındaki Eski Sorun: Güvenlik Gönüllülük ile Değil, Şans ile Sağlanır
Zcash'ın kurucusu Zooko Wilcox, olaydan sonra yaptığı açıklamada, bu tür geri alma ve çift harcama saldırılarının PoW ağlarında nadir olmadığını, Monero ve Grin'in de son yıllarda benzer olaylarla karşılaştığını belirtti. Eylül 2025'te Monero, 12 yıldaki en büyük blok yeniden düzenlemesini yaşayarak 18 blok ve 117 işlemin iptal edildiği bir olayla karşılaştı.
CoinDesk'in analizine göre, bu olay PoW ağlarının yapısal bir çelişkisini ortaya çıkardı: Bitcoin ve Litecoin'in zorunlu güncelleme mekanizması bulunmamaktadır, düğümler eski sürüm yazılımını sonsuza dek çalıştırabilirler. Bu tasarım, merkezsizleştirme felsefesi açısından değerlidir, ancak güvenlik yamasının saldırganın açığı sömürmeden önce herkese ulaşması gerektiğinde, ölümcül bir pencere oluşabilir.
Yahoo Finance'nın analizine göre, Litecoin'in daha küçük hash gücü ölçeği ve daha düşük güvenlik bütçesi, Bitcoin'e kıyasla daha kolay saldırıya maruz kalmasını sağlıyor. Bitcoin ağında 13 bloğu geri almak için %50'den fazla hash gücünün kontrol edilmesi gerekiyor ve bu maliyet milyarlarca dolara ulaşıyor; ancak Litecoin'de bir açık ve bir DoS saldırısı, aynı derinlikte bir yeniden düzenlemeyi gerçekleştirmek için yeterli olabiliyor.
Resmi İletişim Başarısızlığı: Eleştirmenlere Alaycı Yanıt "Sığ Suda Kalın" ve Solana Karşı Saldırdı
Olayın sonrasında gelen tepki, saldırının kendisinden daha büyük bir güven kaybına yol açmış olabilir.
26 Nisan'da Litecoin resmi X hesabı, "Bazılarınızın PoW, hash gücü, normal işlem süresi, yeniden düzenleme ve madenci/chain ilişkisine dair hiçbir bilgisi olmadığı açıktır. Sığ sularda kalın, sizin için daha güvenli orası." şeklinde bir gönderi yaptı.
Bitcoin News'e göre, bu gönderi yüzlerce düşmanca yanıtı tetikledi. Kullanıcılar "kibirli", "çocuksu", "profesyonel olmayan" olarak eleştirdi ve "Yıllardır paranızı tutuyorum, bu mu paylaştığınız şey?" diye yazanlar oldu. Topluluk, alaycı bir tavır yerine teknik şeffaflık ve olay sonrası analiz bekliyordu.
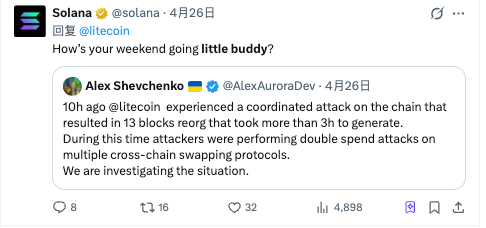
Solana resmi hesabı da bu etkileşime dahil oldu. 25 Nisan'da yeniden düzenleme ile ilgili bir tartışmada, @solana şu yanıtı verdi: "Haftasonu nasıldı küçük adam?" Topluluk, bunu Litecoin'in önceki birçok kez Solana'nın çöküş tarihçesine yönelik alaycı tavsiyelerine doğrudan bir karşı atağa olarak yorumladı.
Olayın açıklanmasından sonra LTC'nin fiyatı yaklaşık 56 dolar seviyesindeydi, gün içinde %1 düştü ve yılbaşından bu yana %25 oranında düştü. Piyasanın anlık tepkisi olaya oldukça sakin oldu.
2026 DeFi Güvenlik Çıkmazı: Cross-chain Altyapı En Büyük Saldırı Yüzeyi
The Block'un verilerine göre, 2026 yılının başından Nisan ortasına kadar, DeFi protokolleri çeşitli saldırılarda 7.5 milyar doların üzerinde zarara uğradı. Bu saldırılar arasında 19 Nisan'da Kelp DAO köprü saldırısı (2.92 milyar dolar) ve 1 Nisan'da Solana perpetual contract platformu Drift'e yapılan saldırı (2.85 milyar dolar) bulunmaktadır.
Çoğu büyük olay, cross-chain altyapıyı içerirken, bu Litecoin saldırısında saldırganın cross-chain takas protokolünü nakde çevirme stratejisi ile benzerlik göstermektedir.
Litecoin olayı, cross-chain protokollerinin PoW zincir varlıklarını kabul ederken karşılaştığı onay sayısı sorununun beklenenden daha ciddi olduğunu bir kez daha gösterdi. Bir istemci yayınladığı zaman 13 blok yeniden düzenlemesine neden olabilecek bir açık olduğunda, 6 onayın güvenli olup olmadığı artık bir teorik sorun değildir.
Orijinal Makale Bağlantısı
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler