Güvenlik Rehberi: MetaMask Tarayıcı Cüzdanı Güvenlik Açıklarına Karşı Nasıl Korunulur?
Orijinal Başlık: "MetaMask Tarayıcı Cüzdanı Güvenlik Açığından Nasıl Korunulacağının Bir Makalede Öğrenilmesi"
Orijinal Kaynak: DeFi Avenue
Not: 16 Haziran'da Pekin Zamanı'nda, ConsenSys geliştiricisi Dan Finlay MetaMask tarayıcı eklentisinin güvenlik açığına ilişkin bilgi verdi. Bu açık, bazı kullanıcıların cüzdan fonlarının hırsızlığa karşı risk altında olabileceği anlamına gelmektedir. Bu konuyla ilgili olarak, güvenlik önerilerinde bulundu.
Halborn araştırmacıları, nadir durumlarda diskte şifrelenmemiş kullanıcı anahtarlarının bulunabileceği bir durumu keşfettiler. Bu sorun, MetaMask tarayıcı eklenti cüzdanının 10.11.3 sürümü ve üstü gibi versiyonlarda zaten giderilmiştir.
Arka Plan
Halborn'ın güvenlik araştırmacıları, belirli bir durumda, saldırıya maruz kalan bir bilgisayardan MetaMask gibi Web cüzdanlarında kullanılan kurtarma cümlesini çıkarabilecek bir örneği açıkladılar.
Aşağıdaki içerik, MetaMask mobil cüzdan kullanıcılarını etkilemeyecek, ancak yalnızca küçük bir MetaMask tarayıcı eklentisi kullanıcıları ve diğer tarayıcı/eklenti cüzdanı kullanıcılarını etkileyebilecektir. Bu konularla ilgili olarak hafifletici önlemler almış bulunmaktayız, bu nedenle 10.11.3 sürümü ve üstü MetaMask tarayıcı eklenti cüzdan kullanıcıları için bu sorun olmamalıdır. Ancak, aşağıdaki üç koşul da size uyuyorsa, cüzdanınız risk altında olabilir, bu nedenle sonraki adımları öğrenmek için aşağıdaki içeriği okumanız önerilir:
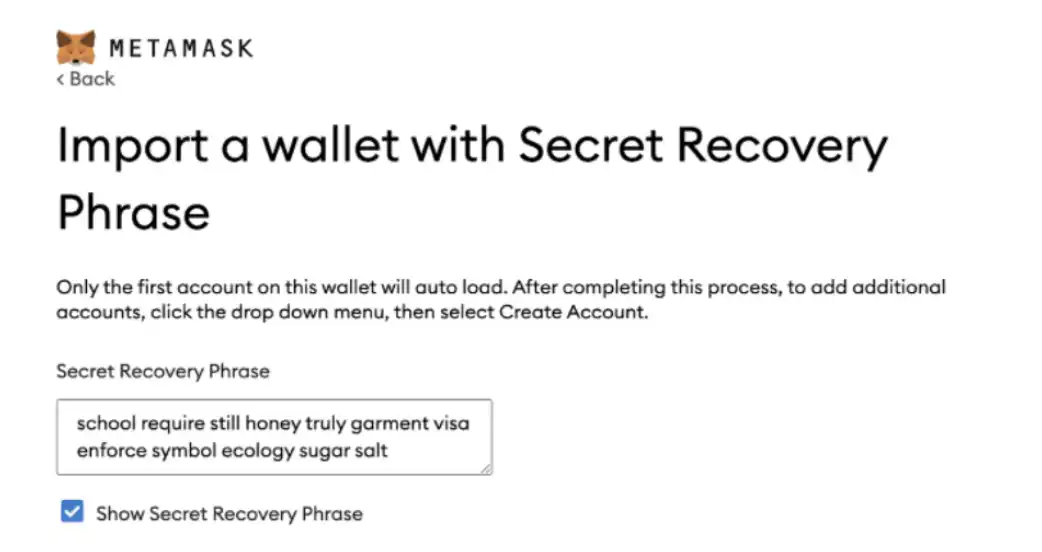
Sabit diskiniz şifrelenmemiş durumda; kurtarma cümlesini MetaMask tarayıcı eklenti cüzdanına cihazınıza, güvenmediğiniz bir kişiye ait olan ya da bilgisayarınıza sızılmış olan cihazınıza aktardınız ve aktarım sırasında ekranınızda kurtarma cümlesini görüntülemek için "Kurtarma Cümlesini Göster" onay kutusunu kullandınız. (Aşağıdaki resimde gösterildiği gibi)
Etki
Bu, şunları etkileyecektir:
1. Tüm masaüstü işletim sistemleri ve tarayıcılar üzerinde test edilmiştir;
2. Testlerimizi Google Chrome, Chromium ve Firefox tarayıcılarıyla Windows, macOS ve Linux üzerinde gerçekleştirdik;
3. Tüm tarayıcı sürümlerindeki tüm MetaMask eklentileri (v10.11.3 öncesi) cüzdanlar.
Ancak bu güvenlik açığı MetaMask mobil cüzdanı etkilemeyecektir.
Anımsatıcı kelime tablosu nihayetinde silinecektir, ancak şu anda silinme zamanını garanti edemiyoruz.
Bu güvenlik açığının, Anımsatıcı kelime MetaMask'e aktarıldıktan kısa bir süre sonra cihazı ele geçiren veya çalan kullanıcıları etkileme olasılığı en yüksektir.
Eğer yukarıdaki durumların hepsi sizin durumunuzu tanımlıyorsa, bilgisayarınıza erişimi olan kişiler Anımsatıcı kelime tablonuza erişebilir, bu nedenle güvenliğinizi sağlamak için bu hesaplardan fonları çıkarmayı düşünmelisiniz. Hesap fonlarını taşımak için bir kılavuz oluşturduk, ancak üçüncü taraf taşıma araçlarını kullanmak riski size aittir.
Dikkat edin, bilgisayarınıza fiziksel erişimi olan kişiler veya kötü amaçlı yazılımlar bu güvenlik açığını kullanarak saldırabilirler, cihazınıza kötü amaçlı yazılım bulaşmışsa bazı saldırılar savunulamaz (örneğin, klavye kaydediciler, doğrudan bellek erişimi ve program kontrolü gibi).
Saldırıya Maruz Kalma Durumunda Ne Yapmalı?
Bilgisayarınızın güvenli olmadığı kişilerden etkilenebileceğini düşünüyorsanız, sistemde "Tam Disk Şifrelemesi"ni etkinleştirmenizi öneririz. Ayrıca, paranızı bir donanım cüzdanı tarafından yönetiliyorsa, bu güvenlik açığından etkilenmezsiniz.
Etkilenen kullanıcılar, eski cüzdan adreslerinden yeni cüzdan adreslerine fonları aktarmayı düşünmelidir.
Bu belgenin geri kalan kısmı, cüzdanınızı en iyi nasıl koruyacağınıza dair bazı ek ayrıntılı bilgiler sağlayacak. Daha sonra, diğer yazılım geliştiricilerin bu tür sorunlardan kaçınmaları için daha fazla ayrıntıyı ortaya çıkaracağız, ancak şu anda kullanıcıları uyararak hırsızlık riskini en aza indirmeyi tercih ediyoruz.
Güvenlik Düzeyiniz Nedir?
Yukarıda belirtildiği gibi, bilgisayarınız tehdit altındaysa (fiziksel tehdit veya kötü amaçlı yazılım fark etmeksizin), o bilgisayarda çalışan herhangi bir programın güvenliğini garanti edemezsiniz.
Bu, popüler bir şifre yöneticisi olan 1 Password ekibinin zaten kabul ettiği ve tartıştığı bir sorundur, 1 Password'ün Baş Güvenlik Mimarısı Jeffrey Goldberg, sorunu çözmenin zorluğunu açıklamış ve şunları söylemiştir:
「Bu bilinen bir sorundur, sorun önceden birçok kez açıkça tartışılmıştır; ancak herhangi bir mantıklı çözüm, sorundan daha da kötü olabilir.」
Bir şifre yöneticisi kullanıyorsanız, muhtemelen şifre yöneticisi kullanmayanlardan daha güvende olacaksınız; ancak bir şifre yöneticisi kullansanız bile, güvenlik açıkları sorununu önleyemezsiniz.
Sonuç
Sonuç olarak, şifre şifreleme işlevselliğimizin güvenliği, kısmen tarayıcı davranışından etkilenecektir. Tarayıcı kendisi fiziksel erişim saldırısını tehdit modelinin ötesinde gördüğü için ve mevcut cüzdanımız tarayıcı üzerine inşa edildiği için, gerçek şu ki, bu saldırı yüzeyini azaltmak yoğun insan gücü gerektirir ve bu tür bir saldırıyı tamamen ortadan kaldırmak mümkün olmayabilir. Sonuç olarak, muhtemelen yalnızca "tam disk şifreleme" bilgisayarınız için güçlü bir fiziksel saldırıya karşı koruma sağlayabilir.
Genel olarak, bilgisayarlar/tarayıcılar vb. metin girişlerini belirli bir süre veya kalıcı olarak saklamalıdır. Bununla birlikte, kurtarma cümlesi güvenliğini korumanın ne kadar önemli olduğunu düşündüğümüzde, bu belirli senaryoya dikkat etmek ve kullanıcıların uygun adımları atmasına olanak tanımak gerekmektedir.
Neyse ki, şifrenin hala belirli bir güvenlik düzeyi sağladığını gördük. Kurtarma cümlesini çıkarmak sadece çok belirli durumlarda mümkün olmaktadır ve Halborn gibi açıklanmayı bekleyen süreçlerde yeni koruma önlemleri eklemeyi başardık ve bu riski daha da azaltmak için daha fazla koruma önlemi uygulamayı planlıyoruz. Bu, kendi cüzdanınızı (veya bilgisayarınızı başkalarına teslim etmeyi düşünüyorsanız) kullanmıyorsanız, cüzdanı kilitlemenin hala iyi bir alışkanlık olduğu anlamına gelir.
Önemli Bazı Noktalar:
1. Lütfen bilgisayarınızda tam disk şifrelemeyi etkinleştirmek için zaman ayırın. Bu, bilgisayarınızın fiziksel erişime sahip kişiler tarafından tüm içeriğinin alınmasını önlemenin tek yoludur. Ayrıca kullanıcıların ek güvenlik önlemi olarak donanım cüzdanı kullanmalarını öneririz.
2. Tarayıcı önbellek verilerinizi temizleyin (Araştırmalarımız, bu adımın belirli durumlarda bazı kullanıcılara yardımcı olabileceğini göstermektedir)
3. Unutmayın, bilgisayarın güvenliğinden siz sorumlusunuz, başlatılan sistem bir tehdit altındaysa, hiçbir cüzdan veya yazılımın kendi güvenliğini garanti edemeyeceğini unutmayın, kötü amaçlı yazılımlardan bilgisayarı nasıl koruyacağınızı öğrenmek için zaman ayırın.
Aşağıda farklı işletim sistemlerinin güvenliğini sağlamanıza yardımcı olacak bazı kılavuzlar bulunmaktadır:
Mac
iOS
Son olarak, bu durumu sorumlu bir şekilde açığa çıkaran Halborn ekibine teşekkür etmek istiyoruz ve bu endüstriyi korumak için yaptıkları tüm çalışmalar için onlara minnettarız, Halborn'un bulgularına 5.000 $ ödül verdik.
Orijinal Makale Bağlantısı
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia