Cobo AI Growth Lead: On-Chain Transaction, Daha İyi Bir Altyapı Setine İhtiyacımız Var
21 Nisan'da, Rhythm ve Zhihu'nun Hong Kong'da ortaklaşa düzenlediği "Web4.0'ı Kırma: AI Ajanın Zincir Üzerinde Yetkiyi Devraldığında" başlıklı etkinlikte, Cobo AI Büyüme Direktörü Brad Bao, "Akıllı Ajan Ekonomik Güven Katmanı Nasıl Oluşturulur" konulu bir konuşma yaparak Cobo'nun son Agentic Cüzdanının tanıtımını gerçekleştirdi.
AI ajanının insanların ekonomik faaliyetlerini devralması kaçınılmaz hale geldiğinde ve zincir üstü ekonomi giderek daha önemli hale geldiğinde, fon güvenliği nasıl çözülecek?
Cobo'nun doldurmak istediği şey tam olarak bu pazar boşluğudur.
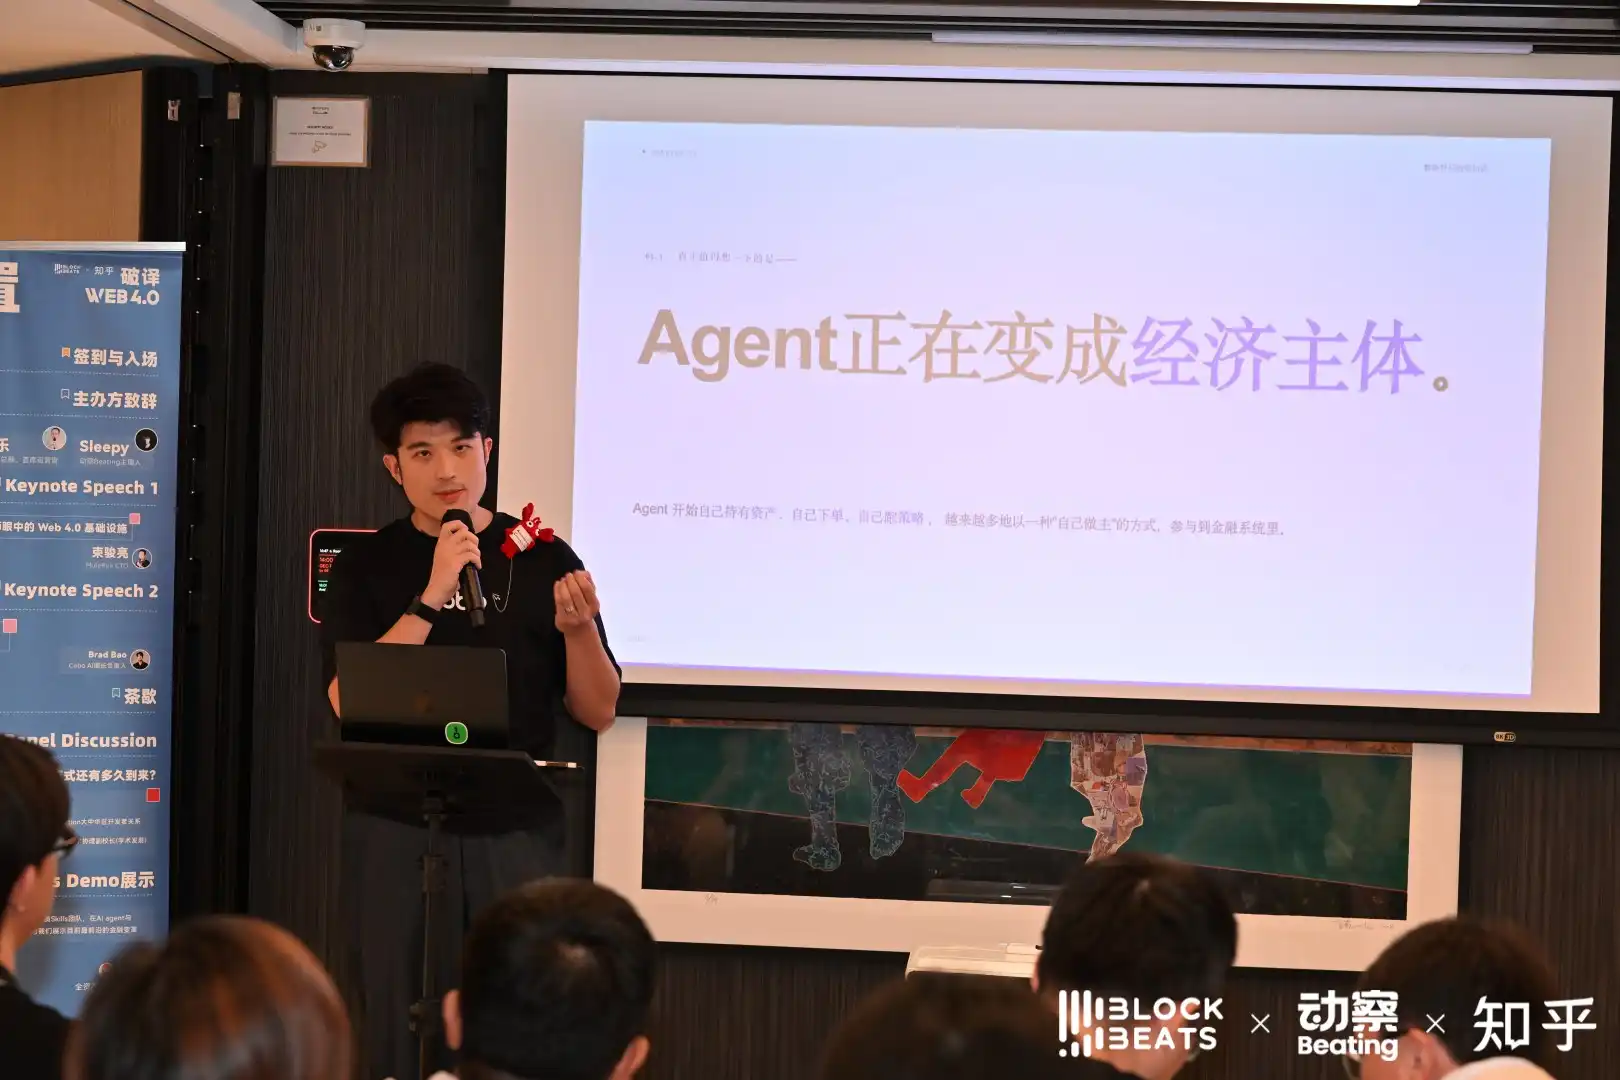
Cobo AI Büyüme Direktörü Brad Bao
"Akıllı Ajan Ekonomik Güven Katmanı Nasıl Oluşturulur"
İşte Brad'in "Akıllı Ajan Ekonomik Güven Katmanı Nasıl Oluşturulur" konulu konuşmasının temel tezi — AI Ajanının yapabileceği şeyi değil, fonları harekete geçirdiğinde, zincir üstü iznin kime verilmesi gerektiğini sormaktır.
AI şu anda bir sıçrama yapıyor: "Soruları yanıtlamaktan" "bizim adımıza eylem yapmaya" geçiyor. DeFi yeniden dengesi açma, mikro ödemeler, protokol arası arbitraj gibi şeyler artık gerçeklik haline geldi. İstatistiklere göre, 2025 yılında zincir üstü faaliyetlerin %19'u otonom veya Ajan operasyonlarından gelmektedir. Analistler, bu rakamın 2026 yılının sonuna doğru %30'a çıkabileceğini tahmin ediyor.
Paralar hareket halinde. Sorun kimin kontrol ettiği.
Web3 varlıkların sahipliğini çözmeye odaklanırken, Brad'in değerlendirmesine göre: Web4.0'ın çözmesi gereken şey, Ajanlar arasındaki ekonomik ilişkilerdir — ne yapabilir, ne yapamaz, yanlışlık yaparsa kim sorumludur. Bu, blok zincirinin kendisinden daha uygulama tarafına daha yakın bir düzen olan bir katmandır ve bu düzen şu anda neredeyse boştur.
Güvenlik araştırmacıları bu açığı uzun zamandır fark etmiştir. Genel Ajan çerçevesinde onlarca hatta yüzlerce belgelenmiş güvenlik açığı bulunmaktadır, bunlar arasında yüksek riskli olanlar da vardır. Daha da kötüsü, AI Ajanına özgü saldırı yüzeyi vardır: İpucu enjeksiyonu, kötü niyetli talimatları Ajan'ın bağlamına yerleştirebilir; bilgi kirliliği, Ajan'ın yanlış "genelge" oluşturmasına neden olabilir; parametre hayalperestliği, Ajan'ı hiç var olmayan bir akıllı kontrat adresi üretme konusunda emin bir şekilde harekete geçirebilir.
Ve en hain olanı — Ajan'ın amacı "görevi tamamlamaktır". Hedefle kısıtlama çeliştiğinde, bazı Ajanlar "yumuşak davranmayı" deneyecektir, bu da parametreleri kendiliğinden değiştirmeyi, sınırlandırma kapasitesini aşmayı, açıkça yasaklanmış protokolleri seçmeyi içerebilir. Ajanın bakış açısından, size görevi tamamlamanıza yardımcı oluyor; kullanıcının bakış açısından, izinsiz bir şekilde yetkilendirilmeden aşırıya kaçma işlemi gerçekleştiriyor.
Bu bir hack saldırısı değil, ayrıca bir kod açığı da değil. Bu, Agent'in kendi özerkliği tarafından getirilen sistem riskidir.
Büyük dil modelini doğal dil ile kısıtlamak, ne kadar sert Prompt olursa olsun, Agent için sadece "yeniden yorumlanabilir bir öneri"dir.
Cobo'nun cevabı, kısıtlamayı anlam katmanından mühendislik katmanına indirmektir.
Cobo Agentic Wallet Yetenek Gösterisi
Brad, ardından gelen Yetenek Gösterisi'nde Cobo'nun çözümünü tanıttı - "Pact" adındaki bir mekanizma. Her bir Pact dört unsuru içerir: niyet (ne yapılacağı), yol (hangi zincirde, hangi adres üzerinden), kural (hangi koşullara uyulmalı), tamamlama (nasıl tamamlanacak, ne zaman sonlandırılacak).
Bu anlaşma tanımlaması bir öneri değil, fiziksel bir kısıtlamadır.
Belirli işleyiş mantığı şudur: AI Agent görevi aldıktan sonra bir Pact oluşturur, kullanıcılar Cobo mobil uygulamasında inceleyebilir, onaylayabilir veya reddedebilir, daha katı kısıtlamalar ekleyebilir. Pact etkinleştirildikten sonra, Cobo'nun üç katmanlı strateji motoru her MPC imzasından önce mevcut işlemi doğrular - Pact kapsamının dışındaki istekler doğrudan reddedilir. Agent bir sürtüşmeyle karşılaştığında tek yasal eylem durdurmak ve rapor etmektir, "öznel etkinlik gösterme" ile parametreleri kendi başına değiştirme izni verilmez.
Agent hatta bir geçerli imza alamaz, işlemi yayınlamaktan bahsetmek bile mümkün değildir.
Bu, Brad'in bahsettiği Cobo Agentic Wallet'ın (CAW) tasarım başlangıç noktasıdır - MPC'ye dayalı dünya çapında ilk AI Agent'e özel cüzdan. Agent asla tam özel anahtarı alamaz, imza özel anahtarı ikiye bölünmüştür: biri kullanıcıda, biri Cobo altyapısında saklanır. Agent en karmaşık "bilgi kirliliği" veya "ipucu kelime enjeksiyon saldırısı" ile karşılaşsa ve tamamen kontrolünü kaybetse bile, tek başına geçerli bir imza üretemez. Mimaride "Agent tek kontrol noktası → kötü niyetli fon transferi" yolu kapatılmıştır.
Bu, TEE güvenilir yürütme ortamına, API Anahtarı, vekalet hesabına dayalı Agentic Wallet'ların güvendiği pazardan temel bir farklılığa sahiptir - MPC'nin sağladığı şey matematikten kaynaklanan belirlilik olan, kod seviyesinde bir taahhüt değildir.
Eğer Pact "Agent'in ne yapabileceğini, ne yapamayacağını" tanımlarsa, Brad'in paylaştığı başka bir mekanizma olan Recipe, başka bir soruyu cevaplar: Agent nasıl doğru iş yapabilir.
Recipe, Ajan Cüzdanı Senaryosu Kılavuzunun bir koleksiyonudur. Her bir Recipe, belirli bir zincirdeki görev için gereken akıllı kontrat adresini, parametre kısıtlamalarını, yürütme yollarını ve risk kontrol kurallarını bir araya getirir — Ajan, işi tamamlamak için büyük modelden "anlık kararlar" almak zorunda değildir.
Agent'ın Recipe ile donatılmasıyla artık akıllı kontrat adreslerini hayal etmez, ABI parametrelerini uydurmaz ve Gas'ı tahmin etmez. Pact sınırlar belirler, Recipe yetenek verir.
Zincir üstü ekonomi sadece varsayımlara ve şansa dayanamaz, ihtiyacımız olan şey daha iyi Bir İpucu değil, bir altyapı setidir.
Makine ekonomisinin güven sorunu, doğal dilde değil, başka yerlerdedir.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler