Post-Quantum Competition, Waves TRON Wants to Be the First to Submit</strong>
Kuantum Güvenliği artık tartışılabilir bir konu değil.
Elbette, bu ifade sabah uyandığımızda tüm kripto cüzdanlarımızın birden boşaltılacağı anlamına gelmiyor. Asıl anlamı, artık endüstrinin bu konuyu uzak bir teknik konu olarak göremeyeceği zamana geldiğidir.
Eskiden kripto topluluğu kuantum güvenliğini konuşurken birçok kişinin tavrı oldukça rahattı. Önemli olduğunu biliyorlardı, gelecekte bunun gerçekleşeceğini biliyorlardı, ancak her zaman uzak olduğunu düşünüyorlardı. Google Araştırma'nın 2026 yılının sonlarında yayımladığı makale, bu gevşek hissi aniden yok etti.
Makale, önemli bir rakamı belirtti: kuantum bilgisayarlarının gelecekte, eliptik eğri şifreleme sistemini çözmek için gereken donanım kaynakları, sektörün daha önce tahmin ettiğinden yaklaşık %20 daha az. Bu soyut bir akademik sonuç değil, Bitcoin, Ethereum, TRON gibi blockchain projeleri aynı şifreleme sistemini kullanıyor, temelde eliptik eğri şifreleme sistemine dayanıyorlar.
Yeterince güçlü bir kuantum bilgisayar ortaya çıktığında, zincirde işlem yapan herhangi bir adres, açık anahtarı zaten açığa çıkmışsa, karşı karşıya kalacağı özel anahtarın tersine çevrilmesi ve varlıkların çalınma riski ile karşı karşıya kalacaktır. Daha da kötüsü, saldırganlar şu anda tüm açık anahtarları zincirde kaydedebilir ve kuantum bilgisayarlar olgunlaştığında bu kayıtlı verileri yavaşça kırabilir—bu "önce depolama, sonra kırma" saldırısı olarak adlandırılır, bugünün verilerinin gelecekte artık güvende olmayabileceği anlamına gelir.
Bir yandan Google bile duramıyor, kendi sonrası kuantum şifreleme göç zamanlamasını bile belirledi. Sonrası kuantum şifreleme göçü, basitçe bugün verileri ve hesap güvenliğini koruyan bu şifreleme sisteminin, yavaş yavaş gelecekteki kuantum hesaplama ile başa çıkabilen yeni bir çözümle değiştirilmesidir. Google, kendi hedef zamanını 2029 yılına kadar sıkıştırdı. Bu açık bir şekilde, bu işin artık gelişigüzel ilerleyemeyeceğinin anlamına geliyor.
İşte bu zaman noktasında, Justin Sun TRON'un kuantum dirençli yükseltmesini masaya koydu. Sadece bir ses çıkarmak için değil, resmen NIST standartlarına uygun bir sonrası kuantum imza şemasını ana ağa dağıtacağını duyurdu, hedefi bu konuyu ana akım bir blockchain ağına gerçekten yerleştirmek.
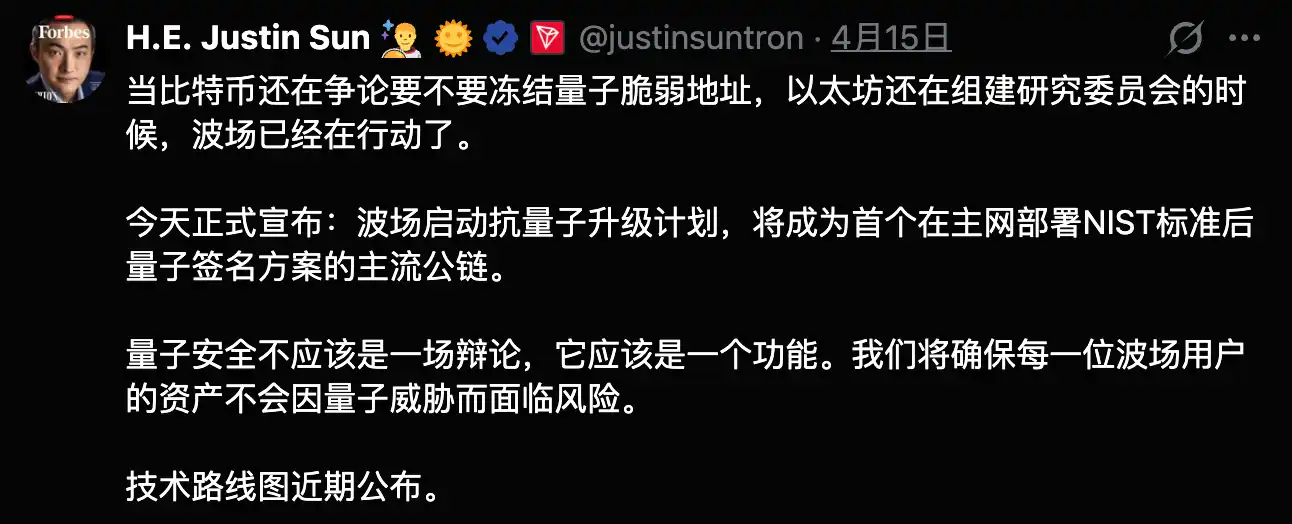
Bitcoin Hala Tartışıyor, Ethereum Hala Araştırıyor, TRON İlk Hamleyi Yaptı
Ana akım blockchainler hala farklı hızlarda tartışma ve keşif aşamalarında olurken, piyasanın bölünmüş olduğu giderek ortaya çıkıyor ve bu bölünme, temelde farklı yönetim yapılarındaki farklılıkların kaçınılmaz bir sonucudur. Bitcoin tarafında, kuantum güvenliği artık öneri seviyesine ulaşmış durumda. 14 Nisan'da Jameson Lopp ve diğerleri BIP-361'i sundular, bir "üç aşamalı çıkış mekanizması" önerdiler, temel mesaj oldukça açıktır: eski imza sistemlerine bir çıkış mekanizması sağlayarak, kuantum dirençli adreslere taşınmayan paralar gelecekte dondurulabilir. Bu öneri hızla tartışmalara yol açtı. Nedeni, tartışmaların artık teknik risk değerlendirmesinde durmaması, aksine Bitcoin'in en temel yönetim sorununa dokunmasıdır—mevcut varlıkların nasıl işleneceğine karar verecek olan kimdir.
Son derece merkezi olmayan Bitcoin topluluğunda, herhangi bir protokol katmanı güncellemesi için madencilerin, çekirdek geliştiricilerin ve genel topluluğun uzlaşması gerekmektedir. Bu engel, Bitcoin'in kuantum güvenlik güncellemesinin uzun soluklu bir oyun olacağını belirler.
Ethereum ise farklı bir tempoya sahiptir. Ethereum Vakfı bu yıl özel olarak Araştırma Sayfası Post-Quantum Ethereum'u çevrimiçi yayınladı ve kuantum direnci araştırmalarını, yol haritasını ve SSS'yi tümüyle ortaya koyarak resmi olarak araştırma aşamasına girdiğini gösterdi. Ancak yol haritası yol haritasıdır, araştırmadan ana ağa geçişe gelince, geçmiş deneyimlere göre her zaman uzun süre alır.
TRON'un durumu farklıdır. TRON, DPoS mekanizmasını kullanmaktadır ve ağ yönetimi 27 süper temsilciden sorumludur, karar alma süreci Bitcoin ve Ethereum'a göre çok daha kısadır. İşte bu nedenle, DPoS yönetim yapısıyla sağlanan yüksek verimlilik yürütme yeteneği sayesinde TRON hızlı görünmektedir. Belki de en erken kuantum riskine odaklanan genel ağ değildir, ancak muhtemelen bu konuyu ana ağda gerçekten hayata geçiren ilk ana akım genel ağdır. Endüstride kuantum güvenliği hakkındaki tartışma uzun zamandır mevcuttur, ancak bu konuda ileriye yönelik projeler pek yoktur. TRON gibi büyük ölçekte USDT takasına ev sahipliği yapan bir ağ için, yolun yönünü ilk kez netleştirmek ve teknik uygulamayı başlatmak, kendisi açısından net bir stratejik beyandır.
Bazı ağlar yavaşça araştırılabilir, ancak TRON böyle bir lüksü yok
Bir bakışta veriye bakarak değer anlaşılır. DefiLlama'nın istatistiklerine göre, TRON'daki USDT dolaşım hacmi 864 milyar dolara ulaşmış ve toplam arzın neredeyse yarısını oluşturarak, mevcut istikrarlıcoin dolaşımının en temel temel ağlarından biri haline gelmiştir.
Bu rakam, TRON zinciri üzerinde, gerçek dünyada paraya çevrilebilecek büyük miktarda gerçek fonun döndüğü anlamına gelir. Bu tür ağlar için, kuantum güvenliği bir teknik ek puanı değil, sistemsel bir alt çizgi gereksinimidir. Şifre çözme yeteneğine sahip kuantum bilgisayarlar ortaya çıktığında, zaten açık anahtara sahip olan adresler doğrudan bir saldırıya maruz kalacaklar ve saldırganlar işlemi beklemek zorunda kalmayacak, yalnızca tarihçeden açık anahtarı çıkararak çevrimdışı olarak kırabileceklerdir. Taşınan fon ne kadar ağır olursa, bu riskin potansiyel kaybı o kadar ihmal edilemez boyutlara ulaşır.
Bu nedenle, bu eylemin önemi sadece teknik düzeyde değildir. TRON, artık bir blok zincirinin sadece bir ağın etkinliğini temsil etmediği ve belirli bir ekosistemin aşamalı ilginçliğini temsil etmediği noktaya gelmiştir. İstikrarlıcoin gelişimi ile, artık bütün kripto endüstrisinin en temel ve aynı zamanda en tanınan varlığı haline gelmiştir. En fazla istikrarlıcoin akışını alan kişi, büyük ölçüde endüstrinin en gerçek ve aynı zamanda ağır çekimli fon etkinliğini üstlenmektedir.
TRON, bu sefer kuantum dirençliğini ana ağ gündemine taşıyor ve bu yalnızca kendi güvenlik eksikliklerini telafi etmekle kalmıyor, aynı zamanda tüm endüstri için öncü bir rol üstleniyor. Çünkü kuantum güvenliği sorunu, er ya da geç tüm önde gelen genel blok zincirlerini etkileyecektir. Bugünün konumundan bakıldığında, TRON gibi bir inisiyatif, liderlik rolü üstleniyor.
Gerçekten Önemli Olan, İlk Adımı Atmaktır
Kuantum direnci, basitçe bugünün imza ve hesap güvenliği düzenlemelerini gelecekteki kuantum hesaplama karşısında daha dayanıklı yeni düzenlemelerle değiştirmektir. TRON'un bahsettiği, NIST tarafından standartlaştırılan bir sonraki nesil imza düzenlemesidir. NIST, ABD Ulusal Standartlar ve Teknoloji Enstitüsü'dür ve birçok temel güvenlik standardı ona dayanmaktadır. Sonrası kuantum şifreleme standartlarının resmi olarak yayınlanmış olması, bu konunun artık sadece kâğıt üzerinde bir kavram olmadığını, endüstrinin şimdi gerçekten ilerlemeye başlayabileceğini göstermektedir.
Tabii ki, şu anda TRON'un yol haritası henüz açıklanmadı, nasıl ilerleyeceği hakkında net bir bilgi yok. TRON'un bu sefer övgüyü hak eden en önemli yönü, tüm ayrıntıları hemen açıklamak yerine, yönü önceden belirlemiş olmasıdır ve bu konuyu resmi olarak ana ağ gündemine almasıdır.
Kuantum güvenliği asla sadece "tartışmada var olan bir sorun" değildir; bir kez uygulama aşamasına geldiğinde, yapılan değişikliklerin temel blok zincir yapısını etkilemesi kaçınılmazdır. TRON, bu konuyu ileriye doğru ittirerek endüstriye öncülük ediyor. Gelecekteki yol haritası mevcut, sadece öğrenilmeyi bekliyor. Kuantum güvenliği elbette tartışmaya devam edilebilir, ancak bu tartışmanın sonu mühendislik olmalıdır, başka bir "bir sonraki tur tartışma" değil.
Hızlı Olmak Yetmez, Gelecekten Korkup Korkmadığına da Bakmalısınız
Geçmişte, şifreleme endüstrisi bir genel blok zinciri değerlendirmesi yaparken genellikle "yeterince hızlı mı" etrafında dönerdi; benzer şekilde, yapay zeka endüstrisinde, modelin "yeterince hızlı" olup olmadığına odaklanılır. "Hızlı" olmak elbette önemlidir, deneyimi getirir, verimliliği artırır ve en kolay fark edilen özelliktir. Ancak şimdi yalnızca hıza odaklanmak artık biraz eski moda. Bir sistem daha yüksek değer ve daha geniş kullanım senaryolarını desteklemeye başladığında, "hızlı koşmak" yalnızca temel bir yetenek haline gelirken, "güvenli olup olmadığınız" karar verici bir eşik haline gelir. Yapay zeka için, bu, Ajan'ın hatalı işlemlerden (örneğin, kullanıcı verilerini yanlışlıkla silme) nasıl kaçınılacağı ve veri sızıntısı riskinin nasıl önüne geçileceğini; şifreleme endüstrisi için, bu, nasıl hacker saldırılarından korunulacağı, protokol ve varlık güvenliğinin nasıl sağlanacağını içerir. Taşınan şey ne kadar ağır olursa, güvenlik bir artı değil, temel bir gereklilik haline gelir.
Genel blok zinciri için, bu husus özellikle belirgindir. Zincirde taşınan şey, artık yalnızca NFT görüntüleri veya çeşitli deneysel veriler değil, gerçek dünya varlıklarını dolaşabilen ve kullanabilen stabil coin varlıklarıdır. Bu konuma geldiğinde, "hız" hala önemlidir ancak artık belirleyici bir ölçüt değildir. Gerçekten önemli olan, potansiyel risklere önceden nasıl karşı konulabileceği ve karmaşık sorunları nasıl çözebileceğinizdir. Dolayısıyla TRON bu sefer kuantum dirençliğini ana ağ gündemine alarak sadece teknik olarak değil, endüstri için bir adım atmış olması açısından anlamlıdır.
Justin Sun öncülük etti, yönü belirledi ve bu konuyu tartışmadan uygulamaya geçirdi. Tüm TRON topluluğu için, bu vizyonerlik ve sorumluluk duygusunun bir yansımasıdır; USDT kullanan kullanıcılar için ise bu bir duruştur, bazıları paranın güvenliği için önceden harekete geçmeye başladı, risk gerçekten ortaya çıktığında pasif bir şekilde telafi etmek yerine.
Çoğu insan hala geleceği tartışırken, TRON topluluğu geleceği inşa etmeye başladı.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler