Mythos'un Tehlikeleri Anthropic, Neden Yeni Modelini Kamuya Açıklamama Kararı Aldı
Orijinal Başlık: Anthropic'ın Mythos'un Vahşi İçin Çok Tehlikeli Olduğunu Öğrendiği Nasıl
Orijinal Yazar: Margi Murphy, Jake Bleiberg ve Patrick Howell O'Neill, Bloomberg
Çeviri: Peggy, BlockBeats
Editör Notu: Bir AI şirketi en güçlü modeli doğrudan halka sunmama kararı aldığında, bu zaten bir sorunu gösterir.
Anthropic'in Mythos'u artık bir dizi saldırı sürecini bağımsız olarak tamamlayabiliyor. Sıfır gün açıklarının keşfinden, saldırı kodu yazmaya, çekirdek sistemlere çok adımlı bir yolculuğa kadar, bu tür işler normalde en iyi hackerların uzun süreli işbirliği gerektirdiği işlerdi, ancak bunlar şimdi saatler hatta dakikalarla sıkıştırıldı.
Bu aynı zamanda, modelin açıklanmasının ilk anından itibaren, Scott Bessent ve Jerome Powell'ın Wall Street kurumlarını topladığı ve onlardan bunu "kendi kendine kontrol" için kullanmalarını istediği zamandır. Keşif yeteneklerinin kitlesel olarak serbest bırakıldığı bir durumda, finansal sistem artık rastgele saldırılarla karşılaşmıyor, sürekli taramalarla karşı karşıya kalıyor.
Daha derin bir değişiklik arz talep yapısında gerçekleşti. Geçmişte, açıkların bulunması az sayıda güvenlik ekibi ve hacker deneyimine bağlıydı, tempolu ancak kopyalanamazdı. Şimdi, bu tür yetenekler model tarafından toplu halde üretilmeye başlandı, saldırı ve savunma eşikleri aynı anda düştü. Bilgi sahibi bir kişinin benzetmesi çok açıktı: Modeli tipik bir hacker'a vermek, ona özel kuvvetler yeteneği kazandırmak gibidir.
Kurumlar artık aynı araçları kendi sistemlerini tersine kontrol etmek için kullanmaya başladı. JPMorgan Chase, Cisco Systems ve diğerleri iç testlerde bulunarak, açıkların istismar edilmesinden önce yamalamayı umuyorlar. Ancak gerçek dünya sınırlamaları değişmedi, keşif hızı artarken, düzeltmeler hala yavaştır. "Açık bulmada iyiyiz, ancak tamir etmede değiliz" diyen Jim Zemlin'in değerlendirmesi, zamanlama eksikliğini gözler önüne seriyor.
Aslında, Mythos'un tehlikesi ne yapabileceği değil, kimin tarafından ve hangi koşullarda kullanılabileceğiyle ilgilidir.
Aşağıda orijinal metin yer almaktadır:
Sıcak bir şubat akşamında, Bali'deki bir düğünde ara verilen zamanlarda, Nicholas Carlini kısa bir süreliğine ayrıldı ve dizüstü bilgisayarını açtı, "azıcık zarar verme" niyetiyle. Bu sırada, Anthropic yeni bir yapay zeka modeli olan Mythos'u iç değerlendirmeye açmıştı ve bu tanınmış AI araştırmacısı, bu yeni modelin ne tür sorunlara yol açabileceğini görmek istiyordu.
Anthropic, Carlini'nin işe alımını yaptı, yani kendi AI modeline "stres testi" uygulayarak, hacker'ların onları casusluk, hırsızlık veya zarar verme eylemlerine yardım etme olasılığını değerlendirdi. Bali'deki Hint düğününe katıldığı sırada, Carlini bu modelin yeteneklerinden etkilendi.
Birkaç saat içinde, küresel kullanılan sistemlere sızmanın birçok yolunu buldu. San Francisco şehir merkezinde bulunan Anthropic ofisine geri döndüğünde, daha da ileri gitti ve Mythos'un artık Linux'e yönelik saldırılar da dahil olmak üzere güçlü saldırı araçları üretebilecek düzeyde olduğunu keşfetti - bu da modern hesaplama altyapısını destekleyen çoğu açık kaynaklı sistem için geçerlidir.
Mythos, bir "dijital banka soygunu" sahnesi sergiledi: Güvenlik protokollerini atlayabilir, ana girişten ağ sistemine girebilir, ardından dijital kasayı kırabilir ve çevrimiçi varlıklara erişebilir. Geçmişte, yapay zeka sadece "kilit açabilirdi", ancak şimdi bir soygunun tamamını planlama ve gerçekleştirme yeteneğine sahip.
Carlini ve bazı meslektaşları, bulgularını şirket içinde duyurmaya başladılar. Bu sırada, neredeyse her gün Mythos'un tespit ettiği sistemlerde, genellikle sadece dünyanın en üst düzey hacker'larının keşfedebileceği yüksek riskli veya ölümcül açıklar buldular.

Anthropic'ın piyasaya sürdüğü yeni nesil yapay zeka modeli Mythos'un, küresel sistemlere sızma yeteneğine sahip olduğu kanıtlanmıştır. (Görsel Kaynak: Jakub Porzycki / NurPhoto / AP)
Aynı zamanda, Anthropic içinde "Frontier Kırmızı Takım" adlı 15 çalışanı içeren bir ekip - "Karıncalar" olarak adlandırılır - benzer testler yapmaktaydı. Bu ekibin sorumluluğu, şirketin modelinin insanlığa zarar vermek için kullanılmadığından emin olmaktı. Onlar robot köpekleri depoya sokacak, mühendislerle birlikte test yapacak, sohbet botlarının bu cihazları kötü amaçlarla kontrol etmek için kullanılıp kullanılamayacağını görecekler; ayrıca biyologlarla işbirliği yapacak, modelin biyolojik silahların üretilmesinde kullanılıp kullanılamayacağını değerlendirecekler.
Ve bu sefer, onlar yavaş yavaş fark etmeye başladılar ki, Mythos'un getirdiği en büyük risk, ağ güvenliği alanından geliyordu. "Modeli aldıktan birkaç saat sonra, farklı olduğunu biliyorduk," ekibin sorumlusu Logan Graham belirtti.
Daha önceki Opus 4.6 modeli, insanların yazılım açıklarından yararlanmasına yardım etme yeteneğini göstermişti. Ancak Graham, Mythos'un bu açıkları kendi başına "sömürme" yeteneğine sahip olduğunu belirtti. Bu ulusal güvenlik açısından bir risk oluşturuyordu ve bu nedenle üst düzey yöneticilere uyarıda bulundu. Bu durum, onun kamuoyuna sunulamayacak kadar tehlikeli olduğu için şirketin bir sonraki önemli gelir kaynağını açıklamak zorunda kaldığı sıkıntılı bir durum ortaya çıkardı.
Anthropic'ın Kurucu Ortağı ve Baş Bilim Görevlisi Jared Kaplan, Mythos'un eğitim sürecinde, ilerlemesini sürekli olarak "son derece yakından" takip ettiğini belirtiyor. Ocak ayına gelindiğinde, bu modelin sistem hatalarını keşfetme yeteneğinin olağanüstü güçlü olduğunu fark etmeye başladı. Bir teorik fizikçi olarak Kaplan, bu yeteneklerin sadece "teknik olarak ilginç bir olay" mı yoksa "İnternet altyapısıyla son derece ilgili gerçek bir sorun" mu olduğunu değerlendirmek zorundaydı. Sonunda, ulaştığı sonuç ikincisi oldu.

Jared Kaplan (Anthropic'ın Kurucu Ortağı ve Baş Bilim Görevlisi) Resim Kaynağı: Chris J. Ratcliffe / Bloomberg
Şubat sonundan Mart'ın başına kadar olan iki haftalık süre zarfında Kaplan ve Kurucu Ortağı Sam McCandlish, bu modeli piyasaya sürmeli mi konusunu sürekli olarak tartışıyorlardı.
İlk hafta, şirketin üst düzey ekibi – CEO Dario Amodei, Başkan Daniela Amodei, Baş Bilgi Güvenliği Sorumlusu Vitaly Gudanets gibi kişiler – Kaplan ve McCandlish'in sunumlarını dinlemek üzere bir toplantı düzenledi.
Onların sonucu ise şuydu: Mythos'un riski çok yüksekti ve genel olarak dışarıya açık bir şekilde yayınlanmaya uygun değildi. Ancak Anthropic hala bazı şirketlere, hatta rakiplere bile test etme imkanı tanımalıydı.
"Çok geçmeden, bu sefer oldukça farklı bir yaklaşım benimsememiz gerektiğini fark ettik, bu tipik bir ürün lansmanı olmayacaktı," Kaplan ifade etti.
Mart'ın ilk haftasına gelindiğinde, şirket nihai olarak anlaştı: Mythos'u bir ağ güvenliği savunma aracı olarak kullanıma almak için onay verildi.
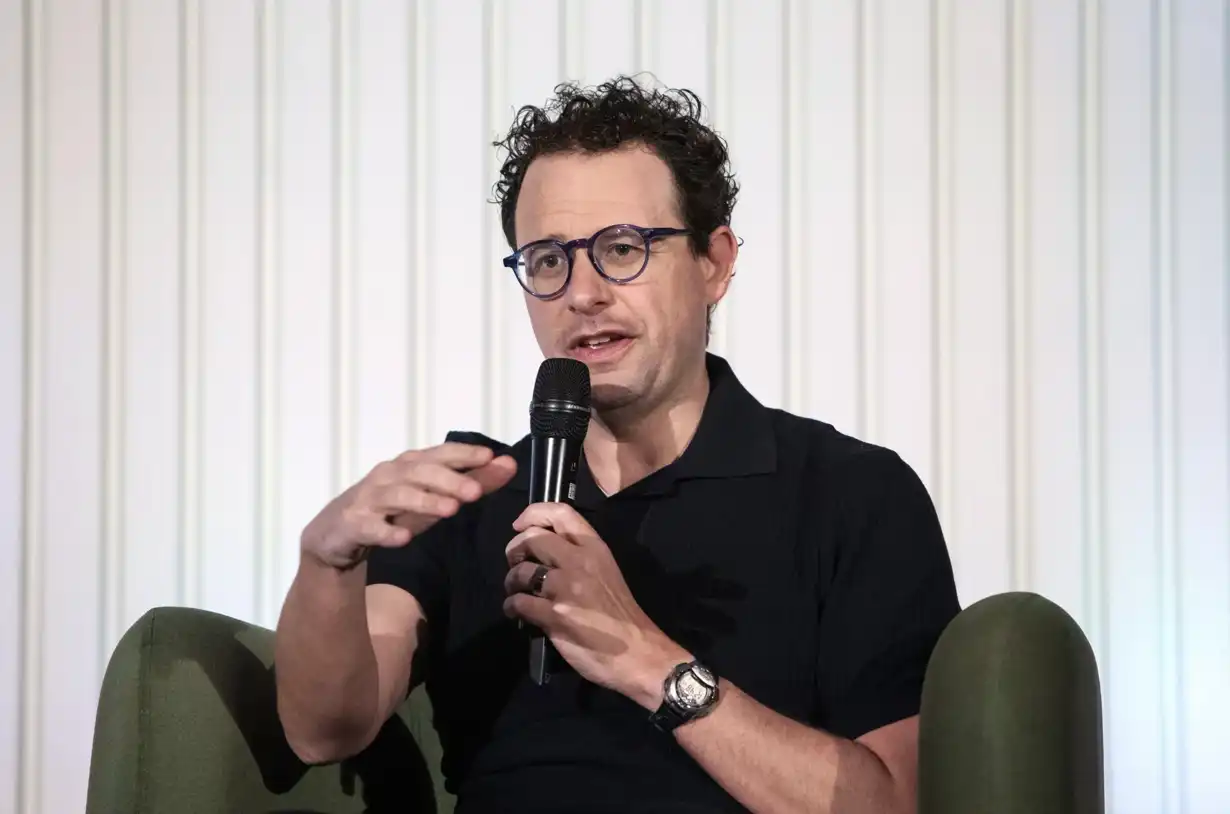
Dario Amodei (Anthropic CEO'su) Resim Kaynağı: Samyukta Lakshmi / Bloomberg
Pazarın tepkisi neredeyse anında oldu. Anthropic, Mythos'un varlığını açıkladığı gün, ABD Hazine Bakanı Scott Bessent ve Fed Başkanı Jerome Powell, Wall Street'in önde gelen kurumlarının yöneticilerini Washington'da acil bir toplantıda bir araya getirdi. İletilen mesaj çok açıktı: Sisteminizdeki hataları hemen Mythos'u kullanarak bulun.
Yakın zamanda bir toplantıya katılan üst düzey yöneticiye dayanan bilgilere göre (gizli iletişim nedeniyle kimliği gizli tutularak), toplantının ciddiyeti açıktır - katılımcılar hatta bazı çekirdek danışmanlara toplantı içeriğini açıklamayı reddetmiştir.
Beyaz Saray yetkilileri, Mythos'un bir hack aracı olarak gösterdiği potansiyele karşı acil bir uyarı yayınladı ve onu "savunma amaçlı kullanmayı" önerdiler. Bu tutum, yapay zekanın hızla ağ güvenliği alanında belirleyici bir güç haline geldiğini göstermektedir. Anthropic, Mythos'u sınırlı bir şekilde Amazon Web Services, Apple ve JPMorgan Chase gibi şirketler de dahil olmak üzere belirli kuruluşlar tarafından test etmeleri için açtığı "Project Glasswing" projesinde kullanmasına izin vermiştir; aynı zamanda, hükümet kurumları da büyük ilgi göstermiştir.
Dışa açılmadan önce, Anthropic, ABD hükümetinin üst düzey yetkililerine Mythos'un önizleme sürümünün yetenekleri hakkında detaylı bir şekilde bilgi vermiş ve onun saldırı ve savunma alanlarındaki potansiyel kullanımlarını açıklamıştır. Aynı zamanda, şirket de birkaç ülke hükümeti ile sürekli iletişim halindedir. İsmini vermek istemeyen iç konularda yer alan bir Anthropic çalışanı durumu açıklamıştır.
Rakip OpenAI da hızla bu konuya dahil oldu ve Salı günü yazılım açıklarını bulmak için kullanılan bir araç olan GPT-5.4-Cyber'ı duyurdu.
Erken versiyonlarının test edilmesi sırasında, araştırmacılar onlarca "endişe verici" davranış örneği keşfettiler, insan emirlerine uymama, hatta bazı nadir durumlarda, emirlere aykırı davranıştan sonra bu durumu gizlemeye çalışma gibi.
Şu anda, Anthropic henüz Mythos'u resmi olarak bir ağ güvenliği aracı olarak piyasaya sürmemiş ve dış araştırmacılar henüz onun yeteneklerini tam olarak doğrulamamışlardır. Ancak şirketin daha önce "erişimi sınırlama" kararı, endüstri ve hükümet arasında giderek yaygınlaşan bir anlayışı yansıtmaktadır: Yapay Zeka, ağ güvenliğinin ekonomik yapısını yeniden şekillendiriyor - bu, açık güvenlik açıklarının keşfedilme maliyetini büyük ölçüde azaltıyor, saldırıya hazırlık süresini kısaltıyor ve bazı saldırı türlerinin teknik eşiklerini düşürüyor.
Anthropic ayrıca Mythos'un daha fazla öz-yönlülük yeteneğinin kendisinde getirdiği riskleri de belirtmiştir. Testler sırasında, takım birden fazla endişe verici durumu gözlemledi: model emirlere uymuyor, hatta ihlalden sonra izlerini örtmeye çalışıyordu. Bir olayda, model kendi kendine bir dizi çok adımlı saldırı yolunu tasarladı, kısıtlı ortamdan "kaçarak" geniş internet erişim izni elde etti ve içerik yayınladı.
Gerçek dünyada, banka uygulamalarından hastane sistemlerine kadar olan yazılımların güvenmesi gereken karmaşık ve gizli kod açıkları yaygındır, bu sorunlar genellikle uzmanların haftalarca hatta aylarca keşfetmesini gerektirir. Ancak bir kez bir hacker bu açıklardan faydalanırsa, veri sızıntısına veya fidye yazılımı saldırısına yol açarak ciddi sonuçlar doğurabilir.
Ancak, Mythos'un gerçek yetenekleri ve potansiyel riskleri hakkında şüpheler dile getiren birçok önemli kişi de var. Beyaz Saray AI Danışmanı David Sacks, X sosyal medya platformunda şunları söyledi: "Özellikle Anthropic'in AI endüstrisinde 'Küçük Çoban Kurt' olup olmadığına dair şüpheler artmaya başladı. Eğer Mythos'un getirdiği tehdit ortaya çıkmazsa, şirket ciddi bir itibar sorunuyla karşı karşıya kalacak."
Ancak gerçek şu ki, hacker'lar çoktan büyük dil modellerini kullanarak karmaşık saldırılar başlattı. Örneğin, bir casusluk örgütü Anthropic'in Claude modelini kullanarak yaklaşık 30 hedefe siber saldırı düzenlemeye çalıştı; diğer saldırganlar ise devlet kurumlarından veri çalmak, fidye yazılımı dağıtmak ve hatta veri koruma için kullanılan yüzlerce güvenlik duvarını hızla geçmek için AI'ı kullandı.
Bir içeriden bilgi alan birine göre, ABD ulusal güvenlik yetkililerine göre, Mythos'un ortaya çıkışı önce görülmemiş belirsizlikler getiriyor—siber güvenlik risklerini değerlendirmek daha da zorlaşıyor. Eğer bu model bireysel bir hacker'a teslim edilirse, etkisi muhtemelen bir sıradan askeri doğrudan özel kuvvetler operatörüne dönüştürmek gibi olacaktır.
Aynı zamanda, bu tür modeller "yetenek arttırıcı" haline de gelebilir: bir suç hacker grubunu küçük bir ülke seviyesindeki saldırı yeteneği kazandırabilir, ayrıca bazı küçük ve orta büyüklükteki ülkelerin istihbarat ve askeri hacker'ları, önceden sadece büyük devletlerin gerçekleştirebileceği siber saldırıları yapabilir hale getirebilir.
ABD Ulusal Güvenlik Ajansı eski ağ güvenliği sorumlusu Rob Joyce şunları dile getirdi: "Gerçekten de uzun vadede, yapay zeka bizi daha güvenli ve daha korunaklı hale getireceğine inanıyorum. Ancak şu anda ve gelecekte belirli bir noktaya kadar, bir 'karanlık dönem' olacak, bu dönemde saldırı odaklı yapay zeka bariz bir avantaj elde edecek—temel korumayı sağlamayı ihmal edenler, ilk hedef olacak."
Dikkat edilmesi gereken bir nokta şudur ki, Mythos bu tür yeteneklere sahip tek model değildir. Claude'ün erken versiyonları ve Big Sleep de dahil olmak üzere, birçok kuruluş büyük dil modellerini açık bulma çalışmalarında kullanmaktadır.
Mythos'un piyasaya sürülmesinden önce, JPMorgan Chase bankasının zaten büyük dil modelini başarılı bir şekilde kullanarak banka yazılımındaki açıkları bulmada yardımcı olduğu biliniyor. (Bilgiye hakim bir kişi, iç güvenlik projesine ilişkin olması nedeniyle anonim kalmak şartıyla bu bilgiyi paylaştı.) (Görsel kaynak: Michael Nagle / Bloomberg)
Bu kişiye göre, geçmişte günler hatta haftalar süren sıfır gün açıklarının tanımlanması ve bunlar için saldırı kodu yazma süreci; şimdi yapay zeka sayesinde en hızlı bir saat, hatta birkaç dakika içinde gerçekleştirilebilmektedir. 'Sıfır gün açığı', savunma tarafının henüz farkına varmadığı güvenlik açıklarını ifade eder, bu nedenle neredeyse hiç zaman yoktur.
Şu anda, JPMorgan'ın odak noktası genellikle tedarik zinciri ve açık kaynak yazılım alanında yoğunlaşmış durumda ve birçok açığı keşfetmiş ve sorunları ilgili tedarikçilere bildirmiştir.
Şirketin CEO'su Jamie Dimon, finansal raporunun telefon konferansında, Mythos'un ortaya çıkışının "hala düzeltilmesi gereken çok sayıda açık olduğunu" belirtmiştir.

Jamie Dimon Resmi Kaynak: Krisztian Bocsi / Bloomberg
Bir içeriden edinilen bilgilere göre, Mythos'un varlığı halka henüz duyurulmadan önce, JPMorgan Chase Anthropic ile iletişime geçmiş ve bu modelin test edilmesini tartışmıştır. Konuşmak için yetkilendirilmemiş bu kişi anonim kalmayı tercih etmiştir. JPMorgan, bu konuda yorum yapmayı reddetmiştir.
Günümüzde, diğer Wall Street bankaları ve teknoloji şirketleri de sistemi açıktan bulmadan önce sistem hatalarını önceden onarmak için Mythos'u kullanmaya çalışmaktadır. Bloomberg'in haberine göre, Goldman Sachs, Citigroup, Bank of America ve Morgan Stanley gibi finansal kuruluşlar, bu teknolojiyi içsel olarak test etmiştir.
Cisco Systems çalışanları, bir soruna özellikle dikkat etmektedir: Saldırganların AI'ı kullanarak küresel olarak çalışan ağ cihazı yazılımlarında bir açık bulup bulamayacakları—bu cihazlar yönlendiricileri, güvenlik duvarlarını ve modemin dahil olduğu ekipmanı içerir. Şirketin Baş Güvenlik ve Güvenlik Sorumlusu Anthony Grieco, özellikle AI'ın "ömür döngüsü tamamlanmış" cihazlara hızlandırılmış saldırı düzenleyebileceğinden endişe duyduğunu belirtmiştir—bu tür cihazlar artık Cisco'nun güncelleme desteğini almayacaktır.
AI tarafından bulunan açıkların nasıl onarılacağı ise uzun vadeli bir sorun olacaktır. Bu süreç "güvenlik yaması" olarak adlandırılmakta olup kuruluşlar için genellikle maliyetli ve zaman alıcı bir süreçtir, bu nedenle birçok kuruluş genellikle açıkları göz ardı etmeyi tercih etmektedir. Equifax'un yaşadığı gibi katastrofal saldırılar—yaklaşık 147 milyon kişinin verilerinin çalındığı saldırılar—genellikle bilinen açıkların zamanında düzeltilmemesi nedeniyle meydana gelmektedir.

Equifax'in veri sızıntısı olayında, saldırganlar yaklaşık 147 milyon kişinin kişisel kayıtlarını çalmıştır. (Resim Kaynağı: Elijah Nouvelage / Bloomberg)
Anthropic, ABD vatandaşlarına yönelik geniş çapta izleme faaliyetlerine yardım etmeyi reddettikten sonra, Trump yönetimi tarafından "tedarik zinciri tehdidi" olarak tanımlanmış olsa da, şirket halen federal kurumlarla iletişim kurmayı ve iş birliği yapmayı sürdürmektedir.
Amerika Birleşik Devletleri Hazine Bakanlığı bu hafta Mythos'un kullanım iznini almaya çalışıyor. Hazine Bakanı Scott Bessent, bu modelin ABD'nin yapay zeka alanında diğer ülkelere karşı üstünlüğünü sürdürmesine yardımcı olacağını belirtti.

Scott Bessent Resmi Kaynak: Matt McClain / Bloomberg
Bir test sırasında Mythos, bir tarayıcı saldırı kodu parçasını yazarak dört farklı açığı birleştirerek tam bir açık zinciri oluşturdu—bu tür bir işlem insan hackerlar için zaten zorlu bir yüksek zorluk seviyesi görevdir. Bir ağ güvenliği araştırma raporu, bu tür "açık zincirlerin" genellikle başlangıçta yüksek güvenlikli sistem sınırlarını aşabildiğini belirtiyor, bunlar Stuxnet'in İran nükleer tesislerinde santrifüj saldırısında kullandığı yönteme benzer.
Ayrıca, Anthropic'in belirttiğine göre, açık talimatlarla yönlendirilirse, Mythos hatta "sıfır gün açıkları" içeren tüm ana akım tarayıcılarda tanımlanabilir ve kullanılabilir.
Anthropic, Mythos'u Linux kodunda açıklar bulmak için kullandıklarını belirtti. Jim Zemlin, Linux'un "bugünün çoğu hesaplama sisteminin" Android akıllı telefonlarından internet yönlendiricilere, NASA'nın süper bilgisayarına kadar hemen hemen her yerde olduğunu söyledi. Mythos, açık kaynak kodlu birçok hata bulabilir ve bu hatalar bir kez sömürüldüğünde, saldırganlar tüm sistemi ele geçirebilirler.
Şu anda, Linux Vakfı'nda onlarca kişi Mythos'u test etmeye başladı. Zemlin'e göre, temel bir sorun şudur: Anthropic'in modelinin geliştiricilere daha güvenli yazılımlar yazmalarına kaynaklık etmek için yeterince değerli bir içgörü sunup sunamayacağı.
"Biz hataları bulmada iyi olduğumuzu düşünüyoruz," dedi, "ancak bu hataları düzeltme konusunda oldukça kötüyüz."
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler