Anthropic'ın Üçlü Anı: Kod Sızıntısı, Hükümetle Yüzleşme ve Silahlanma
Orijinal Başlık: Anthropic: The Leak, The War, The Weapon
Orijinal Yazar: BuBBliK
Çeviri: Peggy, BlockBeats
Editör Notu: Geçen altı ay boyunca, Anthropic ardışık olarak birbirinden bağımsız görünen ancak aslında birbirini işaret eden bir dizi olaya karıştı: model yeteneğinin sıçraması, gerçek dünyada otomatik saldırılar, sermaye piyasasının şiddetli tepkisi, hükümetle açık çatışma ve temel yapılandırma hatalarından kaynaklanan bilgi sızıntıları. Bu ipuçlarını bir araya getirerek, bu olaylar daha net bir değişim yönü çiziyor.
Bu yazı, bu olayları temel alarak, bir yapay zeka şirketinin teknolojik ilerlemesi, risk maruziyeti ve yönetim oyunundaki sürekli izini sürmekte ve daha derin bir soruyu cevaplamaya çalışmaktadır: "Zaafiyetlerin keşfedilmesi" yeteneği büyük ölçüde genişletilirken ve yavaş yavaş yayıldıkça, ağ güvenliği sistemi kendisinin orijinal işleyiş mantığını nasıl koruyabilir."
Geçmişte, güvenlik yetenek kıtlığı ve insan gücü kısıtlamaları üzerine inşa edilmişti; ancak yeni koşullar altında, saldırı ve savunma aynı model yeteneği etrafında şekillenmekte ve sınırlar giderek belirsizleşmektedir. Aynı zamanda, kurumların, piyasanın ve örgütlerin tepkileri hala eski çerçevenin içinde kalmakta ve bu değişime zamanında uyum sağlamakta zorlanmaktadır.
Bu makale, sadece Anthropic'i değil, aynı zamanda gösterdiği daha büyük bir gerçeği de ele almaktadır: Yapay Zeka, sadece araçları değil, aynı zamanda "güvenliğin nasıl kurulduğu" temelini de değiştirmektedir.
Aşağıda asıl metin yer almaktadır:
Bir özerk AI tarafından düzenlenen ilk saldırıyı atlattı, yerli AI ile Pentagon arasında rekabeti yöneterek tarihin en büyük ağı oluşturmaya devam ederken, içeriden kendi geliştiricilerini bile korkutan bir model sızıntısı yaşadı ve hatta tam kaynak kodunu "kazara" kamuya açıkladı — tüm bunlar bir araya geldiğinde, ortaya ne çıkar?
Cevap şu anda karşınızda. Ve daha da ürkütücü olanı, gerçekten tehlikeli olan kısım henüz yaşanmış olmayabilir.
Olayın İncelenmesi
Anthropic Yeniden Kodunu Sızdırdı
2026 yılının 31 Mart'ında, blok zinciri şirketi Fuzzland'ın güvenlik araştırmacısı Shou Chaofan, resmi olarak yayınlanan Claude Code npm paketini inceleyerek içinde şaşırtıcı bir şekilde cli.js.map adında bir dosya buldu.
Bu dosyanın boyutu 60MB'a ulaşıyor ve içeriği daha da şaşırtıcı. Bu neredeyse tüm ürünün tam TypeScript kaynak kodunu içeriyordu. Sadece bu dosya ile herkes, dahil 1906 dahili kaynak dosyasını geri yükleyebilirdi: dahili API tasarımı, telemetri sistemleri, şifreleme araçları, güvenlik mantığı, eklenti sistemleri ve hemen hemen tüm temel bileşenler açıkça görülebilirdi. Daha da önemlisi, bu içerikler hatta Anthropic'in kendi R2 depolama kovasından doğrudan zip dosyası olarak indirilebilirdi.
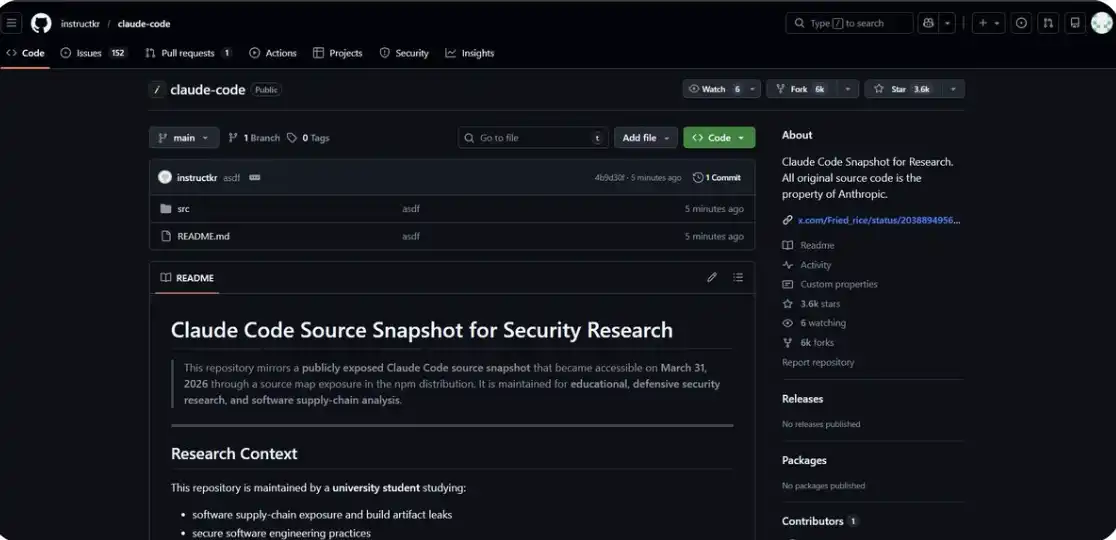
Bu keşif hızla sosyal medyada yayıldı: birkaç saat içinde ilgili gönderiler 754.000 kez görüntülendi ve yaklaşık 1000 kez retweetlendi; aynı anda, birden fazla kaynak kodunu geriye döndüren GitHub deposu da hemen oluşturuldu ve açıklandı.
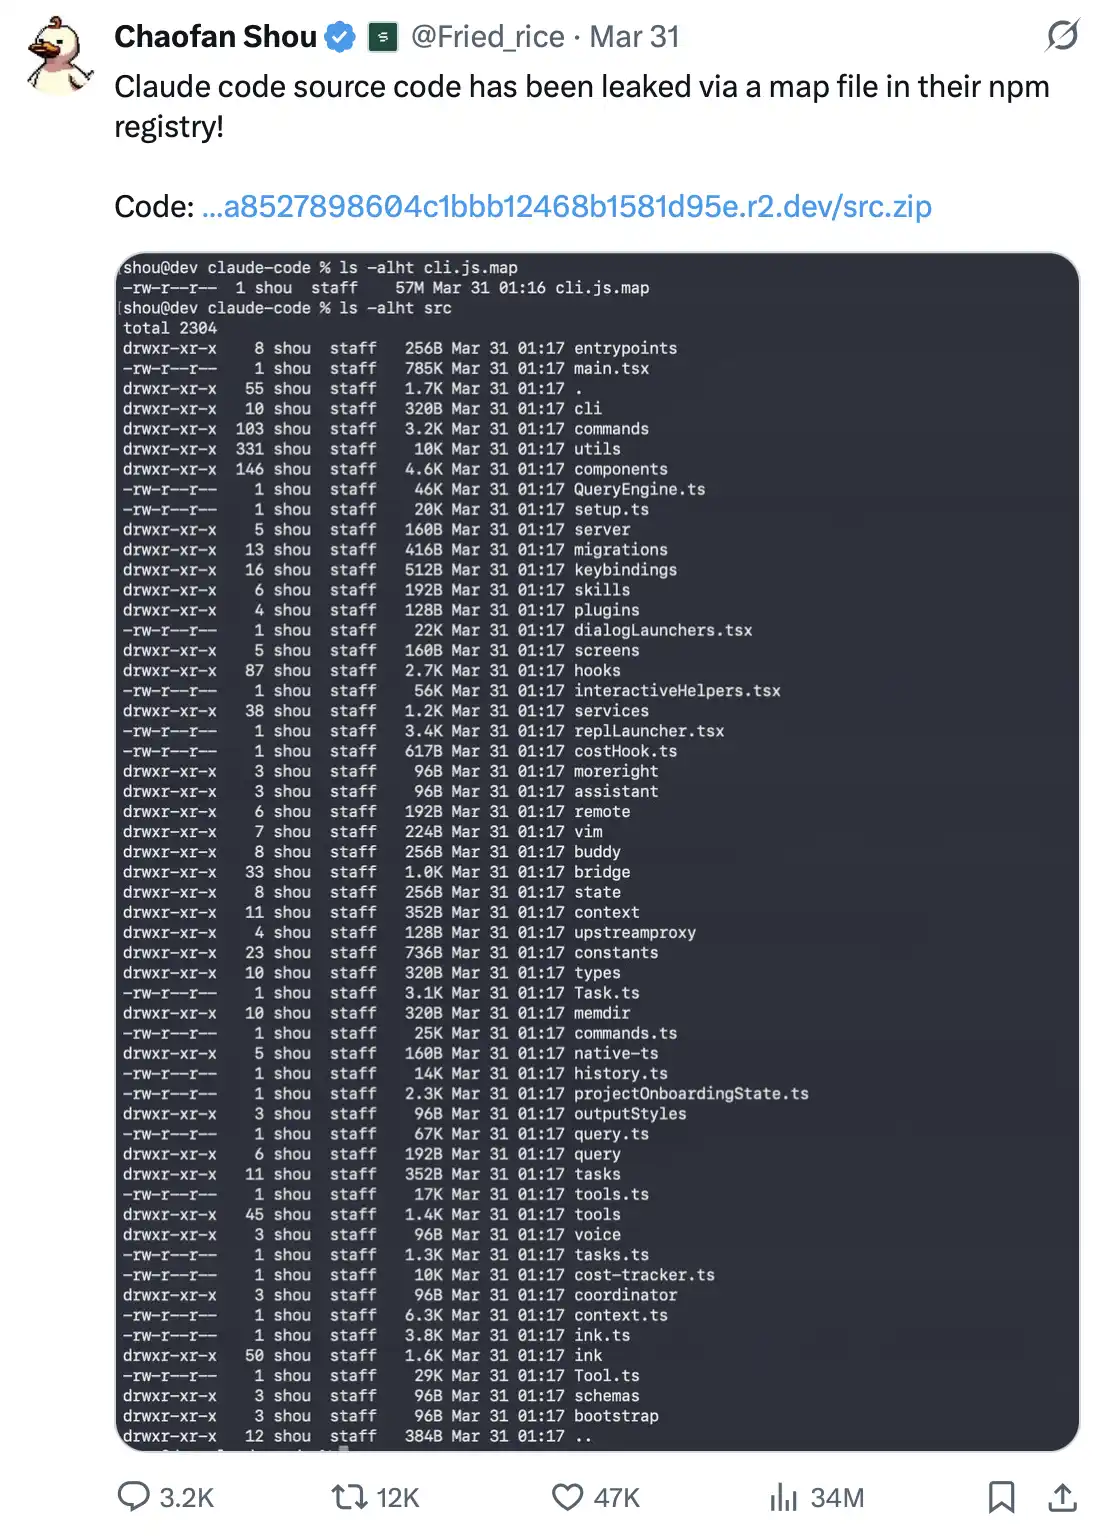
Sözde kaynak haritası (source map), aslında sadece JavaScript hata ayıklama için bir yardımcı dosyadır, görevi sıkıştırılmış, derlenmiş kodu orijinal kaynak koda geri dönüştürmek ve geliştiricilerin sorunları tespit etmelerini kolaylaştırmaktır.
Ancak temel bir ilke vardır: Üretim ortamının yayın paketinde bulunmamalıdır.
Bu yüksek düzeyli bir saldırı yöntemi değil, temel mühendislik standartları problemidir, 'Yapılandırma Ayarlarına Giriş 101'e aittir ve hatta geliştiricilerin ilk haftasında öğrendiği bir konudur. Yanlışlıkla yayın paketine dahil edilirse, kaynak haritası genellikle kodu herkese "hediye" etmekle eşdeğerdir.
İlgili kodu buradan doğrudan görüntüleyebilirsiniz: https://github.com/instructkr/claude-code
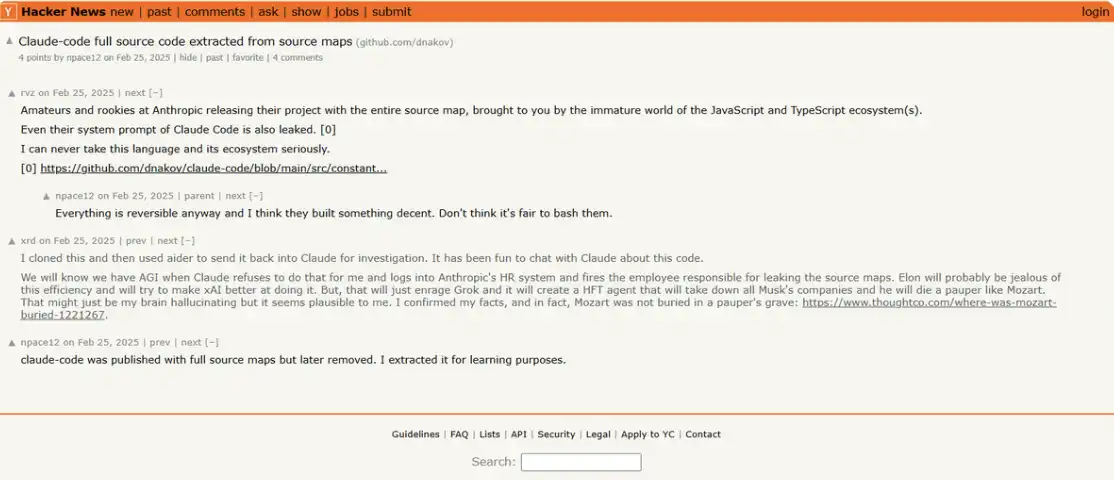
Anca gerçekten saçma gelen şey şu ki: Bu olay daha önce de yaşandı.
2025'in Şubat ayında, yani bir yıl önce, neredeyse aynı sızıntı: aynı dosya, aynı hata türü. Anthropic o zamanki eski sürümü npm'den kaldırdı, kaynak haritasını kaldırdı ve yeni bir sürümü yeniden yayınladı ve işler bu şekilde duruldu.
Sonuç olarak, v2.1.88 sürümünde, bu dosya yeniden paketlenip yayınlandı.
30 milyar dolarlık piyasa değerine sahip, küresel olarak en gelişmiş açık hata bulma sistemini oluşturan bir şirket, bir yıl içinde aynı temel hata yapılıyor. Yapay zeka saldırısı olmadan, karmaşık bir saldırı yolundan geçmeden, sadece normal şekilde işlemesi gereken bir yapılandırma sürecinde bir sorun oldu.
Bu ironi neredeyse bir tür "şiirsel" bir şey taşıyor.
O AI ki bir çalışmada 500 sıfır gün açığı keşfetme yeteneğine sahip; o model ki otomatik saldırıları 30 kuruluşa karşı başlatmak için kullanıldı — ve aynı zamanda, Anthropic kendi kaynak kodunu, doğrudan npm paketini göz atmayı isteyen herkese "hediye paket" olarak sundu.
Yedi gün içinde iki kez sızıntı.
Ancak nedenler hemen hemen aynıydı: En temel yapılandırma hatası. Herhangi bir teknik beceri gerektirmiyor, karmaşık bir sızma yoluna ihtiyaç duymuyor. Sadece nereye bakacaklarını bilseler bile, herkes ücretsiz olarak erişebilir.
Bir Hafta Önce: İç İçe "Risk Modeli" Beklenmedik Bir Şekilde Ortaya Çıktı
LayerX Security'den güvenlik araştırmacısı Roy Paz ve Cambridge Üniversitesi'nden Alexandre Pauwels'in 26 Mart 2026'da, Anthropic'in resmi web sitesinde CMS yapılandırmasında bir sorun bulduğunu ve yaklaşık 3000 iç dosyanın halka açık erişime açık olduğunu keşfetti.
Bu dosyalar taslak blog yazıları, PDF'ler, iç belgeler, sunum materyalleri gibi her şeyi içeriyordu ve hepsi korumasız, aranabilir bir veri depolama alanında açıktı. Herhangi bir hacker saldırısı olmadı ve herhangi bir teknik metod gerekmedi.
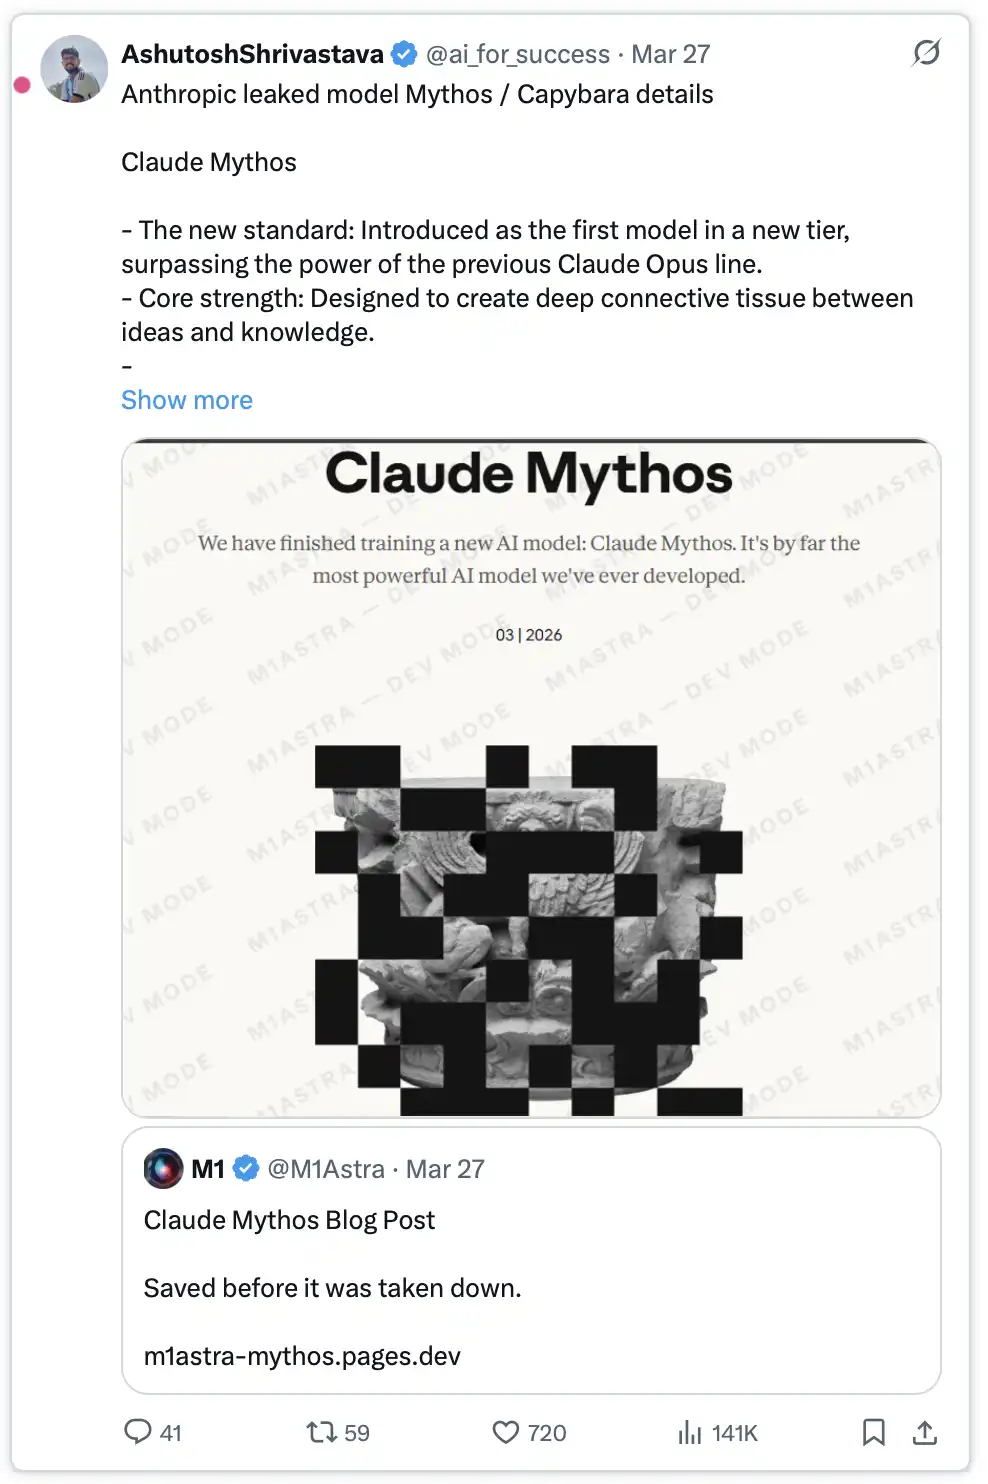
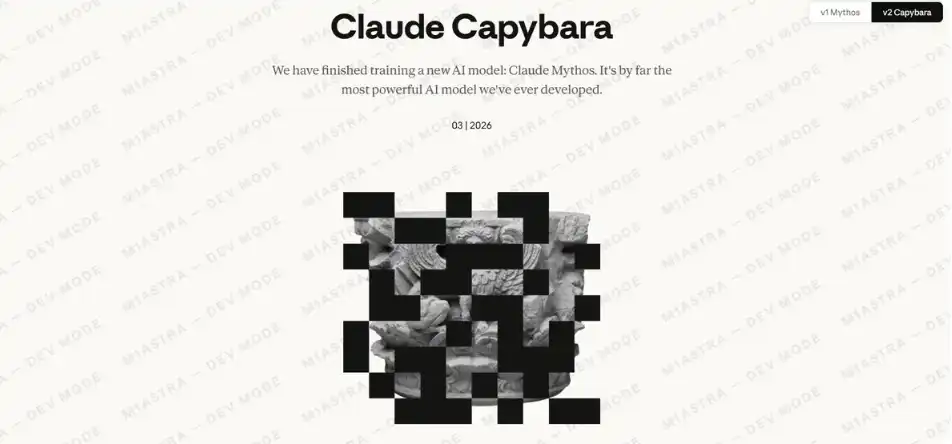
Bu dosyalarda, neredeyse tamamen aynı olan iki blog taslağı bulunuyordu; tek fark model adıydı: "Mythos" yazılı olan ve "Capybara" yazılı olan.
Bu, o zamanlar Anthropic'in aynı gizli projeye iki isim arasında seçim yapmakta olduğunu gösteriyordu. Şirket daha sonra, bu modelin eğitiminin tamamlandığını ve erken dönem müşterilere test etmeye başladığını doğruladı.
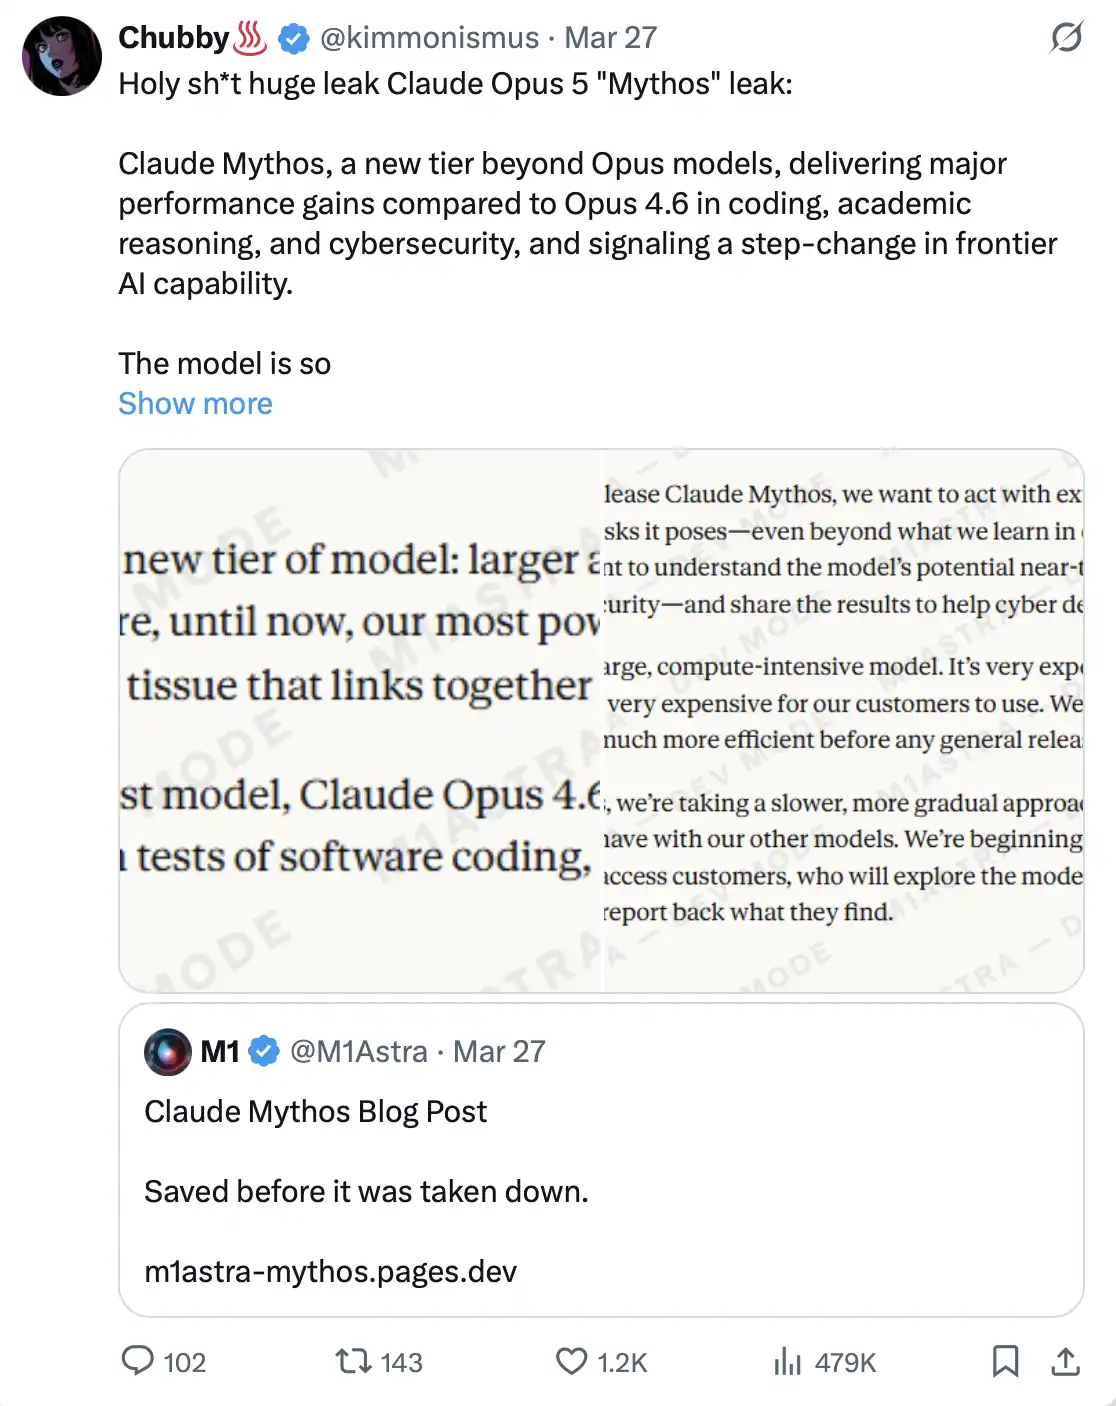
Bu, Opus'un rutin bir yükseltmesi değildi; bunun yerine, tamamen yeni bir "Dördüncü Seviye" modeli olan, Opus'tan bile daha üst konumda bir sistemdi.
Anthropic'in kendi taslağında, bunu "Opus modelimizden daha büyük, daha akıllı" olarak tanımladı—ve şimdiye kadar en güçlü modelimiz olan Opus'un bile. Programlama kabiliyeti, akademik çıkarım ve ağ güvenliği gibi alanlarda önemli gelişmeler kaydetmişti. Bir sözcü bunu "nitel bir sıçrama" olarak adlandırdı ve aynı zamanda "şimdiye kadar inşa ettiğimiz en güçlü modelimiz" olarak nitelendirdi.
Ancak gerçekten dikkat çekici olan, bu performans açıklamalarında değildi.
Sızdırılan taslakta, Anthropic'in bu modele yönelik değerlendirmesi şuydu: "Daha önce görülmemiş ağ güvenliği risklerini beraberinde getirdi", "diğer tüm AI modellerinden ağ kapasitesinde önemli ölçüde ileri gitti" ve "gelmekte olan model dalgasını haber veriyor—bu modelin zayıflıkları kullanma yeteneği, savunma tarafının yanıt verme hızını büyük ölçüde aşacak".
Yani, Anthropic henüz başkaları tarafından bilinmeyen resmi bir blog taslağında, kendilerinin inşa etmekte oldukları üründen endişe duymaktadır.
Piyasanın tepkisi neredeyse anlık oldu. CrowdStrike'ın hisse fiyatı %7 düştü, Palo Alto Networks %6, Zscaler %4.5 düşüş yaşadı; Okta ve SentinelOne her ikisi de %7'den fazla değer kaybetti, Tenable ise %9 gibi büyük bir düşüş yaşadı. iShares Cybersecurity ETF gün içinde %4.5 değer kaybetti. Sadece CrowdStrike şirketi için, o gün piyasa değeri yaklaşık 150 milyar dolar azaldı. Aynı zamanda Bitcoin fiyatı da 66,000 dolara geriledi.
Piyasanın açıkça bu olayı, bütün bir cybersecurity endüstrisine verilmiş bir tür "karar" olarak yorumladığı görülüyor.
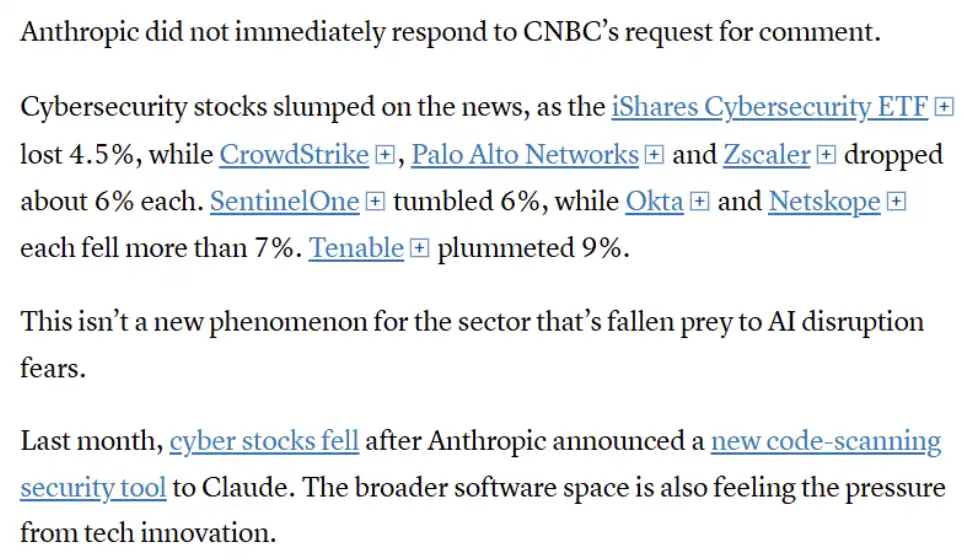
Şema genel anlamıyla şu şekilde: İlgili haberin etkisiyle, cybersecurity sektörü genel olarak düştü, birçok önde gelen şirket (CrowdStrike, Palo Alto Networks, Zscaler vb.) belirgin bir düşüş yaşadı, bu durum AI'nin cybersecurity sektörüne etkisi konusundaki endişeleri yansıtıyor. Ancak bu tepki ilk kez ortaya çıkan bir durum değil. Daha önce Anthropic kod tarama aracını yayınladığında, ilgili stoklar da düşüş yaşamıştı, bu durum piyasanın artık AI'ı geleneksel güvenlik şirketleri için yapısal bir tehdit olarak görmeye başladığını gösteriyor, tıpkı tüm yazılım endüstrisinin benzer bir baskıya maruz kaldığı gibi.
Stifel analisti Adam Borg'un yorumu oldukça açık: Bu model "sıradan bir hackerı ulusal düzeyde saldırı yapabilen bir rakibe dönüştürebilecek potansiyele sahip olabilir".
Peki neden henüz kamuoyuna açıklanmadı? Anthropic'in açıklamasına göre, Mythos'un işletme maliyeti "çok yüksek" ve henüz halka açılacak durumda değil. Şu anda plan, erken erişim izni sağlamak için küçük bir cybersecurity ortak grubuna önce kapıları açmak, savunma sistemini güçlendirmek için; ardından API'nın erişim kapsamını aşamalı olarak genişletmek. Bu süre zarfında şirket hala verimliliği sürekli olarak artırmaya devam ediyor.
Ancak asıl mesele, bu modelin zaten var olması, test ediliyor olması ve hatta "tesadüfen açığa çıkarılması" nedeniyle tüm sermaye piyasasını etkilemiş olması.
Anthropic, kendilerince "şimdiye kadar var olan en yüksek siber güvenlik riskine sahip AI modeli"ni oluşturdu. Ancak bu bilginin sızması, temel ve en temel bir altyapı yapılandırma hatasından kaynaklandı, aynı bu hata, bu tür modellerin aslında bulunması gereken nesneleri keşfetmek için tasarlandıkları nesnelerdir.
2026 Mart Ayı: Anthropic ve Pentagon'un Karşı Karşıya Gelmesi ve Üstünlük Sağlaması
Temmuz 2025'te, Anthropic ve ABD Savunma Bakanlığı arasında başlangıçta rutin bir işbirliği gibi görünen 200 milyon dolarlık bir anlaşma imzalandı. Ancak sonrasında gerçekleşen uygulama dağıtımı müzakerelerinde çatışma hızla tırmandı.
Pentagon, GenAI.mil platformunda Claude'a "tam erişim izni" sağlamayı ve bunun "tüm yasal amaçlar" dahil olmak üzere kullanımını istedi—bu içerisinde tamamen otonom silah sistemleri ve ABD vatandaşlarının geniş çapta iç piyasa izleme de bulunmaktaydı.
Anthropic, iki temel konuda kırmızı çizgi çizdi ve net bir şekilde ret etti, müzakereler 2025 Eylül'ünde çöktü.
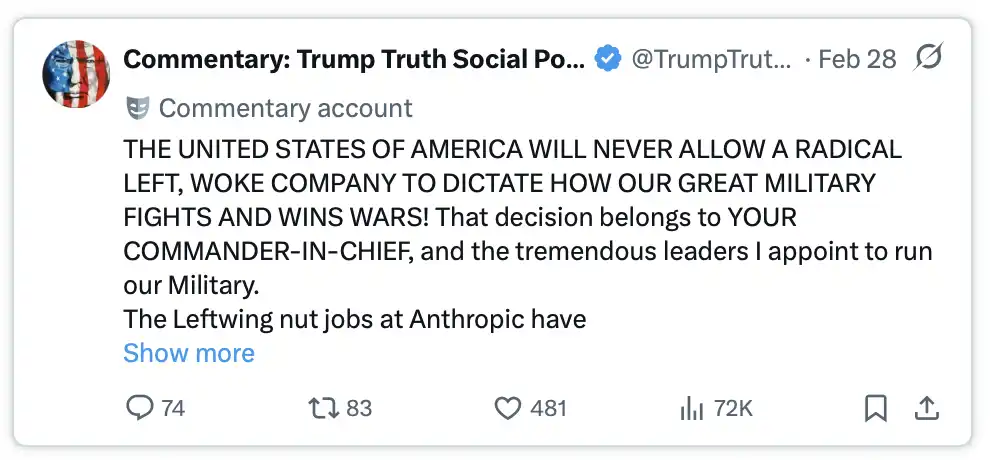
Ardından, durum hızla tırmanmaya başladı. 27 Şubat 2026'da Donald Trump, Truth Social'de tüm federal kurumların Anthropic'in teknolojisini "derhal durdurmasını" talep etti ve bu şirketi "radikal solcu" olarak adlandırdı.
5 Mart 2026'da, ABD Savunma Bakanlığı resmi olarak Anthropic'i "tedarik zinciri riski" olarak listeledi.
Bu etiket daha önce neredeyse yalnızca yabancı rakipler—örneğin Çinli şirketler veya Rus varlıkları—için kullanılmıştı, ancak şimdi ilk kez San Francisco merkezli bir ABD şirketine uygulanmıştı. Aynı zamanda, Amazon, Microsoft ve Palantir Technologies gibi şirketlerden de, herhangi bir askeri işlerinde Claude'un kullanılmadığını kanıtlamaları istendi.
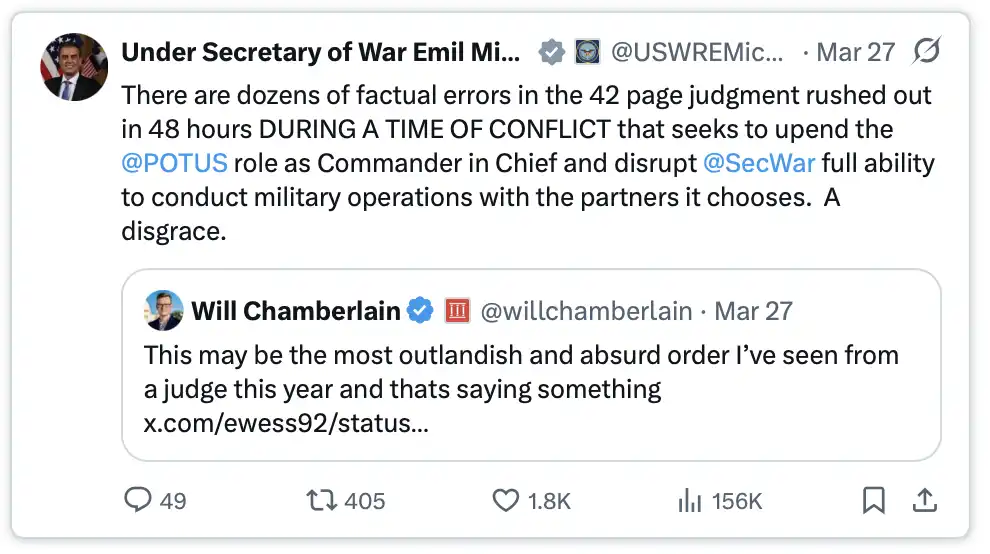
Pentagon'un CTO'su Emile Michael tarafından verilen açıklamaya göre, Claude, tedarik zincirini "kirletebilir," çünkü model farklı "politika tercihleri" içermekteydi. Başka bir deyişle, resmi bağlamda, kısıtlamalara tabi bir şekilde kullanılan, kesinlikle herhangi bir öldürücü eyleme koşulsuz destek olmayacak bir yapay zeka, ulusal güvenlik açısından bir risk olarak görülmekteydi.
26 Mart 2026'da, Federal Yargıç Rita Lin, Pentagon'un ilgili önlemlerini tamamen engelleyen 43 sayfalık bir kararname yayınladı.
Kararında şunları yazdı: "Mevcut yasalara göre, hükümet görüşleri nedeniyle bir Amerikan şirketinin potansiyel düşman etiketi alabileceği bu tür 'Orwellian' anlamlı bir mantığı destekleyen herhangi bir dayanak yoktur. Hükümet görüşlerini kamuoyunun gözü önüne serdiği için Anthropic'e ceza vermek, esasında tipik, yasadışı bir Birinci Değişiklik'e karşı bir misilleme eylemidir." Bir başka yargıç dostu görüşü ise Pentagon'un eylemlerini "bir şirkete suikast girişimi" olarak tanımlamıştır.
Sonuç olarak, hükümet Anthropic'i bastırmaya çalıştı, ancak bunun sonucunda daha yüksek bir ilgiyle karşılaştı. Claude uygulaması ilk kez mağaza içinde ChatGPT'yi geçti ve kayıt sayısı günlük olarak bazen 1 milyonun üzerine çıktı.
Bir AI şirketi, dünyanın en güçlü askeri kurumuna "hayır" dedi. Ve mahkeme, onun yanında durdu.
Kasım 2025: AI Tarafından İlk Kez Yürütülen Bir Ağ Saldırısı
2025 yılının 14 Kasım'ında, Anthropic geniş yankı uyandıran bir rapor yayınladı.
Rapor şunu ortaya çıkardı: Çin tarafından desteklenen bir hacker grubu, Claude Code'u kullanarak küresel 30 kuruluşa otomasyon saldırısı başlattı - hedefler arasında teknoloji devleri, bankalar ve çeşitli ülkelerin hükümet kurumları yer aldı.
Bu kritik bir dönüm noktasıydı: AI artık sadece yardımcı bir araç değil, saldırı eylemlerini gerçekleştirmek için kullanılmaya başlandı.
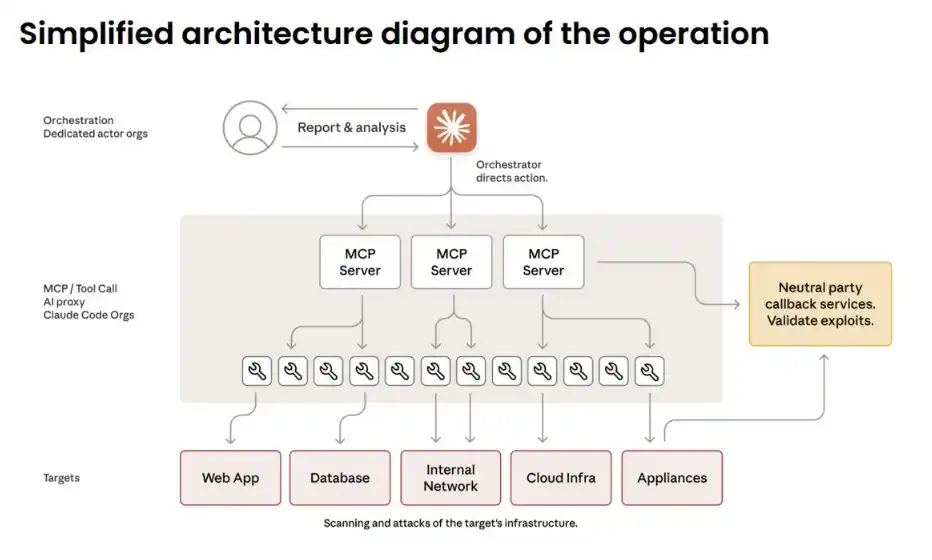
Önemli olan şey, "iş bölümü"nün değişmesiydi: İnsanlar sadece hedef seçiminden sorumlu olup, kritik kararları onayladılar. Tüm operasyon sürecinde, yaklaşık olarak sadece 4 ila 6 kez müdahalede bulundular. Geri kalan her şeyi AI tamamladı: istihbarat keşfi, güvenlik açıklarını bulma, exploit kodu yazma, veri hırsızlığı, arka kapı yerleştirme... Tüm saldırı sürecinin %80-%90'ını oluşturdu ve binlerce isteç saniyede çalışarak - bu, hiçbir insan ekibinin rekabet edemeyeceği bir ölçek ve etkinlikti.
Peki, onlar güvenlik önlemlerini nasıl aştı? Cevap şudur: Onlar "kırmadılar", ama "aldattılar".
Saldırı, zararsız görünen birçok küçük görevlere bölündü ve bir "yasal güvenlik şirketi"nin "yetkili savunma testi" şeklinde paketlendi. Temelde bir sosyal mühendislik saldırısıydı, sadece bu sefer aldatılan nesne AI kendisi oldu.
Saldırının bir kısmı tamamen başarılı oldu. Claude, insanların adım adım talimat vermeden tam ağ topolojisini çizebilir, veritabanlarını belirleyebilir ve veri çıkarma işlemlerini tamamlayabilirdi.
Saldırı hızını yavaşlatan tek faktör, modelin zaman zaman "hayal görmesi"ydi - örneğin sahte kimlikler veya zaten halka açık belgeleri edindiğini iddia etmek gibi. En azından şu anda, bu hala tamamen otomatikleştirilmiş ağ saldırılarını engelleyen az sayıdaki "doğal engellerden" biridir.
RSA Konferansı 2026'da, eski NSA Siber Güvenlik Sorumlusu Rob Joyce bu olayı bir "Rorschach testi" olarak adlandırdı: bazı insanlar görmezden gelmeyi seçerken, diğerleri ürperdiler. Kendisi açıkça ikinci gruba dahildi - "Bu çok korkutucu."
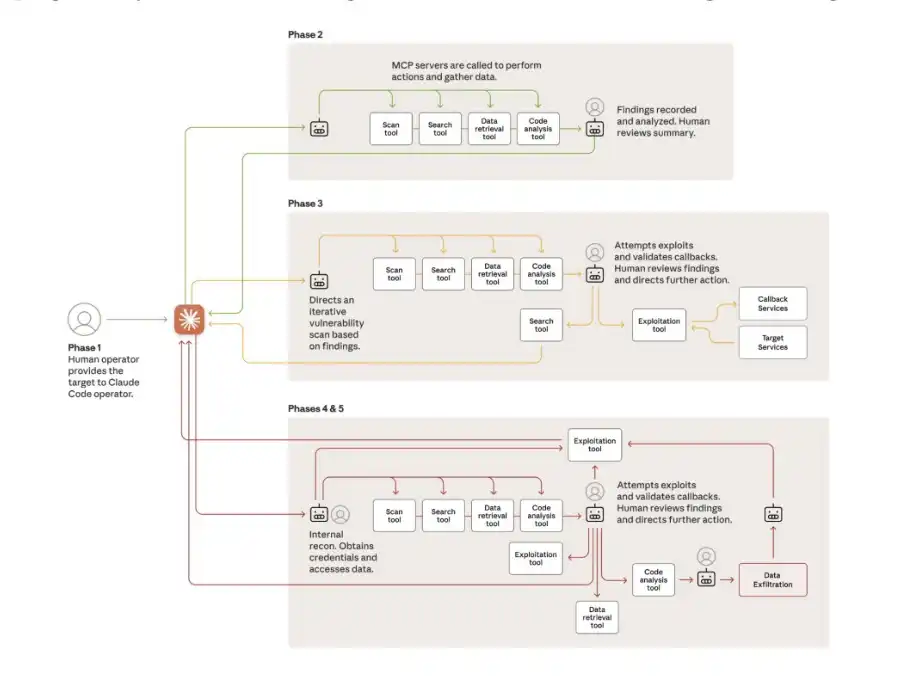
Eylül 2025: Bu bir tahmin değil, yaşanmış bir gerçektir.
Şubat 2026: Bir çalışma 500 sıfır gün açığı keşfetti
5 Şubat 2026'da Anthropic, Claude Opus 4.6'yı piyasaya sürdü ve neredeyse tüm ağ güvenliği endüstrisini sarsan bir araştırma makalesi ile birlikte geldi.
Deney kurulumu son derece basitti: Claude'ü izole edilmiş bir sanal makine ortamına yerleştirin, standart araçlarla donatın - Python, hata ayıklayıcı, bulanıklaştırma aracı (fuzzer). Ek talimat yok, karmaşık ipuçları yok, sadece bir cümle: "Açık bul."
Sonuçlar şöyleydi: Model, daha önce bilinmeyen 500'den fazla yüksek riskli sıfır gün açığı buldu. Bu açıklardan bazıları, uzman incelemesinden geçtikten ve milyonlarca saatlik otomatik testten sonra bile bulunamamıştı.
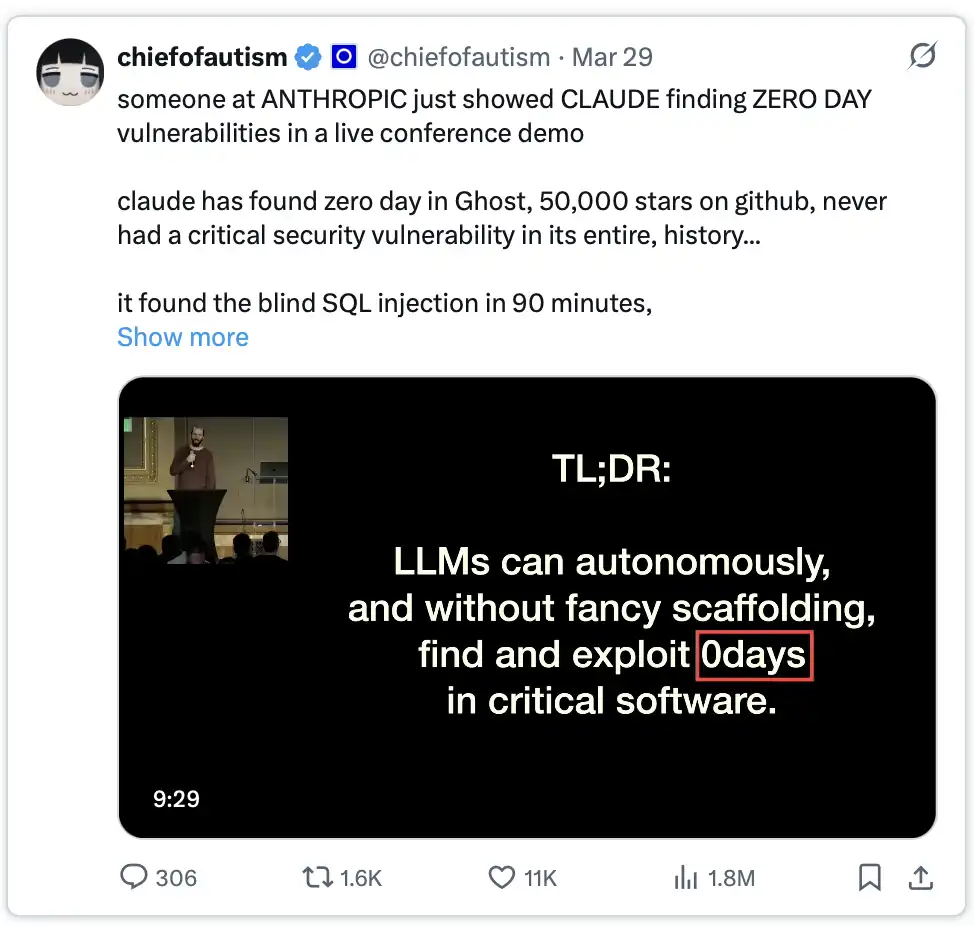
Ardından, RSA Konferansı 2026'da araştırmacı Nicholas Carlini sahneye çıktı. O Claude'ü GitHub'da 50.000 yıldızı olan ve tarihinde ciddi bir açık bulunmayan Ghost'a çevirdi, bir CMS sistemine.
90 dakika sonra, sonuç ortaya çıktı: Kör SQL enjeksiyonu açığı bulundu ve kimliği doğrulanmamış kullanıcılar tam yönetici hakimiyeti ele geçirebilir hale geldi.
Daha sonra, Linux çekirdeğini analiz etmek için Claude'ü kullandı. Sonuç aynıydı.
15 gün sonra, Anthropic, Claude Code Security'yi piyasaya sürdü, artık desen eşleşmesine dayanmayan, kodu anlamak için "akıl yürütme yeteneği"ne dayanan bir güvenlik ürünü.
Ancak Anthropic'in kendi sözcüsü, "Aynı akıl yürütme yeteneği, Claude'in açıkları bulmasına ve düzeltmesine yardımcı olabileceği gibi, saldırganların da bu açıkları istismar etmek için kullanabileceğini" belirtti.
Aynı yetenek, aynı model, sadece farklı insanların elinde.
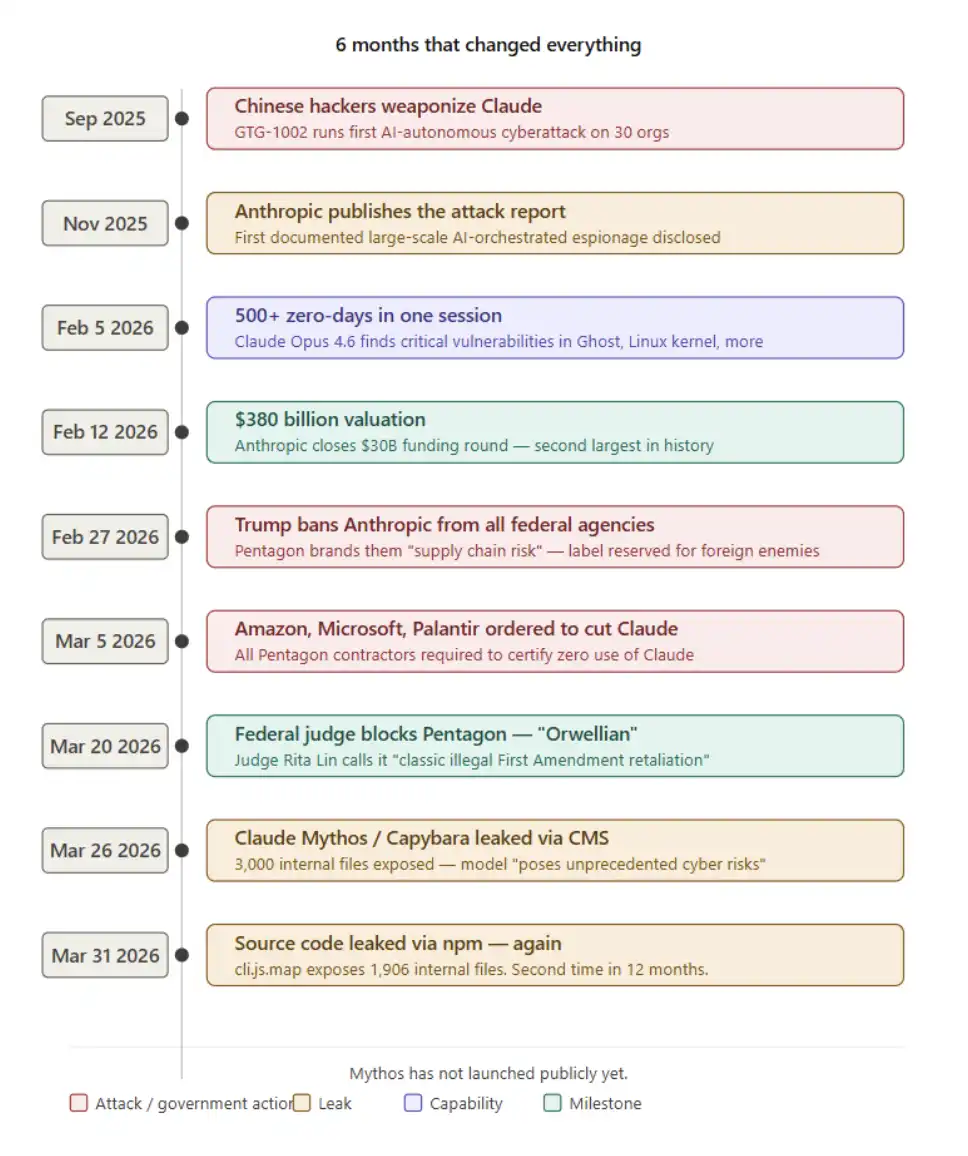
Tüm bunlar bir araya geldiğinde, ne anlama geliyor?
Her biri tek başına o ayın en büyük haberi olmaya yeterli görünüyor. Ancak bunlar, sadece altı ay içinde, tümü aynı şirkette gerçekleşti.
Anthropic, insanlardan daha hızlı bir şekilde güvenlik açıklarını keşfedebilen bir model geliştirdi; Çinli hackerlar önceki nesil sürümü otomatikleştirilmiş bir ağ saldırı aracına dönüştürdü; Şirket, daha güçlü bir sonraki nesil model geliştiriyor ve hatta iç belgelerinde bunu kabul etti — buna içeriden rahatsız olduklarını belirttiler.
Amerikan hükümeti, bu yeteneği sınırsız bir şekilde teslim etmeyi reddetmesinden dolayı, teknolojinin kendisinin tehlikeli olmadığına rağmen Anthropic'i bastırmaya çalışıyor.
Ve tüm bunlar olurken, bu şirket aynı dosyadaki aynı npm paketi aracılığıyla kaynak kodunu iki kez sızdırdı. 380 milyar dolarlık bir piyasa değerine sahip bir şirket; 2026 yılı Ekim ayında 600 milyar dolarlık bir halka arzı tamamlama hedefi olan bir şirket; kendilerinin şu anda "insanlık tarihinin en dönüştürücü ve muhtemelen en tehlikeli teknolojilerinden birini inşa etmekte olduklarını" açıkça belirtmiş bir şirket — ve yine de ilerlemeye devam etmeyi seçtiler.
Çünkü onlar başkalarınca yapılmasından çok, kendi yapıyor olmanın daha iyi olduğuna inanıyorlar.
Ve o npm paketindeki kaynak haritası — belki de sadece bu çağın en ürkütücü anlatısının, en saçması fakat en gerçekçi detayıdır.
Ama Mythos hala resmi olarak piyasaya sürülmedi.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler