5000 milyon dolarlık astronomik "öğrenim ücreti", adres zehirlenmesi neden sürekli başarılı oluyor?
Orijinal Başlık: "Adres Kontrol Edilmediği İçin 50 Milyon Dolar Çalındı"
Orijinal Yazar: Eric, Foresight News
Dün sabaha karşı Pekin saatiyle, Specter adlı X analisti, dikkatlice transfer adresini kontrol etmemenin sonucu olarak neredeyse 50 milyon USDT'nin bir hacker adresine transfer edildiği bir olayı keşfetti.
Yazarın araştırmasına göre, bu adres (0xcB80784ef74C98A89b6Ab8D96ebE890859600819), Pekin saatiyle 19'unda yaklaşık saat 13'te Binance'den 50 USDT çekme işleminden önce bir test işlemi olarak 50 USDT çekti.
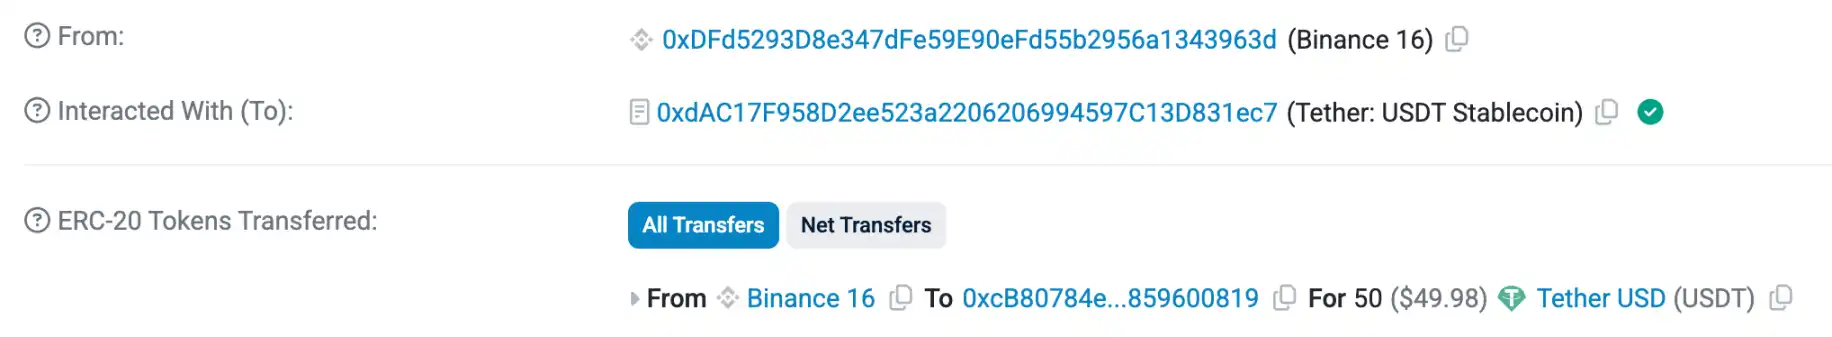
Yaklaşık 10 saat sonra, bu adres Binance'den önce 49.999.950 USDT çekti, önceki 50 USDT çekimini ekleyerek toplamda tam olarak 50 milyon ediyor.
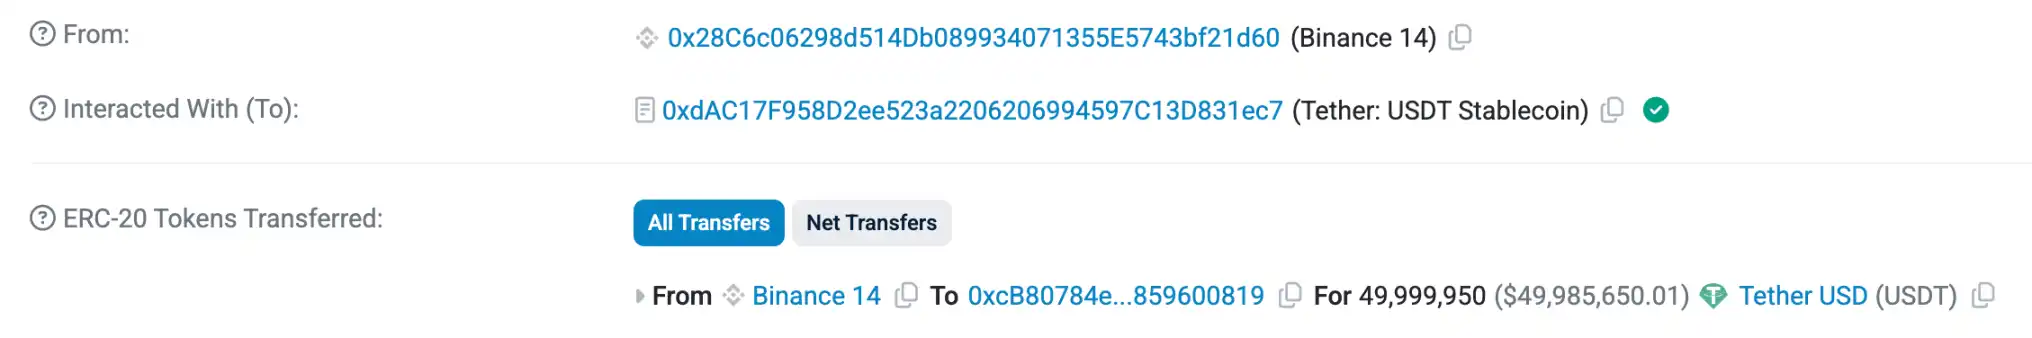
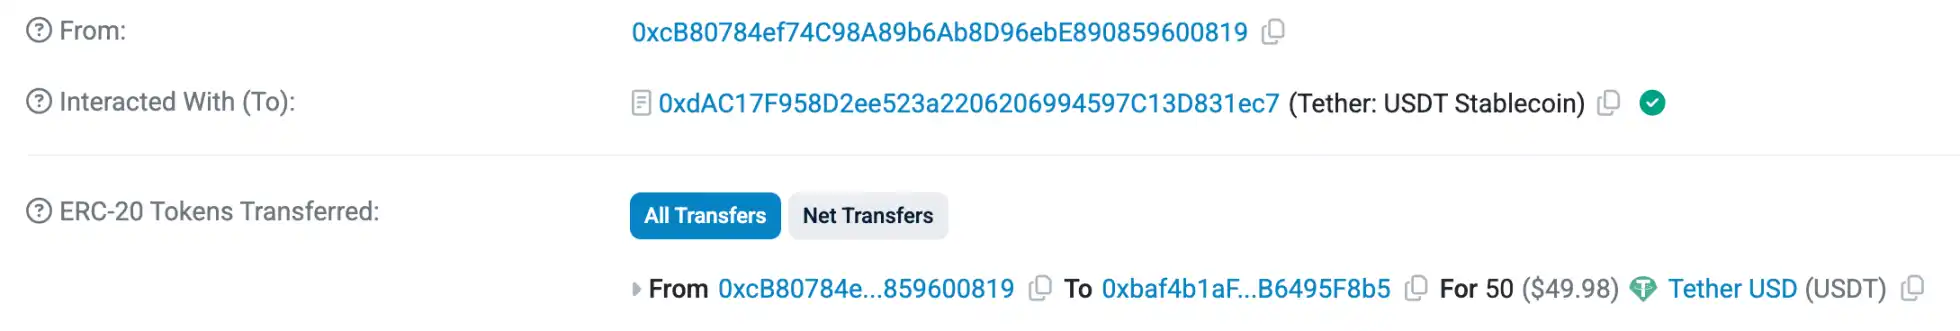
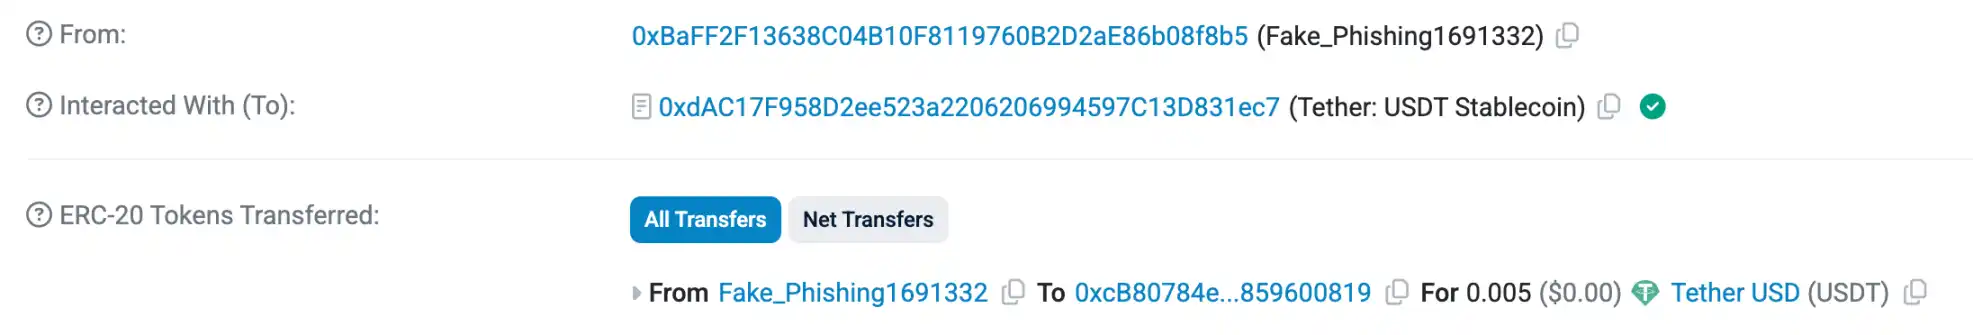
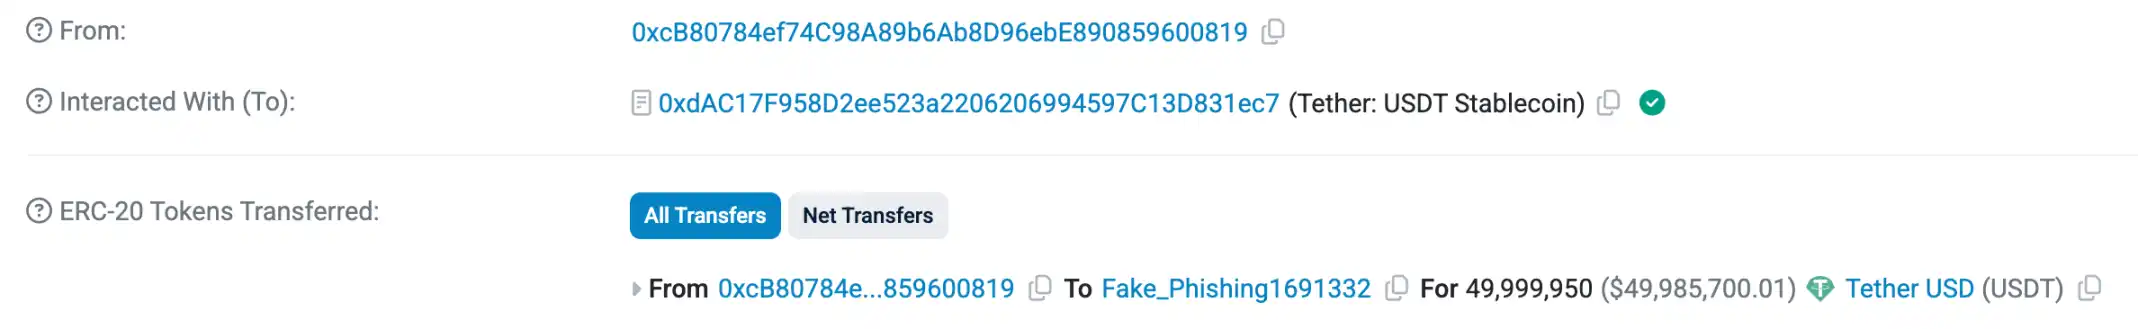
Pekin saati dün yaklaşık 16:00'da, mağdur, hacker'a karşı zincir üstünde resmi olarak ceza davası açtığını ve yasal yollarla, güvenlik kuruluşları ve çeşitli blok zinciri protokollerinin yardımıyla bu hacker aktivitesi hakkında çok miktarda güvenilir istihbarat topladığını beyan etti. Mağdur, hacker'ın 1 milyon dolar bırakabileceğini ve kalan %98'lik fonu iade edeceğini, eğer hacker bu şekilde yaparsa daha fazla takip etmeyeceğini belirtti; eğer işbirliği yapmazsa, hacker'ın cezai ve hukuki sorumluluğunu yasal yollarla takip edeceklerini ve hacker'ın kimliğini açıklayacaklarını söyledi. Ancak şimdiye kadar, hacker'dan herhangi bir hareketlilik olmadığı bildirildi.
Arkham platformu tarafından derlenen verilere göre, bu adresin Binance, Kraken, Coinhako ve Cobo adresleriyle büyük tutarlı transfer kayıtları bulunmaktadır. Binance, Kraken ve Cobo hakkında detaylı bilgiye sahibiz, ancak Coinhako olasılığa göre daha az tanıdık bir isim olabilir. Coinhako, 2014 yılında kurulan Singapur merkezli bir kripto para borsasıdır ve 2022 yılında Singapur Maliye Kurumu'ndan büyük ölçekli ödeme kuruluşu lisansını alarak Singapur'da düzenlenen bir ticaret platformuna aittir.
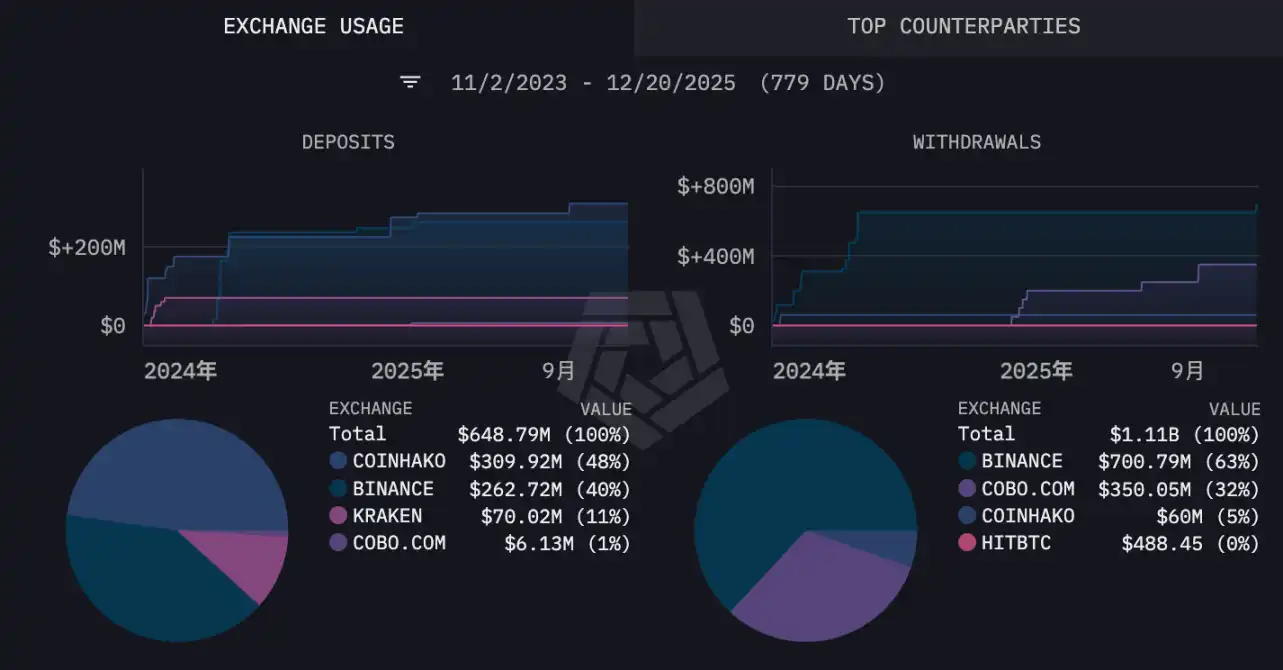
Bu adresin farklı borsalarda ve Cobo'nun barındırma hizmetinde kullanılması, ve suçun işlendiği 24 saat içinde hızla iletişime geçip hacker'ı izleyerek iz sürebilme becerisi göz önüne alındığında, yazar bu adresin muhtemelen bir kuruma ait olduğunu ve bir birey tarafından kullanılmadığını tahmin etmektedir.
「Kazara」 Büyük Hatalara Yol Açabilir
Yalnızca "adres zehirleme" saldırısının başarılı olma nedeni "dikkatsizlik" olabilir, çünkü bu tür bir saldırı, transferden önce adresin bir kez daha kontrol edilmesiyle önlenebilir, ancak açıkça bu kazada kahramanımız bu kritik adımı atlamıştır.
Adres zehirleme saldırıları 2022'de ortaya çıkmıştır ve hikayenin kökeni, "güzel adres" oluşturucudan gelmektedir, yani EVM adresinin başlangıcını özelleştirebilen bir araçtır. Örneğin, yazar kendisi 0xeric başlangıçlı bir adres oluşturabilir ve adresi daha tanıdık hale getirebilir.
Bu araç daha sonra bir hacker tarafından, tasarım hatası nedeniyle özel anahtarın brute force yöntemiyle kırılabileceği fark edildi ve bu da birkaç büyük fon hırsızlığı olayına yol açtı. Ancak özel başlangıç ve bitişlere sahip adresler oluşturma yeteneği, bazı insanların aklına "akıllıca" bir fikir getirdi: kullanıcıların sıkça kullandığı adres başlangıcına ve bitişine benzer bir adres oluşturarak ve kullanıcının sıkça kullandığı diğer adreslere transfer yaparak, bazı kullanıcılar dikkatsizlik nedeniyle hacker adresini kendi adresleri gibi yanlışlıkla kabul edebilir ve zincir üstü varlıklarını hacker'ın cebine gönderebilir.
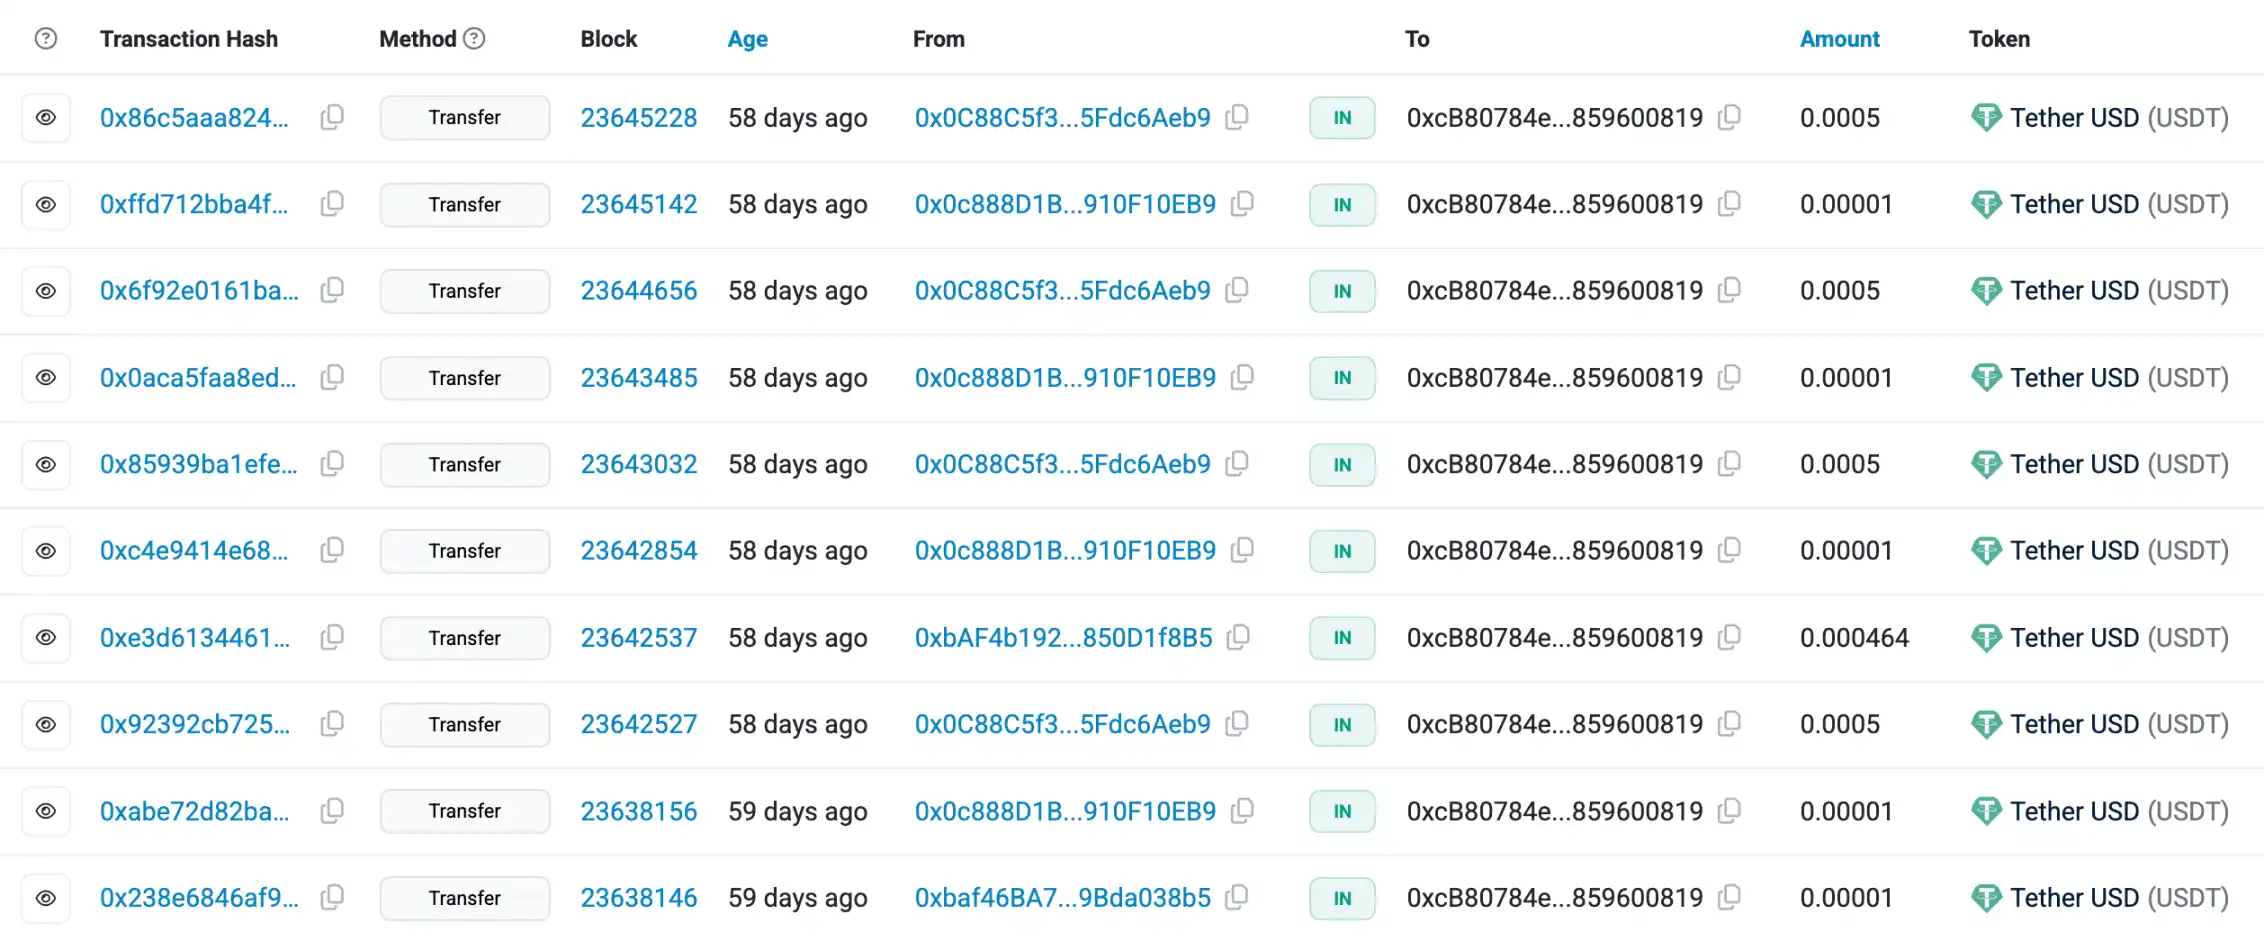
Geçmişteki zincir üstü bilgilere göre, 0xcB80 ile başlayan adres, bu saldırıdan önce hacker'ın zehirleme hedeflerinden biri olmuş ve adres zehirleme saldırısına yaklaşık 1 yıl önce başlanmıştır. Bu saldırı yöntemi temelde hacker'ın, bir gün dikkatsizlik veya bir dikkat eksikliği nedeniyle tuzağa düşeceğine bahse girdiği bir türdür ve tam da bu, anında fark edilebilen saldırı yöntemi olmasına rağmen, "dikkatsiz" olanları ardı ardına mağdur haline getirir.

Bu olayla ilgili olarak, F2Pool'un kurucu ortağı Wang Chun, mağdurlara duyduğu sempatiyi dile getirdi ve geçen yıl kendi adresinin özel anahtar sızıntısı olup olmadığını test etmek için 500 Bitcoin gönderdiğini ve sonra hackerlerin 490 Bitcoin'ini çaldığını belirtti. Wang Chun'ın yaşadığı deneyim adres zehirleme saldırısı ile ilgili olmasa da, muhtemelen herkesin zaman zaman "aptallık" yaptığını, mağduru suçlamak yerine suçluyu hedeflememiz gerektiğini ifade etmek istedi.
50 milyon dolar küçümsenmeyecek bir miktar olsa da, bu tür saldırılarda çalınan en yüksek miktar değil. Mayıs 2024'te, bir adres bu tür bir saldırıya maruz kalarak hacker adresine 70 milyon doların üzerinde WBTC gönderdi, ancak mağdur sonunda güvenlik şirketi Match Systems ve Cryptex ticaret platformunun yardımıyla neredeyse tüm fonları geri aldı. Ancak bu olayda hackerler hızla çalınan parayı ETH'ye dönüştürdü ve Tornado Cash'e aktardı, sonucun ne olacağı henüz bilinmiyor.
Casa'nın kurucu ortağı ve baş güvenlik sorumlusu Jameson Lopp, Nisan ayında adres zehirleme saldırısının hızla yayıldığı konusunda uyarıda bulunarak, 2023'ten bu yana sadece Bitcoin ağında meydana gelen bu tür olayların sayısının 48.000'i bulduğunu belirtti.
Yalan Zoom toplantı bağlantıları da dahil olmak üzere, bu saldırı yöntemleri çok sofistike olmasa da, aslında bu tür "sadelik" saldırı yöntemleri insanları dikkatsizleştiriyor. Karanlık ormanda olan bizler için, biraz daha dikkatli olmak asla yanlış olmaz.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler