## LuBian Madencilik Havuzuna Yönelik Büyük Bitcoin Hırsızlığı Olayının Teknik Adli Analiz Raporu **HTML yapısını koruyarak Türkçe çeviri:** ```html <p><b>LuBian Madencilik Havuzuna Yönelik Büyük Bitcoin Hırsızlığı Olayının Teknik Adli Analiz Raporu</b>
Makale Kaynağı: Ulusal Bilgisayar Virüsü Acil Müdahale Merkezi
29 Aralık 2020 tarihinde, LuBian madencilik havuzu büyük bir hacker saldırısına uğradı ve toplam 127272.06953176 Bitcoin (o zamanki piyasa değeri yaklaşık 3.5 milyar ABD doları, şimdiki piyasa değeri ise 15 milyar ABD dolarına ulaştı) saldırganlar tarafından çalındı. Bu devasa Bitcoin miktarının sahibi Kamboçya Prens Grubu Başkanı Chen Zhi idi. Hacker saldırısından sonra, Chen Zhi ve Prens Grubu, 2021 yılının başlarında ve Temmuz 2022'de blockchain üzerinde defalarca mesaj yayınlayarak hackerlara seslendi, çalınan Bitcoinleri iade etmeleri karşılığında fidye ödemeye istekli olduklarını belirtti, ancak herhangi bir yanıt alamadılar. Ancak garip bir şekilde, bu devasa Bitcoin miktarı çalındıktan sonra, saldırganların kontrolündeki Bitcoin cüzdan adreslerinde neredeyse hiç dokunulmadan 4 yıl boyunca hareketsiz kaldı. Bu, genel bir hacker'ın hızla nakde çevirme ve kar peşinde koşma davranışıyla açıkça uyuşmuyor, daha çok "devlet düzeyinde bir hacker örgütü" tarafından planlanmış hassas bir operasyona benziyor. Haziran 2024'e kadar, çalınan bu Bitcoinler yeni Bitcoin cüzdan adreslerine aktarılana kadar hareket etmedi ve o zamandan beri de hareketsiz kaldı.
14 Ekim 2025 tarihinde, ABD Adalet Bakanlığı, Chen Zhi hakkında suç duyurusunda bulunduğunu ve Chen Zhi ile Prens Grubu'na ait 127 bin Bitcoin'e el koyduğunu açıkladı. Çeşitli kanıtlar, ABD hükümetinin el koyduğu Chen Zhi ve Prens Grubu'na ait bu devasa Bitcoin miktarının, 2020 yılında hacker saldırganları tarafından teknik yollarla çalınan LuBian madencilik havuzu Bitcoinleri olduğunu gösteriyor. Yani, ABD hükümeti, 2020'de bile hacker teknikleri aracılığıyla Chen Zhi'nin elindeki 127 bin Bitcoin'i çalmış olabilir. Bu, tipik bir devlet düzeyinde hacker örgütü tarafından yönetilen "hırsızın hırsızı soyma" olayıdır. Bu rapor, teknik bir bakış açısıyla, teknik izleme yoluyla olayın temel teknik detaylarını derinlemesine analiz ediyor, bu Bitcoinlerin çalınma sürecini odak noktasına alıyor, saldırının tam zaman çizelgesini yeniden oluşturuyor ve Bitcoin'in güvenlik mekanizmalarını değerlendiriyor, kripto para sektörüne ve kullanıcılarına değerli güvenlik dersleri sunmayı umuyor.
Birincisi, Olayın Arka Planı
LuBian madencilik havuzu (LuBian mining pool), 2020 yılının başlarında kurulan, Çin ve İran'ı ana faaliyet üsleri olarak kullanan hızla yükselen bir Bitcoin madencilik havuzuydu. Aralık 2020'de, LuBian madencilik havuzu büyük ölçekli bir hacker saldırısına uğradı ve Bitcoin varlıklarının %90'ından fazlası çalındı. Toplam çalınan miktar 127272.06953176 BTC olup, ABD Adalet Bakanlığı iddianamesinde belirtilen 127271 BTC ile temelde örtüşmektedir.
LuBian madencilik havuzunun işletim modeli, madencilik ödüllerinin merkezi depolanması ve dağıtımını içerir. Madencilik havuzu adreslerindeki Bitcoinler, denetlenen merkezi borsalarda değil, gözetimsiz cüzdanlarda depolanır. Teknik açıdan bakıldığında, gözetimsiz cüzdanlar (soğuk cüzdan veya donanım cüzdanı olarak da bilinir), kripto varlıklar için nihai bir sığınak olarak kabul edilir. Borsa hesaplarının bir kararname ile dondurulabilmesinin aksine, bu cüzdanlar sahibine ait bir banka kasası gibidir ve anahtar (özel anahtar) yalnızca sahibinin elindedir.
Kripto para birimi olarak Bitcoin'in zincir üstü adresleri, Bitcoin varlıklarının sahipliğini ve akışını tanımlamak için kullanılır. Zincir üstü adresin özel anahtarını kontrol etmek, Bitcoin zincir üstü adresindeki Bitcoin'leri tamamen kontrol etmeyi sağlar. Zincir üstü analiz kuruluşlarının raporlarına göre, ABD hükümetinin kontrolündeki Chen Zhi'ye ait büyük miktarda Bitcoin, LuBian madencilik havuzunun hacklenmesi olayıyla yüksek derecede örtüşmektedir. Zincir üstü veri kayıtları, Pekin saatiyle 29 Aralık 2020'de, LuBian'ın ana Bitcoin cüzdan adresinde toplam 127.272.06953176 BTC'lik anormal bir transfer gerçekleştiğini göstermektedir. Bu miktar, ABD Adalet Bakanlığı'nın iddianamesinde belirtilen 127.271 BTC ile büyük ölçüde örtüşmektedir. Bu çalınan Bitcoin'ler anormal bir şekilde transfer edildikten sonra, Haziran 2024'e kadar hareketsiz kaldı. Pekin saatiyle 22 Haziran 2024 ile 23 Temmuz 2024 tarihleri arasında, bu çalınan Bitcoin'ler yeni zincir üstü adreslere tekrar transfer edildi ve o zamandan beri hareket etmedi. Amerika'nın ünlü blockchain takip aracı platformu ARKHAM, bu nihai adresleri ABD hükümeti tarafından tutulan adresler olarak işaretlemiştir. Şu anda, ABD hükümeti iddianamede Chen Zhi'nin büyük miktardaki Bitcoin zincir üstü adreslerinin özel anahtarlarını nasıl elde ettiğini açıklamamıştır.
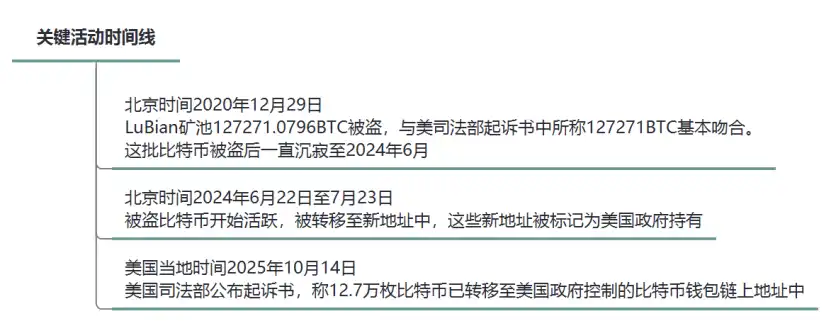
Şekil 1: Anahtar Aktivite Zaman Çizelgesi
II. Saldırı Bağlantı Analizi
Bilindiği üzere, blockchain dünyasında rastgele sayılar kriptografik güvenliğin temel taşıdır. Bitcoin, asimetrik şifreleme teknolojisini kullanır ve Bitcoin özel anahtarı 256 bitlik bir ikili rastgele sayıdır. Teorik olarak kırılma sayısı 2^256'dır, bu da neredeyse imkansızdır. Ancak, eğer bu 256 bitlik ikili özel anahtar tamamen rastgele üretilmemişse, örneğin 224 bit belirli bir düzene göre tahmin edilebiliyor ve sadece 32 bit rastgele üretiliyorsa, bu özel anahtarın gücünü önemli ölçüde azaltır. Sadece 2^32 (yaklaşık 4.29 milyar) deneme ile kaba kuvvet saldırısı yapılabilir. Örneğin, Eylül 2022'de İngiliz kripto para piyasa yapıcısı Wintermute, benzer bir sözde rastgele sayı zafiyeti nedeniyle 160 milyon dolar çalınmıştır.
Ağustos 2023'te, denizaşırı güvenlik araştırma ekibi MilkSad, ilk kez üçüncü taraf bir anahtar oluşturma aracında sözde rastgele sayı üreteci (PRNG) zafiyeti bulunduğunu duyurdu ve başarıyla bir CVE numarası (CVE-2023-39910) başvurusunda bulundu. Ekibin yayınladığı araştırma raporunda, LuBian Bitcoin madencilik havuzunda benzer bir zafiyetin bulunduğu belirtildi ve hackerlar tarafından saldırıya uğrayan LuBian Bitcoin madencilik havuzu adresleri arasında, ABD Adalet Bakanlığı'nın iddianamesinde yer alan 25 Bitcoin adresinin tamamı bulunuyordu.
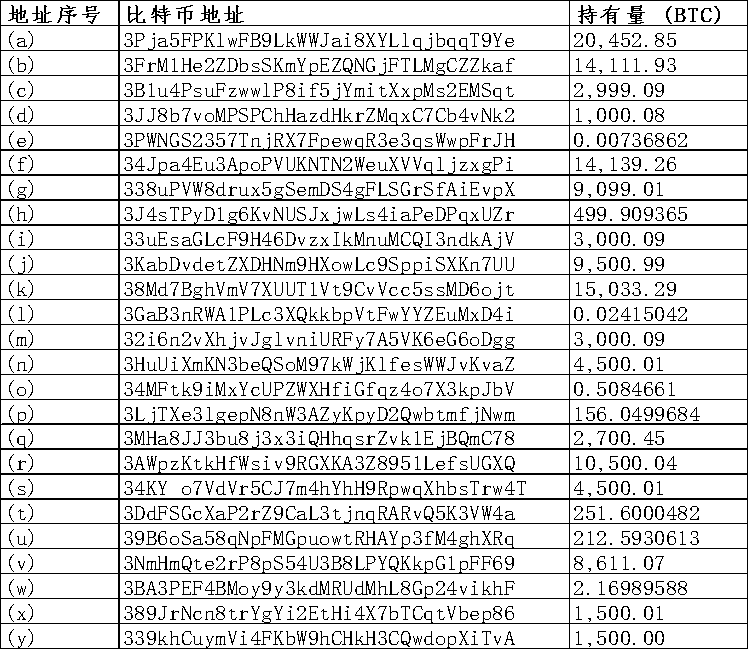
Şekil 2: ABD Adalet Bakanlığı iddianamesindeki 25 Bitcoin cüzdan adresi listesi
Vesayet dışı bir cüzdan sistemi olarak LuBian Bitcoin madencilik havuzu, Bitcoin cüzdan adreslerindeki fonları yönetmek için özel anahtar oluşturma algoritmasına güveniyordu. Özel anahtar oluşturma, önerilen 256-bit ikili rastgele sayı standardı yerine 32-bit ikili rastgele sayıya dayanıyordu. Bu algoritma ölümcül bir kusura sahipti: yalnızca zaman damgalarına veya zayıf girdilere tohum olarak dayanan "sözde rastgele üreteç" Mersenne Twister (MT19937-32) kullanılıyordu. Bir sözde rastgele sayı üreteci (PRNG), modern hesaplamada verimli bir şekilde tüketilebilen 4 baytlık bir tamsayının rastgeleliğine eşdeğerdir. Matematiksel olarak, kırma olasılığı 1/232'dir. Örneğin, bir saldırı betiği saniyede 106 anahtar test ederse, kırma süresi yaklaşık 4200 saniye (yalnızca yaklaşık 1.17 saat) olacaktır. Pratikte, Hashcat gibi optimize edilmiş araçlar veya özel betikler daha da hızlandırabilir. Saldırganlar, LuBian Bitcoin madencilik havuzundan büyük miktarda Bitcoin çalmak için bu güvenlik açığını kullandı.
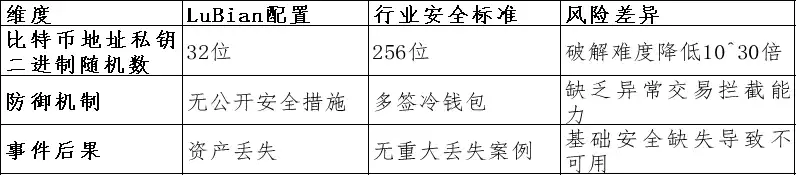
Şekil 3: LuBian Madencilik Havuzunun Endüstri Güvenlik Standartlarındaki Kusurlarla Karşılaştırma Tablosu
Teknik araştırmanın ardından, LuBian madencilik havuzunun saldırıya uğradığı tam zaman çizelgesi ve ilgili ayrıntılar aşağıdaki gibidir:
1. Saldırı ve Hırsızlık Aşaması: 29 Aralık 2020, Pekin Saati
Olay: Hackerlar, LuBian madencilik havuzunun Bitcoin cüzdan adresi özel anahtar oluşturmadaki sözde rastgele sayı güvenlik açığını kullanarak, 5.000'den fazla zayıf rastgele cüzdan adresine (cüzdan türü: P2WPKH-nested-in-P2SH, önek 3) kaba kuvvet saldırısı düzenledi. Yaklaşık 2 saat içinde, yaklaşık 127.272,06953176 BTC (o zamanlar yaklaşık 3.5 milyar dolar değerinde) bu cüzdan adreslerinden boşaltıldı ve 200 BTC'den az kaldı. Tüm şüpheli işlemler aynı işlem ücretini paylaşıyordu, bu da saldırının otomatik bir toplu transfer betiği tarafından gerçekleştirildiğini gösteriyor.
Gönderici: LuBian madencilik havuzu zayıf rastgele Bitcoin cüzdan adres grubu (Chen Zhi'nin Prince Group'una bağlı LuBian madencilik operasyon varlığı tarafından kontrol ediliyor);
Alıcı: Saldırganın kontrolündeki Bitcoin cüzdan adres grubu (açıklanmayan adresler);
Transfer Yolu: Zayıf cüzdan adres grubu → Saldırganın cüzdan adres grubu;
İlişkili Analiz: Toplam çalınan miktar 127.272.06953176 BTC olup, ABD Adalet Bakanlığı iddianamesinde belirtilen 127.271 BTC ile büyük ölçüde örtüşmektedir.
2. Atıl Aşama: Pekin Saati ile 30 Aralık 2020 - 22 Haziran 2024
Olay: Bu Bitcoin'ler, 2020'de sözde rastgele sayı zafiyeti yoluyla çalındıktan sonra, saldırganın kontrolündeki Bitcoin cüzdan adreslerinde 4 yıl boyunca atıl durumda tutuldu ve yalnızca on binde birden az toz işlemi test için kullanılmış olabilir.
İlişkili Analiz: Bu Bitcoin'ler, 22 Haziran 2024'te ABD hükümeti tarafından tamamen ele geçirilene kadar neredeyse hiç hareket ettirilmedi. Bu, sıradan bir hacker'ın nakde çevirme ve kar peşinde koşma doğasına uymuyor ve daha çok ulusal düzeyde bir hacker örgütü tarafından yönetilen hassas bir operasyona benziyor.
3. Kurtarma Denemesi Aşaması: Pekin Saati ile 2021 Başları, 4 Temmuz 2022, 26 Temmuz 2022
Olay: Bu Bitcoin'ler çalındıktan sonra, atıl dönemde, 2021 başlarında, LuBian madencilik havuzu Bitcoin OP_RETURN işlevini kullanarak 1.500'den fazla mesaj (yaklaşık 1.4 BTC işlem ücreti harcayarak) gönderdi ve bu mesajları blockchain veri alanına gömdü, hacker'dan fonları iade etmesini rica etti. Mesaj örneği: "Lütfen fonlarımızı iade edin, bir ödül ödeyeceğiz." 4 Temmuz ve 26 Temmuz 2022'de LuBian madencilik havuzu, Bitcoin OP_RETURN işlevini kullanarak tekrar mesajlar gönderdi. Mesaj örneği: "LB'den Mesaj. Varlığımızı kurtaran beyaz şapkalı hacker'a, varlığın iadesini ve ödülünüzü görüşmek üzere 1228btc@gmail.com adresinden bizimle iletişime geçebilirsiniz."
Gönderen: Lubian zayıf rastgele Bitcoin cüzdan adresleri (Chen Zhi'nin Prince Group'una bağlı Lubian madencilik çiftliği işletme varlığı tarafından kontrol ediliyor);
Alıcı: Saldırganın kontrolündeki Bitcoin cüzdan adres grubu;
Transfer Yolu: Zayıf cüzdan adres grubu → Saldırganın cüzdan adres grubu; küçük işlemler OP_RETURN'a gömülü);
İlişkili Analiz: Çalınma olayı gerçekleştikten sonra, bu mesajların LuBian madencilik havuzunun gönderen olarak "üçüncü taraf hacker" ile defalarca iletişime geçmeye çalıştığını, varlıkların iadesini talep ettiğini ve fidye konularını görüştüğünü doğrulamaktadır.
4. Aktivasyon ve Transfer Aşaması: Pekin Saati ile 22 Haziran 2024 - 23 Temmuz 2024
Olay: Saldırganların kontrolündeki Bitcoin cüzdanı adres gruplarındaki Bitcoin'ler atıl durumdan çıkarılarak nihai Bitcoin cüzdanı adreslerine aktarıldı. Nihai cüzdan adresleri, ünlü ABD blok zinciri takip aracı platformu ARKHAM tarafından ABD hükümetine ait olarak işaretlendi.
Gönderen: Saldırganların kontrolündeki Bitcoin cüzdanı adres grupları;
Alıcı: Yeni entegre edilmiş nihai cüzdan adres grupları (açıklanmadı, ancak ABD hükümeti kontrolündeki cüzdan adres grupları olduğu doğrulandı)
Transfer Yolu: Saldırganların kontrolündeki Bitcoin cüzdanı adres grupları → ABD hükümeti kontrolündeki cüzdan adres grupları;
İlişkili Analiz: Bu çalınan büyük miktardaki Bitcoin'ler, 4 yıl boyunca neredeyse hiç hareket etmeden kaldıktan sonra nihayetinde ABD hükümetinin kontrolüne geçti.
5. Duyuru ve Ele Geçirme Aşaması: ABD Yerel Saati ile 14 Ekim 2025
Olay: ABD Adalet Bakanlığı bir bildiri yayınlayarak Chen Zhi'ye karşı suçlamaları duyurdu ve elindeki 127.000 Bitcoin'e "el koydu".
Aynı zamanda, blok zinciri kamu mekanizması aracılığıyla tüm Bitcoin işlem kayıtları açık ve izlenebilir hale geldi. Buna dayanarak, bu rapor LuBian maden çiftliği işletme varlığı tarafından kontrol edilen (muhtemelen Chen Zhi'nin Prens Grubu'na ait olan) LuBian zayıf rastgele Bitcoin cüzdan adresinden çalınan büyük miktardaki Bitcoin'lerin kaynağını izledi. Çalınan toplam Bitcoin sayısı 127.272.06953176 adettir ve kaynakları şunlardır: yaklaşık 17.800 adet bağımsız "madencilik", yaklaşık 2.300 adet maden havuzu maaş geliri ve borsalardan ve diğer kanallardan gelen 107.100 adet. Ön sonuçlara göre, ABD Adalet Bakanlığı'nın iddianamesinde belirtilen tüm yasa dışı gelirlerden kaynaklandığı iddiasıyla farklılıklar bulunmaktadır.
III. Güvenlik Açığı Teknik Detay Analizi
1. Bitcoin Cüzdan Adresi Özel Anahtar Oluşturma:
LuBian maden havuzu güvenlik açığının temelinde, özel anahtar oluşturucusunun Libbitcoin Explorer'daki "MilkSad" kusuruna benzer bir kusur kullanması yatmaktadır. Spesifik olarak, sistem Mersenne Twister (MT19937-32) sözde rastgele sayı üretecisini kullanır ve yalnızca 32 bitlik bir tohumla başlatılır, bu da etkili entropinin yalnızca 32 bit olmasına neden olur. Bu PRNG kriptografik olarak güvenli değildir (kriptografik olmayan), tahmin edilmesi ve tersine mühendislik yapılması kolaydır. Saldırganlar, tüm olası 32 bitlik tohumları (0 ila 2^32-1) numaralandırarak, karşılık gelen özel anahtarları oluşturabilir ve bilinen cüzdan adreslerinin açık anahtar hash'leriyle eşleşip eşleşmediğini kontrol edebilir.
Bitcoin ekosisteminde, özel anahtar oluşturma süreci genellikle şöyledir: rasgele çekirdek → SHA-256 karma → ECDSA özel anahtar.
LuBian madencilik havuzunun temel kütüphanesinin uygulaması özel kodlara veya açık kaynak kütüphanelere (Libbitcoin gibi) dayanabilir, ancak entropi güvenliğini göz ardı etmiştir. MilkSad güvenlik açığına benzer şekilde, Libbitcoin Explorer'ın "bx seed" komutu da MT19937-32 rasgele sayı üretecisini kullanır ve sadece zaman damgalarına veya zayıf girdilere dayalı bir çekirdek kullanır, bu da özel anahtarların kaba kuvvet saldırısıyla kırılmasına neden olur. LuBian saldırısında 5.000'den fazla cüzdan etkilenmiş olup, bu durumun sistemik bir güvenlik açığı olduğunu ve muhtemelen toplu cüzdan oluşturulurken kod tekrar kullanımından kaynaklandığını göstermektedir.
2、Simüle Edilmiş Saldırı Akışı:
(1) Hedef cüzdan adresini belirleyin (zincir üstü LuBian madencilik havuzu etkinliğini izleyerek);
(2) 32 bit çekirdekleri numaralandırın: çekirdek için 0'dan 4294967295'e kadar;
(3) Özel anahtar oluşturun: private_key = SHA256(seed);
(4) Genel anahtarı ve adresi türetin: ECDSA SECP256k1 eğrisini kullanarak hesaplayın;
(5) Eşleştirme: Eğer türetilen adres hedefle eşleşirse, özel anahtarı kullanarak işlem imzalayın ve fonları çalın;
Benzer güvenlik açıklarıyla karşılaştırma: Bu güvenlik açığı, Trust Wallet'ın 32 bitlik entropi kusuruna benzer olup, geçmişte büyük çaplı Bitcoin cüzdan adreslerinin kırılmasına neden olmuştur; Libbitcoin Explorer'ın "MilkSad" güvenlik açığı da düşük entropi nedeniyle özel anahtarları ifşa etmiştir. Bu vakaların hepsi, BIP-39 standardını (yüksek entropi sağlayan 12-24 kelimelik çekirdek cümleler) kullanmayan erken kod kütüphanelerindeki eski sorunlardan kaynaklanmaktadır. LuBian madencilik havuzu, yönetimi basitleştirmeyi amaçlayan özel bir algoritma kullanmış olabilir, ancak güvenliği göz ardı etmiştir.
Savunma Eksiklikleri: LuBian madencilik havuzu, güvenliği artırabilecek çoklu imza (multisig), donanım cüzdanları veya hiyerarşik deterministik cüzdanları (HD cüzdanlar) uygulamamıştır. Zincir üstü veriler, saldırının birden fazla cüzdanı kapsadığını göstermekte olup, bu da tek bir noktanın başarısızlığı yerine sistemik bir güvenlik açığı olduğunu işaret etmektedir.
3、Zincir Üstü Kanıt ve Kurtarma Girişimleri:
OP_RETURN Mesajları: LuBian madencilik havuzu, Bitcoin'in OP_RETURN özelliğini kullanarak 1.500'den fazla mesaj göndermiş ve saldırganlardan fonları iade etmelerini rica ederek 1.4 BTC harcamıştır. Bu mesajlar blockchain'e gömülü olup, sahtekarlık değil, gerçek sahibin eylemleri olduğunu kanıtlamaktadır. Örnek mesajlar arasında "Lütfen fonları iade edin" veya benzer rica ifadeleri bulunmakta olup, birden fazla işlemde dağıtılmıştır.
4. Saldırı İlişkilendirme Analizi:
ABD Adalet Bakanlığı, 14 Ekim 2025 tarihinde Chen Zhi'ye karşı açılan ceza davasında (Dava Numarası 1:25-cr-00416) yaklaşık 127.271 BTC tutan ve toplam değeri yaklaşık 15 milyar dolar olan 25 Bitcoin cüzdan adresini listeledi ve bu adresler ele geçirildi. Blockchain analizi ve resmi belgelerin incelenmesi yoluyla, bu adreslerin LuBian madencilik havuzuna yapılan saldırıyla yüksek derecede ilişkili olduğu tespit edildi:
Doğrudan İlişki: Blockchain analizi, ABD Adalet Bakanlığı'nın iddianamesinde yer alan 25 adresin, 2020 LuBian madencilik havuzu saldırısında çalınan Bitcoin'lerin nihai sahipleri olduğunu gösteriyor. Elliptic raporu, bu Bitcoin'lerin 2020 yılında LuBian madencilik havuzunun madencilik operasyonlarından "çalındığını" belirtiyor. Arkham Intelligence, ABD Adalet Bakanlığı tarafından ele geçirilen fonların doğrudan LuBian madencilik havuzu hırsızlığından kaynaklandığını doğruluyor.
İddianame Kanıt İlişkisi: ABD Adalet Bakanlığı'nın iddianamesi doğrudan "LuBian hack"ini adlandırmasa da, fonların "İran ve Çin'deki Bitcoin madencilik operasyonlarından çalınan bir saldırıdan" kaynaklandığını belirtiyor, bu da Elliptic ve Arkham Intelligence'ın zincir üstü analizleriyle tutarlıdır.
Saldırı Davranışı İlişkisi: Saldırı yöntemine bakıldığında, LuBian madencilik havuzundan 2020 yılında büyük miktarda Bitcoin teknik bir saldırıyla çalındıktan sonra, 4 yıl boyunca hareketsiz kaldı, bu süre zarfında on binde birden az toz işlemi gerçekleşti ve 2024 yılında ABD hükümeti tarafından tamamen devralınana kadar neredeyse hiç hareket etmedi. Bu durum, genel olarak hacker'ların parayı hızla nakde çevirme ve kar peşinde koşma doğasına uymuyor, daha çok devlet düzeyinde bir hacker örgütü tarafından yönetilen hassas bir eyleme benziyor. Analizler, ABD hükümetinin bu Bitcoin'leri 2020 yılının Aralık ayında kontrol altına almış olabileceğini gösteriyor.
Dört. Etkiler ve Öneriler
LuBian madencilik havuzuna 2020 yılında yapılan siber saldırının etkileri derin oldu, madencilik havuzunun fiilen dağılmasına ve o zamanki toplam varlıklarının %90'ından fazlasına eşdeğer bir kayba yol açtı. Çalınan Bitcoin'lerin bugünkü değeri 15 milyar dolara yükseldi, bu da fiyat dalgalanmalarının riskleri büyüttüğünü gösteriyor.
LuBian madencilik havuzu olayı, kripto para araç zincirindeki rastgele sayı üretiminde sistematik riskleri ortaya çıkardı. Benzer güvenlik açıklarını önlemek için, blockchain endüstrisi şifreleme güvenli sözde rastgele sayı üreteçleri (CSPRNG) kullanmalıdır; çoklu imza (multisig), soğuk depolama ve düzenli denetimler dahil olmak üzere çok katmanlı savunmalar uygulamalı ve özel anahtar üretim algoritmalarından kaçınmalıdır; madencilik havuzları gerçek zamanlı zincir üstü izleme ve anormal transfer uyarı sistemleri entegre etmelidir. Sıradan kullanıcılar, savunma açısından, açık kaynak topluluğu tarafından doğrulanmamış anahtar üretim modüllerini kullanmaktan kaçınmalıdır. Bu olay bize, blockchain'in son derece şeffaf olmasına rağmen, zayıf güvenlik temellerinin felaket sonuçlarına yol açabileceğini hatırlatıyor. Ayrıca siber güvenliğin gelecekteki dijital ekonomi ve dijital para gelişimindeki önemini de gösteriyor.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler