IOSG: Tarayıcı, yapay zekanın bir sonraki savaş alanı haline geldiğinde
Orijinal Başlık: "IOSG Haftalık Özet | Tarayıcınız Bir Aracı Olduğunda #289"
Orijinal Yazar: Mario Chow, Figo, @IOSG
Giriş
Son 12 ayda, web tarayıcıları ve otomasyon arasındaki ilişki önemli bir değişim geçirdi. Neredeyse her büyük teknoloji şirketi otonom tarayıcı aracıları geliştirmek için çabalıyor. Bu eğilim 2024'ün sonundan bu yana yoğunlaştı: OpenAI Ocak ayında Aracı Modu'nu kullanıma sundu, Anthropic Claude modeli için bir "Bilgisayar Kullanımı" özelliği yayınladı, Google DeepMind Project Mariner'ı kullanıma sundu, Opera aracı tabanlı tarayıcısı Neon'u duyurdu ve Perplexity AI Comet tarayıcısını yayınladı. Sinyal açık: Yapay zekânın geleceği, web'de otonom olarak gezinebilen aracılarda yatıyor.
Bu trend yalnızca tarayıcılara daha akıllı sohbet robotları eklemekle ilgili değil; makinelerin dijital ortamlarla etkileşim kurma biçiminde köklü bir değişim anlamına geliyor. Tarayıcı aracıları, web sayfalarını "görebilen" ve tıpkı bir insan kullanıcısı gibi bağlantılara tıklama, formları doldurma, kaydırma, metin yazma gibi eylemler gerçekleştirebilen yapay zekâ sistemleridir. Bu model, şu anda manuel çaba gerektiren veya geleneksel komut dosyaları için çok karmaşık olan görevleri otomatikleştirerek muazzam bir üretkenlik ve ekonomik değer yaratmayı vaat ediyor.
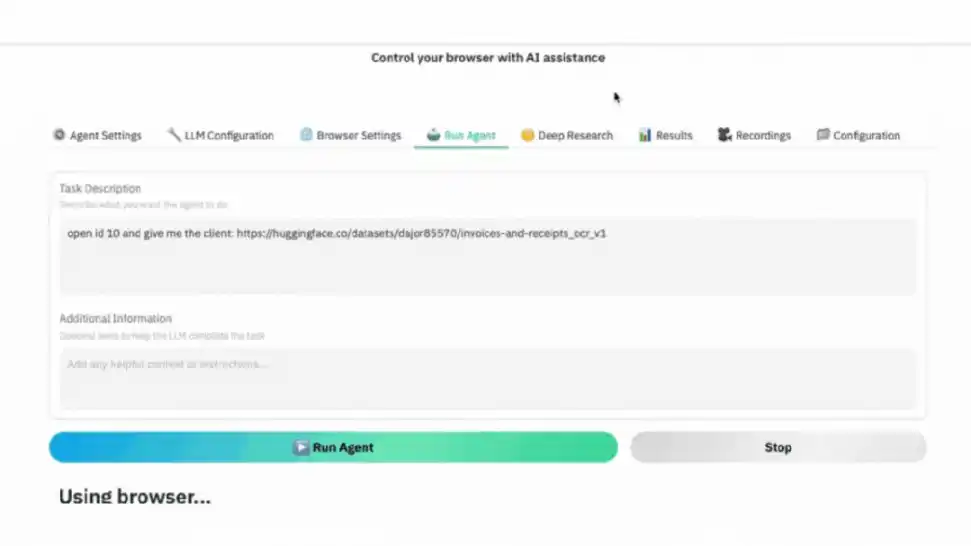
▲ GIF gösterimi: Eylem halindeki bir yapay zekâ tarayıcı aracısı: talimatları takip etme, hedef veri kümesi sayfasına gitme, otomatik olarak ekran görüntüsü alma ve gerekli verileri çıkarma.
Yapay zekâ tarayıcı savaşını kim kazanacak?
Neredeyse tüm büyük teknoloji şirketleri (ve bazı yeni girişimler) kendi yapay zeka tarayıcı aracı çözümlerini geliştiriyor. İşte en iyi örnek projelerden birkaçı:
OpenAI – Aracı Modu
OpenAI'nin Aracı Modu (eski adıyla Operator, Ocak 2025'te kullanıma sunuldu), kendi tarayıcısına sahip bir yapay zeka aracısıdır. Operatör, web formlarını doldurmak, market siparişi vermek ve toplantı planlamak gibi çeşitli tekrarlayan çevrimiçi görevleri gerçekleştirebilir: tüm bunlar, insanlar tarafından yaygın olarak kullanılan standart web arayüzleri aracılığıyla gerçekleştirilir.
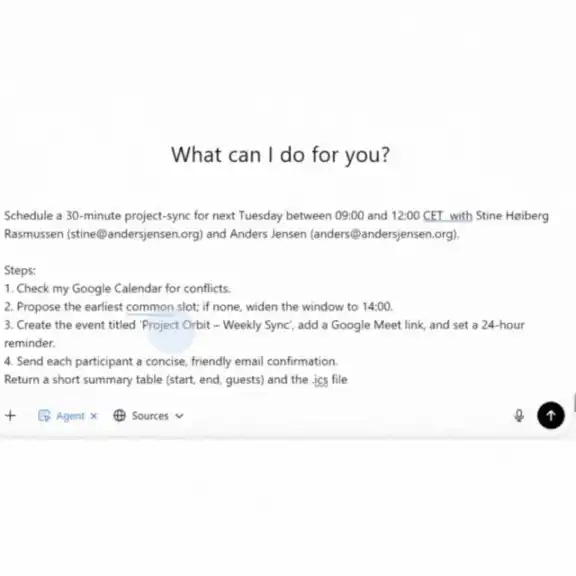
▲ Yapay zeka aracı, profesyonel bir asistan gibi toplantıları planlar: takvimleri kontrol eder, müsait zaman aralıklarını bulur, etkinlikler oluşturur, onaylar gönderir ve sizin için .ics dosyaları oluşturur.
Anthropic – Claude'un "Bilgisayar Kullanımı"
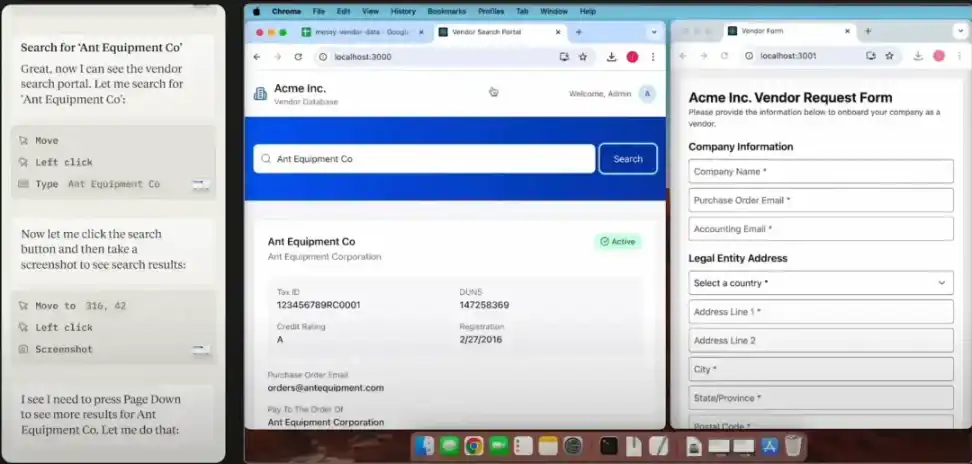
2024'ün sonunda Anthropic, Claude 3.5 için yeni bir "Bilgisayar Kullanımı" özelliği sunarak bilgisayarları ve tarayıcıları bir insan gibi çalıştırma olanağı sağladı. Claude ekranı görüntüleyebilir, imleci hareket ettirebilir, düğmelere tıklayabilir ve metin girebilir. Bu, türünün genel beta sürümüne giren ilk büyük ölçekli aracı aracıdır ve geliştiricilerin Claude'un web sitelerinde ve uygulamalarda otomatik olarak gezinmesini sağlamasına olanak tanır. Anthropic, bunu web sayfalarındaki çok adımlı iş akışlarını otomatikleştirmeyi temel alan deneysel bir özellik olarak konumlandırıyor.
Perplexity – Comet
Yapay zeka girişimi Perplexity (soru-cevap motoruyla bilinir), Chrome'a yapay zeka destekli bir alternatif olarak 2025'in ortalarında Comet tarayıcısını piyasaya sürdü. Özünde Comet, adres çubuğuna (omnibox) yerleştirilmiş, geleneksel arama bağlantıları yerine anında soru-cevap ve özetler sunan, konuşmaya dayalı bir yapay zeka arama motorudur.
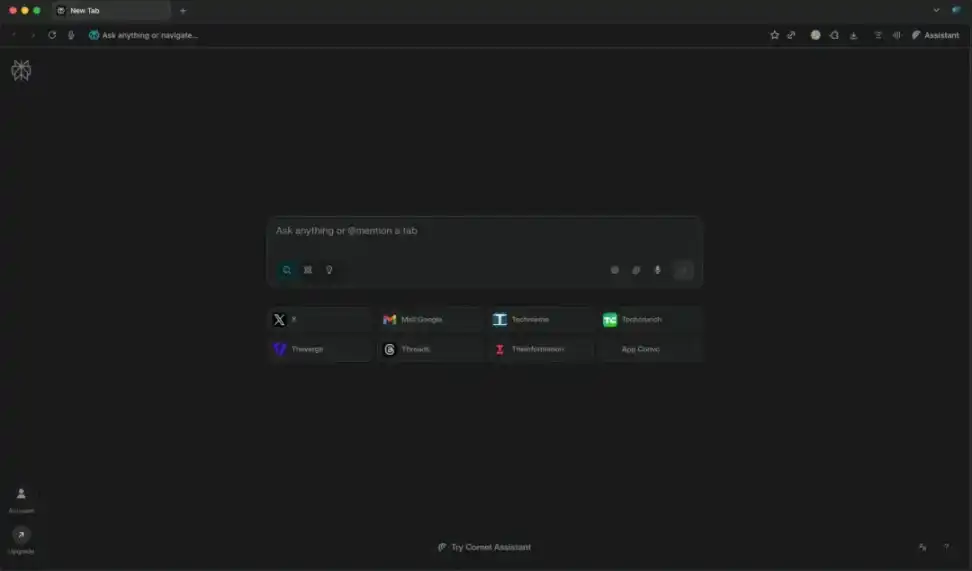
Comet ayrıca, web siteleri genelinde rutin görevleri otomatikleştiren kenar çubuğunda yerleşik bir aracı olan Comet Assistant'ı da içerir. Örneğin, açık e-postalarınızı özetleyebilir, toplantıları planlayabilir, tarayıcı sekmelerini yönetebilir veya sizin adınıza web'de gezinip tarayabilir.
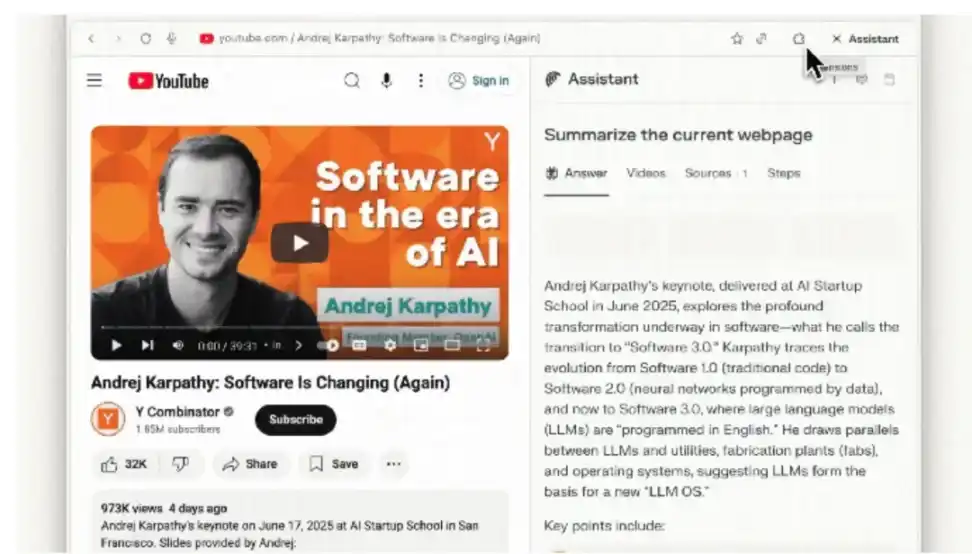
Comet, aracıların kenar çubuğu arayüzü aracılığıyla mevcut web sayfası içeriğini algılamasını sağlayarak taramayı yapay zeka asistanlarıyla sorunsuz bir şekilde entegre etmeyi hedefliyor.
Tarayıcı Aracıları için Gerçek Dünya Uygulama Senaryoları
Daha önce, büyük teknoloji şirketlerinin (OpenAI, Anthropic, Perplexity vb.) çeşitli ürün formları aracılığıyla tarayıcı aracılarına nasıl işlevsellik kattığını incelemiştik. Değerlerini daha sezgisel bir şekilde anlamak için, bu yeteneklerin günlük yaşamda ve kurumsal iş akışlarında uygulandığı gerçek dünya senaryolarına daha yakından bakalım.
Günlük Web Otomasyonu
# E-ticaret ve Kişisel Alışveriş
Alışveriş ve rezervasyon görevlerini bir acenteye devretmek oldukça pratik bir senaryodur. Bir acente, çevrimiçi alışveriş sepetinizi otomatik olarak doldurabilir ve sabit bir listeye göre sipariş verebilir veya birden fazla perakendecide en düşük fiyatı arayıp ödeme işlemini sizin adınıza tamamlayabilir.
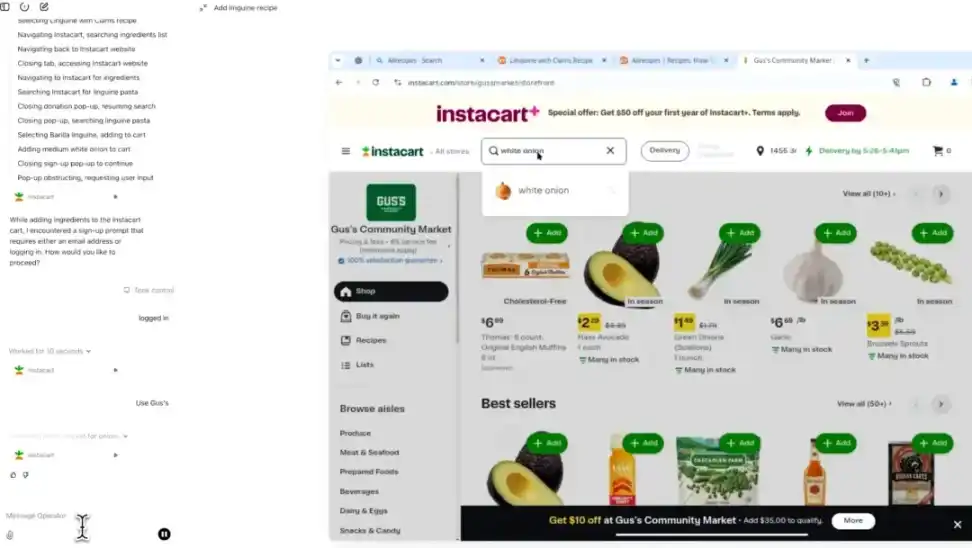
Seyahat için, yapay zekadan şu gibi görevleri yapmasını isteyebilirsiniz: "Gelecek ay Tokyo'ya 800 doların altında bir uçuş ve ücretsiz Wi-Fi'li bir otel rezervasyonu yapın." Acente, havayolu ve otel web siteleri aracılığıyla uçuş arama, seçenekleri karşılaştırma, yolcu bilgilerini girme ve otel rezervasyonunu tamamlama gibi tüm süreci yönetecektir. Bu otomasyon düzeyi, mevcut seyahat robotlarının çok ötesine geçiyor: sadece önerilerde bulunmanın ötesine geçiyor ve satın alımları doğrudan gerçekleştiriyor.
# Ofis Verimliliğini Artırma
Temsilciler, insanların tarayıcılarında gerçekleştirdiği birçok tekrarlayan görevi otomatikleştirebilir. Örneğin, e-postaları düzenleyebilir ve yapılacaklar listesini çıkarabilir veya birden fazla takvimde müsaitliği kontrol edebilir ve toplantıları otomatik olarak planlayabilir. Perplexity'nin Comet asistanı, gelen kutunuzun içeriğini özetleyebilir veya bir web arayüzü aracılığıyla sizin için takvim kayıtları ekleyebilir. İzninizle, temsilciler düzenli raporlar oluşturmak, elektronik tabloları güncellemek veya form göndermek için SaaS araçlarına da giriş yapabilir. Bir İK temsilcisinin çeşitli iş ilanı sitelerine otomatik olarak giriş yaptığını veya bir satış temsilcisinin bir CRM sisteminde potansiyel müşteri verilerini güncellediğini düşünün. Bu sıradan görevler normalde çalışanların önemli ölçüde zamanını tüketirdi, ancak yapay zeka bunları web formlarını ve sayfa işlemlerini otomatikleştirerek gerçekleştirebilir. Tekil görevlerin ötesinde, temsilciler birden fazla ağ sisteminde eksiksiz iş akışlarını düzenleyebilir. Tüm bu adımlar farklı web arayüzleri gerektirir ve tarayıcı temsilcilerinin tam olarak üstün olduğu alan da burasıdır. Temsilciler, sorun giderme için çeşitli panolara giriş yapabilir ve hatta yeni çalışanlar için oryantasyon sürecini tamamlamak (birden fazla SaaS web sitesinde hesap oluşturma) gibi süreçleri düzenleyebilir. Esasen, şu anda birden fazla web sitesine tıklamayı gerektiren çok adımlı herhangi bir işlem bir proxy aracılığıyla gerçekleştirilebilir.
Mevcut Zorluklar ve Sınırlamalar
Muazzam potansiyellerine rağmen, günümüzün tarayıcı proxy'leri hala mükemmel olmaktan çok uzak. Mevcut uygulamalar, uzun süredir devam eden bazı teknik ve altyapı sorunlarını ortaya koyuyor:
Mimari Uyumsuzluk
Modern web, insan tarafından çalıştırılan tarayıcılar için tasarlanmış ve zamanla otomasyona karşı aktif olarak direnecek şekilde gelişmiştir. Veriler genellikle görsel sunum için optimize edilmiş HTML/CSS'de gömülüdür, etkileşim hareketleriyle (fareyle üzerine gelme, kaydırma) sınırlıdır veya yalnızca belgelenmemiş API'ler aracılığıyla erişilebilir.
Bunun da ötesinde, veri kazıma ve dolandırıcılık önleme sistemleri yapay olarak ek engeller oluşturur. Bu araçlar, IP itibarı, tarayıcı parmak izi, JavaScript sorgu yanıtları ve davranış analizini (örneğin, fare hareketi rastgeleliği, yazma ritmi, bekleme süresi) bir araya getirir. Paradoksal olarak, bir yapay zeka aracı ne kadar "mükemmel" ve verimli görünürse (örneğin, formları anında ve hatasız doldurursa), kötü amaçlı otomasyon olarak tanımlanması o kadar kolay olur. Bu durum ciddi başarısızlıklara yol açabilir: örneğin, bir OpenAI veya Google aracısı tüm ödeme öncesi adımları başarıyla tamamlayabilir, ancak bir CAPTCHA veya ikincil güvenlik filtresi tarafından durdurulabilir. İnsanlar için optimize edilmiş bir arayüz ve bot dostu olmayan bir savunma katmanının birleşimi, aracıları kırılgan bir "insan-makine taklidi" stratejisi benimsemeye zorlar. Bu yaklaşım, başarısızlığa oldukça açıktır ve düşük bir başarı oranına sahiptir (insan müdahalesi olmadan bile, tamamlanan işlemlerin üçte birinden azı tamamlanır).Güven ve Güvenlik Endişeleri
Bir aracıya tam kontrol vermek genellikle hassas bilgilere erişim gerektirir: oturum açma kimlik bilgileri, çerezler, iki faktörlü kimlik doğrulama belirteçleri ve hatta ödeme bilgileri. Bu durum hem kullanıcılar hem de işletmeler için anlaşılabilir endişeler doğurur:
· Aracı bir hata yaparsa veya kötü amaçlı bir web sitesi tarafından kandırılırsa ne olur?
· Aracı bir hizmet şartlarını kabul ederse veya bir işlem gerçekleştirirse kim sorumludur?
Bu riskler göz önüne alındığında, mevcut sistemler genellikle temkinli bir yaklaşım benimser:
· Google'ın Mariner'ı kredi kartı bilgilerini girmez veya hizmet şartlarını kabul etmez, bunun yerine bunları kullanıcıya geri gönderir.
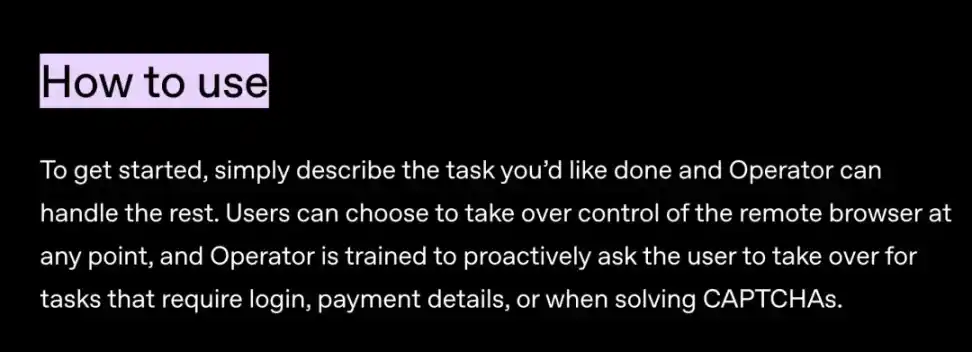
· OpenAI'nin Operatörü, kullanıcıdan oturum açma veya CAPTCHA testini devralmasını ister.
· Anthropic'in Claude destekli aracısı, güvenlik endişelerini gerekçe göstererek oturum açma işlemlerini reddedebilir.
Sonuç: Yapay zeka ve insanlar arasında sık sık yaşanan duraklamalar ve geçişler, kesintisiz otomasyon deneyimini olumsuz etkiler.
Bu engellere rağmen ilerleme hızla devam ediyor. OpenAI, Google ve Anthropic gibi şirketler, her yinelemede başarısızlıklarından ders çıkarıyor. Talep arttıkça, bir tür "ortak evrim" yaşanması muhtemel: web siteleri, uygun senaryolarda daha aracı dostu hale geliyor ve aracılar, mevcut engelleri aşmak için insan davranışını taklit etme becerilerini sürekli olarak geliştiriyor.
Yaklaşımlar ve Fırsatlar
Bir proxy tarayıcısının değeri, tüm web sitelerine sihirli bir şekilde erişmek değil, daha ziyade:
· Yerel blok zinciri entegrasyonu: Yerleşik cüzdan ve imza desteği, MetaMask açılır pencerelerine veya dApp ön ucunda DOM'u ayrıştırmaya olan ihtiyacı ortadan kaldırır.
· Otomasyon öncelikli tasarım: Protokol işlemlerine doğrudan eşlenen istikrarlı, üst düzey talimatlar sağlar.
· Güvenlik modeli: Gelişmiş izin denetimi ve deneme ortamı, otomasyon sırasında özel anahtarların güvenliğini sağlar.
· Performans optimizasyonu: Tarayıcı oluşturma veya kullanıcı arayüzü gecikmeleri olmadan birden fazla zincir içi çağrıyı paralel olarak yürütme yeteneği.
# Vaka: Phala Ağı
Phala, yürütme ortamını izole etmek ve korumak için TEE'ler (Intel SGX gibi) kullanır ve Phala operatörlerinin veya saldırganların proxy mantığını ve verilerini gözetlemesini veya kurcalamasını engeller. TEE, gizliliği (dışarıdan görünmez) ve bütünlüğü (dışarıdan değiştirilemez) sağlayan donanım destekli bir "güvenli oda" gibidir.
Tarayıcı proxy'leri için bu, oturum açabileceği, oturum belirteçlerini tutabileceği veya ödeme bilgilerini işleyebileceği ve bu hassas verilerin asla güvenli odadan çıkmayacağı anlamına gelir. Kullanıcının makinesi, işletim sistemi veya ağı tehlikeye girse bile, sızdırılamaz. Bu, proxy uygulamalarının uygulanmasının önündeki en büyük engellerden biri olan hassas kimlik bilgileri ve işlemlere ilişkin güven sorununu doğrudan ortadan kaldırır.
Merkezi Olmayan Yapılandırılmış Veri Ağı
Modern anti-bot tespit sistemleri, isteklerin "çok hızlı" mı yoksa "otomatik" mi olduğunu kontrol etmekle kalmaz, aynı zamanda IP itibarını, tarayıcı parmak izini, JavaScript zorluğu geri bildirimini ve davranış analizini (imleç hareketi, yazma ritmi ve oturum geçmişi gibi) de birleştirir. Veri merkezi IP'lerinden veya tamamen tekrarlanabilir tarama ortamlarından kaynaklanan proxy'ler kolayca tespit edilebilir.
Bu sorunu çözmek için, bu ağlar artık insanlar için optimize edilmiş web sayfalarını taramaz. Bunun yerine, gerçek insan tarama ortamları aracılığıyla doğrudan makine tarafından okunabilir veri veya proxy trafiği toplar ve sağlar. Bu yaklaşım, geleneksel tarayıcıların ayrıştırma ve tarama önleme süreçlerindeki güvenlik açıklarını aşarak proxy'lere daha temiz ve daha güvenilir girdi sağlar.
Dağıtık ağlar, trafiği bu gerçek dünya oturumlarına proxy'leyerek, yapay zeka aracılarının anında tıkanıklıklara neden olmadan web içeriğine insanlar gibi erişmesini sağlar.
# Kullanım Örnekleri
· Grass: Kullanıcıların kullanılmayan konut geniş bant bağlantısını paylaştığı, aracı dostu, coğrafi olarak çeşitli, genel web verisi toplama ve model eğitimine erişim sağlayan merkezi olmayan bir veri/DePIN ağı.
· WootzApp: Kripto para ödemelerini destekleyen, arka uç aracısı ve sıfır bilgi kimliği içeren açık kaynaklı bir mobil tarayıcı; yapay zeka/veri görevlerinin "oyunlaştırılmasını" tüketicilere getiriyor.
· Sixpence: Yapay zeka aracıları için trafiği küresel katılımcıların taramaları aracılığıyla yönlendiren dağıtılmış bir tarayıcı ağı.
Ancak bu eksiksiz bir çözüm değil. Davranış algılama (fare/kaydırma takibi), hesap düzeyinde kısıtlamalar (KYC, hesap yaşı) ve parmak izi tutarlılık kontrolleri yine de tıkanıklıklara neden olabilir. Bu nedenle, dağıtılmış ağlar, en etkili olmak için insan taklitli yürütme stratejileriyle birleştirilmesi gereken temel bir gizlilik katmanı olarak görülmelidir.
Aracılar için Web Standartları (Öngörü)
Şu anda, giderek artan sayıda teknik topluluk ve kuruluş şu soruyu araştırıyor: Geleceğin web kullanıcıları yalnızca insan değil, aynı zamanda otomatik aracılar da olacaksa, web siteleri onlarla güvenli ve uyumlu bir şekilde nasıl etkileşim kurabilir?
Bu, web sitelerinin açıkça "Güvenilir aracıların erişimine izin veriyorum" demesini ve bugün olduğu gibi varsayılan olarak "bot saldırıları" olarak aracıları engellemek yerine etkileşim için güvenli bir kanal sağlamasını amaçlayan yeni standartlar ve mekanizmalar üzerine tartışmaları tetikledi.
· "Aracı İzin Verildi" Etiketi: Arama motorlarının uyduğu robots.txt dosyasına çok benzer şekilde, gelecekteki web sayfaları, tarayıcı aracılarına "Buna erişim güvenlidir" demek için kodlarına bir etiket ekleyebilir. Örneğin, bir uçuş rezervasyonu için bir acente kullanıyorsanız, web sitesi bir dizi CAPTCHA görüntülemez; bunun yerine doğrudan kimliği doğrulanmış bir arayüz sağlar.
· Sertifikalı Acenteler için API Ağ Geçidi: Web siteleri, doğrulanmış acenteler için "hızlı şerit" gibi özel bir giriş noktası oluşturabilir. Acentelerin artık insan tıklamalarını ve girdilerini simüle etmesine gerek kalmaz; bunun yerine siparişleri, ödemeleri veya veri sorgularını tamamlamak için daha kararlı bir API yolu kullanırlar.
· W3C Tartışması: World Wide Web Konsorsiyumu (W3C), "yönetilen otomasyon" için standartlaştırılmış kanalların nasıl geliştirileceğini araştırıyor. Bu, gelecekte, güvenlik ve hesap verebilirliği korurken güvenilir acentelerin web siteleri tarafından tanımlanmasına ve kabul edilmesine olanak tanıyan, küresel olarak kabul görmüş bir dizi kurala sahip olabileceğimiz anlamına geliyor.
Bu araştırmalar henüz erken aşamalarında olsa da, uygulandıklarında insanlar, acenteler ve web siteleri arasındaki ilişkiyi önemli ölçüde iyileştirebilir. Düşünün: Artık risk kontrolünü "kandırmak" için insan fare hareketlerini umutsuzca taklit etmek zorunda değilsiniz, bunun yerine görevleri "resmi olarak onaylanmış" bir kanal aracılığıyla açık bir şekilde tamamlıyorsunuz.
Kripto tabanlı altyapının bu yönde öncü olması muhtemeldir. Bunun nedeni, zincir üstü uygulamaların doğası gereği açık API'lere ve akıllı sözleşmelere dayanması ve bu nedenle otomasyon için ideal olmasıdır. Buna karşılık, özellikle reklam veya dolandırıcılık önleme sistemlerine dayanan geleneksel Web2 platformlarının temkinli bir şekilde savunmada kalması muhtemeldir. Ancak, kullanıcılar ve işletmeler otomasyonun sunduğu verimlilik kazanımlarını kademeli olarak benimsedikçe, bu standardizasyon çabalarının tüm interneti aracı odaklı bir mimariye doğru yönlendirmede önemli bir katalizör haline gelmesi muhtemeldir.
Sonuç
Tarayıcı aracıları, basit konuşma araçlarından karmaşık çevrimiçi iş akışlarını tamamlayabilen otonom sistemlere dönüşüyor. Bu değişim daha geniş bir eğilimi yansıtıyor: otomasyonu doğrudan kullanıcıların internetle etkileşim kurduğu temel arayüzlere yerleştirmek. Üretkenlik kazanımları potansiyeli muazzam olsa da, yerleşik bot önleme mekanizmalarının üstesinden gelmek ve güvenlik, güven ve sorumlu kullanımı sağlamak gibi zorluklar da aynı derecede önemlidir.
Kısa vadede, gelişmiş aracı akıl yürütme yetenekleri, daha yüksek hızlar, mevcut hizmetlerle daha sıkı entegrasyon ve dağıtılmış ağlardaki ilerlemeler, güvenilirliği kademeli olarak artıracaktır. Uzun vadede, otomasyonun hem hizmet sağlayıcılara hem de kullanıcılara fayda sağladığı senaryolarda "aracı dostu" standartların kademeli olarak uygulandığını görebiliriz. Ancak bu geçiş eşitsiz olacaktır: DeFi gibi otomasyon dostu ortamlarda benimseme daha hızlı olurken, kullanıcı etkileşimi ve kontrolüne büyük ölçüde dayanan Web2 platformları daha yavaş kabul görecektir.
Gelecekte, teknoloji şirketleri arasındaki rekabet giderek artan bir şekilde, aracılarının gerçek dünya kısıtlamalarını ne kadar iyi aştığına, kritik iş akışlarına ne kadar güvenli bir şekilde entegre olabileceğine ve çeşitli çevrimiçi ortamlarda ne kadar güvenilir sonuçlar sunabileceğine odaklanacaktır. Bunun nihayetinde "tarayıcı savaşlarını" yeniden şekillendirip şekillendirmeyeceği, salt teknolojik beceriye değil, güven oluşturma, teşvikleri uyumlu hale getirme ve günlük kullanımda somut değer gösterme becerisine bağlı olacaktır.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler