Neden İnsanlar Kuantumun Şifreyi Öldüreceğinden Korkuyor?
Orijinal Başlık: Kuantum, Web3'ü Tehdit Etmiyor. Yükseltme.
Editör Notu: "Kuantum Web3'ü Yok Edecek mi?" tartışması genellikle gerçek değişim yönünü göz ardı eder. Bu makale, kuantumun bir tehdit olmadığını, ancak güvenlik altyapısının bir geçiş olduğunu göstermektedir: Güçlü şifreleme, değişime duyarlı iletişim, fiziksel düzeyde rastgelelik ve kimlik doğrulama gibi yetenekler zemin seviyesine indirilmektedir. Bu süreçte, blok zinciri artık yazılım katmanında güvensiz ağ ortamını sürekli telafi etmeye ihtiyaç duymaz ve daha çok yönetişim, teşvik ve kesişen iş birliği gibi ayrılmaz konulara odaklanabilir.
Daha da önemlisi, kuantumun gelişi ve özerk AI sistemlerinin gerçek dünyaya doğru ilerlemesi eş zamanlı olarak gerçekleşmektedir, güvenlik altyapı olmadan Web3 ancak "özyönetim, taahhüt ve koordinasyon" için hizmet etmeye başlar.
Aşağıda orijinal metin yer almaktadır:
"Kuantum hesaplamanın Web3'ü öldürüp öldürmeyeceği" etrafında dönen ana akım tartışma, aslında yanlış noktaya odaklanıyor. Böyle bir ifade tarzı zaten tersine çevrilmiştir. Kuantum hesaplama, dijital sistemleri daha az güvenli hale getirmeyecek, aksine güvenliği daha da derin bir altyapıya indirecektir. Yeni şifreleme standartlarının yanı sıra yeni tür güvenli iletişim olanaklarının ortaya çıkmasıyla, temel güvenlik yetenekleri tüm internet çapında daha ucuz ve standart hale gelecektir.
Aynı zamanda, AI sistemleri de "düşünmek"ten "hareket etmeye" başlıyor. Akıllı asistanlar artık yalnızca soruları yanıtlamakla kalmayıp aynı zamanda uçuş bileti ayarlamak, fon transferi yapmak, kaynakları yönetmek gibi işlevlere sahip olduğunda, gerçek zorluklar da buna göre değişiyor. Artık soru AI'nın iyi yanıtlar sunup sunamayacağı değil, yazılımın farklı sistemler ve örgütler arasında güvenli bir şekilde hareket etmesinin mümkün olup olmadığıdır. AI'nın ne yaptığını kanıtlamak, verinin nereden geldiği ve neyi yapmaya yetkili olduğu, artık en temel kısıtlamalar haline gelmektedir.
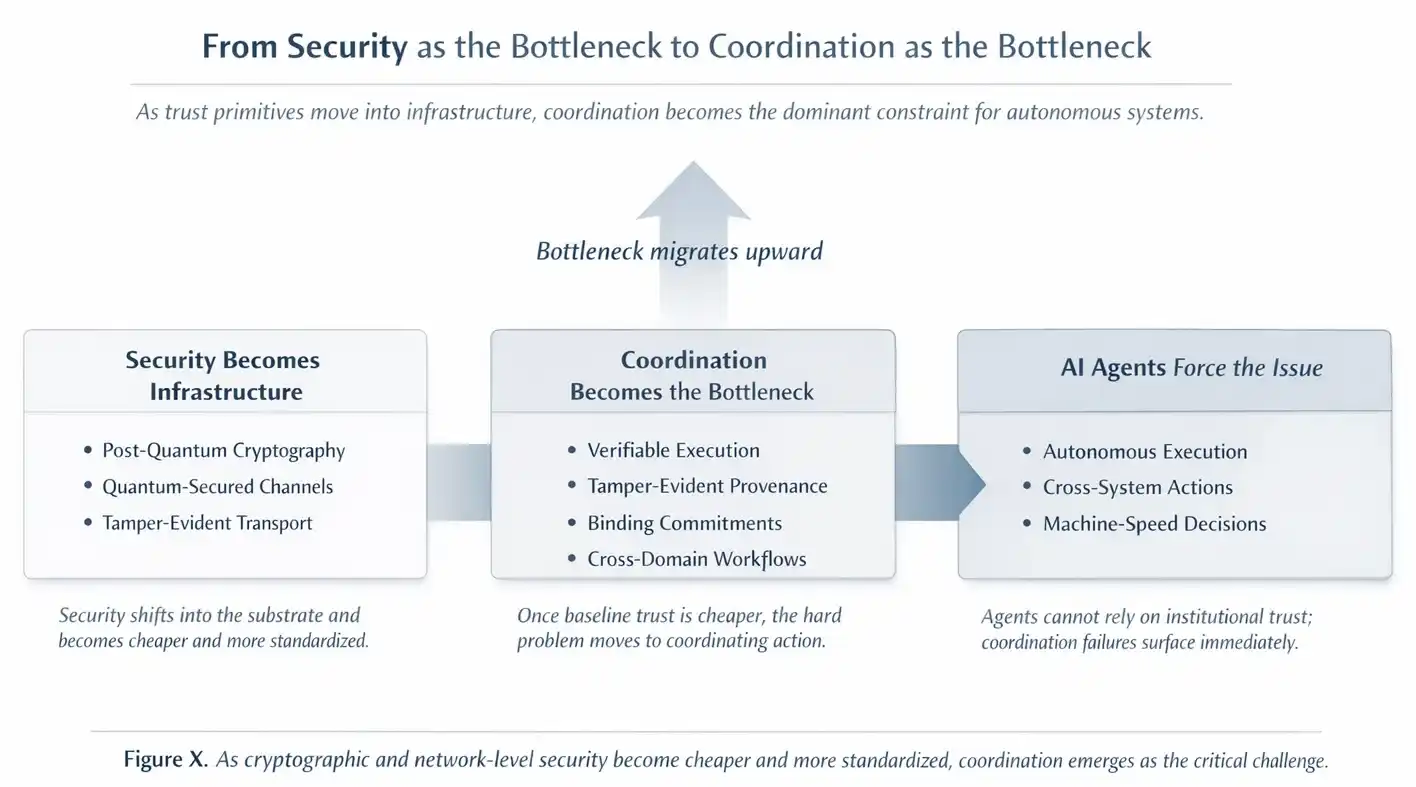
Bu, şu anda JARVIS gibi düşüncelerin neden gerçek dünyaya uygulanamadığını açıklayan aynı kesik hattır. Gerçek engel zeka seviyesinde değil, güvenilirliktedir. Para harcarken, hassas verilere erişirken veya kaynakları tahsis ederken hala insan onayına ihtiyaç duyan bir asistan, gerçek anlamda özerklikten çok uzaktır. Gerçek bir yetkilendirme devreye girdiğinde, kimlik, izin ve uyumluluğu makine tarafından doğrulanabilecek ve paylaşılabilen bir şekilde kanıtlama yolu eksikse, böyle bir "özyönetim" hemen hükümsüz hale gelir.
Ve tam da bu güven ve iş birliği sorununun kaçınılmaz hale geldiği anda, kuantum hesaplama güvenlik maliyetlerini düşürüyor.
1. Quantum has Truly Changed What (and What it Hasn't)
When people talk about "quantum," they usually refer to quantum computers. They are not "faster GPUs," but a class of specialized machines that leverage quantum mechanical properties to far outperform classical computers on certain specific problems.
What they excel at includes: factoring large numbers, solving discrete logarithm problems, certain specific optimization and simulation problems
What they do not excel at includes: general-purpose computing, running large software systems, replacing cloud computing infrastructure, training AI models
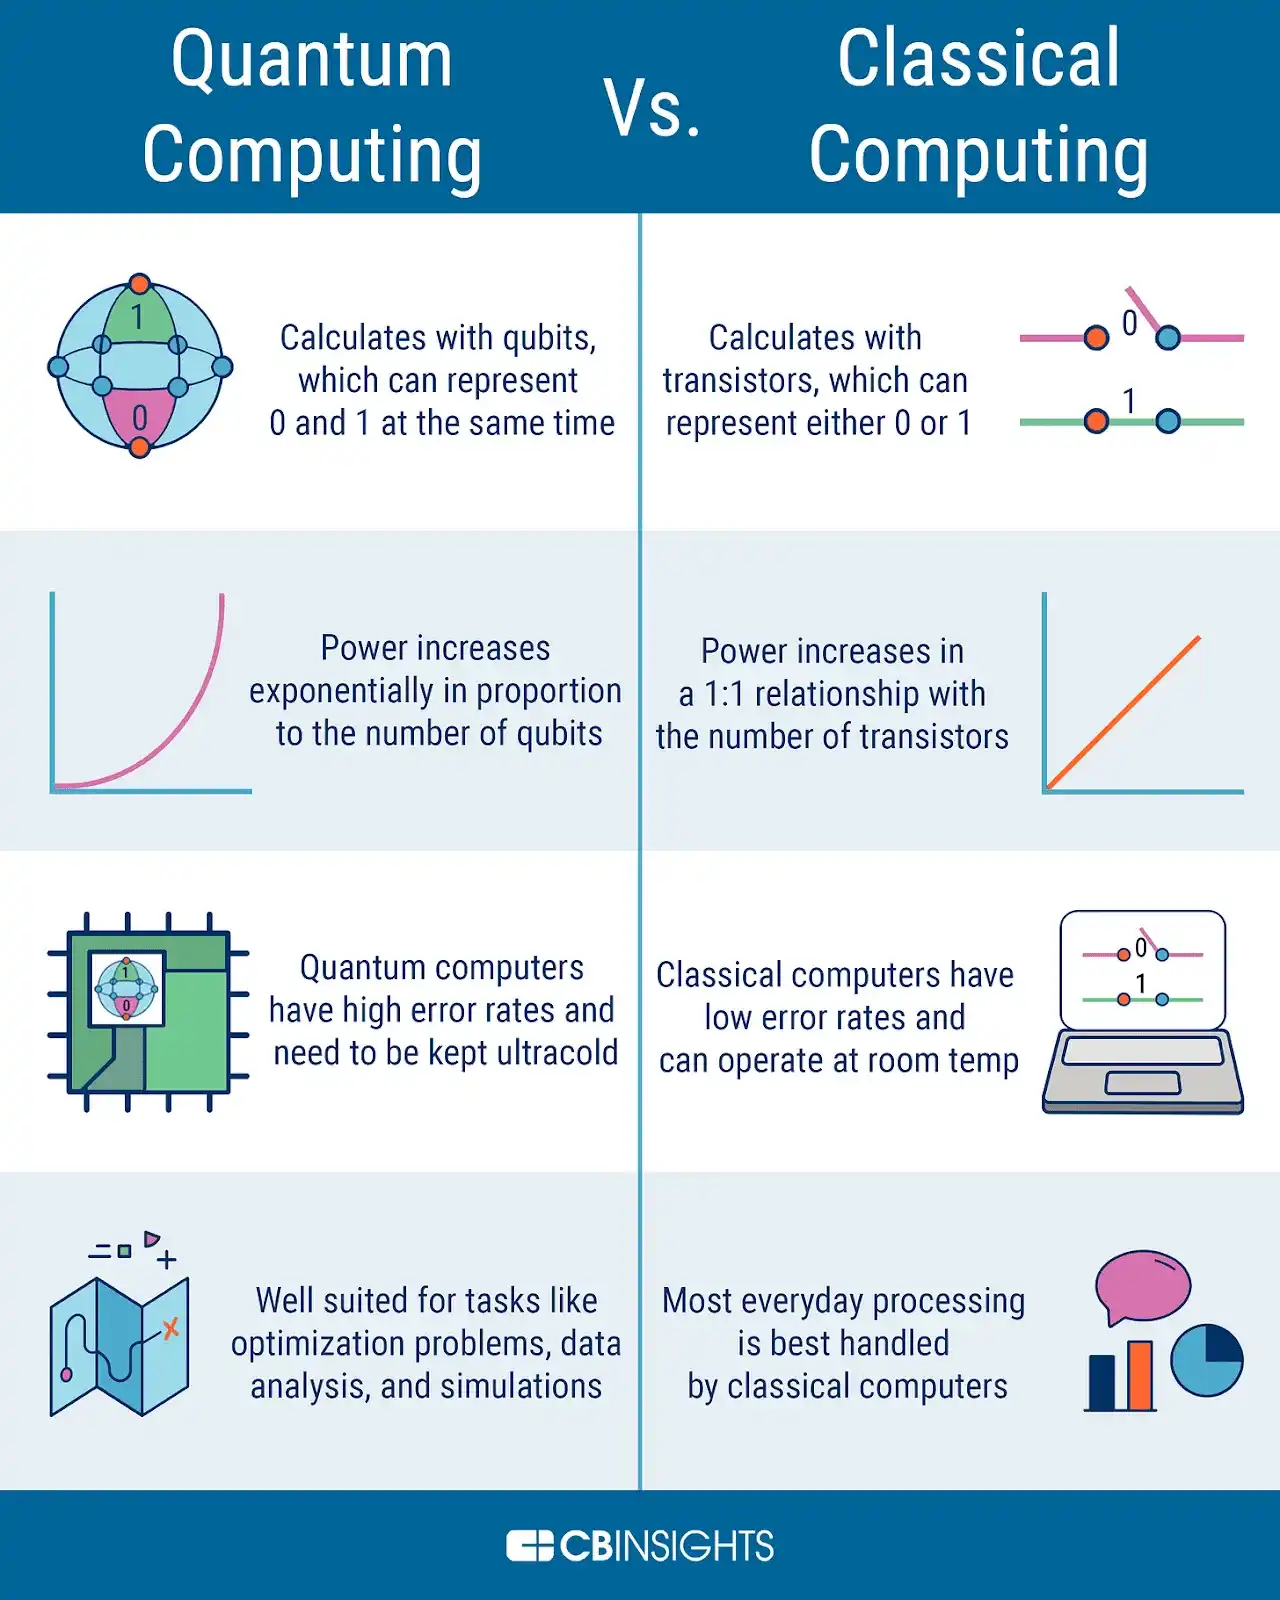
So, what will quantum computing actually break?
The answer is: part of today's public key cryptography. RSA and Elliptic Curve Cryptography (ECC) are built on the type of mathematical problems that quantum computers excel at solving. This is important because cryptography is not just a foundational primitive of blockchain; it is the trust base of the entire internet—login mechanisms, digital certificates, signatures, key exchanges, identity systems, all rely on it.
The real uncertainty is in the timetable, not the direction. Most trustworthy estimates suggest that a quantum computer with "cryptographic significance" is still 10-20 years away, but no one can completely rule out faster progress, or some kind of "leap" breakthrough.
Most Immediate Risk: Harvest Now, Decrypt Later (HNDL)
The most immediate risk related to quantum is not the sudden collapse of the global security system one day, but the so-called HNDL (Harvest Now, Decrypt Later).
Attackers could easily record a large amount of encrypted communication and data today, and decrypt this historical data when future quantum computing capabilities mature enough.
This pattern poses a long-term exposure risk to the following information: government and defense communication, corporate intellectual property and trade secrets, medical data and personal privacy records, legal and financial records
It is for this reason that post-quantum cryptography is being taken seriously right now by governments, cloud service providers, and regulated industries. The data transmitted today often needs to remain confidential for decades; once you assume that the "future can definitely be decrypted," then the existing security promises are actually null and void.
This is a Security Migration, Not a System Collapse
Post-Quantum Cryptography does not require quantum hardware. It is essentially a software and protocol-level upgrade, covering TLS, VPN, wallets, identity systems, and signature mechanisms. This will not happen on a single "switch day," but rather as an infrastructure migration process similar to IPv6—slow, uneven, but inevitable.
This change will have a much greater impact on enterprise and national-level infrastructure than on the blockchain itself. Blockchain is inherently a public system, and the core secret that really needs to be protected is the private key, not the transaction history data. For Web3, quantum computing brings not a survival crisis, but a cryptographic upgrade path issue, rather than a complete system overhaul.
This shift has already emerged in the mainstream ecosystem. The Ethereum Foundation has recently elevated post-quantum security to a core protocol-level priority, initiating specialized research and testing environments around post-quantum signatures, account models, and transaction mechanisms. This signifies that the risk awareness has shifted from a "problem someday in the future" to an "ongoing infrastructure migration," even though true large-scale quantum hardware has not yet appeared.
II. The Most Easily Overlooked Change: Network Layer Transformation
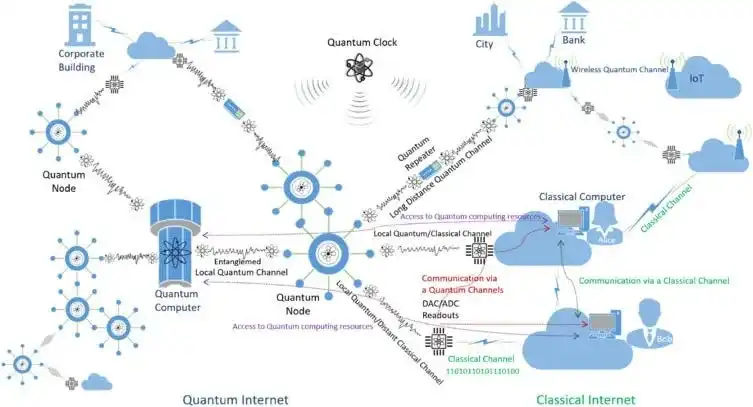
If quantum computing focuses on the mathematical foundation for secure key protection, quantum communication focuses on the trust model of the network itself.
Quantum communication does not mean "transmitting application data through a quantum computer." Although it has multiple implementation forms (to be discussed later), the most crucial application in reality is Quantum Key Distribution (QKD): using quantum states to establish a tamper-evident communication channel. The message itself is still classical data, encrypted as usual. What truly changes is that any passive eavesdropping will be detected at the physical level.
This is not a faster network but a network trust mechanism that cannot be silently penetrated.
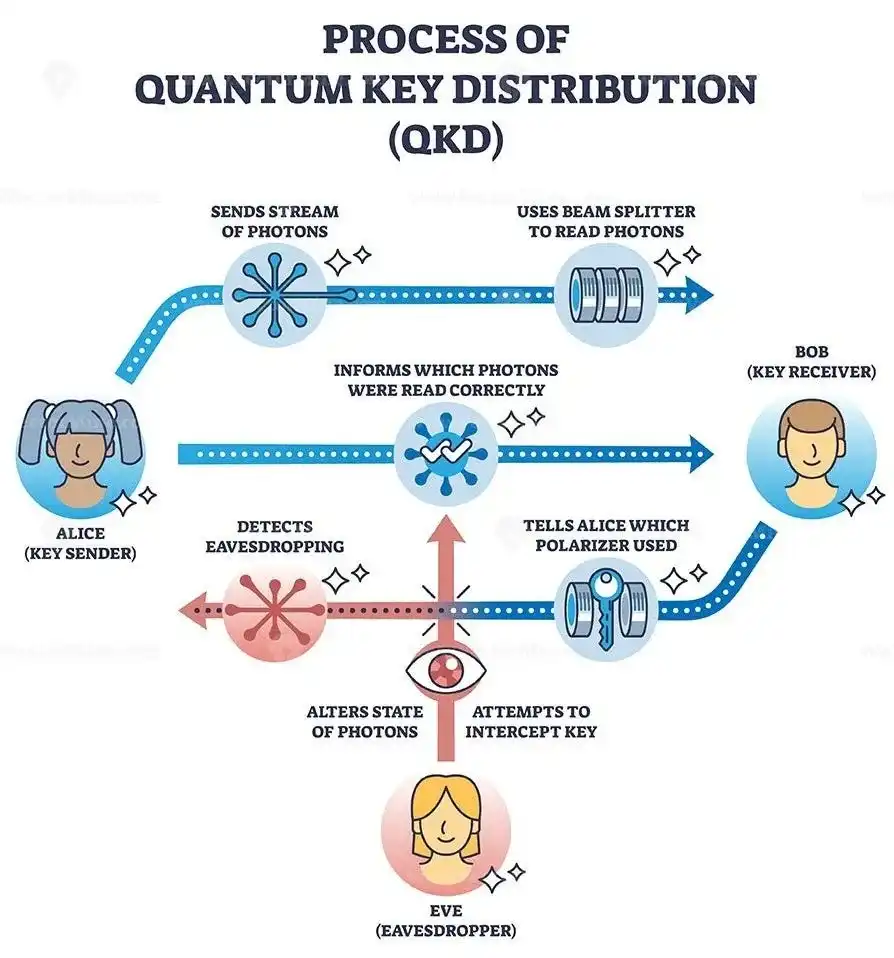
Some quantum properties cannot be copied and cannot be observed without causing disturbance. When these properties are used to generate encryption keys or validate communication channels, interception is no longer "silent." If someone tries to eavesdrop, the observation itself leaves detectable traces.
Why This Will Change System Design
This is important because a significant part of Web3's current defense architecture is built on the premise that network channels are hostile and invisible.
Traffic can be silently intercepted; man-in-the-middle attacks are difficult to detect; the network layer's trust is extremely weak.
Bu nedenle, üst katman sistemlerinin "aşırı kompanse etme" için çoğaltma, doğrulama mekanizması ve ekonomik güvenlik tasarımı aracılığıyla geçmesi gerekmektedir.
Eğer altyapı düzeyinde zaten kanal bütünlüğünü sağlama gömülü ise, kuantum iletişimi aslında kanal güvenliğinin maliyetini düşürmektedir. Ve bu genellikle ana akım "kuantum yıkımı teorisi" anlatısında göz ardı edilmektedir.
Gerçekten Ölçeklenebilir mi?
Ve kuantum hesaplama gibi, kuantum anahtar paylaşımının (QKD) geniş çapta benimsenmesi, muhtemelen hala 10–20 yıl sürebilir. Ancak, ani bir zaman çizelgesi sıkışması olasılığı da göz ardı edilmemelidir — örneğin kuantum röleleri, uydu ağı veya entegre fotonik teknolojilerinde bir çıkış olduğunda.
Üç, Özerk Sistemlerin Güven Sorunu
Kuantum, internet çapında bir güvenlik geçişini sürdürüyor. Zamanla, güçlü kriptografi ve algılanabilir değişiklik yapılabilen iletişim kanalları altyapı olmaktan çıkacak ve artık farklılaşmış bir yetenek olmayacak.
Anca "işbirliği"yi gerçekten engelleyen, özerk yapay zeka temsilcilerinin yükselişidir.
Özerk sistemler, insanlar gibi gayri resmi güvene veya kurumsal kısayollara güvenemez. Bunlar varsayılan olarak gerektirir:
Doğrulanabilir yürütme: Temsilcinin yaptığını iddia etmesine dayanmamalı, kanıt olmalı.
Koordinasyon mekanizması: Çoklu temsilci iş akışları, tarafsız paylaşılan durum taşıyıcıya ihtiyaç duyar.
Veri izlenebilirliği: Sentetik veri ve karşıtı veri bolluğunda, kaynağın doğrulanması hayati önem taşır.
Taahhüt mekanizması: Temsilci, diğer temsilcilerin güvenebileceği, bağlayıcı taahhütlerde bulunabilmelidir.
Kuantum ağı doğrudan koordinasyon sorunlarına çözüm getiremeyebilir, ancak altta yatan güvenlik yeteneğini "ticarileştirecektir". Güvenlik altyapısı haline geldiğinde, daha fazla koordinasyon off-chain yapılabilir ve daha güçlü koruma sağlanabilir. Kimlik ve üyelik ilişkileri, alttaki ağ yapısına daha yakın olacaktır. Bazı iş akış türleri için küresel yayın kopyası artık gerekli olmayacak. Blokzincir, "saf yayın sisteminden" özerk sistemlerin koordinasyon dayanağına doğru dönüşmeye başlıyor.
Dört, Sınır Kuantum İlkel
Aşağıdaki içerik, daha uzun vadeli olasılıklara aittir ve kuantum ağın niche uygulama senaryolarından çıkıp ölçeklenebilir hale gelmesi varsayımına dayanır. Karadağ bırakıldığında, bunlar temel güvenlik garantilerini güçlendirecek ve yeni protokol tasarım alanları açacaktır. QKD gibi, bu ilkelin anlamı "koordinasyon engeline" kaynak sağlamaktır.
Bunların bazıları daha gerçek üretim ortamlarına daha yakındır, diğerleri ise gelecekteki güven mekanizması evrimi yolunda bir mimari sinyalidir.
Seviye 1 (0–10 Yıl)
Fiziksel Zorunlu Rastgelelik: Rastgele sayı üretimi, doğrudan fiziksel süreç kısıtlamalarına tabidir ve tahmin edilmesi veya manipüle edilmesi zordur.
Klonlanamayan Kimlik ve Doğrulama Mekanizması: Fiziksel özelliklere dayalı kimlik ve doğrulama yöntemi, kopyalanmayı ve sahteciliği engeller.
Seviye 2 (10 Yıl ve Üzeri)
Zaman Senkronizasyonu Birinci Sınıf İlke Olarak: Zaman artık yalnızca bir sistem parametresi olmanın ötesine geçerek doğrulanabilir bir temel yetenek haline gelmiştir.
Doğrulanabilir Durum Geçişi: Farklı sistemler arasında durum değişiklikleri doğrudan altta yatan mekanizma tarafından kanıtlanabilir.
Seviye 3 (Araştırma Öncesi, Yüksek Belirsizlik Derecesi)
Karmaşık Eğilim Tabanlı İlke: Kuantum kriptoğrafisinde kıskaç çözümlemeyi (quantum entanglement) kullanarak yeni işbirlikçi yapılar kurma.
Tamamen Minimum Güvene Dayalı Çapraz Alan İletişim Mekanizması: Farklı güven alanları arasında neredeyse ek bir güven varsayımı olmadan iletişim sağlayan iletişimi gerçekleştirme.
Genel anlamda, kuantum şifrelemenin Web3'ü "yok etme" gücü değil, güvenlik altyapısını güçlendirme gücü olduğu görülmektedir. Güvenlik maliyeti düştüğünde, gerçek engel artık kriptografi olmayacak, bunun yerine güvenmeyen ortamlarda otonom sistemlerin güvenilir şekilde nasıl işbirliği yapacakları sorunu olacaktır.
1. Doğrulanabilir Durum Geçişi
"Yazılım zorunluluğundan fiziksel seviyedeki kopyalanamazlığa"
Günümüzdeki blok zincir sistemlerinde, kopyalanamaz mülkiyet, genel ağ fikri birliği aracılığıyla sağlanır. Kıtlık, bir protokol tarafından belirlenen ve birçok düğüm tarafından çoğaltılan ve uygulanan bir kuraldır. Defterin varlığı, aynı durumun kopyalanmayacağının veya tekrar harcanmayacağının büyük ölçüde sağlanması içindir.
Kuantum Teleportasyonu tamamen farklı bir ilke getirir: Durum aktarılabilir, ancak aktarım sürecinde kopyalanamaz ve aktarım anında "tüketilir". Başka bir deyişle, kopyalanamazlık artık tamamen yazılım ve protokol kısıtlamalarına dayanmıyor, fiziksel tabanın kendisinin bir özelliği haline geliyor.
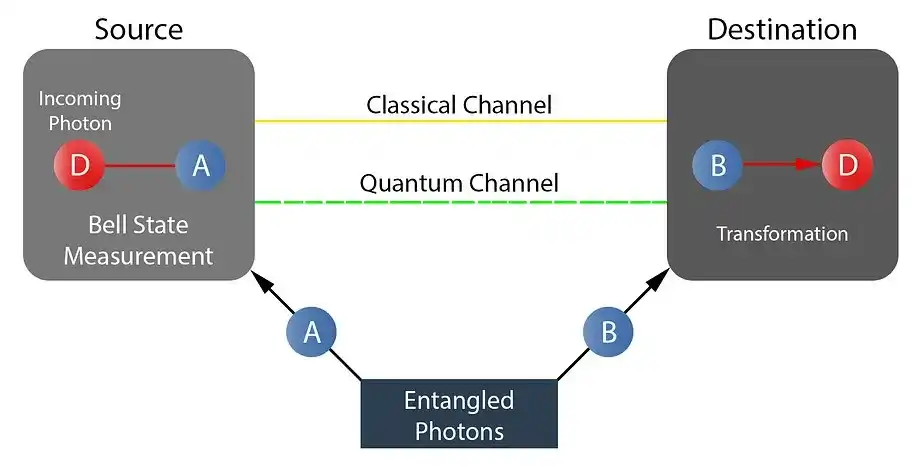
Bu neden önemli? Sistem tasarımını nasıl değiştirecek?
Donanım Destekli Güvenilir Saklama: Düzenlenmiş anonim araçlar, egemenlik düzeyindeki kimlik belgeleri veya gerçek dünya varlıkları, kontrol haklarını kopyalanamayan, donanım tabanlı doğrulama yeteneğine sahip bir duruma bağlayabilir.
Daha Düşük Güven Önermesine Dayalı Varlık Ankorlaması: Kısmi gerçek varlık köprüleme mekanizması, fiziksel düzeyde çoğaltılamazlığa dayanabilir ve tamamen bir komiteye, çok imzaya veya yalnızca toplumsal güvene dayanmak zorunda değildir.
Protokol Basitleştirme: Kıtlık güvencesinin bir kısmı daha alt düzeydeki matrise gömülerek, yalnızca "çoğaltmayı önleme" için kullanılan karmaşık mantığı azaltır.
2. Güvenilirlik Öğesi Olarak Kuantum Kesen
Blockchain, küresel olarak çoğaltılmış durumu kullanarak ve çatışmaları çözmek için konsensüs mekanizmasını kullanarak koordinasyon sağlar. Çapraz etkileşim genellikle ağır doğrulama süreçlerine veya güvenilir aracılara dayanır; ardışıklık genellikle sonradan, blok ve nihaiyet ile belirlenir.
Kuantum kesen başka bir öğe sunar: merkezi bir koordinatör olmadan, paylaşılan bağlantılılık sağlar. Katılımcıların daha erken aşamada, temel verileri ifşa etmeksizin tutarlılık veya hizalama özelliklerini oluşturmalarını sağlar.
Bu perspektiften bakıldığında, kesen "daha hızlı bir konsensüs" değil, ilerideki çapraz sistem, çapraz-platform işbirliği için yeni tasarım alanları açan bir mekanizmadır.
Neden Bu Önemli ve Sistem Tasarımını Nasıl Değiştirecek:
Daha erken senkronizasyon: Sıralayıcılar, "sıralama taahhüdüne" karşı ortak bir görüşü, nihai uzlaşmadan önce oluşturabilir.
Daha temiz çapraz hizalanma: Birden fazla alan, tek bir aracıya dayanmadan, aynı etkinlik akışını gözlemlediklerine dair kanıt sunabilir.
Üst katmanın aşırı telafi edilmesinin azaltılması: Bazı "hizalanmalar", yüksek seviye protokollerin düşman ağlar için yaptığı ek güçlendirme maliyetini azaltmak için küresel yargıya gereksinim duymadan önce belirlenebilir.
4. Fiziksel Olarak Zorlanmış Rasgelelik
Oyunlanabilir rastgelelikten, fiziksel olarak onaylanmış tahmin edilemezliğe kadar. Rasgelelik, doğrulayıcı seçimi, blok üreticisi seçimi, komite örnekleme, açık artırma ve çeşitli teşvik mekanizmalarını destekler. Bugünün rastgele sayıları çoğunlukla protokol seviyesinde oluşturulduğundan, bu nedenle uç durumlarda manipüle edilebilir ve yanlı olma alanı bulunmaktadır.
Kuantum süreç, fiziksel varsayıma göre tahmin edilemeyen ve yanlı olamayan rastgelelik üretebilir.
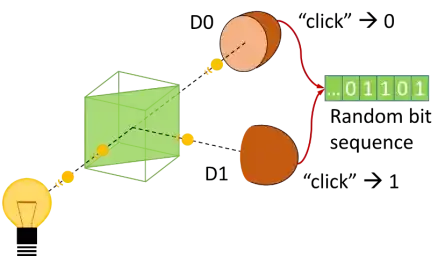
Neden Bu Önemli ve Sistem Tasarımını Nasıl Değiştirecek:
Daha temiz komite ve teklifçi seçimi: İnce manipülasyon stratejilerine karşı saldırı yüzeyini azaltır.
Daha Adil Sıralama ve Müzayede: Anti-Tezgah Zamanlama'ya Karşı Gelme, sistem zamanlama oyununa daha az duyarlı hale gelir.
Daha Dayanıklı Mekanizma Tasarımı: Incentive soruları "rastgelelik katmanında" daha az sömürülebilir hale gelir.
4. Klonlanamayan Kimlik ve Kanıt
'Anahtar Kimliğe' Kadar olan Kimlikten, 'Cihaz Kimliğine' kadar. Web3'ün kimliği bugünlerde neredeyse 'belirli bir anahtarı bulundurma' ile eşdeğerdir. Sybil direnci, ekonomik maliyet veya toplumsal sezgisel kurallara dayanmaktadır. Çoğu düğüm kimliği genellikle yazılım düzeyinde gevşek bir şekilde bağlıdır.
Kuantum durumu kopyalanamaz. Donanım kanıtlaması ile birleştirildiğinde, klonlanamayan cihaz kimliği ve daha güçlü uzaktan kanıt sağlanabilir: Belirli bir fiziksel uç noktadan belirli bir mesajın veya hesaplamanın geldiğini kanıtlama.
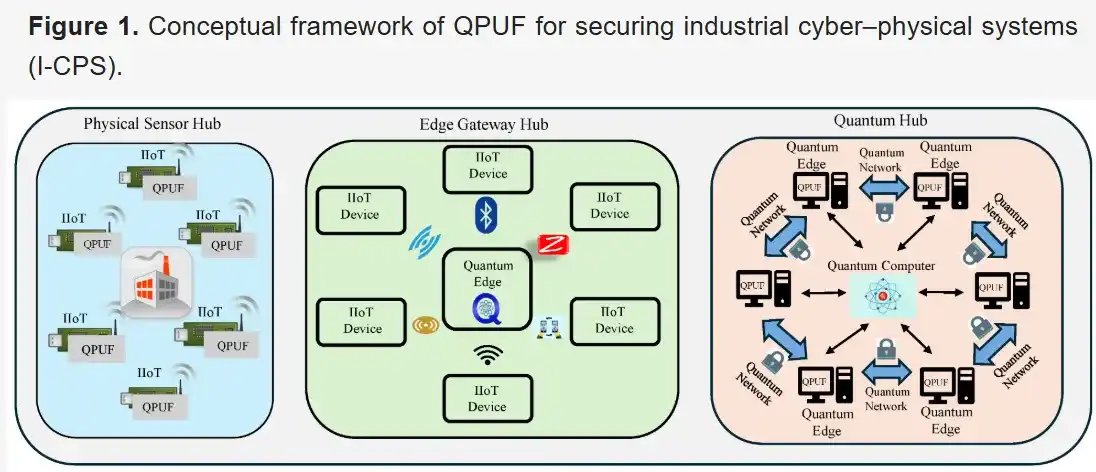
Bunun neden önemli olduğu ve sistem tasarımını nasıl değiştireceği:
Daha güçlü uç nokta güvencesi: Mesajlar ve yürütme beyanları belirli bir fiziksel ortama bağlanabilir.
Relay ve Oracle güvenliğini azaltır: Kanıt yeteneği donanıma daha yakınken, sadece yazılım kimliği ve beyana dayalı değildir.
Daha güvenilir doğrulanabilir hesaplama: Yürütme izleri daha zor taklit edilebilir.
5. Zamanı Birinci Sınıf İfade Yapma
'Yumuşak Zamanlayıcı' dan 'Protokol Düzeyi Zaman'a. Blockchain'in zamanla ilgili işleyişi, esasen bir yazılım varsayımıdır. Time slot ve sıralama sömürülebilir bir haldedir, küçük gecikme avantajı MEV'yi tetikler. Kuantum destekli saat senkronizasyonu, uzun mesafelerde zaman koordinasyonunu daha sıkı hale getirir.
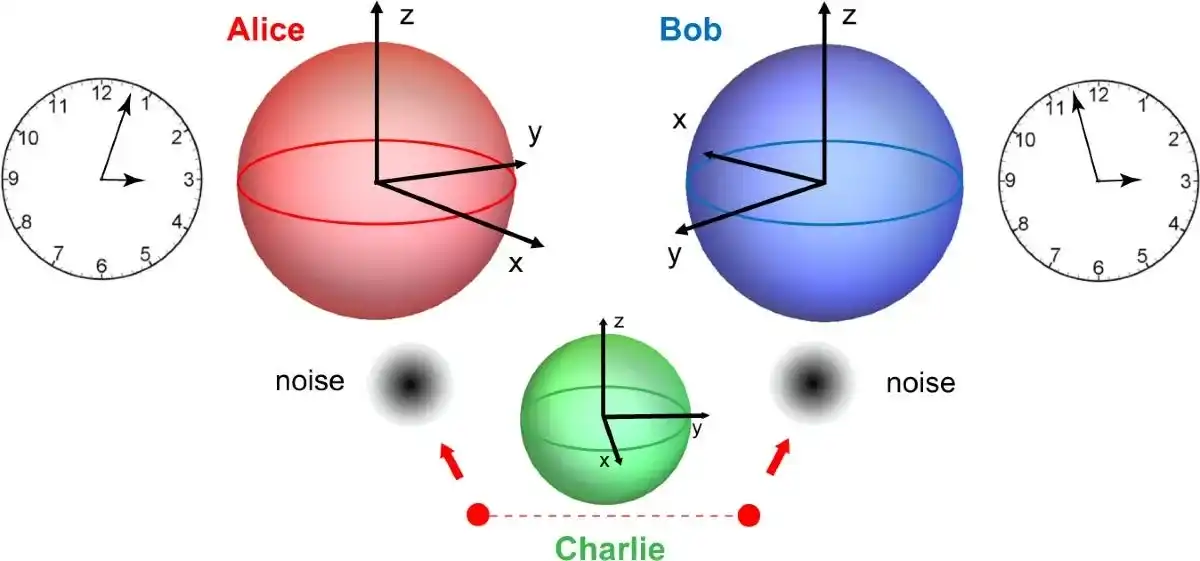
Bunun neden önemli olduğu ve sistem tasarımını nasıl değiştireceği:
Daha adil blok oluşturma aralığı: Asimetrik gecikmeyi azaltarak belirli yarışma stratejilerini kısıtlar.
Daha temiz çapraz zincirli yerleşim: Daha sıkı bir zaman aralığı, yarış koşullarını azaltır.
Daha istikrarlı sıralama: Protokol zamanlaması ağ sallantısına karşı daha az hassas hale gelir.
6. En Az Güven Gerektiren Çapraz İşbirliği
'Her Yerde Komite' den 'Fiziksel Destekli Mesaj İletişimine'. Zincirler arası güvenlik hala Web3'ün en büyük işletme risklerinden biridir. Köprü, komiteye, çoklu imza, geçiş ve kehanetçi dayanır - her biri güven ve hata modunu artırır.
Girdap ve Algılanabilir Müdahale Kanalının olgunlaşmasıyla, farklı alanlar kendilerini aynı taahhüt veya olay akışını gözlemlediklerini kanıtlayabilirler ve bu, sosyal güven varsayımının daha az olması durumunda bile mümkündür.
Bunun neden önemli olduğu ve sistemin tasarımını nasıl değiştireceği:
Köprü güven kümesi daha küçük: Doğrulama daha alt seviyeye indirildiğinde, yıkıcı hata modelleri azalır.
Daha temiz çok alanlı sıralama: Merkezi işletmecilere güvenmek zorunda olmadan, paylaşılan bir sıra oluşturmak daha kolay hale gelir.
Güvenli Alt Yığın Geçişi
Bugünün blok zinciri, yazılım seviyesinde kıtlık, rastgelelik, kimlik, sıralama ve çapraz alan iletişi gibi unsurları "taklit" etmek zorundadır çünkü altta yatan ağ ve donanım varsayılan olarak güvenilir değildir. Kuantum ağı, doğruluk, kopyalanamazlık, müdahale tespiti, rastgelelik ve senkronizasyon gibi yeteneklerin bazılarını altyapı matrisine itmektedir.
Bu, geçmişteki altyapı evrimiyle benzerdir: TLS, şifrelemeyi ağ katına getirdi; TEE, güveni donanıma getirdi; Güvenli Önyükleme (secure boot), önyükleme bütünlüğünü firmware katmanına getirdi.
Blok zinciri bundan dolayı eskimeyecek; aksine, yazılımda her bir güvenlik ilkesini tekrar tekrar uygulamanın ağır yükünden kurtulacak ve geriye kalan o çözümsüz sorunlara odaklanacak: yönetişim, teşvik, hile ve rekabetçi paylaşılan durum.
Beş, Karşı Argüman ve Gerçekçi Kısıtlamalar
Kuantum güvenli ağı sadece stratejik koridorlarda sınırlı olsa bile, bu tek başına tüm teknik yığının standartlarını ve tasarım varsayımlarını yeniden düzenlemek için yeterlidir. Yüksek güvenilir iletişim, "her şeyi kapsayan ağ" olması gerekmez, sistem inşa şeklini etkileyebilir: Ağda algılanabilir müdahale sağlayan bir bölüm varsa, tehdit modeli yukarı doğru taşınacak ve temel güvenlik varsayımları daha geniş bir şekilde değişecektir.
Gerçekte, kuantum güvenli iletişim şu anda hala pahalı, kırılgan ve kapsama alanı sınırlıdır. Donanımın dağıtımı ve işletimi zordur ve mevcut internet altyapısıyla sorunsuz bütünleşmek zordur. Birçok kullanım durumu için, yalnızca kuantum sonrası şifrelemeyle bile yeterli olabilir, bu nedenle kuantum güvenli bağlantılar muhtemelen yüksek değerli ortamlara odaklanacaktır: hükümet ağları, finansal altyapılar ve temel ulusal sistemler.
Sonunda, karma bir güven haritası oluşacaktır: Bazı koridorlar daha güçlü varsayımlara sahipken, açık internet hala düşmanca olacaktır.
Bu eşitsiz yayılma, mimari düzeydeki dönüşü zayıflatmayacak, sadece onu "eğik" bir şekilde sunacaktır.
Altı, Sistem Zamanla Nasıl Uyum Sağlayacak
Büyük ölçekli altyapı değişikliği nadiren "bir seferde" gerçekleşir. Sistem tasarımındaki değişiklikler genellikle yeni teknolojinin benimsenmesinden önce ortaya çıkar, özellikle güvenlik alanında böyledir. Yeni standartlar benimsendikten ve erken uygulamalar ortaya çıktıktan sonra, inşaatçılar genellikle yeni bir temel çizgisini varsaymaya başlarlar, hatta altyapının uygulanması hala dengesiz olabilir.
Biraz daha gerçekçi bir evrim yolunun genel hatları şöyle olacaktır:
Gelecek 5 Yıl: Güvenlik Yeteneklerinin Ürünleştirilmesi
Sonrası kuantum şifrelemesi bulut hizmetleri sağlayıcıları, işletmeler ve düzenlenmiş endüstriler arasında aşamalı olarak yayılacaktır. "Kuantum güvenliği," artık özel bir satış noktası olmaktan çıkıp varsayılan güvenlik kontrol listesinin bir parçası haline gelecektir. Erken aşamadaki kuantum güvenli ağ bağlantıları, finans, hükümet ve kritik altyapı gibi yüksek değerli senaryolarda ortaya çıkacaktır.
Bu yükseltmeler genel olarak yaygın olmasa da, sistemlerin inşa şeklini şekillendirmeye başlayacaktır: Ekip, ağ ve şifreleme katmanının temeline daha güçlü bir şekilde dayanacağını varsayacak ve daha fazla dikkat sistemler arasındaki etkileşime, nasıl iş birliği yapacaklarına ve güvenmeyecekleri katılımcılar arasında kuralları nasıl uygulayacaklarına odaklanacaktır.
5-10 Yıl: Tasarım Varsayımlarının Değişimi
Daha güçlü güvenlik temel unsurları standart hale geldikten sonra, sistemler düşman ağlara ve zayıf şifrelere karşı aşırı mühendislik yapmak zorunda kalmayacaktır. Altta yatan platformlar bütünlük, donanım kanıtı ve doğrulama araçlarını entegre etmeye başlayacaktır—bu önceden "gelişmiş özellikler" olarak görülen bileşenlerdir.
Bu aşamada, değişim daha çok "insanların sistem tasarımını nasıl düşündükleri" üzerinde meydana gelecektir, altyapıdan ziyade. Oluşturucular, bir "varsayılan güvenlik durumu" dünyasına yönelik sistemler tasarlamaya başlayacaklar ve gerçek karmaşıklık, sistemlerin nasıl etkileşime gireceği, izinlerin nasıl uygulanacağı ve sınırların ötesinde nasıl işbirliği yapılacağına kaydırılacaktır.
10 Yıldan Fazla: Altyapı Tasarım Paradigmalarını Yakalama
Kuantum güvenli kanallar ve algılayıcı değiştirme iletişimi büyük finans merkezlerinde, hükümet ağlarında ve kritik koridorlarda daha yaygın hale gelecektir. Bu zamana kadar, çoğu modern sistem daha güçlü güvenlik varsayımları altında tasarlanmış olacak ve altyapı yıllar önce ortaya çıkan tasarım kalıplarını nihayet yakalayacaktır.
Kuantum: Özerkliği İlerleten Sonraki Aşama
Kuantumu Web3 tehdidi şeklinde görmek, aslında durumu tersinden görmektir. Kuantum daha çok bir hızlandırıcıya benzer: Bu, özerk yapay zeka sistemlerinin gerçek dünyaya girmeye başladığı zamanda meydana gelir.
Bu, güvenlik temellerini altyapı katmanına iter. Güçlü kriptografi, algılayıcı değiştirme kanalı ve bütünlük uygulaması daha ucuz, daha standart hale gelir ve artık farklılaştırıcı bir avantaj değildir. Bu, alttaki "güven maliyetini" düşürür ve yeni tasarım alanları açığa çıkar, gerçek gücü olması gereken AI ajanlarını inşa etmek için gereken temelleri oluşturur: doğrulanabilir yürütme, zorunlu yetkilendirme sınırları ve güveni paylaşmadan sistemler arasında bağlayıcı taahhütler.
Kuantum, Web3'ü öldürmeyecek, Web3'ü büyümeye zorlayacaktır.
Güvenlik altyapı haline geldiğinde, geriye kalan gerçek zorluklar—ve Web3'ün başlangıçta çözmeyi amaçladığı sorunlar—gerçekten ortaya çıkacaktır: varsayılan güvenilmeyen sistemlerde, özerklik, taahhüt ve işbirliği kurma.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia
 İlgili Makaleler