



BNB Zincirinde GSM: Blockchain katmanının yerel güvenlik yeteneklerinin kilidini açma
Orijinal Yazar: GoPlus Güvenlik Ekibi
Özet
GoPlus Güvenlik Modülü (GSM), özel BNB Zincir düğüm istemcilerine yerel olarak entegre edilebilir
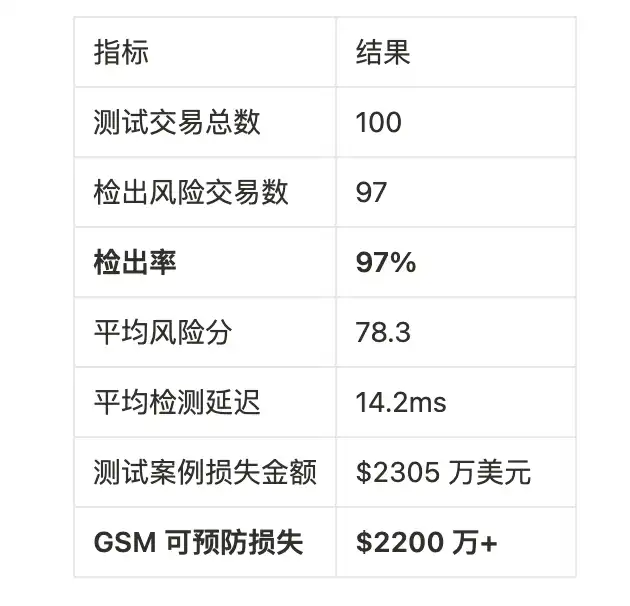
GSM, 100 gerçek saldırı işleminden 97'sini başarıyla engelledi - %97 tespit oranı
Geçtiğimiz yıl 22 milyon dolardan fazla kullanıcı varlık kaybını önledi
Entegrasyon, işlem başına gecikmeyi <40ms artırdı, 1000 TPS'de sıfır çökme
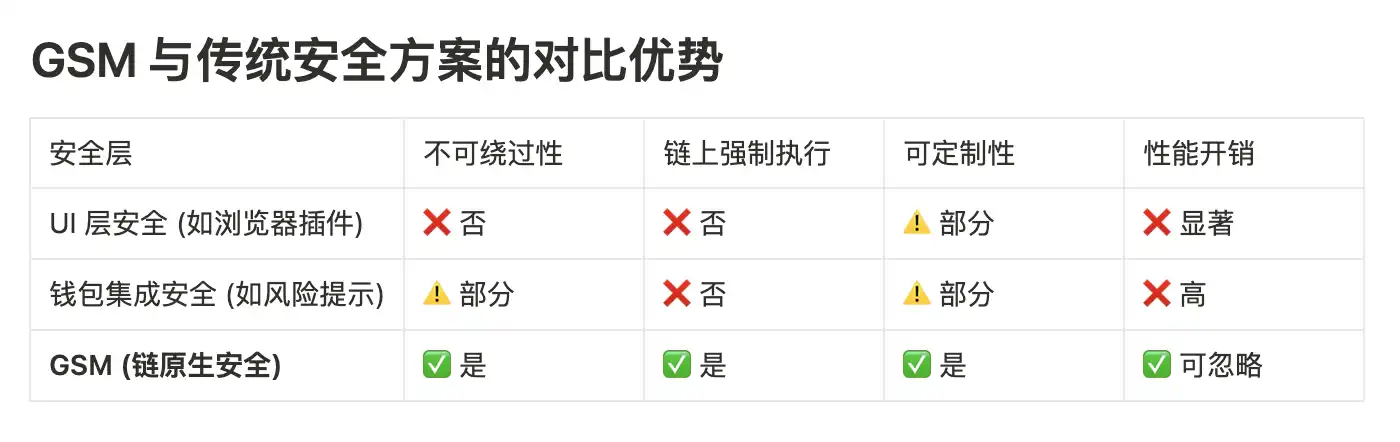
Cüzdanlar veya API çözümlerinin aksine, GSM atlatılamaz ve bellek havuzuna girmeden önce işlemleri engeller
GSM: Blockchain istemci tarafında güvenli bir güvenlik duvarı
GSM, hafif modüler bir SDK veya Cüzdanlara, dApp'lere, RPC servislerine, 2. Katman sıralayıcılarına ve tam düğümlere yerleştirilebilen API hizmeti. Özü, kullanıcı işlemleri ile GoPlus güvenlik servis ağı arasında bir köprü kurmaktır:
1. Bir işlem tetiklendiğinde, GSM işlem verilerini yakalar ve GoPlus güvenlik ağına gönderir;
2. GoPlus, riskleri gerçek zamanlı olarak analiz etmek için AI algoritmalarını kullanır (işlem verileri ve kullanıcı güvenlik politikaları dahil);
3. Güvenlik değerlendirme sonuçları döndürüldükten sonra, GSM serbest bırakma veya müdahale işlemlerini gerçekleştirir.
Geleneksel Web2 güvenlik çözümlerinden farklı olarak, GSM doğrudan blok zinciri katmanına inşa edilmiştir ve zincir içi/zincir dışı ortamlar arasında bir güvenlik izolasyon sınırı oluşturur. Bu mimari:
· Harici Web2 tesislerine olan bağımlılığı ortadan kaldırır;
· Geleneksel güvenlikteki en zayıf halkayı ele alır;
· Web2 katmanı UI/UX tehlikeye girse bile, kullanıcı varlıkları hala korunur.
Bu test, onu doğrudan BNB Zincir düğümüne entegre edecektir
GSM'nin iki aşamalı işlem filtreleme mekanizması
1️⃣ Ön bellek havuzu işlem taraması (Sentinel Savunması)
Bir işlem eth_sendRawTransaction gibi RPC çağrıları aracılığıyla gönderildiğinde, GSM bellek havuzuna girmeden hemen önce tarar:
· Hedef:Açıkça kötü amaçlı işlemleri (kara listeye alınmış adresler, bilinen kötü amaçlı sözleşme etkileşimleri gibi) engelleme
· Avantajlar:Zararlı işlemlerin yayılmasını önleme, bellek kullanımını azaltma ve düğüm kaynaklarından tasarruf etme
2️⃣ Önceden paketlenmiş bağlamsal toplu analiz
Bir işlem kuyrukta bekleyenden beklemeye geçmeden önce tetiklenir:
· Hedef:İşlem dizilerinin (başlangıç adresi ve rastgele sayıya göre gruplandırılmış ve sıralanmış) bağlam farkında derin analizini gerçekleştirme
· Yetenekler:
Çok adımlı yeniden giriş saldırıları gibi karmaşık güvenlik açığı istismarlarını tespit edin;
Birden fazla işlemdeki sahte dizileri belirleyin (sahte likidite enjeksiyonu ve ardından çekilme gibi);
Kümülatif risk puanlaması yoluyla toplu işlem riskini değerlendirin (tek işlem analiziyle mümkün değildir)
Akıllı önbelleğe alma katmanı
Yüksek frekanslı zararsız etkinliklerin tekrarlanan analizini önlemek için son tarama sonuçlarını depolar - yüksek verim ve düşük gecikme sağlar.
Açık Kaynak Adresi
Değiştirilen BNBChain düğüm istemcisi ve test verileri açık kaynaklı hale getirildi ve buradan görülebilir.
Risk Algılama Modeli: 12+ Boyutsal Özellikler
GSM, işlemleri çok faktörlü ağırlıklı puanlama modeliyle değerlendirir:
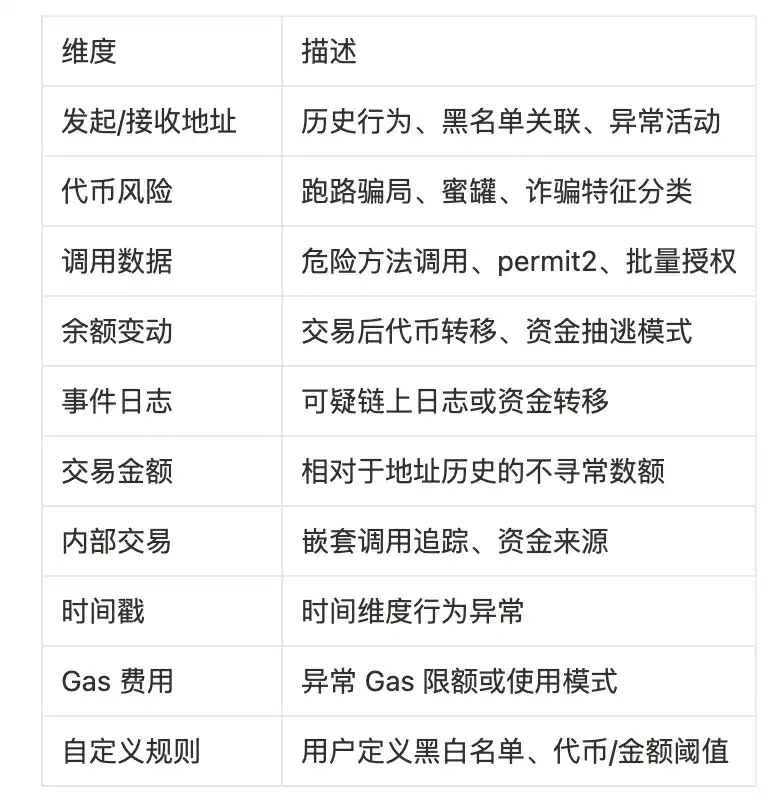
Çıktı Risk puanı (0–100) ve işleme stratejisi:
· 0–20: Düşük risk → Bırakma
· 21–60: Orta risk → İşaretleme
· 61–100: Yüksek risk → Engelleme (varsayılan)
Eşikler cüzdan, kullanıcı veya düğüm politikası tarafından ayarlanabilir
Performans kıyaslaması: gRPC arayüzü
GSM iki yüksek performanslı arayüz sağlar:
· EVMRiskScore (tek işlem değerlendirmesi)
· EVMBatchRiskScore (Toplu İşlem Analizi)
Test Ortamı
· Ağ: BNBChain Chapel testnet
· Donanım:
8 çekirdekli CPU
16 GB RAM
500 GB NVMe SSD
· Yazılım:
BNBChain tam düğüm (v1.1.18) + GSM modülü
· Yükleme Aracı:
Paralel gRPC İstemci Simülatörü
Gecikme Analizi Performans Profileri
GoPlus Tarihsel Saldırı Senaryosu Yeniden Üretim Test Paketi
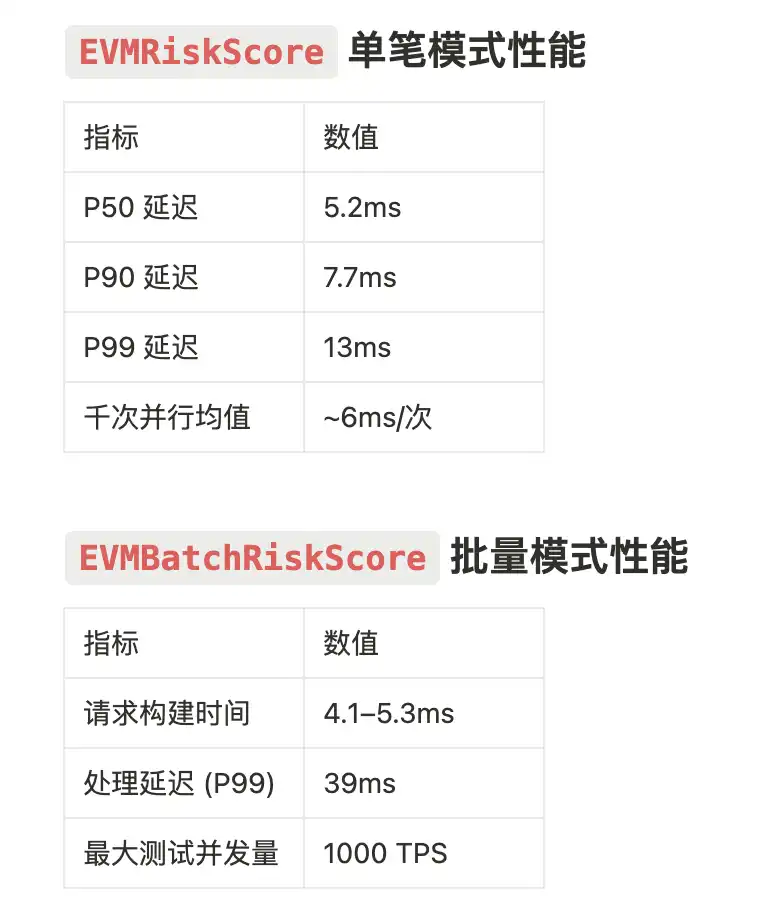
Sonuç: GSM etkinleştirildiğinde, düğüm 24 saat boyunca 1000 TPS'de kararlı bir şekilde çalıştı - sıfır çökme, sıfır senkronizasyon hatası
Açık kaynak adresi
BNBChain düğümünün değiştirilmiş sürümü ve deneysel veriler buradan görülebilir.
Gerçek saldırı algılama testi: 100 güvenlik açığı istismarı işlemi
Test yöntemi:
1. 100 BNBChain geçmiş saldırı işlemini seçin (2024.4–2025.5)
2. Chapel test ağında hesabı yeniden oluşturun ve durumu engelleyin
3. GSM düğümleri aracılığıyla işlemleri tekrar oynatın
4. GSM kararlarını ve puanlarını kaydedin
5. Veri kaynağı: ScamSniffer, CyversAlerts ve diğer 10 güvenlik ajansı
Saldırı Vaka Analizi
Vaka #1: Kimlik Avı Yetkilendirme Tuzağı
· Tür: Sahte airdrop web sitesi + kötü amaçlı "onaylama" yetkilendirmesi
· Risk puanı: 100
· Özellikler:
Kimlik Avı puanı: 82
Adres alma riski: 82
İşlev modu: Sınırsız yetkilendirme
Kullanıcı davranışı anormal değeri: 23
→ Durdurma
Vaka #2: Honeypot Token'lar (Sadece Satın Alma)
· Tür: Kullanıcıların satın alabileceği ancak satamayacağı token'lar
· Risk Puanı: 100
· Özellikler:
Kaçak Puanı: 100
Adres Alma Riski: 68
Anormal Giriş Miktarı: 24
→ Intercept
Vaka #3: DeFi Sözleşmesi güvenlik açığı istismarı
· Tür: Bilgisayar korsanları, altta yatan çağrılar aracılığıyla yeniden giriş güvenlik açıklarını istismar ediyor
· Risk puanı: 100
· Özellikler:
Güvenlik açığı örüntüsü eşleşme derecesi: 90
Kaynak adres işaretleme riski: 90
Anormal çağrı veri örüntüsü: 82
→ Intercept
Eylem Çağrısı
Güvenlik sonradan akla gelen bir şey olmamalı. GSM, kötü amaçlı işlemlerin fikir birliği mekanizmasını değiştirmeden yürürlüğe girmeden önce engellenebileceğini kanıtlıyor!
Aşağıdaki katılımcıları GSM'yi varsayılan güvenlik katmanı olarak dağıtmaya çağırıyoruz:
· L1/L2 blok zinciri ekipleri
· Rollup-as-a-Service (RaaS) hizmet sağlayıcıları
· RPC Düğüm Sağlayıcısı
· DApp ve Cüzdan Altyapısı Ekibi
Şimdi deneyin: service@gopluslabs.io; Belgeler
Bu makale bir katkıya dayanmaktadır ve BlockBeats'in görüşlerini temsil etmemektedir
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia



