



Vitalik, Rollup'ın "tam merkeziyetsizlik" sürecini tartışıyor: Yeterli sistem güvenliği anahtardır

Orijinal başlık: "Vitalik'in matematiksel modeli ortaya koyuyor: Rollup ne zaman "tam merkeziyetsizliğe" doğru ilerleyecek, anahtar nokta sistemin yeterince güvenli olması"
Orijinal yazar: Editor Jr., BlockTempo Dynamic Zone Trend
Loopring protokolünün kurucusu Daniel Wang, 4 Mayıs'ta X platformunda Ethereum L2 Rollup'ın merkeziyetsiz güvenlik sorunları hakkındaki görüşlerini dile getirdi ve bu görüş Ethereum kurucusu Vitalik Buterin'den yanıt aldı. İkili, Rollup'ın merkezileştirmeden veya kısmi merkeziyetsizlikten (Aşama 0 veya Aşama 1) tam merkeziyetsizleştirmeye (Aşama 2) ne zaman geçmesi gerektiğini ve bu sürecin güvenliğinin nasıl sağlanacağını tartıştılar.
Daniel Wang: Kod olgunluğu, Rollup güvenliğinin anahtarıdır
Daniel Wang, kodun pratik olgunluğunun, sistemin istikrarını sağlamak için çok önemli olduğunu vurguladı. Rollup'un tam merkeziyetsizliğin ikinci aşamasına (Aşama 2) ulaşsa bile, eğer kodu gerçek bir ortamda stres testine tabi tutulmazsa, hala güvenlik açıkları içerebileceğini ve devlet destekli Lazarus Grubu gibi kar amaçlı hacker saldırılarına karşı koyamayacağını düşünüyor.
Bu nedenle Daniel Wang, Rollup'un büyük miktarda varlığı yönettiğini ve yüksek ekonomik baskı altında kodun güvenilirliğini kanıtlaması gerektiğini belirtti. Buna cevaben, kod olgunluğuna odaklanan ve bunu L2Beat'in aşama modelinden (Aşama 0-2) ayrı olarak değerlendiren bağımsız bir değerlendirme ölçütü olarak "#BattleTested" etiketini önerdi. Belirli kriterler şunlardır:
· Kod, Ethereum ana ağında 6 aydan uzun süredir çalışıyor;
· Toplam kilitli değerin (TVL) en az 100 milyon dolarını sürekli olarak korumak, bunun en az 50 milyon dolarının ETH ve büyük sabit kripto paralar olması;
· Her kod güncellemesinden sonra etiketi korumak için tekrar testten geçmek gerekir.
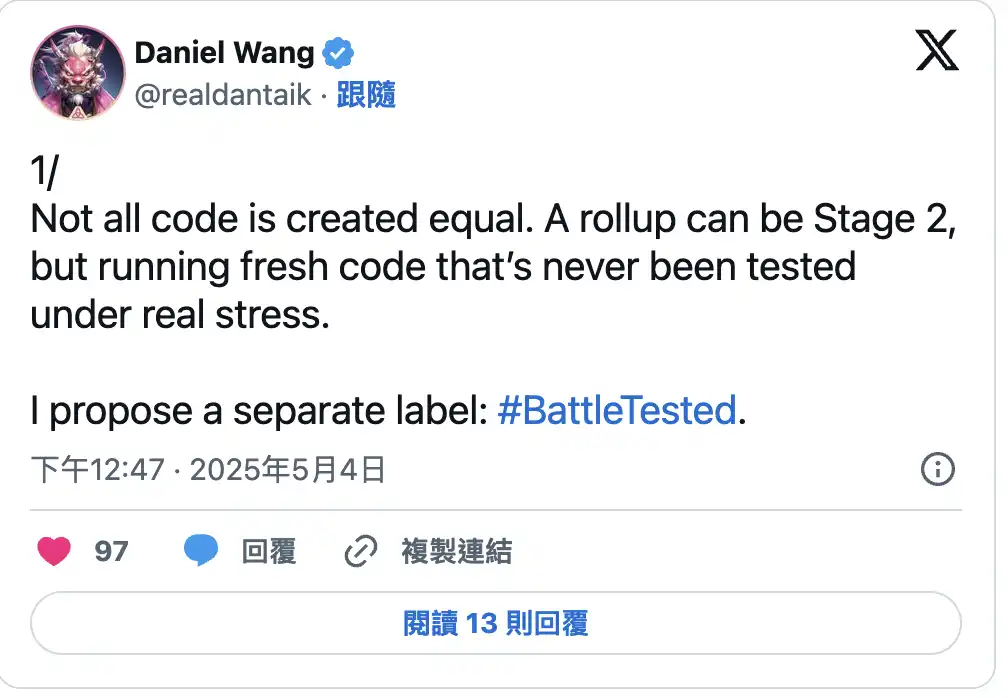
Daniel Wang tweet attı:
1/ Tüm kodlar eşit yaratılmamıştır. Bir Rollup 2. aşamaya ulaşabilir ancak gerçek dünya stresi altında daha önce test edilmemiş yeni kodu çalıştırabilir.
2/ Ayrı bir etiket öneriyorum: #BattleTested. Bir Rollup, mevcut kodu ve yapılandırması 6 aydan uzun süredir Ethereum ana ağında çalışıyorsa ve toplamda 100 milyon dolardan fazla kilitli değeri (TVL) sürekli olarak koruyorsa, bunun en az 50 milyon doları ETH ve büyük sabit kripto paralardır.
3/ #BattleTested kalıcı değildir. Herhangi bir yükseltme zamanlayıcıyı sıfırlayacaktır. Rollup'ların üretimde gerçek değerle faaliyet gösterdiklerini kanıtlayarak bu etiketi tekrar geri kazanmaları gerekiyor.
4/ Bu etiket @l2beat'in faz modelinden bağımsızdır. Bir Rollup, Faz 2'ye ulaşabilir ancak #BattleTested olmayabilir veya #BattleTested olabilir ancak Faz 2'ye ulaşamayabilir. Biri merkeziyetsizlikle, diğeri ise kod olgunluğuyla ilgilidir.
5/ @taikoxyz 2. Aşamaya ulaşmayı ve #BattleTested kodunu kullanarak yükseltmeyi hedefliyor (başka bir Ethereum test toplamasına ihtiyacımız olabilir…).
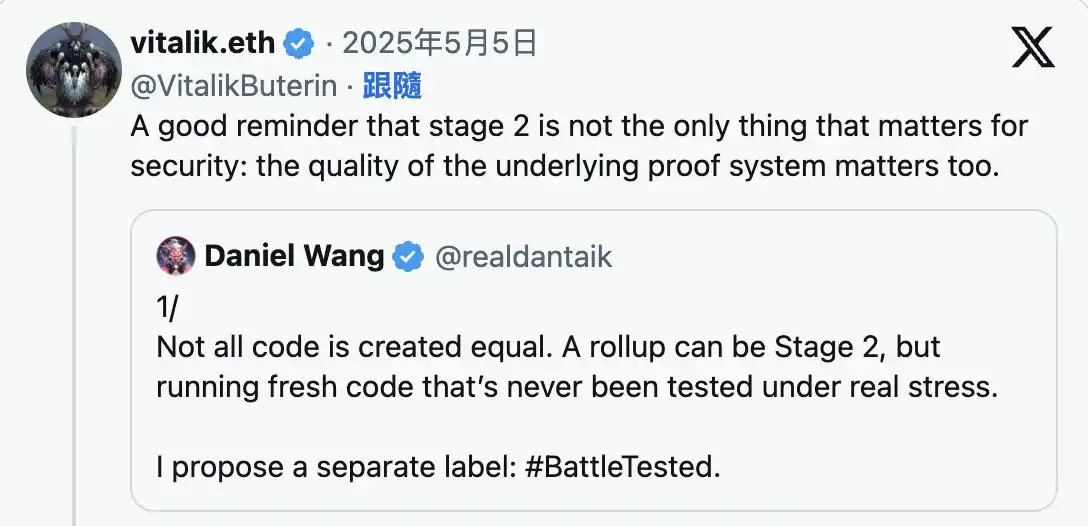
Vitalik Buterin: Merkeziyetsizlik, sistemin yeterince güvenilir olduğunun kanıtını gerektirir
Daniel Wang'ın bakış açısına yanıt olarak Vitalik, Rollup merkeziyetsizliğinin zamanlamasının Kanıt Sisteminin güvenilirliğine dayanması gerektiğini ve yalnızca arıza olasılığının merkezileşme riskinden düşük olduğu durumda 2. Aşamaya girmenin uygun olduğunu vurguladı. Güvenlik komitesi üyelerinin %10 bağımsız hata olasılığına sahip olduğunu varsayarak (canlılık hatası veya güvenlik hatası dahil) basitleştirilmiş bir matematiksel model önerdi ve Aşama 0'ın (7'de 4 çoklu imza), Aşama 1'in (8'de 6 çoklu imza) ve Aşama 2'nin bireysel güvenliklerini karşılaştırdı.
Vitalik, güvenlik komitesinin gerçekte gizli anlaşma veya eş zamanlı saldırılar nedeniyle bir "ortak mod hatası" yaşayabileceğini ve bu nedenle Aşama 0 ve Aşama 1'in güvenliğinin modelin öngördüğünden daha düşük olabileceğini, dolayısıyla Aşama 2'ye daha erken girmesi gerektiğini belirtti. Başarısızlık olasılığını azaltmak için kanıt sisteminin çoklu imzalı bir yapı olarak tasarlanmasını savundu ve çapraz proje değerlendirmesinin verimliliğini artırmak için L2Beat'in kanıt sistemine denetim ve olgunluk göstergelerini dahil etmesini önerdi:
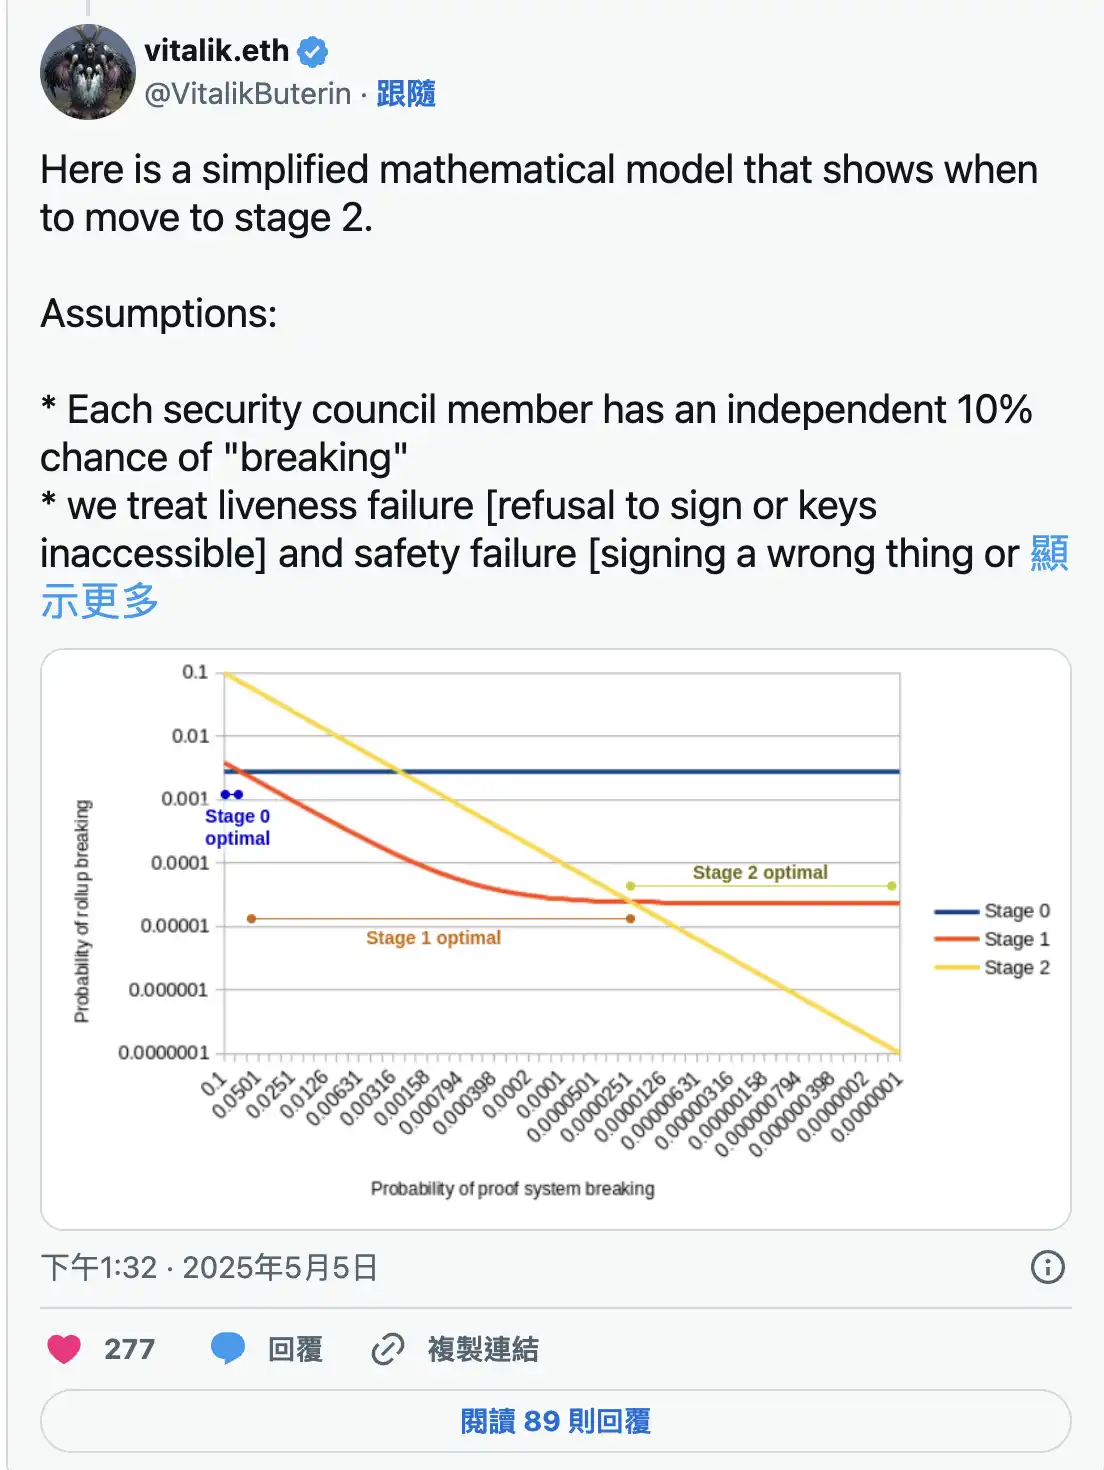
Aşağıda, ikinci aşamaya ne zaman geçileceğini gösteren basitleştirilmiş bir matematiksel model yer almaktadır.
> Varsayım: Her güvenlik komitesi üyesinin bağımsız olarak %10 oranında "başarısızlık" olasılığı vardır.
> Canlılık hatalarını (imza atmayı reddetme veya anahtara erişememe) güvenlik hataları (yanlış içeriği imzalama veya anahtarın tehlikeye girmesi) ile eşit derecede olası olarak ele alıyoruz.
> Amaç: Yukarıdaki varsayımlar altında protokol başarısızlığı olasılığını en aza indirmek.
> Sıfırıncı Aşama Güvenlik Komitesi'nin 7 üyeden 4'ünün, Birinci Aşama Güvenlik Komitesi'nin ise 8 üyeden 6'sının onayı gerekiyor.
Bu varsayımların çok eksik olduğunu unutmayın. Gerçekte, güvenlik komitesi üyeleri arasında "ortak bir başarısızlık örüntüsü" vardır: işbirliği içinde olabilirler veya hepsi zorlanmış olabilir veya aynı şekilde saldırıya uğramış olabilirler, vb. Bu, Aşama Sıfır ve Aşama 1'i modellerin önerdiğinden daha az güvenli hale getirir, bu nedenle Aşama 2'ye girmek için en iyi zaman modellerin önerdiğinden daha erkendir.
Ayrıca, kanıt sisteminin kendisinin birden fazla bağımsız sistemin çoklu imzası olarak ayarlanmasıyla, kanıt sisteminin başarısız olma olasılığı büyük ölçüde azaltılabilir. İlk birkaç yıldaki tüm 2. Aşama dağıtımlarının bu şekilde yapılacağını düşünüyorum. Bunu akılda tutarak, işte grafikler. X ekseni sistem arızasının kanıtlanma olasılığını, Y ekseni ise protokol arızasının olasılığını göstermektedir.
İspat sisteminin kalitesi arttıkça, optimum aşama sıfırıncı aşamadan birinci aşamaya, sonra da birinci aşamadan ikinci aşamaya geçer. İkinci aşama için sıfırıncı aşama kalitesinde bir kanıt sistemi kullanmak olabilecek en kötü şeydir. Kısaca: @l2beat, kanıt sistemleri için denetimleri ve olgunluk ölçümlerini (tercihen tüm Rollup'tan ziyade, yeniden kullanılabilirliğe olanak sağlamak için kanıt sistemi uygulaması için) aşamalarla birlikte göstermelidir.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

