"Sınırsız basım" gerçekten oldu mu? Zcash'in kurucusu piyasadaki dört büyük soruyu yanıtlıyor.
Orijinal Başlık: Orchard Güvenlik Açığı Hakkında Dört Soru
Orijinal Yazar: Jason McGee, Shielded Labs CEO'su; Zooko Wilcox, Zcash Kurucusu
Orijinal Çeviri: Qin Xiaofeng, Odaily Planet Daily
Editör Notu: 5 Haziran Pekin saatiyle, gizlilik projesi Zcash'in yeni nesil gizlilik havuzu Orchard'da kritik bir sahtecilik açığı bulunduğu ortaya çıktı. Zcash token'ı ZEC, bir anda yarı yarıya düşerek en düşük 250 dolar seviyesine geriledi.
Yaklaşık 10 günlük bir sürecin ardından piyasadaki panik havası biraz olsun dağıldı, ZEC fiyatı toparlanarak bugün yeniden 500 dolar seviyesine döndü. (Önerilen okuma: "Dört Yıl Gizli Kalan 'Sınırsız Basım' Açığı, Gizlilik Coin'i ZEC Bir Günde Yarı Yarıya Düştü")
Bu sabah, Zcash kurucusu Zooko Wilcox, piyasanın endişe duyduğu konulara yanıt vermek için tekrar uzun bir yazı yayımladı.
Orchard açığının daha önce kullanılmış olma ihtimalinin düşük olduğunu ve meşru Orchard fonlarının kurtarılabileceğini belirtti. Şu anda kullanıcıların Zcash arzının sınırı aşıp aşmadığını kendi başlarına doğrulayamayacağını, ancak Ironwood yükseltmesinin Orchard havuzunu dondurarak bu doğrulama yeteneğini geri getireceğini söyledi. Devam eden incelemelerde başka sahtecilik açığı bulunamadığını, ancak tam olarak emin olmak için daha fazla çalışma gerektiğini ifade etti.
Son dönemdeki Orchard açığı, Zcash arzı ve kullanıcı fonlarının güvenliği hakkında önemli soruları gündeme getirdi. Tartışmalar içinde birbirinden farklı birçok konu karıştığı için, açığın kullanıcılar üzerindeki gerçek etkisini anlamak zorlaştı. Bu yazı, bu sorunları ayırarak her birinin kullanıcılar için ne anlama geldiğini açıklamayı amaçlıyor.
Orchard açığı dört önemli soruyu gündeme getirdi:
1. Orchard açığı daha önce kullanıldı mı?
2. Meşru Orchard fonları kurtarılabilir mi?
3. Kullanıcılar Zcash arzının artırılmadığını doğrulayabilir mi?
4. Başka sahtecilik açıklarının olmadığını nasıl bilebiliriz?
Orchard Güvenlik Açığı Daha Önce Kullanıldı mı?
Bilinmiyor. Daha önce kullanılmış olma ihtimalinin düşük olduğunu düşünüyoruz, ancak tamamen ekarte edemiyoruz. Açığın büyük olasılıkla kullanılmadığını düşünmemizin üç nedeni var:
Yıllar boyunca dünyanın dört bir yanındaki birçok önde gelen kriptograf ve güvenlik araştırmacısı tarafından sürekli olarak incelenmesine rağmen, bu açık daha önce keşfedilmemişti. Nihai keşfi tesadüfi değildi; Shielded Labs'tan Taylor Hornby tarafından, kötü niyetli saldırganlar harekete geçmeden önce bu tür güvenlik açıklarını proaktif olarak tespit etmek amacıyla bulundu.
Taylor, başkalarının gözden kaçırdığı ince kusurları bulmak için özel olarak tasarlanmış gelişmiş yapay zeka destekli güvenlik araştırma teknikleri ve özel olarak oluşturulmuş araçlar kullandı; bu, Zcash kod tabanına derinlemesine hakim olmayan biri için çok daha zor olurdu.
Açık keşfedildiğinde, Zcash geliştiricileri (Zcash Open Development Labs ekibi liderliğinde) havuz operatörleriyle hızlıca koordinasyon sağlayarak Orchard havuzunu geçici olarak dondurdu ve düzeltmeyi dağıttı, böylece herhangi bir saldırı fırsat penceresini sınırladı.
Kripto para birimi güvenlik açıkları yaygındır ve saldırganlar, özellikle açık kamuya duyurulduktan sonra, mümkün olan en kısa sürede nakde çevirmeye çalışır. Saldırganın bu açıktan yararlanarak kar elde etmesi için sahte ZEC'yi değerli varlıklarla takas etmesi gerekirdi, bu da genellikle ZEC'nin turnike mekanizması aracılığıyla Orchard havuzundan çıkmasına yol açardı.
Eğer açık düzeltilmeden önce kullanılmış olsaydı, şimdiye kadar kanıtların ortaya çıkmasını beklerdik. Tarihsel olarak, kripto para birimi güvenlik açıkları genellikle aylarca veya yıllarca gizlenen '4D satranç' stratejileri yerine 'kap ve kaç' operasyonları olmuştur.
Yasal Orchard Fonları Kurtarılabilir mi?
Evet, kurtarılabileceğini düşünüyoruz çünkü açığın hiç kullanılmadığına inanıyoruz. Bu doğruysa, tüm yasal Orchard fonları tamamen kurtarılabilir.
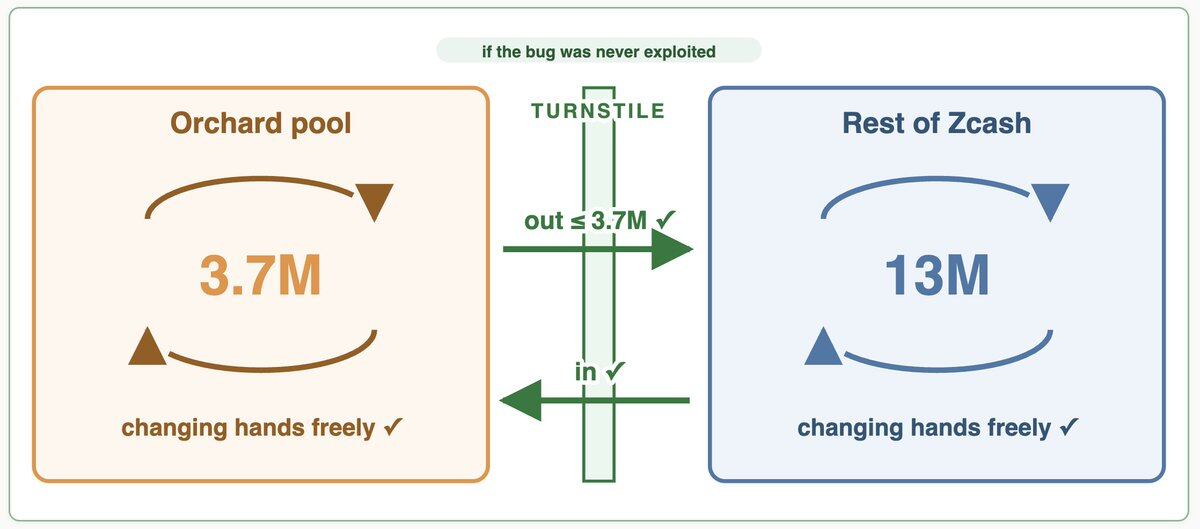
Öte yandan, Orchard'da gerçekten sahtecilik yapılmış olsaydı, mevcut turnike mekanizması toplam taşıma miktarını havuza yasal olarak giren ZEC miktarıyla sınırlardı.
Bu nedenle, sahte fonlar yasal fonlardan önce taşınmış olsaydı, kullanıcılar yasal Orchard fonlarının bir kısmını veya tamamını kurtaramazdı.
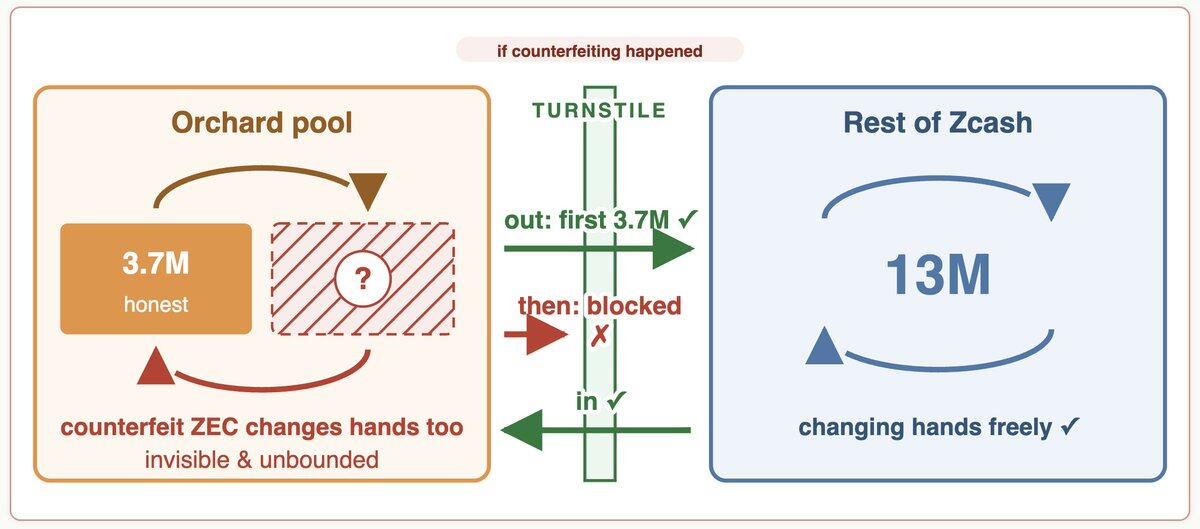
Bu durumun gerçekleşme ihtimalinin düşük olduğunu düşünüyoruz. Ancak daha temkinli kullanıcılar için ZEC'lerini Orchard'dan çıkarmaları önerilir.
Ancak bunu yapmadan önce aşağıdaki noktaları bilmelidirler:
· Fonları şeffaf havuza (yani t adresine) taşımak, hem transfer miktarını hem de transfer zamanını açığa çıkarır ve bu fonlar ayrıca o t adresiyle halka açık şekilde ilişkilendirilir.
· Fonları Orchard havuzundan Sapling havuzuna taşımak, transfer miktarını ve zamanını açığa çıkarır, ancak t adresine taşımaktan farklı olarak, bu fonları belirli bir adres veya işlem geçmişiyle ilişkilendirmez.
· Sapling havuzu, 2018 yılında gerçekleştirilen güvenilir kurulum törenine dayanır. Bu güvenilir kurulumun güvenliğine bağımlı olmak, kullanıcıların dikkat etmesi gereken ek bir risktir.
· Bildiğimiz kadarıyla YWallet ve Zkool, şu anda yaygın olarak kullanılan ve Sapling havuzunu destekleyen tek kendi kendine saklama Zcash cüzdanlarıdır.
· Fonları yeni bir cüzdana veya saklama hizmetine taşımak, kullanıcı hatası, yazılım kusurları, saklayıcı riski veya diğer öngörülemeyen sorunlar dahil olmak üzere ek riskler getirir.
Genel olarak, yukarıdaki risklerin orta düzeyde olduğunu düşünüyoruz.
Fonlarınız şu anda gizli bir kendi kendine saklama cüzdanında bulunuyorsa, önceki sahteciliğin gerçekleşme ihtimalinin düşük olduğu değerlendirmemiz göz önüne alındığında, onları orada bırakmak makul bir seçenektir. Güvenli bir yolunuz varsa, fonları başka bir yere taşımak da makul olabilir. Kullanıcılar kendi durumlarına göre farklı sonuçlara varabilir.
Kullanıcılar Zcash arzının artırılmadığını doğrulayabilir mi?
Şu anda hayır. Bu güvenlik açığının daha önce var olması, kullanıcıların mevcut gizli havuzlarda dolaşan ZEC miktarının doğru tutarı aşmadığını bağımsız olarak doğrulamasını engelliyordu.
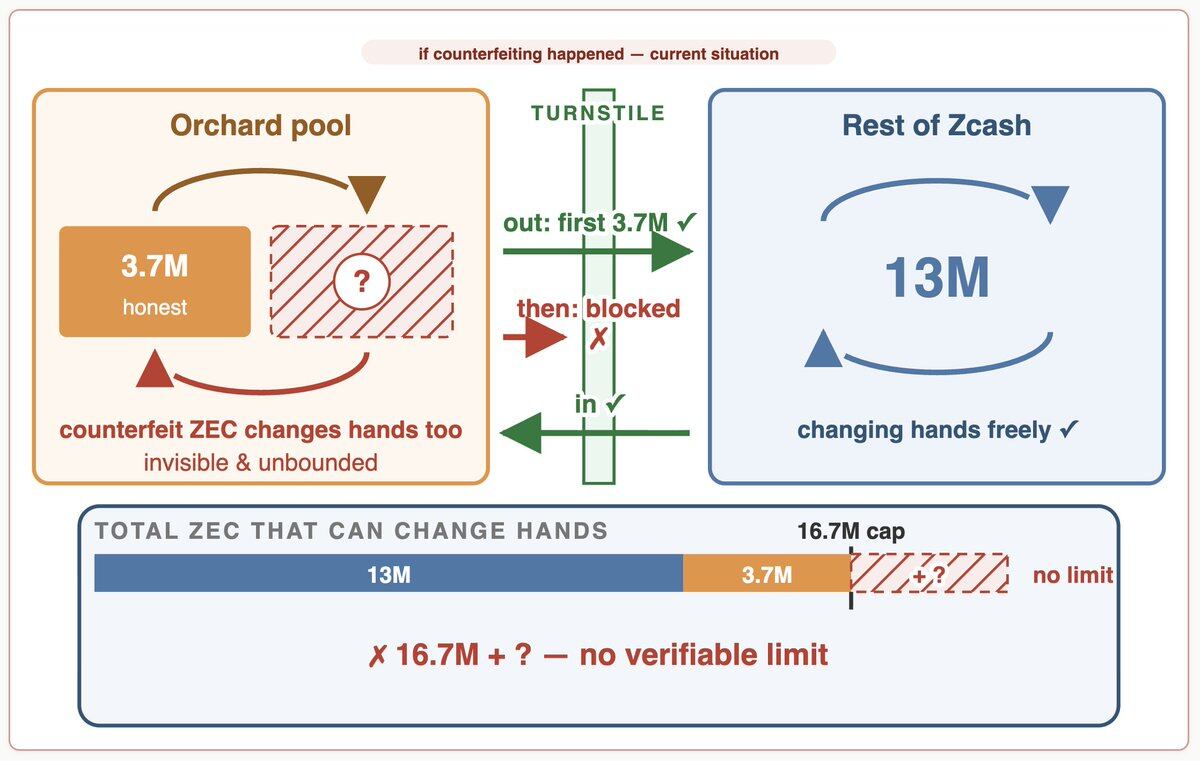
Ancak, önceki yazımızda da belirttiğimiz gibi, Ironwood yükseltmesi bu yeteneği geri kazandırdı. Aşağıdaki şema nedenini açıklamaktadır.
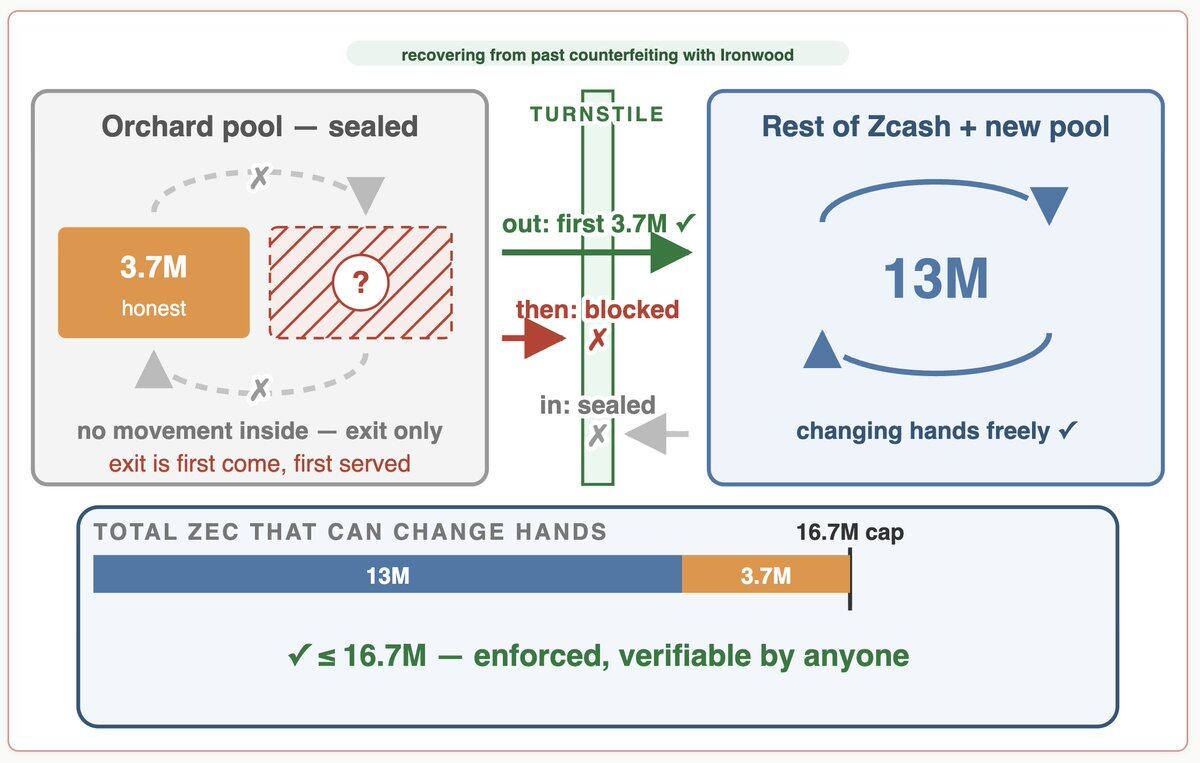
Önerilen ağ yükseltmesi, "daha fazla bilinmeyen sahtecilik güvenlik açığı olmadığı" garantisini ekleyerek ve Orchard havuzunu dondurarak bu sorunu çözmektedir. Yeni fonlar artık havuza giremez ve havuzdaki fonlar da artık dolaşıma çıkamaz.
Geriye kalan tek yol, Orchard havuzundan çıkan ZEC'lerin yasal olarak giren miktarı aşmamasını sağlayan mevcut döner kapı mekanizmasından geçmektir.
Bu değişiklik, Zcash arzının sağlamlığını doğrulama yeteneğini geri kazandırır.
Şu anda, Orchard havuzunda sahte fonlar varsa, bunlar havuz içinde dolaşmaya devam edebilir. Yükseltmeden sonra bu artık mümkün olmayacaktır. Sahtecilik yapılıp yapılmadığına bakılmaksızın, herhangi bir düğüm çalıştıran kişi, dolaşımdaki ZEC miktarının doğru tutarı aşmadığını doğrulayabilir.
Kullanıcıların fonların Orchard'dan taşınmasını beklemesi veya saldırganın ya da diğer kullanıcıların olası eylemlerini tahmin etmesi gerekmez. Protokolün kendisi doğrulanabilir bir garanti sağlar: fazla ZEC, Orchard içinde dolaşmaya devam edemez ve arzı şişiremez.
Bu önemlidir çünkü Zcash'in uzun vadeli güvenilirliği, kullanıcıların arzının sağlamlığını kendi başlarına doğrulayabilmelerine bağlıdır. Ironwood, kullanıcıların protokolün arz sınırlamasının uygulanıp uygulanmadığını bağımsız olarak doğrulama yeteneğini geri kazandırır.
Başka sahtecilik açıkları olmadığını nasıl biliyoruz?
Şu anda tam olarak emin değiliz, ancak başka açıkların olmadığına inanmak için nedenlerimiz var. Shielded Labs ve diğer birçok ekip, Zcash protokolünde başka sahtecilik açıkları olup olmadığını dikkatle inceliyor.
Bu, Mythos'un durdurulmasından kısa bir süre önce, Anthropic'in yardımıyla henüz yayınlanmamış Mythos AI modelini kullanarak ek açıkların aranmasını da içeriyor. Bu inceleme ve bulguları hakkında daha fazla ayrıntıyı sonraki bir blog yazısında paylaşmayı planlıyoruz.
Şu ana kadar başka sahtecilik açığı bulunamadı. Aramada yer alan yüksek düzeyde uzmanlık, harcanan çaba ve gelişmiş AI destekli analiz, benzer açıkların hâlâ keşfedilmemiş olmadığına dair bize daha fazla güven veriyor.
Ayrıca, Zcash'te daha fazla sahtecilik açığı olmadığına dair ek güvence sağlamak için Tachyon Project gibi projelerle iş birliği yapıyoruz. Bunu da gelecekteki blog yazılarında daha ayrıntılı olarak açıklayacağız.
Sonuç
Orchard açığı dört önemli sorunu ortaya koyuyor: Açık kullanıldı mı, yasal Orchard fonları kurtarılabilir mi, kullanıcılar Zcash arzının artırılmadığını doğrulayabilir mi ve keşfedilmemiş başka sahtecilik açıkları var mı?
Bu durumun daha önce istismar edilmiş olma ihtimalinin düşük olduğunu düşünüyoruz, bu nedenle meşru Orchard fonları kurtarılabilir ve mevcut Zcash arzı güvendedir. Bağımsız araştırmacılar ve ekipler tarafından yapılan sürekli incelemeler sayesinde, keşfedilmemiş başka bir sahtecilik açığı bulunmadığına dair güvenimiz artıyor.
Ancak, kullanıcılar şu anda Zcash arzının güvenliğini doğrulayamıyor ve aslında bizim değerlendirmemize—ya da başka herhangi birinin değerlendirmesine—güvenmemeleri gerekir.
Önerilen ağ yükseltmesi bu sorunu çözüyor. Orchard havuzunu dondurarak, kullanıcıların Zcash arzının güvenliğini bağımsız olarak doğrulama yeteneğini geri kazandırıyor. Kullanıcılar artık bir sahtecilik olup olmadığına karar vermek zorunda kalmadan, protokolün arz sınırına uyulup uyulmadığını doğrulayabilir.
Orijinal bağlantı
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia