"Parasız Basım" açığı dört yıl boyunca gizli kaldı, gizlilik coin'i ZEC bir günde yarı yarıya düştü.
Orijinal Başlık: «'Sınırsız Para Basma' Açığı Dört Yıl Gizli Kaldı, Gizlilik Coin'i ZEC Bir Günde Yarı Yarıya Düştü»
Orijinal Yazar: Asher, Odaily Planet Daily
5 Haziran sabahı erken saatlerde, Zcash kurucusu Zooko Wilcox, Zcash'in 2022'de etkinleştirdiği yeni nesil gizlilik havuzu Orchard'da kritik bir sahtecilik açığı bulunduğunu doğruladığını açıkladı. Zcash yetkilileri açığın giderildiğini ve kullanılma olasılığının düşük olduğunu vurgulasa da, piyasadaki paniğin yayılmasını engelleyemedi.
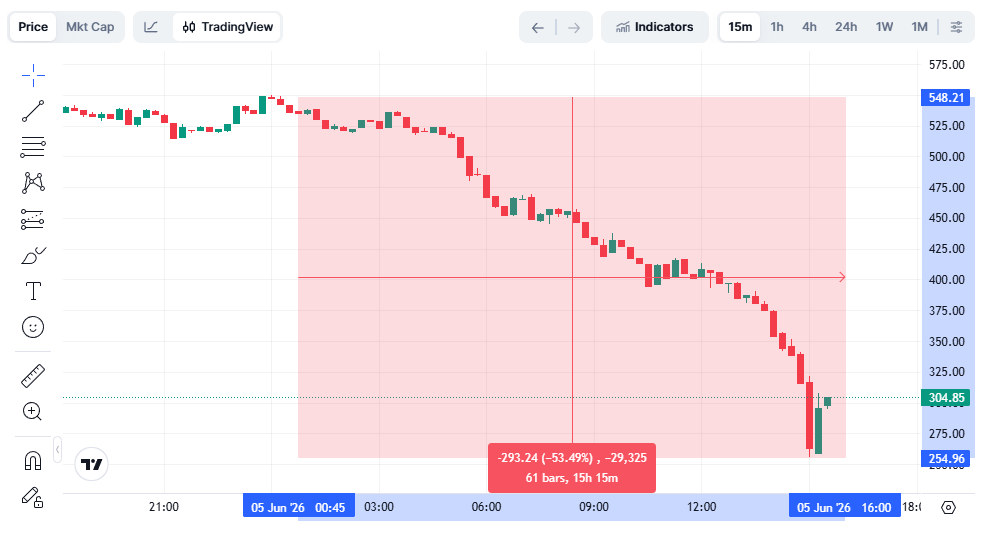
Haberin yayılmasının ardından Zcash token'ı ZEC hızla düşüşe geçti ve kısa sürede %30'dan fazla değer kaybetti; öğleden sonra satışlar durmadı, panik duygusu yayılmaya devam etti ve fiyat bir ara 250 dolar seviyesine kadar gerileyerek gün içi düşüşünü %50'nin üzerine çıkardı.
Güvenlik araştırmacısı Taylor Hornby, 29 Mayıs'ta bu sorunu keşfettikten sonra yerel ortamda açığı doğruladı ve test amaçlı sahte ZEC üreterek açığın uygulanabilir bir saldırı yolu olduğunu daha da kanıtladı. Şu anda Zcash ile ilgili en büyük iki tartışma şunlar: Birincisi, geçtiğimiz 4 yıl içinde gizlilik havuzunda gerçekten sahte ZEC olup olmadığı; ikincisi ise yetkililerin sahte ZEC'nin gizlilik havuzuna girmediğini nasıl kanıtlayacağı ki bu son derece zor.
'Sınırsız Basılan' ZEC Nereden Geliyor?
Orchard (Zcash gizlilik koruma 'kalkan havuzu') güvenliği, sıfır bilgi kanıtı devrelerine dayanır ve temel kural varlık korunumudur: Her işlemin harcaması yasal bir girdiden gelmelidir, ZEC boştan yaratılamaz. Kullanıcılar bakiyelerini ve işlem tutarlarını gizleyebilir, ancak sistem işlemin yasallığını doğrulamalıdır.
Güvenlik araştırmacısı Taylor Hornby, Orchard devresinde bir kısıtlamanın eksik olduğunu (under-constrained) keşfetti; saldırgan, geçmemesi gereken verileri girebilir ancak doğrulama yine de başarılı sonuç döndürebilir. Başka bir deyişle, yönetici izinleri almak veya düğümleri kontrol etmek gerekmez, bu bir arka kapı açığı da değildir; sistem işlemi yanlışlıkla yasal kabul ettiği sürece, aslında var olmayan ZEC, Orchard içinde yasal bir varlık olarak kaydedilebilir.
Shielded Labs buna 'sınırsız, tespit edilemez sahte ZEC' adını verdi.
Açık düzeltildi, ancak geçmiş sorunlar hala belirsiz
Sıradan güvenlik olaylarında en büyük korku kaybın büyüklüğüdür, ancak Zcash krizinde en sorunlu olan, kaybın doğrudan ölçülememesidir.
Saldırı şeffaf zincirde gerçekleşmiş olsaydı, piyasa en azından saldırı adresini, fon akışını ve etkilenen varlıkları görebilirdi. Ancak Orchard’ın işlem tutarları, bakiyeleri ve fon yolları zaten gizlidir. Sahte ZEC bir kez havuzda göründüğünde, dışarıdan hala Orchard’da mı kaldığını yoksa normal işlemler yoluyla yavaşça mı dışarı aktığını belirlemek zordur.
Daha da kritik olan, Orchard’ın tamamen izole bir kara kutu olmamasıdır. Kullanıcılar farklı fon havuzları arasında varlık taşıyabilir ve gerçek ZEC ile potansiyel sahte ZEC havuz içinde karışabilir.
Zcash ekosistemi, şu ana kadar açığın kullanıldığına dair bir kanıt bulunmadığını vurgulayabilir ve kötü niyetli kullanım olasılığının düşük olduğunu belirtebilir. Ancak yatırımcılar için "anormallik bulunamadı" ile "bir şey olmadığı kanıtlandı" aynı şey değildir.
Bu, ZEC’in düşüş eğiliminin genişlemesinin temel nedenidir. Orchard’da sahte ZEC olup olmadığı kanıtlanana kadar, ZEC’in arz güvenilirliği her zaman bir gölge altında kalacaktır.
Arthur Hayes pozisyon kapattı, piyasa güven krizini tetikledi
ZEC açığının ortaya çıkmasının ardından, BitMEX kurucu ortağı Arthur Hayes’in pozisyonlarını kamuya açık bir şekilde kapatması piyasa paniğini daha da artırdı.
Arthur Hayes, X platformunda tüm ZEC pozisyonlarını sattığını belirtti. Hayes, dün saldırı olayını öğrendiğini ancak bunun kendi anlatı çerçevesiyle çeliştiğini fark etmediğini, ZEC’in %30 düşüşünün onu yeniden düşünmeye ittiğini ve bu pozisyondan tamamen çıkmaya karar verdiğini söyledi. Ek olarak, ekstra basım olasılığının son derece düşük olduğunu düşünse de, bunun kriptografik olarak resmen imkansız olduğunu kanıtlayamayacağını; değerlendirmesini sürekli güncelleyeceğini, varsayım çürütülürse daha düşük bir fiyattan yeniden alım yapmayı umduğunu; gizliliğin paha biçilmez olduğunu ve daha yüksek bir fiyattan yeniden alım yapmaktan çekinmeyeceğini ifade etti.
Bu, ZEC için büyük bir darbe oldu. Son zamanlarda Arthur Hayes, ZEC anlatısının önemli destekçilerinden biriydi. Onun iyimser olduğu şey, yapay zeka, hükümet gözetimi ve büyük teknoloji şirketlerinin genişlemesi bağlamında gizlilik varlıklarının yeniden değer kazanmasının uzun vadeli mantığıydı. Bu nedenle, pozisyon kapatması sadece büyük bir yatırımcının kar alması değil, aynı zamanda ZEC’in mevcut anlatısının kamuya açık bir şekilde düşürülmesi gibiydi.
Önde gelen anlatı destekçileri önce çıkmayı seçtiğinde, inanç ve beklentilere dayanan uzun pozisyonların toplu olarak kâr alma ve riskten kaçınmaya yönelmesi daha kolay hale gelir.
Topluluk Duyguları Kontrolden Çıktı, ZEC Fiyat Düzeltmesinden Güven Krizine Dönüştü
Muhtemelen Arthur Hayes'in pozisyon kapatmasının etkisiyle, toplulukta ZEC ile ilgili tartışmalar hızla "dibe vurdu mu almalı mıyız" sorusundan "hâlâ güvenebilir miyiz" sorusuna döndü.
Bir yandan, topluluk güvenlik açığının ciddiyetini defalarca vurguluyor. Kısa vadeli düşüşten ziyade, birçok kullanıcı teorik olarak sınırsız sahte coin üretebilecek bir açığın Orchard'da neredeyse dört yıl boyunca gizli kalmasını daha önemli buluyor. Onlara göre, fiyat düşüşü sadece bir yüzey; asıl güveni sarsan şey, Zcash'in en temel güvenlik varsayımının sorgulanması.
Öte yandan, AI yardımıyla açığın keşfedilmesi güvensizliği daha da artırdı. Taylor Hornby, AI araçlarının yardımıyla Orchard devresini hedefli bir şekilde inceledi, sonunda açığı buldu, bir istismar programı yazdı ve yerel ortamda sahte ZEC üretti. AI denetimi bağımsız olarak tamamlamasa da, topluluğun aklında daha çok "yıllardır var olan kritik bir açığın AI yardımıyla kısa sürede bulunması" anlatısı kaldı ve bu hızla yayıldı.
Bu durum, kamuoyunun eleştirilerini Zcash'in geliştirme ve denetim sistemine yöneltti. Topluluk, neden 2022'den beri var olan bir açığın ana ağda yıllarca çalışırken keşfedilmediğini sorguluyor. Temel gizlilik havuzunda bile kısıtlama atlamaları olabiliyorsa, kullanıcılar Zcash'in arz miktarı ve gizlilik güvenliği taahhütlerine nasıl güvenebilir?
Bu nedenle, bu düşüş sadece kâr realizasyonu değil. Zcash daha ikna edici bir kanıt sunana kadar, kimse gerçekten ZEC'i uzun vadede tutmak istemiyor.
Orijinal Bağlantı
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia