ZEC'nin yarı yarıya düşüşünün ardındaki neden: 'Sınırsız basım' açığı, kullanılıp kullanılmadığı kanıtlanamıyor

TL;DR
· Orchard'da sınırsız ve tespit edilemez sahte ZEC üretilmesine olanak tanıyan bir güvenlik açığı keşfedildi. Düzeltilmiş olsa da, topluluk son dört yılda bu açığın hiç kullanılmadığını kanıtlayamıyor.
· ZEC'nin %30'dan fazla düşüşünün özü, piyasanın Zcash'in arz güvenilirliğini yeniden sorgulamaya başlamasıdır.
İlgili varlıklar: ZEC (Zcash), Anthropic (halka arz edilmemiş)
5 Haziran'da Zcash kurucusu Zooko Wilcox, nadir görülen bir güvenlik inceleme yazısı yayınladı.
Makalede, güvenlik araştırmacısı Taylor Hornby'nin 29 Mayıs'ta Zcash'in en yeni nesil gizlilik havuzu Orchard'da ciddi bir sahtecilik açığı keşfettiği açıklandı. Saldırgan, normalde doğrulamayı geçmemesi gereken bir işlem oluşturarak Orchard içinde sınırsız ve tespit edilemez sahte ZEC üretebilir.
Bu, yalnızca teorik düzeyde kalan bir risk değil. Taylor, yerel test ortamında tam bir kullanım programı yazdı ve fiilen sahte ZEC üretti. Aynı program ana ağa dağıtılırsa, saldırgan teorik olarak kendi ana ağ cüzdanında sınırsız miktarda sahte varlık üretebilir.
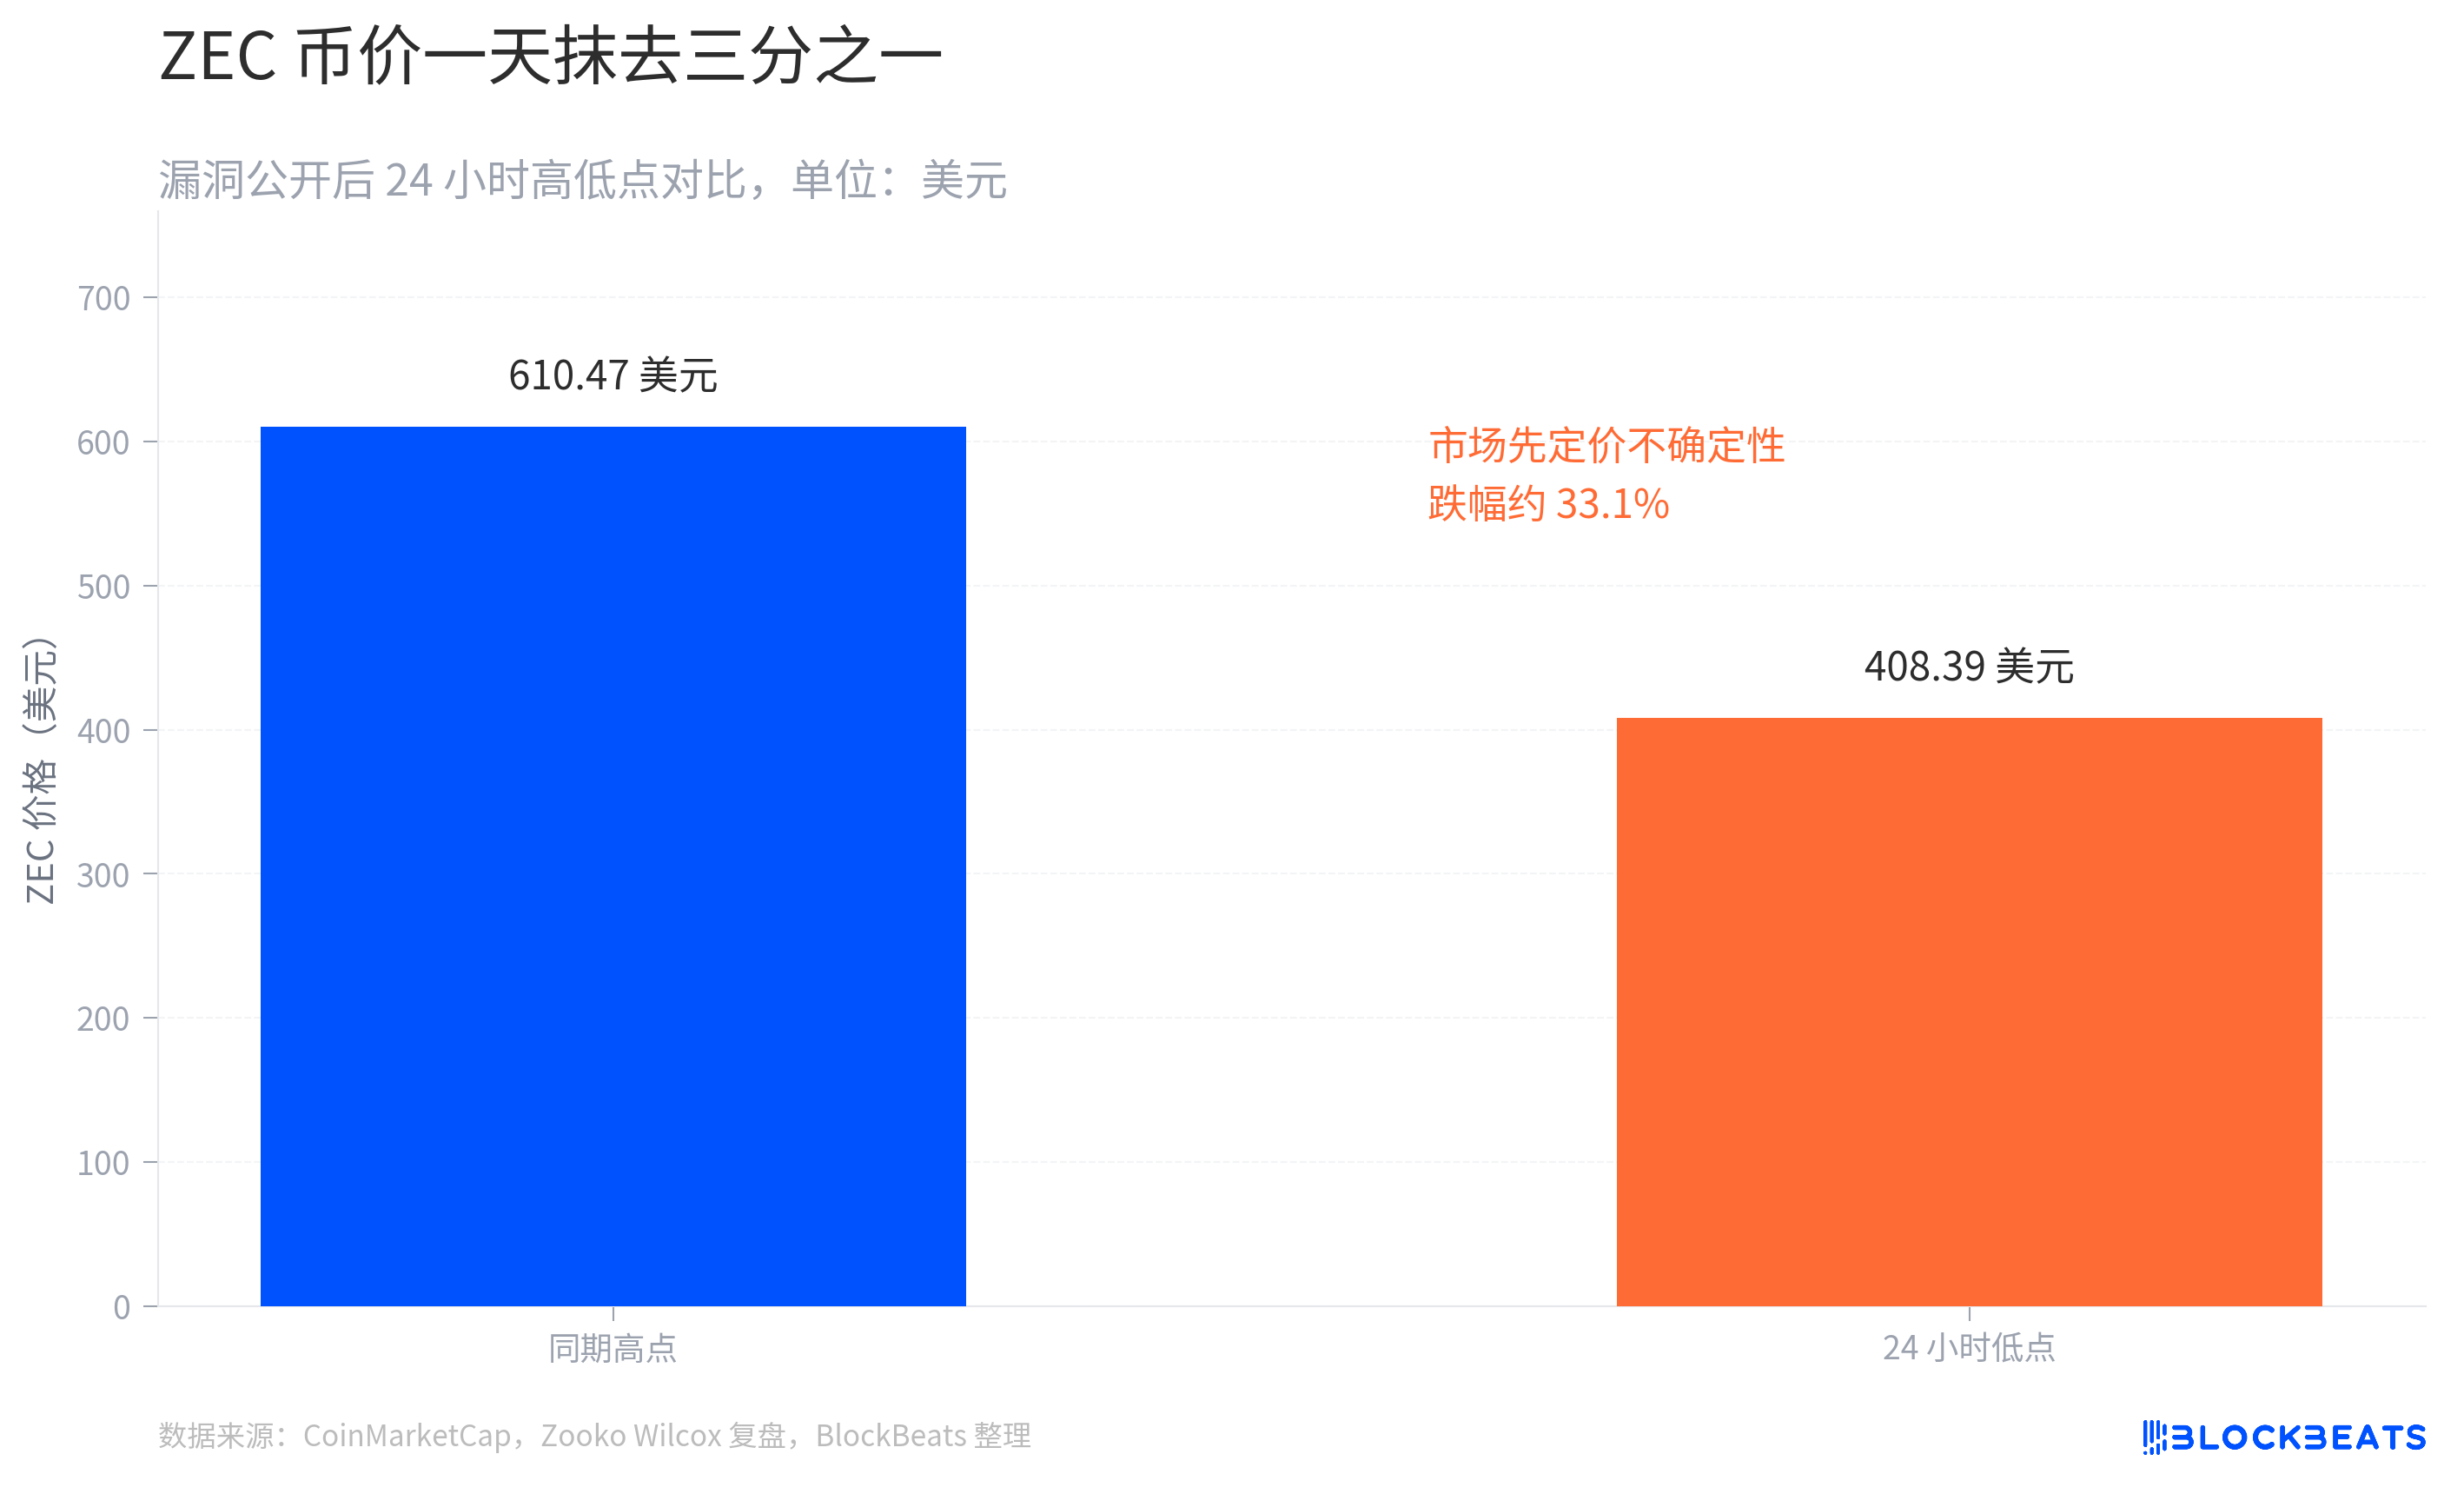
Haberin duyulmasının ardından ZEC bir anda %30'dan fazla düştü. CoinMarketCap verilerine göre ZEC, 24 saat içinde en düşük 408,39 dolara gerileyerek aynı dönemdeki en yüksek seviyesi olan 610,47 dolardan yaklaşık üçte bir oranında değer kaybetti. Ne yazık ki bu, kripto dünyasında son zamanlarda nadir görülen, yüksek getiri potansiyeline sahip ve birçok büyük isim tarafından beğenilen bir varlıktı; ancak bu güvenlik açığı bu olumlu anlatıyı tamamen bozdu.
Sadece sonuca bakıldığında, bu tanıdık bir kripto güvenlik olayı gibi görünüyor: Güvenlik açığı keşfedildi, geliştiriciler acil düzeltme yaptı, piyasa paniğe kapıldı.
Ancak Orchard olayının asıl zorluğu, güvenlik açığı düzeltilmiş olsa da Zcash topluluğunun çok daha hassas bir soruyu doğrudan yanıtlayamamasıdır:
Geçtiğimiz dört yıl içinde bu açıktan yararlanan biri oldu mu?
Dört günlük acil düzeltme, Orchard geçici olarak durduruldu
Orchard, Zcash'in 2022'de kullanıma sunduğu yeni nesil gizlilik ödeme protokolüdür ve Zcash'in şu anda ana olarak kullandığı gizlilik havuzlarından biridir. Kullanıcılar bakiyelerini, işlem tutarlarını ve para akışını gizleyebilir, aynı zamanda sıfır bilgi kanıtları aracılığıyla ağa işlemlerin kurallara uygun olduğunu kanıtlayabilir.
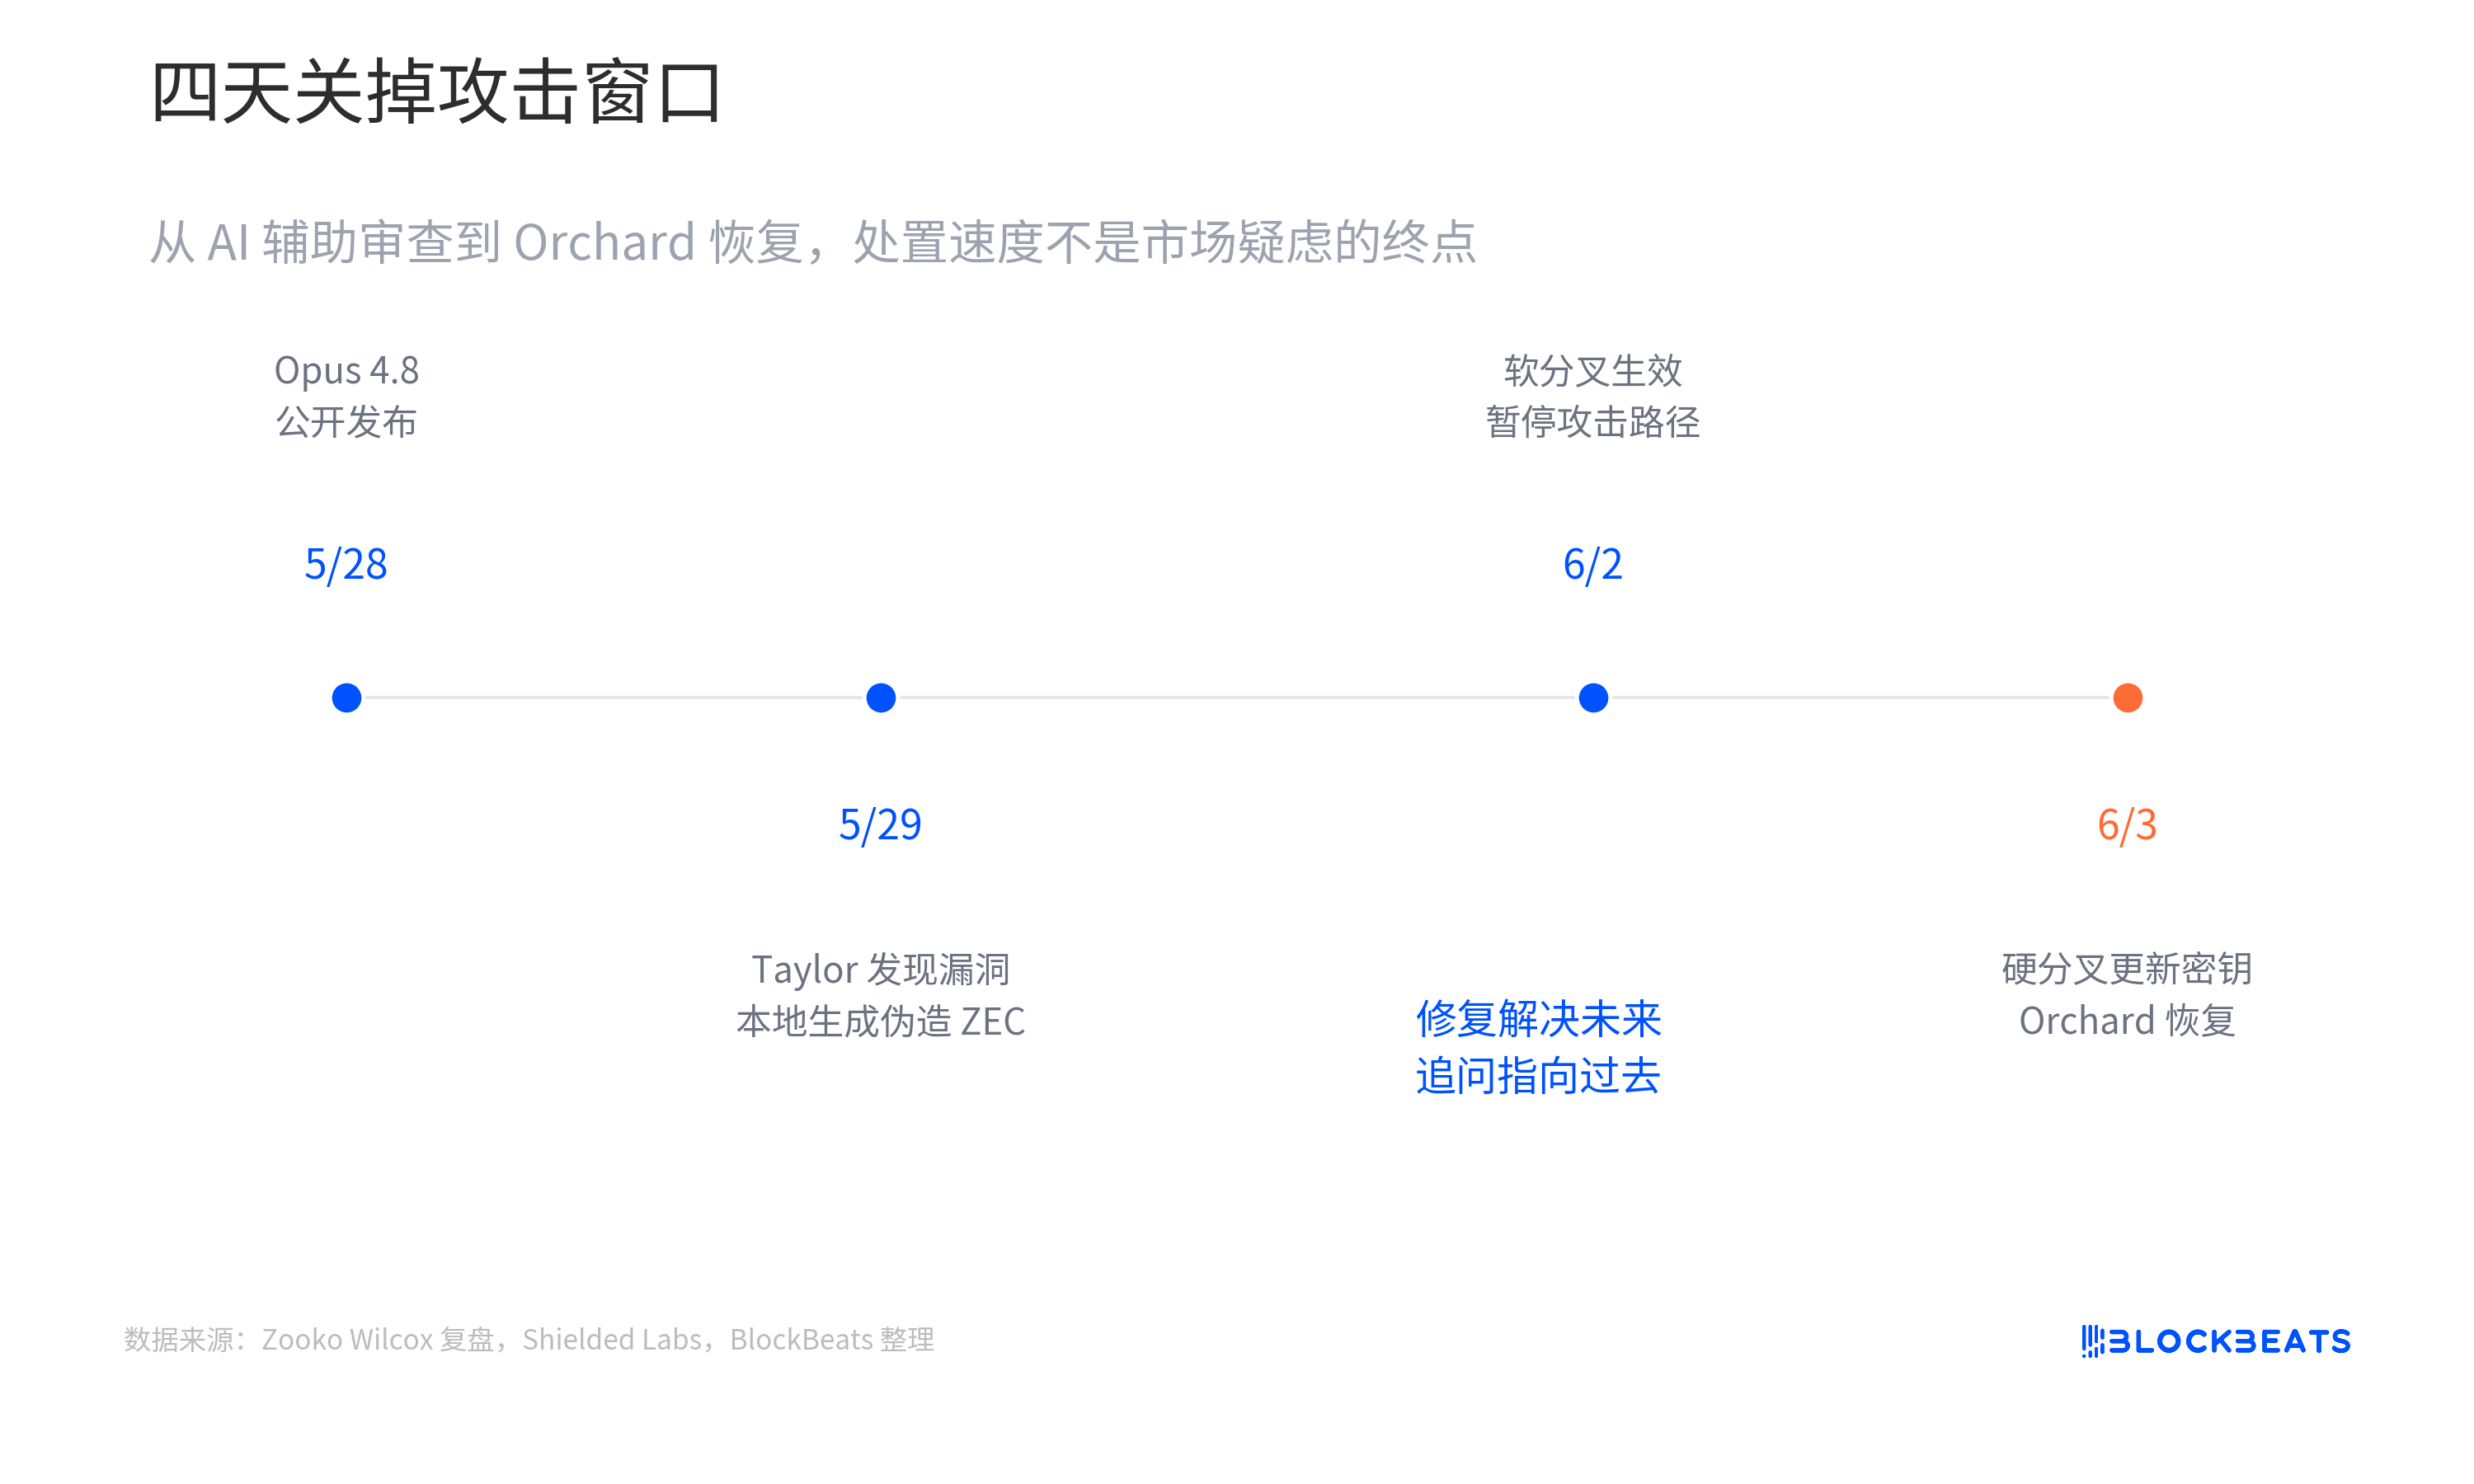
Zooko, Shielded Labs ve Zcash topluluğu tarafından açıklanan zaman çizelgesine göre Taylor, 29 Mayıs'ta Orchard devresinde hedefli bir güvenlik incelemesi yaparken bir anormallik tespit etti ve zafiyeti derhal Zcash Open Development Lab (ZODL) ile özel olarak paylaştı. Shielded Labs, İsviçre merkezli, bağışlarla faaliyet gösteren bağımsız bir Zcash ekosistem destek kuruluşudur; uzun süredir Zcash'in protokol geliştirme, güvenlik ve ağ sürdürülebilirliği çalışmalarına katılmaktadır ve Zcash Foundation veya ZODL'a bağlı değildir.
ZODL mühendisleri, raporu aldıktan sonraki saatler içinde sorunun gerçek olduğunu doğruladı ve bir düzeltme arayışına başladı. Doğrudan kod yamasını kamuya açıklamak zafiyetin prensibini ortaya çıkarabileceğinden, ekip öncelikle Orchard'ı geçici olarak kapatmayı seçti: yeni Orchard çıktıları oluşturulmasını ve Orchard'da bulunan fonların harcanmasını yasakladı.
Geliştiriciler, madenciler, düğüm operatörleri, borsalar ve altyapı hizmet sağlayıcılarının koordineli yükseltmesinin ardından acil yumuşak çatal (soft fork) 2 Haziran'da yürürlüğe girdi. Ardından Zcash, bir sert çatal (hard fork) yükseltmesiyle Orchard devresinin doğrulama anahtarlarını güncelledi ve 3 Haziran'da Orchard işlevselliğini geri yükledi. Şeffaf adresler ve Sapling gizlilik havuzu bu süre boyunca çalışmaya devam edebildi.
Zafiyetin ifşa edilmesinden düzeltmenin tamamlanmasına kadar geçen süre yalnızca birkaç gün sürdü. Acil müdahale hızı açısından bakıldığında, bu oldukça başarılı bir operasyondu.
Ancak piyasa, zafiyetin giderilmesiyle sakinleşmedi çünkü düzeltme geleceği çözüyordu, geçmişi değil.
Piyasanın korktuğu saldırıların hâlâ olabileceği değil, belki de çoktan olmuş olabileceği
Sıradan güvenlik olaylarında genellikle nispeten net bir kayıp büyüklüğü vardır. Akıllı sözleşme çalındığında, zincir üzerinde saldırganın ne kadar varlık taşıdığı takip edilebilir; bir köprüde zafiyet olduğunda, fon akışı ve etkilenen adresler istatistiksel olarak belirlenebilir.
Orchard olayı farklıydı.
Shielded Labs'ın açıklamasına göre, bu zafiyet Orchard içinde sınırsız ve tespit edilemez sahte ZEC üretmek için kullanılabilirdi. Orchard'ın kendisi gizlilik özelliklerine sahip olduğundan, dışarıdan kriptografik yöntemlerle zafiyet düzeltilmeden önce bu saldırı yolunun kullanılıp kullanılmadığını kesin olarak kanıtlamak mümkün değildir.
Bu, piyasanın belirlenmiş bir kayıp rakamıyla değil, ölçülmesi zor bir belirsizlikle karşı karşıya olduğu anlamına gelir:
Geçmişte gerçekten birileri açığı bulup kullandıysa, Orchard içinde zaten sahte ZEC üretilmiş midir? Varsa, bunun ölçeği tam olarak ne kadardır? Bu varlıklar hâlâ gizlilik havuzunda mı duruyor? Yoksa normal işlemler yoluyla kademeli olarak mı dışarı çıktı?
Daha da önemlisi, bu risk penceresi 29 Mayıs'ta başlamadı. Shielded Labs, açığın Orchard'ın Mayıs 2022'de etkinleştirilmesinden bu yana var olduğunu ve Haziran 2026'daki acil düzeltmeye kadar sürdüğünü belirtiyor. Başka bir deyişle, sorun neredeyse dört yıldır gizliydi.
Piyasanın asıl korktuğu, 29 Mayıs ile 2 Haziran arasında ne olduğu değil, geçtiğimiz dört yıl içinde doğrudan gözlemlenemeyen anormalliklerin yaşanıp yaşanmadığıdır.
ZEC'in %30'dan fazla düşüşünün temel nedeni de budur.
Piyasa sadece bir açığı satmıyor, aynı zamanda arzın güvenilirliğini yeniden fiyatlandırıyor.
Bir Matematiksel Kısıtlama Eksikliği Nasıl "Sınırsız Basım" Riskine Dönüştü
"Sınırsız basım açığı" ifadesini duyduğumuzda ilk aklımıza gelen, hacker'ların yönetici yetkilerini ele geçirdiği veya bir tür protokol arka kapısı elde ettiğidir.
Gerçek durum çok daha temel seviyededir.
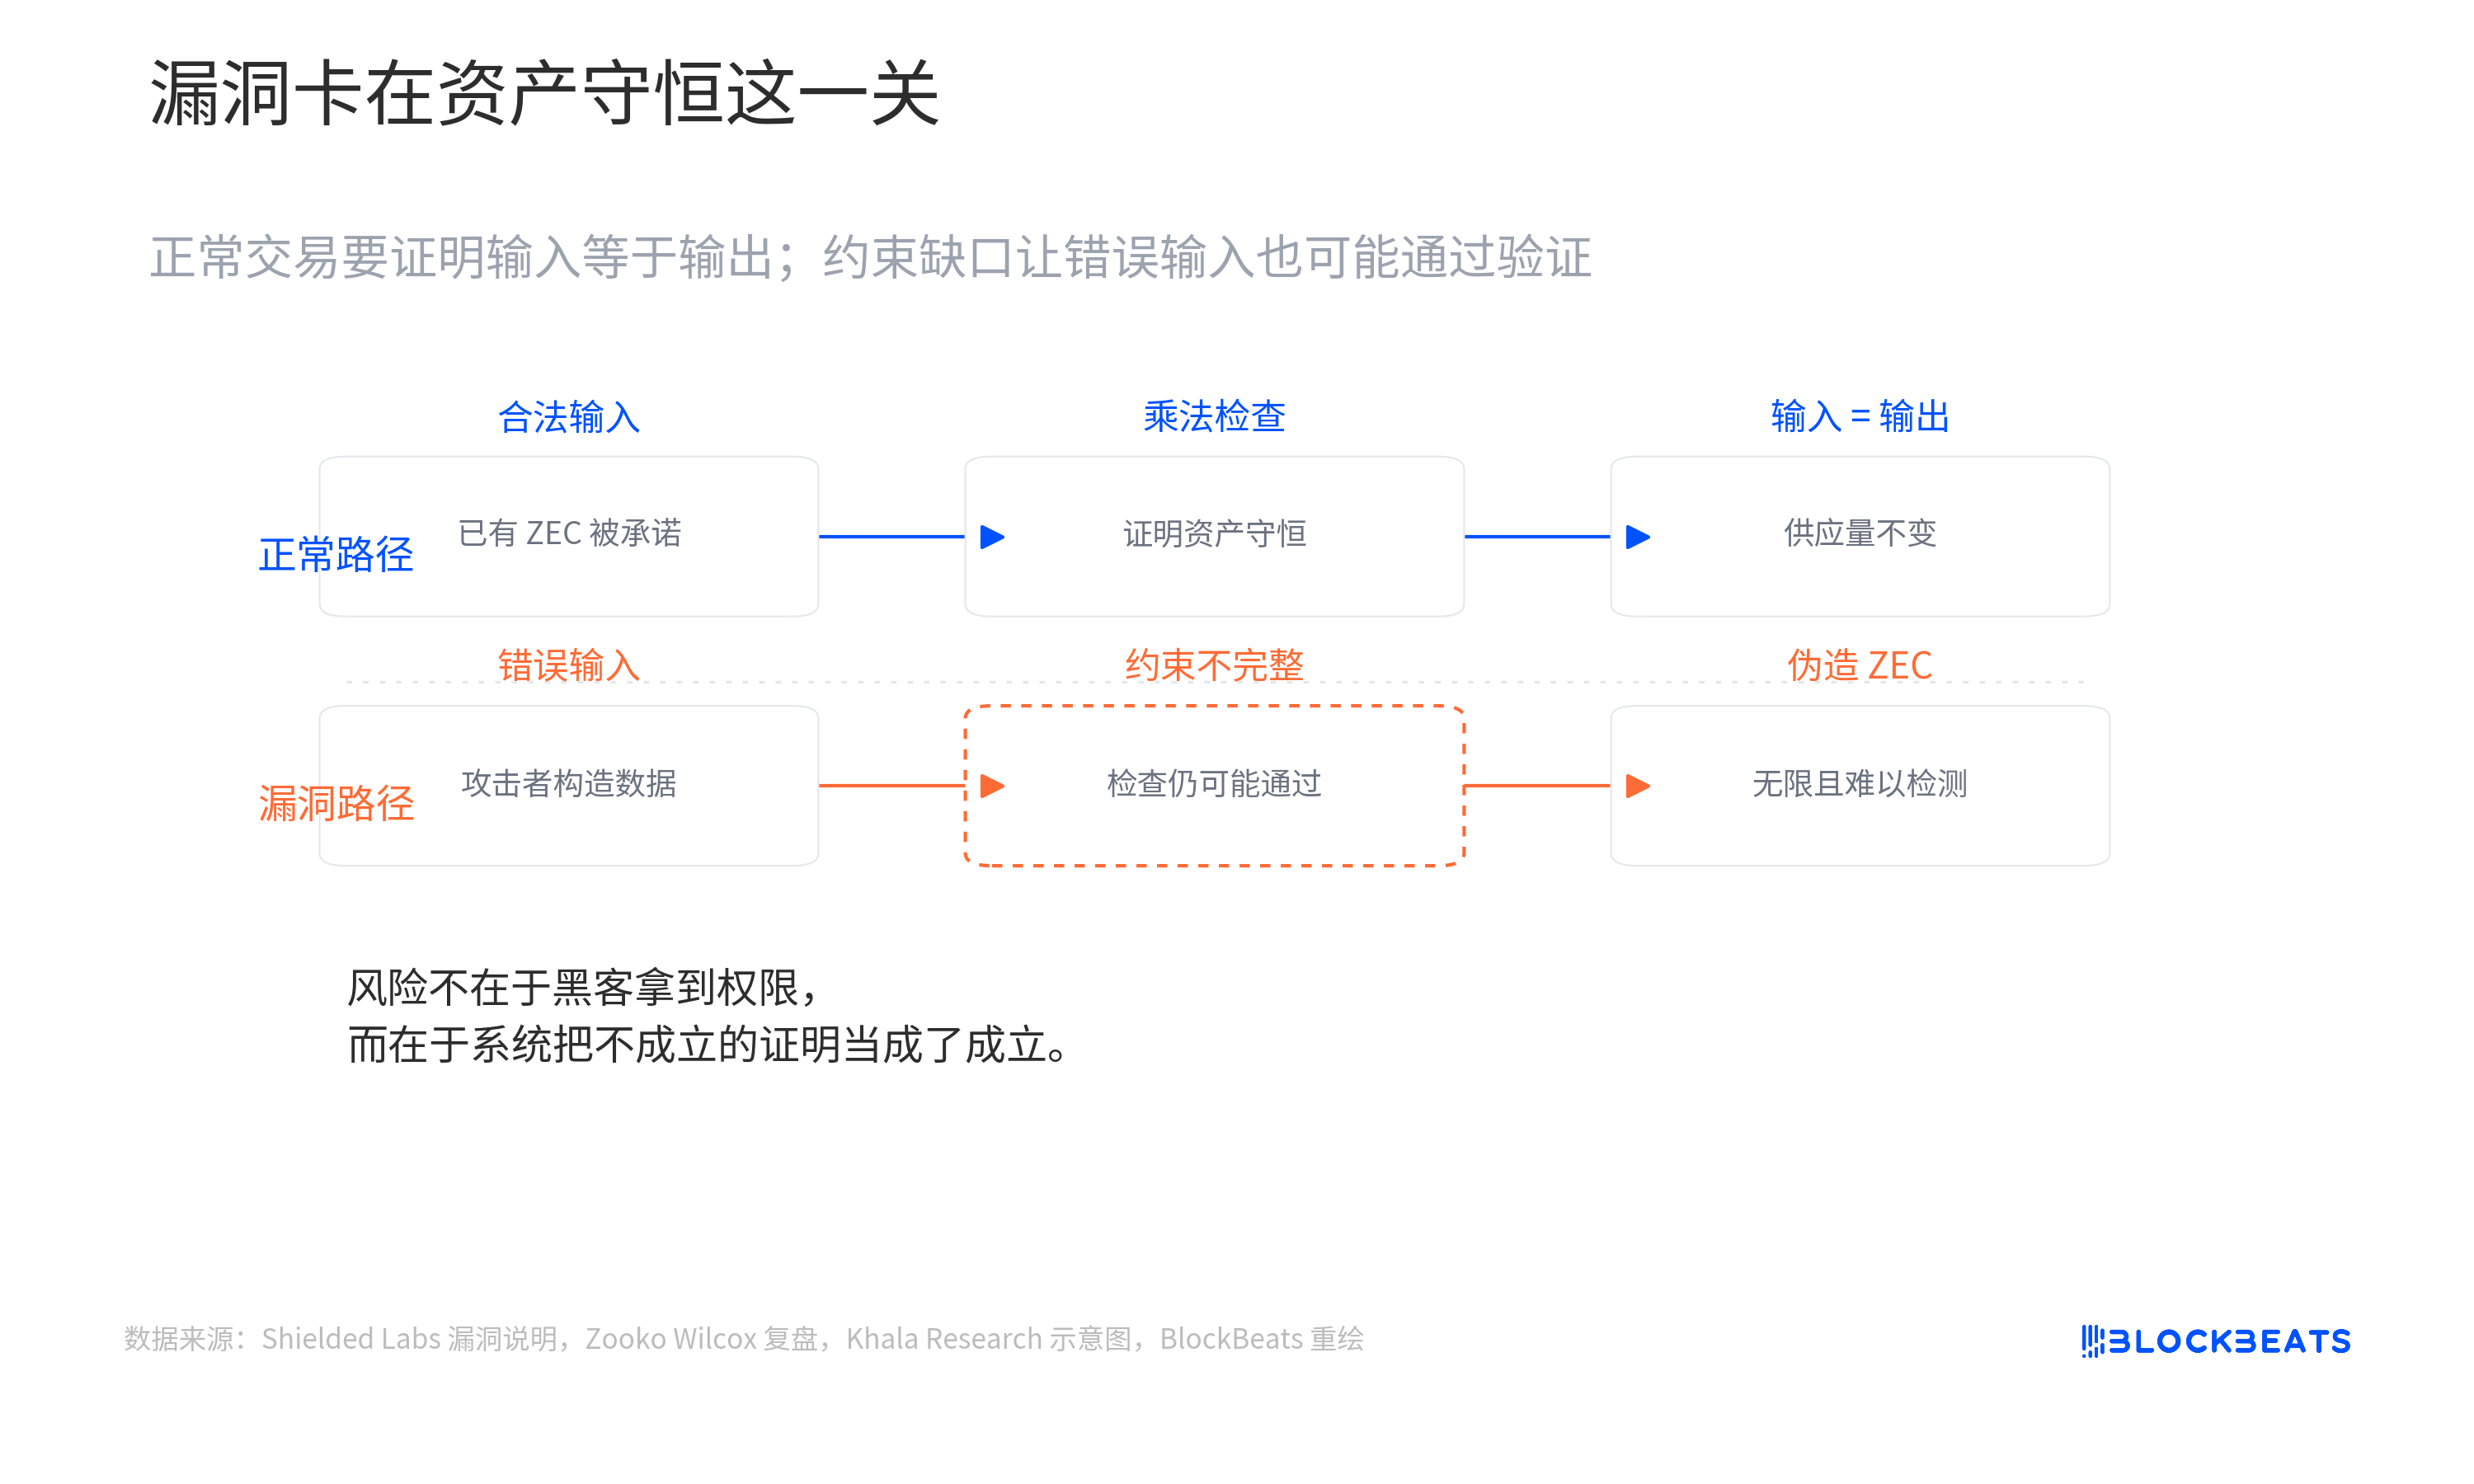
Orchard'ın güvenliği, bir sıfır bilgi ispat devresine (Orchard circuit) dayanır. Kullanıcılar işlem detaylarını gizleyebilir, ancak ağa işlemlerinin protokol kurallarına uyduğunu kanıtlamak zorundadır. Bu kuralların en önemlisi varlık korunumudur: Bir işlem yeni bir değer yaratamaz.
Basitçe söylemek gerekirse, kullanıcı ne kadar ZEC'e sahip olduğunu veya kime ne kadar ZEC gönderdiğini açıklamak zorunda değildir, ancak ağ şunları doğrulayabilmelidir:
Harcanan varlıkların gerçekten meşru girdilerden geldiği.
Taylor'ın keşfettiği sorun, Orchard devresindeki bir eliptik eğri çarpım kontrolünde ortaya çıktı.
Shielded Labs bunu "under-constrained element" yani kısıtlaması eksik bir devre elemanı olarak tanımladı. İlgili matematiksel ilişki tam olarak kısıtlanmadığı için, saldırgan eliptik eğri çarpım sürecine rastgele hatalı veriler girebilir, ancak doğrulama süreci yine de başarılı sonuç döndürebilir.
Başka bir deyişle, saldırganın kriptografik algoritmaları kırmasına veya ağ düğümlerini kontrol etmesine gerek yoktur.
Tek yapmaları gereken, sistemin yanlışlıkla işlemin hâlâ varlık dengesini koruduğuna inanmasını sağlayacak, aslında var olmaması gereken bir veri kümesi oluşturmaktır.
Bu hatalı kanıt ağ tarafından kabul edildiğinde, aslında var olmayan ZEC'ler yasal varlık olarak kabul edilebilir ve Orchard içinde kalmaya devam edebilir.
Bu nedenle Shielded Labs son derece sert bir ifade kullanmıştır:
sınırsız, tespit edilemez sahte ZEC
Gerçek tehlike sadece "sınırsız" değil, aynı zamanda "tespit edilemez" olmasıdır.
İki ifade arasında önemli bir fark var
Zcash Foundation, yükseltme sonrası yaptığı açıklamada, şu ana kadar açığın kullanıldığına dair bir kanıt bulunmadığını, yetkisiz değer yaratımının tespit edilmediğini ve kullanıcı fonları ile gizliliğinin etkilenmediğini belirtti. Açıklamada ayrıca, Zcash'in mevcut Turnstile Accounting mekanizmasının farklı havuzlar arasındaki değer akışını izleyebildiği ve 21 milyon ZEC'lik toplam arz üst sınırını koruyabildiği vurgulandı.
Bu arada Shielded Labs, Orchard'ın geçmişinde hiçbir zaman sahte ZEC üretilmediğinin yalnızca kriptografik kanıtlarla ispatlanamayacağını açıkça belirtti.
Bu iki ifade ilk bakışta çelişkili gibi görünse de aslında iki farklı düzeydeki soruna odaklanmaktadır.
Zcash'in mevcut Turnstile Accounting mekanizması, farklı havuzlar arasındaki bir "kapı" olarak anlaşılabilir. Sistem, Orchard'a kaç tane yasal varlığın girdiğini istatistiksel olarak hesaplayabilir ve Orchard'dan çıkabilecek varlık miktarını sınırlayabilir.
Orchard'da başlangıçta yalnızca 1 milyon yasal ZEC olduğunu varsayalım. Saldırgan içeride daha fazla sahte varlık yaratsa bile, sistem yasal miktarı aşan tüm varlıkların dışarı çıkmasına izin vermez. Bu, tüm Zcash ağının toplam arz üst sınırının kolayca aşılmasını engeller.
Ancak bu mekanizma, Orchard içinde hiçbir zaman sahte para bulunmadığını doğrudan kanıtlayamaz.
Sahte varlıklar hâlâ Orchard'da kalıyorsa veya yasal çıkış limiti dahilinde gerçek varlıkların yerini kademeli olarak alıyorsa, mevcut istatistik mekanizması mutlaka kesin bir tarihsel sonuç veremeyebilir.
Neredeyse en eski kripto gizlilik projesi olarak adlandırılabilecek bu proje hakkında bildiğimiz tek şey, şu ana kadar anormal bir arz artışına dair kanıt bulunmadığı, ancak topluluğun hâlâ Orchard içinde hiçbir zaman sahte varlık bulunmadığını doğrudan kanıtlayamadığıdır.
Piyasanın başa çıkması en zor risk türü tam olarak budur.
Sorun, ne kadar sahte coin bulunduğu değil; hiç kimsenin sahte coinlerin hiç var olmadığını tam olarak doğrulayamamasıdır.
Zcash, Orchard'da sahte coin olmadığını nasıl yeniden kanıtlayacak?
Güvenlik açığını düzeltmek sadece ilk adım.
Shielded Labs, diğer Zcash geliştiricileriyle birlikte yeni bir ağ yükseltmesi önerisi üzerinde çalıştıklarını belirtti. Plan, yeni bir gizlilik havuzu oluşturmayı ve Orchard'dan taşınan tüm varlıklar için Turnstile Muhasebesi'ni zorunlu kılmayı içeriyor.
Bu, Orchard için yeni bir geçiş kapısı kurmak anlamına geliyor.
Eski Orchard'daki varlıkların yeni gizlilik havuzuna girebilmesi için doğrulanabilir kurallara göre taşınması gerekiyor. Sistem, çıkan meşru varlıkların miktarını yeniden hesaplayabilir ve normal şekilde taşınamayan ekstra ZEC olup olmadığını belirleyebilir.
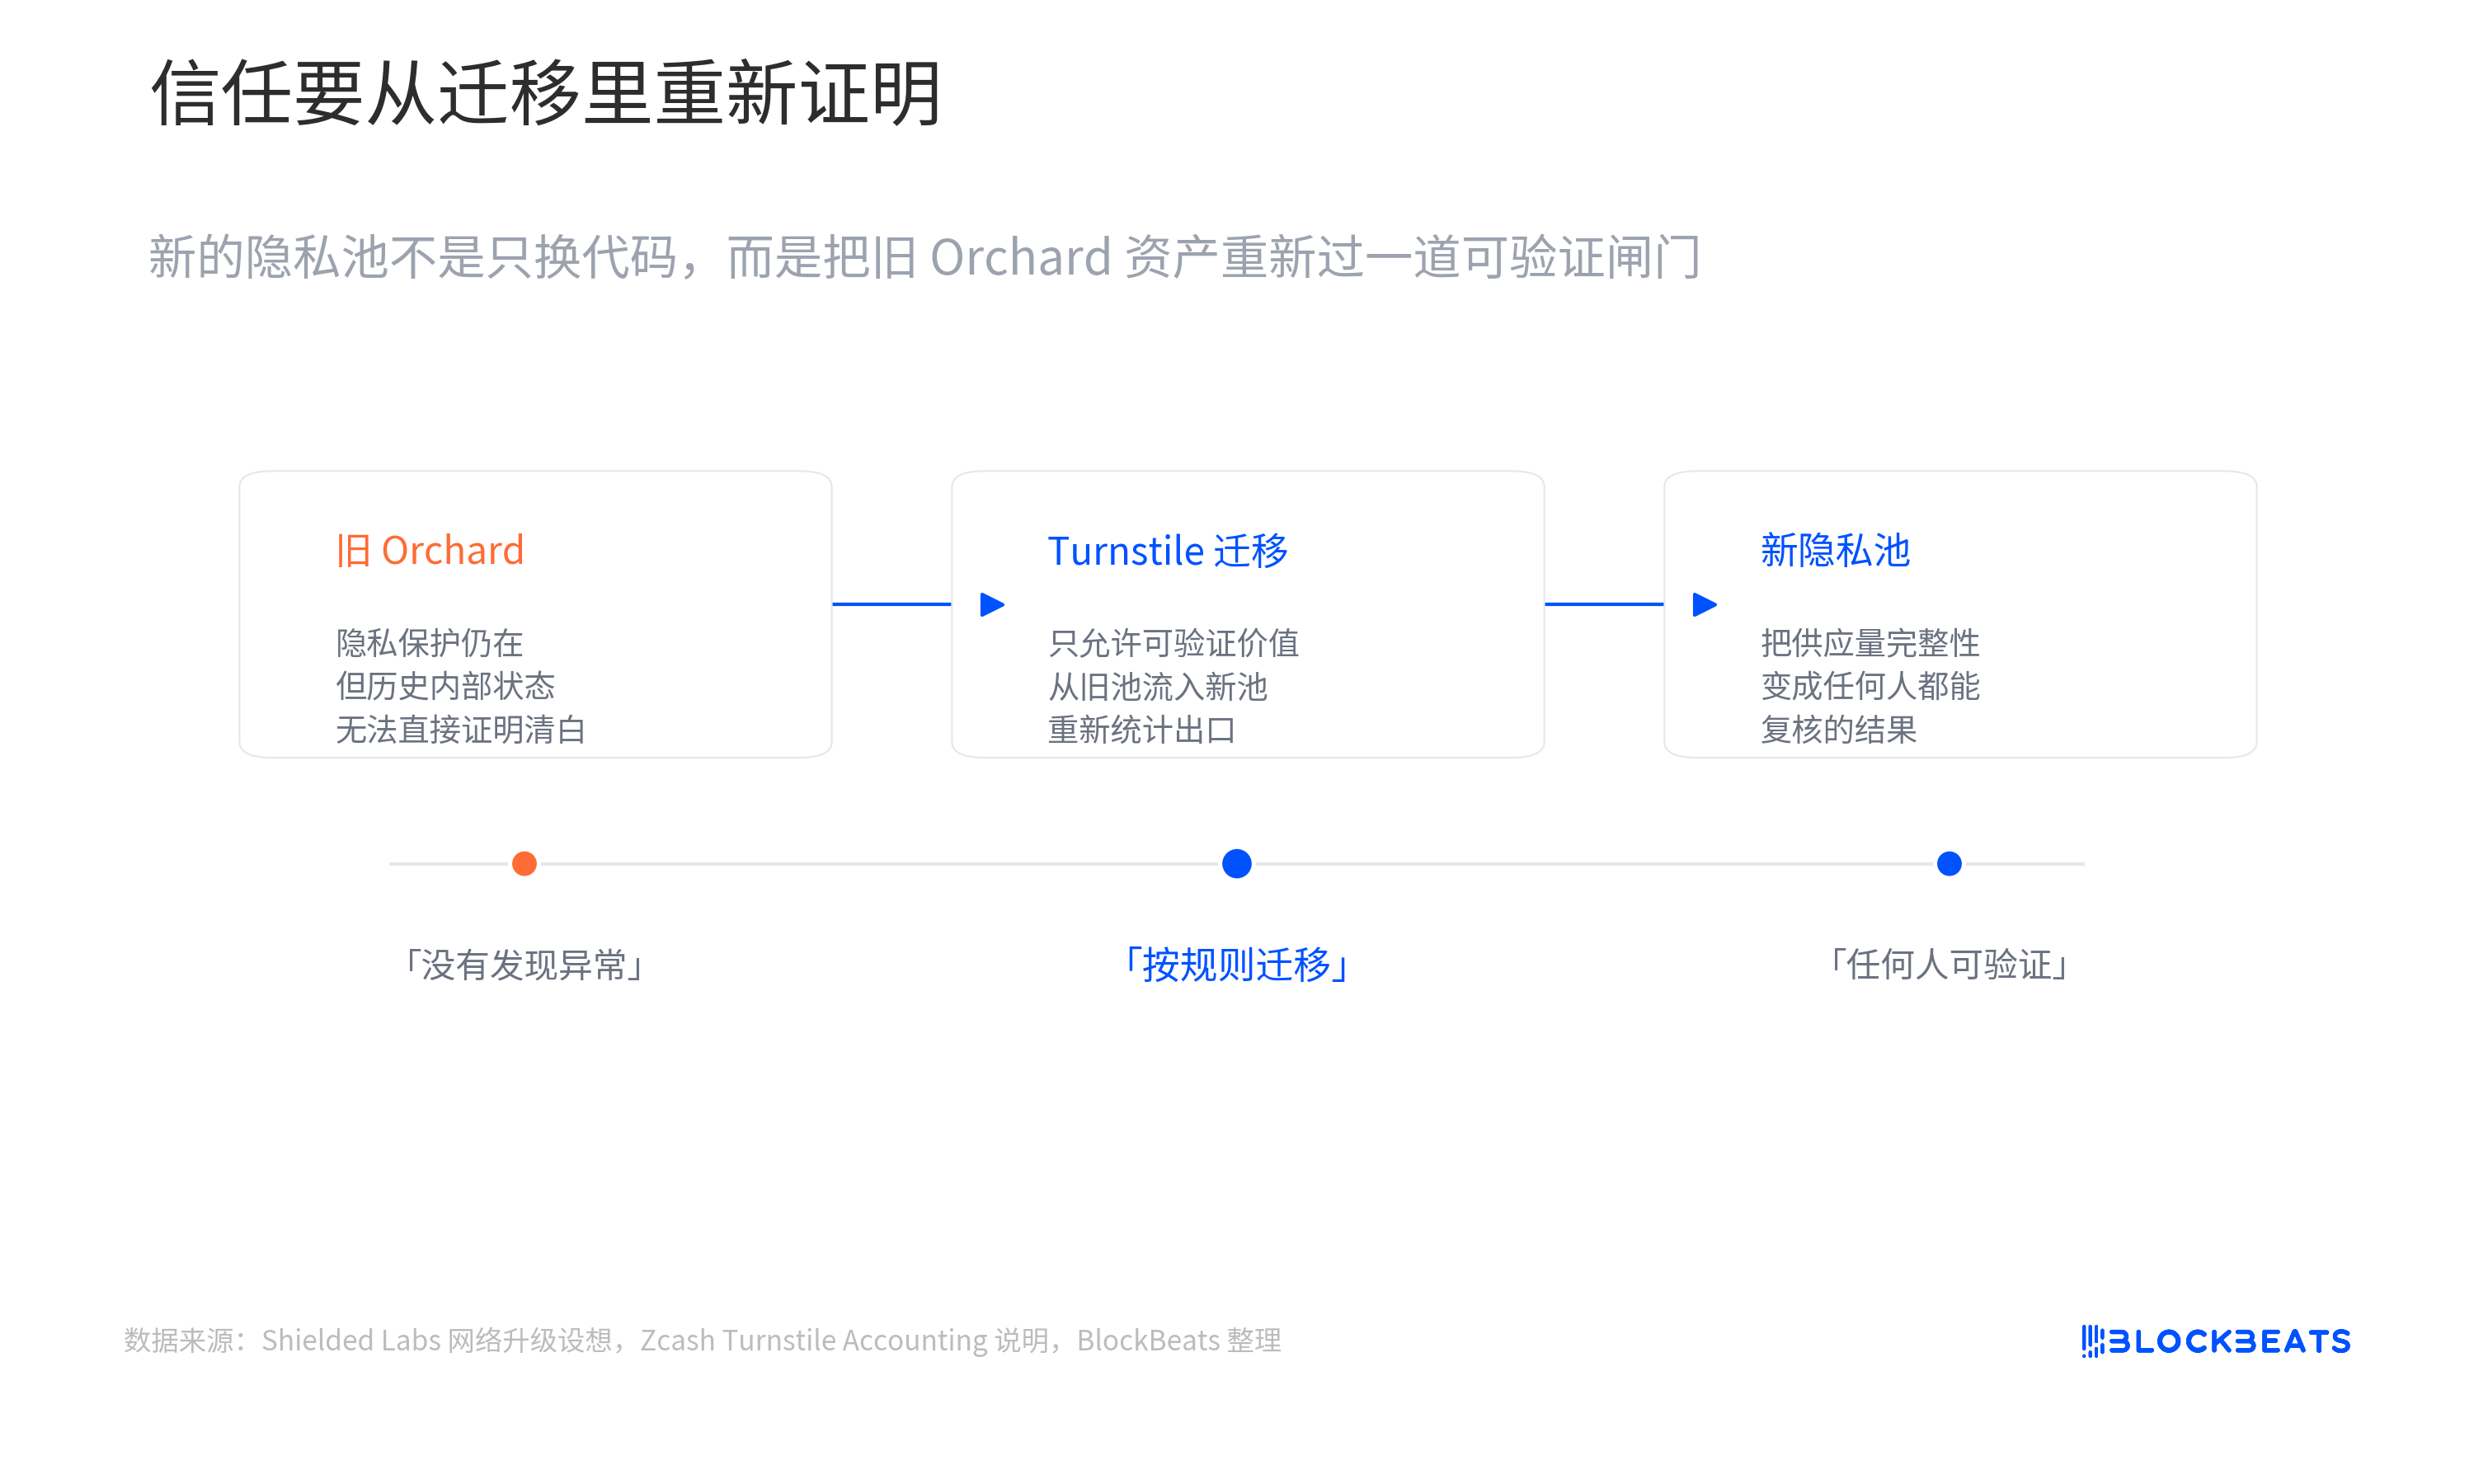
Yükseltme başarıyla tamamlanırsa, herkes Zcash arzının bütünlüğünü doğrulayabilir ve Orchard'da sahte varlık bulunmadığını kanıtlayabilir.
Bu planın önemi sadece kodu düzeltmek değil, aynı zamanda Orchard'a olan piyasa güvenini yeniden inşa etmektir.
Çünkü gizlilik sistemlerinde güven, "saldırının gerçekleşmediğini düşünüyoruz"dan değil, "herkes saldırının gerçekleşmediğini doğrulayabilir"den gelir.
Shielded Labs, daha önce kötü niyetli kullanım olasılığının düşük olduğunu kabul ediyor. Güvenlik açığı yıllarca gizli kaldı ve tespit edilmesi son derece zordu; Taylor ise özel bir güvenlik araştırma projesinde bu tür sorunları aktif olarak arıyordu; açığın ifşa edilmesinin ardından ekosistem birkaç gün içinde saldırı penceresini hızla kapattı.
Ancak Shielded Labs, kullanıcıların yalnızca geliştirici ekibinin subjektif yargılarına güvenmemesi gerektiğini vurguluyor.
Piyasanın ihtiyacı olan şey kanıttır.
Dört yıl boyunca gizli kalan bir güvenlik açığı neden şimdi keşfedildi?
Orchard olayında piyasanın gözden kaçırabileceği bir detay daha var.
28 Mayıs'ta Anthropic, Claude Opus 4.8'i yayınladı.
Bir gün sonra Taylor, Orchard güvenlik açığını keşfetti.
Zooko ve Shielded Labs'ın değerlendirmesine göre Taylor, Opus 4.8'in yayınlanmasından kısa bir süre sonra, onu oldukça hedefli bir Orchard devre denetimi için kullandı ve 29 Mayıs'ta sorunu tespit etti. Ardından, Opus 4.8'in yardımıyla tam bir istismar programı yazarak yerel ortamda sınırsız ve tespit edilemez sahte ZEC üretti.
Bu detay, yapay zekanın bağımsız olarak kriptografi denetimi yapabileceği anlamına gelmediği için dikkate değerdir.
Kamuya açık bilgiler bu abartılı sonucu desteklemiyor.
Taylor'ın kendisi deneyimli bir güvenlik araştırmacısıdır. Shielded Labs ayrıca, geleneksel güvenlik araştırma yöntemlerini, özelleştirilmiş AI araç çerçevelerini ve özel olarak tasarlanmış istemleri aynı anda kullandığını belirtti. Opus 4.8, denetim sürecinde önemli bir araçtı ancak tek faktör değildi.
Asıl dikkat çekici olan, Taylor'ın Anthropic'in siber güvenlik senaryolarına özel, kısıtlı erişimli Claude Mythos Preview'ını değil, yeni yayınlanan genel model Opus 4.8'i kullanmasıdır.
Anthropic, Mythos Preview'ı belirgin zafiyet tespit ve istismar yeteneklerine sahip bir öncü model olarak konumlandırıyor. Potansiyel kötüye kullanım riski nedeniyle Anthropic, bu modeli doğrudan halka açmadı ve yalnızca Project Glasswing aracılığıyla seçilmiş ortaklara erişim izni verdi.
Buna karşılık Opus 4.8, sıradan geliştiricilerin erişebileceği genel bir modeldir. Anthropic, yayın notlarında kod analizi, karmaşık görev yürütme ve kod kusurlarını tanımlama konularında iyileştirmeler yapıldığını vurguladı.
Bu, Orchard olayının daha dikkate değer bir sinyal vermesine neden oluyor:
Yüksek değerli zafiyetleri keşfetme yeteneği, az sayıdaki özel güvenlik modelinden genel modellere doğru yayılıyor.
Sadece bir gün önce yayınlanan genel bir model, profesyonel bir araştırmacının rehberliğinde karmaşık sıfır bilgi ispat devrelerini denetleyebiliyor ve neredeyse dört yıldır gizli kalan kritik bir zafiyetin bulunmasına yardımcı olabiliyor.
Bu, kriptografi uzmanlarının artık önemli olmadığı anlamına gelmiyor.
Aksine, Taylor'ın deneyimi, denetim hedefi seçimi ve model çıktılarını doğrulama yeteneği hala sürecin merkezinde yer alıyor.
Ancak uzman ve yapay zeka kombinasyonu, karmaşık güvenlik açıklarını keşfetme maliyetini önemli ölçüde düşürüyor.
Güvenlik açığı kapatıldı, ancak piyasa hala cevap bekliyor
Zcash için en acil saldırı penceresi kapatıldı.
Orchard işlevselliği geri yüklendi, doğrulama devresi güncellendi ve şu anda güvenlik açığının kötüye kullanıldığına dair bir kanıt bulunmuyor.
Ancak ZEC'nin %30'dan fazla düşüşü, piyasanın yalnızca kodun düzeltilip düzeltilmediğiyle ilgilenmediğini gösteriyor.
Piyasa hala daha kapsamlı bir cevap bekliyor:
Geçtiğimiz yaklaşık dört yıl boyunca, Orchard içinde hiç sahte ZEC üretildi mi?
Yeni gizlilik havuzu ve Turnstile Accounting yükseltmesi sorunsuz bir şekilde hayata geçirilebilirse, topluluk sonunda arz bütünlüğünü kanıtlama ve piyasa güvenini yeniden tesis etme şansına sahip olacak.
Ancak bu kanıtlama tamamlanana kadar, Orchard olayı kolayca göz ardı edilemeyecek bir belirsizlik barındırıyor:
Teoride sınırsızca yaratılabilecek sahte ZEC'ler hiç var olmadı mı, yoksa kimsenin doğrudan göremediği bir yerde mi gizliydi?
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia