



Arbitrum, KelpDAO'nun kaybettiği parayı geri "çalmak" için bir hacker gibi davrandı
Orijinal Başlık: "Arbitrum, KelpDAO'nun Kaybettiği Parayı 'Çalıp' Geri Aldı"
Geçen hafta KelpDAO, neredeyse 300 milyon dolar çalınarak şimdiye kadar bu yıl DeFi'nin en büyük negatif güvenlik olayı haline geldi.
Çalınan ETH şu anda birden fazla zincirde dağılmış durumda, bunların yaklaşık 30765'i Arbitrum zincirinde bir adreste tutulmakta ve değeri 70 milyon dolardan fazla.
Bu hikaye aslında bitmiş gibi görünüyordu, bugün yeni bir bölüm daha var.
PeckShield tarafından izlenen bir rapora göre, Arbitrum zincirindeki hacker adresindeki para birkaç saat önce transfer edilmiş, ancak garip bir şekilde bu para, neredeyse tamamen sıfır olan 0x00000... gibi garip bir adrese aktarılmış.
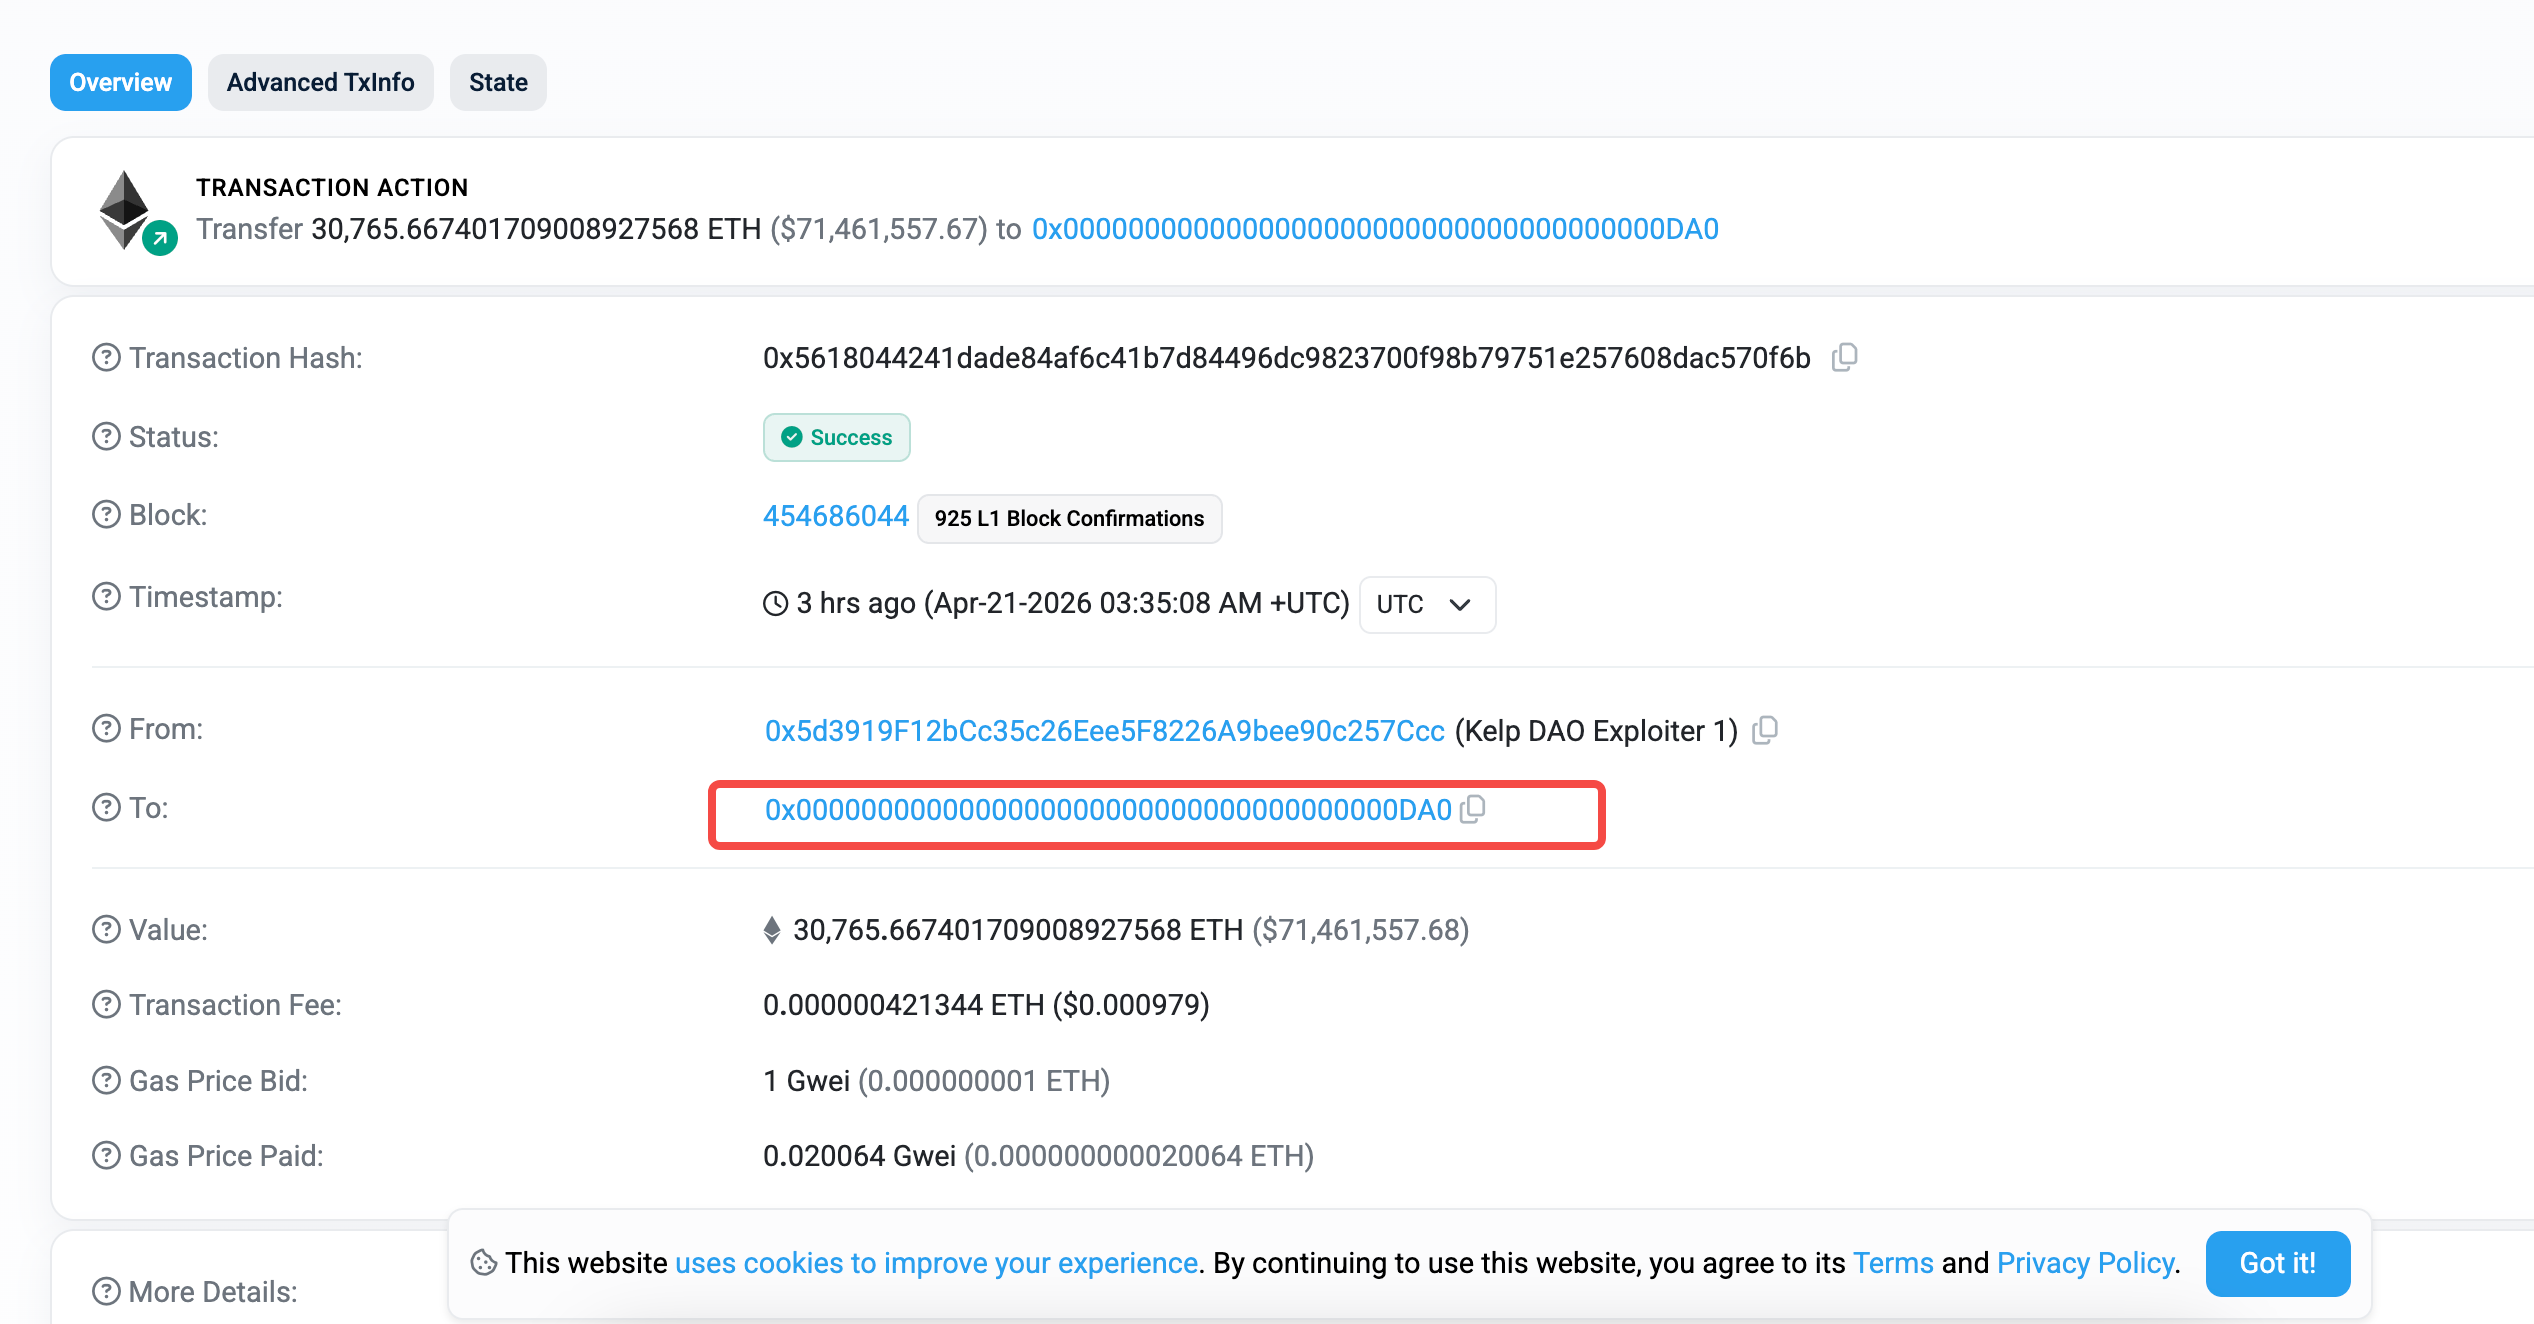
Herkes o sırada düşündü, acaba hacker kendi parayı bir çukur adresine mi gönderip yaktı? Yoksa vicdanına mı geldi ya da başka bir şekilde durduruldu mu?
Hiçbiri değil.
Birkaç saat önce, Arbitrum resmi forumunda durumu açıklayan acil bir bildiri yayınlandı. Hacker'ın parası, Arbitrum'un Güvenlik Konseyi tarafından transfer edildi.
Ancak garip olan şu ki, Hacker adresinin özel anahtarını bilmeden, Arbitrum Konseyi ne Hacker'ın parasını dondurdu ne de transfer yetkisi verdi, bunun yerine doğrudan "Hacker'ın adıyla" bir transfer talimatı gönderdi.
Hacker kendisi haberdar değil, özel anahtar sızdırılmadı, kayıtlar zincir üzerinde sanki Hacker'ın kendi işlemi gibi görünüyor.
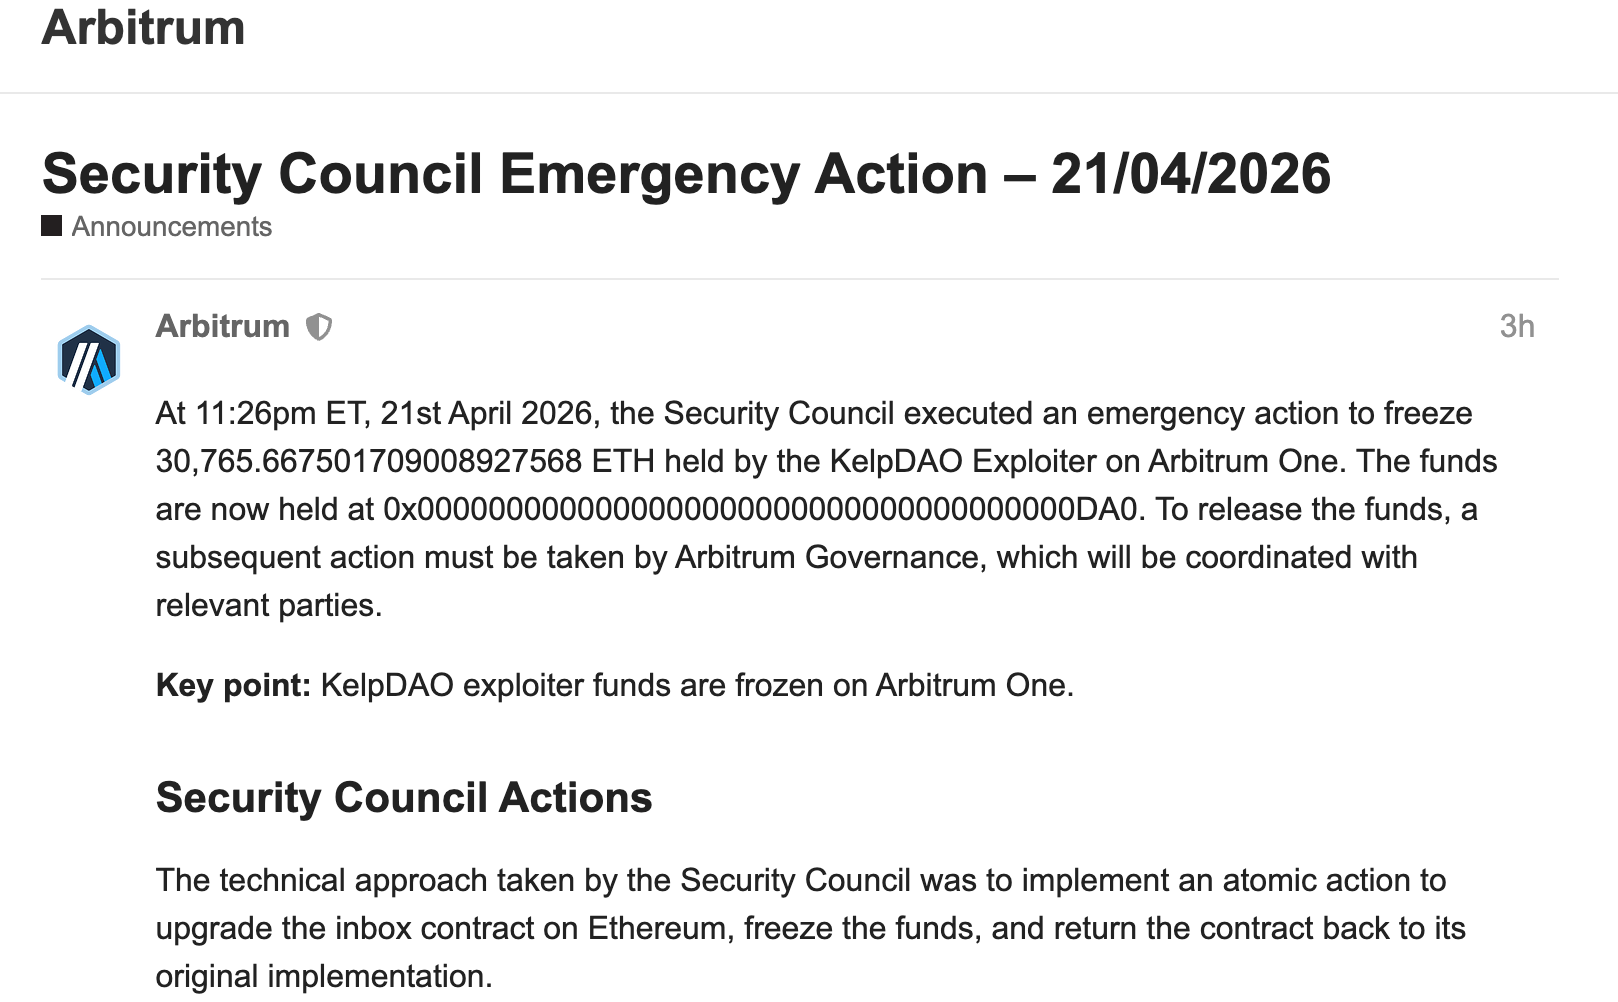
Ve bu işlemi gerçekleştirmenin prensibi ise, Arbitrum ve Ethereum arasındaki tüm cross-chain mesajların bir Köprü (Inbox) akıllı sözleşmesinden geçmesidir. Güvenlik Konseyi, bu sözleşmeyi geçici olarak yükseltti, yeni bir işlev ekledi:
Herhangi bir cüzdan adresinin adıyla cross-chain işlem gönderme, ancak o cüzdanın özel anahtarına ihtiyaç duymama.
Ardından, bu fonksiyonu kullanarak bir mesaj sahteleştirdiler, gönderenin cüzdanıyla hacker'ın cüzdanı arasına yazılı olan şey şuydu: 「ETH'imi tamamını dondurulmuş adrese gönder」. Arbitrum zinciri bunu aldıktan sonra normal işlem yapmaya devam etti, bu yüzden yukarıdaki zincirdeki transfer ekran görüntüsünde garip bir sahne ortaya çıktı.
Hacker'ın parasını gönderdikten sonra, bu akıllı sözleşme hemen orijinal haline geri döndü. Yükseltme, sahteleştirme, transfer, geri alma, hepsi Ethereum işlemi içinde paketlendi. Diğer kullanıcılar ve uygulamalar tamamen etkilenmedi.
Bu işlem, Arbitrum tarihinde bir örneği olmayan bir durumdu.
Forum duyurusuna göre, Güvenlik Konseyi önceden hacker'ın kimliğini, Kuzey Kore'ye işaret eden Lazarus Grubu'nu, bu yıl DeFi alanında en aktif olan ulusal hacker grubunu, yasal makamlara doğrulattı. Konsey, diğer kullanıcıları etkilemeyeceklerinden emin olduktan sonra teknik bir değerlendirme yaparak işlemi gerçekleştirdi.
Eğer hacker baştan hata yapmasaydı, bu hamle biraz "herkesi suçlama" anlamına gelirdi. Dondurulan ETH'nin nasıl ele alınacağına gelince, bunun Arbitrum'un DAO yönetişim oylamasıyla yapılması ve yasal makamlarla koordine edilmesi gerekecektir.
Çalınan 70 milyon doların üzerindeki fonların geri alınabilmesi elbette güzel bir olaydır. Ancak bu işin gerçekleşmesi için dikkate değer bir ön şart var: Güvenlik Konseyi'ndeki 12 üyenin 9'u imza atarsa, tüm yönetişim oylamalarını atlayabilir ve merkezi olmayan bir şekilde ana akım ağ işlem sözleşmelerini anında güncelleyebilir.
Sonucu Övmek mi, Yeteneği Kaygılanmak mı?
Şu anda, topluluk bu olaya oldukça bölünmüş bir şekilde tepki veriyor.
Bazıları Arbitrum'un harika bir iş çıkardığını düşünüyor, varlık korunması için kritik bir anda müdahale ettiği için L2'ye olan güveni biraz artırdığını düşünüyor. Diğerleri ise oldukça açık bir soru sordu: Eğer 9 kişi imza atarak herhangi birinin varlığını hareket ettirebiliyorsa, bu hala merkezsiz mi sayılır?
Yazara göre, her iki tarafın söylediği aslında aynı şey değil.
İlk grup sonucu, ikinci grup ise yeteneği tartışıyor. Bu olayın sonucu kesinlikle olumlu, 70 milyon doların üzerindeki çalınan fonlar geri alındı. Ancak bu sefer Arbitrum'un gösterdiği çoklu imza ile akıllı sözleşme işlevinin kendisi nötrdü; bu yetenek, hacker'ı takip etmek için kullanıldı, ancak ileride ne için kullanılabilir, ne yapabilir, nasıl yapabilir, aslında tamamen komitenin yönetimine bağlı.
Ancak, Arbitrum'u kullanan çoğu kişi için, bu tartışma belki de başka bir gerçeklik kadar somut değil. Arbitrum özel değil, şu anda ana akım L2'ler neredeyse tümü acil durum yükseltme iznini koruyor.
Kullandığınız bu zincirin büyük olasılıkla benzer bir Güvenlik Konseyi'ne sahip olduğunu ve benzer yetkilere sahip olduğunu gösteriyor. Bu nedenle, Arbitrum'un özel bir seçim yapmadığını söyleyebiliriz, çünkü L2 şu anda neredeyse tüm genel tasarımlarda bu yapıyı benimsemiş durumda.
Farklı bir perspektiften bakacak olursak, bu saldırı ve savunma durumu aslında daha geniş bir manzarayı ortaya çıkardı.
Saldıran taraf Kuzey Kore'nin Lazarus Grubu idi ve bu yıl en az 18 DeFi saldırısına atfedildi. Sadece üç hafta önce Drift Protocol'ten tamamen farklı bir yöntemle 285 milyon dolar çaldılar.
Bir yanda ulusal düzeydeki hacker'lar saldırı tekniklerini sürekli olarak geliştirirken, diğer yanda L2, altta yatan izinleri kullanmaya başlayarak karşı saldırı başlatmaya başladı. DeFi'nin güvenlik savaşı, "sonradan dondurma, zincir üstü bildirim, beyaz şapkalı müdahale"den çıkarak yeni bir aşamaya doğru ilerliyor.
Korsanın adresini açacak evrensel bir anahtar yaparak sıra dışı bir önlem almışlar ve işleri bitirdikten sonra o anahtarı imha etmişler. Bu durumda, bir saldırıya karşı başa çıkma yeteneğine sahip olmanın kötü bir şey olmadığını söyleyebiliriz.
Ve eğer gerçekten her şeyi "merkezsizliğe gitmeme" felsefi bir tartışma seviyesine yükseltmek gerekiyorsa, o zaman pek çok şeyden bahsedilebilir. Şifreleme endüstrisinde merkeziyetçi operasyonlar oldukça yaygındır ve bu durum en azından sorunları ele alır ve çözer, sorun yaratmaz.
Pratik bir açıdan bakıldığında, KelpDAO'dan çalınan 292 milyon, geri alınan ise 70 milyon dolar civarında, toplamın dörtte birinden az. Geri kalan ETH zincirlerde dağılmış durumda, Aave'de 100 milyon doların üzerinde kötü alacak hala çözüme kavuşturulmadı, rsETH sahiplerinin ne kadarını geri alabileceği bilinmiyor.
Arbitrum bile Tanrısal izinleri kullansa da, bu savaşın hala çok uzun bir süre devam edeceği açıktır.
Orjinal Makale Bağlantısı
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

