Kuzey Kore'li Hackerlar "Şişman Yıl"ı Yaşıyor: 2025 Yılında Rekor Seviyede Fon Çalındı, Para Aklama Süresi Yaklaşık 45 Gün
Orjinal Başlık: Kuzey Kore, Rekor 2 Milyar Dolarlık Kripto Hırsızlığı Yılına İmza Attı, Toplam Hırsızlık Miktarı 6.75 Milyar Dolara Ulaştırdı
Orjinal Kaynak: Chainalysis
Orjinal Çeviri: Felix, PANews
Yıllardır Kuzey Kore'li hacker'ların kripto endüstrisine yönelik saldırılarına odaklanan Chainalysis, 2025 Hacker Saldırıları Raporu'nda özellikle Kuzey Kore'li hacker'ların saldırı metodlarını detaylı bir şekilde inceledi. İşte detaylar:
Ana Noktalar:
· Kuzey Kore'li hacker'lar, 2025 yılında 20.2 milyar dolar değerinde kripto para çaldı, bu bir önceki yıla göre %51 artış anlamına geliyor. Saldırı sayıları azalmasına rağmen, toplam çalınan miktarları 67.5 milyar dolara ulaşmış durumda.
· Kuzey Kore'li hacker'lar, daha az saldırı ile daha fazla kripto para çaldılar. Genellikle IT personelini kripto hizmetlerine yerleştirerek veya üst düzey yöneticilere yönelik karmaşık sahte kimlik stratejileri kullanarak bunu başardılar.
· Kuzey Kore'li hacker'lar açıkça Çince karıştırma hizmetlerini, zincirler arası köprü hizmetlerini ve karıştırılmış coin protokollerini tercih ediyorlar. Büyük çaplı hırsızlık olaylarından sonra aklama döngüleri yaklaşık 45 gün sürüyor.
· 2025 yılında, bireysel cüzdan hırsızlık olayları 158,000'den fazla artarak 80,000 kullanıcı mağdur oldu, ancak çalınan toplam değer (713 milyon dolar) 2024 yılına kıyasla azaldı.
· DeFi toplam kilitli değeri artmasına rağmen, 2024 ile 2025 yılları arasında hacker saldırı kayıpları hala düşük seviyelerde seyrediyor, bu da güvenlik önlemlerinin önemli ölçüde etkili olduğunu gösteriyor.
2025 yılında, kripto ekosistemi tekrar ciddi bir zorlukla karşı karşıya kaldı ve çalınan fonlar sürekli olarak arttı. Analizler, kripto hırsızlık modellerinin dört ana önemli özelliğini ortaya koydu: Kuzey Kore'li hacker'lar hala ana tehdit kaynağı; merkezi hizmetlere yönelik bireysel saldırılar giderek artıyor; bireysel cüzdan hırsızlık olayları patlama yaşıyor; DeFi hacker saldırı eğilimleri beklenmedik bir şekilde farklılaşıyor.
Genel Durum: 2025 Yılında Çalınan Miktar 34 Milyar Doları Aştı
2025 yılının Ocak ayından Aralık ayının başına kadar, kripto endüstrisi 34 milyar doların üzerinde çalındı, bunun 2 milyar dolarlık kısmı sadece Şubat ayında Bybit'e yapılan saldırıdan kaynaklandı.
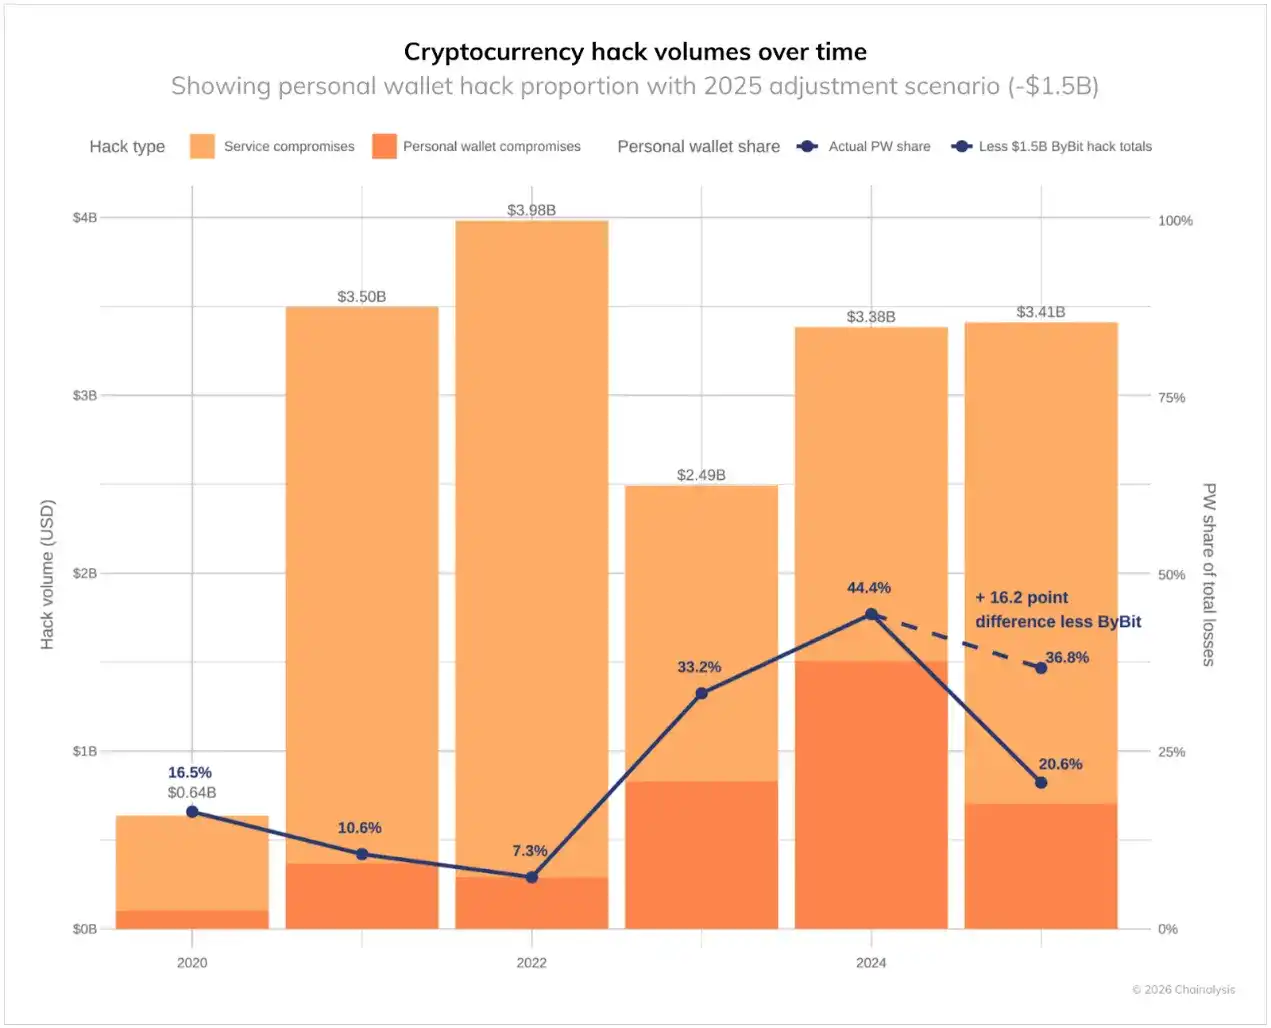
Veriler ayrıca bu hırsızlık olaylarının önemli değişikliklerini ortaya koyuyor. Bireysel cüzdan hırsızlık olayları büyük ölçüde arttı, 2022'de hırsızlık toplamının %7.3'ünü oluştururken 2024'te %44'e yükseldi. Bybit saldırı olayının büyük etkisi olmasaydı, bu oranın 2025'te %37'ye ulaşması muhtemeldir.
Aynı zamanda, özel anahtar altyapısı ve imza sürecine yönelik karmaşık saldırılar nedeniyle merkezi hizmetler giderek daha büyük kayıplarla karşı karşıya kalıyor. Bu platformlar kurumsal kaynaklara ve profesyonel güvenlik ekiplerine sahip olmalarına rağmen, soğuk cüzdan kontrolünü atlayabilen tehditlere karşı savunmasız kalabiliyorlar. Bu tür saldırılar sık olmasa da (aşağıdaki grafikte gösterildiği gibi), gerçekleştiğinde büyük miktarda hırsızlık oluşuyor; 2025'in ilk çeyreğinde, bu tür olaylar nedeniyle oluşan kayıplar toplam kaybın %88'ini oluşturdu. Birçok saldırgan, üçüncü taraf cüzdan entegrasyonunu kullanarak ve imzalayıcıları kötü amaçlı işlemleri yetkilendirmeye ikna ederek gelişmiş yöntemler geliştirdi.
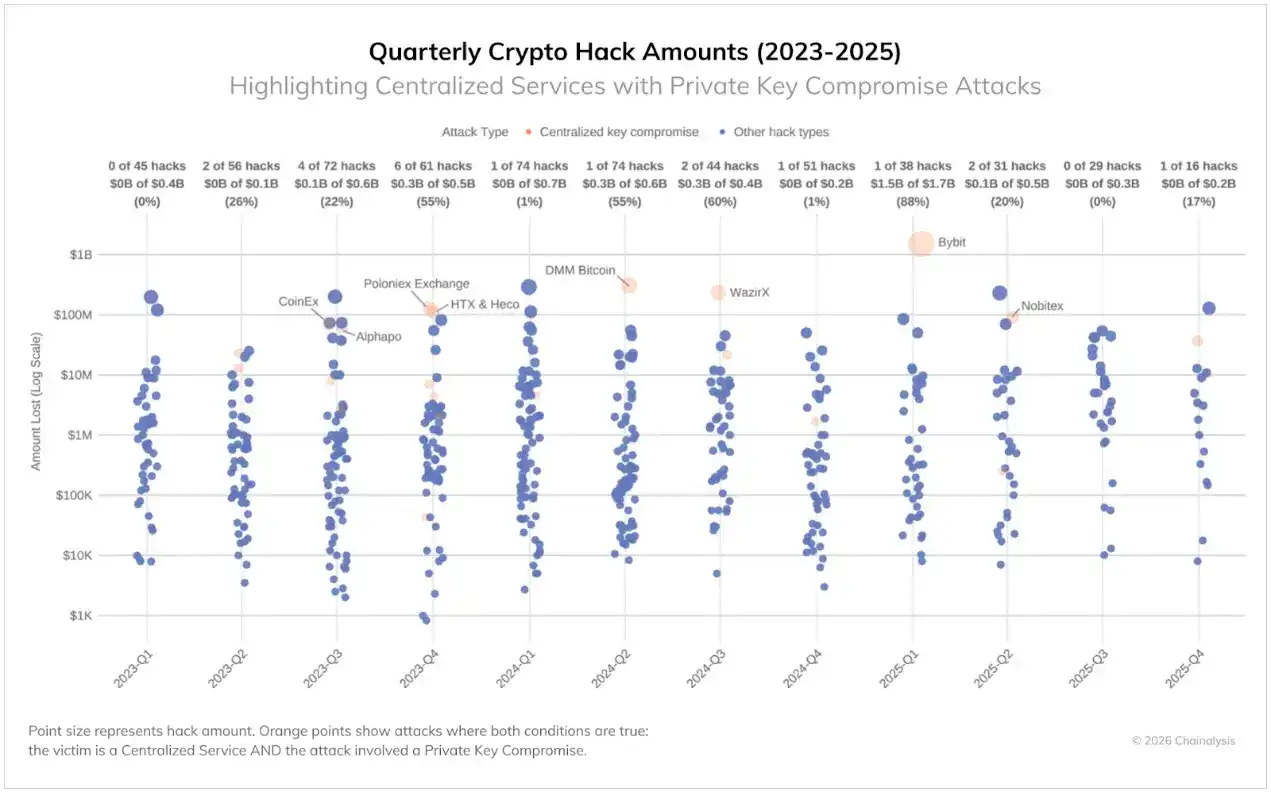
Şifreleme güvenliğinin bazı alanlarda gelişmiş olabileceğine dair belirtiler olmasına rağmen, yüksek hırsızlık miktarı başarılı saldırganların hala çeşitli yollarla başarılı olabildiğini gösteriyor.
En Üç Büyük Hacker Saldırısından Kaynaklanan Kayıpların Toplam Kaybın %69'unu Oluşturması, Ortanca Değeri 1000 Kat Aştı
Fon hırsızlık olayları genellikle aşırı olaylar tarafından yönlendirilir, çoğu hacker saldırısı nispeten küçük ölçeklidir, ancak bazıları büyük ölçeklidir. Bununla birlikte, 2025'te durum kötüleşti: En büyük ölçekli hacker saldırısı ile tüm olayların ortanca değeri arasındaki oran ilk kez 1000 katın eşiğini aştı. Artık, en büyük saldırılarda çalınan fonlar olağan olaylarda çalınan fonların 1000 katı, hatta 2021 boğa piyasasının zirvesini aşıyor. Bu hesaplamalar, çalınan fonun çalındığı sırada dolar cinsinden değeri üzerinden yapılmaktadır.
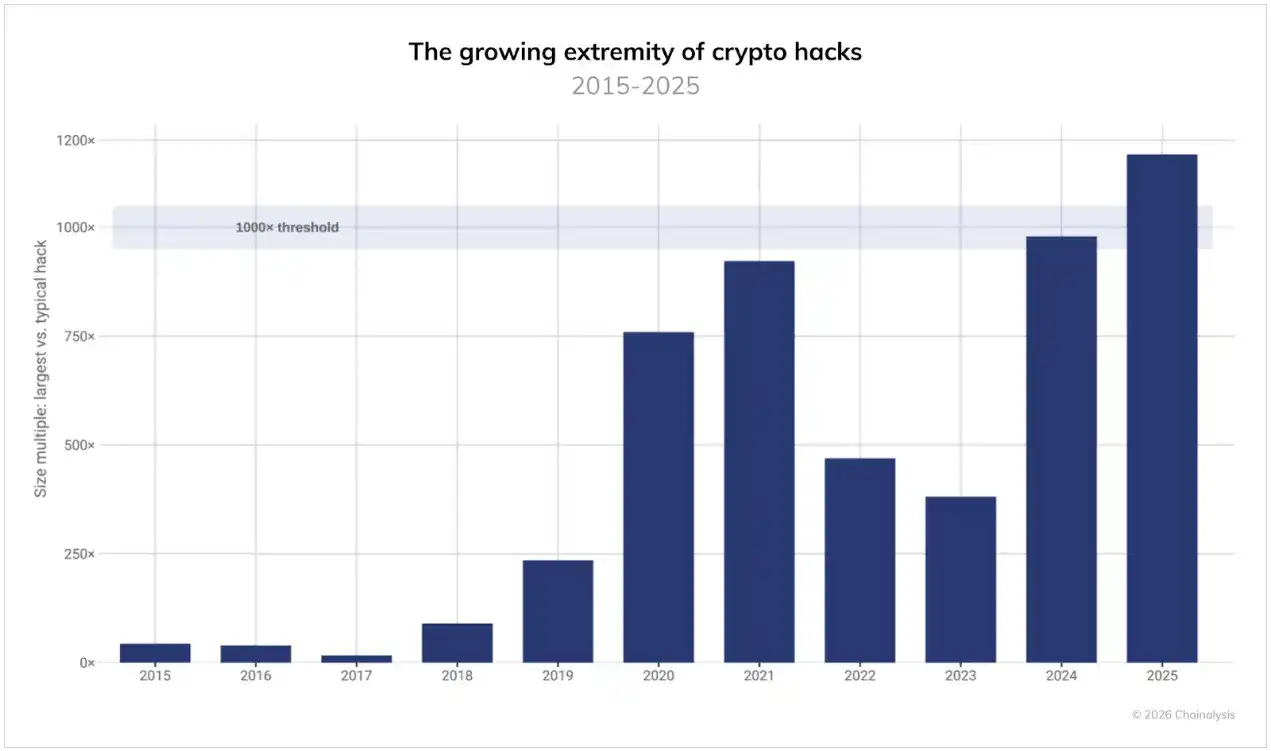
Bu giderek genişleyen fark, kayıpların büyük ölçüde odaklanmasına neden olmaktadır. 2025'te en üç büyük hacker saldırısından kaynaklanan kayıpların tüm kaybın %69'unu oluşturduğu, tek bir olayın yıllık toplam kaybı üzerindeki etkisinin olağanüstü derecede belirgin olduğu bir yıl. Saldırı sıklığı dalgalanabilir ve varlık fiyatları yükseldikçe, ortanca kayıp da artacaktır, ancak bireysel büyük açıklıkların neden olduğu potansiyel kayıplar daha hızlı bir şekilde artmaktadır.
Doğrulanmış Saldırı Olaylarının Azalmasına Rağmen, Kuzey Kore Hala Başlıca Tehdit
Saldırı sıklığı büyük ölçüde azalmış olmasına rağmen, Kuzey Kore hala şifreleme güvenliği için en büyük tehdittir; 2025 yılında elde ettiği kripto para fonları rekor bir seviyeye ulaşarak 2024 yılından en az 6.81 milyar dolar daha fazla olmak üzere 20.2 milyar doları aşmıştır, yıllık bazda %51 artış göstermiştir. Çalınan miktar açısından, bu, Kuzey Kore'nin kripto paraları çalmaya başladığı tarihten bu yana yaşanan en ciddi yıldır; Kore yarımadasından başlatılan saldırılar tüm saldırıların %76'sını oluşturarak tarihi bir rekora imza atmıştır. Genel olarak, Kuzey Kore'nin çaldığı kripto para toplamı, en düşük tahminle 6.75 milyar doları bulmaktadır.
Kuzey Kore'li hackerlar giderek daha fazla IT personelini (başlıca saldırı yöntemlerinden biri) kripto hizmetlere sızdırarak ayrıcalıklı erişim elde ediyor ve büyük saldırılar gerçekleştiriyor. Bu yılın rekor düzeydeki saldırı olayları, Kuzey Kore'nin kripto işlem platformları, barındırma kuruluşları ve Web3 şirketlerindeki sızıntılara daha fazla dayandığını yansıtabilir ve bu durum başlangıç erişimi ve yatay hareketi hızlandırarak kitlesel hırsızlık için koşullar oluşturabilir.
Ancak, son zamanlarda Kuzey Kore ile ilişkilendirilen hacker grupları bu tür bir IT çalışanı modelini kökten değiştirdi. Artık sadece pozisyon başvurusunda bulunmuyorlar ve çalışan kimliğiyle gizlice içeri sızma yerine giderek daha fazla tanınmış Web3 ve AI şirketlerinin işe alım personeli gibi davranarak sahte işe alım süreçleri düzenliyorlar, nihayetinde "teknik elemeler" adı altında, kurbanın giriş kimlik bilgilerini, kaynak kodunu ve mevcut işvereninin VPN veya tek nokta giriş (SSO) erişim hakkını elde ediyorlar. Üst düzey yönetim düzeyinde, benzer sosyal mühendislik taktikleri, sahte stratejik yatırımcılar veya satın alanlar olarak ortaya çıkan temasa dayalı bir şekilde, duyarlı sistem bilgilerini ve potansiyel yüksek değerli altyapıyı araştırmak için tavsiye toplantıları ve sahte yatırımcı değerlendirmelerinden yararlanıyorlar - bu evrim doğrudan Kuzey Kore IT çalışanları dolandırıcılık faaliyetinin temeli üzerine inşa edilmiş olup, stratejik öneme sahip AI ve blockchain şirketlerine odaklanmaktadır.
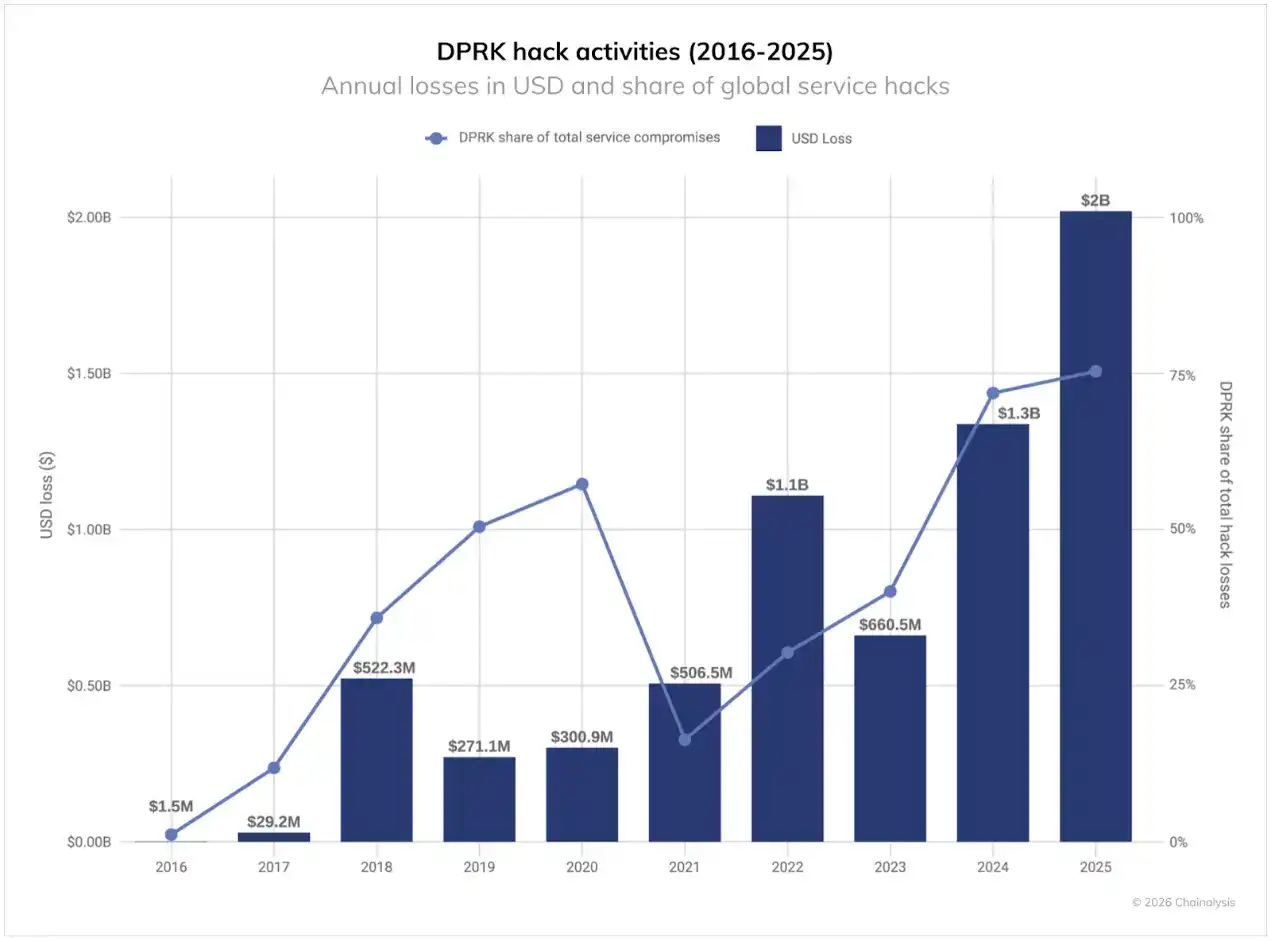
Geçmiş yıllarda görüldüğü gibi, Kuzey Kore'nin sürekli gerçekleştirdiği ağ saldırılarının değeri diğer hackerlardan çok daha yüksektir. Aşağıdaki grafikte görüldüğü gibi, 2022'den 2025'e kadar Kuzey Koreli hacker saldırıları en yüksek değer aralığını oluştururken, olmayan Kuzey Koreli hacker saldırıları tüm hırsızlık ölçeklerinde daha normal bir dağılıma sahiptir. Bu model, Kuzey Kore hackerlarının saldırı gerçekleştirdiğinde büyük hizmetlere hedeflediğini ve en büyük etkiyi yaratmaya çalıştığını daha da açıkça ortaya koymaktadır.

Yılın rekor düzeydeki kaybı meydana gelen olay sayısının büyük ölçüde azalmasından kaynaklanmaktadır. Bu değişim (olay sayısındaki azalma ancak kayıplardaki büyük artış) 2025 Şubat'ındaki Bybit büyük ölçekli hacker saldırısının etkisini yansıtmaktadır.
Kuzey Kore'ye Özgü Kara Para Aklama Modeli
2025'in başlarında büyük miktarda çalınan fonun akışı, Kuzey Kore'nin nasıl büyük ölçekte kripto para birimi akladığını ortaya koymuştur. Onların modeli diğer çevrimiçi suçlulardan tamamen farklıdır ve zaman içinde evrim geçirmiştir.
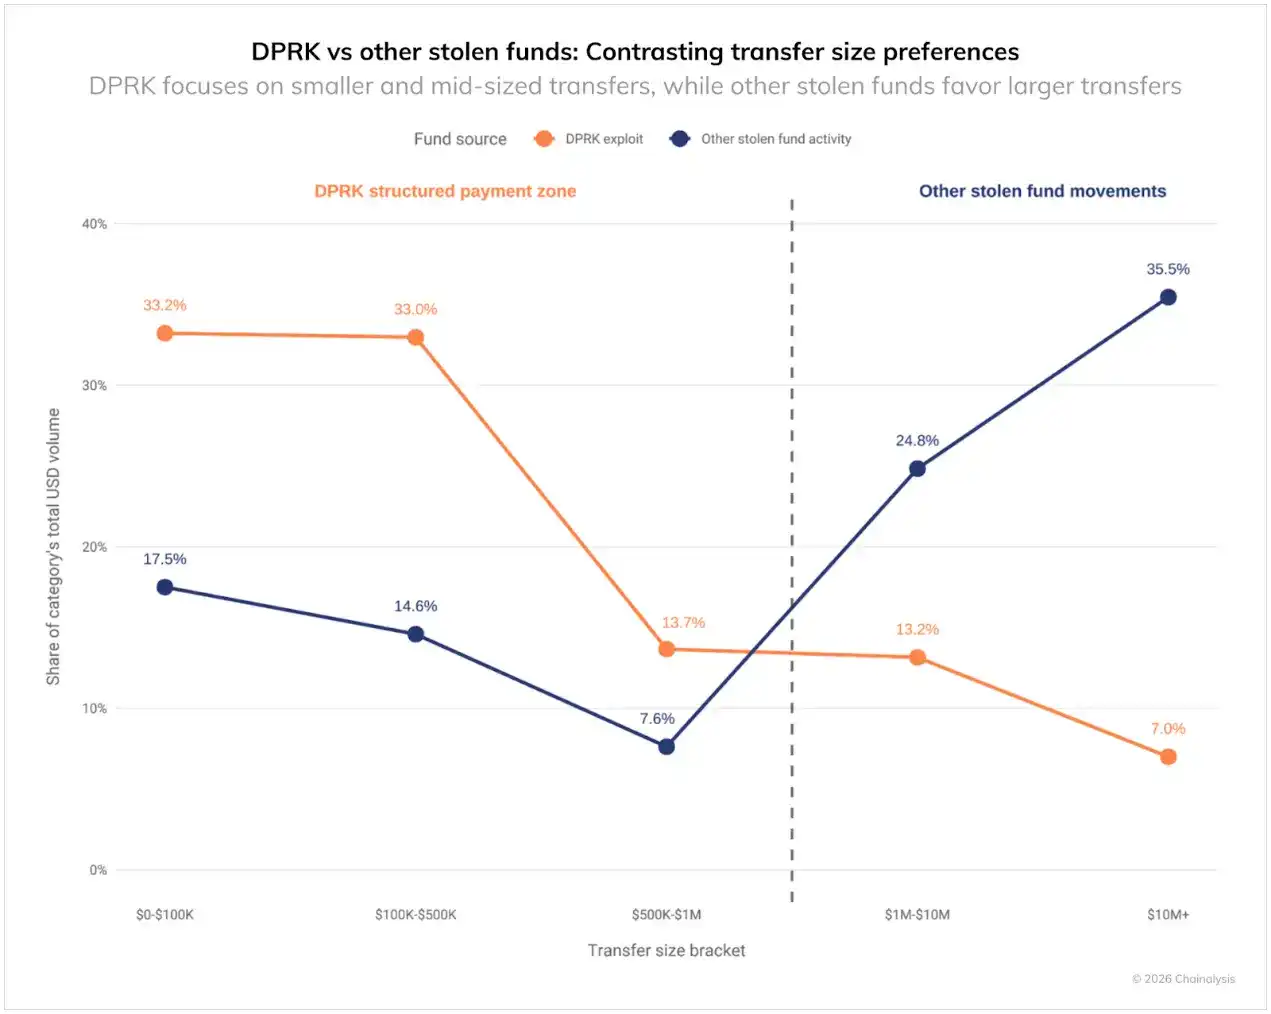
Kuzey Kore'nin kara para aklama faaliyetleri belirgin bir "taşıma" modeli sergilemektedir ve işlem hacminin %60'tan fazlası 500.000 $'ın altındadır. Diğer hacker gruplarının aksine, Kuzey Kore'deki fon transferinin %60'tan fazlası 1 milyon ile 10 milyon dolar arasında olan aralıklarda yollarla küçük parçalara ayrılmıştır. Kuzey Kore her ne kadar her aklama işleminde diğerlerinden daha yüksek bir miktar taşısa da, işlemi daha küçük parçalara bölmektedir, bu da kara para aklamanın karmaşıklığını vurgular.
Diğer hacker'lara kıyasla, Kuzey Kore bazı kara para aklama aşamalarında belirgin tercihler sergilemektedir:
Kuzey Kore'li hacker'lar genellikle şuna eğilimlidir:
· Çin'e Özgü Para Transferi ve Teminat Hizmetleri (+355% ila 1000% ve üzeri): Bu en belirgin özelliktir, Çin'e özgü teminat hizmetlerine ağır bir şekilde bağımlıdır ve sayısız olası düşük uyumluluk kontrolüne sahip kara para aklama işletmecilerinden oluşan bir ağa güçlü bir şekilde dayanır.
· Zincirler Arası Köprü Hizmetleri (+97%): Farklı blokzincirler arasında varlıkların transferinde yüksek ölçüde köprülere bağımlıdır ve izleme zorluğunu artırmaya çalışır.
· Karıştırma Hizmetleri (+100%): Fon akışını gizlemeye çalışmak için daha fazla karıştırma hizmeti kullanır.
· Huione gibi Uzman Hizmetler (+356%): Kara para aklama faaliyetlerini desteklemek için stratejik olarak belirli hizmetleri kullanır.
Kara para aklama faaliyetlerine katılan diğer hacker'lar genellikle şuna eğilimlidir:
· Borç Verme Protokolleri (-80%): Kuzey Kore, bu DeFi hizmetlerini kullanmaktan kaçınır ve daha geniş DeFi ekosistemiyle sınırlı entegrasyon gösterir
· KYC'siz Ticaret Platformları (-75%): Şaşırtıcı bir şekilde, diğer hacker'lar Kuzey Kore'den daha fazla KYC'siz ticaret platformlarını kullanır
· B2B Ticaret Platformları (-64%): Kuzey Kore'nin P2P platformlarına ilgisi sınırlıdır
· CEX (-25%): Diğer hacker'lar geleneksel ticaret platformlarıyla daha fazla doğrudan etkileşime girer
· DEX (-42%): Diğer hacker'lar likiditesi yüksek ve anonimliği güçlü olan DEX'leri kullanmaya daha meyillidir
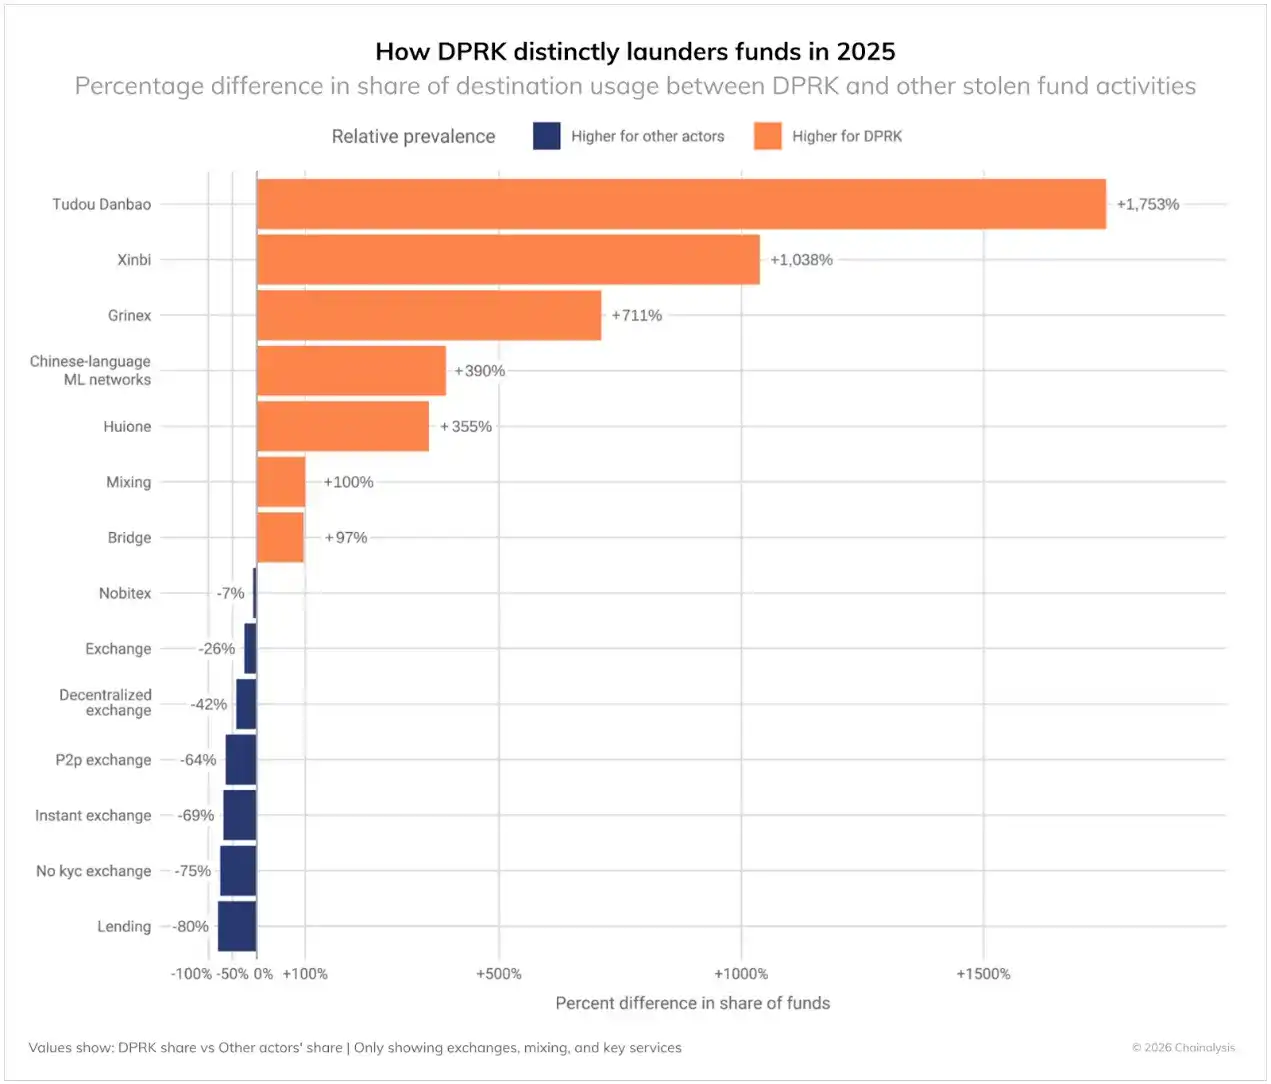
Bu desenler, Kuzey Kore'nin faaliyetlerinin, devlet destekli olmayan ağ suçlularından farklı kısıtlamalara ve hedeflere tabi olduğunu göstermektedir. Onlar büyük ölçüde uzman Çince kara para aklama hizmetlerini ve tezgahüstü (OTC) tüccarlarını kullanır, bu da Kuzey Kore hacker'larının Asya Pasifik bölgesindeki yasadışı faaliyetlerle sıkı bir şekilde ilişkili olduğunu göstermektedir.
Kuzey Kore Hacker'larının Saldırı Sonrası Çalınan Fonların Aklanma Zaman Çizelgesi
2022-2025 yılları arasında Kuzey Kore'ye atfedilen hacker olaylarından sonra zincir üstü aktivitenin analizi, bu olayların, çalınan fonların kripto ekosistemindeki akışıyla uyumlu bir desen sergilediğini göstermektedir. Büyük çaplı bir hırsızlık olayından sonra, çalınan fonlar yapılandırılmış, çok aşamalı bir aklama yolunu takip eder ve bu süreç yaklaşık olarak 45 gün sürer:
İlk Aşama: Hemen Karman Çorman Etme (Gün 0-5)
Çalıntı olan bir hack saldırısından hemen sonra, ilk birkaç gün boyunca, bir dizi olağandışı faaliyetin arttığı gözlemlendi, odak noktası hemen çalınan kaynaktan fonların çıkarılmasıydı:
· DeFi protokolünde çalınan fon akışı en yüksek artışı yaşadı (+370%) ve ana hedef haline geldi.
· Karıştırma hizmetlerinin işlem hacmi de büyük ölçüde arttı (+135-150%), ilk düzeyde karışıklık oluşturdu.
· Bu aşama, acil “ilk adım” eylemini temsil eder ve başlangıçtaki hırsızlık eyleminden ayrımı netleştirmeyi amaçlar.
İkinci Aşama: Ön Eleme (Gün 6-10)
İkinci haftaya girildiğinde, kara para aklama stratejisi, fonların daha geniş ekosisteme entegre olmasına yardımcı olacak hizmetlere yönlendirildi:
· KYC kısıtlamaları daha az olan günlük borsalar (+37%) ve CEX'ler (+32%) fon akışını almaya başladı.
· İkinci düzey karıştırma hizmetleri (+76%) aşağı düzeyde devam eden aklama faaliyeti
· Zincirler arası köprüleme (örneğin XMRt, +141%) fonların blockchainler arasındaki hareketini dağıtmaya ve gizlemeye yardımcı oldu
· Bu aşama, fonların potansiyel çıkış kanallarına doğru akışını başlattığı kritik bir geçiş dönemidir
Üçüncü Aşama: Uzun Kuyruk Entegrasyonu (Gün 20-45)
Son aşama açıkça nihai olarak fiat para birimine veya diğer varlıklara dönüştürülebilen hizmetlere yöneliktir:
· KYC gerektirmeyen günlük borsaların (+82%) ve teminat hizmetlerinin (örneğin Patates Teminat, +87%) kullanımı belirgin şekilde arttı
· Anlık borsaların (+61%) ve Çin platformlarının (örneğin Huobi, +45%) nihai dönüşüm noktası haline gelmesi
· CEX’ler (+50%) de fon alırken, fonları yasal fonlarla karıştırma girişimlerinin olduğunu gösterir
· Çin ağı (örneğin +33%) ve Grinex (+39%) gibi KYC az olan yargı bölgeleri, bu modeli tamamladı
Bu genellikle 45 günlük bir kara para aklama işlem penceresi, yasal ve uyum ekiplerine kritik istihbarat sağlar. Bu model yıllarca devam etmiş olup, Kuzey Koreli hackerların operasyonel kısıtlamalarla karşı karşıya olduğunu ve bunun muhtemelen finansal altyapı edinme kanallarının sınırlı olmasından ve belirli aracılarla koordinasyon gerekliliğinden kaynaklanabileceğini göstermektedir.
Bu hacker'lar her zaman bu kesin zaman çizgisini takip etmese de -bazı çalıntı fonlar aylar veya yıllar boyunca uyuyabilir- bu model, aktif kara para aklama sırasında tipik blok zinciri davranışlarını temsil etmektedir. Ayrıca, bu analizde olası kör noktaların farkında olunmalıdır, çünkü belirli faaliyetler (örneğin özel anahtar transferi veya zincir dışı kripto para birimi ile fiat değişimi) kanıtlanmış istihbarat olmaksızın blok zincirinde görünmeyebilir.
Kişisel Cüzdan Hırsızlığı: Bireysel Kullanıcılar Üzerindeki Tehdit Artmaktadır
On-chain model analizi ve mağdur ile endüstri ortağı raporlarına dayanarak, kişisel cüzdan hırsızlığının ciddiyeti hakkında bilgi edinmek mümkündür, ancak gerçekte hırsızlıkla karşılaşanların sayısı muhtemelen çok daha fazladır. En düşük tahminle, 2025 yılında yapılan kişisel cüzdan hırsızlığından kaynaklanan değer kaybı toplam kaybın %20'sini oluşturmaktadır; bu, 2024 yılındaki %44'lük orana göre düşüş yaşandığını göstermektedir, bu da hem büyüklük hem de model açısından bir değişiklik olduğunu göstermektedir. 2025 yılındaki hırsızlık olaylarının toplam sayısı 2022 yılında kaydedilen 5.4 olayın neredeyse üç katı olan 15.8 bine yükseldi. Mağdur sayısı 2022 yılındaki 40 bin kişiden 2025 yılında en az 80 bin kişiye yükseldi. Bu önemli artışların büyük olasılıkla kripto paranın daha geniş çapta benimsenmesinden kaynaklandığı düşünülmektedir. Örneğin, en fazla aktif kişisel cüzdana sahip olan blokzincirlerden biri olan Solana'nın hırsızlık olayı sayısı belirgin şekilde önde gidiyor (yaklaşık 26,500 mağdur).
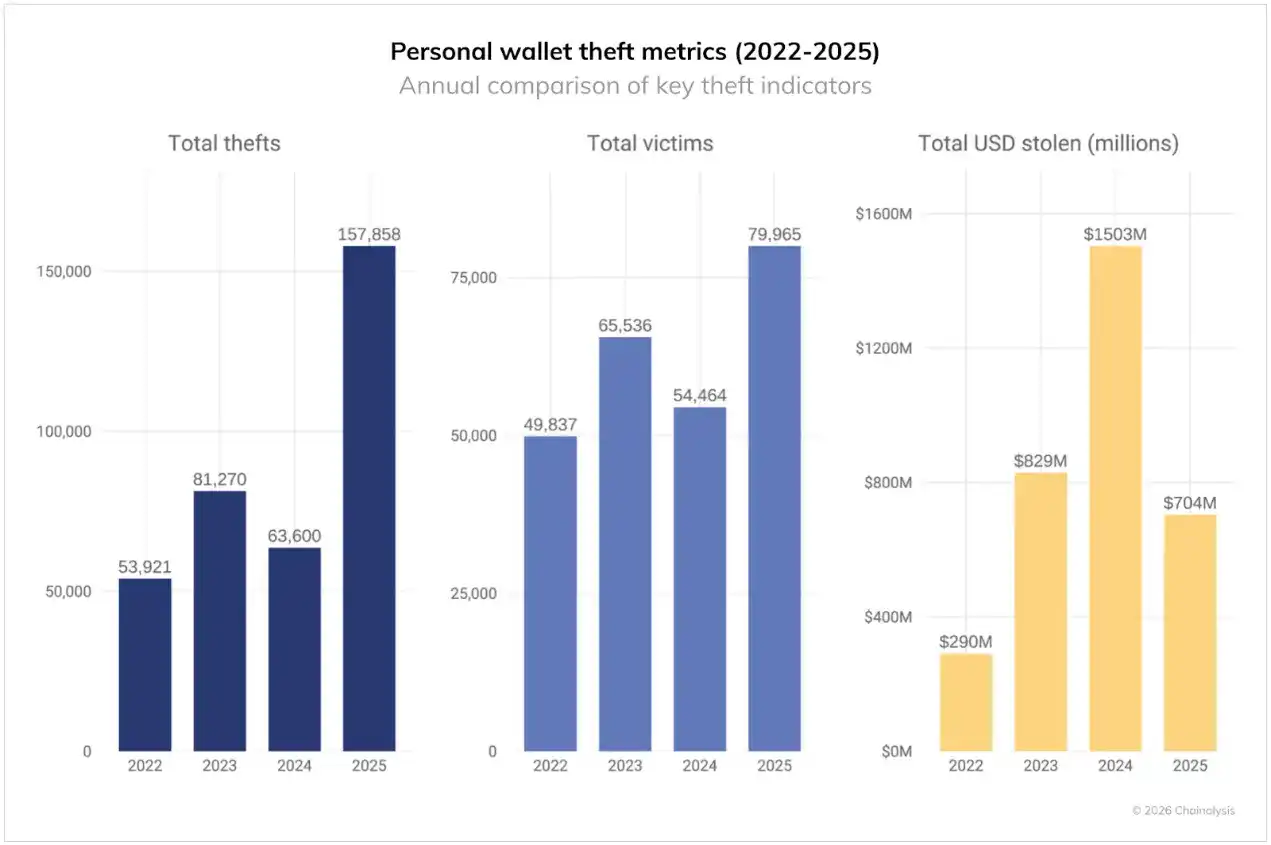
Ancak, olay ve mağdur sayıları artarken, 2025 yılında her bir kişisel cüzdan sahibinden çalınan toplam dolar miktarı 2024 yılındaki 1.5 milyar dolarlık zirve değerinden 713 milyon dolara düştü. Bu, saldırganların hedefi olan kullanıcılar artarken, her mağdurun çalınan miktarın azaldığını göstermektedir.
Belirli bir ağın mağdurluk verileri, hangi alanların kripto kullanıcıları için en büyük tehdidi oluşturduğuna dair daha fazla içgörü sağlar. Aşağıdaki grafik, her ağın aktif kişisel cüzdanlarına göre ayarlanmış mağdurluk verilerini göstermektedir. 2025 yılı için her 100,000 cüzdana karşılık gelen suç oranına göre Etherium ve Tron'un hırsızlık oranı en yüksektir. Ethereum'un geniş kullanıcı tabanı, hırsızlık oranının ve mağdur sayısının yüksek olduğunu gösterirken, Tron'un sıralaması, aktif cüzdan sayısının daha az olmasına rağmen hırsızlık oranının hala yüksek olduğunu göstermektedir. Bununla karşılaştırıldığında, Base ve Solana'nın kullanıcı tabanlarının büyük olmasına rağmen mağduriyet oranı daha düşüktür.
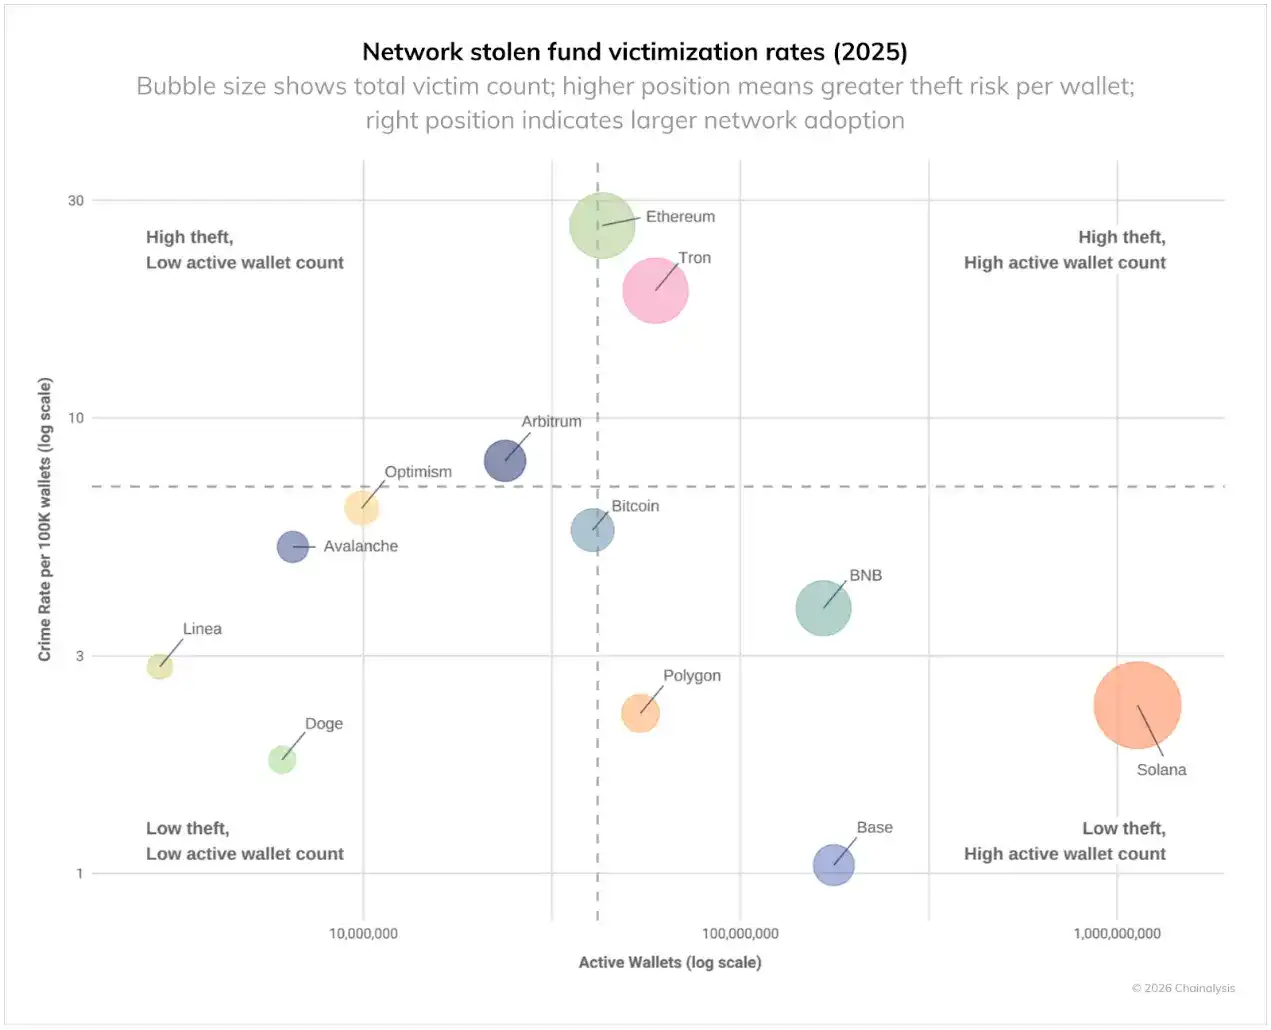
Bu, kişisel cüzdanların kripto ekosistemindeki güvenlik riskinin eşit olmadığını göstermektedir. Teknik mimarinin benzer olmasına rağmen, farklı blokzincirlerin hırsızlık oranlarında farklılıklar olduğunu gösterir, bu da teknik faktörlerin yanı sıra, kullanıcı grubu özellikleri, popüler uygulamalar ve suç altyapısı gibi faktörlerin hırsızlık oranını belirlemede önemli rol oynadığını göstermektedir.
DeFi Hacker Saldırısı: Piyasanın Dönüşümünü İşaret Eden Farklılaşma Modeli
DeFi alanı, 2025 yılındaki suç verilerinde belirgin bir şekilde farklılaşan bir model sergilemektedir, tarihî trendlerden belirgin şekilde sapmaktadır.
Veriler üç ayrı aşamayı göstermektedir:
· İlk Aşama (2020-2021): DeFi TVL ve Hacker Saldırısı Kayıpları Eşzamanlı olarak Artmaktadır
· Aşama 2 (2022-2023): İki Ölçütün Eş Zamanlı Düşüşü
· Aşama 3 (2024-2025): TVL Artışı, Hacker Saldırı Kaybı Sabit Kalıyor
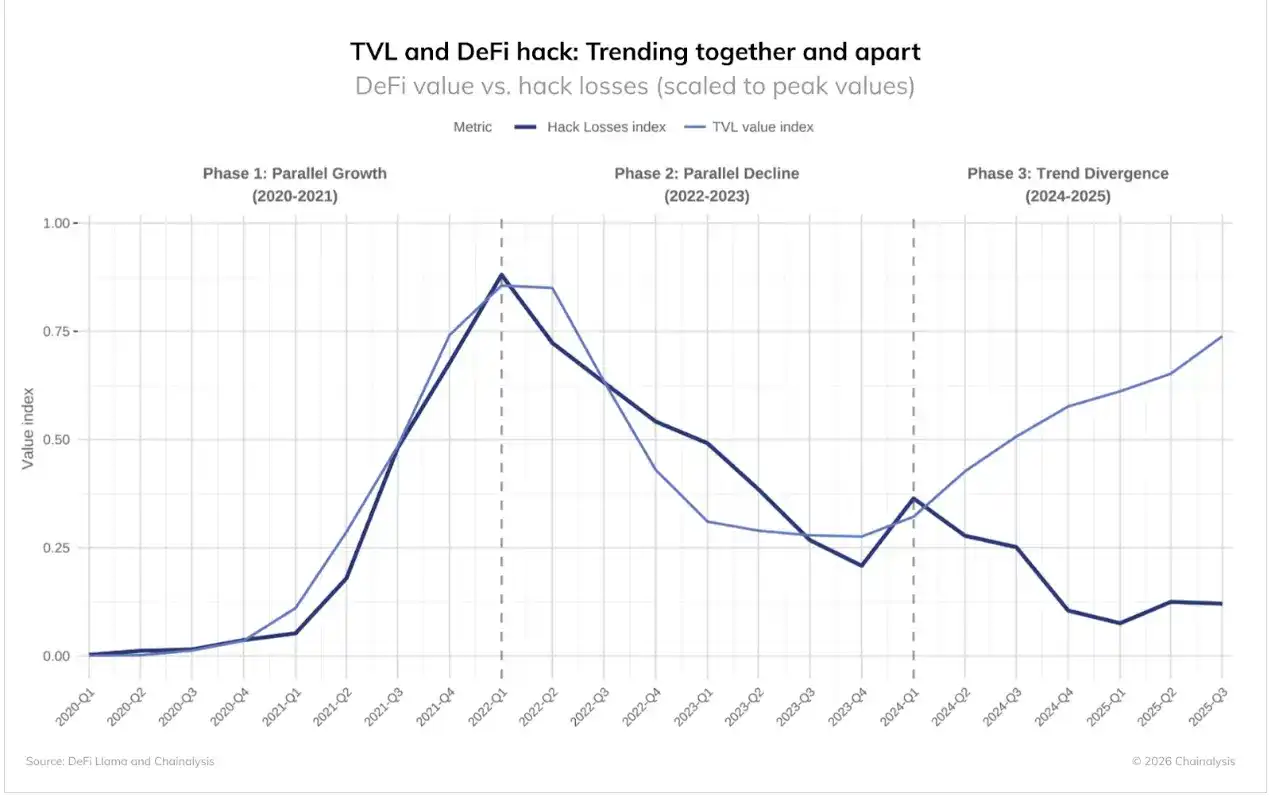
İlk iki aşama, belli bir sezgisel deseni izler: Karşılaşılan risk değeri ne kadar yüksek olursa, çalınabilecek değer o kadar fazla olur ve hackerlar yüksek değerli protokollere saldırırken daha sert davranırlar. Banka soyguncusu Willie Sutton'ın dediği gibi: "Orada para olduğu için."
Bu, üçüncü aşamayı daha da belirgin hale getirir. DeFi TVL, 2023'teki dip seviyesinden belirgin şekilde toparlandı, ancak hacker saldırılarından kaynaklanan kayıplar artmadı. Milyarlarca dolar bu protokollere geri dönmüş olmasına rağmen, DeFi hacker saldırı olayları düşük seviyede devam etmekte, bu da önemli bir değişikliği temsil eder.
Bu farklılığı açıklayabilecek iki faktör şunlar olabilir:
· Güvenlik Artışı: TVL sürekli artarken, hacker saldırı oranı sürekli düşüyor, bu da DeFi protokollerinin 2020-2021 döneminden daha etkili güvenlik önlemleri uygulamakta olabileceğini göstermektedir.
· Hedef Değişimi: Bireysel cüzdan hırsızlığı ve merkezi hizmet saldırılarının eşzamanlı artışı, saldırganların dikkatinin muhtemelen başka hedeflere kaydığını göstermektedir.
Vaka Çalışması: Venus Protocol'ün Güvenlik Olayı Yanıtı
2025 Eylül'ünde meydana gelen Venus protokolü olayı, geliştirilmiş güvenlik önlemlerinin somut sonuçlarını ortaya koymaktadır. O zamanlar, bir saldırgan bir hacklenmiş Zoom istemcisini kullanarak sistem erişimini elde etti ve bir kullanıcıyı 13 milyon dolar değerindeki hesabının vekalet yetkisi vermesi konusunda ikna etti, bu durum başlangıçta felaketle sonuçlanabilirdi. Ancak, Venus tam olarak bir ay önce Hexagate'in güvenlik izleme platformunu devreye aldı.
Bu platform, 18 saat öncesinden şüpheli aktiviteyi tespit etti ve kötü niyetli işlem gerçekleştiği anda hemen bir başka uyarı gönderdi. 20 dakika içinde Venus protokolü durdurdu ve herhangi bir fon akışını engelledi. Bu uyumlu tepki, DeFi güvenliğinin evrimini göstermektedir:
· 5 saat içinde: Kısmi işlevsellik geri yüklendi
· 7 saat içinde: Saldırganın cüzdanı zorla likide edildi
· 12 saat içinde: Tüm çalınan fonlar geri alındı ve hizmetler yeniden sağlandı
En dikkate değer olan şey, Venus'ün bir yönetim önergesini kabul etmesiydi; saldırganın hala kontrol ettiği 3 milyon dolarlık varlığı dondurdu; Saldırgan sadece kar elde edemedi, aksine fon kaybetti.
Bu olay, DeFi'nin güvenlik altyapısının gerçek anlamda geliştiğini gösteriyor. Proaktif izleme, hızlı tepki kabiliyeti ve kararlı bir şekilde harekete geçebilen yönetişim mekanizmasının bir araya gelmesi, tüm ekosistemi daha esnek ve dirençli hale getiriyor. Saldırılar hala meydana gelse de, saldırıları tespit etme, bunlara yanıt verme ve hatta bunları tersine çevirme yeteneği, erken DeFi döneminde başarılı saldırıların genellikle kalıcı kayıplara yol açtığı duruma kıyasla köklü bir değişim geçirdi.
2026 Yılı ve Sonrası İçin Etkiler
2025 verileri, Kuzey Kore'nin kripto endüstrisinin en büyük tehdidi olarak karmaşık bir evrim geçirdiğini gösteriyor. Ülkenin düzenlediği saldırıların sayısı azaldı, ancak yıkıcılık önemli ölçüde arttı; bu da yöntemlerinin daha da sofistike hale geldiğini ve daha fazla sabır gerektirdiğini gösteriyor. Bybit olayının yıllık faaliyet modeline etkisi, Kuzey Kore'nin büyük çaplı bir hırsızlığı başarıyla gerçekleştirdiğinde, eylem hızını düşüreceğini ve kara para aklamaya odaklanacağını gösteriyor.
Kripto endüstrisi açısından, bu evrim, yüksek değerli hedeflere karşı dikkatli olma ve Kuzey Kore'ye özgü kara para aklama modellerini tanımayı artırma gerekliliğini ortaya koyuyor. Belirli hizmet türlerine ve transfer tutarlarına karşı sürekli tercihler, tespit için fırsatlar sağlar, böylece diğer suçlulardan farklılaşır ve soruşturmacıların onun zincir üstü davranış özelliklerini tanımlamasına yardımcı olabilir.
Kuzey Kore'nin ulusal önceliklerini finanse etmek ve uluslararası yaptırımlardan kaçınmak için kripto hırsızlığını sürekli kullandığı göz önüne alındığında, kripto endüstrisi, Kuzey Kore'nin tipik ağ suçlularından tamamen farklı bir işletme modeli benimsemesi gerektiğinin farkına varmalıdır. Bilinen saldırıların yüzde 74 azaldığı bir yılda Kuzey Kore'nin rekor performansı, şu anda faaliyetinin sadece en belirgin kısmını görebileceğimizi gösteriyor. 2026'nın zorluğu, Kuzey Kore'nin tekrar Bybit ölçeğinde benzer saldırılar düzenlemeden önce bu eylemleri tespit edip engellemektedir.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia

 İlgili Makaleler