



UXLINK Yaklaşık 11,3 Milyon Dolar Değerinde Çalındı: Teknik Analiz
Orijinal Başlık: "UXLINK Çalındı: Yaklaşık 11,3 Milyon Dolarlık Teknik Analiz"
Orijinal Kaynak: ExVul Security
Olay Açıklaması
23 Eylül'de, UXLINK projesinin çoklu imzalı cüzdan özel anahtarı sızdırıldı ve bunun sonucunda, birden fazla merkezi (CEX) ve merkezi olmayan (DEX) borsaya dağıtılmış yaklaşık 11,3 milyon dolarlık kripto para birimi varlığı çalındı. Saldırının hemen ardından, saldırıyı araştırmak, analiz etmek ve fon akışlarını izlemek için UXLINK ile birlikte çalıştık. UXLINK, şüpheli fonların dondurulması için büyük borsalarla acilen iletişime geçti ve polise ve ilgili kurumlara hukuki destek ve varlık kurtarma talebinde bulunan bir rapor sundu. Bilgisayar korsanının varlıklarının büyük bir kısmı, topluluk için daha fazla riski en aza indirmek amacıyla büyük borsalar tarafından donduruldu. Proje, toplulukla şeffaflık konusunda kararlılığını sürdürüyor ve ExVul olayı analiz etmeye ve izlemeye devam edecek.
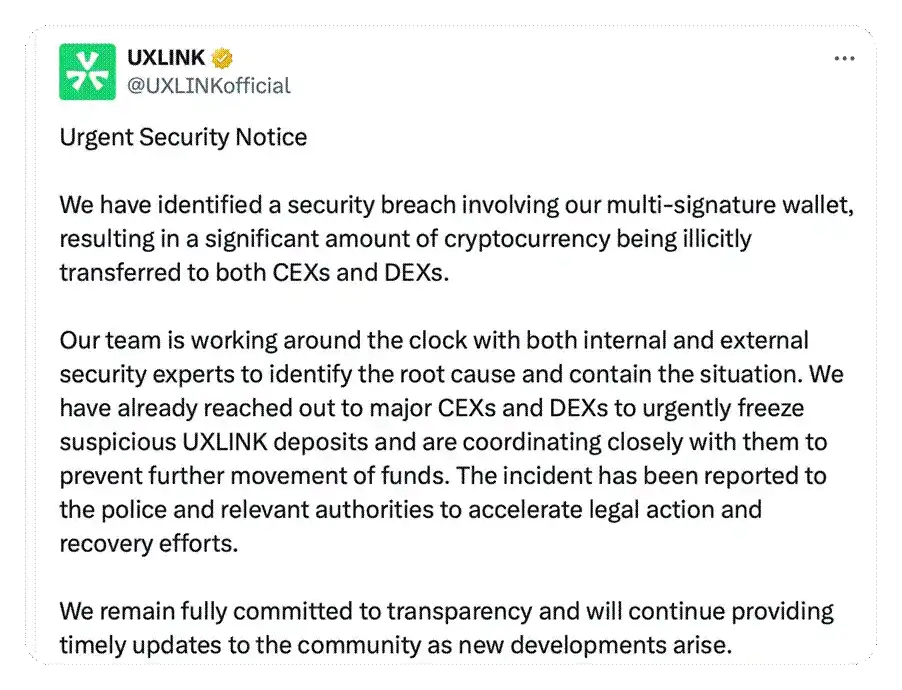
(https://x.com/UXLINKofficial/status/1970181382107476362)
Son Gelişmeler
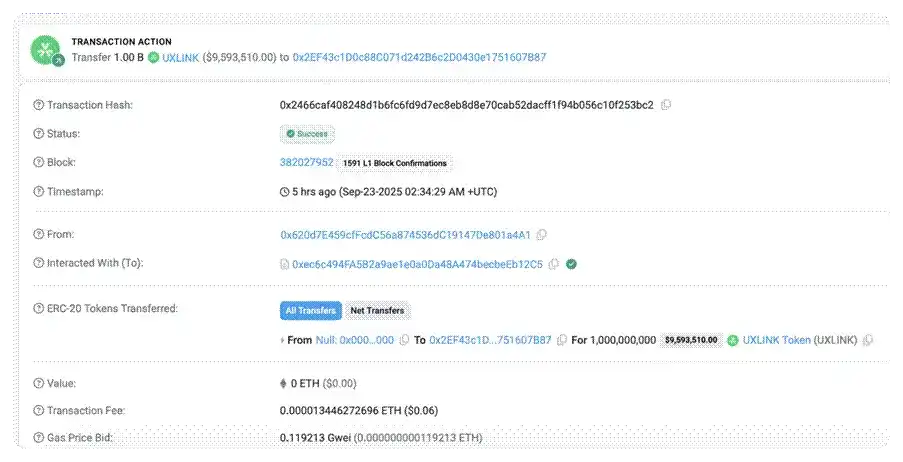
Bilgisayar korsanının fon transfer süreci sırasında borsalara akan fonlar donduruldu. Zincir içi ön izleme, daha önce UXLINK varlıklarını çalan bilgisayar korsanının bir Inferno Drainer kimlik avı saldırısının kurbanı olduğundan şüphelenildiğini ortaya koydu. Doğrulama, yaklaşık 542 milyon $UXLINK token'ının "yetkili kimlik avı" yoluyla yasa dışı olarak çalındığını ortaya koydu.
Hacklenmiş kimlik avı işlemi: https://arbiscan.io/tx/0xa70674ccc9caa17d6efaf3f6fcbd5dec40011744c18a1057f391a822f11986ee
Yetkisiz 1B $UXLINK basımı: https://arbiscan.io/tx/0x2466caf408248d1b6fc6fd9d7ec8eb8d8e70cab52dacff1f94b056c10f253bc2
Saldırı Analizi
1. Önceki sözleşme, Sahibi tarafından fazla imzalanmıştı. Kötü amaçlı bir manipülasyon veya özel anahtar sızıntısı, kötü amaçlı bir adresin çoklu imzalı bir hesap olarak eklenmesine neden oldu ve sözleşmenin imza eşiği 1'e sıfırlandı; bu da sözleşmeyi yürütmek için yalnızca tek bir hesap imzasının yeterli olduğu anlamına geliyordu. Bilgisayar korsanı, 0x2EF43c1D0c88C071d242B6c2D0430e1751607B87 numaralı yeni bir Sahip adresi belirledi.2. Saldırgan, önce Gnosis Güvenli Proxy sözleşmesindeki execTransaction işlevini çağırır. Bu işlev, çoklu imzalı üyeleri kötü niyetli bir şekilde kaldırmak için giriş noktası görevi görür ve sonraki tüm kötü amaçlı işlemler bu işlem içinde yürütülür.
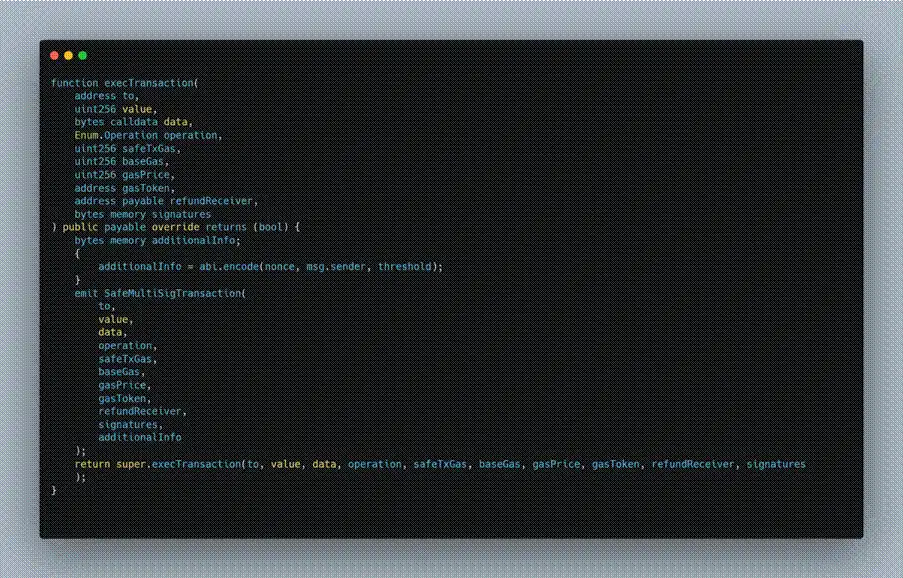
(https://arbiscan.io/address/0x7715200141cfd94570bc9d97260ec974ee747972#code)
3. Saldırgan execTransaction'ı çağırırken, veri parametresinde kötü amaçlı bir işlem belirtmiştir: delegatecall aracılığıyla Safe: Multi Send Call Only 1.3.0 uygulama sözleşmesini çağırır. 4. Safe: Multi Send Call Only 1.3.0'ın multiSend işlevinde, yürütme akışı Gnosis Güvenli Proxy sözleşmesinin removeOwner işlevini geri çağırır. Saldırgan, öncelikle proxy sözleşmesinde bir temsilci çağrısı aracılığıyla MultiSend uygulama sözleşmesini çağırır ve bu da proxy sözleşmesinin bağlamında multiSend'in çalıştırılmasına neden olur. Ardından multiSend, saldırgan tarafından oluşturulan parametreleri kullanarak Gnosis Güvenli Proxy sözleşmesine geri çağrı yapar ve removeOwner işlevini tetikleyerek mevcut sahip adresini kaldırır.
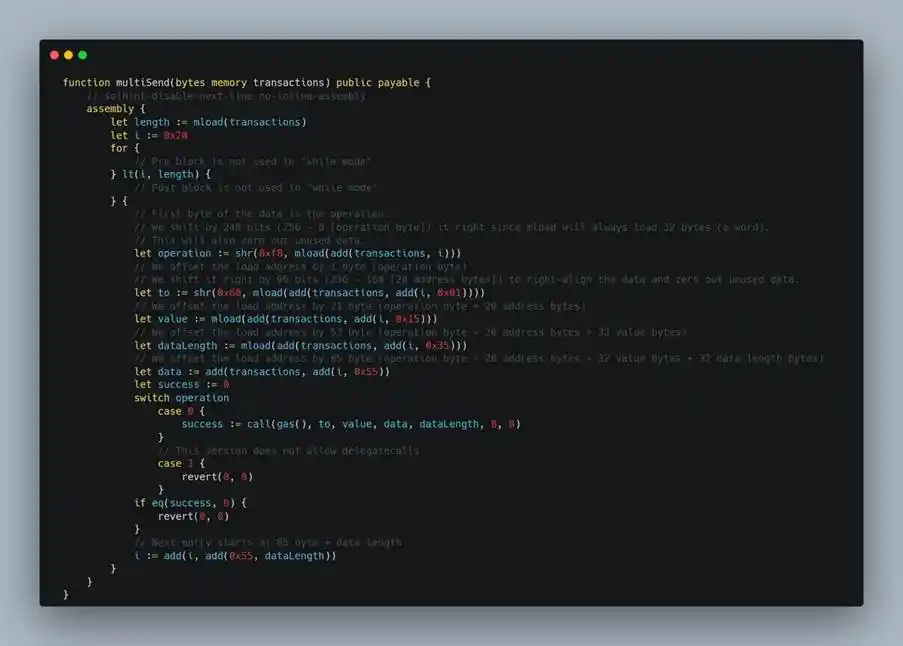
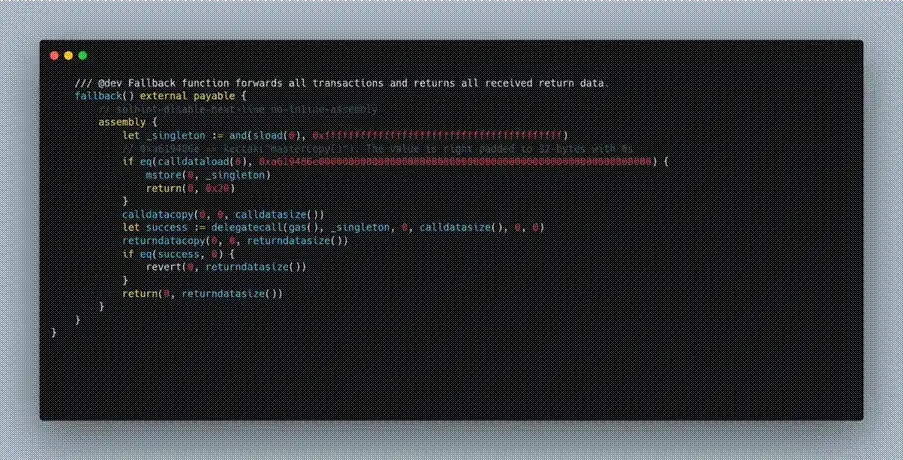
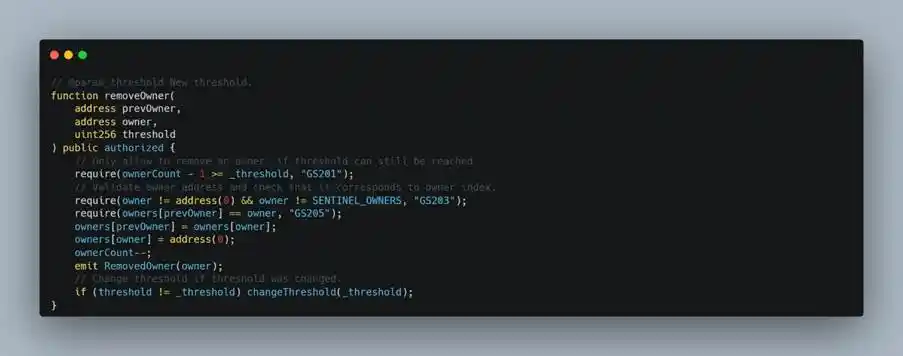
(https://arbiscan.io/address/0x40a2accbd92bca938b02010e17a5b8929b49130d#code)
5 Başarılı bir çağrının anahtarı, msg.sender == address(this) koşulunun karşılanmasıdır. removeOwner işlevinde, doğrudan harici çağrıları önlemek için sözleşme yetkili doğrulamayı ayarlar. Dahili mantığı genellikle çağıranın sözleşmenin kendisi olmasını gerektirir (msg.sender == address(this)). Bu nedenle, removeOwner yalnızca sözleşmenin dahili süreci kendisini geri çağırdığında başarıyla yürütülür. 6. Bilgisayar korsanı, çoklu imzadaki kalan sahipleri kademeli olarak silmek, çoklu imza mekanizmasını bozmak ve nihayetinde sözleşmeyi ele geçirmek için bu yöntemi kullanır. 7. Saldırgan, bu adımları tekrarlayarak mevcut çoklu imza güvenlik mekanizmasını tamamen devre dışı bırakır. Bu noktada, tek bir kötü niyetli sahibin imzası çoklu imza doğrulamasından geçebilir ve bu da sözleşmeyi tamamen kontrol etmesine olanak tanır.
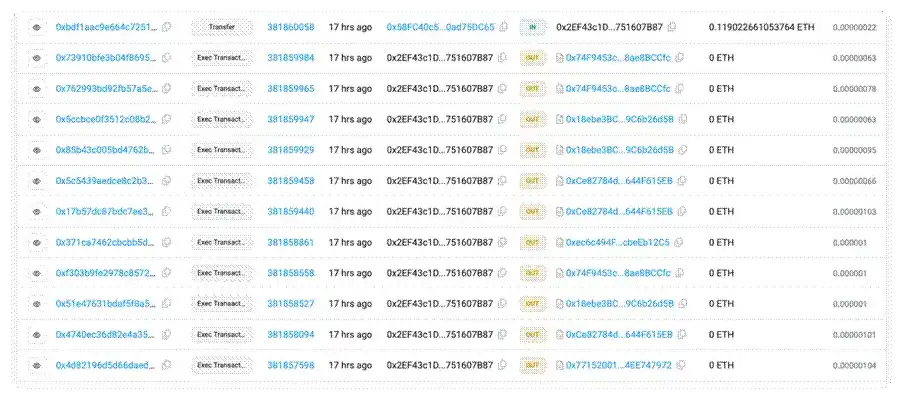
(https://arbiscan.io/txs?a=0x2ef43c1d0c88c071d242b6c2d0430e1751607b87&p=2)
Özet
Çoklu imza sahibi tarafından gerçekleştirilen kötü niyetli bir etkinlik veya özel anahtar sızıntısı nedeniyle, saldırgan kötü niyetli bir adresi çoklu imza üyesi olarak ekledi ve Gnosis Güvenli Vekilinin imza eşiğini 1 olarak ayarlayarak orijinal çoklu imza güvenlik tasarımını tamamen devre dışı bıraktı. Bu, tek bir kötü niyetli sahibin çoklu imza doğrulamasını geçmesine olanak sağladı. Saldırgan daha sonra sözleşmeden diğer sahipleri kademeli olarak çıkardı ve nihayetinde sözleşmenin tam kontrolünü ele geçirerek, sözleşme varlıklarını daha fazla transfer etti ve zincir üzerinde $UXLINK token'larını kötü niyetli bir şekilde bastı. Bu saldırı, blok zinciri güvenliğinde çoklu imza yönetiminin kritik rolünü vurgulamaktadır. Proje, Güvenli çoklu imza mekanizmasını kullanmış ve birden fazla çoklu imza hesabı yapılandırmış olsa da, hatalı yönetim, çoklu imza tasarımını etkisiz hale getirmiştir. ExVul ekibi, projelerin merkezi olmayan çoklu imza yönetimine öncelik vermelerini önermektedir. Örneğin, farklı üyelerin özel anahtarların ayrı ayrı saklanmasını sağlamak ve çoklu imza mekanizmasının amaçlanan güvenlik korumalarını gerçekten sağladığından emin olmak için çeşitli özel anahtar saklama yöntemleri benimsemek gibi.
Ek
Aşağıdakiler, ExVul ekibi tarafından zincirde izlenen şüpheli bilgisayar korsanı adresleridir:
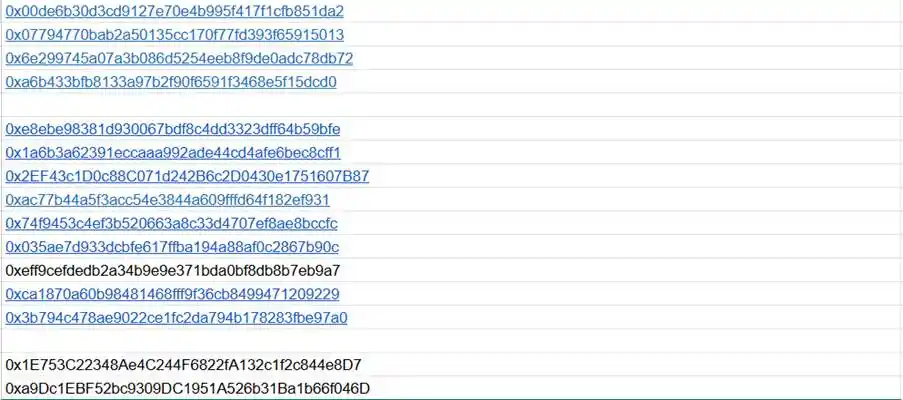
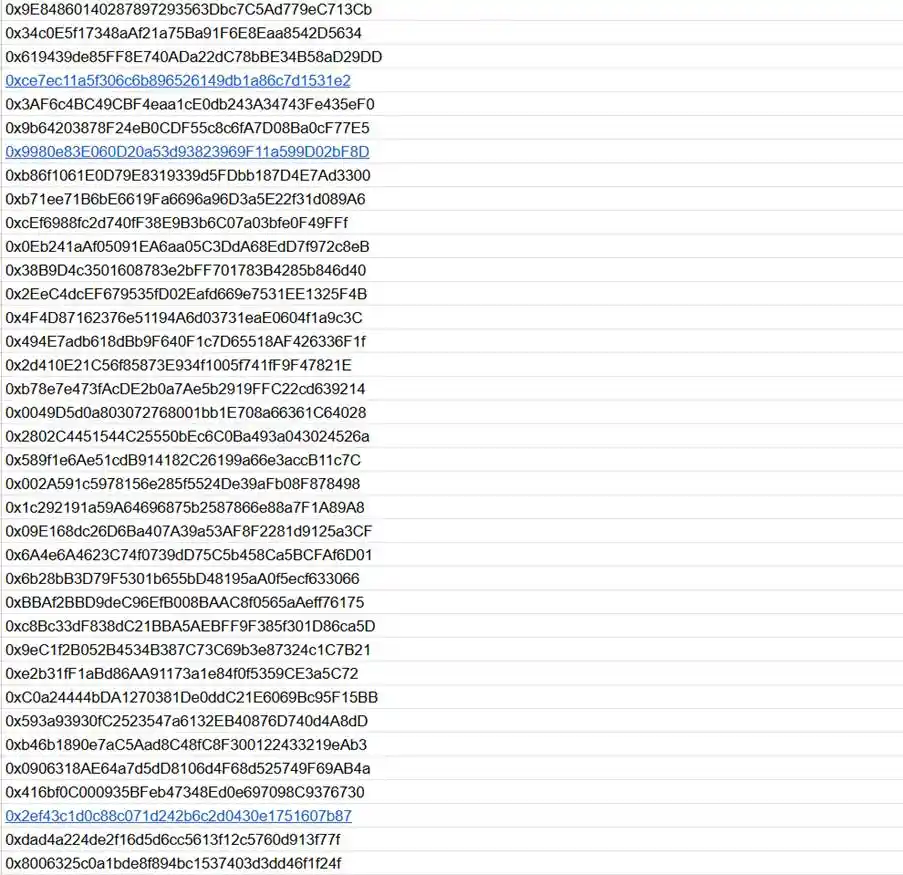
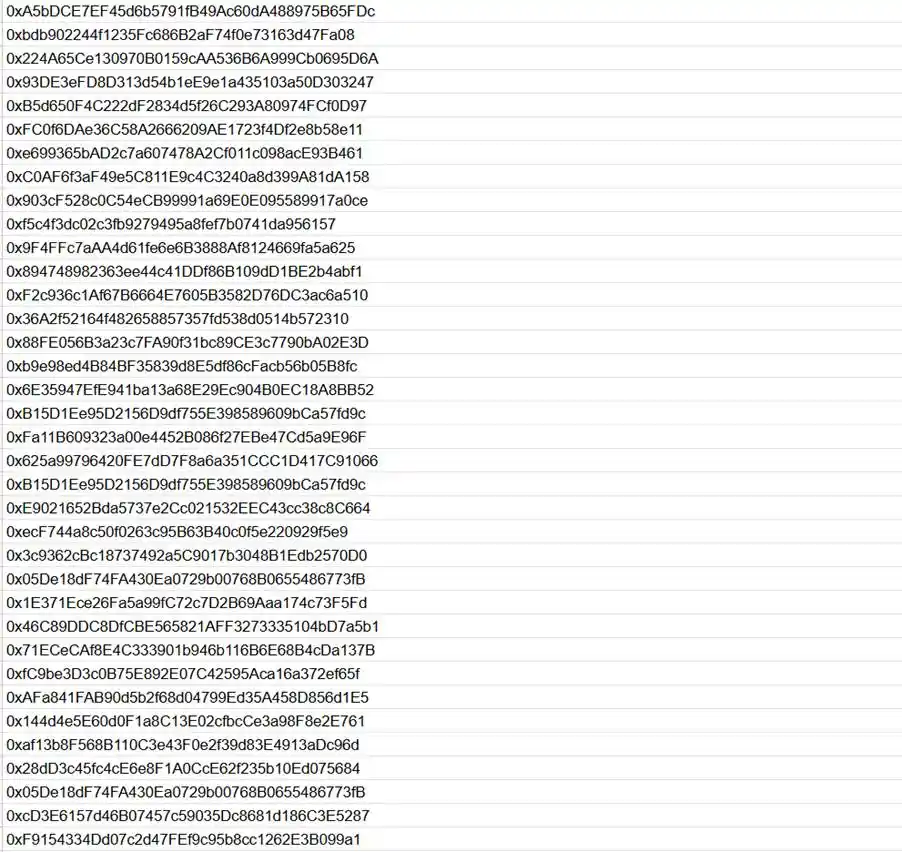
Bu makale bir gönderimden alınmıştır ve BlockBeats'in görüşlerini temsil etmemektedir.
BlockBeats Resmi Topluluğuna Katılın:
Telegram Abonelik Grubu: https://t.me/theblockbeats
Telegram Sohbet Grubu: https://t.me/BlockBeats_App
Twitter Resmi Hesabı: https://twitter.com/BlockBeatsAsia







